Tag: Atitiktis

  • TRON DAO Vienoje su INTERPOL aptarė atitiktį ir DI grėsmes: ką ruošia blokų grandinei?

    TRON DAO Vienoje su INTERPOL aptarė atitiktį ir DI grėsmes: ką ruošia blokų grandinei?

    Diskusijos Vienoje: kas ir kodėl susirinko

    TRON DAO atstovai dalyvavo penktajame INTERPOL Naujosios technologijos forume, vykusiame Vienoje, Kompleksinių sistemų mokslo centre. Renginyje aptarta, kaip besikeičiančios technologijos veikia tyrimus, reguliavimą ir nusikalstamumo prevenciją decentralizuotose skaitmeninėse ekosistemose.

    Forume kartu dirbo teisėsaugos, tarptautinių organizacijų, akademinės bendruomenės ir technologijų sektoriaus atstovai. Pagrindinė tema sukosi apie naujos kartos tyrimus ir tai, kaip tyrėjams neatsilikti nuo sparčiai kintančių skaitmeninių įrankių.

    Skaidrumas prieš privatumą: kur brėžiama riba

    TRON DAO generalinis teisininkas Johnas Hurstonas dalyvavo diskusijoje apie decentralizuotų registrų ateitį ir jų įtaką teisėsaugai. Pokalbyje akcentuota, kad viešos blokų grandinės gali suteikti daugiau skaidrumo, tačiau tuo pat metu kyla klausimų dėl privatumo apsaugos.

    Pasak diskusijos dalyvių, per artimiausius penkerius metus svarbiausios bus dvi kryptys: efektyvesnės atitikties procedūros ir technologijos, leidžiančios saugoti jautrius duomenis neprarandant audituojamumo. Tai ypač aktualu, kai teisėsauga siekia greitesnių ir tikslesnių tyrimų priemonių, o rinkos dalyviai nori aiškesnių taisyklių.

    „Technologijos ir reguliavimas vystosi lygiagrečiai, o kai vis daugiau institucinių lėšų juda į viešas blokų grandines, saugumas ir atitiktis turi augti tuo pačiu tempu“, – sakė Johnas Hurstonas.

    Kvantinis atsparumas: kodėl tai tampa būtinybe

    Viena ryškiausių temų buvo pasirengimas ateities saugumo iššūkiams, tarp jų ir kvantinių kompiuterių pažangai. TRON DAO nurodė išbandžiusi galutinio taško kvantiniams išpuoliams atsparių skaitmeninių parašų palaikymą „Nile“ bandomajame tinkle.

    Kvantinių skaičiavimų pažanga vertinama kaip ilgalaikė, bet strategiškai svarbi rizika dabartinėms kriptografinėms schemoms. Dėl to vis daugiau infrastruktūros kūrėjų testuoja sprendimus, kurie ateityje galėtų sumažinti galimus pažeidžiamumus ir užtikrinti ilgaamžiškesnį saugumo modelį.

    TRON augimo signalai ir institucinis dėmesys

    TRON DAO teigimu, tinklas peržengė 30 trilijonų eurų kumuliacinę pervedimų apimtį. Organizacija taip pat pabrėžė, kad plečia institucinių dalyvių prieigą per naujus rinkos produktus, saugojimo sprendimus ir tokenizuotus fondus, vystomus TRON ekosistemoje.

    Šiame kontekste teisėsaugos ir reguliuotojų dialogas tampa ne tik reputaciniu klausimu, bet ir praktine būtinybe, kai auga realaus pasaulio mokėjimų bei atsiskaitymų panaudojimas. TRON DAO dalyvavimą forume pristatė kaip kryptingą pastangą derinti saugumą, atitiktį ir techninį pasirengimą tolimesnei plėtrai.
  • Kodėl tarptautinės įmonės stringa bankuose: „globalūs“ tinklai verčia viską tvarkyti šalyje po šalies

    Kodėl tarptautinės įmonės stringa bankuose: „globalūs“ tinklai verčia viską tvarkyti šalyje po šalies

    Globalus prekės ženklas, vietinė realybė

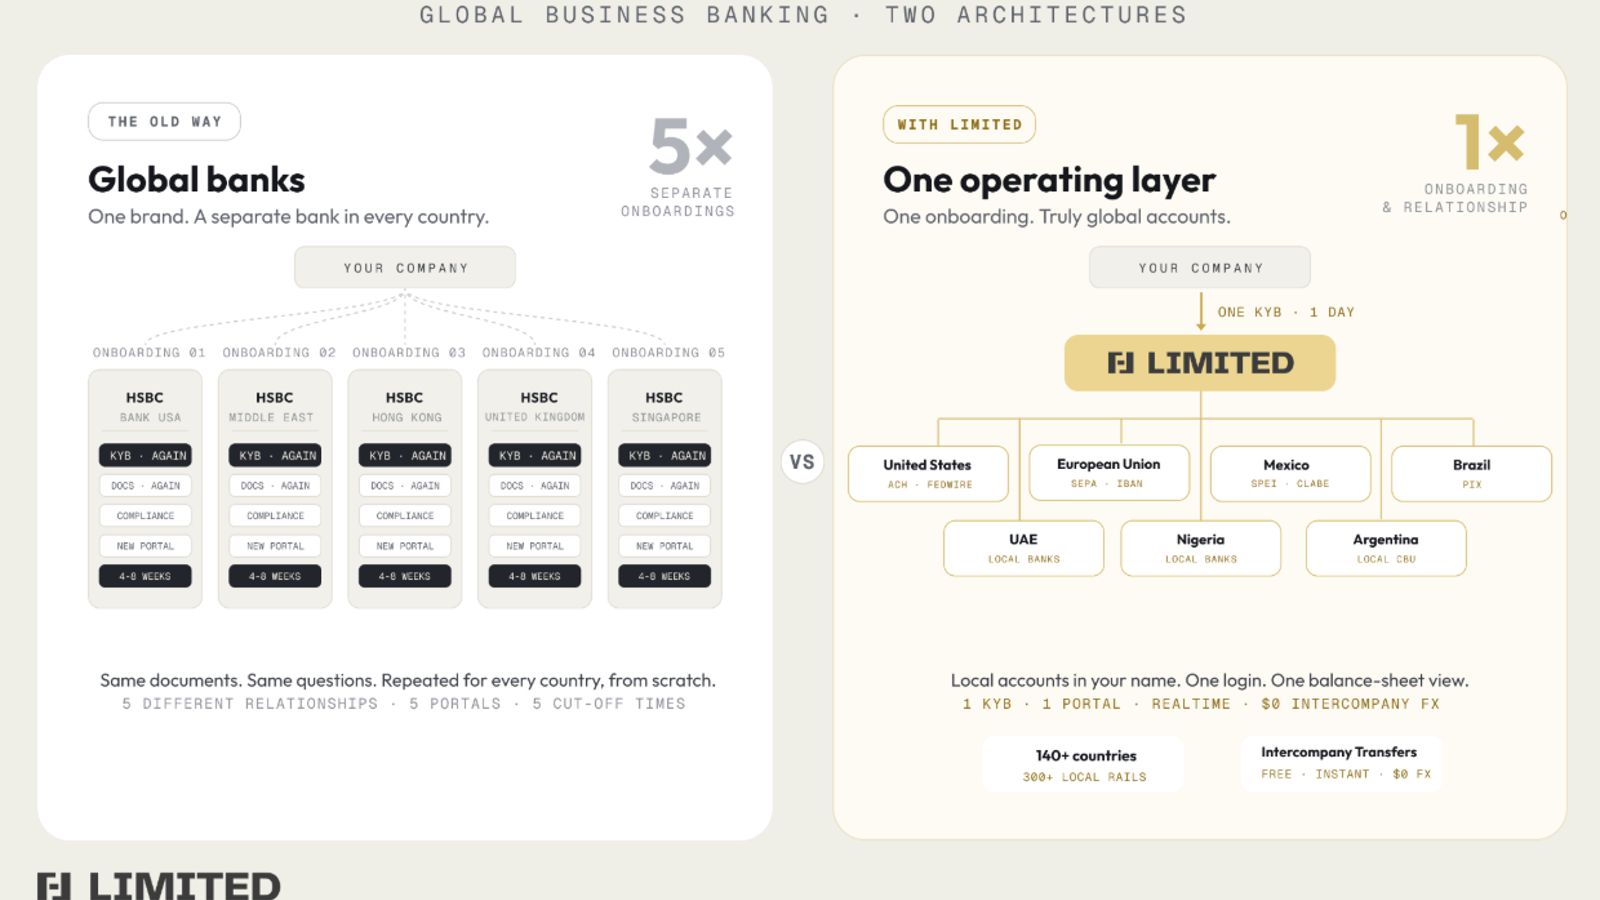
    Daugeliui tarptautinių įmonių bankininkystė vis dar veikia pagal seną principą: kiekviena šalis reiškia atskirą sąskaitą, atskirą registraciją ir atskiras taisykles. Nors banko prekės ženklas gali būti tas pats, teisiškai tai dažnai būna skirtingos, vietoje reguliuojamos grupės įmonės.

    Praktiškai tai reiškia, kad įmonei, jau turinčiai sąskaitą vienoje rinkoje, kitoje šalyje dažnai tenka pradėti nuo nulio. Kartojami dokumentų pateikimai, tikrinimai, įgaliojimai ir vidinės banko procedūros, kurios užtrunka ir kainuoja.

    Kodėl atsiranda šimtai sąskaitų ir daugiau darbo

    Kai įmonė turi padalinius keliuose žemynuose, jai reikia mokėti atlyginimus, atsiskaityti su tiekėjais, surinkti pajamas ir finansuoti dukterines bendroves vietine valiuta bei vietiniais mokėjimo kanalais. Dėl to sąskaitų atidarymas tampa projektu kiekvienoje šalyje atskirai, su skirtingais prisijungimais, terminais ir patvirtinimo grandinėmis.

    Tokia architektūra veda prie paradokso: įmonės laiko daug sąskaitų ne todėl, kad taip patogu, o todėl, kad kitaip dažnai neįmanoma užtikrinti kasdienio darbo. Kuo daugiau subjektų grupėje, tuo daugiau bankų ir vidinės apskaitos suderinimo, kuris tampa nuolatine administracine našta.

    Finansinių technologijų sprendimai ne visada išsprendžia esmę

    Pastaraisiais metais populiarūs finansinių technologijų sprendimai supaprastino registraciją ir vartotojo patirtį, tačiau dažnai jų galimybės remiasi viena pagrindine banko infrastruktūra. Tokiu atveju įmonė gali gauti patogesnį valdymą, bet vis tiek susiduria su ribotu vietinių sąskaitų ir vietinių mokėjimo kanalų prieinamumu skirtingose rinkose.

    Dėl to realybėje atsiranda kelių tiekėjų derinys: vienas sprendimas valiutų keitimui, kitas rangovų išmokoms, trečias tarptautiniams pavedimams, dar kitas vietiniams surinkimams. Kuo daugiau sistemų, tuo sudėtingesnis suderinimas, daugiau klaidų rizikos ir brangesnė finansų komandos kasdienybė.

    Brangiausia dalis: mokestis už savų pinigų judėjimą

    Vienas jautriausių taškų tarptautinėms grupėms yra vidiniai pervedimai tarp padalinių, kai patronuojanti bendrovė finansuoja dukterinę, o perteklinės lėšos grįžta į pagrindinę sąskaitą. Net kai judinami savo grupės pinigai, tradicinėmis sistemomis tai gali reikšti papildomus mokesčius, valiutų keitimo skirtumus ir ilgesnį atsiskaitymo laiką.

    Kai tokie pervedimai vyksta nuolat, susidaro nematomas, bet reikšmingas kaštas, kuris mažina apyvartinių lėšų efektyvumą. Verslui tai virsta ne tik banko sąnaudomis, bet ir prarastu laiku, kai lėšos keliauja tarp jurisdikcijų ir negali būti panaudotos operatyviai.

    Rinka pamažu juda link modelio, kuriame įmonėms svarbiausia ne turėti banką kiekvienoje šalyje, o turėti vieną valdymo sluoksnį, leidžiantį laikyti lėšas ten, kur jų reikia, atlikti vietinius mokėjimus vietiniais kanalais ir paprasčiau judinti vertę grupės viduje. Būtent čia šiandien koncentruojasi didžiausia konkurencija tarp bankų, mokėjimų įstaigų ir naujos kartos tarptautinių finansų platformų.

  • Italijos startuolis „Complaion“ pritraukė 13,5 mln. eurų: kaip žada palengvinti atitiktį MVĮ

    Italijos startuolis „Complaion“ pritraukė 13,5 mln. eurų: kaip žada palengvinti atitiktį MVĮ

    Italijos bendrovė „Complaion“, kuri padeda mažoms ir vidutinėms įmonėms tvarkyti sertifikavimą ir reguliacinę atitiktį, pritraukė 13,5 mln. eurų investiciją. Lėšos bus skirtos komandos plėtrai, technologijos vystymui ir tarptautinei plėtrai Europoje.

    Finansavimo etapui vadovavo investuotojai „Eurazeo“ ir „Founders Fund“, prisidėjo ir kiti fondai. Bendrovė skelbia, kad investicija leis greičiau diegti naujas funkcijas ir stiprinti klientų aptarnavimą, kai reikalavimų verslui Europoje daugėja.

    Kas yra „Complaion“ ir ką automatizuoja

    „Complaion“ įkurta 2024 metais, o jos tikslas – supaprastinti atitikties procesus sujungiant technologinę platformą ir ekspertų pagalbą. Įmonė dirba su sertifikuotais auditoriais bei atitikties specialistais, kad dalis dokumentų ir procedūrų būtų sutvarkoma greičiau.

    Pasak bendrovės, platforma gali automatizuoti iki 80 proc. rankinių užduočių, kurios paprastai atliekamos ruošiantis auditams ir sertifikavimui. Taip pat teigiama, kad sertifikavimo terminus kai kuriais atvejais pavyko sutrumpinti iki penkių kartų.

    Sertifikatai, NIS2 ir DI aktas

    Bendrovės paslaugos apima skirtingus standartus, tarp jų ISO 9001, ISO 27001 ir ISO 42001, taip pat su ESG susijusius reikalavimus, pavyzdžiui, ISO 14001. Įmonė pabrėžia, kad klientai veikia įvairiuose sektoriuose – nuo gamybos ir sveikatos priežiūros iki logistikos ir programinės įrangos.

    „Complaion“ taip pat orientuojasi į Europos reguliavimą, aktualų skaitmeninėms ir infrastruktūrinėms veikloms, įskaitant NIS2 direktyvą ir DI aktą. Daugeliui MVĮ tai tampa iššūkiu dėl ribotų resursų, todėl auga paklausa sprendimams, kurie sujungia automatizaciją ir konsultacinę kompetenciją.

    Plėtra Europoje ir vieno langelio modelis

    Artimiausiame etape bendrovė siekia tapti vieno langelio atitikties partneriu MVĮ: greta sertifikavimo ji mini tokias kryptis kaip privatumas ir BDAR, darbų sauga, taip pat DPO paslauga. Tokia strategija atitinka rinkos tendenciją, kai įmonės nori vieno tiekėjo, galinčio uždengti kelias rizikos ir atitikties sritis.

    „Vis labiau skaitmeniniame sektoriuje žmogaus kompetencija turi išlikti centrinė, ypač tokioje sudėtingoje rinkoje kaip atitiktis. Toliau plėsime pasiūlą, kad atitiktis Europoje MVĮ būtų paprastesnė, sklandesnė ir patikima“, – sakė „Complaion“ vadovas Edoardo Tarricone.

    Naujos investicijos, pasak bendrovės, bus naudojamos samdyti daugiau specializuotų profesionalų, stiprinti klientų aptarnavimą ir toliau vystyti nuosavą platformą. Taip pat numatoma spartinti plėtrą visoje Europoje, kur reguliaciniai reikalavimai tampa vis labiau standartizuoti, bet jų įgyvendinimas įmonėms išlieka sudėtingas.

  • „HelmGuard“ pritraukė apie 6,7 mln. eurų: siekia, kad atitiktis pagaliau veiktų be popierizmo

    „HelmGuard“ pritraukė apie 6,7 mln. eurų: siekia, kad atitiktis pagaliau veiktų be popierizmo

    Londone įsikūręs valdymo, rizikos ir atitikties bei kibernetinio saugumo startuolis „HelmGuard“ pritraukė apie 6,7 mln. eurų pradinio etapo investiciją. Įmonė sako, kad lėšos bus skirtos platformai plėsti ir rizikos bei atitikties vertinimus perkelti iš dokumentų į realius duomenis.

    Finansavimo raundą kartu vedė „Infinity Ventures“ ir „Frontline“, taip pat prisidėjo „FinTech Collective“, „Stage 2 Capital“ ir „Entrepreneurs First“. Bendrovė planuoja didinti komandą, plėsti pardavimus ir stiprinti produktą JAV rinkoje.

    „HelmGuard“ įkūrė buvęs „Palantir“ vadovas Johnas Daley ir technologijų vadovas Jackas Milleris. Startuolis kuria sprendimą, kuriame DI agentai analizuoja rizikos signalus tiesiai iš organizacijų sistemų, o ne iš klausimynų ar rankiniu būdu renkamų įrodymų.

    Rizikos ir atitikties komandos daugelyje įmonių vis dar remiasi dokumentais, periodiniais auditais ir pavieniais patikrinimais. Tačiau augant tiekėjų skaičiui, didėjant reguliaciniam spaudimui ir plečiantis DI naudojimui, tokia tvarka vis dažniau nespėja paskui realius pokyčius.

    „HelmGuard“ teigia kurianti susietą duomenų sluoksnį, kuris sujungia atitikties, saugumo ir rizikos informaciją iš dokumentų bei pirminių šaltinių. Tada DI agentai automatizuoja procesus, pavyzdžiui, trečiųjų šalių rizikos vertinimą ir kontrolės spragų nustatymą, o rezultatus pateikia su pagrindimu, kad juos būtų galima patikrinti žmonėms.

    „Mūsų agentai eina prie pirminio šaltinio ir tiesiogiai surenka bei įvertina rizikos signalus, taip nuimdami rankinio duomenų rinkimo ir vertinimo darbą, kuris kasmet sudegina tūkstančius valandų“, – sakė „HelmGuard“ bendraįkūrėjas ir vadovas Johnas Daley.

    Įmonė taip pat kuria vadinamąjį agentų užtikrinimo sluoksnį, skirtą stebėti rizikas, kurios kyla naudojant DI agentus kitose verslo darbo eigose. Idėja paprasta: kai modeliai atnaujinami, keičiasi jų įrankiai ir prieigos, jų rizikos profilis gali pakisti greičiau, nei įprastai spėjama persertifikuoti procesus.

    „Patikrintos rizikos tinklas paverčia užtikrinimo vienetu teiginį, kurį tiesiogiai įvertina agentas, o ne dokumentą, ir leidžia agentams keistis informacija nuolat“, – sakė „HelmGuard“ bendraįkūrėjas ir technologijų vadovas Jackas Milleris.

    „HelmGuard“ planuoja augimą JAV, numatydama veiklą Niujorke ir San Fransiske, išlaikant pagrindinę būstinę Londone. Pasak bendrovės, pagrindinis tikslas yra padėti reguliuojamoms sritims, tokioms kaip finansų paslaugos, draudimas, sveikatos apsauga ir pramonė, atitiktį paversti nuolat veikiančiu procesu, o ne periodiškai pildomų dokumentų rinkiniu.

  • Gento „Harmoney“ pritraukė 10 mln. eurų: DI valdoma partnerių rizikos valdymo platforma sparčiai augs

    Gento „Harmoney“ pritraukė 10 mln. eurų: DI valdoma partnerių rizikos valdymo platforma sparčiai augs

    Gente įsikūrusi programinės įrangos bendrovė „Harmoney“ pranešė pritraukusi 10 mln. eurų strateginę mažumos investiciją. Lėšas skyrė „Smile Sail“ – nuolatinio kapitalo privataus kapitalo fondas, orientuotas į Europos programinės įrangos ir DI lyderius.

    Bendrovė teigia, kad naujas finansavimas bus nukreiptas į darbą su esamais klientais, tarptautinės plėtros komandos stiprinimą ir tolesnes DI paremtas produkto inovacijas. „Harmoney“ platforma skirta partnerių rizikos valdymui, apimančiam tiek klientų, tiek trečiųjų šalių patikrų ir stebėsenos procesus.

    Kas yra „Harmoney“ platforma

    „Harmoney“ įkurta 2016 metais ir siūlo modulinę platformą, leidžiančią organizacijoms sujungti sudėtingus klientų priėmimo, atitikties ir rizikos darbo srautus per visą santykių su partneriais ciklą. Tai apima procesus nuo pradinės patikros iki nuolatinio stebėjimo ir vidinių sprendimų dokumentavimo.

    Įmonė nurodo, kad jos sprendimą naudoja bankai, draudikai, turto valdytojai, investiciniai fondai, turto nuomos bendrovės ir profesionalių paslaugų teikėjai. Praktikoje tokios platformos dažniausiai padeda suvaldyti reikalavimus, susijusius su KYC ir AML procedūromis, naudos gavėjų nustatymu, politiškai pažeidžiamų asmenų patikra, tvarumo rodiklių vertinimu ir trečiųjų šalių rizika.

    Kodėl rinka keičiasi dabar

    Bendrovė akcentuoja, kad Europos atitikties aplinka pereina į struktūrinių pokyčių etapą, kuriame vis daugiau dėmesio skiriama ne pavieniams patikrinimams, o nuolatinei, viso ciklo rizikos kontrolei. Finansų įstaigos ir reguliuojamos įmonės vis dažniau siekia vienoje vietoje matyti sprendimų logiką, rizikos signalus ir auditui reikalingus įrodymus.

    Šį poslinkį stiprina ir ES reguliavimas. Skaitmeninės veiklos atsparumo aktas DORA, taikomas nuo 2025 metų sausio, išplėtė atsakomybes už rizikas, kylančias tiekimo grandinėse ir išorinių paslaugų teikėjų ekosistemose, todėl trečiųjų šalių rizikos valdymas tapo praktiškai neišvengiama kasdienybės dalimi.

    Tuo pačiu ES kovos su pinigų plovimu sistema juda link didesnio suvienodinimo: bendras taisyklių rinkinys numatomas pagal AMLR, o naujoji Europos kovos su pinigų plovimu institucija AMLA, pradėjusi veiklą 2025 metais, rengia techninius standartus, kurie turėtų pakeisti klientų patikros, tikrųjų savininkų nustatymo ir nuolatinės stebėsenos praktiką visoje ES.

    Investuotojų ir vadovų žinutės

    „Įkūrėme „Harmoney“, kad nuimtume naštą nuo atitikties ir rizikos valdymo procesų, jog mūsų klientai galėtų sutelkti dėmesį į tai, kas svarbiausia – patikimų santykių kūrimą su klientais ir partneriais“, – sakė „Harmoney“ bendraįkūrėjas ir vadovas Thomas Van Maele.

    „Rinka aiškiai tolsta nuo atskirų, fragmentuotų sprendimų ir juda į integruotas orkestravimo platformas. Kai AMLR, DORA ir platesnė partnerių rizikos valdymo darbotvarkė spartina paklausą Europoje, „Harmoney“ yra šio pokyčio centre“, – sakė „Smile Sail“ partneris Ronald Kemmeren.

    „Harmoney“ teigia šiuo metu dirbanti su daugiau nei 70 finansų institucijų 7 šalyse ir kasdien stebinti milijonus partnerių. „Smile Sail“ nurodo investuojanti per apie 275 mln. eurų vertės nuolatinį fondą, orientuotą į programinę įrangą, DI ir IT paslaugas, o „Smile“ fondų grupės valdomas turtas artėja prie 1 mlrd. eurų.