Tag: Atvirojo kodo programinė įranga

  • Italijos „Clastix“ pritraukė 2,9 mln. eurų: kurs europinę suverenią „Kubernetes“ infrastruktūrą

    Italijos „Clastix“ pritraukė 2,9 mln. eurų: kurs europinę suverenią „Kubernetes“ infrastruktūrą

    Investicija į europinę debesijos kryptį

    Neapolyje įsikūrusi infrastruktūros programinės įrangos bendrovė „Clastix“ pritraukė 2,9 mln. eurų pradinės stadijos investiciją. Tai pirmasis įmonės išorinis finansavimo etapas, skirtas spartinti produktų plėtrą ir augimą Europoje.

    Raundui vadovavo CDP Venture Capital, dalyvavo „Mistral“ ir „Vertis SGR“ fondas „Vertis Venture 6 Digital Sud“, iš dalies finansuojamas Europos Sąjungos NextGenerationEU programos lėšomis. Tokia investuotojų sudėtis signalizuoja ambiciją kurti kritinę infrastruktūrą, mažiau priklausomą nuo didžiųjų pasaulinių debesijos tiekėjų.

    Ką daro „Clastix“ ir kodėl tai aktualu?

    „Clastix“ kuria sprendimus, kurie padeda organizacijoms efektyviau valdyti „Kubernetes“ aplinkas dideliu mastu. Įmonės tikslas yra sumažinti kasdienę operacinę naštą, kuri kyla plečiant konteinerių infrastruktūrą per daugybę komandų, sistemų ir paslaugų.

    Bendrovę 2020 metais įkūrė inžinieriai Adriano Pezzuto ir Dario Tranchitella, anksčiau dirbę su „Kubernetes“ diegimais stambiose organizacijose. Jų patirtis iš praktikos atsispindi produktuose, orientuotuose ne į demonstracijas, o į realų patikimumą ir kaštų kontrolę.

    „Didžiuojamės galėdami paremti komandą, kuri sujungia inžinerinį meistriškumą, rinkos viziją ir globalias ambicijas. Ši investicija atspindi mūsų įsipareigojimą remti strategines technologijas, kuriamos Italijoje, kurios gali stiprinti Europos technologinį suverenumą ir ilgalaikį konkurencingumą“, – sakė Alessandro Scortecci.

    Nuo atvirojo kodo iki komercinės platformos

    „Clastix“ kelias prasidėjo nuo „Capsule“ – atvirojo kodo projekto, skirto „Kubernetes“ daugianuomai (multi-tenancy) diegti natyviai ir saugiai. Vėliau komanda sukūrė „Kamaji“, leidžiantį valdymo plokštumos (control plane) komponentus vykdyti kaip podus bendroje infrastruktūroje, o ne skirti atskirus serverius kiekvienam klasteriui.

    Šias technologijas bendrovė sujungė į komercinį pasiūlymą „kMetal“, skirtą didelio masto „Kubernetes“ parkų (fleet-scale) valdymui. „Clastix“ teigia, kad sprendimas jau naudojamas įvairiose srityse, tarp jų DI laboratorijose, telekomunikacijose, debesijos paslaugose ir viešajame sektoriuje, o tarp klientų minimi „Fastweb“, „NVIDIA“ ir „Mistral“.

    „Kitas DI etapas bus nulemtas ne vien modelių, o to, kas kontroliuoja infrastruktūros sluoksnį po jais. Šis finansavimas skirtas tam sluoksniui kurti: plėsime mokslinius tyrimus ir plėtrą, kad geriau palaikytume DI masto apkrovas, ir auginsime komandą, kad galėtume įžengti į naujas rinkas“, – sakė Adriano Pezzuto.

    „Clastix“ pozicionuoja save kaip europinę alternatyvą infrastruktūrai, kuri stipriai priklausoma nuo hiperskalerių. Praktinis pažadas įmonėms yra paprastas: pasiekti hiperskaleriams būdingą „Kubernetes“ veiklos brandą, bet išlaikyti kontrolę savo aparatinės įrangos ir duomenų atžvilgiu.

    „„Clastix“ yra mūsų „Kubernetes“ infrastruktūros pagrindas: jų darbas daugianuomos ir valdomos valdymo plokštumos srityje leidžia mums efektyviai plėsti mokymo ir inferencijos klasterius tokiu mastu, kokio reikalauja pažangus DI“, – sakė Timothée Lacroix.

    Gautos lėšos bus nukreiptos produkto vystymui, klientų sėkmės komandai, sprendimų inžinerijai ir plėtrai į rinką. Įmonė taip pat planuoja toliau investuoti į „Kamaji“ atvirojo kodo variklį, kuris ir toliau turėtų likti nemokamas bei platinamas pagal „Apache 2.0“ licenciją.
  • „Serverpod“ pristatė „App Studio“ be DI: statymas ant to, kas ateina po vibe coding ir agentų

    „Serverpod“ pristatė „App Studio“ be DI: statymas ant to, kas ateina po vibe coding ir agentų

    Švedijos startuolis „Serverpod“ viešoje beta versijoje pristatė „App Studio“ – programėlių kūrimo aplinką, kurioje sąmoningai nėra integruoto dirbtinio intelekto. Bendrovė teigia, kad DI įrankiai greitina prototipų kūrimą, tačiau realioms, patikimoms sistemoms dažniausiai prireikia visai kitos klasės sprendimų.

    Pastaruoju metu programuotojų įrankių rinka sparčiai pildosi DI kodavimo agentais, kurie geba generuoti kodą daugeliui technologijų rinkinių. Vis dėlto vien kodo sugeneravimas nepašalina sudėtingumo, susijusio su duomenų bazėmis, diegimu, saugumu, infrastruktūra ir ilgalaike priežiūra.

    „Serverpod“ įkūrėjas Viktoras Lidholtas pabrėžia, kad agentai tobulėja taip greitai, jog kūrėjams rizikinga „susieti“ programą su vienu šiandien populiariu įrankiu. Jo teigimu, „App Studio“ idėja – sukurti profesionalią aplinką, kuri leistų keisti agentus nekeičiant technologinio pagrindo.

    Infrastruktūra prototipui tapti produktu

    „App Studio“ sukurta kaip atsisiunčiama aplinka, skirta pilno paketo programėlėms kurti su „Flutter“ ir „Serverpod“. Įrankis orientuotas į tai, kad projektą būtų galima paleisti ir vystyti be ilgo paruošiamojo darbo, o pats kodas liktų kūrėjo rankose.

    Techniniu požiūriu aplinka generuoja standartinius projektus: „Flutter“ naudojamas kliento programėlei, o „Serverpod“ suteikia serverio dalį ir duomenų bazės integraciją. Bendrovė akcentuoja, kad tai turėtų padėti sumažinti atotrūkį tarp demonstracinio prototipo ir produkto, kurį galima patikimai eksploatuoti.

    Naujausioje „Serverpod“ versijoje išskiriama būseninė karšto perkrovimo funkcija visam paketui. Tai reiškia, kad atnaujinant programėlę, serverį, generuojamas sąsajas ir duomenų bazės schemą, projektas gali likti veikiantis, o grįžtamasis ryšys gaunamas per milisekundes.

    Kartu bendrovė atveria „Serverpod Cloud“ – kelią nuo lokaliai veikiančio projekto iki įdiegtos paslaugos. Pasak „Serverpod“, diegimą turėtų supaprastinti vienos komandos principas, o platforma perima infrastruktūros dalį, įskaitant duomenų bazes, apkrovų paskirstymą, domenus, slaptus raktus, talpyklas ir failų saugyklas.

    Be integruoto DI, bet su galimybe rinktis

    Vienas ryškiausių sprendimų – „App Studio“ neturi „įmontuoto“ DI. Idėja paprasta: skirtingi DI kodavimo agentai gali dirbti su tais pačiais projekto failais, todėl kūrėjas gali pereiti nuo vieno įrankio prie kito neprarasdamas projekto struktūros.

    Vis dėlto rinkoje dar nėra bendro standarto, kaip vienodai konfigūruoti agentų galimybes ir susijusius MCP serverius, todėl pereinant tarp įrankių gali atsirasti trinties. „Serverpod“ teigia, kad „App Studio“ šią konfigūraciją automatizuoja ir leidžia kelioms konfigūracijoms sugyventi viename projekte.

    „Kodo generavimas yra tik viena programinės įrangos kūrimo dalis“, – sakė Viktoras Lidholtas.

    „Sunkiausi klausimai prasideda tada, kai kiti žmonės ima priklausyti nuo tavo sukurto produkto: jis turi veikti patikimai, būti palaikomas, jungtis prie tikro serverio ir išlikti prižiūrimas“, – sakė Viktoras Lidholtas.

    Kas nutinka, kai DI sukurtas prototipas pasiseka?

    Pasak „Serverpod“, DI sugeneruoti prototipai dažnai susiduria su problemomis, kai projektas išauga iš vieno naudotojo demonstracijos į realų srautą. Minimos tipinės rizikos – saugumo spragos, trūkstama prieigos kontrolė, neoptimizuotos užklausos, netinkamas klaidų apdorojimas ir architektūriniai sprendimai, kurie vėliau brangiai kainuoja.

    Bendrovė pabrėžia, kad automatizuota aplinka gali paspartinti kūrimą ir diegimą, tačiau nepakeičia atsakomybės ir inžinerinio vertinimo. Projektams, kuriuose tvarkomi jautrūs duomenys, taikomi sudėtingi leidimai ar reguliaciniai reikalavimai, vis dar rekomenduojamas patyrusio programuotojo įsitraukimas.

    Kitas praktinis barjeras, kurį „Serverpod“ įvardija kaip dar ne iki galo automatizuotą, yra publikavimo procesas programėlių parduotuvėse. Nors tai nebūtinai reikalauja gilaus programavimo, pats procesas išlieka daug žingsnių turintis ir griežtai reglamentuotas.

    „Serverpod“ taip pat akcentuoja vengiantys naujos kartos priklausomybės nuo vieno tiekėjo. Kadangi „Serverpod“ yra atvirojo kodo sistema, ją galima talpinti įvairiose infrastruktūrose, o „App Studio“ galima bet kada nebenaudoti, tęsiant darbą su tuo pačiu projektu kitose priemonėse.

  • Xi siūlo BRICS kurti atvirojo kodo DI zoną: tai gali pakeisti pasaulinę technologijų tvarką

    Xi siūlo BRICS kurti atvirojo kodo DI zoną: tai gali pakeisti pasaulinę technologijų tvarką

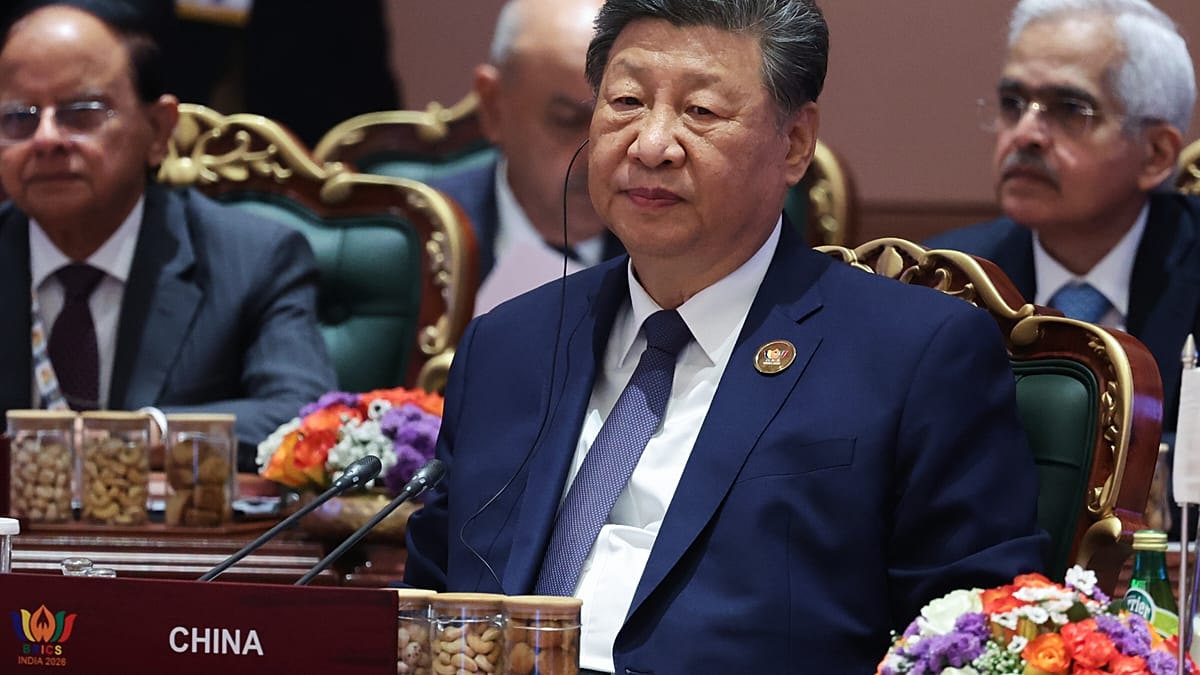
    Kinijos vadovas Xi Jinpingas BRICS viršūnių susitikime Naujajame Delyje pasiūlė sukurti vadinamąją atvirojo kodo dirbtinio intelekto zoną, skirtą 11 šalių blokui. Idėja pristatyta kaip siekis stiprinti bendradarbiavimą kuriant ir taikant didžiuosius kalbos modelius bei mažinti technologinę priklausomybę nuo Vakarų sprendimų.

    Pagal Kinijos valstybinės žiniasklaidos paskelbtą Xi kalbos santrauką, iniciatyva apimtų bendrus tyrimus, mokymus ir kompetencijų kėlimą, kad BRICS šalys galėtų greičiau diegti DI sprendimus viešajame sektoriuje ir versle. Xi akcentavo tikslą kurti atvirą ekosistemą, kurioje modelių kodas ir įrankiai būtų lengviau pritaikomi vietiniams poreikiams.

    Ką reikštų atvirojo kodo zona?

    Atvirojo kodo DI modeliai paprastai leidžia trečiosioms šalims peržiūrėti modelio architektūrą, svorius ar dalį kodo, taip pat juos modifikuoti ir pritaikyti. Tokia kryptis ypač patraukli valstybėms ir organizacijoms, kurios nori daugiau kontrolės, skaidrumo ir galimybės DI sprendimus diegti savo infrastruktūroje, o ne debesijos paslaugose.

    Tuo pat metu atvirumas kelia ir saugumo klausimų, nes galingi modeliai gali būti lengviau pritaikomi kenkėjiškiems tikslams. Dėl to pastaraisiais metais pasaulyje ryškėja dviejų požiūrių konkurencija: vieni ragina kuo plačiau atverti DI technologijas inovacijoms skatinti, kiti pabrėžia uždarų sistemų kontrolę ir rizikų valdymą.

    BRICS ambicija ir geopolitika

    BRICS grupė sukurta 2009 metais kaip didžiųjų kylančių ekonomikų formatas, siekiantis didesnės įtakos tarptautinėse institucijose, kuriose tradiciškai dominuoja Vakarų valstybės. DI šiame kontekste tampa ne tik ekonomikos augimo, bet ir strateginės galios įrankiu, nes nuo prieigos prie pažangių modelių, lustų ir duomenų infrastruktūros priklauso šalių konkurencingumas.

    Xi kartu paragino kurti platesnę, konsensusu paremtą pasaulinę DI valdymo sistemą. Pastaraisiais metais DI reguliavimas tapo vienu svarbiausių tarptautinės darbotvarkės klausimų, o skirtingi regionai renkasi nevienodą kelią: vienur akcentuojamos griežtesnės taisyklės ir atsakomybė, kitur labiau pabrėžiama inovacijų sparta.

    Kas toliau?

    Ši iniciatyva gali tapti bandymu sukurti alternatyvų DI standartų ir technologijų mainų kanalą, ypač jei BRICS šalys sutars dėl bendrų mokslinių programų, duomenų dalijimosi principų ir praktinių diegimo projektų. Tačiau reali įtaka priklausys nuo to, ar bus skirta pakankamai finansavimo, kaip bus sprendžiami intelektinės nuosavybės ir saugumo klausimai bei ar bus užtikrinta prieiga prie reikalingos skaičiavimo infrastruktūros.

    Xi taip pat planuoja šį mėnesį vykti į JAV derybų su prezidentu Donaldu Trumpu, o DI valdymas, tikėtina, bus vienas pagrindinių pokalbių klausimų. Technologijų varžyboms aštrėjant, DI tema vis dažniau atsiduria greta tradicinių saugumo ir ekonominių derybų punktų.

  • „Nvidia“ patvirtino „Hugging Face“ įsigijimą už 12 mlrd. eurų: ką tai keičia DI kūrėjams

    „Nvidia“ patvirtino „Hugging Face“ įsigijimą už 12 mlrd. eurų: ką tai keičia DI kūrėjams

    „Nvidia“ patvirtino įsigyjanti atvirojo kodo DI modelių ir duomenų platformą „Hugging Face“ už maždaug 12 mlrd. eurų. Tai vienas didžiausių sandorių DI ekosistemoje, rodantis, kad bendrovė siekia dar stipriau įtvirtinti savo įtaką ne tik aparatinėje įrangoje, bet ir programinėje infrastruktūroje.

    Bendrovės vadovas Jensenas Huangas teigė, kad „Nvidia“ planuoja sparčiau plėsti „Hugging Face“ platformą, stiprinti jos infrastruktūrą ir didinti prieigą prie DI įrankių kūrėjams bei institucijoms. Jo žinutė rinkai aiški: svarbiausia kova persikelia į vietą, kur kuriami, platinami ir diegiami modeliai.

    Kas išliks atvira, o kas keisis?

    J. Huangas pabrėžė, kad „Hugging Face“ ir toliau rems atvirojo kodo ir atviro svorio modelius iš visos ekosistemos bei išlaikys kelių debesų ir kelių akceleratorių principą. Tai svarbu kūrėjams, nes „Hugging Face“ yra tapusi centrine vieta dalintis modeliais, duomenų rinkiniais ir eksperimentais.

    „Hugging Face“ atstovai savo ruožtu akcentuoja, kad partnerystė su „Nvidia“ dera su platformos misija plėtoti atvirą mokslą ir atvirą programinę įrangą. Praktikoje tai gali reikšti daugiau skaičiavimo resursų, greitesnį diegimą ir geresnį įrankių palaikymą, tačiau kartu didės dėmesys klausimui, kiek platforma išliks neutrali skirtingų tiekėjų atžvilgiu.

    Kodėl „Nvidia“ to reikia?

    „Nvidia“ jau dabar yra viena svarbiausių DI rinkos ašių dėl savo lustų, naudojamų modelių mokymui ir veikimui. Įsigijimas leistų bendrovei tvirčiau sujungti kelis grandinės etapus: nuo skaičiavimo infrastruktūros iki vietos, kur modeliai talpinami, randami, testuojami ir integruojami į produktus.

    Be to, „Hugging Face“ yra ne tik saugykla, bet ir bendruomenė bei įrankių rinkinys, kuriame susitinka tyrėjai ir praktikai. Tokia kontrolės ir integracijos kombinacija gali padėti „Nvidia“ greičiau diegti optimizacijas, skatinti savo programinės įrangos standartus ir didinti kūrėjų lojalumą.

    Sandorio laikas ir platesnės pasekmės

    Skelbiama, kad sandorį planuojama užbaigti 2027 metų pirmoje pusėje, todėl prieš įsigaliojimą dar laukia reguliuotojų vertinimai. Atsižvelgiant į „Nvidia“ reikšmę DI infrastruktūrai, tikėtina, kad bus vertinama konkurencijos rizika ir platformos atvirumo užtikrinimas.

    Kūrėjams artimiausiu laikotarpiu svarbiausia stebėti, ar neatsiras ribojimų dėl alternatyvių akceleratorių, ar nekis modelių talpinimo ir prieigos politika, ir kaip bus sprendžiami duomenų bei licencijų klausimai. Jei pažadai dėl atvirumo bus įgyvendinti, „Hugging Face“ gali gauti daugiau resursų ir greičiau augti, tačiau bet kokie pokyčiai platformos neutralumo srityje turėtų tiesioginį poveikį visai DI bendruomenei.

    „„Hugging Face“ ir toliau rems atvirojo kodo ir atviro svorio modelius, taip pat kelių debesų ir kelių akceleratorių kūrimą bei diegimą, kad kūrėjai galėtų rinktis jiems tinkamiausią aparatinę įrangą ir infrastruktūrą“, – sakė Jensenas Huangas.

  • „Nvidia“ taikosi į „Hugging Face“: rinkoje kalbama apie beveik 12 mlrd. eurų vertės sandorį

    JAV lustų gamintoja „Nvidia“ esą derasi dėl dirbtinio intelekto platformos „Hugging Face“ įsigijimo. Apie tai pranešė „Reuters“, remdamasi „The Information“ informacija, o rinkos dalyviai vertina, kad sandoris galėtų būti užbaigtas artimiausiu metu.

    Minima kaina siekia apie 11,9 mlrd. eurų, jei būtų patvirtinti viešojoje erdvėje skelbiami skaičiai. Nei „Nvidia“, nei „Hugging Face“ šių pranešimų oficialiai nekomentavo, todėl galutinės sąlygos ir terminas kol kas nėra aiškūs.

    Kodėl „Hugging Face“ svarbi?

    „Hugging Face“ laikoma vienu svarbiausių atvirojo kodo dirbtinio intelekto ekosistemos centrų: platformoje talpinami dideli kalbos modeliai, mokymui skirti duomenų rinkiniai ir įrankiai, leidžiantys kūrėjams bei įmonėms greitai diegti DI sprendimus.

    Toks „Nvidia“ žingsnis logiškai įsipaišytų į platesnę bendrovės strategiją parduoti ne tik lustus, bet ir visą infrastruktūros grandinę: nuo programinės įrangos iki sprendimų, skirtų DI kūrimui, diegimui ir valdymui duomenų centruose.

    Rinka: apetitas DI infrastruktūrai nemažėja

    „Nvidia“ pastaraisiais ketvirčiais nuosekliai pabrėžia, kad paklausa skaičiavimo ištekliams, reikalingiems DI modelių mokymui ir veikimui, išlieka itin aukšta. Bendrovė taip pat yra paskelbusi apie reikšmingas kapitalo investicijas, kurios rodo, jog duomenų centrų plėtra laikoma ilgalaike tendencija, o ne trumpu technologijų ciklu.

    Pranešimuose primenama, kad „Nvidia“ jau anksčiau buvo tarp „Hugging Face“ investuotojų. 2023 metais „Hugging Face“ finansavimo etape dalyvavo ir kiti stambūs rinkos žaidėjai, o tuo metu įmonė buvo vertinama maždaug 4,1 mlrd. eurų suma.

    Jei įsigijimas įvyktų, tai būtų vienas ryškiausių pastarojo meto sandorių, atspindinčių kovą dėl DI ekosistemos kontrolės: kas valdys ne tik skaičiavimo galią, bet ir įrankius bei bendruomenes, kurios kuria modelius ir juos paverčia produktais.

  • Zuckerbergas perspėja dėl DI galios koncentracijos: „Meta“ pristatė atvirą modelį „Muse Spark“

    „Meta“ vadovas Markas Zuckerbergas paskelbė išsamų, apie 6 500 žodžių tekstą, kuriame gynė dirbtinio intelekto plėtrą ir įspėjo, kad DI galios sutelkimas kelių žaidėjų rankose gali tapti pavojingu keliu.

    Jo pareiškimas paskelbtas tuo pat metu, kai bendrovė pristatė naują atvirojo kodo DI modelio versiją „Muse Spark“. Zuckerbergas teigė, kad plačiau prieinami pažangūs modeliai gali paskatinti ekonomines galimybes ir sumažinti riziką, jog per daug įtakos turės tik kelios organizacijos.

    Įspėjimas dėl „vieno centro“

    Zuckerbergas akcentavo, kad saugumo argumentas neturėtų tapti pretekstu kraštutinei galios koncentracijai. Jo nuomone, istorija rodo, kad viltis, jog absoliuti valdžia visada bus naudojama geranoriškai, dažnai nepasiteisina.

    „Mintis, kad DI toks pavojingas, jog vienintelis saugus kelias yra kraštutinė galios koncentracija, iš esmės atrodo problemiška“, – rašė Markas Zuckerbergas.

    Konkurencija ir skirtingos vizijos

    „Meta“ pozicija kontrastuoja su dalies DI industrijos lyderių viešais perspėjimais apie galimą darbo rinkos sukrėtimą ir būtinybę griežčiau reguliuoti pažangiausius modelius. Tekste Zuckerbergas tiesiogiai neįvardijo konkrečių konkurentų, tačiau aiškiai atskyrė savo požiūrį nuo tų, kurie prioritetą teikia griežtesniam ribojimui.

    Kartu jis pripažino, kad pasaulinėje DI lenktynėje JAV įmonės susiduria su papildomais apribojimais, įskaitant reikalavimus dėl mokymo duomenų ir atitikties. Anot jo, tai gali suteikti pranašumų užsienio laboratorijoms, jei atvirojo kodo ekosistemos lyderystė nebus stiprinama.

    Saugumas, incidentai ir reguliavimo paieškos

    Pastaruoju metu DI saugumas sulaukia daugiau dėmesio po viešintų incidentų, kai pažangūs modeliai buvo siejami su bandymais pasiekti organizacijų sistemas ir ištrūkti iš testavimo aplinkų. Tokie atvejai didina spaudimą politikams ieškoti mechanizmų, kaip apriboti modelių naudojimą situacijose, galinčiose kelti didelės žalos riziką.

    Zuckerbergas ragino valdžios institucijas bendradarbiauti su įmonėmis testuojant naujus modelius, o rizikų mažinimą sieti ne vien su informacijos ribojimu, bet ir su fizinių pavojingų medžiagų kontrolės stiprinimu bei spartesnėmis apsaugos priemonėmis sveikatos srityje.

    Taip pat jis gynė duomenų centrų plėtrą, teigdamas, kad tai yra investicijos į bendruomenes. „Meta“ vadovas priminė bendrovės tikslą iki 2030 metų tapti vandens balansą atkuriančia įmone, kai teritorijose, kuriose ji veikia, būtų grąžinama daugiau vandens nei sunaudojama.

  • „Block“ meta iššūkį „Slack“ ir „Teams“: pristatė „Buzz“, kur DI agentai tampa kolegomis

    „Block“ meta iššūkį „Slack“ ir „Teams“: pristatė „Buzz“, kur DI agentai tampa kolegomis

    „Twitter“ bendraįkūrėjo Jacko Dorsey finansinių technologijų bendrovė „Block“ pristatė „Buzz“ – atvirojo kodo darbo platformą, kuri taikosi į „Slack“ ir iš dalies „GitHub“ erdvę. Esminė idėja – DI agentus traktuoti ne kaip priedą, o kaip pilnaverčius komandos narius su aiškiais leidimais.

    „Buzz“ sujungia kanalus, gijas, tiesiogines žinutes, balso ryšį, medijos dalijimąsi, kodo saugyklas ir automatizuotas darbo eigas. Tokia komplektacija leidžia vienoje vietoje apjungti pokalbius ir praktinius komandos procesus, kurie iki šiol dažnai išsiskaidydavo per kelias sistemas.

    DI agentai gauna tapatybę

    Didžiausias skirtumas nuo įprastų komandinio darbo įrankių – kaip „Buzz“ aprašo ir valdo DI agentus. Platformoje jie gali turėti atskirą kriptografinę tapatybę ir jiems priskirtas teises, todėl agentai gali rašyti žinutes, atlikti automatizacijas, dalyvauti diskusijose ar prisidėti prie kodo peržiūrų pagal suteiktus leidimus.

    „Kiekvienai įmonei reikės vietos, kur žmonės ir agentai dirba kartu. Klausimas tik toks: ar ji bus uždara, ar atvira. „Buzz“ sukūrėme todėl, kad tikime, jog ji turi būti atvira“, – sakė „Block“ DI pajėgumų vadovas Bradley Axen.

    Toks modelis sprendžia vis aktualesnę problemą: kai DI įrankiai tampa kasdienio darbo dalimi, įmonėms reikia aiškaus audito, kas ką padarė, kas turėjo prieigą ir kas priėmė sprendimus. Praktikoje tai reiškia, kad DI veiksmai gali būti traktuojami panašiai kaip darbuotojų, o ne kaip anoniminės sistemos atsakymai.

    Decentralizacija ir perkeliamumas

    „Buzz“ veikia ant decentralizuoto „Nostr“ protokolo, kuriame dalyviai – ir žmonės, ir DI agentai – naudoja raktų poras, priklausančias ne platformai, o pačiam naudotojui. „Block“ teigimu, tai suteikia perkeliamumo: agento tapatybė ir istorija gali būti naudojama ir kitose su „Nostr“ suderinamose sistemose.

    Įmonėms tai svarbu dėl priklausomybės nuo vieno tiekėjo rizikos. Pastaraisiais metais komandinio darbo programos vis aktyviau jungia DI funkcijas į uždarus ekosistemų paketus, o duomenų migracija ir integracijos dažnai tampa sudėtingos bei brangios.

    Atvirojo kodo kryptis

    „Buzz“ siūloma pagal „Apache 2.0“ licenciją, todėl kūrėjai gali laisvai peržiūrėti kodą, jį modifikuoti ir diegti savo infrastruktūroje. Tuo pačiu „Block“ siūlo ir valdomą talpinimą per „buzz.xyz“, tačiau kainodara viešai nebuvo pateikta.

    Platforma apibūdinama kaip nepririšta prie vieno modelio: komandos gali jungti agentus, sukurtus su „Claude Code“, „Codex“ ar „Block“ „goose“ karkasu, taip pat atsinešti ir savo sprendimus. Tokia kryptis atitinka tendenciją rinkoje, kai organizacijos nori DI sluoksnį valdyti pačios, o ne būti priklausomos nuo vieno tiekėjo taisyklių.

    „Block“ atvirai komunikuoja, kad atvirojo kodo pasirinkimas yra bandymas išvengti situacijos, kai DI įrankiai užrakina įmones vienoje platformoje. Jei „Buzz“ prigis, tai gali tapti rimtu signalu rinkai, kad darbo pokalbių ateitis persikelia nuo vien tik žmonių bendravimo prie mišrių komandų, kuriose DI agentai turi apibrėžtą statusą, atsakomybes ir prieigas.

  • WHOOP be prenumeratos? Atsirado atvirojo kodo sprendimas, bet yra keli svarbūs kabliukai

    WHOOP be prenumeratos? Atsirado atvirojo kodo sprendimas, bet yra keli svarbūs kabliukai

    Rinkoje netrūksta sveikatos ir sporto rodiklius sekančių apyrankių, tačiau WHOOP dažnai minima kaip viena tiksliausių ir nuosekliausių alternatyvų. Šis įrenginys neturi ekrano, orientuojasi į duomenis ir tendencijas, o ne į pranešimus, todėl jį renkasi ir aktyviai sportuojantys, ir profesionalai.

    Didžiausias minusas daugeliui vartotojų yra tai, kad WHOOP įprastai veikia su prenumerata, kuri per metus gali kainuoti reikšmingą sumą. JAV rinkoje skelbiami planai siekia nuo 199 iki 359 JAV dolerių per metus, tai yra maždaug nuo 180 iki 330 eurų, priklausomai nuo valiutos kurso ir apvalinimo.

    Situaciją bando keisti naujas atvirojo kodo projektas „Goose“, kurio tikslas yra nuskaityti duomenis iš WHOOP ir pateikti juos be oficialios prenumeratos. Idėja paprasta: jei įrenginys renka informaciją, dalis bendruomenės ieško būdo ją pasiekti per alternatyvią programėlę ir taip sumažinti priklausomybę nuo mokamo plano.

    Vis dėlto kol kas tai ankstyvos stadijos iniciatyva, todėl tikėtis pilnai veikiančio, visiems patogaus sprendimo dar per anksti. Projektas šiuo metu orientuotas į „iOS“ ir, bent kol kas, palaiko tik WHOOP 5.0, tad daugumai turinčių senesnius modelius tai nebus aktualu.

    Net ir tobulėjant projektui, išlieka keli praktiniai klausimai: suderinamumas, duomenų tikslumas, stabilumas ir saugumas. Sveikatos duomenys yra jautrūs, todėl vartotojams svarbu įvertinti, kam jie suteikia prieigą prie miego, pulso, krūvio ar atsigavimo rodiklių, ir kokiomis sąlygomis tie duomenys gali būti saugomi.

    Kita medalio pusė ta, kad prenumerata dažnai finansuoja analitiką, algoritmų atnaujinimus ir funkcijų plėtrą, todėl kai kuriems žmonėms oficialus kelias vis tiek gali būti racionaliausias. Tuo pačiu rinka juda link lankstesnių modelių, kai baziniai rodikliai pateikiami nemokamai, o pažangesnės įžvalgos siūlomos kaip papildoma paslauga.

    Pastaruoju metu atsiranda ir daugiau konkurentų, kurie bando mažiau remtis prenumerata arba ją pateikti kaip pasirenkamą priedą. Dėl to vartotojams verta sekti ne tik įrenginių kainas, bet ir ilgalaikes išlaidas bei tai, ką realiai gaunate už mėnesinį ar metinį mokestį.

  • Europa nori mažinti priklausomybę nuo JAV technologijų: 4 kryptys, kurias siūlo Europos Komisija

    Europa nori mažinti priklausomybę nuo JAV technologijų: 4 kryptys, kurias siūlo Europos Komisija

    The European Commission is finalizing a package that aims to reduce the bloc’s reliance on American data centers, artificial intelligence, microchips and software.

    BRUSSELS — The European Union wants to move away from foreign technology over concerns that overreliance has become a risk in shaky trade ties with Washington.

    The European Commission is finalizing a package of measures to boost its so-called technological sovereignty, set to be published on June 3. The package includes proposals to crack down on the bloc’s deep-rooted exposure to foreign technology in areas including cloud, artificial intelligence, microchips, software and data centers.

    “As geopolitical fragmentation deepens and supply chains are increasingly weaponized, technological dependencies are becoming strategic liabilities,” the EU executive warned in a draft of the strategy obtained by POLITICO.

    POLITICO also obtained an annex to the draft strategy, as well as a draft of the EU’s plan to revise its chips law. It previously obtained a document on energy use of data centers and AI that is also part of the package.

    While the plans are subject to change before they are published — and will be accompanied by a separate law governing use of cloud — they so far signal limited ambition in addressing the dominance of American technology head on, instead passing the buck to EU capitals to decide what to do. The plans also rely heavily on funding, both from the private sector and the EU budget, that is yet to be secured.

    We break down the four fixes Brussels has in mind to make the bloc less dependent on foreign technology.

    EU countries would have to force public administrations to assess whether they are too reliant on foreign cloud, testing digital services against EU sovereignty criteria.

    That would seek to make governments across the EU more resilient against a “kill switch” scenario that has dominated concerns over U.S. tech dominance.

    While EU capitals won’t be told how to mitigate risks, it would empower governments to check where the vulnerabilities are and procure safer alternatives — potentially sidelining U.S. giants from sensitive public procurement in Europe.

    But the Commission would leave it to EU capitals to decide which changes, if any, need to be made, according to two people briefed on the plan — meaning governments can choose to do nothing.

    “Strengthening Europe’s technological base and independence in key digital supply chains —especially where other technology powerhouses exist — creates strategic counterweights that enhance Europe’s capacity to remain open to the world, without compromising its interests and values,” the Commission writes in the draft strategy.

    Brussels is eyeing new, large-scale microchip projects through its proposed revision of the chips law, obtained by POLITICO. Such projects would get easier access to public support, faster permitting and preferential access to pilot lines.

    The law will build on the original Chips Act, adopted in 2023, but shifts the focus toward scaling up industrial capacity, improving crisis preparedness and stimulating demand amid warnings that it doesn’t make economic sense to build new chip factories without generating demand first.

    “The recent semiconductor shortages are a stark demonstration of the extent to which supply disruptions tangibly impact Europeans’ lives, affecting the industrial production of cars, healthcare equipment, energy infrastructure and consumer goods across the Union,” the Commission writes.

    In its effort to break the U.S.’s dominance, the EU executive also wants to leverage open-source technology — software for which the code is publicly available, making it easier to stay in control of data and systems, switch between providers and avoid being locked into a single vendor.

    The Commission would bring more visibility to top European companies, support collaboration between countries to develop and adopt open-source tech and set up a new “maintenance instrument” to beef up the bloc’s capacity to support the upkeep of homegrown solutions — one of the bottlenecks the open-source community is facing.

    “This ecosystem is key to boosting Europe’s competitiveness by accelerating innovation, lowering technology costs, reducing dependence on foreign vendors and enabling local companies, researchers and governments to build secure, customizable and globally competitive digital solutions,” the draft strategy document says, stressing that the EU currently spends €264 billion annually mostly on U.S. proprietary solutions.

    Boosting the EU’s digital capabilities will come with a price tag. About €200 billion is needed to expand the bloc’s data center capacity by 2036, the Commission estimates in the strategy. Another €2 billion is needed for research and innovation in that space, while €20 billion in public and private funds will be needed to make the plans for digitalization and AI in energy happen.

    Brussels is mostly counting on private investors, as well as proposals to make Europe’s digital infrastructure a more attractive place to pour money into.

    “The Commission will develop an EU-level promotion initiative targeting streamlined access to information regarding investment needs and readiness, which will be accessible to investors from the EU and third countries alike,” the draft strategy says, citing “semiconductor regions of excellence” and “data center acceleration zones” that the legislative proposal will introduce.

    Pieter Haeck contributed reporting.

    The bloc’s executive is pushing back on U.S. ownership of a critical space asset.

    “If we’re not making big changes, we will never catch up,” European Space Agency boss tells POLITICO.

    The continent needs to change rapidly in a world where the U.S. has become “more adversarial and unpredictable” and “may no longer guarantee our security,” says European grandee.

    “At this moment, political jealousy and narrow party interests have taken precedence over responsibility,” says exiting Evika Siliņa.

  • Paryžiaus „OpsMill“ pritraukė 11,9 mln. eurų: žada sutvarkyti IT infrastruktūros duomenis DI

    Paryžiaus „OpsMill“ pritraukė 11,9 mln. eurų: žada sutvarkyti IT infrastruktūros duomenis DI

    Paryžiuje įsikūrusi IT infrastruktūros duomenų valdymo bendrovė „OpsMill“ pritraukė 11,9 mln. eurų A serijos investiciją. Bendrovė skelbia, kad lėšos bus skirtos inžinerijos ir produkto komandoms auginti bei toliau vystyti duomenimis grįstus AIOps sprendimus, orientuotus į DI ir automatizavimą.

    Investicijų etapui vadovavo fondas IRIS, o prie jo prisidėjo BGV bei esami investuotojai Serena ir Partech. „OpsMill“ siekia spręsti dažną įmonių problemą: infrastruktūros duomenys būna išsibarstę per skirtingas sistemas, todėl automatizavimas ir DI sprendimai remiasi nepatikimu pagrindu.

    „Lenktynės diegiant DI į įmonių infrastruktūrą yra realios, tačiau daug organizacijų bando statyti ant pamatų, kurie tam nebuvo sukurti. Be švarių, struktūruotų ir patikimų infrastruktūros duomenų DI valdomos operacijos negali veikti mastu“, – sakė IRIS vadovaujantis partneris Julien-David Nitlech.

    Bendrovė nurodo, kad infrastruktūros automatizavimas dažnai stringa ne dėl pačios automatikos kodo, o dėl prastos duomenų kokybės ir riboto matomumo. Duomenys apie fizinę, virtualią ir debesų infrastruktūrą neretai laikomi skaičiuoklėse, CMDB įrankiuose ar senose skriptų grandinėse, kurios nebuvo kurtos tam, kad būtų patikimas pagrindas DI agentams.

    Kai automatizavimo ar DI agentai remiasi netiksliais konfiguracijų ir priklausomybių duomenimis, klaidos gali plisti grandinine reakcija. „OpsMill“ akcentuoja prastovų kainą: įmonėms viena valanda neveikimo vidutiniškai kainuoja apie 264 000 eurų, o reputacinė žala gali užsitęsti gerokai ilgiau nei pati techninė avarija.

    „OpsMill“ buvo įkurta 2023 metais. Įkūrėjai Damien Garros ir Raphael Maunier teigia, kad jų tikslas yra sukurti patikimą infrastruktūros „vienos tiesos šaltinį“, kuris leistų saugiai automatizuoti diegimus, pakeitimus ir incidentų sprendimą, o kartu paruoštų duomenis DI naudojimui.

    Pagrindinis bendrovės produktas „Infrahub“ pristatomas kaip atvirojo kodo infrastruktūros duomenų valdymo platforma, sukurta grafų duomenų bazės principu ir turinti versijavimo valdymą. Skirtingai nei tradiciniai įrankiai, infrastruktūrą traktuojantys kaip fiksuotą turto lentelę, „Infrahub“ orientuojasi į ryšių tinklą tarp elementų, kad būtų aiškus kontekstas ir priklausomybės.

    Įmonė pabrėžia valdymo ir kontrolės svarbą: siūlomi pakeitimai turi būti patikrinami, validuojami ir patvirtinami prieš juos įdiegiant. Tai ypač aktualu sektoriams, kuriuose klaidingos ugniasienės taisyklės ar atitikties spragos gali lemti brangias pasekmes, o gamyboje netikslus automatizavimas gali sustabdyti linijas.

    „Automatizavimas galiausiai yra duomenų problema. Jei matote tik dalį tinklo, dirbate aklai. Infrastruktūros automatizavimo kodo rašymas niekada nebuvo didžiausias iššūkis, sudėtingiausia yra jį prižiūrėti ir juo pasitikėti realioje aplinkoje“, – sakė „OpsMill“ bendraįkūrėjas ir vadovas Damien Garros.

    „Infrahub“ siūlomas kaip nemokamas atvirojo kodo bendruomenės leidimas ir licencijuojamas verslo leidimas, skirtas organizacijoms, kurioms reikia didesnės valdysenos ir atitikties. „OpsMill“ teigia, kad atvirojo kodo bendruomenėje yra didelių infrastruktūros operatorių, o verslo leidimą naudoja mažmeninės prekybos, draudimo, gamybos ir finansinių technologijų klientai Europoje ir Šiaurės Amerikoje.

    Tarp minimų pavyzdžių bendrovė pateikia Europos debesijos paslaugų tiekėją „Eurofiber“, kuris po „Infrahub“ diegimo esą sutrumpino paslaugų įdiegimo laiką nuo penkių dienų iki 15 minučių. „OpsMill“ investiciją pristato kaip žingsnį į priekį siekiant, kad infrastruktūros duomenys taptų patikima, DI paruošta baze automatizacijai dideliuose IT ūkiuose.