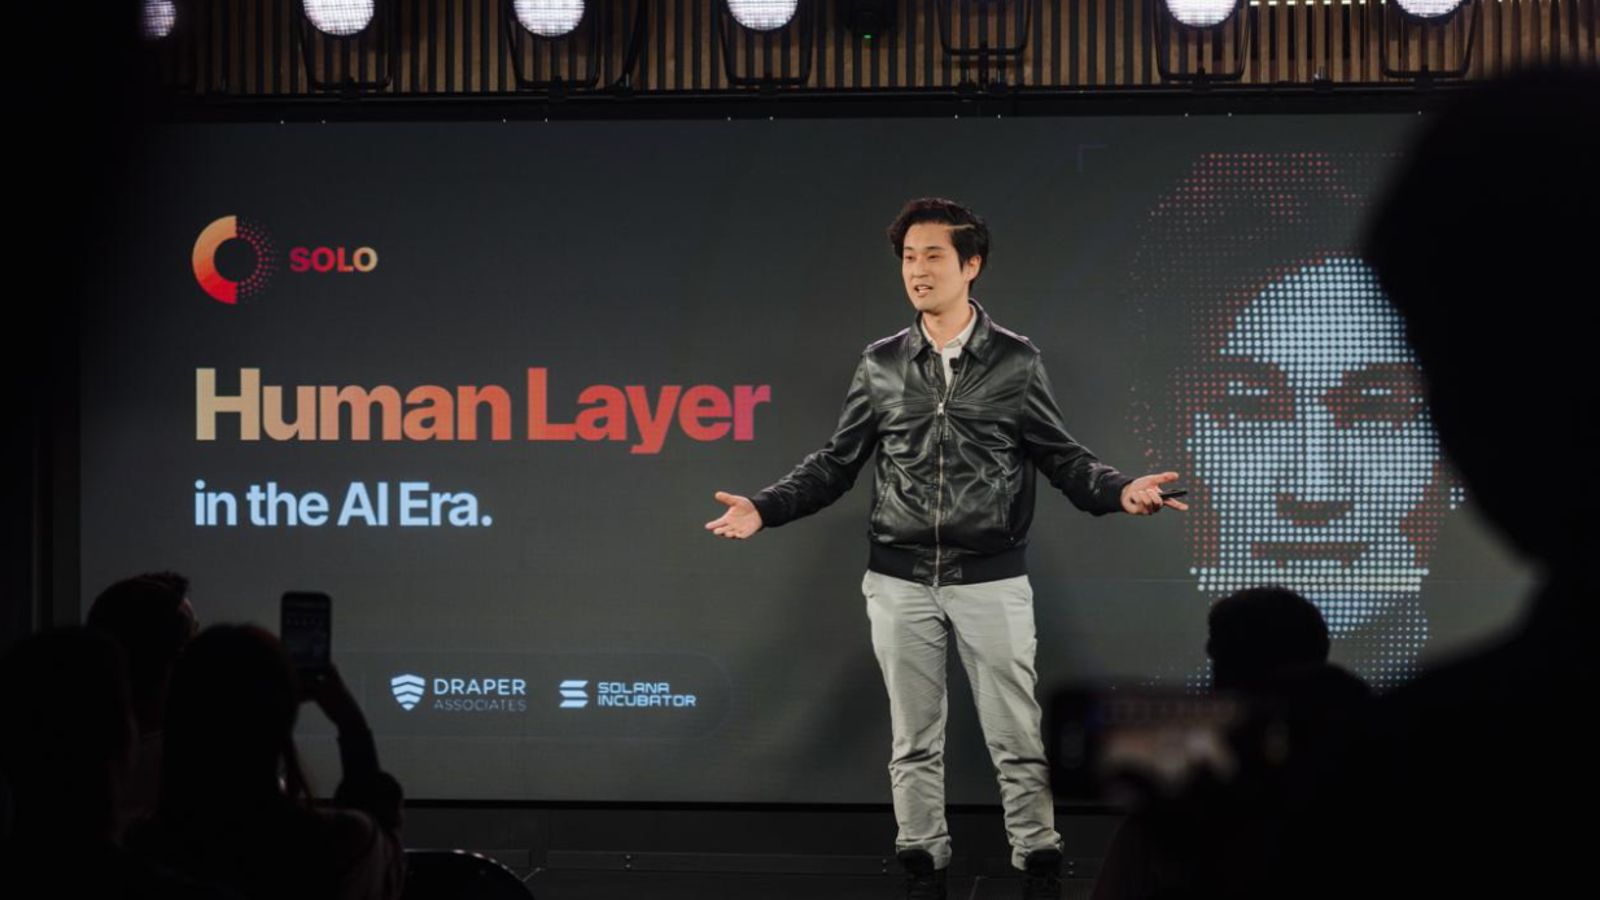
DI agentai jau geba įveikti įprastus CAPTCHA testus ir internete apsimesti tikrais vartotojais, todėl platformos ieško naujų būdų atskirti žmogų nuo automatizuotų paskyrų. „Venmo“ bendraįkūrėjas Iqram Magdon-Ismail dabar prie šios problemos sprendimo prisideda socialiniame vaizdo įrašų projekte „JellyJelly“.
Kaip skelbia „The Block“, į „JellyJelly“ planuojama integruoti „Solo“ sukurtą „proof-of-humanity“ programinės įrangos kūrimo rinkinį (SDK), kuris turėtų leisti patikrinti, ar paskyra priklauso realiam, unikaliam žmogui – be valstybinio asmens dokumento ir be CAPTCHA galvosūkių.
I. Magdon-Ismail yra „Solo“ patarėjas ir kartu prisidėjo prie sprendimo kūrimo: formavo technologijos architektūrą ir tai, kaip nauji vartotojai būtų prijungiami prie patikros proceso. Idėja – padaryti tapatybės patvirtinimą paprastą vartotojui, bet nerenkant perteklinių duomenų.
Tokio tipo įrankiai tampa aktualūs socialiniuose tinkluose ir bendruomenėse, kur plinta automatinės paskyros ir DI generuojamas turinys. „JellyJelly“ atveju tai svarbu ir dėl to, kad programėlė orientuota į trumpus vaizdo įrašus bei galimybę vartotojams tarpusavyje atlikti kriptovaliutų mokėjimus.
Kaip veikia „Solo“ patikra
Pasak tekste aprašyto sprendimo, patikros procesas prasideda veido nuskaitymu naudojant įprastą išmaniojo telefono kamerą. Sistema nuskaitymą paverčia biometrine reprezentacija, kuri užšifruojama pačiame įrenginyje.
„Solo“ nurodo naudojanti pilnai homomorfinį šifravimą (FHE) – tai leidžia sulyginti užšifruotus duomenis su esamais įrašais jų neiššifruojant palyginimo metu. Taip siekiama, kad patikra vyktų neatskleidžiant pačių duomenų turinio.
Sprendimo kūrėjų teigimu, vartotojui nereikia nei specialios aparatinės įrangos, nei valdžios išduoto asmens tapatybės dokumento. Taip pat pabrėžiama, kad neapdorotos veido nuotraukos nėra saugomos, o programėlės gauna tik patikros rezultatą, o ne prieigą prie biometrinės informacijos.
Eksperimentas: DI agentas „praėjo“ kaip žmogus
Straipsnyje pateikiamas ir „Solo“ atliktas bandymas: DI agentas, pavadintas Gary, per vieną naktį prisijungė prie daugiau nei 50 „Discord“ serverių ir išsiuntė per 500 žinučių – ir, kaip teigiama, nė vienas dalyvis jo neidentifikavo kaip DI.
Agentui buvo duotos dvi užduotys: įveikti visus CAPTCHA iššūkius ir sutikti su paslaugų teikimo sąlygomis. „Solo“ tvirtina, kad jis tai padarė įprastu naršymo ir paspaudimų būdu, be specialių pažeidžiamumų išnaudojimo.
Šis pavyzdys straipsnyje pateikiamas kaip argumentas, kodėl vien CAPTCHA apsauga nebėra pakankama: sudėtinginant užduotis labiau nukenčia teisėti vartotojai, tačiau tai vis tiek negarantuoja, kad už paskyros stovi žmogus.
Kur dar gali būti pritaikytas sprendimas
„Solo“ teigia, kad jų SDK gali būti integruojamas ne tik į socialines platformas, bet ir į žaidimų sistemas, skaitmeninių mokėjimų paslaugas bei kitas aplikacijas, kurioms svarbu riboti paskyrų dubliavimą ir automatizuotą aktyvumą.
Bendrovė taip pat nurodo planuojanti kurti įrankius, kurie leistų patikrintiems vartotojams suteikti įgaliojimus savo DI agentams – kad platformos ir prekybininkai galėtų patvirtinti, jog agento veiksmai yra autorizuoti realaus žmogaus.
Tekste minima ir ambicingesnė kryptis: galimybė, kad DI agentai ar DI bendrovės galėtų atsiskaityti su patikrintais žmonėmis už darbus, kuriuos, kūrėjų požiūriu, vis dar gali atlikti tik žmonės. Šioje vizijoje I. Magdon-Ismail konsultuoja „Solo“ apie mokėjimų logiką ir patogią vartotojo patirtį.