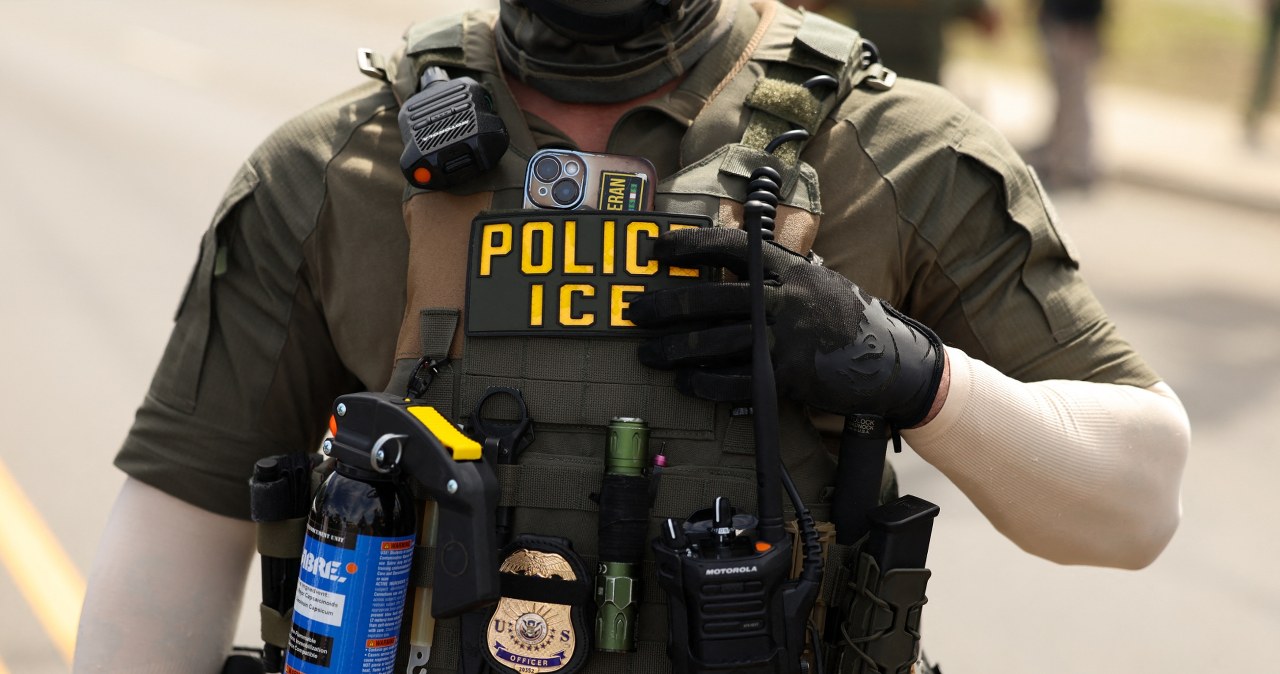
Internete pasirodė duomenų bazė, kurioje paviešinti tūkstančių JAV imigracijos ir sienos apsaugos struktūrose dirbančių pareigūnų duomenys. Skelbiama, kad nutekėjimas apima daugiau kaip 21 000 įrašų, siejamų su Muitinės ir sienos apsaugos tarnyba (CBP), ir apie 6 600 įrašų, siejamų su Imigracijos ir muitinės kontrolės tarnyba (ICE).
Pranešimuose nurodoma, kad tarp paveiktų gali būti ir kitų Vidaus saugumo departamento padalinių žmonės, įskaitant Homeland Security Investigations, Federal Protective Service bei CISA, kuri koordinuoja kibernetinį saugumą ir kritinės infrastruktūros apsaugą. Toks nutekėjimas kelia rizikų ne tik institucijų reputacijai, bet ir pareigūnų saugumui.
Ką galėjo atskleisti nutekėjimas?
Skelbiama, kad publikuoti duomenys neapsiriboja vardais ar kontaktine informacija. Teigiama, jog bazėje galėjo būti ir pareigų aprašymai, informacija apie vadovavimą operacijoms, o taip pat detalės, kurios galėtų atskleisti darbo metodus ar jautresnius veiklos aspektus.
Taip pat minimi technologiniai sprendimai, esą naudojami tam tikrose veiklose, tarp jų „Cellebrite“ ir „Palantir“. Kibernetinio saugumo ekspertai pabrėžia, kad net ir fragmentiški metaduomenys, sujungti tarpusavyje, gali padėti identifikuoti žmones ir jų vaidmenis organizacijoje.
Minima „Okta“ ir institucijų reakcija
Nutekinimą siejantys asmenys tvirtina, kad prieiga prie dalies profilių galėjo būti gauta per tapatybės ir prieigos valdymo paslaugą „Okta“. Bendrovė viešai yra nurodžiusi, kad žino apie pasirodžiusią informaciją, tačiau tuo pačiu akcentuoja neturinti įrodymų, kad buvo pažeistos jos sistemos ar duomenys.
Vidaus saugumo departamentas yra pranešęs, kad vertina galimą incidentą ir imasi veiksmų situacijai aiškintis bei darbuotojų apsaugai užtikrinti. Kol kas detalių apie atakos kelią ar pirminę pažeidžiamą vietą viešai pateikiama nedaug.
Fonas: auganti įtampa ir dažnėjantys incidentai
Šis nutekėjimas įsilieja į pastaruoju metu dažnėjančių atakų prieš JAV institucijas kontekstą, kai taikomasi į darbuotojų asmens duomenis ar vidines sistemas. Kibernetinio saugumo praktikoje tokie incidentai neretai būna susiję su prieigos valdymo klaidomis, neteisingomis konfigūracijomis, paskyrų perėmimu ar nutekintais prisijungimo duomenimis.
Ekspertai pabrėžia, kad jautriausia tokių nutekėjimų dalis yra ne vien kontaktai, o galimybė sudaryti pareigybių, padalinių ir veiklos krypčių žemėlapį. Tai gali padidinti socialinės inžinerijos atakų, šantažo, persekiojimo ar tikslinių sukčiavimo kampanijų riziką pareigūnams ir jų šeimoms.
Institucijoms tokiose situacijose paprastai tenka vienu metu spręsti kelias užduotis: greitai įvertinti žalą, užkirsti kelią tolesniam plitimui, perspėti galimai paveiktus žmones ir sustiprinti prieigos kontrolę. Tuo pat metu vis dažniau akcentuojama būtinybė reguliariai audituoti tapatybės valdymo sprendimus, diegti kelių veiksnių autentifikavimą ir riboti prieigas pagal realų poreikį.