Tag: CERT Polska

  • Prancūzijoje hakeriai bandė „išvirti“ kraujo plazmos atsargas – sustabdė signalizacija

    Prancūzijoje įsilaužėliai nusitaikė į kraujo plazmos atsargas: perėmę šaldymo įrangos valdymą, jie bandė pakeisti temperatūros nustatymus taip, kad produktai sušiltų iki kritinio lygio.

    Ataka įvyko naktį iš sekmadienio į pirmadienį, o apie incidentą pranešė Prancūzijos savaitraštis „Le Canard enchaîné“. Taikiniu tapo bendrovė „Coolworld“, tiekianti šaldymo įrenginius Prancūzijos kraujo tarnybai Établissement français du sang (EFS).

    Skelbiama, kad išpuolis palietė tris EFS sandėlius, tarp jų – objektą Burgundijos–Franš Kontė regione Prancūzijos rytuose. Šaldymo įrangoje laikyti donorų mėginiai ir užšaldyta plazma, naudojama transfuzijoms bei vaistų gamybai.

    Įsilaužėliai pakeitė sistemų parametrus: įrenginiai, turėję palaikyti maždaug minus 30 laipsnių temperatūrą, esą buvo perprogramuoti siekti net 110 laipsnių. Vis dėlto tai nereiškia, kad tokia temperatūra realiai buvo pasiekta.

    Nuostolių padėjo išvengti naktinė pamaina

    EFS teigimu, rimtesnių pasekmių pavyko išvengti dėl greitos reakcijos: budėjęs technikas pastebėjo kylantį šaldymo įrenginių temperatūros rodiklį, o stebėsenos ir pavojaus signalų sistemos leido operatyviai identifikuoti problemą.

    Rizikuojantys produktai buvo apsaugoti arba perkelti į kitus įrenginius. Prancūzijos sveikatos ministerija papildomai nurodė, kad po incidento buvo užblokuota ir nuotolinė prieiga prie atakuotų įrenginių.

    Institucijos tikina, jog kraujo paėmimas ir platinimas vyksta be trikdžių, o pacientams pavojaus nėra. Tuo metu incidentą tiria Prancūzijos nacionalinė kibernetinio saugumo agentūra ANSSI ir Sveikatos ministerija, tačiau kas konkrečiai surengė ataką – kol kas neaišku.

    Atakos prieš šaldymo sistemas plinta visoje Europoje

    Šis atvejis sutapo su nauja kibernetinių atakų banga, nukreipta į Europos prekybos tinklų šaldymo įrangą. Ji prasidėjo lapkričio 2 dieną ir, kaip skelbiama, palietė mažiausiai keliolika šalių – nuo Belgijos ir Švedijos iki Vokietijos bei Lenkijos.

    Schema panaši: nusikaltėliai perima nuotolinę kontrolę ir pakelia šaldytuvų bei šaldiklių temperatūrą arba įjungia atitirpinimą. Kai kuriose parduotuvėse tai baigėsi maisto sugadinimu, o Švedijoje dalis įrenginių buvo nustatyti net iki 50 laipsnių.

    Pranešta, kad problemos fiksuotos ir tokiuose tinkluose kaip „Carrefour“, „Delhaize“, „Intermarché“, „ICA“ ir „Coop“. Tai jau antroji panaši banga per pastarąsias savaites: spalio viduryje Prancūzijoje kibernetiniai išpuoliai palietė apie 700 prekybos centrų.

    Incidentai fiksuoti ir Lenkijoje

    Apie šaldymo įrangos valdymo nesklandumus pranešta ir Lenkijoje: „Auchan“ patvirtino sutrikimus trijose parduotuvėse – Olštyne, Čenstakavoje-Počesnoje ir Sosnovce. Tinklas tiesiogiai nepatvirtino, kad tai buvo kibernetinė ataka.

    Tačiau Lenkijos CERT vadovas Marcin Dudek patvirtino bent vieną sėkmingą ataką prieš šaldymo įrenginį šalyje – nuostolių pavyko išvengti operatoriui atjungus įrangą nuo interneto ir perkėlus maistą į kitą šaldytuvą.

    CERT ekspertai taip pat nustatė 140 šaldymo įrenginių, kurie buvo pasiekiami internetu ir dėl to galėjo būti pažeidžiami. Jų savininkai gavo įspėjimus, o po intervencijos maždaug 70 įmonių įrangą atjungė nuo tinklo.

    Didžiausia rizika – pasenę ir internetu pasiekiami valdikliai

    Problema dažniausiai siejama su senesnėmis pramoninėmis valdymo sistemomis, kurios negauna saugumo atnaujinimų, bet vis tiek lieka prieinamos internetu. Perėmus vieno valdymo pulto kontrolę, gali būti pakeisti nustatymai iš karto daugelyje šaldytuvų ar šaldiklių.

    Rizika aktuali ne tik parduotuvėms: panašūs sprendimai naudojami sandėliuose, logistikos centruose ir gamybos įmonėse, todėl sutrikimai gali reikšti ne tik sugadintą produkciją, bet ir tiekimo grandinių trikdžius.

    Check Point duomenimis, Europos vartojimo prekių ir paslaugų sektoriaus įmonės šiuo metu vidutiniškai susiduria su maždaug 2 200 kibernetinių atakų per savaitę – tai yra 43 proc. daugiau nei prieš metus.
  • GITD įspėja vairuotojus: sukčiai siunčia SMS apie tariamas baudas – nuorodos nespauskite

    GITD įspėja vairuotojus: sukčiai siunčia SMS apie tariamas baudas – nuorodos nespauskite

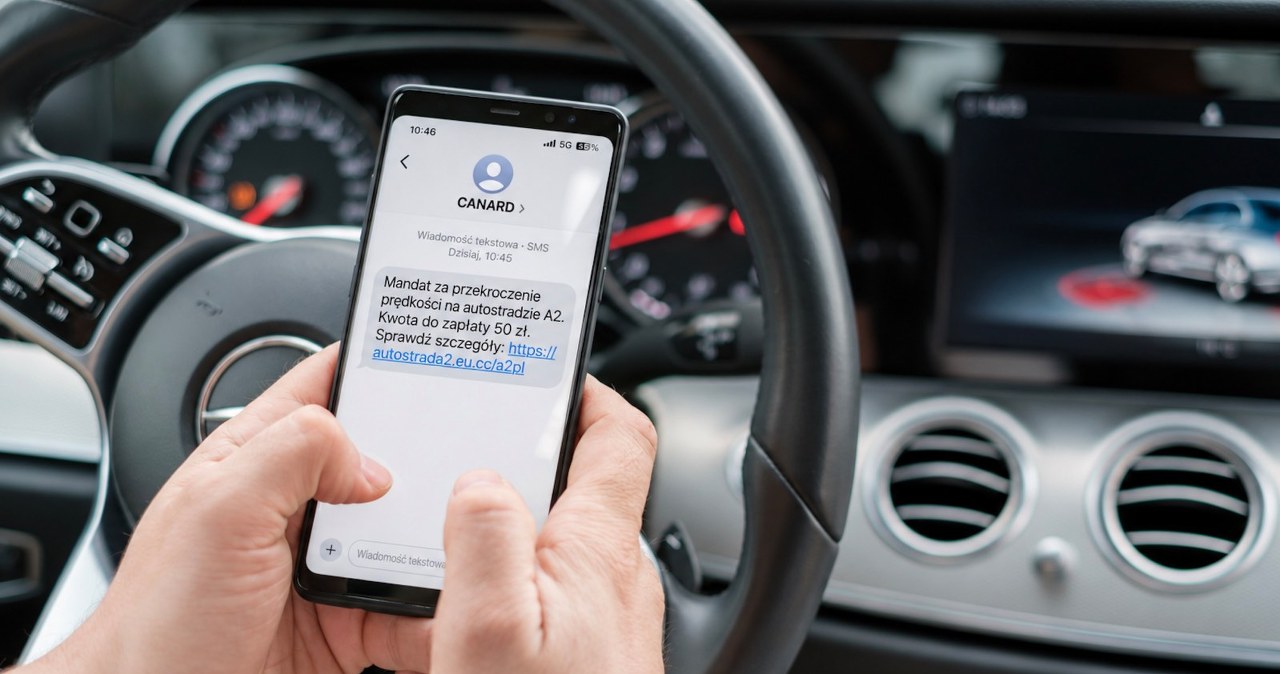
    Lenkijoje vairuotojai pradėjo gauti apgaulingas SMS žinutes apie tariamai skirtas baudas už greičio viršijimą. Pranešimuose teigiama, kad pažeidimą esą užfiksavo CANARD sistema, o norint išvengti papildomų išlaidų raginama skubiai sumokėti nedidelę sumą per pridėtą nuorodą.

    Tai – sukčiavimas. Lenkijos Kelių transporto inspekcija (GITD) pabrėžia, kad pažeidimų administravimo klausimais ji niekada nesiunčia SMS žinučių.

    Dalis melagingų pranešimų „konkretinami“ nurodant tariamą atkarpinį greičio matavimą rekonstruojamame A2 greitkelio ruože tarp Varšuvos ir Lodzės. Taip siekiama sukurti įtikinamą istoriją ir paskatinti žmogų reaguoti neįsigilinus.

    Tačiau GITD pažymi, kad įspėjimo paskelbimo metu atkarpinio greičio matavimo sistema šiame ruože dar nebuvo įjungta, todėl tokie teiginiai žinutėse iš esmės negali būti tikri.

    Kaip iš tiesų vyksta baudų administravimas

    Inspekcija atkreipia dėmesį, kad nusikaltėliai naudoja ne vien SMS – transporto priemonių savininkus gali pasiekti ir netikri el. laiškai ar laiškai paštu, imituojantys oficialią korespondenciją.

    Su pažeidimais, kuriuos užfiksuoja GITD naudojami įrenginiai, susijusi korespondencija vykdoma laiškais per Lenkijos paštą arba per eBOK CANARD portalą.

    GITD pabrėžia ir svarbų niuansą: pirmasis laiškas, siunčiamas transporto priemonės savininkui ar valdytojui, nėra bauda ir jame neprašoma atlikti apmokėjimo. Pirmiausia pateikiama informacija apie užfiksuotą pažeidimą ir formos, skirtos nurodyti, kas vairavo automobilį.

    Bauda išrašoma tik tuomet, kai asmuo sutinka ją priimti. Tokiame dokumente pateikiamas individualus banko sąskaitos numeris, o apmokėjimą galima atlikti banke, pašte arba per elektroninę bankininkystę.

    Ką daryti gavus įtartiną žinutę

    GITD pabrėžia, kad ji nesiunčia nuorodų nei baudos apmokėjimui, nei bylos eigos tikrinimui. Todėl gavus žinutę su raginimu spausti nuorodą ir „greitai sumokėti“, ją reikėtų vertinti kaip sukčių bandymą.

    Svarbiausia – nespausti pranešime esančios nuorodos, nevesti banko prisijungimo duomenų ir neįrašyti mokėjimo kortelės informacijos. Įtartiną SMS Lenkijoje galima nemokamai persiųsti numeriu 8080, kurį administruoja CERT Polska.

    Tam paprastai pakanka telefone pasirinkti funkciją „Persiųsti“ arba „Perduoti“. Jei tokios galimybės nėra, galima nukopijuoti žinutės tekstą ir išsiųsti tuo pačiu numeriu – paslauga veikia visą parą.

    Jei duomenys jau buvo perduoti, prarasti pinigai arba perimta prieiga prie elektroninės bankininkystės, rekomenduojama kuo greičiau susisiekti su banku, pranešti policijai ir informuoti CERT Polska apie incidentą.

  • Kritinės PHP spragos ir išjungti BIP puslapiai: kodėl vien pataisymai problemos neišsprendžia

    Kas nutiko ir kodėl tai svarbu

    Dalis Lenkijos Biuletenio informacijos viešosios (BIP) svetainių buvo laikinai išjungtos po to, kai viešai paskelbtos kritinės PHP pažeidžiamumo spragos. Vėliau svetainės pradėtos grąžinti etapais, tačiau kai kurios funkcijos, pavyzdžiui, paieška ir naujo turinio publikavimas, kurį laiką liko ribojamos.

    Tokie sprendimai rodo, kad incidentas neapsiriboja vien techniniu atnaujinimu. Kai spraga yra kritinė ir plačiai paplitusi, svarbu ne tik įdiegti pataisas, bet ir įvertinti, ar pažeidžiamumas nebuvo išnaudotas dar iki paskelbimo.

    Kodėl sistemos buvo stabdomos

    Už BIP infrastruktūros dalies veikimą atsakinga institucija aiškino, kad išjungimas buvo prevencinis žingsnis, skirtas saugiai paruošti atnaujinimus ir sumažinti riziką vartotojų duomenims. Pabrėžta, kad kai kurios vyriausybinės svetainės buvo mažiau paveiktos, nes anksčiau perkeltos į naujesnes technologijas.

    Esminė problema ta, kad senesnės sistemos dažnai turi sudėtingą priklausomybių grandinę ir lėtesnius atnaujinimo procesus. Tokiu atveju laikinas išjungimas tampa ne „patogiu pasirinkimu“, o kartais vieninteliu atsakingu būdu suvaldyti riziką.

    „Laikinos apsaugos priemonės perka laiką, bet ne saugumą“, – sakė kibernetinio saugumo ekspertas.

    Vien pataisyti neužtenka

    Saugumo specialistai atkreipia dėmesį, kad kritinių spragų atveju vien „užlopyti“ programinį kodą yra per mažai. Jei sistema buvo pasiekiama iš interneto, būtina patikrinti žurnalus ir kitus požymius, ar nebuvo bandymų pasinaudoti spraga, o kai kuriais atvejais reikalinga ir platesnė incidento analizė.

    Taip pat akcentuojama praktinė detalė, kuri dažnai pamirštama: įdiegus pataisas, paslaugas reikia perleisti, kad atmintyje nebeliktų senų procesų. Priešingu atveju teoriškai „atnaujinta“ aplinka gali išlikti pažeidžiama, kol senieji procesai vis dar veikia.

    Pamokos organizacijoms ir verslui

    Incidentas išryškino du sisteminius trūkumus, su kuriais susiduria tiek viešasis sektorius, tiek verslas. Pirmasis yra aiškios atsakomybės stoka: organizacijos ne visada žino, kas konkrečiai stebi saugumo pranešimus, vertina riziką ir inicijuoja atnaujinimus.

    Antrasis trūkumas susijęs su atnaujinimų diegimo greičiu. Ten, kur procesai automatizuoti ir gerai suvaldyti, pataisos diegiamos greitai ir kontroliuojamai, o testavimas leidžia sumažinti sutrikimų riziką. Ten, kur viskas remiasi rankiniais veiksmais ir „vienu žmogumi, kuris žino“, reakcija užtrunka, o klaidų tikimybė išauga.

    „Sunku kalbėti apie atsparumą, kai nežinome, kur mūsų infrastruktūroje išvis naudojamas PHP“, – sakė technologijų vadovas.

    DI įtaka: spragos randamos greičiau

    Šio tipo istorijose vis dažniau minimas DI vaidmuo: jis gali paspartinti pažeidžiamumų paiešką, analizę ir išnaudojimo scenarijų kūrimą. Tai nereiškia, kad spragas „sukuria“ DI, tačiau jis gali sutrumpinti laiką nuo teorinio trūkumo aptikimo iki praktinio išnaudojimo.

    Dėl to auga vadinamasis „langas iki pataisos“: laikotarpis, kai spraga jau žinoma daliai rinkos ar piktavalių, bet dar nėra masiškai sutvarkyta. Todėl organizacijoms tampa kritiška turėti tikslią komponentų inventorizaciją, greitą atnaujinimų diegimą ir incidentų paieškos procedūras.

  • CERT perspėja PKO BP klientus: plinta laiškai suklastota iPKO svetaine – galite prarasti pinigus

    CERT Polska perspėja PKO BP klientus dėl suaktyvėjusio sukčiavimo: platinami el. laiškai, kurie apsimeta oficialiais banko pranešimais. Juose gąsdinama, kad prieiga prie sąskaitos bus apribota, ir raginama skubiai „patvirtinti“ duomenis. Paspaudus nuorodą galima patekti į suklastotą iPKO puslapį ir netekti prisijungimo duomenų.

    Sukčiavimo schema paremta laiko spaudimu ir baime. Laiške paprastai teigiama, kad būtina atlikti papildomą tapatybės patikrą, kitaip neva bus sustabdytos dalis paslaugų. Tokie pranešimai sukurti tam, kad žmogus veiktų nepatikrinęs detalių.

    Dažniausiai pateikiama nuoroda į tariamą iPKO svetainę, kur prašoma įvesti prisijungimo duomenis ar patvirtinimo kodus. Iš tikrųjų tai gali būti apgaulingas puslapis, o suvesti duomenys perduodami sukčiams. Taip bandoma perimti internetinę bankininkystę ir pasiekti sąskaitoje esančias lėšas.

    Kaip atpažinti apgaulę?

    Vienas ryškiausių požymių yra skubos reikalavimas: prašoma veikti nedelsiant, grasina ribojimais ar blokavimu. Taip pat įtartina, kai laiške prašoma „atnaujinti“ duomenis per nuorodą, nors bankai įprastai ragina tokius veiksmus atlikti tik prisijungus įprastu būdu.

    Riziką didina ir tai, kad suklastoti puslapiai gali būti vizualiai labai panašūs į tikrus. Sukčiai atkuria dizainą, logotipus ir prisijungimo langus, todėl vien iš vaizdo dažnai sunku suprasti, kur patekote. Dėl to ypač svarbu nepasitikėti vien laiško tekstu ar išvaizda.

    Ką daryti gavus įtartiną laišką?

    Saugiausia taisyklė yra nespausti nuorodų įtartinuose laiškuose ir neatsisiųsti prisegtų failų. Jei kyla abejonių, informaciją apie sąskaitą reikėtų pasitikrinti savarankiškai atsidarius oficialią banko svetainę arba naudojant mobiliąją programėlę, o ne per gautą nuorodą.

    Įtartinus pranešimus rekomenduojama pranešti CERT Polska per oficialų incidentų registravimo kanalą. Jei duomenys jau buvo suvesti į galimai suklastotą puslapį, būtina kuo greičiau susisiekti su banku oficialiais kontaktais ir vykdyti jo nurodymus, įskaitant slaptažodžių keitimą bei papildomų apsaugos priemonių įjungimą.

    CERT Polska pabrėžia, kad tokio tipo atakos nebūtinai reiškia įsilaužimą į banko sistemas. Dažnai pakanka įtikinamai sukurpto laiško ir kelių neatsargių paspaudimų, kad sukčiai gautų prieigą prie paskyros.

  • Kritinės PHP spragos: BIP svetainės grįžta, bet ekspertai perspėja – grėsmė dar nesibaigė

    Po viešai atskleistų kritinių PHP saugumo spragų dalis Biuletenio informacijos portalų buvo prevenciškai išjungti, o dabar palaipsniui grąžinami į veikimą. Vis dėlto kibernetinio saugumo specialistai pabrėžia, kad vien sistemos įjungimas nereiškia, jog rizika suvaldyta.

    Už šių viešųjų svetainių veikimą atsakingos institucijos akcentuoja, kad paslaugos atkuriamos etapais, siekiant užtikrinti saugų darbą. Kai kur vartotojai jau gali pasiekti anksčiau paskelbtą informaciją, tačiau dalis paieškos funkcijų ir naujų įrašų publikavimas laikinai gali neveikti.

    Kas nutiko ir kodėl buvo išjungta?

    Kritinės PHP spragos yra ypač pavojingos todėl, kad plačiai naudojamos infrastruktūroje: nuo viešųjų svetainių iki vidinių įrankių ir serverių komponentų. Tokiais atvejais prevencinis išjungimas dažnai pasirenkamas kaip laikina priemonė, kai pataisų diegimas ir patikra reikalauja laiko.

    Ekspertai atkreipia dėmesį, kad didžiausią riziką patiria organizacijos, kuriose nėra aiškiai priskirtos atsakomybės už atnaujinimus. Taip pat pažeidžiamos tos, kurios neturi automatizuotų testavimo ir diegimo procesų, leidžiančių greitai ir saugiai įdiegti pataisas.

    Kodėl pataisa dar ne pabaiga?

    Kibernetinio saugumo praktikoje vien spragos užlopymas laikomas tik pirmu žingsniu, ypač jei pažeidžiamumas buvo žinomas ar galėjo būti išnaudojamas dar iki viešo paskelbimo. Dėl to organizacijoms rekomenduojama vertinti, ar sistemose nėra kompromitavimo požymių, ir atlikti papildomą patikrą.

    Specialistai primena, kad būtina įsitikinti, jog atnaujintos paslaugos realiai pradėjo veikti su nauja versija. Vien paketo atnaujinimas ne visada reiškia, kad senas procesas nebeveikia atmintyje, todėl praktikoje dažnai prireikia paslaugų perkrovimo ir papildomų verifikavimo veiksmų.

    Taip pat rekomenduojama apsvarstyti slaptažodžių ir prieigos raktų keitimą, jei yra rizika, kad jautrūs duomenys galėjo būti nuskaityti. Organizacijoms, kurios dėl techninių ar procesinių priežasčių negali greitai įdiegti pataisų, saugiausias scenarijus paprastai yra pažeidžiamų sistemų izoliavimas nuo interneto iki pilno sutvarkymo.

    Ko ši situacija moko organizacijas?

    Šis incidentas dar kartą parodė, kad kibernetinis atsparumas priklauso ne vien nuo vienkartinių sprendimų, o nuo kasdienės higienos: turto inventorizacijos, atnaujinimų valdymo ir aiškių procedūrų. Jeigu organizacija nežino, kur ir kaip jos aplinkoje naudojamas PHP, ji negali nei greitai reaguoti, nei patikimai įvertinti rizikos.

    Ekspertai pabrėžia ir procesų brandą: automatizuotas testavimas, diegimas bei stebėsena leidžia pataisas įdiegti per trumpą laiką ir sumažina klaidų tikimybę. Priešingu atveju, kai viskas remiasi ad hoc veiksmais ar viena kritine atsakinga grandimi, incidentai tampa ne išimtimi, o pasikartojančia realybe.

    Atskira rizikos zona išlieka mažesnės organizacijos ir pigiai administruojamos svetainės, kurios ilgai neatnaujinamos. Tokios aplinkos dažnai būna priklausomos nuo pasenusių komponentų, o atnaujinimai atidedami iki tol, kol situacija priverčia imtis skubių, bet brangesnių sprendimų.

    Galiausiai, ši istorija primena paprastą taisyklę: atnaujinimai yra būtini, bet jie neatsako į klausimą, ar spraga jau nebuvo išnaudota. Todėl po kritinių pažeidžiamumų reikia ne tik diegti pataisas, bet ir patikrinti žurnalus, prieigas bei galimus duomenų nutekėjimo scenarijus.

  • Kibernetinių atakų Lenkijoje šuolis: ekspertai įspėja, kodėl vienkartinių mokymų įmonėms nepakaks

    Lenkijoje sparčiai daugėja kibernetinių incidentų, o įmonėms vis dažniau tenka ruoštis ne klausimui ar bus atakuotos, bet kada tai įvyks. Apie tai diskutuota pramonės konferencijoje, kur akcentuota, kad vien technologinių priemonių nebeužtenka.

    Remiantis CERT Polska metine apžvalga, 2025 metais registruotų incidentų skaičius, palyginti su 2024 metais, išaugo 152 proc. Iš viso per metus gauta 658 320 pranešimų, o unikalių saugumo incidentų užfiksuota 260 783.

    Darbuotojas išlieka silpniausia grandis

    „T-Mobile“ kibernetinio saugumo ekspertas ir ICT architektų komandos vadovas Tomasz Wiertelak pabrėžia, kad pirmoji gynybos linija dažnai yra darbuotojas. Jo vertinimu, rinkoje vis dar trūksta nuosekliai ugdomo kibernetinio sąmoningumo, nors investicijos į technines priemones auga.

    Praktikoje organizacijos neretai skiria lėšų ugniasienėms ir tinklo apsaugai, tačiau pamiršta kasdienius darbuotojų įpročius. Būtent nuo jų dažnai prasideda incidentas, kai paspaudžiama nuoroda, atidaromas priedas ar patikimi prisijungimo duomenys.

    Kodėl vienkartiniai mokymai nebeveikia

    Pasak eksperto, kibernetinio atsparumo stiprinimas turi būti tęstinis procesas, apimantis pasirengimą, reagavimą krizės metu ir veiklos atkūrimą po incidento. Vienas mokymų ciklas problemos neišsprendžia, nes atakų schemos kinta nuolat, o darbuotojų budrumas laikui bėgant silpnėja.

    „Negalime manyti, kad jei darbuotojus apmokėme vieną kartą, tema uždaryta. Sąmoningumo ugdymas yra nuolatinis procesas, nes grėsmės keičiasi. Jei vakar kalbėjome apie paprastą apgaulingą žinutę SMS, šiandien, DI laikais, atakos tampa vis labiau ištobulintos ir jas vis sunkiau atpažinti. Todėl kritinis mąstymas tampa itin svarbus“, – sakė Tomasz Wiertelak.

    Konferencijoje pabrėžta, kad organizacijoms svarbu turėti aiškius veiksmų scenarijus, atsakomybių pasidalijimą ir reguliarias pratybas. Taip pat akcentuota, kad rizikos mažinimas priklauso ne tik nuo IT skyriaus, bet ir nuo vadovų sprendimų, procesų bei darbuotojų kasdienės elgsenos.

    Ekspertai atkreipia dėmesį, jog šiuolaikinės atakos dažniausiai yra mišrios: derinama socialinė inžinerija, automatizuoti įrankiai ir tikslinės kampanijos prieš konkrečius sektorius. Dėl to įmonėms vis svarbiau nuolat atnaujinti mokymų turinį, matuoti darbuotojų reakcijas ir realiai tikrinti pasirengimą, o ne apsiriboti formaliu dokumentu ar vienkartiniu seminaru.

  • Lenkijoje patvirtintas duomenų nutekėjimas po kibernetinės atakos: ką privalo padaryti vartotojai

    Lenkijoje buhalterinių ir e. sąskaitų paslaugas teikianti bendrovė „Fakturownia“ pranešė tapusi kibernetinės atakos taikiniu, o daliai klientų duomenų galėjo būti suteikta neteisėta prieiga. Apie incidentą socialiniame tinkle X informavo Lenkijos skaitmenizacijos ministras ir vicepremjeras Krzysztofas Gawkowskis.

    Pasak jo, atvejis perduotas CERT Polska, o tarnybos aiškinasi įvykio aplinkybes bei galimą duomenų pažeidimo mastą. Ministerijos atstovas pabrėžė, kad nusikaltimo vykdytojai bus identifikuoti ir patraukti atsakomybėn.

    Kas nutekėjo ir kas liko saugu

    „Fakturownia“ teigimu, pažeidimas galėjo apimti naudotojų paskyrų ir jų kontrahentų duomenis, taip pat sistemoje iki 2023 metų išrašytas sąskaitas. Bendrovė nurodė, kad nutekėjimas galėjo paliesti įmonių ir naudotojų paskyrų informaciją, slaptažodžių maišas, banko sąskaitų numerius, su mokėjimais susijusius duomenis bei dalį sisteminių raktų.

    Tuo pačiu pabrėžta, kad integracija su KSeF nebuvo pažeista, kaip ir kitos integracijos su „Fakturownia“. Bendrovė taip pat tikino, kad mokėjimo kortelių duomenys nebuvo nutekinti, o po 2023 metų išrašytos sąskaitos turėjo likti nepaliestos.

    Įmonė pridūrė, kad duomenys iš sistemų nebuvo ištrinti, o incidentas nustatytas pirmadienį ir apie jį pranešta viešai kitą dieną. Bendrovė aiškino, kad neteisėta prieiga tapo įmanoma pasinaudojus sistemos spraga.

    Kaip bus informuojami klientai

    „Fakturownia“ nurodė, kad kartu su CERT Polska ir Lenkijos kibernetinių nusikaltimų tyrėjais tikslina, kuriuos klientus nutekėjimas palietė. Įmonė žadėjo nukentėjusius asmeniškai informuoti artimiausiu metu.

    Taip pat pranešta, kad incidentas perduotas Lenkijos asmens duomenų apsaugos institucijai. Praktikoje tai reiškia, kad bus vertinama, ar pažeidimas atitinka praneštino asmens duomenų saugumo pažeidimo kriterijus ir kokių veiksmų privalu imtis.

    Ką dabar daryti vartotojams

    Bendrovė rekomendavo nedelsiant pakeisti paskyros slaptažodį, taip pat el. pašto dėžutės, susietos su paskyra, slaptažodį. Ypatingas dėmesys skiriamas situacijoms, kai tas pats slaptažodis galėjo būti naudojamas ir kitose paslaugose.

    Vartotojams taip pat patarta įjungti dviejų žingsnių tapatybės patvirtinimą ir peržiūrėti paskyros nustatymus. Įmonė akcentavo, kad būtina papildomai patikrinti banko sąskaitos numerį, pateikiamą sąskaitose, ir įsitikinti, jog paskyroje nėra atsiradusių nepažįstamų naudotojų su prieiga.

    „Yra tikimybė, kad artimiausiu metu gausite el. laiškus, SMS žinutes ar skambučius iš asmenų, apsimetančių banku, institucija, kurjerių įmone, „Fakturownia“ ar jūsų kontrahentais“, – nurodė bendrovė.

    Įmonė pabrėžė, kad tokiais atvejais negalima perduoti slaptažodžių, patvirtinimo kodų ar mokėjimo kortelių duomenų nei žinutėse, nei nuorodose pateiktuose puslapiuose, nei telefonu. Bendrovė atkreipė dėmesį, kad ji pati tokiais atvejais slaptažodžių neprašo.

    „Fakturownia“ yra Lenkijos bendrovė, vystanti to paties pavadinimo sistemą, skirtą sąskaitoms faktūroms išrašyti internetu, pardavimams sekti ir supaprastintai apskaitai tvarkyti. Įmonė skelbia, kad jos sprendimus naudoja daugiau kaip 600 000 klientų Lenkijoje ir užsienyje.

  • 1000 dienų Lenkijos skaitmenizacijai: milijardai kibernetiniam saugumui, DI ir mObywatel plėtrai

    Lenkijos Skaitmenizacijos ministerija pristatė beveik trejų metų darbų apžvalgą, pavadintą 1000 dienų Lenkijos skaitmenizacijai. Joje akcentuojama, kad pagrindinis tikslas buvo spartinti viešųjų paslaugų perkėlimą į skaitmeninę erdvę ir stiprinti valstybės atsparumą kibernetinėms grėsmėms.

    Apžvalga pateikta per spaudos konferenciją, kurioje pasisakė vicepremjeras ir skaitmenizacijos ministras Krzysztofas Gawkowskis bei viceministras Dariuszas Standerskis. Jie išskyrė mObywatel programėlės plėtrą, planuojamas investicijas į duomenų infrastruktūrą ir didesnį finansavimą kibernetiniam saugumui.

    Rekordinės investicijos į saugumą

    Viena svarbiausių priemonių įvardytas 5 mlrd. zlotų finansavimas kibernetiniam saugumui, kuris pagal ministerijos pateiktą informaciją numatytas kaip rekordinis šio sektoriaus biudžetas. Pagal valiutos perskaičiavimą tai sudaro apie 1 160 000 000 eurų.

    Ministerija taip pat pabrėžė CERT Polska vaidmenį, teigdama, kad Lenkijos tarnybos atremia didžiąją dalį kibernetinių atakų. Kibernetinių incidentų mastas išlieka didelis, todėl akcentuojamas poreikis finansuoti ne tik prevenciją, bet ir incidentų valdymo pajėgumus.

    mObywatel plėtra ir DI kryptis

    Viceministras Dariuszas Standerskis teigė, kad mObywatel programėle naudojasi beveik 13 mln. gyventojų, o į ją integruojami ir nauji sprendimai, įskaitant virtualų asistentą, paremtą kalbiniu modeliu. Ministerija tai pristato kaip vieną didžiausių valstybinių programėlių pasiekiamumo rodiklių Europos Sąjungoje.

    Kita kryptis yra DI infrastruktūra: skelbiama apie dvi DI gamyklas Krokuvoje ir Poznanėje bei siekį dalį jų pajėgumų ateityje atverti mažoms ir vidutinėms įmonėms. Taip pat minimos iniciatyvos dėl gigafabriko projekto, kuriam, pasak ministerijos, jau numatytas 135 000 000 eurų finansavimas.

    Skaitmeninių paslaugų taisyklės ir neišspręstos spragos

    Ministerija atkreipė dėmesį ir į iššūkius, susijusius su skaitmeninių platformų veikla: nuo reakcijos į neteisėtą turinį iki vartotojų skundų nagrinėjimo mechanizmų. Akcentuojama, kad efektyvi priežiūra priklausys nuo aiškaus nacionalinio reguliavimo ir institucijų įgaliojimų.

    Apžvalgoje taip pat primenami tikslai, susiję su gyventojų skaitmeninėmis kompetencijomis: Lenkija siekia, kad iki 2035 metų bazines kompetencijas turėtų 85 proc. gyventojų. Ministerijos duomenimis, 2025 metais šis rodiklis siekė 50,4 proc., todėl progresas turėtų būti spartinamas per mokymus ir švietimo programas.

    „Lenkijos ekonomika yra varoma skaitmenizacijos ir kibernetinio saugumo, o skaitmeninė valstybė turi aiškų indėlį į bendrą šalies augimą“, – sakė Krzysztofas Gawkowskis.

    „Prieš trejus metus kalbėjome apie planus, o šiandien esame gerokai toliau ir brėžiame naują skaitmeninės valstybės viziją“, – sakė Dariuszas Standerskis.

  • Gmail vartotojai perspėjami: „Google“ vardu plinta klastotės, taip perimamos paskyros

    Gmail vartotojai perspėjami: „Google“ vardu plinta klastotės, taip perimamos paskyros

    Kas vyksta ir kodėl svarbu

    Nuo pavasario suaktyvėjo sukčiavimo laiškai, kurie apsimeta „Google“ pranešimais ir taikosi į „Gmail“ naudotojų prisijungimo duomenis. Saugumo specialistai nurodo, kad tokios kampanijos siekia ne tik pavienių žmonių, bet ir jautrių profesijų atstovų paskyrų.

    Apgaulės esmė paprasta: žmogus gauna pranešimą apie tariamai įtartiną prisijungimą ar taisyklių pažeidimą ir raginamas skubiai patvirtinti tapatybę. Skubos jausmas ir tariamas oficialumas padidina tikimybę, kad nuoroda bus paspausta.

    Kaip atrodo ataka

    Tokiuose laiškuose dažnai naudojama taisyklinga vietos kalba, o dizainas primena įprastus „Google“ pranešimus. Paspaudus nuorodą, atidaromas puslapis, vizualiai panašus į tikrą „Google“ prisijungimo langą.

    Aukos paprašoma įvesti el. paštą ir slaptažodį, o vėliau ir vienkartinį kodą, atsiųstą SMS žinute ar sugeneruotą autentifikavimo programėlėje. Įvedus kodą netikrame puslapyje, nusikaltėliai gali iš karto prisijungti prie paskyros ir perimti jos valdymą.

    Specialistai atkreipia dėmesį, kad masinėms siuntoms neretai pasitelkiamas BCC laukas, todėl gavėjas nemato, kiek žmonių gavo tą patį laišką. Taip pat nuorodos gali vesti į dažnai keičiamus domenus ar talpinimo platformas, kuriose apgaulingi puslapiai greitai perkeliami į naujus adresus.

    Kas dažniausiai atsiduria taikinyje

    Nors tokius laiškus gali gauti bet kas, dažnesniais taikiniais laikomi žurnalistai, politikos lauko žmonės, viešojo sektoriaus darbuotojai, akademinė bendruomenė, aktyvistai ir su jais susiję kontaktai. Perėmus vieno žmogaus paštą, dažnai bandoma pasiekti platesnį kontaktų ratą.

    Užvaldžius paskyrą, ieškoma kontaktų sąrašų, susirašinėjimų, dokumentų ir kitų paskyrų atkūrimo laiškų. Taip sukuriamas pagrindas perimti ir socialinių tinklų ar kitų paslaugų paskyras.

    Kaip apsisaugoti dabar

    Saugumo ekspertai pabrėžia, kad „Google“ neprašo suvesti slaptažodžių ar patvirtinimo kodų per laiškuose esančias nuorodas, ypač jei pranešimas ateina iš įtartino adreso. Pirmas žingsnis gavus tokį laišką yra ne spausti nuorodą, o savarankiškai atsidaryti naršyklę ir prisijungti prie paskyros įvedant adresą ranka.

    Patikimiausia apsauga nuo tokio tipo sukčiavimo laikomi fiziniai saugumo raktai, pavyzdžiui, „YubiKey“ ar „Google Titan“. Jie sukurti taip, kad prisijungimas būtų patvirtinamas tik tikroje svetainėje, todėl apgaulingas puslapis negali perimti prisijungimo patvirtinimo.

    Taip pat rekomenduojama įjungti dviejų veiksnių autentifikavimą, tačiau vien SMS kodų nepakanka, jei kodas suvedamas į netikrą puslapį. Jei kyla įtarimų, verta nedelsiant pasikeisti slaptažodį, patikrinti prisijungimų istoriją ir atsijungti nuo visų įrenginių, o incidentą pranešti nacionaliniams kibernetinio saugumo specialistams.

  • NASK Varšuvoje statys kibernetinio saugumo centrą: investicija už apie 84 mln. eurų

    NASK Varšuvoje statys kibernetinio saugumo centrą: investicija už apie 84 mln. eurų

    Lenkijos valstybinis tyrimų institutas NASK kartu su Skaitmeninimo ministerijos ir Varšuvos miesto atstovais paskelbė apie naujo Kibernetinio saugumo centro statybas. Projektas pristatomas kaip viena didžiausių šalies investicijų, skirtų sustiprinti nacionalinę kibernetinę gynybą ir atsparumą hibridinėms grėsmėms.

    Naujas pastatas planuojamas Varšuvos Pragos-Puolnoc rajone, Lapkričio 11-osios gatvėje. Keturių aukštų centre numatytos biurų erdvės, auditorija, specializuotos laboratorijos ir analitinės patalpos, pritaikytos šimtams ekspertų darbui.

    Ką darys naujasis centras?

    Skelbiama, kad centro branduolį sudarys nacionaliniai duomenų atkūrimo ir operacinio kibernetinio saugumo padaliniai. Taip pat planuojamos modernios laboratorijos, kuriose būtų atliekami tyrimai, susiję su dirbtinio intelekto sistemų saugumu ir kibernetinio saugumo sertifikavimu.

    Projekte taip pat įvardijamos pažangios testavimo kryptys, tarp jų ir programinės įrangos patikros metodai, skirti pažeidžiamumams aptikti, bei kova su kenkėjiška programine įranga. Tokios kompetencijos ypač svarbios, kai daugėja atakų prieš kritinę infrastruktūrą, viešąjį sektorių ir tiekimo grandines.

    Akcentas – hibridinės grėsmės

    Skaitmeninimo viceministras Pawełas Olszewskis pabrėžė, kad kibernetinei erdvei apsaugoti reikia ne tik žmonių, bet ir tinkamos infrastruktūros, kuri didintų NASK ir CERT Polska darbo efektyvumą. Jo teigimu, investicija turi padėti geriau reaguoti į kibernetines atakas, dezinformaciją ir kitus hibridinio poveikio veiksmus.

    „Ultramodernus NASK kibernetinio saugumo centras yra dar vienas žingsnis saugant Lenkijos skaitmeninę erdvę. Reikia infrastruktūros, kad NASK ir CERT Polska ekspertai galėtų dirbti dar veiksmingiau“, – sakė Pawełas Olszewskis.

    Numatoma projekto vertė siekia 360 mln. Lenkijos zlotų, tai yra apie 84 mln. eurų, o finansavimas planuojamas iš Europos Sąjungos fondų. Tokios apimties investicijos atspindi platesnę tendenciją Europoje: kibernetinis saugumas vis dažniau vertinamas kaip strateginė gynybos ir valstybės atsparumo dalis, reikalaujanti ilgalaikių pajėgumų, o ne vien pavienių technologinių sprendimų.