Tag: Coopérative U

  • Kibernetinė ataka sustabdė šaldymą: „Intermarché“ ir „Coopérative U“ išmeta tonas maisto

    Kibernetinė ataka sustabdė šaldymą: „Intermarché“ ir „Coopérative U“ išmeta tonas maisto

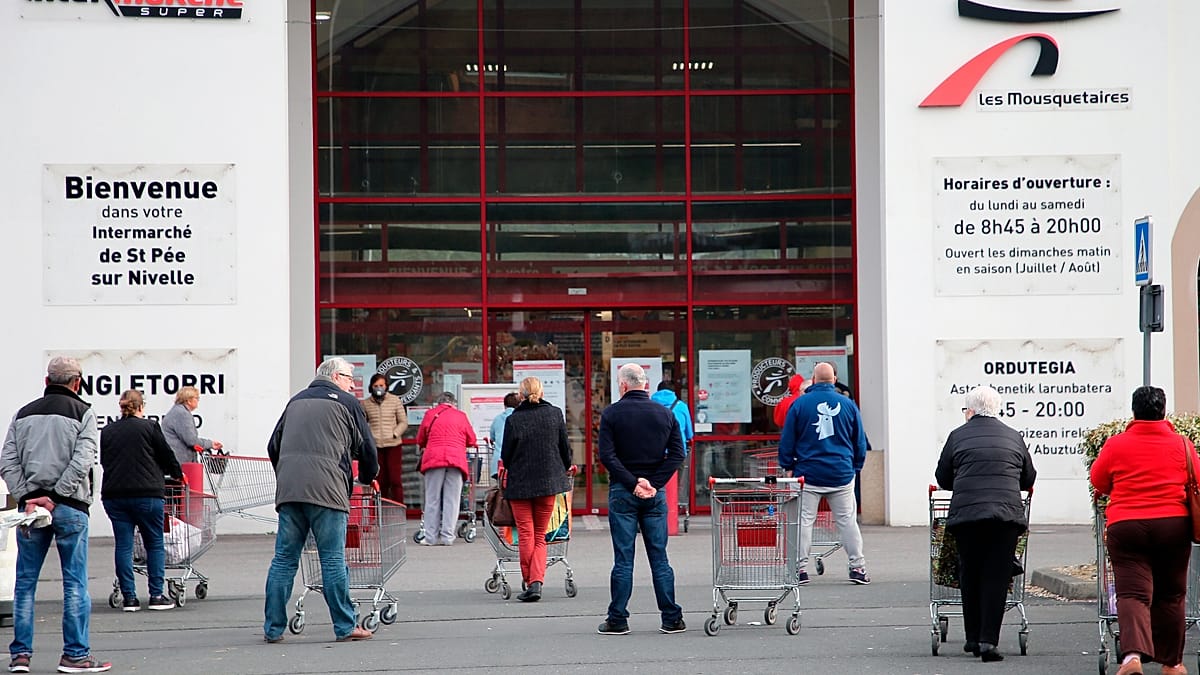
    Prancūzijoje šimtai prekybos tinklų „Intermarché“ ir „Coopérative U“ parduotuvių patyrė kibernetinę ataką, nukreiptą į šaldymo ir šaldiklių valdymo sistemas. Dėl sutrikimų daliai parduotuvių teko skubiai nurašyti šviežius ir šaldytus produktus, o nuostoliai dar skaičiuojami.

    „Intermarché“ nurodė, kad paveikta maždaug 150–200 parduotuvių, o „Coopérative U“ teigimu, sutriko beveik 100 jų prekybos vietų. Ataka, kaip skelbiama, prasidėjo sekmadienio vakarą ir palietė būtent įrangą, reikalingą palaikyti saugią temperatūrą maisto produktams.

    Kas nutiko šaldymo įrangai?

    Žiniasklaida pranešė, kad atakuotojai galėjo nuotoliniu būdu inicijuoti šaldymo sistemų atitirpinimo ciklą, taip sukeldami temperatūros režimų pažeidimus. Tokiais atvejais, siekiant laikytis maisto saugos taisyklių, produktai dažnai turi būti utilizuojami, net jei vizualiai atrodo tinkami vartoti.

    „Intermarché“ atstovai teigė, kad kai kuriose parduotuvėse teks „išmesti visus produktus“ iš šviežių ir šaldytų prekių kategorijų. Bendrovė taip pat perspėjo, kad draudimo apsauga ne visada apima tokio pobūdžio incidentus, todėl finansinė rizika gali tekti pačioms įmonėms.

    Prokuratūra pradėjo tyrimą

    Paryžiaus prokuratūra patvirtino pradėjusi ikiteisminį tyrimą dėl didelio masto kibernetinės atakos, paveikusios kelių didžiųjų maisto mažmeninės prekybos tinklų šaldymo patalpas. Tyrimo tikslas – identifikuoti nukentėjusius, susieti techninius sutrikimus su deklaruojama žala ir įvertinti padarinius, įskaitant galimus signalizacijų suveikimus.

    „Coopérative U“ vadovas Dominique Schelcher ataką pavadino beprecedente, pabrėždamas, kad smūgis suduotas infrastruktūrai, būtina šviežių produktų išsaugojimui ir kasdieniam žmonių apsirūpinimui maistu.

    „Taikytis į įrangą, kuri būtina šviežių produktų išsaugojimui ir žmonių aprūpinimui maistu, yra itin rimta ir iki šiol neregėta. Tai nepriimtina“, – sakė Dominique Schelcher.

    Kodėl taikinys – šaldymo sistemos?

    Kibernetinio saugumo ekspertai jau kurį laiką perspėja, kad didžiausia rizika kyla ne tik biuro sistemoms, bet ir operacinei infrastruktūrai, kuri valdo realius procesus: temperatūrą, energiją, ventiliaciją, signalizaciją ir logistiką. Prekybos tinklams tai reiškia, kad viena ataka gali akimirksniu virsti prekių trūkumu lentynose, dideliu maisto švaistymu ir reputacine krize.

    Šis incidentas sutapo su platesniu Europos institucijų ir valstybių dėmesiu kritinės infrastruktūros apsaugai nuo vadinamųjų hibridinių atakų. Prancūzija pastaraisiais metais yra ne kartą įvardijusi būtinybę stiprinti tiek viešojo, tiek privataus sektoriaus atsparumą, ypač ten, kur kibernetiniai sutrikimai gali turėti tiesioginių pasekmių visuomenės saugumui.
  • Kibernetinė ataka Prancūzijos prekybos centruose išjungė šaldymo sistemas: maistą teko utilizuoti

    Kibernetinė ataka Prancūzijos prekybos centruose išjungė šaldymo sistemas: maistą teko utilizuoti

    Prancūzijoje kilęs kibernetinio saugumo incidentas paveikė kelių didžiųjų prekybos tinklų šaldymo įrangą, todėl daliai parduotuvių teko skubiai išimti iš apyvartos šviežius ir šaldytus produktus. Situaciją stebi šalies vyriausybė, o tyrimą koordinuoja nacionalinė kibernetinio saugumo agentūra ANSSI, bendradarbiaudama ir su Europos partneriais.

    Premjero biuras pranešė, kad už situacijos stebėseną asmeniškai atsakingas gynybos ministras Sébastien Lecornu. ANSSI pavesta įvertinti atakos mastą, nustatyti pažeidžiamas vietas ir pateikti rekomendacijas, kaip kuo greičiau atkurti kritinių sistemų veikimą bei sumažinti riziką, kad panašūs incidentai kartosis.

    Pirmadienį vietos žiniasklaida skelbė, kad paveiktos galėjo būti šimtai parduotuvių. Prekybos tinklai Intermarché ir Cooperative U naujienų agentūrai AFP patvirtino, kad patyrė poveikį, o dalyje parduotuvių dėl sutrikusių šaldymo grandinių reikėjo utilizuoti dalį šviežių ir šaldytų prekių.

    Cooperative U vadovas Dominique Schelcher viešai nurodė, kad nuo sekmadienio nakties ataka palietė kelių tinklo parduotuvių šalčio gamybos infrastruktūrą. Tuo metu Europos Komisijos žemės ūkio ir maisto komisaras Christophe Hansen pasmerkė incidentą ir užsiminė, kad informacija apie galimą poveikį sieja ir su „Leclerc“, nors pats tinklas viešai nebuvo patvirtinęs, kad yra nukentėjęs.

    Anot Prancūzijos institucijų, ANSSI nustatė programinės įrangos spragą, susijusią su Danijos įmone, ir dėl jos jau susisiekė su tiekėju. Pranešimuose taip pat minima, kad incidentas galėjo būti susijęs su šaldymo įranga, siejama su „Danfoss“, tačiau bendrovė iš karto komentaro nepateikė.

    Toks atvejis primena, kad prekybos tinklų infrastruktūra jau seniai nebėra vien kasos ar sandėlio sistemos: šaldymo kontrolė, temperatūrų stebėsena ir nuotolinis valdymas dažnai veikia per pramoninius valdiklius ir centralizuotas platformas. Kibernetinė ataka į šią grandį gali tiesiogiai virsti nuostoliais, maisto saugos rizika ir sutrikusiu tiekimu, todėl institucijos akcentuoja tiek techninių pažeidžiamumų užlopymą, tiek aiškias incidentų valdymo procedūras.

    ANSSI kartu su Europos partneriais vertina, ar analogiškos konfigūracijos ir ta pati programinė įranga galėjo būti naudojama ir kitose šalyse. Tai ypač svarbu dėl to, kad šaldymo įrangos tiekimo grandinės ir nuotolinio administravimo sprendimai dažnai būna standartizuoti, o vienos spragos išnaudojimas gali greitai peržengti valstybių sienas.

    Kol kas nėra pateikta viešai patvirtintos informacijos, kas konkrečiai įvykdė ataką ir ar buvo reikalauta išpirkos. Institucijos ragina kritinių sistemų operatorius ir tiekėjus peržiūrėti prieigos valdymą, atnaujinimų diegimo tvarką bei segmentuoti tinklus taip, kad sutrikimai nepersimestų iš administracinių sistemų į pramoninę įrangą.

  • Įsilaužėliai „išvirė“ supermarketų šaldiklius: temperatūra kilo iki 50°C, maistas – į šiukšlyną

    Įsilaužėliai „išvirė“ supermarketų šaldiklius: temperatūra kilo iki 50°C, maistas – į šiukšlyną

    Prancūzijoje naktį iš sekmadienio į pirmadienį įvyko precedento neturintis kibernetinis incidentas, smogęs maisto prekybos infrastruktūrai. Įsilaužėliai perėmė nuotolinį šaldymo įrangos valdymą šimtuose parduotuvių, o dalyje jų šaldikliai ir šaldytuvai ėmė veikti priešingai nei turėtų.

    Dėl atakos kai kur įrenginiuose fiksuota net iki 50 laipsnių temperatūra. Parduotuvėse ryte rasta atitirpusių ir sugedusių produktų, todėl didelė dalis šviežio ir šaldyto maisto tapo nebetinkama prekybai.

    Skelbiama, kad nukentėjo keli dideli tinklai, tarp jų „Intermarché“, „Coopérative U“ ir „E. Leclerc“, o incidento mastas siejo šimtus prekybos vietų. Pirminiais vertinimais, vien „Intermarché“ problemos galėjo paliesti maždaug 100–200 parduotuvių, o „Coopérative U“ – mažiau nei 100.

    Incidentą aptariantys kibernetinio saugumo specialistai teigia, kad ataka buvo nukreipta į Danijos gamintojo „Danfoss“ sistemas, naudojamas šaldymo įrangai stebėti ir valdyti nuotoliniu būdu. Vietoje įprasto vėsinimo buvo aktyvuoti ištisiniai atitirpinimo ciklai su itin aukšta temperatūra, o tai greitai sugadino atsargas.

    Didžiausi nuostoliai teko greitai gendantiems produktams: mėsai, pieno gaminiams, ledams ir šaldytiems pusgaminiams. Kai kuriose parduotuvėse vienos vietos nuostoliai, kaip pranešama, siekė šimtus tūkstančių eurų, o bendra žala vertinama keliais milijonais eurų.

    Dalį situacijos apsunkino ir techniniai gedimai: kai kur fiksuoti vietiniai užsidegimai, siejami su sutrikusiu šaldymo įrangos darbu. Dėl incidento Paryžiuje pradėtas tyrimas, o techninės komandos ir šaldymo įmonės ėmėsi atkurti normalų įrangos veikimą.

    Prekybos tinklai pabrėžia, kad jų parduotuvės galėjo būti ne tiesioginis taikinys, o grandies dalis platesnėje atakoje prieš programinę įrangą ir nuotolinio valdymo infrastruktūrą. Toks scenarijus atitinka pastarųjų metų tendencijas, kai kibernetiniai nusikaltėliai vis dažniau taikosi į tiekimo grandines, paslaugų tiekėjus ir pramonines valdymo sistemas.

    Ekspertai atkreipia dėmesį, kad prekyboje sparčiai daugėja vadinamųjų daiktų interneto ir nuotolinio administravimo sprendimų, kurie leidžia taupyti energiją bei efektyviau prižiūrėti įrangą. Tačiau kartu plečiasi ir atakos paviršius: netinkamai sukonfigūruotos prieigos, silpni slaptažodžiai ar neįdiegtos saugumo pataisos gali virsti realiais finansiniais nuostoliais ir rizika maisto saugai.