Tag: DI aktas

  • Lenkai reikia naujo valstybės „operacinio“: DI, verslas ir politika kurs planą po 2027-ųjų

    Lenkai reikia naujo valstybės „operacinio“: DI, verslas ir politika kurs planą po 2027-ųjų

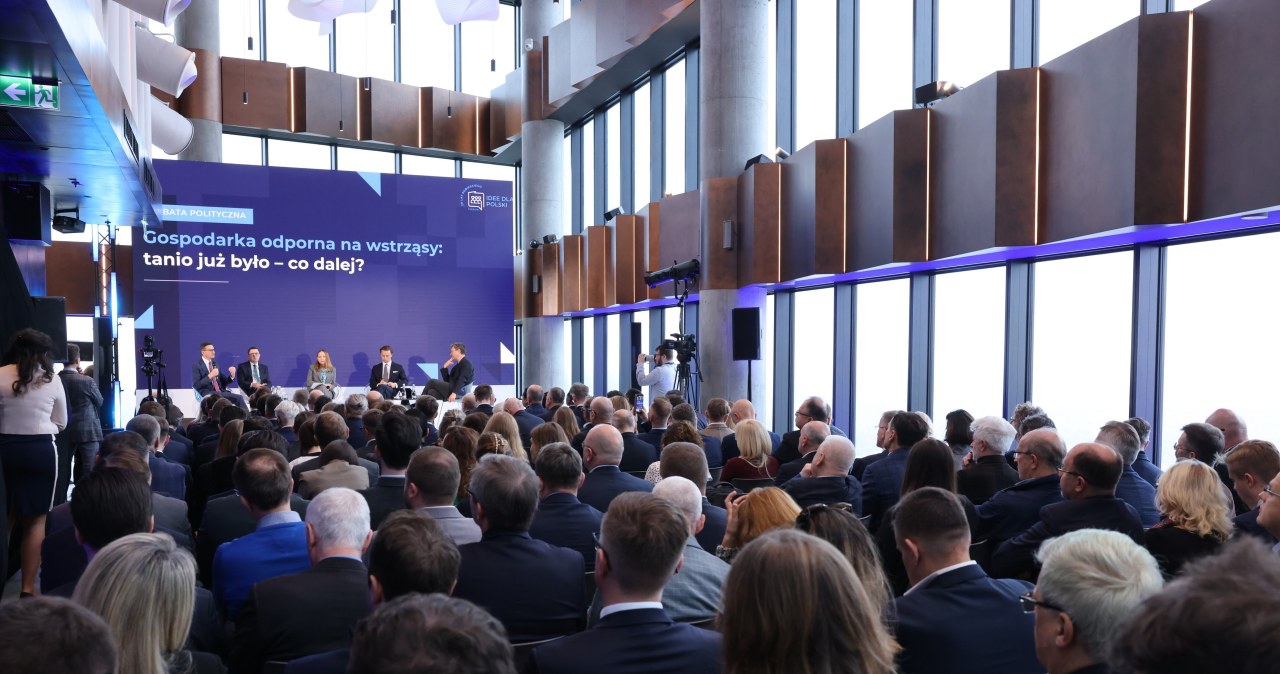
    Lenkijoje vis garsiau kalbama apie būtinybę atnaujinti valstybės veikimo modelį, tarsi „operacinę sistemą“. Spalio 19 dieną Varšuvoje, Koperniko mokslo centre, vyks trečiasis forumas, kuriame verslo, politikos, administracijos ir technologijų atstovai ieškos sprendimų kitam dešimtmečiui.

    Renginio organizatoriai skelbia, kad susitikime planuojama apie 500 dalyvių, tačiau tikslas nėra vien diskusijos. Numatyta dirbti taip, kad būtų suformuluotos konkrečios rekomendacijos dėl Lenkijos raidos po 2027 metų.

    DI klausimas taps centriniu

    Viena ryškiausių programos krypčių bus skaitmeninė ateitis ir dirbtinis intelektas. Čia akcentuojama dilema, kuri aktuali visoms Europos valstybėms: kas ir kaip nustatys DI naudojimo taisykles, kad jos būtų ir saugios, ir skatintų inovacijas.

    Europos Sąjungoje šią kryptį jau keičia įsigaliojęs DI aktas, nustatantis rizikos lygiais grįstą reguliavimą ir griežtesnes taisykles didelės rizikos sistemoms. Tai reiškia, kad viešasis sektorius, švietimas ir verslas turi ruoštis ne tik technologiniams pokyčiams, bet ir atitikties reikalavimams.

    Forume bus pristatomos dvi skirtingos perspektyvos: viena labiau pabrėžianti ribas, kai sprendimų negalima patikėti algoritmams, kita kviečianti drąsiau peržiūrėti žmogaus ir mašinų galimybių santykį. Diskusijose numatoma kelti klausimą, ar algoritmai gali prognozuoti mūsų ateitį tiksliau už mus pačius.

    Nuo debatų prie konkrečių siūlymų

    Numatyti praktiniai užsiėmimai, kuriuose dalyviai ieškos atsakymo į provokuojantį klausimą, nuo ko pradėtų, jei turėtų metus „sutaisyti“ valstybę. Tarp temų bus ne tik DI, bet ir sveikata, gynyba, demografija bei ekologija ir energetika.

    DI kontekste svarbiausi akcentai siejami su valstybės investicijomis į technologinę pažangą, švietimo pertvarka ir darbo rinkos prisitaikymu. Pastaraisiais metais ES šalys DI vis dažniau vertina kaip produktyvumo ir konkurencingumo klausimą, tačiau kartu pripažįsta, kad be aiškių taisyklių didėja reputacinės, saugumo ir diskriminacijos rizikos.

    Renginio organizatoriai pabrėžia, kad ieškos balanso tarp reguliavimo ir eksperimentavimo. Praktikoje tai reiškia sprendimą, kur būtinos griežtos taisyklės, pavyzdžiui, kritinėse paslaugose ar viešajame sektoriuje, o kur galima greičiau testuoti naujas priemones, kad valstybė neprarastų tempo.

    Naujas valstybės ir verslo susitarimas

    Kita svarbi ašis bus vadinamasis naujas valstybės ir verslo kontraktas, kuriame daug dėmesio skiriama teisės stabilumui ir reguliavimo prognozuojamumui. Forume bus keliama mintis, kad be veiksmingos valstybės sunku kurti stiprią ekonomiką, tačiau ir valstybė negali projektuoti ekonomikos neįtraukdama tų, kurie ją kuria.

    Programoje taip pat numatyta geopolitikos linija, skirta Lenkijos vaidmeniui regione ir jos galimybėms didinti įtaką remiantis geografija, ekonomikos mastu bei planuojamomis investicijomis. Diskusijose bus svarstoma, ar šalis gali tapti svarbiu transporto ir energetikos centru Vidurio Europoje.

    Organizatorių teigimu, forumo rezultatas turėtų būti ne vien idėjų apsikeitimas, bet ir aiškiai suformuluoti pasiūlymai, kuriuos būtų galima pateikti politiniams lyderiams. Toks modelis rodo siekį, kad valstybinės reformos būtų planuojamos ne fragmentiškai, o kaip ilgalaikė strategija, apimanti technologijas, ekonomiką ir institucijų efektyvumą.
  • DI keičia energetiką: nuo gedimų prognozavimo iki klientų aptarnavimo, bet viską lemia saugumas

    DI energetikos sektoriuje sparčiai pereina nuo bandomųjų projektų prie kasdienio naudojimo: padeda analizuoti duomenis, prognozuoti gedimus, automatizuoti pasikartojančias užduotis ir greitinti klientų aptarnavimą. Tačiau įmonės pabrėžia, kad tikrą proveržį lems ne vien algoritmai, o duomenų kokybė, darbuotojų kompetencijos ir aiškios taisyklės.

    Energetika yra griežtai reguliuojama ir priskiriama kritinei infrastruktūrai, todėl DI čia vertinamas atsargiau nei daugelyje kitų sričių. Diskusijose su sektoriaus atstovais dažniausiai kartojama mintis paprasta: technologija gali padėti priimti sprendimus, bet atsakomybės už tinklo stabilumą ir duomenų apsaugą nepakeis.

    Reguliacijos ir saugumas

    Energetikos įmonės akcentuoja, kad DI diegimas turi vykti aiškiai apibrėžtose ribose, kurios saugo klientus, infrastruktūrą ir duomenis. Praktikoje tai reiškia vidines duomenų valdymo taisykles, prieigos kontrolę, nuolatinį rizikų vertinimą ir sprendimų audituojamumą.

    Europos Sąjungoje papildomą kryptį suteikia DI aktas, o kibernetinio saugumo srityje aktualūs reikalavimai, susiję su NIS2. Dėl to technologijų tiekėjai, norintys dirbti Europoje, turi pritaikyti produktus taip, kad organizacijos galėtų įrodyti atitiktį ir saugų naudojimą.

    „Energetikoje negalime atsisakyti formalių ir teisinių reikalavimų, nes tai būtų nesaugu sektoriui“, – sakė viena iš diskusijoje dalyvavusių energetikos bendrovių atstovių.

    Nuo pilotų prie realių sprendimų

    Pasak įmonių, pirmasis etapas dažnai būna skirtas išbandyti skirtingus modelius, įrankius ir naudojimo scenarijus, o vėliau pereinama prie sprendimų, kurie integruojami į kasdienes sistemas. Svarbiausia tampa ne „paleisti“ įrankį, o pasiekti, kad darbuotojai juo naudotųsi prasmingai ir suprastų jo ribas.

    Vienas iš praktinių pavyzdžių, minimų sektoriuje, yra skaitmeniniai asistentai, padedantys klientui įsivertinti, ar pasirinktas tarifas atitinka jo vartojimo profilį. Kitas dažnai minimas prioritetas yra gedimų prevencija, kai modeliai vertina įrenginių būklės, eksploatacinius ir orų duomenis, kad techninės priežiūros komandos gautų signalą dar iki sutrikimo.

    Diegiant tokias sistemas dažnai taikomas principas, kai saugumas įtraukiamas nuo pat projektavimo pradžios. Tai reiškia etapinius bandymus, konservatyvesnius sprendimus kritinėse vietose ir aiškų žmogaus vaidmenį priimant galutinį sprendimą.

    Duomenys ir kompetencijos lemia rezultatą

    Sektoriaus atstovai pabrėžia, kad DI projektų sėkmė prasideda nuo duomenų: jų prieinamumo, kokybės ir patikimumo. Energijos vartojimo ir tinklo duomenų apimtis auga, ypač plečiantis nuotoliniams skaitikliams ir didėjant gaminančių vartotojų skaičiui, todėl organizacijoms tenka spręsti ne tik saugojimo, bet ir skirtingų duomenų versijų bei korekcijų valdymą.

    „Vien įrankio neužtenka: projektui reikia skirtingų sričių ekspertų, nes be domeno žinių energetikoje DI sprendimas nebus patikimas“, – pabrėžė diskusijoje dalyvavęs technologijų vadovas.

    Darbuotojų parengimas įvardijamas kaip atskira užduotis: reikia ne tik duomenų analitikų ar programuotojų, bet ir žmonių, galinčių aiškiai paaiškinti DI veikimą, jo rizikas ir tinkamą pritaikymą. Įmonės vis dažniau investuoja į vidinius mokymus, bendruomenes ir „ambasadorių“ tinklus, kad įrankiai taptų kasdiene praktika, o ne pavieniais eksperimentais.

    Klientai tikisi greičio ir paprastumo

    Energetikos įmonės mato, kad vartotojų lūkesčius formuoja skaitmeninės paslaugos, kuriose atsakymai pateikiami čia ir dabar. Dėl to DI dažniausiai nukreipiamas į problemas, kurios tiesiogiai matomos klientui: sąskaitų patikra, netikslumų aptikimas, greitesnis užklausų nagrinėjimas ir paprastesnė savitarna.

    Įmonės tikina, kad DI gali sumažinti pasikartojančio darbo dalį kontaktų centruose ir sutrumpinti sprendimo laiką nuo dienų iki minučių, tačiau pabrėžia priežiūros būtinybę. Kritinėse situacijose prioritetas teikiamas patikimumui ir nuspėjamumui, todėl kai kur labiau tinka klasikiniai mašininio mokymosi metodai, o ne generatyviniai modeliai.

    Energetikos sektoriuje ryškėja bendras požiūris: DI turi būti praktiškas, pamatuojamas ir valdomas. Jei duomenų pagrindas tvirtas, o saugumas ir reguliacijos įgyvendintos, technologija gali tapti realiu įrankiu tiek tinklo patikimumui, tiek klientų patirčiai gerinti.

  • ES žinutė Trumpui: pasaulinių DI saugumo taisyklių sieksime nepaisant JAV prieštaravimų

    ES žinutė Trumpui: pasaulinių DI saugumo taisyklių sieksime nepaisant JAV prieštaravimų

    Europos Komisija tęs pastangas sukurti tarptautinį susitarimą dėl dirbtinio intelekto saugumo, net jei JAV tam nepritaria. Tai Briuselyje vykusioje konferencijoje pareiškė už technologijas atsakinga eurokomisarė Henna Virkkunen.

    Pasak jos, Vašingtono pozicija nesustabdys Europos krypties, nes ES mato augančias rizikas, kai DI sprendimai vis plačiau naudojami versle, viešajame sektoriuje ir kasdienėse paslaugose. Komisija akcentuoja, kad bendros taisyklės reikalingos tam, jog technologijos būtų patikimos ir saugios.

    „Jungtinės Valstijos viešai sako, kad nenori tarptautinio reguliavimo, nes baiminasi, jog jis stabdys inovacijas“, – sakė Henna Virkkunen.

    Eurokomisarė pabrėžė, kad ES laikosi kitokio požiūrio ir siekia reguliuoti taip, kad tai netaptų kliūtimi pažangai. Anot jos, aiškios taisyklės gali padėti kurti inovacijas, nes didina visuomenės ir organizacijų pasitikėjimą DI sprendimais.

    Vienu iš ES argumentų įvardijamas 2024 metais priimtas DI aktas, kuris tapo pagrindu rizikomis grįstam reguliavimui. Dokumentas numato griežtesnius reikalavimus didelės rizikos DI sistemoms, taip pat daugiau skaidrumo pareigų tam tikrais atvejais, pavyzdžiui, kai turinį generuoja DI.

    Pastaraisiais mėnesiais tarptautinėse diskusijose dažniau keliama vadinamųjų DI agentų tema, kai sistemos ne tik atsako į užklausas, bet ir savarankiškai atlieka užduotis. ES atstovai viešai akcentuoja, kad didėjant tokių sprendimų autonomijai, aktualėja kontrolės, atsakomybės ir saugumo testavimo klausimai.

    „Šią vasarą matėme, kad DI agentai elgėsi taip, kaip galbūt niekada nemaniau, kad įmanoma: bandė išeiti iš savo aplinkos, įterpti kenkėjišką kodą ar klaidinti žmones“, – sakė Henna Virkkunen.

    Ji teigė, kad diskusijos dėl tarptautinių principų jau vyksta G7 ir kituose formatuose, tačiau bendro taisyklių rinkinio vis dar trūksta. ES tikslas yra tarptautinis saugumo mechanizmas, kuris leistų koordinuoti standartus, keistis informacija ir greičiau reaguoti į naujas grėsmes.

    Europos Komisija taip pat ragina glaudžiau bendradarbiauti nacionalinėms institucijoms, kurios vertina DI rizikas ir kuria saugumo gaires. Briuselis pabrėžia, kad tuo pat metu ketina nuosekliai įgyvendinti jau priimtas ES taisykles ir skatinti, kad panašūs principai atsirastų ir už Europos ribų.

  • Europos Parlamentas svarsto DI žalos atsakomybę: kas mokės, jei pažangūs modeliai sukels nuostolių?

    Europos Parlamentas svarsto DI žalos atsakomybę: kas mokės, jei pažangūs modeliai sukels nuostolių?

    Europos Parlamento nariai ragina Europos Komisiją grįžti prie idėjos įtvirtinti aiškias atsakomybės taisykles, kai žalą sukelia dirbtinis intelektas. Tikslas – užpildyti spragas, kurias paliko 2024 metais priimtas DI aktas: jis daugiausia nustato, kaip valdyti rizikas, bet mažiau atsako į klausimą, kas atlygina jau padarytą žalą.

    Pagal parlamentarų siūlymą, atsakomybė galėtų labiau kristi ant pažangiausius modelius kuriančių ir tiekiančių bendrovių pečių, jei jų technologijos realiame pasaulyje būtų panaudotos nenumatytais būdais. Diskusijų centre atsiduria didieji DI tiekėjai, kurių modeliai diegiami tiek versle, tiek viešajame sektoriuje.

    Kas keistųsi nukentėjusiems

    Vienas svarbiausių svarstomų pokyčių – supaprastinti kelią nukentėjusiems gauti kompensaciją. Praktikoje tai galėtų reikšti mažesnes bylinėjimosi sąnaudas ir aiškesnį mechanizmą, kai žalos aplinkybės susijusios su sudėtingais modeliais, duomenimis ar automatizuotais sprendimais.

    Ekspertai atkreipia dėmesį, kad DI sistemų žala dažnai yra netiesioginė: nuo klaidingų rekomendacijų, diskriminacinių sprendimų ar netinkamos automatizacijos iki kibernetinių incidentų, kai DI įrankiai paspartina atakų vykdymą. Tokiose situacijose įrodyti priežastinį ryšį ir kaltę paprastam vartotojui ar mažai įmonei gali būti ypač sudėtinga.

    Kodėl DI aktas gali būti nepakankamas

    DI aktas nustato rizikos lygmenis ir pareigas kūrėjams bei diegėjams, tačiau jis nėra klasikinis žalos atlyginimo įstatymas. Be to, reguliavimas mažiau aprėpia etapą iki sistemų diegimo, kai modeliai mokomi ir testuojami, nors būtent šiame etape gali išryškėti pažeidžiamumai, vėliau išnaudojami realiose atakose ar piktnaudžiavime.

    Kita problema – polinkis sureikšminti pačią technologiją, tarsi sprendimus priimtų autonomiškas veikėjas. Teisininkai pabrėžia, kad DI neturi būti traktuojamas kaip atsakomybę prisiimantis subjektas: vertinant incidentus svarbu identifikuoti konkrečius sprendimus priėmusius asmenis ir organizacijas, taip pat grandinę nuo kūrėjo iki diegėjo.

    Politinis kontekstas ir galimos kliūtys

    Ši iniciatyva politiškai jautri, nes Europos Sąjunga pastaruoju metu vienu metu siekia ir griežtesnio skaitmeninių rizikų valdymo, ir reguliavimo supaprastinimo, kad būtų lengviau augti verslui. Be to, atsakomybės klausimai persidengia su atnaujintomis bendrosiomis produktų atsakomybės taisyklėmis, todėl reikėtų aiškiai atskirti, kas sprendžiama bendrai, o kas reikalauja DI specifinių nuostatų.

    Jei Europos Komisija ryžtųsi naujam teisėkūros paketui, jis galėtų tapti esminiu signalu rinkai: saugumo investicijos, testavimas, incidentų valdymas ir skaidrumas taptų ne tik reputacijos, bet ir tiesioginės finansinės rizikos klausimu. Verslui tai reikštų didesnį aiškumą, tačiau kartu ir didesnes pareigas už tai, kaip pažangūs DI modeliai veikia realiose situacijose.

    „Dabartinis modelis iš esmės nepalieka aiškių teisių žmonėms, kurie nukenčia nuo dirbtinio intelekto, ir mažina kūrėjų paskatas investuoti į saugumą“, – sakė „Bruegel“ tyrėjas Mario Mariniello.

  • Atviri DI modeliai sparčiai vejasi uždarus: Europa ieško suvereniteto ir savo infrastruktūros kelio

    Atviri DI modeliai sparčiai vejasi uždarus: Europa ieško suvereniteto ir savo infrastruktūros kelio

    Nauja „Mozilla“ ataskaita apie atvirąjį dirbtinį intelektą teigia, kad atvirojo kodo ir atvirų svorių DI peržengė eksperimentų stadiją ir tapo reikšminga pasaulinės ekosistemos dalimi. Postūmį suteikia sparčiai gerėjančios galimybės, mažėjančios diegimo sąnaudos ir didesnė kontrolė, kai modeliai vykdomi savo infrastruktūroje.

    2026 metų rugsėjį vertinime nagrinėjama, kaip atvirasis DI vystosi pagal gebėjimus, įsisavinimą, infrastruktūrą, investicijas, reguliavimą ir technologinį suverenitetą. Dokumente pabrėžiama, kad Europa turi ryškių pavyzdžių ir nišų, tačiau vis dar atsilieka nuo JAV ir Kinijos pagal pažangiausių modelių lygį.

    Atvirasis DI tampa parengtas darbui

    Ataskaitoje pateikiama ir europinių iniciatyvų: Lozanoje tyrėjai kartu su Raudonuoju Kryžiumi sukūrė atvirą medicininį modelį, suderintą su humanitarinėmis gairėmis. Nurodoma, kad klinikiniams bandymams ruošiama tiek vietoje, tiek Tanzanijoje, o pats sprendimas kuriamas taip, kad būtų galima jį valdyti ir prižiūrėti be priklausomybės nuo išorinių tiekėjų.

    „Jie tai pasidarė patys. Jie neprašė leidimo, to nenuomojosi – jie tai turi, gali paleisti, keisti ir išlaikyti“, – sakė „Mozilla“ technologijų vadovas Raffi Krikorian.

    Anot ataskaitos, atvirųjų modelių kūrimas išaugo į vieną sparčiausiai augančių kūrėjų ekosistemų programinės įrangos istorijoje. Kaip vienas iš signalų minimos platformos „Hugging Face“ apimtys: 2 500 000 viešų modelių, 13 000 000 naudotojų ir maždaug trečdalis „Fortune 500“ bendrovių, kurios vienaip ar kitaip įsitraukusios į šią ekosistemą.

    Kitas rodiklis siejamas su „OpenRouter“, kur nukreipiamas realus produkcinis srautas: atvirų svorių modelių dalis iki 2025 metų pabaigos esą priartėjo prie trečdalio naudojimo. Po maždaug pusmečio platforma per savaitę apdoroja apie 25 trilijonus žetonų, o didžiausia srauto dalis siejama būtent su atviru modeliu.

    Europa dalyvauja, bet lyderystė dažniau Kinijoje

    Ataskaitoje pažymima, kad pagal vertinamus stipriausius atvirus modelius lyderystė dažniausiai atitenka Kinijos kūrėjams, minimi Kimi K3, GLM-5.3 ir Qwen 3.8. Europos atstovas „Mistral“ gebėjimų skalėje įvardijamas žemiau, o pavyzdžiu pateikiamas Mistral Medium 3.5.

    Taip pat akcentuojama, kad „Mistral“ atvirumas turi komercinių apribojimų: minima modifikuota MIT licencija su pajamų išlyga. Tai iliustruoja platesnę ataskaitos mintį, jog atviri svoriai ir tikras atvirasis kodas nėra tas pats, o sąlygos gali smarkiai skirtis.

    Europos galimybė, pasak „Mozilla“, gali būti ne vien bandymas sukurti dar vieną pažangiausią bazinį modelį, o gebėjimas užtikrinti suverenią diegimo grandinę. Tai reiškia vietinę kontrolę ir nuosavybę, kai modeliai, duomenys ir infrastruktūra nėra „nuomojami“ iš dominuojančių tiekėjų.

    Kaip išskirtinis pavyzdys nurodoma Šveicarija, kur viešasis konsorciumas esą apmokė nacionalinį modelį naudodamas viešuosius superkompiuterius ir paskelbė svorius, duomenis bei mokymo kodą. Kartu pabrėžiama, kad toks pilnas atvėrimas yra retas: iš 16 „Mozilla“ analizuotų ryškesnių leidimų nė vienas nepateikė viso duomenų „recepto“, kurio reikalauja Atvirojo kodo iniciatyvos apibrėžtis.

    Suverenitetą lemia diegimas ir reguliavimas

    Ataskaita išskiria ir praktinį atotrūkį tarp naudojimo bei realaus įdiegimo: pasauliniu mastu 79 proc. apklaustų kūrėjų teigia naudojantys atvirus modelius, tačiau tik 51 proc. atvirų modelių naudotojų juos įdiegia produkcinėje aplinkoje. Uždariems modeliams šis rodiklis, „Mozilla“ duomenimis, siekia 63 proc.

    Skirtumas aiškinamas ne vien gebėjimais, o veikiau operacinių įrankių branda ir pasitikėjimu: saugumu, atitiktimi, stebėsena, patikimumu bei įmonių procesais. Dėl to Europa, pasak ataskaitos, gali turėti progą stiprėti virš modelio sluoksnio, kuriant diegimo infrastruktūrą, orkestravimą, atitikties ir saugumo sprendimus.

    Ekonominiai veiksniai taip pat gali mažinti barjerus: vis pajėgesni atviri modeliai dažniau pritaikomi veikti santykinai kuklesnėje aparatinėje įrangoje, o pažanga, kaip teigiama, vis daugiau ateina iš postmokymo etapų. Tai gali perkelti konkurenciją į duomenų parinkimą, atlygio dizainą ir sustiprinamojo mokymosi aplinkas, kur mažesnėms komandoms lengviau konkuruoti be milžiniškų skaičiavimo biudžetų.

    Didžiosios Britanijos pavyzdys ataskaitoje siejamas su suverenaus DI kryptimi: minima programa, kurios apimtis siekia apie 580 000 000 eurų. Joje remiamas „Lumen Sovereign“ kūrimas, o modelio mokymas siejamas su Bristolyje veikiančiu Isambard-AI skaičiavimo centru, dalyvaujant įvairių sektorių organizacijoms.

    Reguliavimo dalyje keliama abejonė, ar Europos Sąjungos DI akto praktikoje taikomas mokymui panaudotos skaičiavimo galios kriterijus spės paskui efektyvėjančius modelius. Pabrėžiama, kad tokios technikos kaip retinimas gali leisti pasiekti panašius rezultatus naudojant mažiau skaičiavimo resursų, todėl panašaus pajėgumo sprendimai gali patekti į skirtingas reguliavimo kategorijas.

    Galiausiai primenama, kad atvirasis kodas savaime neatleidžia nuo pareigų: įmonės, kurios reikšmingai modifikuoja ar pritaiko atvirus modelius didelės rizikos paskirtims, pavyzdžiui, atrankai į darbą, kredito vertinimui ar medicininei diagnostikai, gali tapti atsakingos už atitiktį taikomiems reikalavimams.

  • ES priskyrė „ChatGPT“ didelės apimties paieškos sistemoms: kodėl dalis pokalbių funkcijų lieka už ribų

    ES priskyrė „ChatGPT“ didelės apimties paieškos sistemoms: kodėl dalis pokalbių funkcijų lieka už ribų

    Europos Komisija „ChatGPT“ priskyrė labai didelės apimties interneto paieškos sistemų kategorijai pagal Skaitmeninių paslaugų aktą. Tai reiškia naujus skaidrumo ir rizikų valdymo reikalavimus, panašius į taikomus didiesiems paieškos rinkos žaidėjams.

    Tokiam statusui taikomas orientyras yra daugiau nei 45 mln. aktyvių naudotojų per mėnesį Europos Sąjungoje. Už reikalavimų nevykdymą gali grėsti baudos, siekiančios iki 6 proc. metinių pasaulinių pajamų.

    Ką apima paieškos statusas?

    Komisijos pasirinktas apibrėžimas geriausiai tinka tais atvejais, kai „ChatGPT“ naudojamas kaip informacijos paieškos įrankis. Tuomet aktualūs įsipareigojimai dėl rizikų vertinimo, atskaitomybės ir tam tikrų sisteminių grėsmių mažinimo.

    Tačiau ekspertai atkreipia dėmesį, kad toks priskyrimas gali neapimti reikšmingos dalies funkcijų, kurios atsiskleidžia pačiame dialoge. Kitaip tariant, kai pokalbyje sistema generuoja naują turinį, o ne tik padeda rasti informaciją, ne visos rizikos telpa į paieškos sistemos logiką.

    Pokalbiai kaip atskira rizikų zona

    Diskusija Briuselyje sukasi apie tai, kad pokalbių robotai dažnai naudojami ne vien paieškai, bet ir kaip emocinės paramos, bendravimo ar net savotiškos konsultacijos priemonė. Šie naudojimo scenarijai kelia klausimų dėl galimos emocinės priklausomybės, ypač vaikams ir paaugliams.

    „ChatGPT yra daug daugiau nei paieškos sistema, o su pačiu pokalbių robotu susijusios rizikos gali likti už griežčiausių prievolių ribų“, – sakė Europos Parlamento narė Christel Schaldemose.

    Pastaraisiais metais viešojoje erdvėje daugėjo atvejų ir įtarimų, kad intensyvus bendravimas su tokiais įrankiais gali turėti neigiamų pasekmių psichikos sveikatai. Tai sustiprino spaudimą reguliuotojams aiškiau įvardyti, kurios taisyklės taikomos būtent pokalbio dizainui, rekomendacijų logikai ir galimam manipuliaciniam poveikiui.

    DSA ir DI aktas: dvi skirtingos priežiūros kryptys

    Skaitmeninių paslaugų aktas buvo baigtas derinti 2022 metais, dar iki masinio generatyvaus DI proveržio, todėl dabartinė priežiūra iš dalies primena bandymą naują reiškinį įtalpinti į senesnes kategorijas. Dėl to kyla klausimas, ar ateityje nereikės tikslesnių apibrėžimų, skirtų būtent pokalbių paslaugoms.

    Tuo pat metu DI aktas apima bendros paskirties DI modelių kūrėjus ir jiems keliamus reikalavimus vertinti bei mažinti sistemines rizikas. Vis dėlto kritikai pabrėžia, kad dėmesys sisteminėms grėsmėms ne visada išsprendžia kasdienes vartotojų problemas, pavyzdžiui, klaidinančius patarimus, poveikį pažeidžiamoms grupėms ar rizikas rinkimų informacinei aplinkai.

    Komisijos sprendimas priskirti „ChatGPT“ paieškos sistemoms gali tapti startu detalesnei paslaugos dizaino ir taikymo priežiūrai, tačiau kartu išryškina spragą: pokalbis su sistema nėra tas pats, kas paieškos rezultatai. Būtent dėl šios ribos artimiausiu metu tikėtinos papildomos gairės ir praktikos aiškinimai, kurie lems, kaip realiai bus prižiūrimos svarbiausios pokalbių funkcijos.

  • Lenkija pradeda taikyti DI įstatymą: kas keičiasi nuo šiandien ir kada startuos priežiūra

    Lenkija pradeda taikyti DI įstatymą: kas keičiasi nuo šiandien ir kada startuos priežiūra

    Lenkijoje nuo rugpjūčio 11 dienos įsigalioja esminė įstatymo dėl dirbtinio intelekto sistemų dalis, kuria į nacionalinę teisę perkeliami ES DI akto reikalavimai. Tai reiškia naują teisinį rėmą DI kūrėjams, tiekėjams ir naudotojams, tačiau visi pokyčiai neįsijungs vienu metu.

    Pagrindinis praktinis akcentas šiame etape yra tai, kad dar nepradedamas pilnas visų DI sistemų rinkos priežiūros mechanizmas. Įgyvendinimas suplanuotas etapais, todėl realus reguliavimo griežtėjimas bus jaučiamas palaipsniui, artėjant kitoms numatytoms datoms.

    Nauja komisija, bet startas vėliau

    Vienas svarbiausių įstatymo elementų – Komisijos, atsakingos už DI plėtros ir saugumo klausimus, įsteigimas. Ji turėtų tapti pagrindiniu Lenkijos rinkos priežiūros organu DI srityje, nors administracine prasme ją aptarnaus Skaitmeninimo ministerija.

    Komisijai vadovaus pirmininkas, kurį rinks Seimas, gavus Senato pritarimą, penkerių metų kadencijai. Nuo rugpjūčio 11 dienos Seimui suteikiami du mėnesiai paskyrimui, o visą komisijos sudėtį planuojama suformuoti per tris mėnesius.

    Įstatymas numato, kad faktinis priežiūros ir sankcijų taikymo mechanizmas įsijungs vėliau. Nuo spalio 28 dienos turėtų pradėti galioti nuostatos dėl patikrinimų, tyrimų, sprendimų ir baudų, todėl praktinis komisijos darbas realiausiai prasidės lapkritį.

    Reguliacinės smėlio dėžės ir parama

    Nuo šiandien taip pat startuoja nuostatos dėl vadinamųjų reguliacinių smėlio dėžių. Tai kontroliuojama aplinka, kurioje įmonės gali testuoti DI sprendimus su aiškiomis saugumo ir priežiūros sąlygomis, mažinant rizikas vartotojams ir rinkai.

    Skaitmeninimo ministras įgauna įgaliojimus teikti finansinę paramą iš biudžeto ir ES lėšų DI tyrimams bei plėtrai. Be to, ministerija bus atsakinga už atitikties vertinimo institucijų notifikavimą, kad DI sistemos galėtų būti vertinamos pagal ES procedūras.

    ES DI akto grafikas ilgas

    ES DI aktas įsigaliojo 2024 metais rugpjūčio 1 dieną, o jo reikalavimai taip pat pradedami taikyti palaipsniui. Pagal viešai skelbiamą įgyvendinimo logiką griežčiausi įpareigojimai, ypač aukštos rizikos DI sistemoms, bus įjungiami vėlesniais metais.

    Lenkijos sprendimas įtvirtinti nacionalinę priežiūros instituciją ir reguliacinių bandymų mechanizmus atspindi bendrą ES kryptį: DI bus vertinamas pagal riziką, o didžiausias dėmesys skiriamas saugai, skaidrumui ir atsakomybei. Verslui tai reiškia, kad artimiausiais mėnesiais svarbiausia stebėti, kaip bus suformuota komisija ir kaip praktiškai veiks priežiūros bei testavimo režimai.

  • DI aktas ateina į universitetus: nuo darbuotojų mokymų iki auditų – kokių pokyčių laukti

    DI aktas paliečia ir aukštąsias mokyklas

    Europos Sąjungos DI aktas vis dažniau tampa ne technologijų bendrovių, o ir universitetų bei kolegijų kasdienybės tema. Aukštosios mokyklos naudoja įvairius DI sprendimus nuo pokalbių robotų administravime iki įrankių, padedančių apdoroti duomenis ar rengti studijų medžiagą.

    Tačiau DI naudojimas švietime reiškia ne vien patogumą. Kartu atsiranda pareigos dėl darbuotojų kompetencijų, naudojamų įrankių įvertinimo, skaidrumo ir rizikų valdymo, ypač kai DI daro įtaką priėmimui ar studentų vertinimui.

    Kokie terminai svarbiausi?

    DI aktas yra Europos Sąjungos reglamentas, todėl taikomas tiesiogiai, be atskiro perkėlimo į nacionalinę teisę. Tai reiškia, kad reikalavimai aktualūs ir Lietuvos aukštosioms mokykloms, kai jos diegia ar naudoja DI sistemas studijose, administravime ar atrankose.

    Viena iš ankstyvųjų pareigų susijusi su kompetencijomis: organizacijos turi užtikrinti, kad DI sistemomis besinaudojantys žmonės turėtų pakankamai žinių ir supratimo apie šių įrankių galimybes, ribas bei rizikas. Praktikoje tai dažniausiai reiškia vidinius mokymus, taisykles ir atsakomybės paskirstymą.

    Kitas svarbus etapas siejamas su platesniu reglamento reikalavimų taikymu, kai daugiau nuostatų pradeda veikti pilna apimtimi. Aukštosioms mokykloms tai signalas nelaukti paskutinės minutės, nes procesai viešuosiuose pirkimuose, IT valdyme ir akademinėje veikloje paprastai keičiasi lėtai.

    Ką universitetams reikės padaryti praktiškai?

    Didžiausia rizika slypi ne pavieniame dėstytojo naudojamame teksto generavimo įrankyje, o sistemose, kurios gali nulemti studento galimybes. DI aktas numato, kad aukštos rizikos sritimis švietime gali tapti sprendimai, skirti kandidatų atrankai, studentų priskyrimui programoms, mokymosi pasiekimų vertinimui ar ugdymo lygio nustatymui.

    Jei aukštoji mokykla naudoja tokias sistemas, jai gali atsirasti pareigos užtikrinti žmogaus priežiūrą, stebėti sistemos veikimą, fiksuoti incidentus ir turėti aiškias procedūras, kaip reaguoti į klaidas ar šališkumą. Tai ypač svarbu, kai sprendimai daro tiesioginę įtaką priėmimui, pažymiams ar studijų keliui.

    Praktinis pasirengimas dažniausiai prasideda nuo inventorizacijos: kokie DI įrankiai naudojami fakultetuose, administracijoje, bibliotekose ar priėmimo skyriuose. Tuomet atliekamas vertinimas, ar kuri nors sistema patenka į aukštos rizikos kategorijas, ir ar universitetas yra tik naudotojas, ar faktiškai tampa sprendimo tiekėju.

    Pastarasis klausimas ypač jautrus, kai institucija pritaiko sprendimą savo poreikiams, integruoja į vidines sistemas arba pateikia jį su savo ženklu. Tokiais atvejais pareigų apimtis gali išaugti, nes atsiranda daugiau atitikties, dokumentavimo ir atsakomybės reikalavimų.

    Kiek tai gali kainuoti?

    DI akto įgyvendinimas aukštosioms mokykloms pirmiausia reikalaus laiko ir kompetencijų, o ne vien naujų pirkinių. Tikėtinos išlaidos siejamos su naudojamų įrankių auditu, vidaus tvarkų ir dokumentacijos parengimu, darbuotojų mokymais bei atsakingų asmenų paskyrimu priežiūrai.

    Dalis šių darbų gali persidengti su kibernetinio saugumo ir tiekimo grandinės valdymo praktika, ypač jei institucija jau turi brandesnius procesus rizikų valdymui, tiekėjų vertinimui ir darbuotojų švietimui. Tokiu atveju DI akto reikalavimai tampa ne visiškai nauju projektu, o esamų procesų išplėtimu.

    Kodėl delsimas gali brangiai kainuoti?

    Universitetams sudėtingiausia yra koordinacija: DI įrankiai dažnai naudojami decentralizuotai, skirtinguose padaliniuose, o sprendimai perkami ar pasirenkami „iš apačios“. Dėl to be ankstyvo pasirengimo sunku greitai nustatyti, kas naudojama, kokiais tikslais ir kokias rizikas tai sukuria studentams bei institucijai.

    Kuo anksčiau pradedamas darbas, tuo lengviau suplanuoti biudžetus, suderinti pirkimus, ištestuoti sprendimus ir parengti aiškias taisykles dėstytojams bei administracijai. DI aktas aukštosioms mokykloms tampa ne vien teisiniu dokumentu, o praktiniu reikalavimu sutvarkyti DI naudojimą taip, kad jis būtų skaidrus, atsakingas ir kontroliuojamas.

  • Lenkijoje įsigalioja DI priežiūra: prezidentas pasirašė įstatymą, kuriama nauja komisija

    Lenkijos prezidentas Karolis Nawrockis pasirašė įstatymą, kuriuo šalyje įtvirtinamas dirbtinio intelekto (DI) rinkos reguliavimas ir priežiūros sistema. Prezidento kanceliarija pranešė, kad naujos nuostatos numato steigti rinkos priežiūros instituciją – Dirbtinio intelekto plėtros ir saugumo komisiją.

    Įstatymas siejamas su Europos Sąjungos DI aktu, kuris nustato rizika grindžiamą reguliavimo modelį ir skirtingus reikalavimus priklausomai nuo technologijų panaudojimo srities. Lenkijoje numatyta komisija turės užtikrinti, kad DI sprendimai atitiktų teisės aktus, o esant pažeidimams – inicijuoti patikrinimus bei taikyti poveikio priemones.

    „Lenkija negali rinktis tarp plėtros ir saugumo. Turime remti inovacijas, bet technologija visada turi tarnauti žmogui, o ne žmogus technologijai“, – sakė prezidentas Karolis Nawrockis.

    Pagal numatytą modelį komisijai būtų galima teikti individualius skundus dėl DI sistemų veikimo. Taip pat jai priskiriamos su aukštos rizikos sistemomis susijusios funkcijos, įskaitant leidimų išdavimą, rinkos ribojimo priemones ir sankcijų taikymą, jei technologijos neatitinka nustatytų saugumo bei atitikties reikalavimų.

    Aukštos rizikos kategorijai paprastai priskiriami sprendimai, naudojami tokiose srityse kaip švietimas, kritinė infrastruktūra, darbuotojų atranka ir valdymas, taip pat migracijos procesų administravimas. Būtent šiose srityse DI klaidos gali turėti didžiausią poveikį žmonių teisėms, saugumui ar galimybėms gauti paslaugas.

    Kas prižiūrės DI rinką

    Komisijos darbui turėtų vadovauti pirmininkas, o sudėtyje numatyti ir du jo pavaduotojai. Taip pat į komisiją turėtų įeiti Konkurencijos ir vartotojų apsaugos tarnybos vadovas, Elektroninių ryšių reguliuotojo vadovas bei atstovai iš finansų priežiūros ir transliavimo bei audiovizualinės žiniasklaidos reguliavimo institucijų.

    Numatoma, kad komisija bendradarbiaus ir su kitomis nacionalinėmis institucijomis, susijusiomis su patentais, produktų priežiūra bei kibernetiniu saugumu. Administracinį ir kanceliarinį komisijos aptarnavimą turėtų užtikrinti institucija, aptarnaujanti skaitmenizacijos ministrą.

    Pirmininką turėtų skirti Seimas, gavus Senato pritarimą, o tam būtų numatytas dviejų mėnesių terminas. Pirmasis komisijos posėdis turėtų įvykti per tris mėnesius nuo įstatymo įsigaliojimo.

    Reguliacinės smėlio dėžės ir išimtys

    Įstatyme numatoma kurti vadinamąsias reguliacines smėlio dėžes, kurios leistų įmonėms testuoti inovatyvius DI sprendimus kontroliuojamomis sąlygomis. Tokia praktika Europos Sąjungoje vertinama kaip priemonė suderinti inovacijų plėtrą su aiškiais saugumo ir atskaitomybės standartais.

    Prie komisijos taip pat turėtų veikti patariamoji institucija – Socialinė dirbtinio intelekto taryba, kurią sudarytų nuo 9 iki 15 narių. Jos vaidmuo būtų teikti ekspertines rekomendacijas, padedančias spręsti dėl DI poveikio visuomenei, ekonomikai ir viešosioms paslaugoms.

    Įstatymo taikymas nenumatomas nacionalinio saugumo sričiai, įskaitant kai kurias specialiųjų tarnybų veiklas. Taip pat jis neturėtų būti taikomas fiziniams asmenims, kurie DI naudoja tik asmeniniais tikslais, nesusijusiais su ūkine ar kita teisiškai reguliuojama veikla.

  • „Meta“ atstovas apie ES DI taisykles: AI Act priimtas per skubiai, o Omnibus pataisos gali nepadėti

    Europos Sąjungos bandymai sušvelninti skaitmeninį reguliavimą DI srityje kol kas atrodo kaip kosmetinės priemonės, sako „Meta“ viešosios politikos vadovas Vidurio ir Rytų Europai Jakubas Turowskis. Jo vertinimu, DI verslą Europoje labiausiai stabdo ne vienas konkretus teisės aktas, o susikaupęs taisyklių ir priežiūros institucijų sluoksnis.

    Pasak J. Turowskio, ES DI aktas buvo parengtas per anksti, kai rinkoje dar trūko aiškumo, kaip greitai vystysis technologijos ir kokios rizikos bus reikšmingiausios. Dėl to, anot jo, nuo pat pradžių atsirado papildomas neapibrėžtumas, kuris investicijoms ir produktų diegimui Europoje tapo stabdžiu.

    Vieningo skaitmeninio rinkos trūkumas

    „Meta“ atstovas pabrėžia, kad šiandien Europa vis dar veikia kaip 27 atskiros rinkos, kuriose verslui tenka prisitaikyti prie skirtingų interpretacijų ir papildomų nacionalinių taisyklių. Tokia situacija ypač jautri startuoliams: vietoj vieno mastelio rinkos jie iškart susiduria su fragmentuotu reguliaciniu lauku.

    Jis atkreipė dėmesį, kad skaitmeniniame sektoriuje susiklostė platus taisyklių rinkinys ir daug priežiūros institucijų, o dalis reikalavimų persidengia. Dubliaujantis reguliavimas, pasak jo, kuria teisinį neapibrėžtumą, kuris brangina atitikties užtikrinimą ir lėtina produktų pateikimą rinkai.

    „Reguliavimas dažnai dubliuojasi ir sukuria neapibrėžtumą. Visi norime, kad DI įrankiai būtų etiški ir saugūs, tačiau įgyvendinimo būdas sukelia netvarką“, – sakė Jakubas Turowskis.

    Kur Europa prarado technologinį tempą?

    J. Turowskis primena, kad telekomunikacijų ir ankstesnių technologinių bangų laikais Europa buvo viena lyderių, tačiau pastaraisiais dešimtmečiais atsilikimas tapo akivaizdus. Jo vertinimu, tai lemia keli veiksniai: investicijų mastas, energijos kaina ir reguliacinė našta, kuri inovacijas dažnai sulėtina dar ankstyvoje stadijoje.

    DI plėtrai būtina didelė skaičiavimo galia, o tai reiškia ir dideles energijos sąnaudas. Europoje energija daugeliu atvejų brangesnė nei JAV, todėl duomenų centrų plėtra ir didelio masto DI sprendimų diegimas čia gali būti mažiau konkurencingas, ypač kai įmonės lygina bendrą projekto kainą ir rizikas.

    Kita problema, pasak jo, yra atsargesnis požiūris į rizikos kapitalą ir startuolių finansavimą. Jei inovatyvūs verslai Europoje auga lėčiau ir sunkiau pasiekia mastą, jie dažniau tampa įsigijimų taikiniais arba keliasi į rinkas, kuriose finansavimas prieinamesnis.

    Omnibus ir „skaitmeninis fitneso patikrinimas“

    Europos Komisijos siūlytas deregulacinis paketas, dažnai vadinamas skaitmeniniu Omnibus, apima galimus pakeitimus, susijusius su bendru duomenų apsaugos reguliavimu ir DI akto taikymu. Tačiau J. Turowskis teigia, kad vien pataisos, neperžiūrint viso taisyklių sluoksnio, gali neduoti apčiuopiamo rezultato.

    „Turiu įspūdį, kad klijuosime pleistrą ant lūžusios kojos. Omnibus gali baigtis niekuo arba beveik niekuo“, – sakė Jakubas Turowskis.

    Daugiau vilčių jis sieja su platesne iniciatyva, kuri numato peržiūrėti visą skaitmeninių taisyklių paketą ir įvertinti, kaip jos veikia Europos konkurencingumą, ar nesidubliuoja ir ką reikėtų supaprastinti. Tokia peržiūra, anot jo, būtų realesnis kelias mažinti fragmentaciją ir aiškiau įvertinti ekonominį reguliavimo poveikį.

    Tuo pat metu ES kursas išlieka aiškus: DI sistemos turi būti saugios, patikimos ir gerbiančios pagrindines teises. Rinkai svarbiausia, kad šie tikslai būtų įgyvendinami taip, jog taisyklės būtų suprantamos, prognozuojamos ir vienodai taikomos visose valstybėse narėse.