Tag: Duomenų nutekinimai

  • GTA 6 nutekinęs hakeris pripažino kaltę: į „Rockstar“ įsilaužė per „Amazon Fire Stick“

    GTA 6 nutekinęs hakeris pripažino kaltę: į „Rockstar“ įsilaužė per „Amazon Fire Stick“

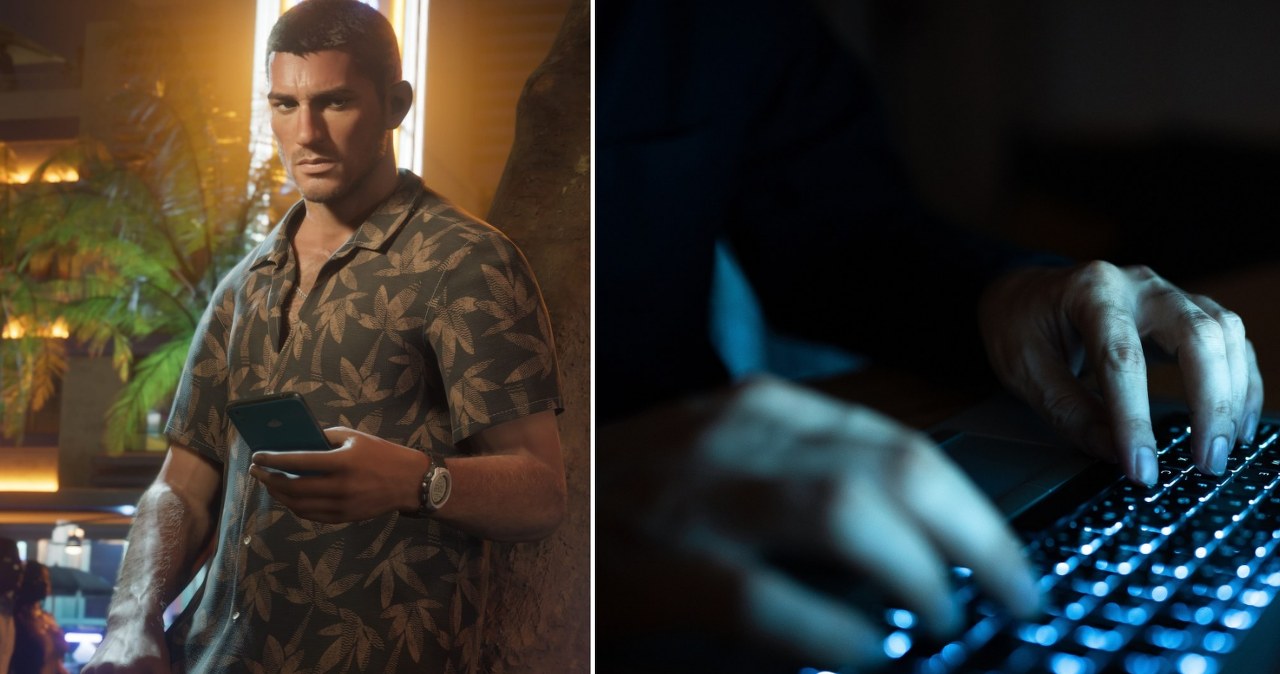
    Hakeris, siejamas su vienu didžiausių nutekinimų vaizdo žaidimų istorijoje, pripažino kaltę dėl įsilaužimo, po kurio į viešumą pateko ankstyva „Grand Theft Auto VI“ medžiaga. Dar 2022 metų rugsėjį internete buvo paviešinta 90 vaizdo įrašų, kuriuose – beveik valanda neišbaigtos GTA 6 versijos žaidimo eigos, taip pat dalis žaidimo išeities kodo.

    Kaip skelbia „Interia“, ataką įvykdė TeaPotUberHacker slapyvardžiu veikęs Oksfordo paauglys Arionas Kurtaj, laikomas vienu iš su Lapsus$ grupuote siejamų narių. Įvykis tuomet sukrėtė industriją, nes parodė, kiek daug jautrios informacijos gali netekti net didžiausios studijos.

    Bylos detalės atrodė lyg iš trilerio. Tuo metu Kurtaj buvo paleistas už užstatą dėl ankstesnių kibernetinių nusikaltimų ir gyveno policijos saugomame viešbutyje „Travelodge“ Bičesteryje – teigiama, kad jis buvo saugomas ir nuo konkuruojančių hakerių.

    Nors jo kompiuteris buvo konfiskuotas, „Rockstar Games“ tinklą jis esą pasiekė pasitelkęs prie viešbučio televizoriaus prijungtą „Amazon Fire Stick“ įrenginį bei „Bluetooth“ klaviatūrą ir pelę. Po to perėmė įmonės „Slack“ kanalus ir grasino paviešinti išeities kodą, jei studija per 24 valandas nesusisieks su juo per „Telegram“.

    Teismas Londone ir netikėtas posūkis

    Pirmadienį dabar jau 21-erių Kurtaj stojo prieš Woolwich Crown Court teismą Londone ir, kaip skelbiama, be matomų emocijų pripažino kaltę dėl visų jam mestų kaltinimų. Baudos ir bausmės klausimas turėtų būti sprendžiamas kitame teismo posėdyje.

    Toks posūkis stebina dėl ankstesnių teismo išvadų: 2023 metų gruodį ekspertai buvo nurodę, kad dėl pažengusio autizmo kaltinamasis negali dalyvauti įprastame baudžiamajame procese. Tuomet teismas buvo apsiribojęs faktų nustatymo procedūra, o Kurtaj išsiųstas neribotam laikui į uždarą psichiatrijos ligoninę.

    Visgi vėlesnė, rutininė sveikatos būklės peržiūra metų pabaigoje esą parodė, kad jis jau gali atsakyti teisme pagal įprastą tvarką. Dėl to sausį jis buvo perkeltas į įprastą kalėjimą, o žurnalistai apie tai sužinojo po to, kai hakeris pradėjo skelbti įrašus „Snapchat“ tinkle.

    Incidento pasekmės ir papildomi kaltinimai

    Po nutekinimo „Rockstar Games“ teko suvaldyti ne tik reputacinę žalą: teigiama, kad incidentas studijai kainavo 5 milijonus JAV dolerių ir tūkstančius darbo valandų. Nutekinta medžiaga taip pat anksčiau laiko atskleidė rinkodarai jautrią detalę – kad žaidime bus pirmoji žaidžiama herojė Lucia.

    Byloje minimi ir kiti epizodai iš kaltinamojo elgesio jau sulaikymo metu. Pranešama, kad būdamas už grotų jis buvo sučiuptas su į kalėjimą įneštu telefonu po to, kai policijai išsiuntė provokuojančią žinutę.

    Taip pat nurodoma, jog jis prisipažino ir dėl fizinių išpuolių prieš personalą, įskaitant kelis atvejus, kai kandžiojo darbuotojus. Galutinę bausmę teismas turėtų paskelbti vėliau.
  • GTA 6 prieš pat premjerą gali nutekėti pilna versija: hakeris grasina „Rockstar Games“

    GTA 6 prieš pat premjerą gali nutekėti pilna versija: hakeris grasina „Rockstar Games“

    Internete vėl įsiplieskė kalbos apie galimą Grand Theft Auto 6 nutekinimą. Savimi pasitikintis įsilaužėlis, prisistatantis CYBERLEEK, skelbia esąs arti to, kad paviešintų ne pavienius vaizdo įrašus, o žaidžiamą GTA 6 versiją nuo pradžios iki pabaigos.

    Toks scenarijus kūrėjams reikštų ne tik reputacinį smūgį, bet ir realią finansinę žalą. Žaidimų industrijoje ankstyvi nutekinimai dažnai mažina išankstinių užsakymų apimtis, didina piratavimą ir priverčia leidėjus brangiai peržiūrėti saugumo bei platinimo planus.

    CYBERLEEK aktyvumas, anot jo paties publikacijų, suintensyvėjo dar vasaros viduryje, kai tinkle ėmė rastis nauji GTA 6 fragmentai. Skelbta, kad nutekintuose epizoduose matyti siužetinės scenos ir veikėjas Jasonas, o dalis medžiagos atrodė panaši į ankstyvą žaidimo surinkimą.

    Didžiausią nerimą „Rockstar Games“ gerbėjams sukėlė teiginiai, jog įsilaužėlis turi ne vien vaizdo įrašus. Jis bandė įrodyti autentiškumą detalėmis, kurios esą galimos tik turint veikiančią žaidimo versiją, todėl dalis bendruomenės ėmė svarstyti, ar nutekinimo grėsmė nėra realesnė nei įprasti gandai.

    Pastarosiomis dienomis internete pasirodė ir ilgesnis, maždaug 25 minučių trukmės GTA 6 žaidimo eigos įrašas. Kartu buvo paskelbta, kad pilna žaidžiama versija esą būtų paviešinta, jei su įsilaužėlio minima kriptovaliuta susiję tikslai pasiektų apie 28 milijonų eurų vertės ribą.

    Įrašuose ir pareiškimuose taip pat kartojama sąlyga, susieta su leidėjo Take-Two sprendimais dėl fizinių leidimų. CYBERLEEK teigia nutekinimo atsisakytų, jei būtų pakeisti planai ir GTA 6 būtų išleista fiziniu formatu, tačiau tokių ultimatumų įgyvendinimas realybėje priklauso tik leidėjui.

    Ekspertai atkreipia dėmesį, kad didžiųjų žaidimų kūrėjai po ankstesnių incidentų vis dažniau investuoja į saugumo auditus, prieigos valdymą ir nutekėjimų sekimą. Praktikoje tai reiškia griežtesnę kontrolę, kas ir kada turi prieigą prie ankstyvų versijų, bei aktyvesnį bendradarbiavimą su platformomis, šalinant neteisėtą turinį.

    Kol kas nei „Rockstar Games“, nei Take-Two viešai nepatvirtino naujausių teiginių apie galimą pilnos versijos nutekinimą. Tačiau vien grasinimai rodo, kad iki premjeros žaidimų bendruomenei gali tekti susidurti su dar ne vienu bandymu šantažuoti kūrėjus ir išnaudoti GTA 6 ažiotažą.

  • Ransomware derybos su nusikaltėliais: kodėl išpirkos mokėjimas retai išsprendžia problemą

    Įsilaužimas dažnai prasideda tyliai

    Ransomware ataka gali akimirksniu sustabdyti gamyklą, tačiau neretai ji ilgai lieka nepastebėta. Pasak incidentų valdymo specialisto Magnuso Jeleno iš „Coveware“ („Veeam“ grupė), įsilaužėliai ne visada apsiriboja failų šifravimu.

    Vis dažniau taikomas ir duomenų vagystės modelis, kai spaudimas daromas grasinant paviešinti jautrią informaciją. Toks derinys organizaciją stumia į sprendimus, kuriuos priimti tenka skubiai ir esant ribotai informacijai.

    Pirmos minutės: stresas ir chaosas

    Ataką organizacijos pastebi skirtingai: vienur dingsta sistemų veikimas ir stoja gamyba, kitur signalų beveik nėra. Kartais apie incidentą praneša saugumo įrankiai, o kartais ateina laiškas ar ekrane pasirodo žinutė su nurodymu susisiekti su užpuolikais.

    Magnusas Jelenas sako, kad tokiose situacijose vadovybė patiria realų spaudimą, o žmonės jaučiasi tarsi greitpuodyje. Jo teigimu, geriau pasirengusiose įmonėse panikos būna mažiau, nes komandos jau žino, kas priima sprendimus ir kaip atkuriama veikla.

    „Gerai pasirengusi įmonė iš anksto susitaria, kas sudarys krizių komandą, kas gali priimti sprendimus ir kaip bus atkurta veikla po atakos“, – sakė Magnusas Jelenas.

    Ar visada reikia derėtis ir mokėti?

    Specialistai pabrėžia, kad pirmas klausimas turi būti ne apie derybas, o apie galimybę atsigauti nemokant išpirkos. Tam svarbiausios veikiančios atsarginės kopijos, patikrinti atkūrimo procesai ir gebėjimas izoliuoti pažeistą aplinką.

    Pasak M. Jeleno, per pastaruosius metus matomas ryškus pokytis: jei anksčiau dauguma nukentėjusių organizacijų rinkdavosi mokėti, dabar vis dažniau ieškoma alternatyvų. Tai siejama su geresniu pasirengimu, efektyvesniu atkūrimu ir didesniu supratimu, kad mokėjimas negarantuoja rezultato.

    Kodėl išpirkos mokėjimas nėra išeitis

    Net jei išpirka sumokama, tai nereiškia, kad duomenys bus atkurti, o pavogta informacija tikrai bus ištrinta. Nusikaltėliai nėra patikima „sutarties šalis“, o įmonė, sumokėjusi kartą, gali tapti patrauklesniu taikiniu ateityje.

    Kitas praktinis aspektas yra laikas: net gavus iššifravimo įrankį, infrastruktūros paruošimas atkūrimui gali užtrukti savaites. Skubėjimas, anot M. Jeleno, dažnai pakenkia labiau nei trumpas tempo sumažinimas ir kryptingas situacijos suvaldymas.

    „Išpirkos sumokėjimas nėra trumpesnis kelias. Nėra garantijos, kad įmonė ką nors gaus“, – sakė Magnusas Jelenas.

    Kas turi būti padaryta po incidento

    Atgavus prieigą prie sistemų ar atstačius duomenis darbas nesibaigia: būtina nustatyti pradinį įsilaužimo kelią, uždaryti spragas ir patikrinti, ar užpuolikai nepaliko nuolatinės prieigos. Priešingu atveju rizika patirti pakartotinę ataką išlieka.

    Specialistai taip pat primena apie teisinius ir atitikties aspektus: prieš svarstant bet kokius mokėjimus reikia įvertinti, ar jie nepažeistų galiojančių sankcijų. Dėl to incidentų valdymui svarbu iš anksto turėti ne tik techninę, bet ir teisinę bei komunikacijos pagalbą.

    „Saugumas negali remtis nusikaltėlių pažadais. Jį reikia atkurti organizacijos viduje“, – sakė Magnusas Jelenas.

  • Lenkijos universitetus vis dažniau atakuoja kibernetiniai nusikaltėliai: kodėl sektorius taip traukia?

    Lenkijos aukštosios mokyklos vis dažniau atsiduria kibernetinių nusikaltėlių taikinyje: nuo duomenų nutekinimų iki išpirkos reikalaujančių programų ir apgaulingų laiškų. Specialistai pabrėžia, kad universitetai kaupia ne tik studentų ir darbuotojų asmens duomenis, bet ir didelės vertės mokslinių tyrimų rezultatus.

    Ekspertai akcentuoja, kad labiausiai pasirengusios paprastai yra didžiosios mokslinių tyrimų krypties institucijos, kurios investuoja į grėsmių stebėseną ir incidentų analizę. Tuo metu mažesni universitetai dažnai susiduria su ribotu biudžetu, menkesniais IT resursais ir sunkiau pritraukiamais saugumo specialistais.

    „Universitetai išlieka patraukliu taikiniu, nes saugo vertingus tyrimų duomenis, intelektinę nuosavybę ir aukštos vertės technologijas“, – sakė Silezijos technologijos universiteto rektoriaus įgaliotinis kibernetiniam saugumui Jarosławas Homa.

    Dažniausi scenarijai aukštajame moksle panašūs į verslo sektorių, tačiau mastas išskirtinis: tūkstančiai vartotojų, daug skirtingų sistemų, atviri tinklai ir nuolatinė kaita dėl studijų ciklų. Phishing atakos siekia perimti paskyras, o sėkmės atveju užpuolikai gali pasiekti vidines sistemas, tyrimų aplankus ar el. pašto dėžutes.

    Ransomware atakos šiame sektoriuje ypač pavojingos todėl, kad jos dažnai derina du veiksmus: iš pradžių išvilioja ar išsineša duomenis, o vėliau juos užšifruoja ir reikalauja išpirkos. Net ir atkūrus sistemas iš kopijų, nutekintų duomenų žala gali likti ilgalaikė, ypač jei paveikiami tyrimai, partnerystės ar patentuotina informacija.

    „Didžiausias iššūkis ne visada yra technologija: silpnoji vieta dažnai tampa kvalifikuotų kibernetinio saugumo specialistų trūkumas“, – sakė Jarosławas Homa.

    Dar viena ryškėjanti tendencija susijusi su priklausomybe nuo išorinių tiekėjų. Universitetai plačiai naudoja debesijos paslaugas, komercines platformas studijoms, karjeros paslaugoms, tapatybės valdymui ar dokumentų apsikeitimui, todėl tiekėjo spraga gali tiesiogiai virsti incidentu universitete.

    Pastarųjų mėnesių incidentai Vakarų Europoje priminė, kad pažeidžiamumas gali atsirasti ne universiteto serveryje, o trečiosios šalies sistemoje, kurioje saugomi studentų ar absolventų duomenys. Tokiais atvejais rizika išauga, nes incidento valdymas priklauso nuo kelių organizacijų greičio ir bendradarbiavimo.

    Specialistų teigimu, praktinė gynyba prasideda nuo bazinių dalykų: greitų saugumo atnaujinimų, nuoseklaus pažeidžiamumų valdymo ir aiškių prieigos teisių. Ne mažiau svarbu ir kibernetinė higiena bendruomenėje, nes socialinė inžinerija vis dar išlieka vienu pigiausių ir efektyviausių būdų patekti į sistemas.

    Universitetams, kurių veikla grindžiama atvirumu ir plačia prieiga, tenka sudėtinga užduotis suderinti akademinę laisvę su griežtesniais saugumo standartais. Dėl to vis dažniau diegiamos nuolatinės stebėsenos priemonės, stiprinamas tapatybės valdymas ir peržiūrimi susitarimai su paslaugų tiekėjais, kad atsakomybės dėl incidentų būtų apibrėžtos aiškiai.

  • GTA 6 nutekintojas pagaliau atsidūrė kalėjime: paaiškėjo, kas jo laukia toliau

    GTA 6 nutekintojas pagaliau atsidūrė kalėjime: paaiškėjo, kas jo laukia toliau

    Didelio atgarsio sulaukusio GTA 6 duomenų nutekinimo byloje – naujas posūkis. Kaip skelbia BBC reporteris Joe Tidy, britas Arionas Kurtaj, siejamas su tarptautine kibernetinių nusikaltėlių grupe Lapsus$, iš psichiatrijos ligoninės perkeltas į įprastą kalėjimo kamerą.

    Arionas Kurtaj buvo vienas pagrindinių asmenų, siejamų su ankstyvų GTA 6 failų paviešinimu. Internete tuomet pasklido didelis kiekis medžiagos, įskaitant vaizdo įrašus, ekrano kopijas ir koncepcinius sprendimus, o incidentas tapo vienu garsiausių kibernetinių atakų atvejų žaidimų industrijoje.

    Lapsus$ siejama ir su atakomis prieš tokias bendroves kaip „Uber“, „Revolut“ ir „NVIDIA“. Ypač daug diskusijų sukėlė teiginiai, kad prieiga prie „Rockstar Games“ sistemų galėjo būti gauta pasitelkiant itin paprastus įrenginius, o tai dar kartą priminė, kaip dažnai didžiausia rizika slypi ne technologijose, o saugumo spragose ir socialinėje inžinerijoje.

    2023 metais Jungtinės Karalystės teismas Arioną Kurtaj neribotam laikui buvo nurodęs laikyti sustiprinto režimo psichiatrijos įstaigoje. Tuomet teigta, kad dėl sunkaus autizmo spektro sutrikimo jis negali tinkamai dalyvauti teismo procese, todėl buvo taikomos specialios priemonės.

    „Kibernetinis nusikaltėlis, siejamas su „Rockstar Games“ ataka, paliko psichiatrijos ligoninę ir buvo perkeltas į įprastą kalėjimo kamerą“, – sakė BBC žurnalistas Joe Tidy.

    Skelbiama, kad naujas teismo procesas numatytas lapkritį, nes ekspertai šį kartą įvertino, jog kaltinamasis gali stoti prieš teismą. Kartu pažymima, kad anksčiau teismo nustatyti apribojimai ribojo, ką žiniasklaida gali skelbti apie šią bylą, tačiau šios kliūtys neseniai buvo panaikintos.

    Byla vėl plačiai aptarinėjama ir dėl pranešimų apie saugumo spragas sulaikymo vietose. Socialiniuose tinkluose ėmė plisti ekrano vaizdai, leidžiantys įtarti, kad kaltinamasis galėjo turėti prieigą prie išmaniojo telefono ir aktyviai naudotis susirašinėjimo programėlėmis.

    Papildomą įtampą kelia ir ankstesni viešai minėti pareiškimai apie norą grįžti prie kibernetinių nusikaltimų. Visa tai vyksta tuo metu, kai žaidimų rinka laukia GTA 6 pasirodymo, o tokio masto nutekinimai vis dažniau vertinami kaip ne tik reputacinė, bet ir finansinė bei operacinė rizika kūrėjams.

  • „Epic Games“ išdavikas atskleidė „Fortnite“ paslaptis: teismo sprendimas nustebino daugelį

    „Epic Games“ išdavikas atskleidė „Fortnite“ paslaptis: teismo sprendimas nustebino daugelį

    Buvęs „Epic Games“ darbuotojas Haydenas Cohenas, internete veikęs slapyvardžiu AdiraFN, ilgą laiką viešino konfidencialią informaciją apie „Fortnite“ planus ir būsimus bendradarbiavimus. Šie nutekinimai apėmė dar nepaskelbtas partnerystes ir turinio papildymus, kurie paprastai pristatomi tik suderinus komunikaciją su licencijų turėtojais.

    Įmonė nurodė, kad tokia veikla kenkia ne tik jos reputacijai, bet ir santykiams su partneriais, nes iš anksto paviešinti planai gali sugriauti rinkodaros kampanijas ir apsunkinti licencijuoto turinio integravimą į žaidimą. „Epic Games“ pabrėžia, kad konfidencialios informacijos apsauga yra kritiškai svarbi, kai kuriamas turinys su kitų prekės ženklų ir kūrėjų intelektine nuosavybe.

    Ginčas galiausiai pasiekė teismą, tačiau byla baigėsi taikos sutartimi. Pagal jos sąlygas Haydenui Cohenui taikomas teismo draudimas toliau gauti prieigą, naudoti ar atskleisti bet kokią konfidencialią informaciją arba komercines paslaptis, susijusias su „Epic Games“.

    Įdomu tai, kad galutiniame susitarime nebuvo numatyta finansinė kompensacija, nors „Fortnite“ kūrėjai anksčiau buvo siekę atlyginti realius nuostolius. Praktikoje tokie susitarimai neretai pasirenkami dėl greitesnio konflikto užbaigimo ir aiškaus elgesio ribų nustatymo, ypač kai pagrindinis tikslas yra sustabdyti nutekinimus.

    „Fortnite“ jau daug metų išsiskiria gausiais bendradarbiavimais su kino, muzikos, komiksų ir žaidimų industrijomis, todėl bet kokie išankstiniai atskleidimai šiai ekosistemai yra ypač jautrūs. Nutekinimų reiškinys žaidimų sektoriuje išlieka aktualus ir dėl socialinių tinklų, ir dėl didėjančios auditorijos paklausos sužinoti naujienas anksčiau už oficialius pranešimus.

  • Kibernetinio saugumo naujienos: kokios atakos dabar dažniausios ir kaip įmonės stiprina apsaugą

    Kibernetinio saugumo naujienos: kokios atakos dabar dažniausios ir kaip įmonės stiprina apsaugą

    Kibernetinio saugumo tema pastaraisiais metais tapo viena svarbiausių tiek verslui, tiek gyventojams. Daugėja atakų, kurios neapsiriboja vien pavieniais įsilaužimais: dažnai taikomasi į tiekimo grandines, el. pašto dėžutes ir nuotolinės prieigos sistemas.

    Didžiausią riziką kelia ne tik techninės spragos, bet ir žmogiškasis faktorius. Sukčiavimo laiškai ir apgaulingi prisijungimo puslapiai toliau išlieka vienu efektyviausių būdų išvilioti slaptažodžius ar paskatinti darbuotoją paleisti kenkėjišką failą.

    Kas šiandien dažniausiai nulaužiama?

    Pastaruoju metu išsiskiria atakos prieš tapatybės valdymą: užpuolikai medžioja prisijungimo duomenis, perima paskyras ir išnaudoja daugkartinio prisijungimo sprendimų grandis. Dėl to net ir viena pažeista paskyra gali atverti kelią prie vidinių sistemų, dokumentų ir el. pašto.

    Kita kryptis yra išpirkos reikalaujančios atakos, kai duomenys užšifruojami arba nutekinami, o organizacijai daromas spaudimas mokėti. Tokie incidentai dažnai prasideda nuo netinkamai apsaugotos nuotolinės prieigos, nesutvarkytų atnaujinimų ar silpnų slaptažodžių.

    Kaip keičiasi gynyba?

    Įmonės vis dažniau pereina prie principo, kad nei vienas prisijungimas nėra savaime patikimas. Didesnis dėmesys skiriamas daugiafaktoriui autentifikavimui, griežtesnėms prieigos teisėms ir nuolatiniam įrenginių bei paskyrų stebėjimui.

    Augant duomenų kiekiui, saugumo komandos vis dažniau pasitelkia DI, kad greičiau atpažintų įtartinus veiksmus ir sumažintų reagavimo laiką. Tačiau ekspertai pabrėžia, kad automatizavimas nepakeičia bazinės higienos: atnaujinimų valdymo, atsarginių kopijų ir darbuotojų mokymų.

    Ką verta pasitikrinti jau dabar?

    Praktikoje didžiausią efektą dažnai duoda paprasti žingsniai: įjungtas daugiafaktoris autentifikavimas, reguliarūs sistemų atnaujinimai ir atsarginės kopijos, kurios laikomos atskirai. Taip pat svarbu turėti aiškų incidentų valdymo planą ir žinoti, kas organizacijoje priima sprendimus krizės metu.

    Gyventojams aktualiausia išlieka paskyrų apsauga ir budrumas: unikalūs slaptažodžiai, slaptažodžių tvarkyklės ir atsargumas su nuorodomis, ypač kai prašoma skubiai prisijungti ar patvirtinti duomenis. Kuo daugiau paslaugų persikelia į skaitmeninę erdvę, tuo dažniau taikiniu tampa ne įrenginys, o žmogus.