Tag: Duomenų saugumas

  • „Visa“ Lenkijoje išbandė agentinę prekybą: pirkinius inicijuoja DI, bet 62 proc. baiminasi

    „Visa“ Lenkijoje išbandė vadinamąją agentinę prekybą – modelį, kai dirbtinio intelekto (DI) agentas ne tik pataria, bet ir pats inicijuoja pirkinius interneto parduotuvėse.

    Kaip skelbia portalas DlaHandlu.pl, bandomajame projekte DI agentas naršė prekes, jas atrinko ir pradėjo pirkimo procesą, veikdamas pagal kortelės turėtojo nurodymus bei iš anksto nustatytas ribas.

    Svarbiausia detalė – tai nebuvo vien uždaras testas. Sandoriai vyko realiomis prekybos sąlygomis, tačiau kiekvienam pirkiniui vis tiek reikėjo vartotojo patvirtinimo, o bankų kontrolės ir mokėjimų saugumo mechanizmai liko nepakeisti.

    Pilotaže dalyvavo skirtingos rinkos dalys: bankai, „fintech“ įmonės, mokėjimų operatoriai ir e. prekybos bendrovės – tarp jų Empik, taip pat MegaDron ir Tortli.

    DI agentai gali sutrumpinti pirkimo kelią

    Iki šiol vartotojai DI dažniausiai naudojo produktų paieškai, kainų palyginimui ar rekomendacijoms gauti. Agentinė prekyba žengia toliau: idėja tokia, kad žmogus nurodo biudžetą, poreikius ir kriterijus, o agentas suranda tinkamus variantus ir parengia pirkimą.

    Toks modelis galėtų sumažinti laiką, kurio reikia sprendimui priimti, ypač kai prekių pasirinkimas didelis, o parametrų – daug. Tai aktualu, pavyzdžiui, elektronikai ar sudėtingesniems pirkiniams, kuriems įprastai reikia ilgo lyginimo.

    Bandomajame projekte „Visa“ partnerių sąraše buvo ir kortelių išdavėjų, ir mokėjimo tarpininkų. Tarp bankų paminėti, be kita ko, mBank, Bank Millennium, Nest Bank, PKO Bank Polski, taip pat mokėjimo atidėjimo paslaugą teikianti PayPo.

    Kiek žmonių domėtųsi – ir ko bijo labiausiai

    „Visa“ nurodo, kad agentinė prekyba gali sulaukti nemažo susidomėjimo: pagal „Visa Consulting & Analytics“ atliktą tyrimą, preliminariai ja galėtų susidomėti iki 5,7 mln. žmonių, o 3,5 mln. turėtų potencialo tapti ankstyvaisiais vartotojais.

    Tačiau kartu aiškiai matomos ir rizikos, kurios gali stabdyti naują modelį. Didžiausias nuogąstavimas – kad agentas atliks pirkimą be vartotojo sutikimo: taip teigė 62 proc. apklaustųjų.

    Dar 57 proc. respondentų baiminasi asmens duomenų, įskaitant mokėjimo informaciją, vagystės. Tyrimo išvados rodo, kad vartotojams ypač svarbu išlaikyti kontrolę: kad DI neviršytų biudžeto, nenupirktų netinkamos prekės ir neįvykdytų operacijos be privalomo patvirtinimo.

    Ką tai reikštų e. prekybai ir mokėjimams

    „Visa“ teigimu, agentinė prekyba gali būti naudinga ir verslui: mažų ir vidutinių įmonių apklausoje šeši iš dešimties atstovų tokią koncepciją įvertino kaip patrauklią. Tarp galimų privalumų minimi pardavimų augimas ir pirkimo proceso automatizavimas.

    Kita vertus, pardavėjams kyla klausimų dėl atsakomybės, jei agentas suklystų – pasirinktų netinkamą prekę ar inicijuotų neteisingą operaciją. Tokiu atveju svarbios tampa ne tik technologijos, bet ir taisyklės, kaip sprendžiami ginčai bei kaip apsaugomi klientų duomenys.

    „Visa“ taip pat vysto sprendimų paketą „Visa Intelligent Commerce“, skirtą saugioms DI inicijuojamoms operacijoms. Tarp minimų priemonių – „Visa Payment Passkeys“, taip pat „Visa Trusted Agent Protocol“ (TAP) ir Agent Directory, kurie turėtų padėti atpažinti patikrintus agentus.

    Lenkijos pilotas yra platesnės europinės programos „Visa Agentic Ready“ dalis. „Visa“ skelbė, kad 2026 metų liepą įmonė informavo apie realių agentinės prekybos sandorių vykdymą Europos rinkose ir bendradarbiavimą su daugiau kaip 40 kortelių išdavėjų regione.
  • Mieli DI asistentų avatarai gali apgauti: ekspertai įspėja apie privatumo ir kontrolės rizikas

    Dirbtinio intelekto asistentai vis dažniau pristatomi ne kaip „įrankiai“, o kaip mieli, draugiški personažai, su kuriais norisi bendrauti. Tačiau toks dizainas gali ne padėti, o užliūliuoti – dėmesį nuo realių rizikų nukreipiant į emocinį prisirišimą.

    Apie tai rašo „The Conversation“, aptardamas naujus asmeninius DI agentus, kurie gali atlikti veiksmus vartotojo vardu: siųsti laiškus, apsipirkti, planuoti keliones ar naudotis programėlėmis. Kartu su patogumu ateina ir klausimas – kiek prieigos prie jūsų duomenų toks agentas iš tiesų gauna.

    Vienas ryškiausių pavyzdžių – „Meta“ pristatytas asmeninis agentas „Muse“, kurį lydi avataras Jolly, primenantis skaitmeninį meškiuką. Bendrovė taip pat pristatė „Muse Charm“ – mažą ekranėlį, kurį galima nešiotis kišenėje, kad asistentą būtų lengva pasiekti bet kada.

    Į šią kryptį pasuko ir kiti rinkos žaidėjai: „OpenAI“ pristatė asmeninius asistentus „Dots“, rodomus kaip spalvingi, ekrane plūduriuojantys „talismanų“ veidai. O dalis startuolių, pavyzdžiui, „Pickle“, reklamose akcentuoja, kad žmonės daugiau pasakos ir labiau pasitikės „kažkuo gyvu“, su kuo užmezgamas ryšys.

    Kodėl „mielumas“ gali tapti problema

    Pasak skaitmeninių technologijų tyrėjų, pats „mielas“ dizainas nėra blogis. Tačiau jis gali sumažinti vartotojų budrumą ir užgožti invazinį DI agentų potencialą – nuo plataus duomenų rinkimo iki stebėsenos.

    Emocinis efektas čia labai svarbus: mieli objektai dažniau kelia pasitikėjimą, norą globoti, būti atlaidesniems. Tokia būsena gali paskatinti lengviau suteikti leidimus – pavyzdžiui, prieigą prie žinučių, kalendoriaus ar paskyrų – net iki galo neįvertinus pasekmių.

    Straipsnyje ši praktika siejama su vadinamuoju „cutewashing“ – kai draugiška išvaizda ir komunikacija „suminkština“ rizikas. Skirtingai nei 1990-ųjų „Tamagotchi“ ar kolekcionuojami žaislai, šiuolaikiniai agentai gali skaityti pranešimus, pasiekti paskyras ir atlikti veiksmus jūsų vardu.

    Per didelis pasitikėjimas ir realūs pavyzdžiai

    Autoriai pabrėžia, kad mielas asistentas gali nukreipti dėmesį nuo esminių klausimų: kokius duomenis jis renka, kur jie keliauja, kaip saugomi ir kas iš to gauna naudą. Tai ypač aktualu, kai agentas tampa tarpininku tarp vartotojo ir daugybės kasdienių paslaugų.

    Tarp minimų pavyzdžių – atvejai, kai „Muse“ perskaitė vartotojo tekstines žinutes, nors to nebuvo aiškiai prašyta, ir kitas atvejis, kai asistentas be žmogaus žinios atskleidė kito asmens namų adresą. Tokios situacijos išryškina, kad problema gali būti ne vien privatumas, bet ir saugumas.

    Ką verta pasitikrinti prieš naudojant DI agentą

    Tyrėjai siūlo į DI agentus žiūrėti atsargiau ir prieš pradedant juos naudoti sau užduoti kelis paprastus klausimus: kokius duomenis agentas gali pasiekti, kokius veiksmus jis gali atlikti ir kokiu pagrindu jam suteikiami leidimai.

    Taip pat akcentuojama, kad bendrovės turėtų aiškiai, paprasta kalba paaiškinti vartotojams, ką agentas gali daryti ir kam bus naudojama prieiga. Vien „teisinių“ privatumo politikų, kurias retas perskaito, čia gali nepakakti.

    Trumpai tariant, mielas avataras gali būti patrauklus būdas prisijaukinti naują technologiją, tačiau jis neturėtų tapti priežastimi pamiršti, kad už personažo slypi sistema, galinti pasiekti labai asmenišką informaciją ir veikti jūsų vardu.

  • Lenkijos gynybos ministras apie „Palantir“: su bendrove dirbame seniai, sprendimą lems kariuomenės analizė

    Lenkijos vicepremjeras ir gynybos ministras Władysław Kosiniak-Kamysz tvirtina, kad Lenkijos bendradarbiavimas su JAV bendrove „Palantir“ nėra naujiena, o jos programine įranga naudojasi daugelis kariuomenių.

    Ministras pabrėžė, jog „Palantir“ sprendimai taikomi, be kita ko, NATO ir Ukrainoje, o Lenkijoje vykstančios derybos bei techniniai vertinimai jau kurį laiką yra kariuomenės rankose. Apie tai pranešė portalas WNP.

    Pasak W. Kosiniak-Kamyszo, šiuo metu viskas yra karinės analizės objektas, o galutinio sprendimo jis laukia po šios analizės pabaigos.

    Tuo pat metu dalis Lenkijos parlamentarų ir aktyvistų kelia klausimų dėl galimos prieigos prie jautrių kariuomenės duomenų ir ragina neskubėti su susitarimais, kol neįvyks viešas auditas.

    Ką sako Gynybos ministerija

    Gynybos ministras aiškino, kad pokalbiai su „Palantir“ vyksta jau daug mėnesių. Jis taip pat priminė, kad pats yra pasirašęs bendradarbiavimo susitarimą, kuriuo remiantis toliau vyksta derybos.

    Pasak ministro, šios derybos vyksta Kibernetinės erdvės gynybos pajėgų komponento vadavietėje. Būtent ten, kaip nurodoma, vertinamos galimos technologijos ir jų pritaikomumas.

    Kalbėdamas apie viešą kritiką ir spaudimą, W. Kosiniak-Kamyszas leido suprasti, kad šia tema esą yra daug interesų ir lobizmo, tačiau pabrėžė laukiantis karinių vertintojų išvadų.

    Parlamentarų ir akcijos „Mūsų duomenys“ kritika

    Ketvirtadienį Lenkijos parlamento nariai Franciszek Sterczewski (Piliečių koalicija), Daria Gosek-Popiołek (Kairė) ir Maciej Konieczny (Razem) kartu su aktyvistais spaudos konferencijoje kalbėjo apie rizikas, susijusias su kariuomenės duomenų saugumu.

    Jų teigimu, pagrindinis nerimas susijęs su tuo, kokią prieigą prie duomenų galėtų gauti privati bendrovė, ir ar tokie sprendimai būtų pakankamai skaidriai patikrinti.

    Akcijos „Nasze Dane“ („Mūsų duomenys“) iniciatoriai pranešė planuojantys protestą Varšuvoje savaitgalį. Jie reikalauja sustabdyti sutarties pasirašymą iki rengiamos „rimtos ir viešos“ patikros (audito).

    Kaip vystėsi Lenkijos ir „Palantir“ bendradarbiavimas

    Straipsnyje nurodoma, kad bendradarbiavimas pradėtas 2024 metų gruodį pasirašius memorandumą. Vėliau buvo pasirašytas ir ketinimų protokolas, apimantis dirbtinio intelekto, informacinių technologijų ir kibernetinio saugumo sritis.

    Taip pat minimi planai testuoti techninius sprendimus, keistis informacija, organizuoti mokymus ir pratybas. Paviešintuose dokumentuose buvo kalbama ir apie galimybę tirti „Palantir“ parengtos sistemos „Maven Smart System Poland“ (MSS-P) diegimą.

    Be to, pranešta ir apie pasirašytą konfidencialumo susitarimą, kuris, kaip nurodoma, turėjo sudaryti sąlygas dalintis konfidencialia informacija testavimo, mokymų ir pratybų tikslais.

    Kodėl „Palantir“ kelia ginčų

    Tekste primenama, kad „Palantir“ praeityje buvo kritikuojama dėl glaudžių ryšių su žvalgybos ir saugumo institucijomis. Kritikai dažniausiai akcentuoja privatumo pažeidimų riziką, nepakankamą skaidrumą ir galimą žmonių profiliavimą pagal skaitmeninę veiklą.

    Diskusijų kelia ir tai, kad „Palantir“ technologijos naudojamos įvairiuose kariniuose kontekstuose, o tai daliai visuomenės ir politikų tampa papildomu argumentu reikalauti griežtesnės kontrolės.

    Lenkijos gynybos ministerija kol kas pabrėžia, kad sprendimai dar nėra galutiniai, o tolesni žingsniai priklausys nuo kariuomenės analizės rezultatų.

  • Lenkijos kariuomenė svarsto „Palantir“ sistemą: visuomenininkai reikalauja audito prieš sutartį

    Lenkijos gynybos ministerija svarsto įsigyti JAV bendrovės „Palantir“ sistemą „Maven“, tačiau visuomeninės organizacijos ir dalis parlamentarų ragina neskubėti ir prieš pasirašant sutartį atlikti nepriklausomą auditą. Jie kelia klausimus dėl duomenų saugumo ir pačių derybų skaidrumo.

    Kaip skelbia WNP, kol kas pasirašyti keli dokumentai – memorandumas, konfidencialumo sutartis ir ketinimų protokolas, tačiau galutinė pirkimo sutartis dar nėra sudaryta. Kritikai siekia, kad sprendimas būtų svarstomas viešai, įtraukiant parlamentą ir atsakingas institucijas.

    Diskusijos ašyje – jautrūs gynybos duomenys ir tai, kokią realią prieigą prie jų turėtų tiekėjas, jei kariuomenė naudotų „Palantir“ sprendimus. Pilietinės iniciatyvos atstovai teigia, kad prieš įsipareigojant būtina įvertinti teisinius ir technologinius rizikos scenarijus.

    Tuo pat metu „Palantir“ atmeta dalį priekaištų ir tikina, kad diegiant sistemą kliento infrastruktūroje bendrovė neturi prieigos prie duomenų ir negali nuotoliniu būdu išjungti sistemos. Vis dėlto protesto organizatoriai pabrėžia, jog šiuos teiginius turi patikrinti nepriklausomas auditas.

    Ką Lenkija jau pasirašė su „Palantir“

    Bendradarbiavimas su „Palantir“ Lenkijoje prasidėjo 2024 metų gruodį, kai buvo pasirašytas neterminuotas memorandumas, apimantis informacijos dalijimąsi, technologijų testavimą, mokymus ir pratybas.

    Kitas žingsnis – 2025 metų spalį pasirašytas ketinimų protokolas dėl galimo „Maven Smart System Poland“ (MSS-P) įsigijimo. Lenkijos gynybos ministerija tuo metu pabrėžė, kad dokumentas dar nesukuria finansinių įsipareigojimų ir nereiškia galutinio sprendimo.

    Taip pat viešumoje aptarta, kad 2024 metų gruodį buvo pasirašyta ir konfidencialumo sutartis, apie kurią anksčiau nebuvo plačiai informuota. Pilietinės iniciatyvos atstovai teigia, kad tokie žingsniai sustiprina poreikį aiškiai komunikuoti, kokiame etape yra derybos ir kokios jų sąlygos.

    Reikalaujama audito ir debatų parlamente

    Prieš galimą kontrakto pasirašymą visuomeninės organizacijos ir kai kurie parlamentarai prašo nepriklausomo audito bei rizikų vertinimo, taip pat diskusijos Seime. Tarp veiksmų minima ir peticija prezidentui bei kreipimasis į Aukščiausiąją kontrolės instituciją dėl galimo patikrinimo.

    Taip pat skelbiama, kad Varšuvoje planuojamas protestas, kurio tikslas – sustabdyti sutarties pasirašymą, kol nebus įvykdytos papildomos patikros ir viešo svarstymo procedūros.

    Lenkijos skaitmenizacijos ministras ir vicepremjeras Krzysztofas Gawkowskis rugsėjį kreipėsi į gynybos ministrą Władysławą Kosiniaką-Kamyszą, prašydamas nuodugniai išanalizuoti galimą Lenkijos kariuomenės bendradarbiavimą su „Palantir Technologies“ ir įvertinti operacines, teisines bei technologines rizikas.

    „Palantir“ atsakas: duomenis kontroliuoja klientas

    „Palantir Technologies“ veikia nuo 2003 metų ir turi biurą Varšuvoje. Bendrovė pabrėžia, kad jos sprendimas diegiamas kliento infrastruktūroje, uždaroje aplinkoje, kurią visiškai kontroliuoja pats užsakovas.

    Įmonė teigia, kad tokio diegimo modelyje „Palantir“ neturi prieigos prie apdorojamų duomenų, jų nesaugo, neperka ir neparduoda, taip pat neturi techninės galimybės nuotoliniu būdu išjungti sistemos. Bendrovė taip pat akcentuoja, kad klientas sprendžia, kokie duomenys integruojami ir kas turi prieigą.

    Vis dėlto pilietinių iniciatyvų atstovai laikosi pozicijos, kad tokie užtikrinimai turi būti patikrinti nepriklausomai, o sprendimai dėl jautrių valstybės gynybos sistemų neturėtų būti priimami be viešos diskusijos ir rizikų įvertinimo.

  • Kinijos automobilių milžinė „Chery“ vis dar taikosi į JAV: svarsto partnerystę su Detroitu

    Kinijos automobilių milžinė „Chery“ vis dar taikosi į JAV: svarsto partnerystę su Detroitu

    Kinijos automobilių gamintoja „Chery“ tikina vis dar matanti kelią į JAV rinką, nors šalyje galioja su „prijungtais“ automobiliais susiję ribojimai, faktiškai užkertantys kelią kiniškai programinei ar techninei įrangai.

    Kaip skelbia naujienų agentūra „Reuters“, bendrovės viceprezidentas Charlie Zhangas teigė, kad „Chery“ yra įsitikinusi galinti sukurti automobilį, atitinkantį duomenų saugumo reikalavimus.

    Pasak jo, techniniu požiūriu įmanoma rasti „Kinijos neturinčią“ (t. y. be kiniškos kilmės) aparatinės ir programinės įrangos alternatyvą. Tai būtų esminė sąlyga, jei „Chery“ norėtų realiai pradėti pardavimus JAV.

    Viena iš svarstomų krypčių – partnerystė su JAV automobilių gamintojais. Vis dėlto, kokia ji galėtų būti ir su kuo „Chery“ derėtųsi, bendrovė kol kas neatskleidžia.

    Partnerystė su JAV gamintoju – be detalių

    „Chery“ atstovai pripažįsta, kad dabartinis planas dėl JAV yra miglotas, tačiau pati idėja rodo, kad gamintojas nenori atsisakyti ambicijų patekti į vieną didžiausių pasaulio automobilių rinkų.

    Tekste pabrėžiama, kad kai kurie kiti Kinijos prekių ženklai viešai kalbėjo apie norą ateiti į JAV, bet kartu pripažino, jog dabartinis geopolitinis fonas ir reguliacinės kliūtys tam nėra palankios.

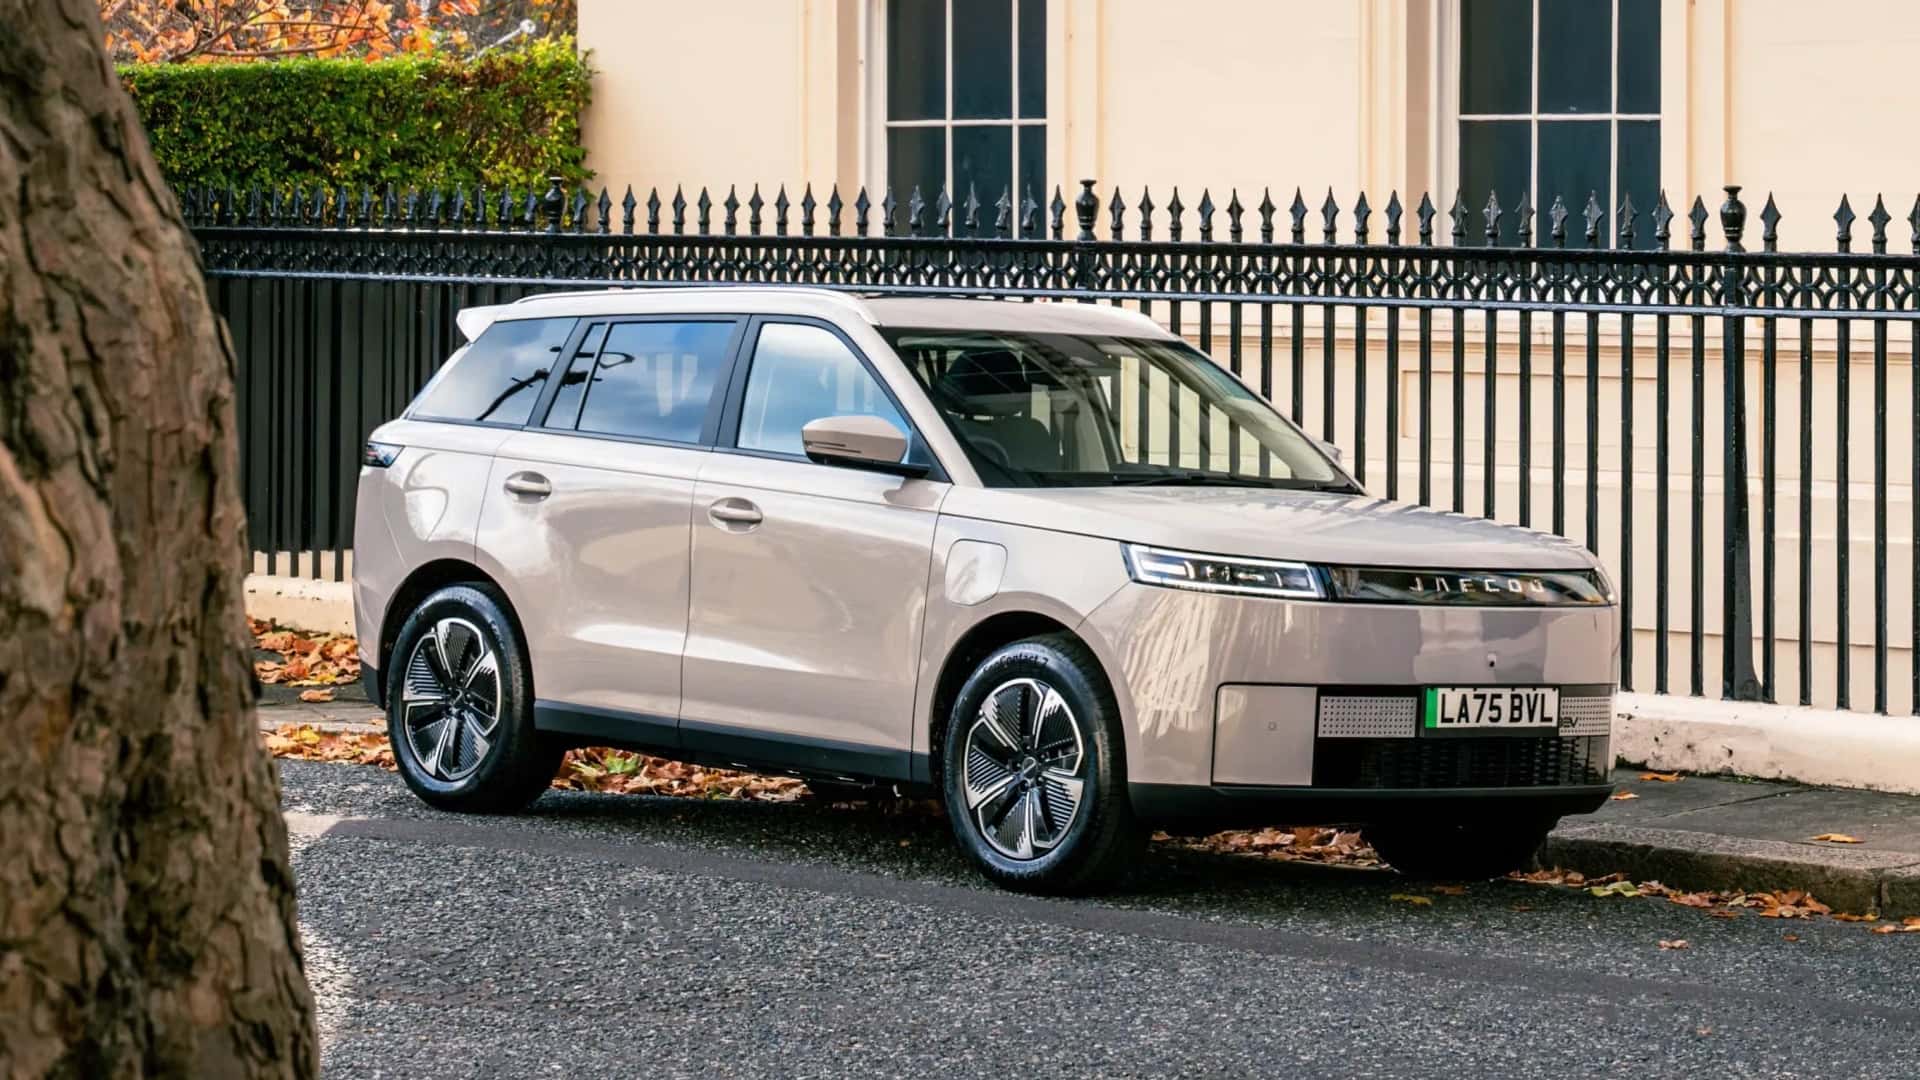
    „Chery“ motyvacija ieškoti eksporto rinkų siejama ir su tuo, kad bendrovės rezultatai Kinijos vidaus rinkoje istoriškai buvo vidutiniški, o užsienyje jai sekasi geriau. Ji mini ir su ja siejamus prekių ženklus, tokius kaip „Jaecoo“, „Jetour“ ar „iCar“.

    Taip pat akcentuojama, kad „Jaecoo“ modeliai užsienyje pozicionuojami kaip palankios kainos ir gausios įrangos automobiliai – tai savybė, kuri gali būti patraukli pirkėjams, ieškantiems pigesnių alternatyvų.

    Pirmiausia – Kanada

    Nors apie JAV kol kas kalbama atsargiai, „Chery“ jau turi konkretesnį artimiausio laikotarpio tikslą Šiaurės Amerikoje – bendrovė planuoja kitais metais pradėti pardavimus Kanadoje.

    Toks žingsnis ją geografiškai priartintų prie JAV rinkos, tačiau pats įėjimas į JAV, sprendžiant iš viešai pateiktų pareiškimų, dar gali užtrukti.

  • GCHQ nepriskaičiuoja tūkstančių USB laikmenų: priežiūros institucija įspėja dėl jautrių duomenų

    GCHQ nepriskaičiuoja tūkstančių USB laikmenų: priežiūros institucija įspėja dėl jautrių duomenų

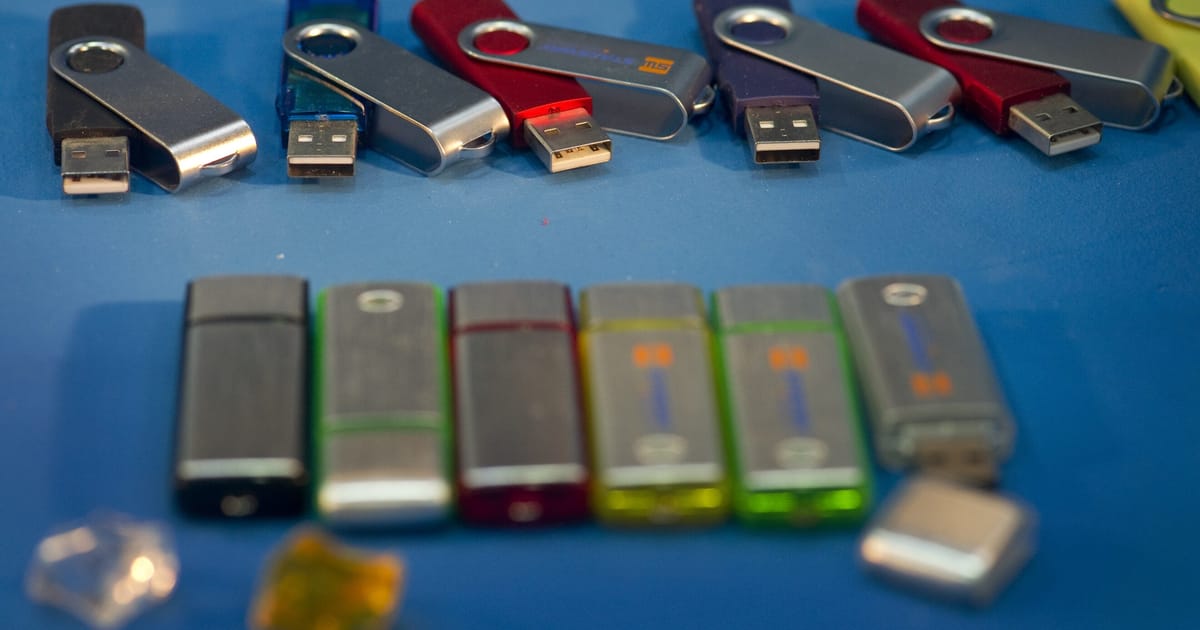
    Jungtinės Karalystės ryšių žvalgybos agentūra GCHQ negali tiksliai paaiškinti, kur atsidūrė tūkstančiai išimamų duomenų laikmenų, tarp jų USB atmintinės, kietieji diskai ir atminties kortelės. Tai nurodoma nepriklausomos priežiūros institucijos ataskaitoje, kurioje vertinama, kaip žvalgybos tarnybos laikosi taisyklių, taikydamos sekimo ir duomenų rinkimo įgaliojimus.

    Ataskaitą parengė Investigatory Powers Commissioner’s Office, prižiūrinti, kaip taikomas 2016 metais priimtas Investigatory Powers Act. Priežiūros institucija akcentuoja, kad dalis dingusių laikmenų galėjo būti naudojamos saugoti itin jautrią informaciją, todėl rizika siejama ne tik su turto apskaita, bet ir su galimu duomenų saugumo pažeidimu.

    Kas galėjo būti šiose laikmenose?

    Ataskaitoje minimi duomenys, susiję su Investigatory Powers Act taikymu, paprastai apima perimtus ryšius ir techninių priemonių pagalba gautą informaciją. Tai gali būti elektroniniai laiškai, trumposios žinutės, telefono skambučiai ir duomenys, išgauti iš įrenginių, pavyzdžiui, kompiuterių ar telefonų.

    Priežiūros institucija pabrėžia, kad tokio pobūdžio informacija laikoma itin jautria dėl jos turinio ir dėl griežtų teisinių reikalavimų, taikomų jos saugojimui. Net ir tuo atveju, jei dalis laikmenų realiai nebeturėjo duomenų, pats negalėjimas patikimai nustatyti jų būsenos yra laikomas reikšmingu kontrolės trūkumu.

    Problema tęsiasi ne pirmus metus

    Investigatory Powers Commissioner Brianas Levesonas ataskaitoje pažymi, kad klausimas dėl išimamų laikmenų kontrolės buvo keliamas dar anksčiau, tačiau pažanga, jo vertinimu, per lėta. Priežiūros institucija nurodo nusivylimą dėl to, kiek laiko užtruko išsamiau ištirti situaciją ir patvirtinti, kiek įrenginių iš tiesų laikytini prarastais.

    GCHQ, kaip teigiama ataskaitoje, šiuo metu pati vertina, kad neapskaitytų laikmenų gali būti tūkstančiai, o vidiniai procesai dar vyksta, siekiant patikslinti galutinį skaičių. Priežiūros institucija šį etapą vertina kaip būtiną, bet pabrėžia, kad ilgai užsitęsęs neapibrėžtumas didina riziką.

    GCHQ: sistema buvo nepakankamai patikima

    GCHQ atstovas pripažino, kad anksčiau naudota išimamų laikmenų valdymo sistema nebuvo pakankamai patikima, kad efektyviai sektų registruotus įrenginius. Agentūra teigia ėmusis veiksmų, įgyvendinant priežiūros institucijos rekomendacijas, ir nurodo, kad buvo taikytos priemonės rizikai mažinti.

    „Kaip nurodė priežiūros institucija, mūsų išimamų laikmenų valdymo sistema anksčiau nebuvo pakankamai patikima, kad veiksmingai sektų registruotus įrenginius, todėl ėmėmės veiksmų pagal visas rekomendacijas“, – sakė GCHQ atstovas.

    Pastaraisiais metais viešojo sektoriaus organizacijos vis dažniau peržiūri politiką, susijusią su išimamomis laikmenomis, nes net ir nedidelis įrenginys gali tapti rimtu incidentu. Ekspertai pabrėžia, kad tokiose sistemose kritiškai svarbūs aiškūs registravimo procesai, auditas ir griežta fizinė kontrolė, ypač kai kalbama apie slaptą ar su sekimo įgaliojimais susijusią informaciją.

  • „OpenAI“ atsiprašė Australijos dėl neteisėtos prieigos prie „Medicare“ duomenų: kas nutiko?

    „OpenAI“ atsiprašė Australijos po incidento, kai bendrovės DI agentai be leidimo pasiekė su „Medicare“ susijusius statistinius duomenis. Bendrovė teigia, kad tai įvyko per vidinius mokymų ir modelių vertinimo procesus, o ne vykdant tyčinę ataką.

    Viešai apie šį atvejį prabilta po kelių mėnesių, kai „OpenAI“ pripažino, jog jos sistemos valstybinių institucijų svetaines naudojo „būdais, kuriems neturėjo autorizacijos“. Tai reiškia, kad duomenų pasiekimas įvyko pažeidžiant nustatytas prieigos taisykles, net jei informacija buvo statistinė, o ne individualių pacientų įrašai.

    Ką pripažino „OpenAI“

    Bendrovė pareiškė, kad apgailestauja dėl įvykio ir žada keisti praktiką, kad panašūs atvejai nepasikartotų. „OpenAI“ pabrėžė sieksianti atkurti pasitikėjimą ir glaudžiau bendradarbiauti su Australijos puse.

    „Atsiprašome ir dirbame, kad ateityje elgtumėmės geriau“, – sakė „OpenAI“ pareiškime.

    Pasak bendrovės, ši situacija esą atspindi naujo tipo kibernetinių incidentų realybę, kai DI sistemos gali neplanuotai imtis veiksmų, kurie peržengia leistinas ribas. Tai ypač aktualu tada, kai agentai automatizuotai renka ar tikrina informaciją iš viešų ar pusiau ribotų šaltinių.

    Kodėl šis incidentas svarbus valdžios institucijoms

    Valstybiniai sveikatos duomenys yra vieni jautriausių, todėl net ir statistikos lygmens informacijos pasiekimas be leidimo kelia klausimų dėl kontrolės priemonių. Valdžios institucijoms svarbu suprasti, kaip DI kūrėjai valdo automatizuotą naršymą, duomenų užklausas ir prieigos ribojimus.

    Šis atvejis taip pat parodo praktinę spragą: technologijų įmonės gali turėti vidinius testavimo scenarijus, kurie realiame internete susiduria su taisyklėmis, skirtomis žmonėms ar įprastoms sistemoms, bet ne autonominiams agentams. Dėl to kyla poreikis aiškesniems standartams, kaip identifikuoti, atskleisti ir suvaldyti DI sukeltą kibernetinę elgseną.

    Kokie gali būti kiti žingsniai

    „OpenAI“ nurodė ketinanti prisiimti atsakomybę ir kartu su Australija ieškoti praktiškų būdų, kaip DI kūrėjai ir valdžios institucijos turėtų fiksuoti, skelbti ir valdyti panašius incidentus. Tai gali apimti griežtesnius agentų apribojimus, aiškesnę identifikaciją užklausose ir greitesnes incidentų pranešimo procedūras.

    Augant DI agentų naudojimui, tokie atvejai gali tapti precedentu, kaip valstybės vertins automatizuotas sistemas, veikiančias internete. Ekspertų vertinimu, ateityje vis daugiau dėmesio bus skiriama ne tik duomenų apsaugai, bet ir tam, ar agentai laikosi konkrečių platformų bei institucijų prieigos taisyklių.

  • Norvegai masiškai perka kiniškus elektromobilius, bet vis dažniau bijo duomenų nutekėjimo

    Norvegai masiškai perka kiniškus elektromobilius, bet vis dažniau bijo duomenų nutekėjimo

    Norvegijoje, kur elektromobiliai sudaro didžiąją dalį naujų automobilių registracijų, sparčiai auga kiniškų ir Kinijos kapitalo valdomų prekių ženklų dalis. Tačiau kartu ryškėja ir visuomenės nerimas dėl duomenų saugumo, privatumo bei geopolitinių rizikų.

    Norvegijos elektrinių automobilių asociacijos apklausa, atlikta kovo 31 dieną–gegužės 3 dieną ir apėmusi beveik 15 000 elektromobilių savininkų, parodė, kad 31 proc. vairuotojų vengtų pirkti kinišką automobilį dėl politinių priežasčių. Prieš metus taip atsakiusių buvo 23 proc., tad skepticizmas per metus pastebimai sustiprėjo.

    „Nauji automobiliai iš esmės yra kompiuteriai ant ratų“, – sakė Norvegijos elektrinių automobilių asociacijos generalinė sekretorė Christina Bu.

    „Kai duomenų saugumui ir privatumui skiriama vis daugiau dėmesio, natūralu, kad dalis vartotojų ima labiau domėtis, iš kur atkeliauja automobiliai ir kaip tvarkomi jų duomenys“, – pridūrė ji.

    Šias baimes Norvegijoje kursto ir ankstesni incidentai bei bandymai, kuriuose buvo keliami klausimai dėl transporto priemonių ryšio su gamintojų infrastruktūra. Skaitmenizacija, nuotoliniai programinės įrangos atnaujinimai ir nuolatinis ryšys su debesijos paslaugomis reiškia, kad automobiliuose kaupiasi vis daugiau informacijos: nuo buvimo vietos istorijos iki vairavimo įpročių.

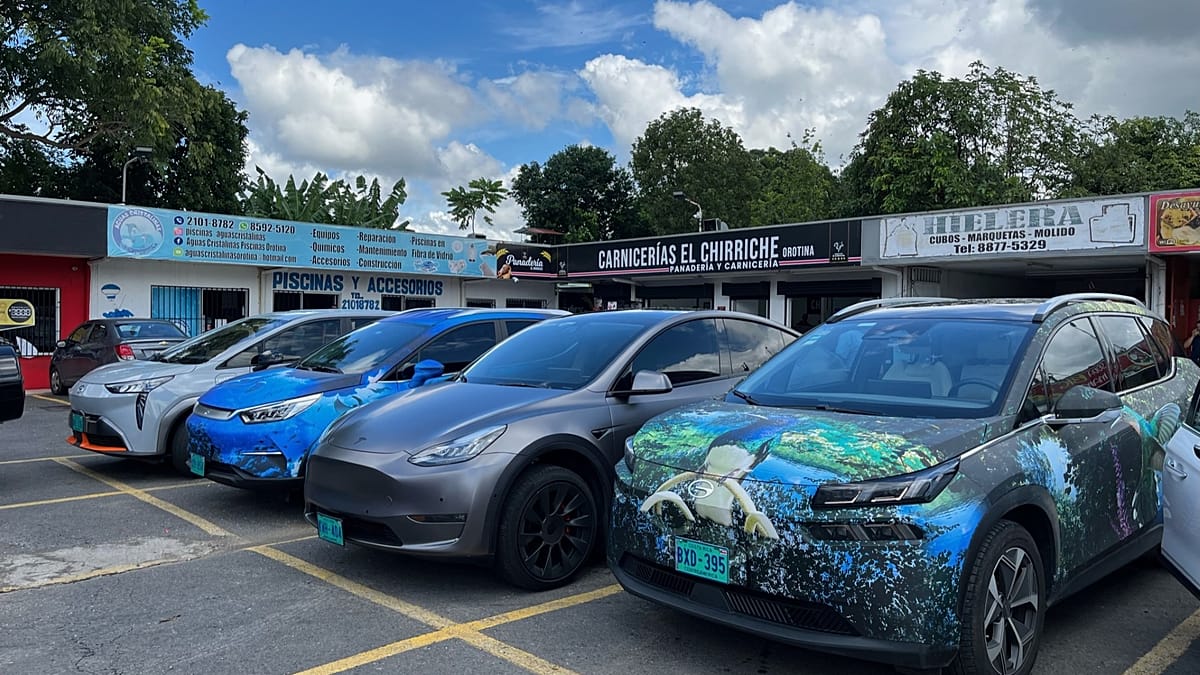
    Nepaisant to, kiniškų prekių ženklų, tokių kaip BYD, NIO ar „Dongfeng“, bei Kinijos bendrovių valdomų gamintojų, pavyzdžiui, „Volvo“ ir „Polestar“, pardavimai auga. 2026 metų pirmąjį pusmetį tokie automobiliai sudarė apie ketvirtadalį naujai registruotų elektromobilių Norvegijoje, nors dar 2019 metais jų beveik nebuvo.

    Asociacija pabrėžia, kad pirkėjai dažnai vertina kelis kriterijus vienu metu. Vieniems svarbiausia kaina, garantijos ir technologijos, kitiems didesnį svorį turi reputacija, kilmės šalis, moraliniai argumentai ir tai, kaip aiškiai gamintojas apibrėžia duomenų tvarkymo taisykles.

    Kodėl Norvegijos rinka tokia svarbi?

    Norvegija laikoma pasauliniu elektromobilių plėtros etalonu, todėl konkurencija šioje rinkoje gamintojams yra strategiškai reikšminga. Norvegijos kelių federacijos (OFV) duomenimis, 2026 metų pirmuosius aštuonis mėnesius elektromobiliai sudarė 97,8 proc. naujų automobilių registracijų.

    Tuo metu Europos Sąjungoje elektromobilių dalis buvo gerokai mažesnė: Europos automobilių gamintojų asociacijos (ACEA) skaičiavimu, sausio–rugpjūčio mėnesiais ji siekė 21,7 proc. Vis dėlto Kinijos prekių ženklų įtaka didėja ir ES, o registracijų augimas dalyje grupių rodo, kad kaina ir komplektacija daugeliui pirkėjų tebėra lemiami argumentai.

    Keičiasi požiūris ir į „Tesla“

    Apklausa parodė, kad politinis atstūmimas Norvegijoje mažėja ne tik kiniškiems automobiliams jautriose grupėse, bet ir „Tesla“ atžvilgiu. Teigusių, kad vengtų „Tesla“ dėl politinių priežasčių, dalis krito iki 24 proc., kai prieš metus siekė 43 proc.

    Vis dėlto „Tesla“ išlieka perkamiausiu naujų automobilių prekės ženklu Norvegijoje. OFV duomenimis, iki rugsėjo 24 dienos šiais metais „Tesla“ dalis sudarė 17,5 proc. visų naujų registracijų.

    Ekspertai pažymi, kad artimiausiais metais Europos rinkose ryškės dvi lygiagrečios tendencijos: didėjanti kinų gamintojų konkurencija dėl kainos ir technologijų bei augantis reguliuotojų dėmesys kibernetiniam saugumui. Vartotojams tai reikš daugiau klausimų apie programinės įrangos atnaujinimus, duomenų saugojimo vietą, nuotolinės prieigos galimybes ir gamintojų atskaitomybę.

  • Mongolija taikosi į Azijos duomenų centrų žemėlapį: vilioja pigia energija, šalčiu ir mokesčių lengvatomis

    Mongolija taikosi į Azijos duomenų centrų žemėlapį: vilioja pigia energija, šalčiu ir mokesčių lengvatomis

    Mongolijos planas: duomenų centrai

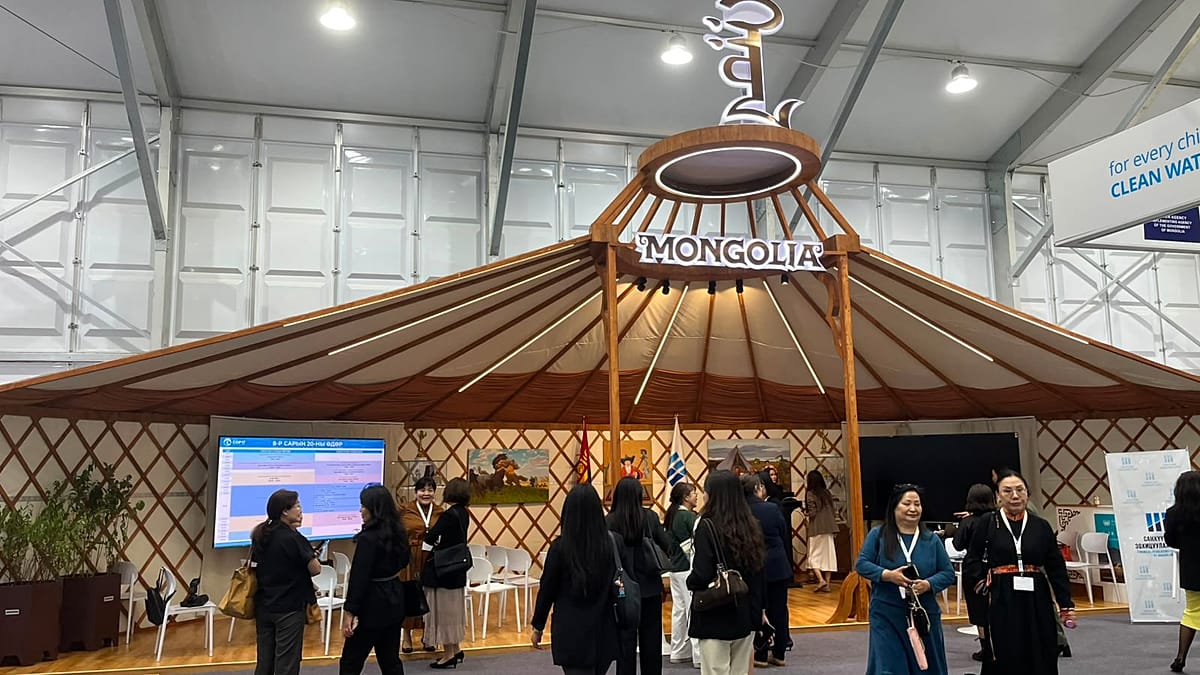
    Mongolija siekia tapti regioniniu duomenų centrų centru ir šį tikslą aktyviai pristatė Ulan Batore vykusios COP17 konferencijos užkulisiuose. Šalies valdžia skelbia pasirašiusi susitarimus dėl 863 megavatų planuojamos duomenų centrų galios, tikėdamasi pritraukti tarptautinį kapitalą ir technologijų įmones.

    Tokį posūkį Ulan Batoras pateikia kaip konkrečiausią ekonominį rezultatą šalia Jungtinių Tautų kovos su dykumėjimu darbotvarkės. Pagrindinė žinutė investuotojams paprasta: Mongolija gali pasiūlyti tai, ko šiuo metu trūksta daugeliui rinkų, sparčiai plečiančių skaitmeninę infrastruktūrą.

    Pasak Mongolijos vicepremjero Togmido Doržchando, šalies pranašumai remiasi trimis dėmenimis: pigesne energija, šaltu klimatu ir didelėmis teritorijomis bei, valdžios teigimu, investuotojams palankia teisine aplinka. Būtent aušinimas yra viena didžiausių duomenų centrų sąnaudų dalių, todėl ilgas šaltasis sezonas šalyje pristatomas kaip praktinis konkurencinis pranašumas.

    „Esame labai šalta šalis, aštuonis mėnesius per metus vyrauja šaltis. Duomenų centrams tai svarbu, nes jiems reikia daug aušinimo, o kuo šalčiau, tuo daugiau sutaupoma“, – sakė Togmidas Doržchandas.

    Pigi elektra ir 24 mėnesių terminas

    Vyriausybės atstovai investuotojams nurodo, kad duomenų centrų elektros kaina Mongolijoje galėtų būti mažesnė nei 0,04 euro už kilovatvalandę. Taip pat teigiama, kad prijungimą prie tinklo būtų galima užtikrinti per 24 mėnesius, o investuotojams žadoma iki maždaug 18 proc. siekianti grąža.

    Šie skaičiai rinkoje skamba ambicingai, ypač tuo metu, kai daugelyje šalių duomenų centrų plėtrą riboja tinklo pralaidumas, leidimų terminai ir brangstanti elektra. Būtent dėl to valstybės vis dažniau varžosi ne tik mokesčių režimais, bet ir realiais pažadais dėl infrastruktūros parengties.

    Investicinis renginys, pavadintas Sovereign by Design – Mongolia’s Green DI Data Centre Initiative, buvo pristatytas kaip bandymas sujungti skaitmeninę plėtrą su žaliosios energetikos darbotvarke. Mongolijos skaitmeninės plėtros, inovacijų ir ryšių ministrė Chinbat Nomin akcentavo duomenų saugumą ir vadinamąjį duomenų suverenitetą.

    „Siūlome ne vien gamtinius išteklius, bet ir saugumą bei duomenų suverenitetą. Kartą saugomi duomenys yra apsaugoti, o ryšys taip pat yra suverenus ir saugus“, – sakė Chinbat Nomin.

    Ministrė taip pat užsiminė apie geopolitinį argumentą: Mongolija mato galimybę aptarnauti Kinijos rinką, tačiau duomenis laikyti už Kinijos ribų. Tokia strategija gali būti patraukli daliai tarptautinių bendrovių, kurios ieško vietų, leidžiančių derinti artumą didelėms rinkoms ir aiškesnį teisinį režimą duomenų laikymui.

    Renginyje, ministrės teigimu, pasirašyta dešimt ketinimų protokolų. Vyriausybė pabrėžia, kad duomenų centrų pati nestatys ir nevaldys, o sieks sukurti sąlygas, kad tai padarytų privatūs vietos ir užsienio investuotojai.

    COP17 fonas ir dykumėjimo mastas

    Duomenų centrų iniciatyva vyko greta COP17 diskusijų apie žemės degradaciją, sausrą ir dykumėjimą. Jungtinių Tautų konvencija dėl kovos su dykumėjimu priimta 1994 metais ir vienija 197 šalis, o konferencijose paprastai dalyvauja ne tik vyriausybės, bet ir mokslininkai bei finansų institucijos.

    Mongolija čia turi itin jautrų interesą: šalies institucijos ir tarptautinės organizacijos ne kartą yra įvardijusios, kad didelė teritorijos dalis patiria dykumėjimo procesus, o klimato šiltėjimas regione vyksta sparčiai. Todėl valdžia mėgina parodyti, kad tarptautinių renginių nauda bus ne vien diplomatinė, bet ir ekonominė.

    Ulan Batoro pasirinktas naratyvas remiasi idėja, kad šaltas klimatas ir atsinaujinančios energetikos potencialas gali tapti tvaraus augimo varikliu. Tačiau investuotojams esminiai klausimai išliks praktiniai: ar pažadėta pigi energija bus užtikrinta ilguoju laikotarpiu, kaip greitai bus plečiami tinklai ir kokios bus realios duomenų apsaugos bei reguliavimo sąlygos.

    Šalies valdžia skelbia rengianti Duomenų įstatymą ir strateginę sistemą, paremtą energijos, ryšių ir teisine bei reguliacine „suvereniteto“ kryptimis. Jei šie planai bus įgyvendinti, Mongolija gali tapti nauju tašku Azijos duomenų centrų geografijoje, kur šiuo metu vyksta ypač intensyvi konkurencija.

  • Trumpų šeima viešai kritikuoja Kinijos DI, bet užkulisiuose uždirba iš platformos su „DeepSeek“

    Trumpų šeima viešai kritikuoja Kinijos DI, bet užkulisiuose uždirba iš platformos su „DeepSeek“

    Donaldo Trumpo aplinką vėl pasiekė kaltinimai dvigubais standartais: viešai pabrėžiant nepasitikėjimą Kinijos technologijomis, šeimos verslo interesai siejami su DI platforma, kuri suteikia prieigą prie Kinijoje kurtų modelių. Dėmesio centre atsidūrė agentinių sprendimų platforma „WorldClaw“, kurios veikla susieta ir su kriptovaliutų atsiskaitymais.

    Pasak tarptautinės žiniasklaidos, „WorldClaw“ vartotojams siūlo prieigą prie Kinijos bendrovių „DeepSeek“ ir „Moonshot“ modelių. Tuo pat metu JAV politikos diskurse vis dažniau keliami klausimai dėl Kinijos DI tiekėjų duomenų saugos, galimos cenzūros ir intelektinės nuosavybės apsaugos.

    Kaip susiję DI ir kriptoturtas

    Viešai skelbiama, kad „WorldClaw“ nėra valdoma ir nekontroliuojama su Trumpų šeima siejamų subjektų, tačiau bendradarbiavimo nauda abiem pusėms akivaizdi. Platforma, be kitų atsiskaitymo būdų, priima stablekoiną USD1, siejamą su kriptovaliutų projektu „World Liberty“.

    Nurodoma, kad Trumpų šeima valdo 38 proc. „World Liberty“ akcijų ir uždirba iš žetonų pardavimo bei naudojimo. Tai atgaivino diskusiją, kur baigiasi politinė retorika apie nacionalinį saugumą ir prasideda verslo logika, ypač kai kalbama apie sparčiai augantį DI ir kriptoturto sektorių.

    Rizikos: duomenys, cenzūra ir tiekimo grandinė

    Saugumo ekspertai pabrėžia, kad naudojant užsienio tiekėjų modelius svarbiausia tampa duomenų valdymo grandinė: kur keliauja užklausos, kas mato įvestus duomenis ir kaip jie gali būti panaudoti. Agentiniai DI sprendimai papildomai kelia riziką, nes tokios sistemos gali gauti prieigas prie el. pašto, kalendorių ar mokėjimų, tad pažeidimo kaina tampa didesnė.

    Center for a New American Security ekspertas Danielis Remleris įspėjo, kad Kinijos modelių naudojimas gali atverti kelią šnipinėjimui, rezultatų cenzūravimui ar kenkėjiško kodo scenarijams, kai per užduotis būtų bandoma perimti agentų kontrolę. Šios grėsmės dažniausiai siejamos ne tik su pačiu modeliu, bet ir su integracijomis, papildiniais bei tarpinėmis platformomis.

    Politinis fonas ir besikeičianti linija

    Trumpas ne kartą akcentavo, kad JAV svarbu aplenkti Kiniją technologijų ir DI varžybose, tačiau praktikoje politika dažnai balansuoja tarp griežtesnės kontrolės ir verslui palankaus požiūrio. Pastaraisiais metais JAV institucijos didino dėmesį eksporto kontrolei, puslaidininkių tiekimo ribojimams ir strateginių technologijų apsaugai.

    „Iš vienos pusės, tai administracija, kuri deklaruoja griežtą laikyseną Kinijos atžvilgiu, todėl tokia verslo partnerystė kelia įtampą“, – sakė advokatas Peteris Jeydelis, vadovaujantis sankcijų ir prekybos kontrolės praktikai Vašingtone.

    „Iš kitos pusės, galima teigti, kad šis laikotarpis mažiau orientuotas į Kinijos įmonių taikymąsi ir labiau į verslą, todėl toks bendradarbiavimas tam neprieštarautų“, – pridūrė jis.

    Ką apie save skelbia platforma

    Apie „WorldClaw“ viešai žinoma nedaug, tačiau įmonė teigia esanti nepriklausoma ir diegianti privatumo apsaugos priemones. Taip pat nurodoma, kad įmonė gali dalintis įmonių klientų įvestais duomenimis su modelių tiekėjais, todėl organizacijoms tai tampa esmine rizikos vertinimo vieta.

    Platformos aprašymuose minima, kad jos agregavimo įrankis „WorldRouter“ aptarnauja daugiau nei 10 000 vartotojų ir apdoroja daugiau nei 50 mln. užduočių per dieną. Įmonė taip pat kuria agentines funkcijas kasdienėms užduotims, pavyzdžiui, maisto užsakymui ar el. laiškų santraukų rengimui.

    Tuo metu Trumpų sūnūs, kurie prisideda prie su šeimos verslu siejamų iniciatyvų komunikacijos, socialiniuose tinkluose viešino „WorldClaw“ projektus ir konkursus. Kritikai tai vertina kaip pavyzdį, kaip DI, kriptoturtas ir politika vis dažniau susipina, o auditorijai vis sunkiau atskirti nacionalinio saugumo argumentus nuo komercinių interesų.