Tag: Eurobarometras

  • Darbdaviai muša pavojaus varpais: ES trūksta žmonių su įgūdžiais, kai kur – jau 82 proc.

    Darbdaviai muša pavojaus varpais: ES trūksta žmonių su įgūdžiais, kai kur – jau 82 proc.

    Europoje ryškėja įgūdžių atotrūkis: vis daugiau darbdavių skelbia nerandantys darbuotojų, atitinkančių pareigų reikalavimus. Eurostato duomenimis, 2023 metais 54 proc. Europos Sąjungos smulkių ir vidutinių įmonių teigė, kad tinkamų kompetencijų stoka yra viena rimčiausių jų problemų.

    Kita tarptautinė apklausa rodo panašią kryptį. „ManpowerGroup“ vertinimu, 2023 metais vidutiniškai 75 proc. darbdavių 21 Europos šalyje susidūrė su sunkumais užpildydami laisvas darbo vietas, o 2018 metais šis rodiklis siekė 42 proc.

    Skirtumai tarp šalių išlieka dideli. Apklausose fiksuota, kad 2023 metais darbdavių, negalinčių rasti reikiamų įgūdžių turinčių kandidatų, dalis svyravo nuo 59 proc. Suomijoje iki 82 proc. Vokietijoje ir Graikijoje.

    Kur šuolis didžiausias?

    Per penkerius metus kai kuriose valstybėse situacija pasikeitė itin sparčiai. Apklausų duomenimis, Airijoje rodiklis šoktelėjo nuo 18 proc. 2018 metais iki 81 proc. 2023 metais, o Jungtinėje Karalystėje – nuo 19 proc. iki 80 proc.

    Didesnis nei Europos vidurkis augimas fiksuotas ir Nyderlanduose, Norvegijoje, Šveicarijoje, Belgijoje bei Italijoje. Tai siejama su sparčia ekonomikos transformacija ir įmonių konkurencija dėl kvalifikuotų specialistų.

    Įgūdžių trūkumą gilina ir demografinės tendencijos. Europos Komisija yra pabrėžusi, kad darbo jėgos ir kompetencijų stygius daugelyje valstybių narių didėja beveik dešimtmetį, o tam įtakos turi visuomenės senėjimas ir mažėjantis darbingo amžiaus gyventojų skaičius.

    Labiausiai trūksta technikų

    Eurobarometro apklausa, atlikta 2023 metų pabaigoje, parodė, kad įmonės dažniausiai susiduria su techninių specialistų stygiumi. Beveik 42 proc. Europos smulkių ir vidutinių įmonių nurodė, kad joms trūksta technikų, pavyzdžiui, mechanikų ar laboratorijų darbuotojų.

    Kita dažna spraga – klientų aptarnavimo ir pardavimų sritis. Apklausose fiksuota, kad maždaug 23 proc. įmonių, kuriose tokios pareigybės yra, jaučia kompetencijų trūkumą pardavimų specialistų, konsultantų ar registratūros darbuotojų pozicijose.

    Darbdaviai taip pat išskiria dvi pagrindines priežastis. Viena jų – paprasčiausiai per mažas kandidatų skaičius, kita – kandidatų kvalifikacijos, įgūdžių ar patirties neatitikimas darbo vietų poreikiams.

    Kodėl problema auga ir ką tai reiškia?

    Įgūdžių trūkumas dažnai aiškinamas kelių veiksnių sąveika. Prie demografijos prisideda ir spartus technologijų diegimas, ypač DI sprendimų plėtra, dėl kurios keičiasi pareigybių turinys ir reikalingos kompetencijos.

    Prie iššūkių priskiriamos ir darbo sąlygos bei atlygio lūkesčiai, ypač profesijose, kuriose darbas fiziškai sunkus arba reikalauja pamaininio grafiko. Kai kuriais atvejais minimas ir švietimo programų atotrūkis nuo darbo rinkos poreikių, kai parengimas neatitinka realių įmonių lūkesčių.

    Ekspertai pabrėžia, kad spaudimas nemažės ir artimiausiais metais. Dėl to vis didesnę reikšmę įgauna kvalifikacijos kėlimas, persikvalifikavimas ir įmonių investicijos į mokymus, kad darbuotojų kompetencijos neatsiliktų nuo rinkos pokyčių.

    „Investicijos į įgūdžių stiprinimą ir persikvalifikavimą tampa svarbiausiu darbotvarkės klausimu, nes darbo rinka yra įtempta, o reikiamų kompetencijų paklausa auga“, – sakė „ManpowerGroup“ atstovė Mara Stefan.

    Tuo pat metu valstybės ieško sprendimų per aktyvesnes užimtumo, migracijos ir švietimo politikos priemones. Siekiama, kad profesinis rengimas, aukštasis mokslas ir neformalusis mokymasis greičiau reaguotų į tai, kokių darbuotojų realiai reikia ekonomikai.
  • Tyrimas atskleidė nemalonią tiesą: 3 iš 4 ES darbuotojų darbe gauna įtartinų žinučių

    Tyrimas atskleidė nemalonią tiesą: 3 iš 4 ES darbuotojų darbe gauna įtartinų žinučių

    Trys iš keturių Europos Sąjungos darbuotojų darbe yra susidūrę su įtartinais el. laiškais, žinutėmis ar nuorodomis, rodo Eurobarometro apklausa, kurią Europos Komisija paskelbė 2026 metų rugsėjo 30 dieną. Tokie signalai, pasak apklausos, tampa kasdienybe, o darbuotojų elgsena ne visada atitinka jų deklaruojamas žinias apie rizikas.

    Į šiuos skaičius sureagavo Graikijos Duomenų apsaugos institucija, priminusi, kad kibernetinis saugumas neatsiejamas nuo asmens duomenų apsaugos. Institucija pabrėžė, jog atakų prevencija organizacijoms turi būti ne vien IT skyriaus užduotis, o nuosekli visos įstaigos ar įmonės praktika.

    Populiariausia schema – phishing

    Dažniausiai darbuotojai nurodo patiriantys phishing atakas: 39 proc. respondentų teigia gavę apgaulingų žinučių arba buvę nukreipti į suklastotas svetaines, kurios imituoja tikras sistemas ir taip siekia išvilioti prisijungimus ar kitus duomenis. Toliau rikiuojasi bandymai pavogti asmens duomenis (18 proc.), kenkėjiškų programų platinimas (17 proc.) ir bandymai išgauti slaptažodžius (16 proc.).

    Apklausoje fiksuota ir naujesnė tendencija: 15 proc. darbuotojų teigė jau susidūrę su apgavystėmis, kuriose pasitelkiamas dirbtinis intelektas. Ekspertai pabrėžia, kad DI vis dažniau naudojamas tam, kad apgaulingi laiškai būtų be klaidų, pritaikyti konkrečiam žmogui ar organizacijai, o balsai, vaizdai ir vaizdo įrašai atrodytų įtikinamai.

    Žino, bet ne visada daro

    Apklausa parodė aiškų atotrūkį tarp suvokimo ir įpročių: 83 proc. darbuotojų sutinka, kad kibernetinė ataka gali turėti rimtų pasekmių, o 72 proc. mano galintys atpažinti įtartiną el. laišką. Tačiau tik 54 proc. teigia prieš spausdami nuorodą pasitikrinantys siuntėją, nors būtent ši disciplina dažnai lemia, ar ataka pavyks.

    Ypač problemiška sritis – suklastotas turinys. Mažiau nei pusė, 48 proc. apklaustųjų, mano galintys atpažinti suklastotą, taip vadinamą deepfake, vaizdo įrašą. Tai svarbu ne tik reputacijos apsaugai, bet ir finansiniam saugumui, nes tokiu turiniu vis dažniau grindžiamos socialinės inžinerijos atakos.

    Ką privalo organizacijos pagal BDAR

    Graikijos Duomenų apsaugos institucija priminė, kad incidento valdymas neapsiriboja techniniu sutvarkymu. Pagal Bendrąjį duomenų apsaugos reglamentą organizacijos, kurios valdo asmens duomenis, tam tikrais atvejais privalo apie pažeidimą pranešti priežiūros institucijai, o kai rizika žmogaus teisėms ir laisvėms yra didelė, informuoti ir pačius nukentėjusius asmenis.

    Tokio pranešimo tikslas yra praktiškas: kuo anksčiau žmogus sužino, tuo daugiau turi laiko apsisaugoti, pavyzdžiui, pakeisti slaptažodžius, įjungti dviejų veiksnių autentifikavimą, stebėti įtartinus mokėjimus ar užblokuoti kortelę. Institucijos taip pat pabrėžia skaidrumo svarbą, nes delsimas gali padidinti žalą ir ilgainiui pakenkti pasitikėjimui organizacija.

    Ekspertai ragina įmones ir viešąsias įstaigas reguliariai mokyti darbuotojus, atnaujinti incidentų planus ir diegti papildomas apsaugas, tokias kaip daugiafaktorė autentifikacija, prieigos teisių peržiūra ir atsarginių kopijų strategijos. Apklausos rezultatai rodo, kad kibernetinis saugumas ES darbo vietose tampa nuolatiniu išbandymu, o sėkmę dažnai lemia kasdieniai įpročiai.

  • ES KIDS Act ir socialinių tinklų ribojimai vaikams: ar europiečiai pritaria draudimui iki 13 metų?

    ES KIDS Act ir socialinių tinklų ribojimai vaikams: ar europiečiai pritaria draudimui iki 13 metų?

    Ką siūlo ES KIDS Act?

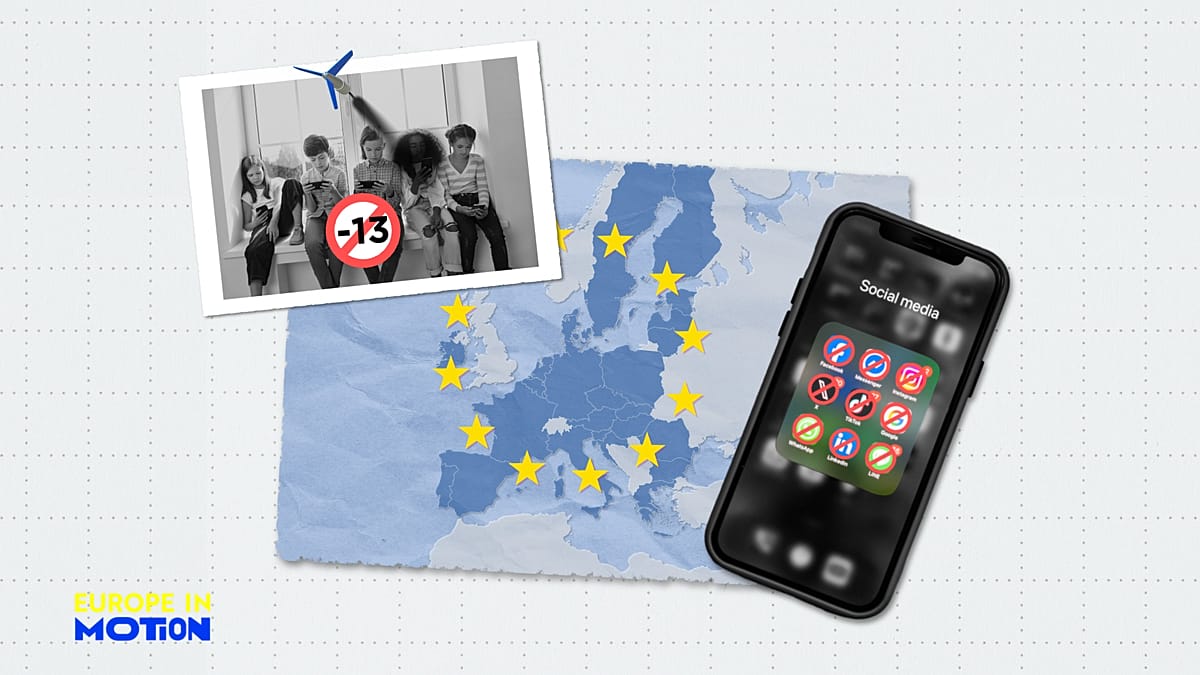
    Europos Sąjungoje svarstomas KIDS Act pasiūlymas numatytų riboti vaikų naudojimąsi socialiniais tinklais: jaunesniems nei 13 metų tai galėtų reikšti visišką draudimą, o 13–15 metų paaugliams – griežtesnes taisykles ir funkcijų apribojimus.

    Pagrindinis tikslas – mažinti priklausomybę nuo telefonų ir nuolatinį turinio slinkimą, kartu geriau apsaugant nepilnamečius nuo žalingo turinio, manipuliacijų ir rizikingų kontaktų internete.

    Pagal aptariamą modelį 13–15 metų paaugliai galėtų susikurti paskyrą tik su tėvų įsitraukimu: paskyra būtų patvirtinama suaugusiojo, o valdymas vyktų per susietą tėvų profilį arba administravimo skydelį.

    Tarp svarstomų ribojimų minima ir ekrano laiko kontrolė, pavyzdžiui, dienos limitas, kuris kai kuriose diskusijose siejamas su vienos valandos riba per parą.

    Apklausos: dauguma nori griežtesnių taisyklių

    Eurobarometro apklausa rodo, kad 91 proc. ES gyventojų mano, jog vaikų naudojimuisi socialiniais tinklais reikia daugiau reguliavimo priemonių.

    Didžiausio palaikymo sulaukė idėja drausti socialinius tinklus vaikams iki tam tikro amžiaus – ją pasirinko 36 proc. respondentų.

    Ryškiausias palaikymas fiksuotas Graikijoje, kur šiai priemonei pritarė 49 proc. apklaustųjų. Toliau rikiuojasi Bulgarija, Rumunija, Portugalija, Airija ir Slovakija – po 44 proc.

    Mažiausias palaikymas matomas dalyje Vidurio Europos valstybių: Austrijoje 27 proc., Vokietijoje 28 proc., Čekijoje 29 proc.

    Vaikų teisių organizacijos įžvelgia rizikų

    Vaikų teisių organizacijos iniciatyvą vertina nevienareikšmiškai: dalis sveikina dėmesį vaikų apsaugai, tačiau kitos pabrėžia, kad vien draudimai gali stumti paauglius į mažiau saugias, sunkiau prižiūrimas interneto erdves.

    Taip pat keliami klausimai, ar reguliavimas netaps atsakomybės perkėlimu nuo platformų ant šeimų pečių.

    „Mes remiame 13 metų kaip minimalią ribą, tačiau to nelaikome nauju draudimu: socialinių tinklų platformos jau dabar dažniausiai nustato 13 metų amžiaus reikalavimą“, – sakė Terre des Hommes Netherlands atstovė ES advokacijai Jeanne-Marie Quashie.

    Ji atkreipė dėmesį, kad amžiaus riba dera su Bendrojo duomenų apsaugos reglamento 8 straipsnyje apibrėžtais principais, tačiau siūlomą sistemą, pasak jos, dar reikia tobulinti, ypač dėl 13 ir 14 metų paauglių prieigos taisyklių.

    Jos vertinimu, jei paauglio paskyros sukūrimas ir patvirtinimas priklausytų nuo tėvų, praktiškai nemaža kontrolės dalis atitektų šeimai, o ne pačioms technologijų bendrovėms.

    „ES KIDS Act juda teisinga kryptimi, kai dėmesys nukreipiamas į platformų dizainą, o ne į visuotinius draudimus. Tačiau susiejus prieigą su tėvų registracija našta perkeliama nuo technologijų bendrovių šeimoms“, – sakė Jeanne-Marie Quashie.

    „13–15 metų vaikų saugumas turi būti įdiegtas pagal nutylėjimą, o ne įjungiamas pasirinktinai. Prieiga prie interneto erdvių turi priklausyti nuo saugumo, o ne nuo tėvų leidimo“, – pridūrė ji.

    Diskusijose dėl KIDS Act išryškėja ir platesnė dilema: kaip suderinti vaikų teisę į informacijos ir bendravimo erdves su pareiga apsaugoti nuo manipuliacijų, priekabiavimo, priklausomybę skatinančio dizaino ir žalingo turinio.

    Didėjant DI pagrindu veikiančių rekomendacijų ir personalizacijos mastui, reguliuotojai vis dažniau kalba ne tik apie amžiaus patikrą, bet ir apie pačių platformų atsakomybę bei dizaino sprendimus.

    Apklausa rodo, kad ES gyventojų nerimas dėl vaikų saugumo internete išlieka aukštas. Apie 71 proc. respondentų nurodė esantys susirūpinę patyčiomis internete, 70 proc. – viliojimu ir išnaudojimu internete, 69 proc. – žalingo turinio pasiekiamumu.

    Tuo metu priklausomybę skatinantis dizainas kelia mažesnį, nors vis dar reikšmingą susirūpinimą: dėl jo nerimą išreiškė 60 proc. respondentų, o labai susirūpinę buvo 28 proc.

    Išsiskyrė kelios šalys, kur priklausomybę skatinančio dizaino tema gyventojus jaudina labiau. Pavyzdžiui, Kipre nerimą dėl to išreiškė 89 proc. apklaustųjų, o Liuksemburge – 87 proc.

    Tai rodo, kad KIDS Act diskusija neapsiriboja vien amžiaus ribomis: nemaža visuomenės dalis tikisi, kad platformos bus pertvarkytos taip, jog vaikams ir paaugliams būtų saugiau net ir turint prieigą.