Tag: Fleuret AI

  • „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada paversti pentestus nuolatiniu procesu

    „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada paversti pentestus nuolatiniu procesu

    Prancūzijos kibernetinio saugumo startuolis „Fleuret AI“ užsitikrino 4 mln. eurų ikisėklinę investiciją, skirtą platformai, kuri automatizuoja įsilaužimų testavimą pasitelkiant DI agentus. Investicijų raundui vadovavo „RAISE Ventures“, prisidėjo „Auriga Cyber Ventures“, „Wind“, „Better Angle“ ir kibernetinio saugumo sektoriaus verslo angelai.

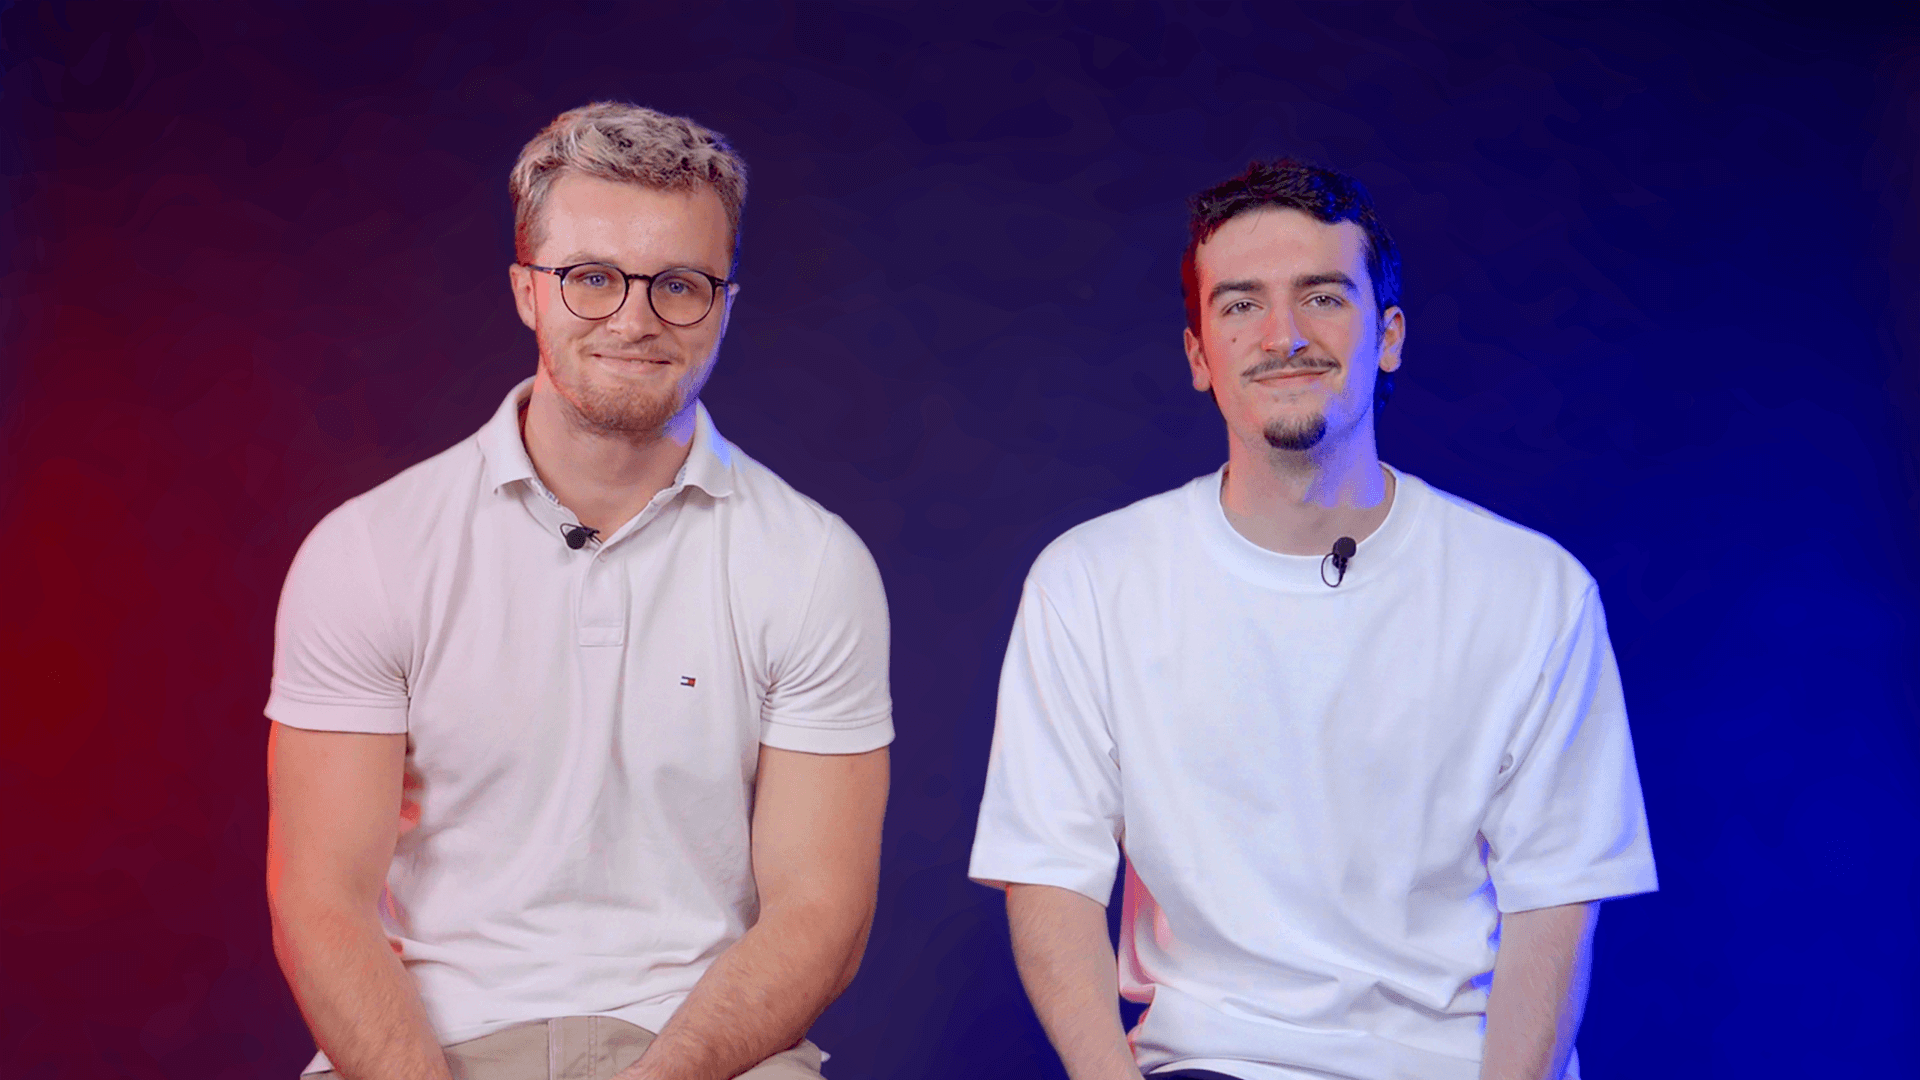
    Bendrovę įkūrė vadovas Yanis Grigy ir technologijų vadovas Augustin Ponsin. Jų kuriamas sprendimas siekia pakeisti įprastą praktiką, kai penetruojamasis testavimas atliekamas kaip vienkartinis auditas ir pateikia tik konkretaus momento situacijos vaizdą.

    „Fleuret AI“ akcentuoja, kad įmonių IT aplinka keičiasi nuolat: diegiami atnaujinimai, atsiranda nauji API, keičiasi infrastruktūra ir debesijos konfigūracijos. Dėl to po audito netrukus gali pakisti ir atakos paviršius, o anksčiau atliktas vertinimas nebeatspindi realių rizikų.

    Nuo vienkartinio audito prie nuolatinės patikros

    Platforma kuriama kaip penkių dalių ciklas: išorinių sistemų ir paslaugų žemėlapio sudarymas, pažeidžiamumų paieška, patikra ar juos įmanoma išnaudoti, pagalba šalinant spragas ir patvirtinimas, kad pataisymai iš tiesų suveikė. Toks modelis orientuotas į tęstinę kontrolę, o ne į periodines patikras kartą ar kelis per metus.

    Startuolis dalį pentesterių darbo automatizuoja dviem DI agentais, kurie analizuoja aplikacijas, API ir infrastruktūrą, o radę spragas bando patikrinti jų išnaudojamumą. Kiekvienam atvejui numatomas kompromitavimo įrodymas, padedantis suprasti, ar rizika yra teorinė, ar praktiškai įgyvendinama.

    Pasak bendrovės, sistema turėtų nuolat stebėti atakos paviršių ir inicijuoti papildomus testus tada, kai aplinkoje įvyksta pokyčiai. Kartu vystomi įrankiai pažeidžiamumų prioritetizavimui pagal realų išnaudojamumą, integracijoms su techninių komandų naudojamomis priemonėmis, automatiniam pakartotiniam testavimui ir ataskaitų generavimui.

    Akcentas Europai ir reguliuojamiems sektoriams

    „Fleuret AI“ orientuojasi į Europos rinką ir teigia siekianti, kad puolamasis kibernetinis saugumas būtų prieinamesnis įmonėms, kurios neturi resursų dažniems rankiniams testams. Bendrovė pabrėžia, kad agentai veiks Europoje ir bus vykdomi europinėje infrastruktūroje, taip atliepiant suvereniteto ir atitikties poreikius, ypač griežtai reguliuojamose srityse.

    „Mes nenorime tik automatizuoti pentestų taip, kaip jie atliekami šiandien. Mūsų ambicija yra sukurti puolamojo kibernetinio saugumo sluoksnį, kuris padėtų įmonėms, nepriklausomai nuo jų dydžio, išlikti saugioms visus metus“, – sakė „Fleuret AI“ vadovas ir vienas įkūrėjų Yanis Grigy.

    Gautos lėšos bus skirtos komandos plėtrai, samdant DI, programinės įrangos kūrimo ir puolamojo kibernetinio saugumo specialistus, taip pat spartinant platformos kūrimą. Rinka šiuo metu aiškiai juda automatizavimo linkme: organizacijos ieško būdų greičiau aptikti pažeidžiamumus ir trumpinti laiką nuo spragos atsiradimo iki jos uždarymo, o tęstinis testavimas vis dažniau laikomas praktine alternatyva vienkartiniams auditams.
  • Paryžiaus „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada nuolatinį pentestą įmonėms

    Paryžiaus „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada nuolatinį pentestą įmonėms

    Kas yra „Fleuret AI“

    Paryžiuje įsikūręs kibernetinio saugumo startuolis „Fleuret AI“ uždarė 4 mln. eurų ikisėklinį finansavimo etapą. Bendrovė kuria platformą, kuri automatizuoja įsilaužimo testavimą ir siekia jį paversti nuolatiniu procesu, o ne vienkartine paslauga.

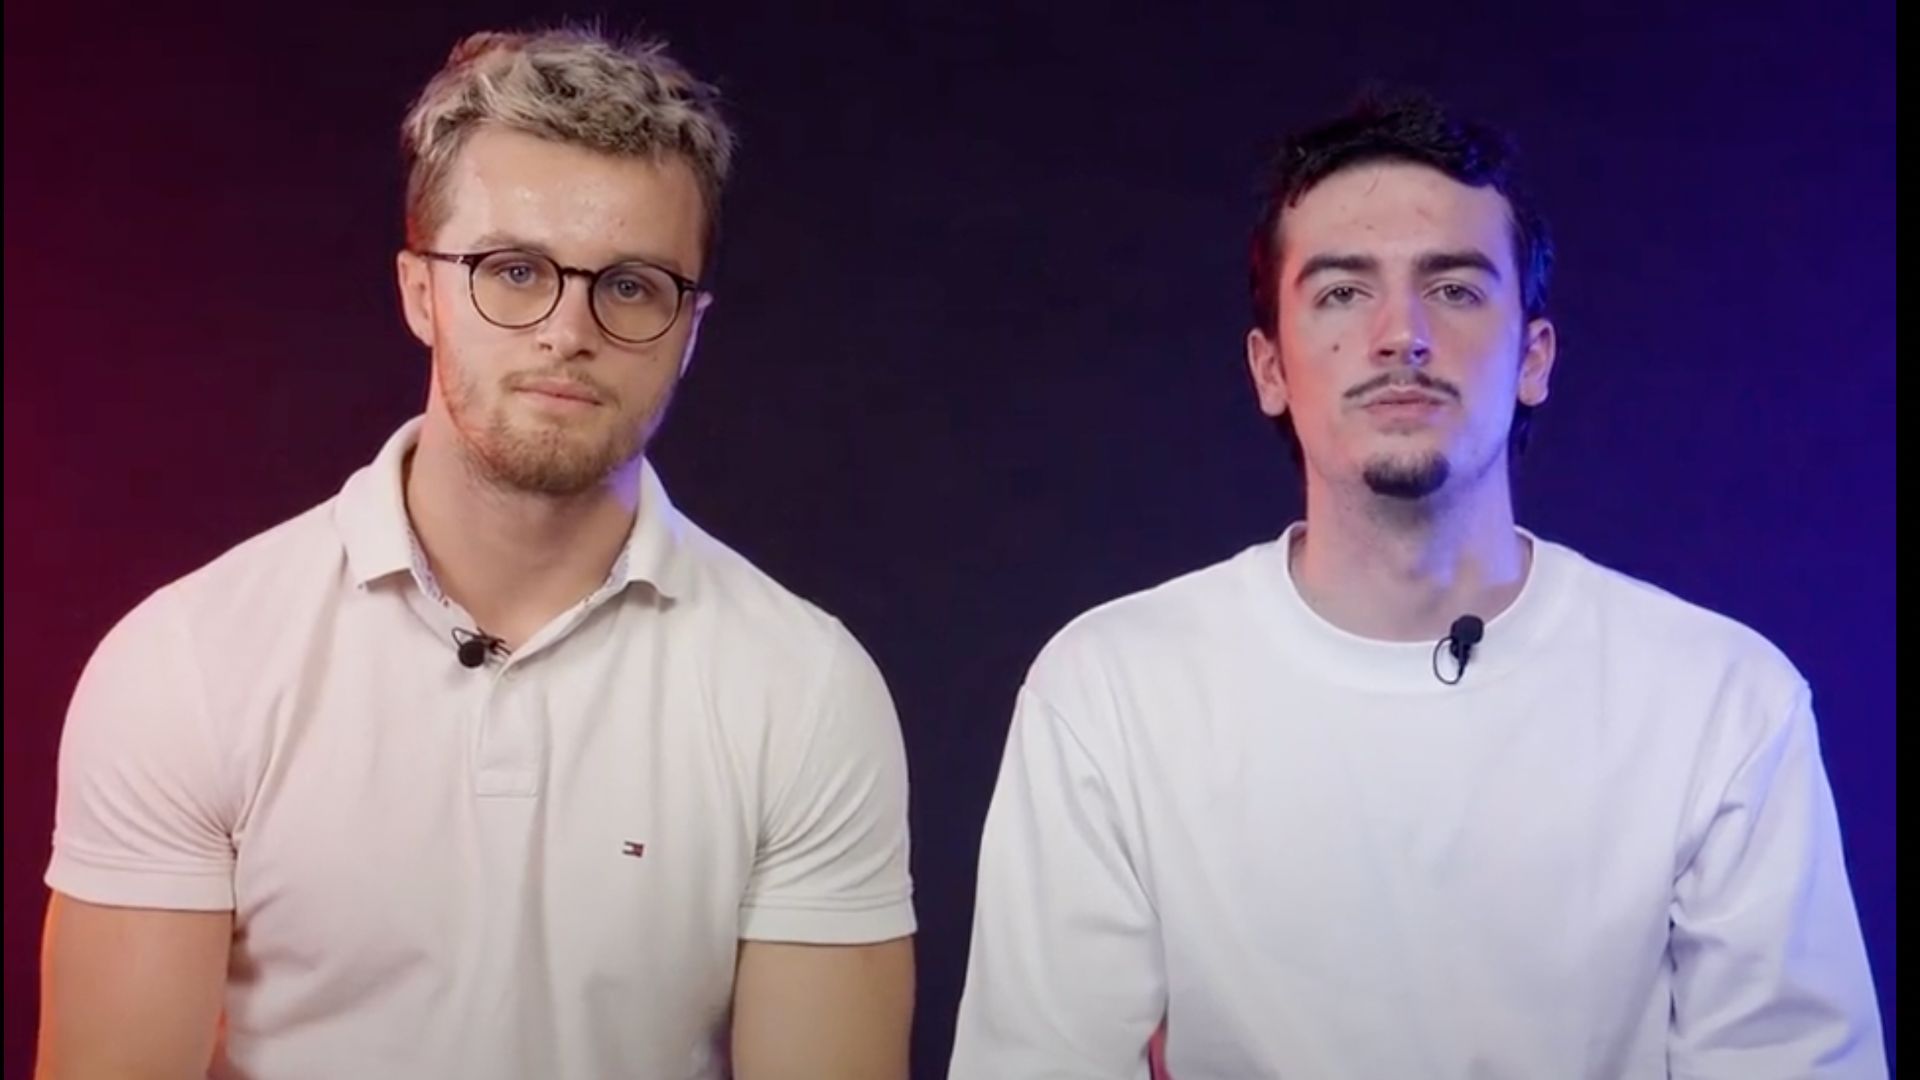
    Startuolį 2026 metais įkūrė Yanis Grigy ir Augustin Ponsin. Įmonė teigia, kad jos tikslas yra padaryti pentestą prieinamesnį, dažnesnį ir labiau pritaikytą šiuolaikinei, sparčiai besikeičiančiai infrastruktūrai.

    Kam bus naudojami pinigai

    Finansavimo etapui vadovavo RAISE Ventures, prisidėjo Auriga Cyber Ventures, Wind Capital, Better Angle ir kibernetinio saugumo srities verslo angelai. Pasak įmonės, lėšos bus skirtos DI, programinės įrangos inžinerijos ir ofenzyvinio saugumo specialistų samdai bei platformos vystymui spartinti.

    Komanda šiuo metu turi apie 10 darbuotojų ir jau dirba su klientais, tarp kurių minimos „Brevo“, „Stoïk“ ir „Yogosha“. „Fleuret AI“ pabrėžia europinę ambiciją ir siekį aptarnauti ne tik dideles įmones, bet ir tas, kurios reguliarių pentestų iki šiol negalėjo sau leisti.

    Kuo skiriasi nuo įprasto pentesto

    Tradicinis įsilaužimo testavimas dažnai atliekamas kaip vienkartinis auditas, pateikiantis momentinę sistemos būklės nuotrauką. Tačiau organizacijų aplinka keičiasi nuolat: nauji diegimai, atnaujinimai, konfigūracijų pakeitimai ar nauji API gali pakeisti atakos paviršių per kelias dienas.

    „Fleuret AI“ tvirtina, kad pagal tokias reguliacijas kaip NIS2 vis daugiau organizacijų turi gebėti pagrįsti savo kibernetinį atsparumą. Dėl to vienkartiniai patikrinimai tampa nepakankami, o auga poreikis testavimą automatizuoti ir kartoti dažniau.

    „DI pakeitė kibernetinių atakų pobūdį, nes galingi įrankiai tapo lengvai prieinami, neretai ir nemokamai. Organizacijos turi tikrinti apsaugą prieš kiekvieną atakos techniką, įskaitant naujausias“, – sakė Thibaut Schlaeppi.

    Bendrovė aiškina, kad platforma remiasi penkiais principais: nustatyti, kas yra eksponuota išorėje, rasti pažeidžiamumus, įrodyti išnaudojamumą, padėti juos taisyti ir galiausiai patvirtinti, kad spragos uždarytos. Šis požiūris skirtas perkelti saugumą iš periodinių auditų į nuolatinį ciklą.

    DI agentai ir praktinė nauda

    „Fleuret AI“ teigia automatizuojanti pentesterio darbą dviem DI agentais, kurie žemėlapiuoja aplinką, analizuoja aplikacijas, API ir infrastruktūrą, o radę spragas bando jas išnaudoti. Pasak įmonės, kiekvienas radinys pateikiamas su kompromitavimo įrodymu, kad būtų aišku, kaip pažeidžiamumas realiai pritaikomas atakai.

    Platforma taip pat orientuojasi į spragų uždarymo procesą: žadama prioritetizacija pagal išnaudojamumą, integracijos su inžinierių naudojamais įrankiais, automatinis pakartotinis testavimas ir ataskaitos, patvirtinančios, kad pažeidžiamumas iš tiesų pašalintas.

    „Mes nenorime tik automatizuoti šiandieninio įsilaužimo testavimo. Siekiame sukurti ofenzyvinio saugumo sluoksnį, kuris padės įmonėms išlikti saugioms ištisus metus“, – sakė Yanis Grigy.

    Rinka tokiems sprendimams auga dėl dviejų tendencijų: didėjančio sistemų sudėtingumo ir atakų industrializacijos, kai automatizuoti įrankiai leidžia greitai skenuoti bei išnaudoti silpnas vietas. Dėl to įmonėms vis dažniau reikia ne tik surasti spragas, bet ir greitai patikrinti, ar pataisymai veikia, o saugumo būklė neblogėja po kiekvieno diegimo.

    „Fleuret AI“ atvejis rodo, kad investuotojai Europoje ieško sprendimų, galinčių sumažinti priklausomybę nuo epizodinių auditų ir sukurti nuolatinį saugumo tikrinimą. Jei platformai pavyks užtikrinti kokybę ir patikimumą realiose įmonių aplinkose, ji gali tapti stipriu žaidėju sparčiai besiformuojančioje agentinio DI kibernetinio saugumo nišoje.