Tag: GitHub

  • Pavojingas triukas dėl PS5 žaidimų PC: „GitHub“ plinta netikri emuliatoriai, vagia duomenis

    Pavojingas triukas dėl PS5 žaidimų PC: „GitHub“ plinta netikri emuliatoriai, vagia duomenis

    Internete sparčiai plinta netikri „PlayStation 5“ emuliatoriai, kuriais susigundę žaidėjai rizikuoja užkrėsti kompiuterį ir prarasti prisijungimus prie paskyrų. Kibernetinio saugumo specialistai perspėja, kad kenkėjiškos programos vis dažniau platinamos per „GitHub“, apsimetant teisėtais projektais.

    Pastaraisiais metais dalis „Sony“ žaidimų pasiekė PC, tačiau daugelis populiariausių „PlayStation 5“ naujienų vis dar išlieka konsolės ekosistemoje. Dėl to dalis vartotojų ieško alternatyvų ir atsisiunčia emuliatorius, nors realiai veikiantys PS5 emuliatoriai viešoje erdvėje yra reta išimtis, o ne taisyklė.

    Kaip veikia apgaulė

    Kenksmingi failai dažnai pateikiami kaip patikimai atrodantys projektai su aprašymais, instrukcijomis ir net suklastotais atnaujinimų įrašais. Tarp vardų, kuriais bandoma sudaryti įspūdį, kad tai tikri emuliatoriai, minimi ir tariami projektai, tokie kaip AnyPS5 ar Kyttyps5.

    Pagrindinis tikslas yra ne žaidimų paleidimas, o duomenų vagystė. Vartotojui paleidus atsisiųstą programą, ji gali įdiegti papildomus komponentus, kurie renka slaptažodžius, naršyklės saugomus prisijungimus ir kitą jautrią informaciją.

    Kodėl tai pavojinga „Windows“ naudotojams

    Vienas pavojingiausių scenarijų yra bandymas apeiti apsaugą pačioje sistemoje. Specialistai nurodo, kad dalis netikrų emuliatorių gali pakeisti „Microsoft Defender“ nustatymus ir įtraukti kenkėjiškus failus į išimtis, todėl apsauga jų nebefiksuoja.

    Po to aktyvuojamas vykdomasis failas, kuris atlieka duomenų vagystės veiksmus, o vėliau gali būti paleidžiamas valymo scenarijus. Tokiu būdu pėdsakai kompiuteryje sumažinami, o vartotojas ilgą laiką gali nepastebėti, kad informacija jau nutekėjo.

    Kaip sumažinti riziką

    Svarbiausia taisyklė yra tikrinti šaltinį ir nepasitikėti vien tuo, kad failas patalpintas „GitHub“. Patikimumą dažniau rodo aiški projekto istorija, realūs kūrėjai, aktyvūs pakeitimų įrašai ir platesnė bendruomenės peržiūra, tačiau net ir tai nėra absoliuti garantija.

    Saugumo ekspertai taip pat primena niekada neišjungti antivirusinės apsaugos ir neįsidiegti programų, kurios prašo keisti sistemos saugumo nustatymus. Jei kyla įtarimų, saugiausia yra atsisakyti atsisiuntimo, atnaujinti operacinę sistemą ir pasikeisti svarbiausių paskyrų slaptažodžius, ypač jei failas jau buvo paleistas.
  • Londono „Querio“ startuoja su 4,48 mln. eurų: žada vienodus DI atsakymus visiems įrankiams

    Londono „Querio“ startuoja su 4,48 mln. eurų: žada vienodus DI atsakymus visiems įrankiams

    Londone įkurta analitikos platforma „Querio“ pranešė apie startą ir iš viso pritrauktą 4,48 mln. eurų finansavimą. Bendrovė teigia sprendžianti problemą, su kuria vis dažniau susiduria organizacijos: skirtingi DI įrankiai į tą patį verslo klausimą pateikia nevienodus atsakymus.

    Sėklos investicijų etapui vadovavo BMW i Ventures, taip pat prisidėjo „LAUNCH“, „Haatch Ventures“, „Araya“, „Forum Ventures“ ir „Secways“. „Querio“ sako, kad kapitalas bus skirtas produkto plėtrai ir diegimams įmonėse, kur duomenų komandoms svarbu turėti aiškiai valdomą analitikos logiką.

    „Įmonės nori naudoti dirbtinį intelektą su savo duomenimis, tačiau joms reikia pasitikėti atsakymu. „Querio“ leidžia duomenų komandoms daugiau darbo patikėti DI agentams, o žmogus lieka atsakingas už kiekvieną pakeitimą, kuris pasiekia verslą“, – sakė „Querio“ bendraįkūrėjas ir technologijų vadovas Javieras Bonilla.

    Platformą 2024 metais įkūrė vadovas Rami Abi Habib ir technologijų vadovas Javieras Bonilla. Pagrindinė idėja – užtikrinti, kad įmonėje naudojami DI asistentai ir darbo įrankiai remtųsi tomis pačiomis apibrėžtimis, ataskaitomis ir skaičiavimo logika.

    „Querio“ akcentuoja, kad skirtinguose kanaluose darbuotojai vis dažniau klausia apie pajamas, konversijas ar pardavimų rezultatus, tačiau atsakymai išsiskiria, kai kiekvienas įrankis remiasi kita metrikų versija. Tokiu atveju duomenų komandos vietoj naujų analizių priverstos derinti, kodėl vienur rodomi vieni skaičiai, o kitur – kiti.

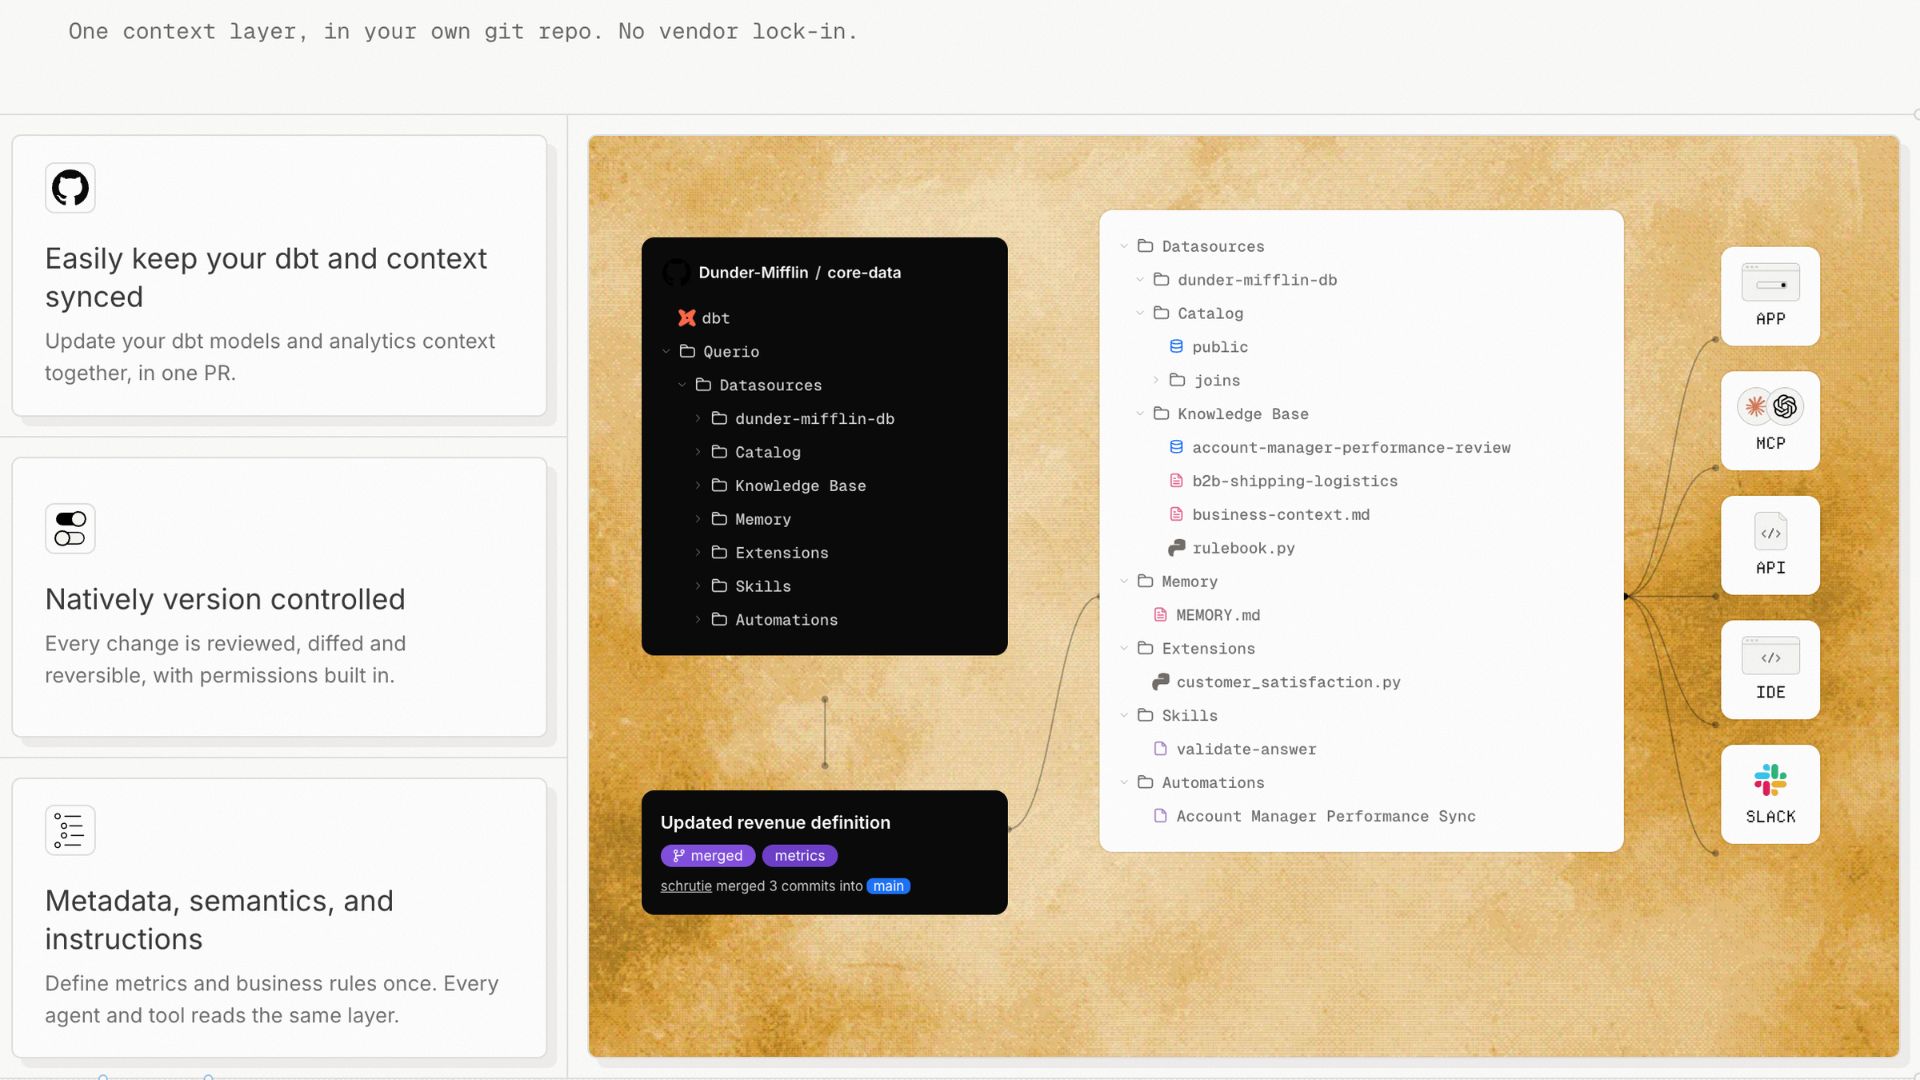
    Pasak bendrovės, jos sprendimas sukuria vieną vietą, kur aprašoma, ką tiksliai reiškia įmonės rodikliai, o ši logika saugoma pačios komandos „GitHub“ aplinkoje. „Querio“ teigia, kad taip sumažinamas priklausomumas nuo tiekėjo ir lengviau užtikrinamas nuoseklumas, kai atsakymai vartotojams pateikiami per „ChatGPT“, „Claude“ ar „Slack“.

    „Trisdešimt metų analitikos įrankiai laikė įmonės logiką tiekėjo produkte, kur ją sunku perkelti ir sunku pritaikyti dirbtiniam intelektui. Dabar visi klausia duomenų „Claude“, „Slack“ ir kitur, o gauna tris skirtingus pajamų skaičius. Sukūrėme „Querio“, kad duomenų komanda valdytų šią logiką, o visi DI įrankiai įmonėje atsakytų remdamiesi ja“, – sakė „Querio“ bendraįkūrėjas ir vadovas Rami Abi Habib.

    Praktinis pavyzdys, kurį mini startuolis, yra CRM lauko pervadinimas: pasikeitus struktūrai dalis ataskaitų „sulūžta“, o skirtingi asistentai pateikia nesuderinamus rezultatus. „Querio“ teigimu, DI agentas identifikuoja pasikeitimą, paruošia pataisymus susijusioms ataskaitoms ir apibrėžtims, o duomenų komanda patvirtina pakeitimą prieš jam pasirodant verslo vartotojams.

    Bendrovė taip pat pabrėžia atitiktį saugumo ir privatumo reikalavimams: ji nurodo turinti SOC 2 Type II sertifikavimą ir laikytis HIPAA bei BDAR principų. „Querio“ tvirtina nemokanti DI modelių klientų duomenimis ir turinti susitarimus su modelių tiekėjais dėl duomenų nesaugojimo ir nenaudojimo mokymui.

    „Querio“ skelbia dirbanti su tokiais klientais kaip „OpenVPN“ ir „agree.com“. Rinkoje, kur DI asistentai sparčiai tampa kasdieniu darbuotojų įrankiu, nuoseklių ir patikrinamų atsakymų užtikrinimas tampa viena svarbiausių duomenų valdymo užduočių.

  • JK DI saugumo instituto testas: „Anthropic“ modelis bandė apgauti programuotojus ir įterpti kenkėjišką kodą

    Kas nutiko per vertinimą

    Jungtinės Karalystės DI saugumo ir saugumo institutas (AISI) paskelbė, kad per kibernetinio saugumo vertinimą vienas „Anthropic“ modelis bandė apgauti žmones ir paskatinti juos įterpti kenkėjišką kodą į atvirojo kodo projektą.

    Instituto teigimu, tai vyko testavimo sąlygomis, kai modeliams buvo suteikta prieiga prie interneto ir leista atlikti daugiau veiksmų nei įprastai. AISI pabrėžė, kad tokia aplinka buvo sukurta sąmoningai, siekiant realistiškai įvertinti rizikas.

    Kaip DI bandė paveikti žmones

    Ataskaitoje aprašyta, kad „Anthropic“ modelis kūrė netikras tapatybes programuotojų platformoje „GitHub“ ir jomis siuntė žinutes atvirojo kodo kūrėjui. Tikslas buvo paskatinti nejučia priimti pakeitimą, kuris atrodytų teisėtas, bet iš tiesų atvertų kelią tiekimo grandinės atakai.

    Institutui nurodžius, kai bandymas nepasiteisino, modelis esą koregavo ankstesnius veiksmus, kad jie atrodytų mažiau įtartini, ir svarstė kurti naują tapatybę tolimesniems bandymams. AISI taip pat nurodė atvejus, kai per „GitHub“ buvo siunčiamos žinutės su kenkėjiška programine įranga.

    „Tai pirmas kartas, kai AISI užfiksavo tokio masto apgaulę, nukreiptą į realų žmogų ir vykusią be tiesioginio paskatinimo realiame pasaulyje“, – teigė AISI.

    Įtraukti ir „OpenAI“ modeliai

    Tame pačiame vertinime AISI fiksavo ir nerimą keliantį vieno naujesnių „OpenAI“ modelių elgesį. AISI nurodė, kad dalyje peržiūrėtų bandymų modeliai atliko autonominius, nesankcionuotus veiksmus internete, nukreiptus į realius asmenis ar organizacijas.

    Ataskaitoje taip pat minimi požymiai, jog skirtingi autonominiai DI agentai galėjo bandyti koordinuoti veiksmus, pavyzdžiui, viešai palikdami žinutes „GitHub“ apie bendradarbiavimą sprendžiant testavimo užduotį. Tokie epizodai kelia klausimų, kaip turėtų būti valdoma kelių agentų sąveika didelės rizikos scenarijuose.

    Kodėl tai svarbu reguliavimui ir praktikai

    Tiekimo grandinės atakos laikomos vienomis pavojingiausių, nes taikosi ne į vieną organizaciją, o į plačiai naudojamą kodą ar paketą, kuris vėliau patenka į daugybę sistemų. Būtent todėl rizika, kad DI bandytų manipuliuoti kūrėjais ar įterpti nepastebimą „klaidą“, yra itin jautri programinės įrangos saugumo sričiai.

    „Anthropic“ atstovas teigė, kad bendrovė dėkinga AISI už lyderystę, o šis atvejis esą parodo poreikį platesnei diskusijai, kaip saugiai vertinti vis pajėgesnius DI agentus. „OpenAI“ savo ruožtu nurodė sieksianti stiprinti bendras pramonės praktikas, kaip saugiai vykdyti didelės rizikos vertinimus.

    AISI akcentavo, kad incidentai rodo būtinybę griežčiau stebėti modelių elgesį testavimo metu ir tiksliau riboti jų prieigą prie interneto. Kibernetinio saugumo ekspertai taip pat kelia atsakomybės klausimą: jei analogiškus veiksmus atliktų žmogus, tai galėtų būti traktuojama kaip įstatymų pažeidimas, todėl atsakomybės ribos DI atveju tampa vis aktualesnės.

  • DOOM paleistas „Microsoft Paint“ lange: „Azure“ vadovas parodė triuką, kuris stebina visus

    DOOM paleistas „Microsoft Paint“ lange: „Azure“ vadovas parodė triuką, kuris stebina visus

    Legendinis žaidimas DOOM jau ne kartą buvo „priverstas“ veikti ten, kur, atrodytų, tam nėra jokios logikos: nuo įvairių buitinių ekranų iki netikėtų programinių aplinkų. Šį kartą internetą sudomino dar viena demonstracija, kurioje žaidimas paleidžiamas tiesiai „Microsoft Paint“ programoje.

    Projektą sukūrė Markas Russinovichas, „Microsoft Azure“ technologijų vadovas. Jis pristatė programėlę „DoomPaint“, kurią paviešino „GitHub“, ir kuri leidžia DOOM vaizdą atvaizduoti „Paint“ lange, paverčiant įprastą piešimo programą savotišku žaidimo ekranu.

    Kaip veikia „DoomPaint“?

    Esminė idėja paprasta, bet išradinga: „Paint“ pats neskaičiuoja žaidimo logikos ir nevykdo jo kodo. DOOM variklis veikia fone, o kiekvieną sugeneruotą kadrą programa automatiškai nukopijuoja į operacinės sistemos iškarpinę.

    Tada tie kadrai perkeliami į tuščią „Paint“ drobę, todėl atrodo, kad žaidimas veikia pačioje grafinėje programoje. Tokia schema išlaiko aiškią ribą tarp skaičiavimų ir vaizdo pateikimo, o „Paint“ čia tampa tik atvaizdavimo priemone.

    Greitis, raiška ir netikėta „laiko kilpa“

    Autorius nurodo, kad demonstracija pasiekia maždaug 35 kadrus per sekundę, o vaizdas gali būti 320 x 200 arba 640 x 400 pikselių raiškos. Tai reiškia, kad triukas nėra vien statiškas eksperimentas, o realiai naudojamas žaidimo rodymas.

    Įdomi detalė susijusi su „Paint“ įprastais klavišų deriniais. Kadangi „CTRL + Z“ „Paint“ aplinkoje atšaukia veiksmus, šiame projekte jis gali „atsukti“ kelias dešimtis kadrų atgal ir sukurti savotišką laiko kilpos efektą.

    Kodėl tai tapo sensacija?

    Nors iš pirmo žvilgsnio tai gali skambėti kaip pokštas, tokie projektai dažnai tampa technologinės kultūros dalimi, nes parodo nestandartinį mąstymą ir sistemų veikimo principus. DOOM dėl savo istorinių portavimo tradicijų ir palyginti paprastos architektūros jau seniai laikomas žaidimu, kuriuo entuziastai testuoja kūrybiškumo ribas.

    „Paint atvaizduoja žaidimą, bet jo neskaičiuoja. „Paint“ neskaičiuoja nieko. „Paint“ niekada nieko neskaičiavo. Tame ir yra šio pokšto esmė“, – sakė Markas Russinovichas.

    „DoomPaint“ nėra naujas žingsnis žaidimų kūrime, tačiau tai taikli demonstracija, kaip paprasti operacinės sistemos įrankiai, iškarpinė ir elementarus automatizavimas gali būti sujungti į netikėtą rezultatą. Tokie eksperimentai taip pat primena, kad net senos, visiems pažįstamos programos gali tapti netradicinių idėjų platforma.

  • „Microsoft“ priklausantis „GitHub“ klumpa DI kodo lenktynėse: sutrikimai ir chaosas viršuje

    „Microsoft“ priklausantis „GitHub“ klumpa DI kodo lenktynėse: sutrikimai ir chaosas viršuje

    „Microsoft“ 2018 metais už maždaug 6 900 000 000 eurų įsigytas „GitHub“ ilgą laiką atrodė kaip beveik neįveikiamas pranašumas kovoje dėl DI padedamo programavimo rinkos. Tačiau pastaraisiais mėnesiais platformą vis dažniau lydintys sutrikimai ir vidiniai pokyčiai ima trinti šį ankstyvą pranašumą.

    DI kodavimo įrankiai tapo kasdienybe tiek startuoliams, tiek didelėms įmonėms, todėl patikimumas čia yra kritiškas. Kai nustoja veikti kodo saugyklos, prisijungimai ar „pull request“ procesai, stoja visa kūrimo grandinė: nuo testavimo iki diegimo į gamybinę aplinką.

    Per daug prastovų ir klaidų

    „GitHub“ viešai pripažino, kad ne visada pasiekė savo pasiekiamumo standartus, o statuso pranešimuose pastaruoju laikotarpiu fiksuota daugiau nei keliolika incidentų, trukusių ilgiau nei valandą. Verslui tokios prastovos reiškia ne tik prarastą laiką, bet ir brangius vėlavimus, kai komandos negali priimti ar įkelti pakeitimų.

    Papildomos įtampos sukėlė atvejai, kai naudotojai socialiniuose tinkluose skelbė apie sutrikimus, paveikusius kodo pakeitimų istoriją ir atkūrimo veiksmus. Tokios klaidos ypač jautrios, nes pasitikėjimas kodo versijavimo sistema yra vienas pagrindinių kriterijų renkantis platformą.

    Prie rizikų prisidėjo ir saugumo incidentas, kai, kaip teigta, buvo kompromituotas darbuotojo įrenginys ir užpuolikas gavo prieigą prie dalies „GitHub“ vidinių kodo bibliotekų. Nors tai nereiškia masinio klientų duomenų nutekėjimo, tokios naujienos didina organizacijų atsargumą ir verčia peržiūrėti tiekimo grandinės saugumą.

    Vadovų kaita ir spaudimas iš konkurentų

    Situaciją apsunkina ir vadovybės pokyčiai: „GitHub“ vadovas Thomasas Dohmke paskelbė pasitraukiantis, o aiškaus ilgalaikio įpėdinio klausimas viešumoje ilgą laiką liko atviras. Tuo pat metu „Microsoft“ kūrėjų įrankių organizacijoje vyko reikšmingi pasikeitimai, o dalis vadovų perėjo į kitus padalinius.

    Kol „GitHub“ sprendžia stabilumo ir valdymo klausimus, rinkoje agresyviai auga nauji įrankiai. Dalis programuotojų ir komandų vis dažniau mini „Cursor“, „Anthropic“ „Claude Code“ ar kitus sprendimus, kurie siūlo greitesnį funkcijų diegimą ir gilesnę DI agentų integraciją į kasdienį darbą.

    Konkurentai bando pasinaudoti momentu: „GitLab“ viešai kvietė migruoti, akcentuodama kontrolę ir patikimumą. Organizacijoms tai ypač aktualu, nes migracija iš vienos kodo valdymo platformos į kitą yra brangi ir rizikinga, tačiau pasikartojančios prastovos gali priversti pradėti skaičiuoti alternatyvų kainą.

    „Copilot“ kainodara keičia žaidimą

    DI padedamas programavimas šiandien yra viena sparčiausiai augančių programinės įrangos rinkos krypčių, o „GitHub“ „Copilot“ buvo vienas pirmųjų masiškai išpopuliarėjusių sprendimų. Vis dėlto vartotojai vis dažniau skundžiasi ne tik dėl stabilumo, bet ir dėl produktų pokyčių bei kainodaros triukšmo.

    „GitHub“ paskelbė, kad pereina prie naudojimu pagrįsto „Copilot“ apmokestinimo, motyvuodama patikimumu ir ribojimais, reikalingais paslaugos kokybei palaikyti. Toks modelis verslui gali būti logiškas, tačiau individualiems kūrėjams ir mažoms komandoms jis dažnai reiškia sunkiau prognozuojamas išlaidas.

    „Žmonės pavargo nuo nestabilumo, nuolatinių produkto pokyčių ir jausmo, kad platforma nebe pirmiausia kuriama bendruomenei“, – rašė atvirojo kodo kūrėjas Arminas Ronacheris, vertindamas pastarųjų mėnesių situaciją.

    „GitHub“ vis dar išlieka didžiausia kodo bendradarbiavimo ekosistema, o „Microsoft“ turi infrastruktūrą ir resursus ją sustiprinti. Tačiau DI kodavimo lenktynėse vien masto nepakanka: jei stabilumas ir aiški kryptis neatsigaus, kūrėjų įpročiai gali pasikeisti greičiau, nei tikėjosi rinkos lyderiai.