Tag: GRU

  • Estija nuo gruodžio 1-osios uždaro kelių sienos postus su Rusija: žmonės skuba kirsti sieną

    Estija nuo gruodžio 1-osios uždaro kelių sienos postus su Rusija: žmonės skuba kirsti sieną

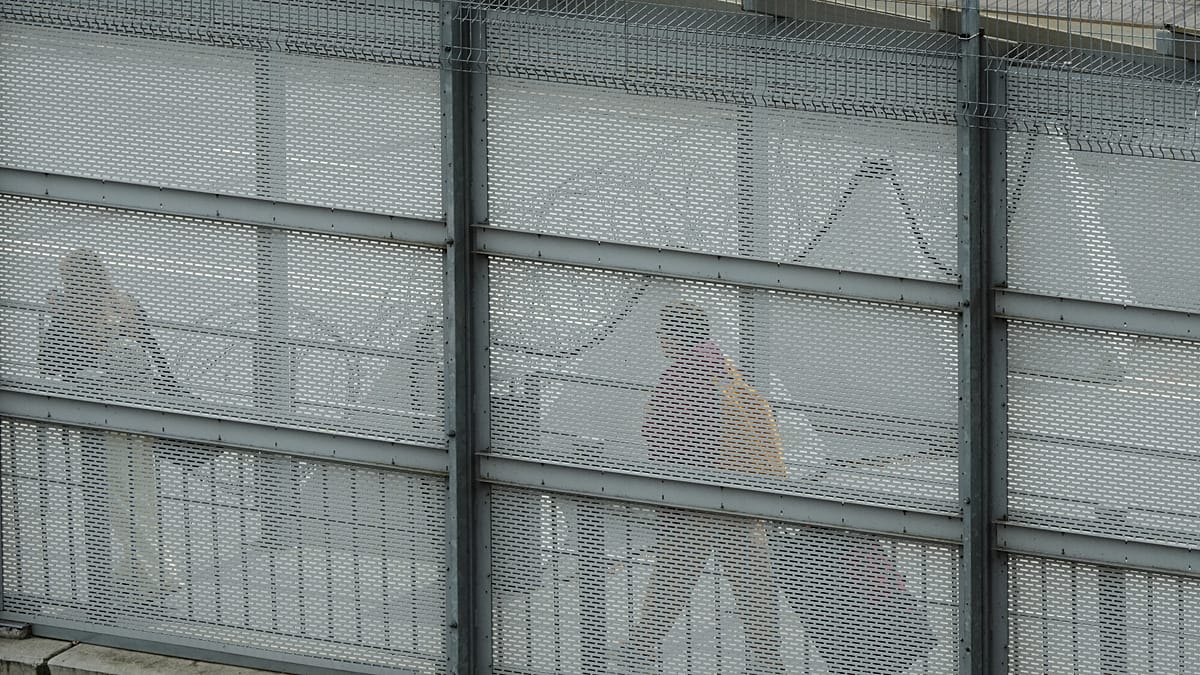
    Artėjant gruodžio 1-ajai, Rusijos pasienio mieste Ivangorode nusidriekė eilės – žmonės su lagaminais ir krepšiais skuba patekti į Estiją, kol ši dar neuždariusi kelių sienos perėjimo punktų su Rusija.

    Eilės tapo matomu sprendimo padariniu: ribojimai palies ne tik keliautojus, bet ir šeimas, kurių artimieji gyvena skirtingose sienos pusėse. Apie tai praneša „Euronews“.

    Estija paskelbė, kad nuo gruodžio 1 dienos stabdys eismą per visus penkis kelių sienos kontrolės punktus. Numatoma, jog apribojimas galiotų šešis mėnesius, o vėliau Vyriausybė žada peržiūrėti saugumo situaciją ir spręsti, ar priemonę tęsti.

    Sprendimas ypač juntamas Narvos regione: Estijos miestas Narva stovi priešais Ivangorodą, kitoje Narvos upės pusėje, ir daugelį metų šias vietoves jungė glaudūs socialiniai bei ekonominiai ryšiai.

    Kodėl Estija uždaro sieną?

    Estijos valdžia nurodo, kad sprendimas priimtas po bandymo padegti Estijos dronų gamintojo „Threod Systems“ patalpas Vjimsije, į šiaurę nuo Talino. Incidentas įvyko lapkričio 14 dieną, o įmonės apsauga esą spėjo sustabdyti veiksmus, kad žala nebūtų didelė.

    Pasak Estijos vidaus saugumo tarnybos, už bandymo stovi Rusijos karinė žvalgyba (GRU). Buvo sulaikyti aštuoni Latvijos piliečiai – tyrėjai įtaria, kad jie buvo užverbuoti vykdyti šią operaciją.

    Estijos institucijos tai apibūdina kaip platesnio sabotažo ir priešiškos veiklos prieš Estiją ir kitas Europos valstybes dalį. Teigiama, kad sienos uždarymas apsunkintų Rusijos žvalgybos galimybes verbuoti ir daryti įtaką žmonėms, keliaujantiems į Estiją, taip pat padėtų užkirsti kelią sankcijų apėjimui.

    Maskva kaltinimus atmetė. Kremlius pareiškimus pavadino nepagrįstais, o Rusijos užsienio reikalų ministerijos atstovė Marija Zacharova apkaltino Estiją pažeidžiant Rusijos piliečių teises ir pagrasino politinėmis bei diplomatinėmis atsakomosiomis priemonėmis.

    Šeimos ir verslai pasienyje nerimauja

    Pasienio regionuose sprendimas vertinamas ne vien per saugumo prizmę. Narvoje, kur gyvena daugiau nei 50 000 žmonių, daugelis turi artimųjų Rusijoje, todėl kelionių galimybės dažnai susijusios su kasdieniais šeimos reikalais.

    Perėjimo punktu naudojosi ir keliautojai iš kitų Europos šalių, vykstantys į Sankt Peterburgą. Nors Rusija dar 2024 metų vasarį sustabdė transporto priemonių eismą per Narvos perėją, pėstieji sieną iki šiol kirto.

    Narvos meras Jaanas Tootsas paragino Estijos Vyriausybę svarstyti humanitarines išimtis vietos gyventojams, kuriems reikia aplankyti garbaus amžiaus artimuosius, dalyvauti laidotuvėse ar spręsti kitus skubius šeimos klausimus.

    Jis taip pat įspėjo apie galimas ekonomines pasekmes miestui: nuostolius viešbučiams, restoranams ir kitoms įmonėms. Minima ir tai, kad pokyčiai gali atsiliepti užimtumui, nes pasienio apsaugos ir muitinės pareigūnai yra reikšminga vietos darbo jėgos dalis.

    Kirtimų skaičiai jau smarkiai kritę

    Keleivių srautai tarp Estijos ir Rusijos jau buvo sumažėję po karo Ukrainoje pradžios. Skelbiama, kad metinis sienos kirtimų skaičius nuo daugiau nei 4 mln. iki 2022 metų sumažėjo iki maždaug 760 000 2026 metais.

    Iš jų apie 447 000 kirtimų teko Narvos–Ivangorodo perėjai. Tarp šių metų keliautojų minimi 307 000 Rusijos piliečių, 175 000 Estijos piliečių ir 54 000 Suomijos pasų turėtojų.

    Planuojama, kad ribojimai apims visus penkis kelių perėjimo punktus: Narva-1, Narva-2, Koidula, Luhamaa ir Saatse. Tuo metu geležinkelių krovinių eismas, kaip nurodoma, turėtų tęstis, laikantis galiojančių apribojimų ir muitinės patikrų.

    Keliautojams gali tekti rinktis alternatyvius maršrutus per kaimynines šalis, ypač Latviją, tačiau tokios kelionės gali pailgėti ir pabrangti. Tiems, kurie neturi automobilio, praktiškiausia alternatyva gali tapti skrydis lėktuvu.

    Estija pabrėžia, kad priemonė planuojama šešiems mėnesiams, o ne neribotam laikui – pasibaigus šiam laikotarpiui sprendimas bus peržiūrėtas pagal saugumo situaciją.
  • Estijos premjeras: dronų gamintoja „Threod Systems“ tapo GRU užsakytos diversijos taikiniu

    Estijos premjeras: dronų gamintoja „Threod Systems“ tapo GRU užsakytos diversijos taikiniu

    By&nbspNathan Rennolds
    Published on •Updated

    Share

    Comments

    Add Euronews on Google

    Share
    Close Button


    Prime Minister Kristen Michal said Estonia was preparing to potentially close its border with Russia to “reduce the risks to our people and national security.”

    Estonian drone manufacturer Threod Systems was the target of a Russian intelligence-ordered sabotage attack on Saturday, Prime Minister Kristen Michal said.


    ADVERTISEMENT


    ADVERTISEMENT

    The attempted attack, which took place in the early hours of Saturday morning, aimed to cause an explosion and set fire to Threod’s premises, according to Estonia’s Internal Security Service.

    In a post on social media on Sunday, Michal said “extensive damage” had been averted thanks to “heightened security measures and a swift reaction by law enforcement.”

    The alleged attackers have been detained, he added. Local media outlets are reporting that eight people were taken into custody in relation to the incident.

    “This is part of Russia’s broader hybrid war against Europe, with the aim of decreasing support to Ukraine and pressure on Russia,” Michal wrote.

    Founded in 2012, Threod develops and manufactures unmanned aircraft and surveillance systems such as its Eos drones and eOpic electro-optical units. The company is based in Viimsi Parish, near the Estonian capital, Tallinn.

    The Main Directorate of the General Staff of the Armed Forces of the Russian Federation, or GRU, is Russia’s military intelligence agency, and it is suspected of being behind numerous hybrid attacks on European territory in recent years.

    It is believed that the agency, along with other intelligence bodies in Russia, often attempts to recruit local assets to carry out sabotage missions.

    Michal said Estonia was now preparing to potentially close its border with Russia to “reduce the risks to our people and national security.”

    It comes after Milrem Robotics, another Estonian defence firm, was hit by an arson attack in August. Estonian officials have said that attack was ordered by Russian special services.

    Sitting on NATO’s eastern flank, Estonia and its Baltic neighbours have been particularly exposed to security consequences believed to stem from Russia’s full-scale invasion of Ukraine, and there have been rapidly increasing reports of cyberattacks, drone incursions and sabotage attempts targeting the region.

    Go to accessibility shortcuts

    Share

    Comments

    Add Euronews on Google

    Read more


    Can a European Security Council help the EU fight Russia’s hybrid attacks?


    Țoiu: NATO and EU must boost response to hybrid attacks


    NATO’s deterrence increasingly undermined by lack of response to Russian ‘hybrid’ attacks

  • Latvija sulaikė įtariamą porą dėl šnipinėjimo Rusijai: taikiniu tapo NATO bazė ir lėktuvų judėjimas

    Latvija sulaikė įtariamą porą dėl šnipinėjimo Rusijai: taikiniu tapo NATO bazė ir lėktuvų judėjimas

    Latvijos teisėsauga sulaikė du šalies piliečius, įtariamus šnipinėjus Rusijos karinei žvalgybai. Valstybės saugumo tarnyba pranešė, kad pora galėjo rinkti informaciją apie NATO pajėgas, karinius orlaivius ir Latvijos paramą Ukrainai.

    Tyrimo duomenimis, įtariamieji domėjosi Ādaži karine baze, kuri laikoma vienu svarbiausių Latvijos karinių objektų ir kurioje dislokuota NATO brigada. Pareigūnai teigia, kad buvo fiksuojami ir kiti jautrūs duomenys, susiję su radarų sistemomis bei orlaivių judėjimu.

    Latvijos Valstybės saugumo tarnyba nurodė, kad surinkta informacija, kaip įtariama, buvo skirta Rusijos karinei žvalgybai GRU. Anot pareigūnų, vienas iš sulaikytųjų galėjo pasitelkti privatų lėktuvą žvalgybai iš oro ir fotografuoti karinės bazės teritoriją.

    Institucijos pažymi, kad tokia veikla galėjo padėti ne tik žvalgybai, bet ir galimoms diversijoms ar kitoms priešiškoms operacijoms. Latvijos pareigūnai pabrėžia, kad renkant duomenis apie karinius objektus, infrastruktūrą ir sąjungininkų pajėgų judėjimą kuriamos prielaidos tiksliau planuoti hibridines atakas.

    Baudžiamasis procesas, pasak tarnybos, pradėtas 2026 metais birželio 27 dieną, tyrimas tęsiamas. Pastaruoju metu NATO rytiniame flange vis dažniau kalbama apie išaugusią grėsmę dėl sabotažo, kibernetinių incidentų ir žvalgybinės veiklos, nukreiptos prieš valstybes, remiančias Ukrainą.

  • Dronas su sprogmenimis prie Leipcigo oro uosto: tyrėjai įtaria GRU pėdsaką ir plataus masto tinklą

    Dronas su sprogmenimis prie Leipcigo oro uosto: tyrėjai įtaria GRU pėdsaką ir plataus masto tinklą

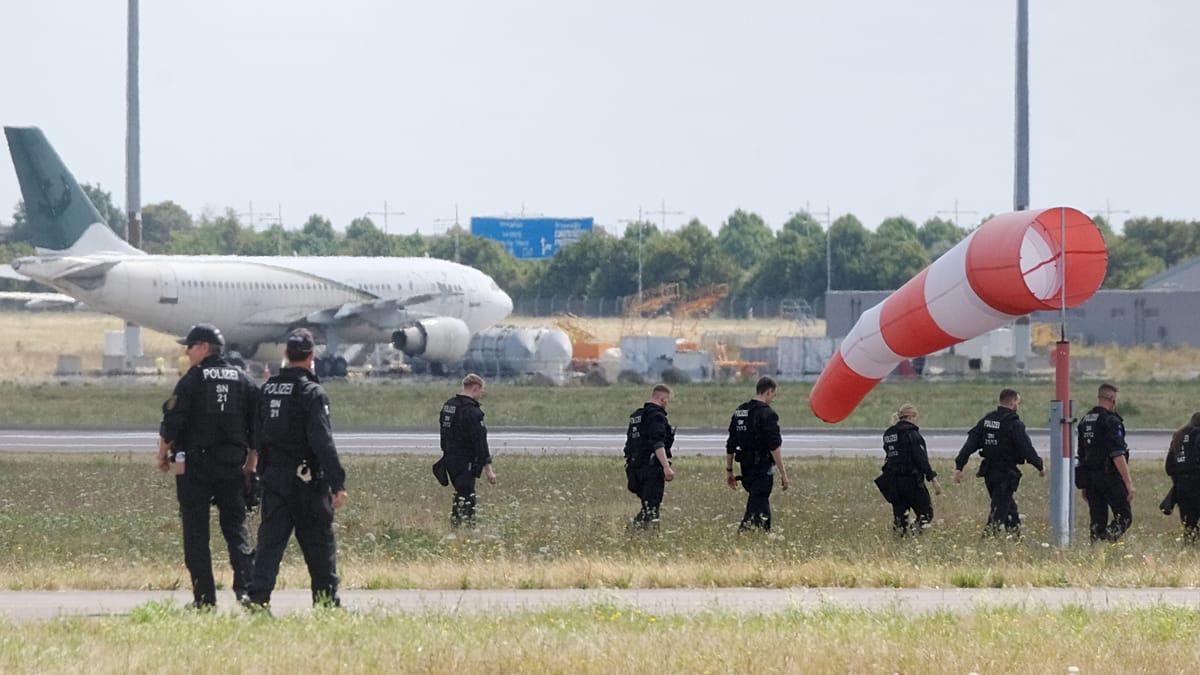
    Vokietijos saugumo tarnybos tęsia tyrimą dėl bandymo panaudoti droną su sprogmenimis Leipcigo ir Halės oro uoste, kur taikiniu galėjo tapti ukrainietiškas transporto lėktuvas. Tyrimo medžiaga, apie kurią anksčiau viešai nebuvo skelbta, leidžia manyti, kad incidentas gali būti susijęs su Rusijos karinės žvalgybos GRU aplinka.

    Pagal viešai aptariamus duomenis, tyrėjų dėmesio centre atsidūrė du įtariamieji: Rusijos pilietis Olegas Le. ir Baltarusijos pilietis Andrejus Ka. Vokietijos pareigūnai svarsto versiją, kad vienas jų galėjo rūpintis logistika, o kitas – tiesioginiu vykdymu.

    Kas įvyko oro uoste

    Incidentas, apie kurį pranešama, įvyko rugpjūčio 4 dieną Leipcigo ir Halės oro uoste. Dronas su sprogmenimis priartėjo prie ukrainietiško „Antonov“ tipo transporto orlaivio, tačiau buvo aptiktas ir neutralizuotas.

    Tyrėjai taip pat vertina informaciją, kad galėjo būti naudoti ir kiti dronai, kurie nesuveikė arba buvo sunaikinti dar iki bandymo priartėti prie taikinio. Apylinkėse rastos nuolaužos, kaip teigiama, sustiprino versiją apie iš anksto suplanuotą operaciją.

    Didžiausią nerimą kelia galimos pasekmės, jei sprogmuo būtų detonavęs. Skelbiama, kad planuota panaudoti apie 1,8 kilogramo plastinio sprogmens, o lėktuve tuo metu galėjo būti apie 25 000 litrų reaktyvinio kuro.

    DNA pėdsakas ir ryšiai Europoje

    Vokietijos tyrėjai, kaip teigiama, šį atvejį vertina platesniame Europos saugumo kontekste, ieškodami sąsajų su kitais galimo sabotažo incidentais. Pastaraisiais metais Europoje vis dažniau fiksuojamos vadinamosios hibridinės grėsmės, kai taikomi sunkiai atsekami metodai ir pasitelkiami tarpiniai vykdytojai.

    Svarbiu tyrimo elementu įvardijamas DNA pėdsakas, aptiktas ant įrangos, kuri galėjo būti naudojama drono valdymui. Skelbiama, kad šie duomenys galėjo sutapti su anksčiau fiksuotais pėdsakais kitose šalyse, todėl Andrejus Ka. pateko į tyrėjų akiratį.

    Tokio pobūdžio schemose, saugumo ekspertų vertinimu, dažnai matomas pasikartojantis modelis: vykdytojais tampa kriminalinę praeitį turintys asmenys, o tikrieji organizatoriai lieka šešėlyje. Tai apsunkina įrodymų rinkimą ir leidžia užsakovams neigti tiesioginį ryšį.

    Diplomatinės pasekmės ir tolesnis tyrimas

    Byla jau turėjo politinių ir diplomatinių padarinių. Vokietija paskelbė apie priemones prieš Rusiją, tarp jų – sprendimus dėl Rusijos diplomatinio ir kultūrinio atstovavimo apribojimų, o Rusija atsakė analogiškais veiksmais.

    Maskva viešai atmeta kaltinimus, teigdama, kad pateikiamų įrodymų nepakanka tiesioginiam valstybinių struktūrų vaidmeniui pagrįsti. Tuo metu Vokietijos pareigūnai siekia sustiprinti surinktą įrodymų bazę ir aiškiau nustatyti ne tik vykdytojus, bet ir galimus organizatorius.

    Leipcigo ir Halės oro uosto atvejis taip pat išryškina augančią kritinės infrastruktūros pažeidžiamumo problemą. Dronų technologijų prieinamumas, mažos operacijos sąnaudos ir sudėtingas atsekamumas verčia valstybes sparčiau investuoti į oro uostų apsaugą, antidronines sistemas ir žvalgybinės informacijos mainus.

  • Glucksmannas įspėja apie GRU šmeižto operaciją: ką tai reiškia Prancūzijos 2027 metų rinkimams?

    Glucksmannas įspėja apie GRU šmeižto operaciją: ką tai reiškia Prancūzijos 2027 metų rinkimams?

    Centro kairės europarlamentaras ir galimas kandidatas į Prancūzijos prezidentus Raphaëlis Glucksmannas pranešė tapęs, jo teigimu, Rusijos dezinformacijos kampanijos taikiniu. Politikas tvirtina, kad Prancūzijos institucijos jam nurodė, jog operacija siejama su Rusijos karine žvalgyba GRU.

    Pasak Glucksmanno, apie incidentą jį informavo Prancūzijos generalinis sekretoriatas gynybai ir nacionaliniam saugumui. Jis teigia gavęs vertinimą, kad tai buvusi koordinuota informacinė ataka, nukreipta į jo reputaciją ir politinę veiklą.

    Kaip ataka buvo vykdoma?

    Glucksmannas aiškino, kad kampanijoje naudotos įprastos šiuolaikinių įtakos operacijų taktikos. Viena jų, anot politiko, buvo suklastotas straipsnis interneto svetainėje, imituojančioje kairiųjų pažiūrų žiniasklaidos priemonę, taip siekiant sukurti patikimumo įspūdį.

    Taip pat, jo teigimu, socialiniuose tinkluose platintas vaizdo įrašas, kuriame skleidžiami kaltinimai dėl tariamo bandymo papirkti žurnalistus. Glucksmannas šiuos teiginius atmeta ir tvirtina, kad tokios istorijos kuriamos tam, jog būtų pasėta abejonė bei skaldoma visuomenės nuomonė.

    Kodėl tai svarbu 2027 metų kampanijai?

    Prancūzijoje artėjant 2027 metų prezidento rinkimams, užsienio įtakos rizika tampa vis aktualesnė tema. Prezidentas Emmanuelis Macronas anksčiau yra pabrėžęs, kad rinkimų apsauga nuo išorės kišimosi bus vienas valstybės prioritetų, o šios diskusijos Europoje stiprėja po ankstesnių incidentų, siejamų su koordinuotomis dezinformacijos veiklomis.

    Glucksmannas yra žinomas kaip griežtas Kremliaus kritikas ir yra dalyvavęs 2013 metų Maidano įvykiuose Kyjive. Dėl tokio viešo profilio jis laikomas patogiu taikiniu informacinėms atakoms, ypač jei jo galimas dalyvavimas rinkimuose pradėtų realiai keisti politinę dinamiką.

    „Rusijos tarnybos jau pradėjo operacijas, skirtas destabilizuoti 2027 metų prezidento rinkimus. Ši ataka tėra užuomina į tai, kas dar gali laukti“, – sakė Raphaëlis Glucksmannas.

    Rusijos ambasada Paryžiuje, pagal viešai skelbtą informaciją, operatyviai nekomentavo šių kaltinimų. Tuo metu Prancūzijos institucijos ir Europos partneriai vis dažniau akcentuoja, kad rinkimų saugumas apima ne tik kibernetines atakas, bet ir manipuliacijas informacine erdve, naudojant netikras svetaines, anoniminius tinklus bei koordinuotą turinio sklaidą.

  • Italijoje susekta GRU šnipų schema: taikėsi į CAMM ir CAMM-ER, svarbias Lenkijos oro gynybai

    Italijos teisėsauga ir žvalgybos institucijos išardė, įtariama, su Rusijos karinės žvalgybos GRU susijusią šnipinėjimo schemą, kuri siekė gauti duomenų apie Vakarų oro gynybos technologijas. Tyrimo duomenys rodo, kad taikytasi į sistemas ir raketas, kurios svarbios ne tik Italijai ar Ukrainai, bet ir Lenkijos oro gynybos planams.

    Pagal paviešintą informaciją, pagrindinis įtariamas tarpininkas buvo buvęs Italijos saugumo pareigūnas, o ryšius palaikė asmuo, turėjęs diplomatinį statusą Rusijos ambasadoje Romoje. Tyrėjai teigia fiksavę slaptą informacijos perdavimo metodiką, o už pateiktus atsakymus į konkrečius techninius klausimus esą buvo mokama po 4 000 eurų.

    Kas domino šnipus?

    Teisėsaugos medžiagoje minimi klausimai apie oro gynybos sistemų veikimo principus, galimus pažeidžiamumus ir atsparumą elektroniniams trikdžiams. Tokia informacija ypač vertinga šiuolaikiniame kare, nes leidžia ieškoti būdų, kaip apgauti taikinių aptikimo ir raketų valdymo grandis.

    Skelbiama, kad domėtasi europine SAMP/T sistema, taip pat raketomis CAMM-ER. Pastarosios siejamos su didesnio nuotolio perėmimu ir laikomos svarbia grandimi ten, kur siekiama uždengti spragas tarp skirtingo nuotolio oro gynybos sluoksnių.

    Kodėl tai aktualu Lenkijai?

    Lenkija pastaraisiais metais sparčiai plečia oro gynybą, o CAMM ir CAMM-ER šeimos raketos įvardijamos kaip vienas kertinių elementų programose Narew ir Pilica+. Šios priemonės turėtų saugoti pajėgas, oro uostus ir kritinę infrastruktūrą, o taip pat didinti atsparumą dronų ir sparnuotųjų raketų grėsmei.

    2023 metais Lenkija paskelbė dėl šių sprendimų įsigijimo apimčių: kalbėta apie 23 baterijas, daugiau kaip 100 iLauncher tipo paleidimo įrenginių ir apie 1 000 naujos kartos CAMM-ER raketų. Sutarties vertė buvo nurodoma apie 4 mlrd. svarų sterlingų, tai yra maždaug 4,7 mlrd. eurų.

    Šiuolaikinė kova vyksta ir dėl algoritmų

    Tokio pobūdžio šnipinėjimas rodo, kad karinė konkurencija persikelia į algoritmų, trukdymo ir signalų apdorojimo sritį. Jei priešininkas iš anksto geriau supranta raketos taikinio paieškos ar nukreipimo logiką, jis gali kurti klaidinančias priemones, parinkti atakos profilius ar elektronines užtvaras, kurios mažina perėmimo tikimybę.

    Italijos institucijos pranešė apie sulaikymus, o Roma taip pat ėmėsi diplomatinių veiksmų prieš Rusijos atstovybės darbuotojus. Šis atvejis dar kartą primena, kad gynybos pramonės duomenų apsauga Europoje tampa ne mažiau svarbi nei fizinis ginklų tiekimas, nes nutekintos technologinės detalės ilgainiui gali pakeisti realią kovinių sistemų vertę.

    „Rusija toliau taiko hibridines priemones, kad darytų spaudimą Vakarams ir Italijai. Tai rimtas ir nepriimtinas kišimasis į valstybės institucijas ir nacionalinį saugumą“, – sakė Italijos užsienio reikalų ministras Antonio Tajani.

    Gamybos ir tiekimo grandinių apsauga šiuo metu vis dažniau siejama ir su DI, kuris naudojamas tiek atakoms planuoti, tiek gynybos spragoms ieškoti analizuojant didelius techninės informacijos kiekius. Dėl to NATO valstybės ir Europos Sąjunga pastaraisiais metais griežtina eksporto kontrolę, vidaus patikrų procedūras ir kibernetinio saugumo reikalavimus gynybos pramonės rangovams.

  • Nutekinti dokumentai atskleidė Maskvos paslaptį: „Baumano“ universitete ruošiami GRU įsilaužėliai

    Nutekinti dokumentai atskleidė Maskvos paslaptį: „Baumano“ universitete ruošiami GRU įsilaužėliai

    Daugiau nei 2 000 žurnalistų paviešintų dokumentų atskleidė, kaip Maskvoje, „Baumano“ valstybiniame technikos universitete, veikia slaptas padalinys, siejamas su sisteminiu Rusijos karinės žvalgybos kadrų rengimu. Tarptautinio tyrimo autoriai skelbia, kad čia esą ruošiami būsimi GRU pareigūnai, tarp jų kibernetinių atakų vykdytojai ir informacinių operacijų specialistai.

    Pasak tyrime minimų redakcijų, mokymo schema esą sudėliota taip, kad studentai dar studijų metu būtų priskiriami konkrečioms žvalgybos struktūroms. Baigę mokslus jie neva nukreipiami tiesiai į padalinius, siejamus su įsilaužimais, sabotažu ir politinio poveikio operacijomis užsienyje.

    Vienas dažniausiai minimas pavyzdys yra GRU padalinys 26165, Vakarų žvalgybos ir kibernetinio saugumo bendruomenėje siejamas su grupe „Fancy Bear“ ir pavadinimu APT28. Šiai grupei įvairios valstybės ir institucijos yra priskyrusios atakas prieš valdžios įstaigas, kritinę infrastruktūrą ir politines organizacijas.

    Ko esą mokomi būsimi specialistai

    Nutekinti dokumentai rodo, kad programa, apie kurią kalbama tyrime, apimtų ne vien įprastus informatikos kursus. Joje minimi įgūdžiai, susiję su įsilaužimais į sistemas, kenkėjiškų programų kūrimu, paskirstytosiomis paslaugos trikdymo atakomis ir tinklų saugumo spragų analize.

    Žurnalistai teigia, kad studentai dirbtų su praktiniais scenarijais ir simuliuotomis atakomis, o mokomojoje medžiagoje minimi tokie įrankiai kaip „Metasploit“. Dokumentuose taip pat esą aptariama, kaip analizuoti užsienio karinių tinklų architektūrą ir saugumo modelius, įvardijant ir JAV.

    Kartu pabrėžiama, kad kibernetinė dalis neatsiejama nuo informacinio poveikio. Programoje, kaip skelbiama, yra temos apie manipuliacinio turinio kūrimą socialiniuose tinkluose, kampanijų planavimą ir informacinio karo strategijų analizę.

    Propaganda ir atranka

    Tyrimo autoriai nurodo, kad dalis mokomosios medžiagos pateikiama per Kremliaus naratyvų prizmę, todėl, ekspertų vertinimu, siekiama ne tik techninio pasirengimo, bet ir ideologinio lojalumo. Tai atitinka platesnę Rusijos valstybės praktiką, kai kibernetinės operacijos derinamos su propaganda ir dezinformacija.

    Dokumentuose minimas ir su akademine veikla siejamas asmuo, kuris, kaip teigiama, derina darbą universitete su tarnyba žvalgybos sistemoje. Taip pat rašoma apie aukšto rango karininkų įsitraukimą į programą, tarp jų ir asmenis, kuriems taikomos tarptautinės sankcijos.

    Dar vienas jautrus aspektas yra minima praktika keisti kai kurių studentų tapatybes dar iki studijų pabaigos. Tyrime keliama versija, kad tokia priemonė galėtų būti susijusi su pasirengimu veikti po priedanga už Rusijos ribų.

    Kodėl tai svarbu Europai

    Nutekintų dokumentų istorija įsilieja į platesnį Europos saugumo foną, kuriame fiksuojamas kibernetinių incidentų ir hibridinių operacijų augimas. Europos Sąjungos institucijos ne kartą yra įspėjusios, kad valstybės remiamos grupuotės vis dažniau taikosi į viešąjį sektorių, energetiką, transportą ir ryšių infrastruktūrą.

    Ekspertai pažymi, kad didžiausias pavojus kyla tada, kai kibernetiniai pajėgumai auginami sistemiškai, o švietimo institucijos tampa valstybės saugumo aparato dalimi. Tokiu atveju formuojamas ilgalaikis specialistų rezervas, galintis vykdyti tiek technines atakas, tiek koordinuotą informacinį spaudimą.

    Šalys, siekiančios sumažinti riziką, pastaraisiais metais didina investicijas į incidentų prevenciją, stebėseną ir kritinių sistemų atsparumą. Tuo pat metu daugėja raginimų griežtinti tiekėjų patikrą, stiprinti bendradarbiavimą tarp žvalgybos institucijų ir sparčiau diegti modernias kibernetinės gynybos priemones, įskaitant DI taikymą grėsmių aptikimui.