Tag: Hibridinis karas

  • Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

    Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

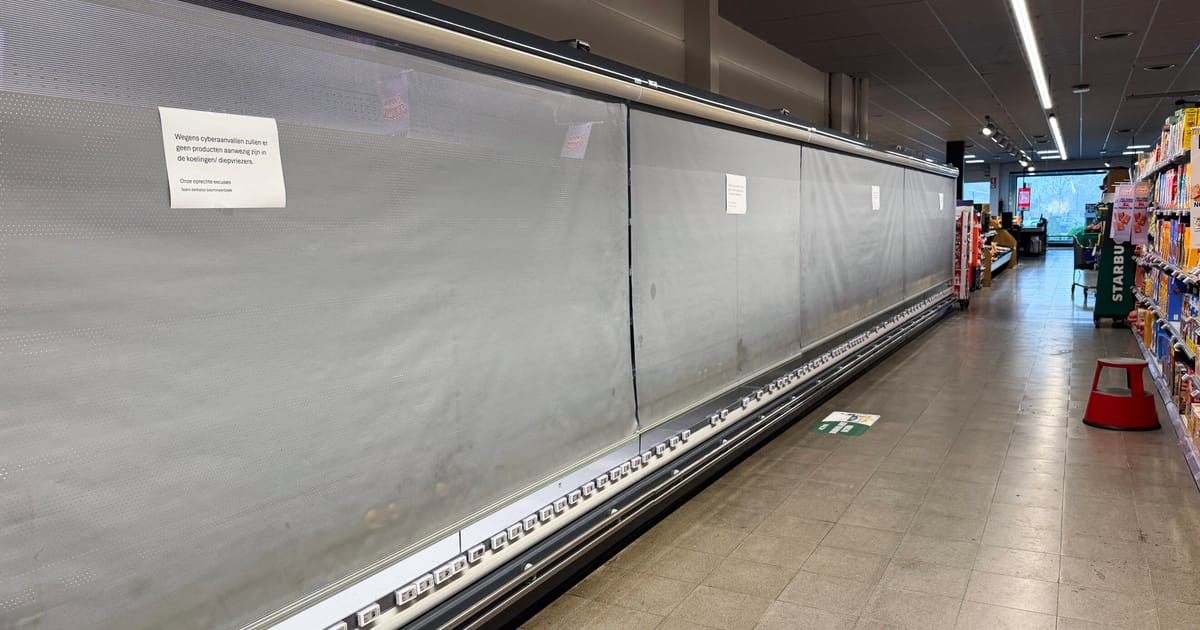
    Per kelias savaites Europą sudrebino dvi didelės kibernetinių atakų bangos prieš prekybos tinklus: sutrikdyta parduotuvių šaldymo įranga, o kai kuriose vietose teko spręsti, ką daryti su atšilusiomis prekėmis.

    Pirmoji atakų serija spalio 11–12 dienomis smogė Prancūzijos parduotuvėms, o naujausias incidentas fiksuotas pirmadienį – šįkart šaldymo sistemos sutriko mažiausiai devyniose ES šalyse, apie tai rašo „POLITICO“.

    Tokie taikiniai kibernetinėje erdvėje nėra atsitiktiniai: prekybos tinklai yra maisto tiekimo grandinės dalis, o šaldymo įrangos valdymas priskiriamas prie kasdienės, bet kritiškai svarbios infrastruktūros.

    Kibernetinio saugumo ekspertai ir analitikai vis garsiau svarsto, kad tai gali būti platesnio masto hibridinės veiklos dalis, tačiau pabrėžia: galutinis atsakymas, kas stovi už atakų, kol kas nėra patvirtintas.

    Šaldymo įranga sutriko mažiausiai devyniose ES šalyse

    Pranešama, kad problemos užfiksuotos Belgijoje, Liuksemburge, Švedijoje, Vokietijoje, Airijoje, Nyderlanduose, Estijoje, Suomijoje ir Rumunijoje. Dalies prekybos tinklų atstovai nurodė, kad paveiktas buvo tik nedidelis parduotuvių skaičius.

    Vis dėlto pats incidento pobūdis atkreipė dėmesį: šaldymo ir šaldiklių sistemų išjungimas ar parametrų keitimas gali tiesiogiai paveikti prekių saugumą ir sukelti trikdžių parduotuvėse.

    Europos Komisijos saugumo pareigūnai ketina aiškintis šiuos incidentus, o už žemės ūkį ir maistą atsakingas eurokomisaras Christophe’as Hansenas juos apibūdino kaip tyčinį bandymą sutrikdyti maisto tiekimo grandinę.

    Kodėl įtarimai krypsta į Maskvą

    Nustatyti kibernetinės atakos vykdytojus sudėtinga: net ir surinkus techninius duomenis, oficialus priskyrimas dažnai užtrunka, o valstybės kartais vengia viešai įvardyti kaltininkus dėl diplomatinių ar žvalgybinių priežasčių.

    Belgijos kibernetinio saugumo agentūros atstovas teigė, kad šiuo metu nežinoma, kas yra už atakos, ir gali būti, kad to niekada nepavyks tiksliai nustatyti.

    Visgi dalis analitikų svarsto apie Rusijos pėdsaką. Kartu su Iranu, Kinija ir Šiaurės Korėja Rusija laikoma viena iš valstybių, kurios dažniausiai siejamos su valstybės remiamomis kibernetinėmis atakomis prieš Europą, o kai kurie ekspertai teigia, kad šiuo atveju taikiniai ir veikimo modelis mažiau dera su kitų trijų šalių įprasta taktika.

    Kibernetinio saugumo įmonės „Lupovis“ vadovas Xavieras Bellekens sakė, kad tyrėjų surinkti duomenys iš vadinamųjų „medaus puodų“ (spąstų, skirtų užpuolikams aptikti) leidžia įtarti valstybės remiamą grupę. Jo teigimu, tokiai atakai reikia specifinių žinių apie pramonines valdymo sistemas ir šaldymo technologijas.

    Anot jo, infrastruktūra, kuria naudotasi atakuojant „medaus puodus“, anksčiau esą buvo siejama su rusų grupėmis, o pasikartojantis atakų scenarijus taip pat vertinamas kaip papildomas signalas.

    Neatmetamos ir kitos versijos

    Ekspertai pabrėžia, kad, nepaisant konteksto ir netiesioginių požymių, šiame etape trūksta galutinių įrodymų. Britų analitinio centro RUSI kibernetinio saugumo direktorius Jamesas Sullivanas teigė, kad svarstytinos įvairios versijos – nuo valstybinių veikėjų iki pavienių asmenų.

    Analitikai atkreipia dėmesį ir į tai, kad nėra požymių, jog prekybos tinklai būtų buvę šantažuojami išpirkos reikalavimais – tai dažniausia finansiškai motyvuotų įsilaužimų forma. Taip pat kol kas neatsirado grupių, kurios viešai prisiimtų atsakomybę.

    Belgijos federalinė prokuratūra patvirtino, kad pradėtas baudžiamasis tyrimas. Rusijos užsienio reikalų ministerija į prašymą pakomentuoti neatsakė.

    Tyrimas dar tik įsibėgėja, o ekspertai prognozuoja, kad priešiški veikėjai, kad ir kas jie būtų, atidžiai stebės, kokį realų poveikį tokios atakos sukelia ir kaip greitai į jas reaguojama.

  • Ukrainos žvalgyba: Rusija svarsto konfliktą su Lenkija ir Baltijos šalimis, Europoje – apie 400 agentų

    Ukrainos Užsienio žvalgybos tarnyba pranešė vertinanti, kad Kremlius, greta hibridinių veiksmų, modeliuoja ir tiesioginio ginkluoto konflikto su Europa scenarijus. Tarp minimų krypčių įvardijamos Lenkija, Baltijos šalys ir Šiaurės Europa.

    Anot ukrainiečių žvalgybos, Rusija tokį susidūrimą laiko realiu variantu ilgesnėje perspektyvoje, o trumpuoju laikotarpiu gali siekti kontroliuojamo regioninio krizės eskalavimo NATO rytiniame flange. Tokios krizės tikslas, kaip teigiama, būtų ne karinė pergalė, o Aljanso reakcijos greičio ir kolektyvinės gynybos patikimumo išbandymas.

    Ko siekiama NATO rytiniame flange?

    Ukrainos žvalgyba pabrėžia, kad Maskva gali mėginti veikti žemiau tiesioginio karo slenksčio, derindama spaudimą pasienio ruožuose, informacines operacijas ir provokacijas. Tokiu būdu siekiama sukurti situaciją, kurioje sąjungininkėms būtų sunkiau greitai sutarti dėl vieningos reakcijos.

    „Tikslas nėra nugalėti NATO karine prasme, o pademonstruoti tariamą jo nesugebėjimą greitai reaguoti ir ginti narių“, – teigiama ukrainiečių žvalgybos vertinime.

    Tokios strategijos logika remiasi prielaida, kad krizė, kuri atrodo „ribinė“ ar dviprasmiška, suteikia daugiau erdvės neigti atsakomybę, vilkinti sprendimus ir skaldyti visuomenių nuotaikas. Būtent todėl didelis dėmesys skiriamas ne tik kariniams pajėgumams, bet ir informacinei aplinkai bei vidaus politikos jautrumams.

    Apie 400 žvalgybos pareigūnų Europoje

    Ukrainos tarnyba taip pat nurodo, kad Europoje gali būti beveik 400 Rusijos specialiųjų tarnybų pareigūnų. Jų užduotys, kaip skelbiama, apima šnipinėjimą, diversijas ir kibernetines atakas.

    Žvalgybos teigimu, tokie tinklai reikalingi ne tik informacijos rinkimui, bet ir pasirengimui veiksmams, kurie gali būti aktyvuojami krizės metu. Kibernetinės atakos prieš infrastruktūrą, bandymai trikdyti logistiką ar sklaidyti dezinformaciją laikomi priemonėmis, galinčiomis paveikti visuomenės pasitikėjimą institucijomis ir apsunkinti operatyvius sprendimus.

    Kodėl ši žinutė svarbi Lietuvai?

    Nors vertinime tiesiogiai akcentuojamos Lenkija ir Baltijos šalys, kontekstas apima visą NATO rytinį flangą, kuriame saugumo situacija priklauso nuo atgrasymo, ankstyvojo perspėjimo ir sąjungininkų karinio buvimo. Lietuvos atveju tai reiškia, kad hibridinių grėsmių atpažinimas, infrastruktūros apsauga ir visuomenės atsparumas informacinėms atakoms tampa ne mažiau svarbūs nei tradiciniai gynybos pajėgumai.

    Ukrainos žvalgyba pabrėžia, kad Rusija ruošiasi ilgalaikei konfrontacijai, todėl parama Ukrainai ir NATO rytinės sienos stiprinimas, jos vertinimu, yra sudedamoji atgrasymo strategijos dalis. Tokios išvados sutampa su platesnėmis Europos saugumo diskusijomis, kuriose vis dažniau kalbama apie ilgalaikį pasirengimą, o ne vien trumpalaikes priemones.

  • Rusija ruošia naują smūgių žiemą Ukrainai: kuo tai gali baigtis Lenkijai ir NATO rytų flangui

    Rusija tęsia karą prieš Ukrainą ir signalizuoja, kad rudenį bei žiemą vėl didins atakas prieš energetikos infrastruktūrą. Toks spaudimas skirtas ne tik silpninti Ukrainos gynybą, bet ir sukelti socialinę įtampą, sutrikdyti elektros tiekimą bei šildymo sezoną. Kartu Maskva bando peržengti eskalacijos ribas taip, kad patikrintų NATO reakcijos greitį ir vienybę.

    Lenkijos saugumo institucijos bei politikai vis dažniau kalba apie hibridinių incidentų riziką regione. Pastaraisiais mėnesiais viešojoje erdvėje minimi atvejai, kai prie sienų fiksuojami oro erdvės pažeidimai ar aptinkami bepiločiai, gali tapti spaudimo priemone – bandymu „pratinti“ visuomenę prie nuolatinių provokacijų.

    Hibridinės grėsmės ir kritinė infrastruktūra

    Ekspertai pabrėžia, kad didelio masto konvencinis puolimas prieš NATO šalis artimiausiu metu laikomas mažai tikėtinu, tačiau tai nereiškia mažesnės rizikos kasdienybei. Hibridinio karo logika remiasi diversijomis, sabotažu, kibernetinėmis atakomis ir bandymais trikdyti logistiką – ypač tuos maršrutus, kuriais į Ukrainą juda Vakarų parama.

    Tokio tipo veiksmai dažnai nutaikomi į kritinę infrastruktūrą: energetikos tinklus, ryšius, vandens tiekimą, transporto mazgus ar finansines paslaugas. Praktinis tikslas – sukurti sutrikimų grandinę, kuri brangiai kainuotų, pareikalautų daug žmogiškųjų resursų ir mažintų visuomenės pasitikėjimą valstybės gebėjimu užtikrinti saugumą.

    „Mes nesame karo su Rusija būsenoje, tačiau esame hibridinio karo realybėje, ir provokacijomis Maskva gali siekti išprovokuoti simetrišką atsaką“, – sakė buvęs žvalgybos tarnybos vadovas Andrzejus Derlatka.

    Oro gynybos stiprinimas ir spragos prieš dronus

    Lenkija pastaraisiais metais sparčiai modernizuoja ginkluotąsias pajėgas ir stiprina daugiasluoksnę oro gynybą, integruotą į NATO sistemas. Viešai pabrėžiama sąjungininkų parama ir priešlėktuvinių pajėgumų didinimas, tačiau net ir augant pajėgumams, išlieka laikini „pereinamieji“ etapai: dalis naujos technikos dar nepasiekė pilnos parengties, o kai kurios platformos vis dar laukia modernizacijos.

    Didžiausias praktinis galvosūkis – masiškai naudojami pigūs ir maži dronai. Jų perėmimas brangiais raketiniais kompleksais yra ekonomiškai nepalankus, todėl vis daugiau dėmesio skiriama pigesnėms neutralizavimo priemonėms, elektroninei kovai, sensorikai ir automatizuotoms sprendimų grandinėms.

    Lenkijoje vystomi ir diegiami antidroniniai sprendimai, tačiau kritika dažnai nukreipta į tai, kad taikos meto viešieji pirkimai, sertifikavimas ir procedūros užtrunka. Ukrainos patirtis parodė, kad karo sąlygomis naujų priemonių diegimo ciklas gali sutrumpėti iki savaičių, o taikos meto modelis dažnai matuojamas metais.

    Greitesni sprendimai ore ir preautorizacija

    Viena svarbiausių pamokų – sprendimų priėmimo greitis. Kai oro erdvę kerta raketa ar dronas, kelios minutės gali lemti, ar objektas bus numuštas dar pasienyje, ar pasieks giliau esančias teritorijas. Dėl to daugelyje NATO šalių stiprinamos išankstinio veikimo procedūros, leidžiančios greičiau paleisti perėmimo priemones.

    Lenkijos gynybos vadovybė taip pat skelbia planuojanti supaprastinti taisykles, kad naikintuvų pilotai turėtų aiškesnį ir greitesnį sprendimų kelią, kai nustatomas oro erdvės pažeidimas. Be to, aptariama galimybė laikinai uždaryti oro erdvę atskirose zonose, kai rizika išauga.

    Šioje logikoje itin svarbi tampa ir vadinamoji preautorizacija kai kurioms oro gynybos sistemoms. Tai reiškia, kad esant aiškiai apibrėžtam grėsmės scenarijui, perėmimas gali vykti pusiau automatiniu režimu net ir sutrikus tiesioginiam ryšiui su operaciniu vadovavimu, tačiau tokiam modeliui būtinos patikimos atpažinimo ir kontrolės grandys.

    Artėjant žiemai rizikos regione išlieka kompleksinės: nuo energetikos smūgių Ukrainoje iki galimų provokacijų NATO rytiniame flange. Todėl pagrindinis klausimas tampa ne tik ginkluotės kiekis, bet ir gebėjimas greitai priimti sprendimus, apsaugoti kritinę infrastruktūrą ir turėti ekonomiškai tvarias priemones prieš masiškai naudojamus dronus.

  • Ukraina perspėja: Rusija gali surengti provokaciją Lenkijoje panaudodama ukrainietiškus dronus

    Ukraina perspėja: Rusija gali surengti provokaciją Lenkijoje panaudodama ukrainietiškus dronus

    Ukrainos karinės tematikos portalas Militarnyi skelbia, kad Rusija, anot ukrainiečių ekspertų, ėmė naudoti perimtus Ukrainos bepiločius hibridinėms operacijoms. Tokia taktika siejama su bandymu sukurti klaidinančius „įrodymus“ ir nukreipti kaltę nuo tikrojo agresoriaus.

    Pasak publikacijoje cituojamo Ukrainos gynybos technologijų patarėjo Serhijaus Beskrestnovo, žinomo Flash slapyvardžiu, Rusija renka išlikusius ukrainietiškus dronus, juos taiso ir parengia galimoms provokacijoms. Teigiama, kad moderniame hibridiniame kare ore pasirodantys dronai nebūtinai turės rusiškus atpažinimo ženklus.

    Militarnyi nurodo, kad vaizdo įrašuose matytas objektas savo kontūrais ir konstrukcija gali atitikti Ukrainos tolimojo nuotolio dronų tipą FP-1/2. Manoma, kad tokie aparatai Rusijos rankose galėjo atsidurti po to, kai dėl elektroninės kovos trikdžių ar techninių gedimų nukrito Rusijos teritorijoje.

    Lenkijos įspėjimai dėl „neteisingos vėliavos“

    Apie galimą scenarijų anksčiau viešai kalbėjo ir Lenkijos pareigūnai. Lenkijos vicepremjeras ir gynybos ministras Władysławas Kosiniakas-Kamyszas yra perspėjęs, kad Rusija gali panaudoti perimtus ukrainietiškus dronus provokacijoms, vadinamosioms operacijoms po klaidinga vėliava.

    Jo teigimu, tokios priemonės galėtų būti nukreiptos prieš NATO rytinį flangą, o tarp galimų taikinių minėta Lenkija, Baltijos valstybės, Suomija ar Rumunija. Ši tema, kaip skelbta, buvo aptarta ir nacionalinio saugumo koordinavimo formate.

    Kodėl dronai tapo patogia hibridinio karo priemone

    Karinėje praktikoje perimta priešininko technika dažnai ne tik tiriama, bet ir pritaikoma pakartotiniam naudojimui. Dronų atveju tai ypač paprasta, nes dalį funkcijų lemia programinė įranga, ryšio kanalai ir navigacijos moduliai, kuriuos galima perkonfigūruoti.

    Ekspertai pabrėžia, kad dronų karas skatina ir informacines operacijas: vien skrydis virš jautrios teritorijos gali tapti pretekstu politiniam spaudimui ar bandymui supriešinti sąjungininkus. Tokiose situacijose itin svarbus tampa greitas incidentų tyrimas, radinių kilmės nustatymas ir duomenų skaidrumas.

    Technologinė eskalacija ir rizikos regione

    Pastaraisiais metais tiek Ukraina, tiek Rusija intensyviai plečia bepiločių naudojimą, o DI sprendimai vis dažniau taikomi taikinių atpažinimui, maršrutų optimizavimui ir trikdžių įveikai. Tai didina ir atsitiktinių incidentų, ir sąmoningų provokacijų riziką pasienio valstybėms.

    Analitikai atkreipia dėmesį, kad prie įprastų grėsmių prisideda ir elektroninė kova, kai trikdomas ryšys ar navigacija, o skrydžio trajektorija gali pakisti. Dėl to kaimyninės NATO šalys stiprina oro erdvės stebėjimą, reagavimo procedūras ir kritinės infrastruktūros apsaugą.

  • Italija išsiunčia du Rusijos karinius atašė: įtariamas šnipinėjimas ir grasinimas atsaku

    Italija išsiunčia du Rusijos karinius atašė: įtariamas šnipinėjimas ir grasinimas atsaku

    Italija nurodė iš šalies išvykti dviem Rusijos ambasados kariniams atašė, kuriuos prokurorai sieja su šnipinėjimo veikla. Užsienio reikalų ministras Antonio Tajani pareiškė, kad tai esą „rimti ir nepriimtini kišimosi veiksmai“, keliantys grėsmę nacionaliniam saugumui.

    Pasak ministro, du Rusijos diplomatai turi palikti Italiją per tris dienas. Jis viešai įvardijo išsiunčiamus asmenis ir pabrėžė, kad sprendimas priimtas po Romos prokuratūros atlikto tyrimo ir surinktos medžiagos.

    Šis žingsnis žengtas praėjus dviem dienoms po to, kai policija pranešė sulaikiusi du buvusius Italijos žvalgybos pareigūnus. Vietos žiniasklaida skelbė, kad jie galėjo perduoti Rusijai informaciją apie karinę paramą Ukrainai ir kitus su gynyba susijusius duomenis.

    Įtarimai dėl slaptos informacijos

    Italijos teisėsauga nurodė, kad vienas sulaikytųjų, 59 metų buvęs žvalgybos pareigūnas, esą buvo atlyginamas Rusijos kuratoriaus. Tyrėjų teigimu, per ilgą laiką jis galėjo teikti informaciją iš kelių šaltinių, tarp jų ir tarnaujančių kariškių, dirbusių itin konfidencialiose pozicijose.

    Žiniasklaidos pranešimuose minėta, kad tarp galimai perduotų duomenų galėjo būti informacija apie Italijos ir Prancūzijos oro gynybos sistemą SAMP/T, numatytą perduoti Ukrainai, taip pat apie „Aster“ raketas, kurios jau buvo išsiųstos Kyjivui. Taip pat skelbta apie bandymus gauti duomenų apie NATO veiklą Bulgarijoje ir Italijos bendrovę „Avio“, siejamą su variklių gamyba bepiločiams ir viršgarsinėms raketoms.

    Ką sako įtariamųjų gynyba

    Vieno sulaikytųjų advokatas neigė išdavystės faktą ir tikino, kad jo klientas rinko tik viešai prieinamą informaciją. Skelbta, kad įtariamasis turėjo būti oficialiai apklaustas artimiausiomis dienomis, o tyrimas tęsiamas.

    Italijos gynybos ministras Guido Crosetto šį atvejį apibūdino kaip galimą platesnės Rusijos hibridinės veiklos Europoje dalį. Tokie tyrimai, anot ekspertų, dažniausiai apima ne tik tradicinį šnipinėjimą, bet ir bandymus daryti įtaką sprendimų priėmėjams, rinkti jautrią technologinę informaciją bei sekti gynybos pramonės grandines.

    Maskvos reakcija ir fonas

    Rusijos užsienio reikalų ministerija per valstybinę žiniasklaidą pareiškė, kad į Italijos sprendimą bus atsakyta „atitinkamu atsaku“. Tuo metu Rusijos ambasadorius Italijoje tvirtino, kad Roma esą siekia maksimaliai apriboti Rusijos įtaką šalyje.

    Diplomatų išsiuntimas dėl įtariamo šnipinėjimo nėra naujas reiškinys Europoje, ypač po plataus masto Rusijos karo prieš Ukrainą pradžios. Italija jau buvo susidūrusi su panašiais atvejais ankstesniais metais, o tokios bylos dažnai baigiasi ir abipusėmis išsiuntimo priemonėmis.

    „Maskva tęsia hibridinį karą prieš Vakarus ir Italiją, o toks kišimasis yra rimtas ir nepriimtinas mūsų institucijoms bei nacionaliniam saugumui“, – sakė Antonio Tajani.

    „Į tai bus sureaguota atitinkamu atsaku“, – teigė Rusijos užsienio reikalų ministerijos atstovai.

  • Požeminiai tuneliai po Lenkijos–Baltarusijos siena: kaip jie veikė ir kodėl tiriamas galimas teroristų pėdsakas

    Lenkijos pasieniečiai 2025 metais prie sienos su Baltarusija aptiko keturis požeminius tunelius, kurie, pareigūnų vertinimu, buvo skirti neteisėtam migrantų gabenimui į Europos Sąjungą. Apie vieną naujausių atvejų skelbta Podlasės regione, netoli Narevkos, kur tunelis buvo įrengtas miške, o jo įėjimas slėptas Baltarusijos pusėje.

    Lenkijos institucijų pateikiamais duomenimis, vienu iš šių tunelių per trumpą laiką į Lenkiją galėjo patekti daugiau nei 180 užsieniečių. Didžiąją dalį jų pavyko sulaikyti, o tyrimo metu pasieniečiai taip pat suėmė du vairuotojus, kurie, įtariama, atvyko perimti migrantų ir vežti juos toliau į Vakarų Europą.

    Tunelių techninės detalės, kurias minėjo Lenkijos pareigūnai, kelia klausimų dėl organizatorių pasirengimo: pranešta apie keliasdešimties metrų ilgio požeminį praėjimą, pakankamai aukštą, kad juo galėtų judėti žmonės. Tokia infrastruktūra rodo ne pavienes pastangas, o gerai koordinuotą kontrabandos maršrutą, kuriam reikia žinių, įrankių ir žvalgybos apie pasienio apsaugą.

    Kas galėjo organizuoti tunelius?

    Viešojoje erdvėje pasirodė svarstymų, kad prie tunelių statybos galėjo prisidėti asmenys, siejami su tarptautinėmis ekstremistinėmis grupuotėmis. Tokias prielaidas pateikė Vakarų žiniasklaidoje cituoti saugumo ekspertai, pabrėžę, kad požeminės infrastruktūros įrengimas yra metodas, žinomas iš konfliktų regionų, kur tuneliai naudojami slaptam judėjimui ir logistikai.

    Tačiau Lenkijos pusė tokius vertinimus paprastai įvardija kaip tiriamas versijas, o ne galutines išvadas: ryšiams įrodyti reikia operatyvinių duomenų, finansinių srautų analizės, sulaikytųjų parodymų ir tarptautinio bendradarbiavimo. Praktikoje neteisėtos migracijos maršrutai dažniau siejami su organizuotu nusikalstamumu, todėl tyrėjai vertina ir kriminalinių tinklų vaidmenį.

    Hibridinio spaudimo kontekstas

    Europos Sąjungos valstybės pastaraisiais metais migracijos spaudimą Baltarusijos kryptimi ne kartą įvardijo kaip hibridinio poveikio formą, siejamą su Aliaksandro Lukašenkos režimo veiksmais. Anksčiau buvo fiksuota atvejų, kai migrantai prie sienos atsidurdavo su Baltarusijos pareigūnų pagalba arba gaudavo instrukcijas, kaip įveikti užtvaras.

    Todėl tunelių aptikimas papildo bendrą vaizdą: spaudimas gali persikelti nuo fizinių bandymų kirsti tvoras prie labiau paslėptų ir sudėtingų metodų. Tokie incidentai didina įtampą regione ir verčia Lenkiją bei kaimynes stiprinti pasienio stebėseną, žvalgybą ir kovą su žmonių kontrabandos tinklais.

    Lenkijos tarnybos toliau aiškinasi, kas tiksliai organizavo tunelių kasimą, kaip buvo parenkamos vietos ir kas koordinavo žmonių pervežimą šalies viduje. Tyrimų rezultatai gali turėti pasekmių ne tik baudžiamosios teisės prasme, bet ir platesnei ES sienų apsaugos politikai, ypač kalbant apie rizikas, kylančias dėl hibridinių grėsmių ir organizuoto nusikalstamumo.

  • Požeminiai tuneliai po Lenkijos ir Baltarusijos siena: pareigūnai tikrina galimas sąsajas su „Hamas“

    Lenkijos sienos apsaugos pareigūnai pranešė aptikę kelis požeminius tunelius po siena su Baltarusija, kuriais, įtariama, buvo organizuojamas neteisėtas migrantų patekimas į Europos Sąjungą. Per vieną iš tokių perkasų per trumpą laiką galėjo pereiti daugiau kaip 180 užsieniečių, daugiausia iš Afganistano ir Pakistano.

    Tuneliai aptikti Podlaskės vaivadijoje, miškingose vietovėse netoli Narevkos. Pareigūnų duomenimis, vienas iš jų buvo kelių dešimčių metrų ilgio, apie 1,5 metro aukščio, o įėjimas buvo paslėptas Baltarusijos pusėje, išėjimas – netoli pasienio užtvaro Lenkijos teritorijoje.

    Kas kelia didžiausią įtarimą?

    Didžiausią nerimą kelia ne vien pats tunelių egzistavimas, bet ir jų konstrukcijos pobūdis. Saugumo ekspertai, kurių vertinimai aptariami tarptautinėje žiniasklaidoje, pabrėžia, kad tokio tipo požeminė infrastruktūra dažniau siejama su gerai organizuotomis, resursų turinčiomis grupėmis, o ne atsitiktiniais kontrabandininkais.

    Dėl to Lenkijos pareigūnai, remdamiesi pirminiais požymiais ir analize, neatmeta versijos, kad prie tunelių įrengimo galėjo prisidėti asmenys, turintys ryšių su radikaliomis struktūromis, įskaitant „Hamas“ ar „Hezbollah“, taip pat su „Islamo valstybės“ tinklais. Tokie vertinimai kol kas įvardijami kaip tiriamos kryptys, o ne patvirtinti faktai.

    Migrantų maršrutai ir sulaikymai

    Lenkijos pasieniečiai teigia, kad dalį asmenų pavyko sulaikyti netrukus po sienos kirtimo. Tarp sulaikytųjų buvo ir du vairuotojai, kurie, įtariama, atvyko paimti migrantų ir gabenti juos toliau į Vakarų Europą.

    Pastaraisiais metais Lenkija ir kitos regiono valstybės migracijos spaudimą Baltarusijos pasienyje įvardija kaip hibridinės veiklos elementą. Varšuva ne kartą kaltino Minsko struktūras prisidedant prie neteisėtos migracijos organizavimo, o pasienyje nuolat stiprinamos tiek fizinės, tiek technologinės kontrolės priemonės.

    Ką tai reiškia saugumui?

    Požeminių perkasų aptikimas rodo, kad kontrabandininkai ir nelegalios migracijos organizatoriai prisitaiko prie sustiprintų užtvarų ir stebėjimo sistemų. Tokie tuneliai yra sudėtingiau aptinkami, reikalauja planavimo ir logistikos, todėl tyrėjams svarbu nustatyti ne tik vykdytojus, bet ir finansavimo bei koordinavimo grandinę.

    Lenkijos institucijos pabrėžia, kad tyrimas tęsiamas, o galimos tarptautinių ekstremistinių organizacijų sąsajos bus vertinamos remiantis žvalgybine informacija ir kriminalistiniais duomenimis. Kol kas tai išlieka viena iš versijų, kuriai patvirtinti reikalingi papildomi įrodymai.

  • JK žvalgybos vadovė perspėja: laiko langas Vakarams tirpsta, Rusija ir Kinija spaudžia

    JK žvalgybos vadovė perspėja: laiko langas Vakarams tirpsta, Rusija ir Kinija spaudžia

    Jungtinės Karalystės signalų žvalgybos ir kibernetinio saugumo agentūros GCHQ vadovė Anne Keast-Butler viešoje kalboje perspėjo, kad Vakarų šalims sparčiai siaurėja galimybės išlaikyti pranašumą prieš Rusijos ir Kinijos keliamas grėsmes. Pasak jos, saugumo aplinka keičiasi greičiau nei institucijų gebėjimas prisitaikyti.

    Kalbos ištraukose pabrėžiama, kad Kinija tapo mokslo ir technologijų supergalybe, turinčia pažangius pajėgumus žvalgybos, kibernetinėse ir karinėse struktūrose. Anot GCHQ vadovės, dirbtinis intelektas ir kitos sparčiai bręstančios technologijos keičia taisykles, o Vakarams lieka vis mažiau laiko užsitikrinti atsparumą.

    Kinijos šnipinėjimas ir kibernetinės kampanijos

    Keast-Butler kalba skamba tuo metu, kai Jungtinėje Karalystėje vis dažniau viešai fiksuojami su Kinija siejami šnipinėjimo ir įtakos operacijų atvejai. GCHQ vadovė akcentuoja, kad grėsmės persikelia ne tik į valstybines sistemas, bet ir į verslą, mokslo institucijas bei kasdienius vartotojų įpročius.

    Ji ragina kibernetinį saugumą laikyti neatidėliotinu prioritetu ir stiprinti apsaugą visur, nuo įmonių valdybų iki namų ūkių. Tokia formuluotė atspindi platesnę tendenciją: kritinė infrastruktūra ir tiekimo grandinės vis dažniau tampa taikiniais, nes per jas galima padaryti didelį poveikį be tiesioginio karinio konflikto.

    Rusijos kasdienė hibridinė veikla

    Didelę kalbos dalį GCHQ vadovė skiria Rusijai, kuri, pasak jos, plečia kasdienę hibridinę veiklą prieš Jungtinę Karalystę ir Europą. Ji teigia, kad taikomasi į kritinę infrastruktūrą, demokratinius procesus, tiekimo grandines ir visuomenės pasitikėjimą.

    „Rizika suklysti vertinant situaciją dabar yra tokia didelė, kokią esu mačiusi per visą laiką“, – sakė Anne Keast-Butler.

    NATO hibridines grėsmes apibrėžia kaip nekarinių priemonių, tokių kaip propaganda, apgaulė ar sabotažas, naudojimą siekiant destabilizuoti oponentą. Pastaraisiais metais Europos valstybės vis dažniau kalba apie sabotažo, dezinformacijos ir kibernetinių atakų derinius, kurie sukuria spaudimą visuomenei ir institucijoms, bet formaliai neperžengia karo ribos.

    Technologijų vaidmuo ir „Five Eyes“ kontekstas

    Keast-Butler teigia, kad GCHQ kartu su partneriais siekia mažinti Rusijos keliamą riziką, įskaitant kibernetinių atakų atrėmimą ir priešiškų operacijų trikdymą. Kartu akcentuojama, kad priešiškos valstybės stengiasi gauti Vakarų technologijas ir išnaudoti atviras rinkas bei tarptautines tiekimo grandines.

    Kalba sutampa su simboline proga, minint istorinį UKUSA žvalgybos susitarimą, iš kurio išaugo „Five Eyes“ partnerystė tarp Jungtinės Karalystės, JAV, Kanados, Australijos ir Naujosios Zelandijos. Tokios partnerystės svarba pastaraisiais metais auga, nes grėsmės kibernetinėje erdvėje dažnai yra tarptautinės, o jų suvaldymui reikalingas greitas duomenų ir žvalgybos apsikeitimas.