Tag: Kibernetinė ataka

  • Programišiai nutekino 16 tūkst. „Visa“, „Mastercard“ ir „JPMorgan“ klientų duomenis

    Programišiai nutekino 16 tūkst. „Visa“, „Mastercard“ ir „JPMorgan“ klientų duomenis

    Programišių grupė pavogė ir tamsiajame internete paviešino dalies „Visa“, „Mastercard“ ir „JPMorgan Chase“ klientų duomenis. Teigiama, kad nutekinti įrašai susiję su maždaug 16 000 klientų.

    Kaip skelbiama, duomenys buvo gauti įsilaužus ne į pačių bendrovių sistemas, o į trečiosios šalies paslaugų tiekėją. Įsilaužėliai esą davė įmonėms 48 valandas sumokėti išpirką, o jos nesulaukę informaciją paviešino.

    Bendrovės ketvirtadienį patvirtino, kad kibernetinis incidentas įvyko, tačiau tikino klientus, jog finansinė informacija nebuvo pavogta. Kitaip tariant, nurodoma, kad mokėjimų duomenys, pavyzdžiui, kortelių numeriai, nenukentėjo.

    Tuo metu nutekintoje medžiagoje, kaip teigiama, gali būti tokie duomenys kaip el. pašto adresai, telefonų numeriai, o kai kuriais atvejais – ir „JPMorgan Chase“ sąskaitų identifikatoriai.

    Ataka siejama su tiekėjais

    „JPMorgan Chase“ pranešė sužinojęs, kad kibernetinės atakos taikiniu tapo trečiosios šalys, teikiančios paslaugas bankui. Bankas nurodė manantis, kad užpuolikai galėjo pasiekti tam tikrus tiekėjų turėtus rinkodaros duomenis.

    Taip pat pabrėžta, jog banko paslaugos nebuvo sutrikdytos, o šis incidentas nesusijęs su anksčiau savaitę klientų patirtais IT nesklandumais.

    Per pastarąją savaitę skirtingos organizacijos, tarp jų „JPMorgan Chase“, „United Airlines“ ir JAV Nacionalinio saugumo agentūra (NSA), buvo susidūrusios su kompiuterinių sistemų veiklos sutrikimais.

    Atsakomybę prisiėmė grupė „n0n“

    Įsilaužimą į banko subrangovo sistemas esą įvykdė ir atsakomybę prisiėmė programišių grupė „n0n“. Kibernetinio saugumo bendrovė SOCRadar naujienų agentūrai AFP nurodė, kad grupė paskelbė dokumentų, kuriais neva pagrindžia savo teiginius.

    Vis dėlto SOCRadar pažymėjo negalėjusi nepriklausomai patikrinti šių teiginių autentiškumo. Pasak bendrovės, grupė esą kilusi iš Rusijos, atsirado rugsėjį ir tvirtina įsilaužusi į beveik 200 įmonių visame pasaulyje.

    „Visa“ ir „Mastercard“: mokėjimų duomenys nepaliesti

    Mokėjimų milžinė „Visa“ teigė žinanti apie šiuos pareiškimus ir nurodė, kad jie susiję su tiekėju, veikiančiu Azijos ir Ramiojo vandenyno regione. Bendrovė pabrėžė, kad „Visa“ sistemos nebuvo įtrauktos ir nebuvo paveiktos.

    „Visa“ taip pat akcentavo, jog nebuvo paveikti jokie mokėjimų duomenys, įskaitant kortelių numerius. Panašiai pasisakė ir „Mastercard“.

    „Mastercard“ nurodė, kad incidentas lėmė riboto kiekio ne mokėjimų informacijos atskleidimą daliai kortelių turėtojų, dalyvavusių konkrečioje naudų programoje. Bendrovė pridūrė, kad jos komandos dirba su paslaugų teikėju ir prireikus padeda paveiktiems klientams.
  • Lenkijos „Autopay“ patyrė kibernetinę ataką: nustatytas neteisėtas priėjimas prie mokėjimų duomenų

    Lenkijos fintech bendrovė „Autopay“ pranešė aptikusi neteisėtą prieigą prie savo infrastruktūros ir dalies duomenų, susijusių su įmonės apdorotais mokėjimais. Pasak bendrovės, incidentas fiksuotas 2026 metų lapkričio 11 dieną.

    Įmonė teigia kol kas nepatvirtinusi, kad duomenys buvo nukopijuoti ar panaudoti, tačiau tokios galimybės visiškai neatmeta. Dėl to „Autopay“ tiesiogiai informuoja klientus, kurių duomenys galėjo būti paveikti.

    „Autopay“ nurodo, kad iškart po įvykio nustatymo užblokavo neleistiną prieigą, papildomai apsaugojo sistemas ir įdiegė daugiau stebėsenos mechanizmų. Bendrovė pabrėžia, jog šiuo metu prioritetas – klientų saugumas ir išsamus aiškinimasis, kas tiksliai įvyko.

    Klientams rekomenduojama reguliariai tikrinti savo operacijų istoriją ir nedelsiant kreiptis į banką pastebėjus transakcijas, kurių jie neatliko. Taip pat raginama būti budriems dėl žinučių ar skambučių, kurie gali bandyti pasinaudoti šiuo incidentu apsimetant oficialiais atstovais.

    Incidentas perduotas institucijoms

    Bendrovė skelbia apie įvykį informavusi Lenkijos Asmens duomenų apsaugos tarnybos vadovą, policiją bei CSIRT KNF – kibernetinių incidentų valdymo komandą, veikiančią prie Finansų priežiūros komisijos.

    Tokie pranešimai paprastai reiškia, kad incidento aplinkybės vertinamos ir instituciniu lygmeniu: tikrinama, kokio masto duomenys galėjo būti paveikti ir ar buvo pažeistos su duomenų sauga susijusios procedūros.

    Kokias paslaugas teikia „Autopay“

    „Autopay“ yra Lenkijos fintech, kurianti ir teikianti sprendimus finansų, telekomunikacijų ir e. prekybos sektoriams. Bendrovė nurodo, kad jos paslaugos naudojamos, pavyzdžiui, atsiskaitant už sąskaitas, papildant telefono balansą, atliekant skubius pervedimus, apsiperkant internetu ar mokant už greitkelius.

    Įmonė tvirtina, kad su asmenimis, kuriuos incidentas galėjo paliesti, susisieks tiesiogiai ir pateiks konkrečius veiksmus rizikai mažinti.

  • Po kibernetinės atakos Prancūzijoje pažeidžiami tūkstančiai prekybos centrų šaldytuvų

    Po kibernetinės atakos Prancūzijoje pažeidžiami tūkstančiai prekybos centrų šaldytuvų

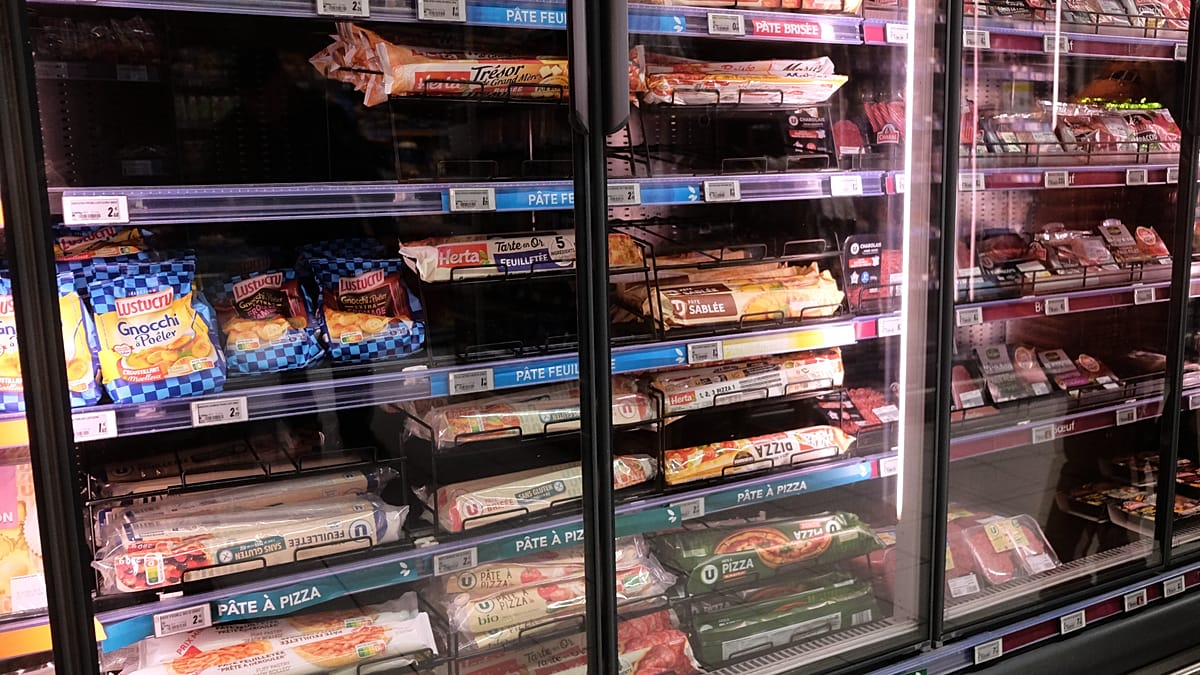
    Prancūzijos pareigūnai tiria kibernetinę ataką, per kurią programišiai perėmė prekybos centrų šaldymo įrangos valdymą mažiausiai 350 parduotuvių. Dėl rankiniu būdu pakeistų temperatūrų darbuotojams teko utilizuoti sugedusią mėsą ir šaldytus produktus.

    Nukentėjusių parduotuvių skaičius sudaro tik nedidelę dalį visų Prancūzijos prekybos centrų, tačiau incidentas išryškino platesnę problemą. Saugumo ekspertai perspėja, kad internete vis dar matoma daugybė panašių, nepakankamai apsaugotų įrenginių sąsajų.

    Tyrėjams neįprasta tai, kad kol kas nepaskelbta nei atsakomybės prisiėmimo, nei išpirkos reikalavimo. Tokių požymių nebuvimas kelia klausimų, nes nusikalstamos grupės dažniausiai siekia greitos finansinės naudos arba viešumo.

    Prancūzijos kibernetinio saugumo institucijos nurodė, kad pažeidimai siejami su šaldymo įranga, kurioje naudojama Danijos bendrovės „Danfoss“ programinė įranga, taip pat su „Copeland“ ir „Dixell“ sistemomis. Pasak specialistų, riziką didina tai, kad dalis įrenginių veikia su pasenusia programine įranga arba jau yra pasiekę gamintojo palaikymo pabaigą.

    Žiniasklaidos skelbiama informacija rodo, kad internete buvo aptikta tūkstančiai viešai pasiekiamų „Danfoss“ valdymo sąsajų. Kibernetinio saugumo bendrovės pažymi, kad senesnės programinės įrangos versijos vis dar plačiai naudojamos, o tai didina tikimybę, kad panašūs incidentai gali pasikartoti ir kitose šalyse.

    „Tai yra elementari kibernetinė higiena: jei ją pamiršti, pasekmės gali būti paprastos ir labai praktiškos – nuo sugedusio maisto iki didelių nuostolių“, – sakė saugumo ekspertas Kenas Munro.

    „Copeland“, valdanti „Dixell“, pripažino pažeidžiamumo faktą ir teigė bendradarbiaujanti su klientais, kad sumažintų riziką. „Danfoss“ savo ruožtu pabrėžė, kad dalis paveiktų įrenginių nebegavo saugumo atnaujinimų, o anksčiau identifikuotos spragos buvo ištaisytos vėlesnėse versijose.

    Incidentas Nyderlanduose

    Tuo pat metu Nyderlanduose mažmeninės prekybos grupė Ahold Delhaize pranešė pradėjusi kontroliuojamą sistemų paleidimą iš naujo po atskiro kibernetinio incidento, paveikusio tinklą Albert Heijn. Nyderlandų NCSC teigė šiuo metu nematantis ryšio tarp šio įvykio ir atakos Prancūzijoje.

    Nyderlandų žiniasklaida pranešė, kad atakos metu galėjo būti pasitelkti serveriai keliose šalyse, tačiau specialistai pabrėžia, jog tai nebūtinai rodo realią užpuolikų buvimo vietą. Toks srauto nukreipimas per tarpinę infrastruktūrą yra įprasta praktika siekiant paslėpti pėdsakus.

    Ką parodė atakos

    Abu įvykiai atkreipė dėmesį į tai, kaip stipriai šiuolaikinė maisto tiekimo grandinė priklauso nuo sklandžiai veikiančių IT sistemų ir elektros tinklo. Jei sutrinka sandėlių, logistikos ar parduotuvių sistemos, atsargų papildymas gali sulėtėti, o parduotuvėse greičiau atsiranda trūkumas.

    Saugumo ekspertai pabrėžia, kad didžiausia rizika kyla tada, kai pramoniniai ir komerciniai įrenginiai paliekami pasiekiami internetu be tinkamos prieigos kontrolės, atnaujinimų ir stebėsenos. Tokiais atvejais ataka gali virsti ne tik duomenų, bet ir fiziniu incidentu, kai tiesiogiai paveikiamas maisto saugumas ir parduotuvių veikla.

  • Lenkijoje patvirtintas duomenų nutekėjimas po kibernetinės atakos: ką privalo padaryti vartotojai

    Lenkijoje buhalterinių ir e. sąskaitų paslaugas teikianti bendrovė „Fakturownia“ pranešė tapusi kibernetinės atakos taikiniu, o daliai klientų duomenų galėjo būti suteikta neteisėta prieiga. Apie incidentą socialiniame tinkle X informavo Lenkijos skaitmenizacijos ministras ir vicepremjeras Krzysztofas Gawkowskis.

    Pasak jo, atvejis perduotas CERT Polska, o tarnybos aiškinasi įvykio aplinkybes bei galimą duomenų pažeidimo mastą. Ministerijos atstovas pabrėžė, kad nusikaltimo vykdytojai bus identifikuoti ir patraukti atsakomybėn.

    Kas nutekėjo ir kas liko saugu

    „Fakturownia“ teigimu, pažeidimas galėjo apimti naudotojų paskyrų ir jų kontrahentų duomenis, taip pat sistemoje iki 2023 metų išrašytas sąskaitas. Bendrovė nurodė, kad nutekėjimas galėjo paliesti įmonių ir naudotojų paskyrų informaciją, slaptažodžių maišas, banko sąskaitų numerius, su mokėjimais susijusius duomenis bei dalį sisteminių raktų.

    Tuo pačiu pabrėžta, kad integracija su KSeF nebuvo pažeista, kaip ir kitos integracijos su „Fakturownia“. Bendrovė taip pat tikino, kad mokėjimo kortelių duomenys nebuvo nutekinti, o po 2023 metų išrašytos sąskaitos turėjo likti nepaliestos.

    Įmonė pridūrė, kad duomenys iš sistemų nebuvo ištrinti, o incidentas nustatytas pirmadienį ir apie jį pranešta viešai kitą dieną. Bendrovė aiškino, kad neteisėta prieiga tapo įmanoma pasinaudojus sistemos spraga.

    Kaip bus informuojami klientai

    „Fakturownia“ nurodė, kad kartu su CERT Polska ir Lenkijos kibernetinių nusikaltimų tyrėjais tikslina, kuriuos klientus nutekėjimas palietė. Įmonė žadėjo nukentėjusius asmeniškai informuoti artimiausiu metu.

    Taip pat pranešta, kad incidentas perduotas Lenkijos asmens duomenų apsaugos institucijai. Praktikoje tai reiškia, kad bus vertinama, ar pažeidimas atitinka praneštino asmens duomenų saugumo pažeidimo kriterijus ir kokių veiksmų privalu imtis.

    Ką dabar daryti vartotojams

    Bendrovė rekomendavo nedelsiant pakeisti paskyros slaptažodį, taip pat el. pašto dėžutės, susietos su paskyra, slaptažodį. Ypatingas dėmesys skiriamas situacijoms, kai tas pats slaptažodis galėjo būti naudojamas ir kitose paslaugose.

    Vartotojams taip pat patarta įjungti dviejų žingsnių tapatybės patvirtinimą ir peržiūrėti paskyros nustatymus. Įmonė akcentavo, kad būtina papildomai patikrinti banko sąskaitos numerį, pateikiamą sąskaitose, ir įsitikinti, jog paskyroje nėra atsiradusių nepažįstamų naudotojų su prieiga.

    „Yra tikimybė, kad artimiausiu metu gausite el. laiškus, SMS žinutes ar skambučius iš asmenų, apsimetančių banku, institucija, kurjerių įmone, „Fakturownia“ ar jūsų kontrahentais“, – nurodė bendrovė.

    Įmonė pabrėžė, kad tokiais atvejais negalima perduoti slaptažodžių, patvirtinimo kodų ar mokėjimo kortelių duomenų nei žinutėse, nei nuorodose pateiktuose puslapiuose, nei telefonu. Bendrovė atkreipė dėmesį, kad ji pati tokiais atvejais slaptažodžių neprašo.

    „Fakturownia“ yra Lenkijos bendrovė, vystanti to paties pavadinimo sistemą, skirtą sąskaitoms faktūroms išrašyti internetu, pardavimams sekti ir supaprastintai apskaitai tvarkyti. Įmonė skelbia, kad jos sprendimus naudoja daugiau kaip 600 000 klientų Lenkijoje ir užsienyje.