Tag: Kibernetiniai nusikaltimai

  • GTA 6 nutekinęs hakeris pripažino kaltę: į „Rockstar“ įsilaužė per „Amazon Fire Stick“

    GTA 6 nutekinęs hakeris pripažino kaltę: į „Rockstar“ įsilaužė per „Amazon Fire Stick“

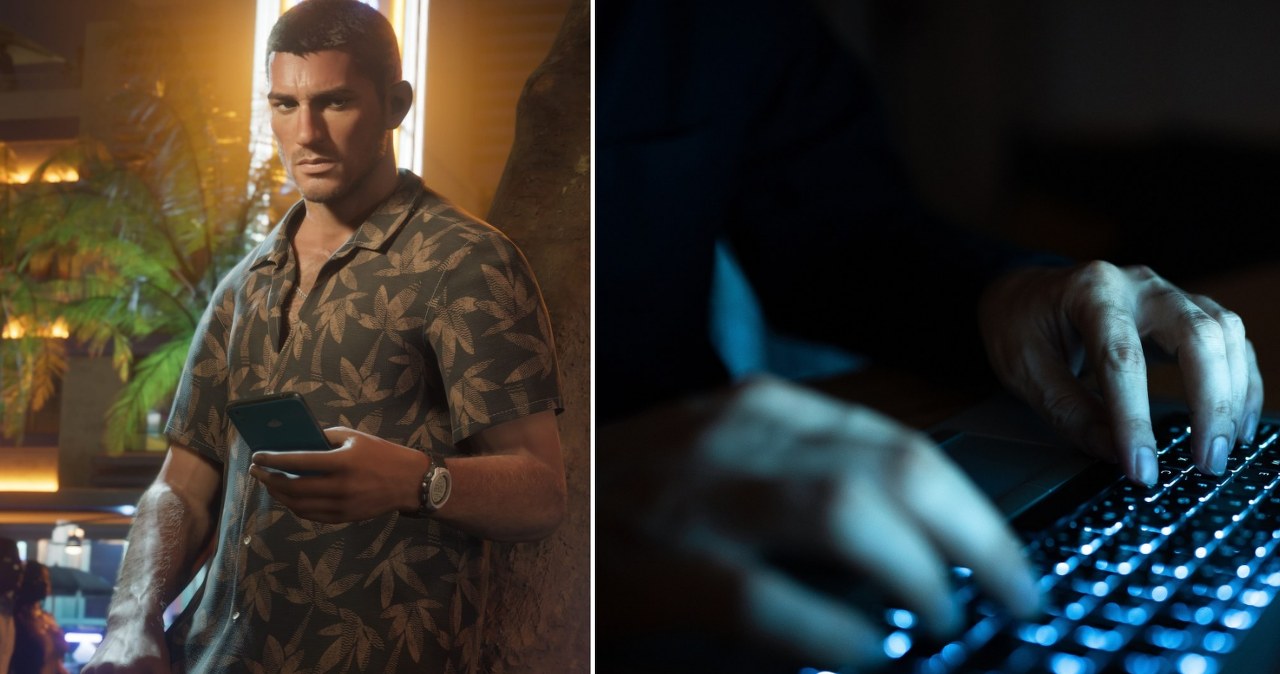
    Hakeris, siejamas su vienu didžiausių nutekinimų vaizdo žaidimų istorijoje, pripažino kaltę dėl įsilaužimo, po kurio į viešumą pateko ankstyva „Grand Theft Auto VI“ medžiaga. Dar 2022 metų rugsėjį internete buvo paviešinta 90 vaizdo įrašų, kuriuose – beveik valanda neišbaigtos GTA 6 versijos žaidimo eigos, taip pat dalis žaidimo išeities kodo.

    Kaip skelbia „Interia“, ataką įvykdė TeaPotUberHacker slapyvardžiu veikęs Oksfordo paauglys Arionas Kurtaj, laikomas vienu iš su Lapsus$ grupuote siejamų narių. Įvykis tuomet sukrėtė industriją, nes parodė, kiek daug jautrios informacijos gali netekti net didžiausios studijos.

    Bylos detalės atrodė lyg iš trilerio. Tuo metu Kurtaj buvo paleistas už užstatą dėl ankstesnių kibernetinių nusikaltimų ir gyveno policijos saugomame viešbutyje „Travelodge“ Bičesteryje – teigiama, kad jis buvo saugomas ir nuo konkuruojančių hakerių.

    Nors jo kompiuteris buvo konfiskuotas, „Rockstar Games“ tinklą jis esą pasiekė pasitelkęs prie viešbučio televizoriaus prijungtą „Amazon Fire Stick“ įrenginį bei „Bluetooth“ klaviatūrą ir pelę. Po to perėmė įmonės „Slack“ kanalus ir grasino paviešinti išeities kodą, jei studija per 24 valandas nesusisieks su juo per „Telegram“.

    Teismas Londone ir netikėtas posūkis

    Pirmadienį dabar jau 21-erių Kurtaj stojo prieš Woolwich Crown Court teismą Londone ir, kaip skelbiama, be matomų emocijų pripažino kaltę dėl visų jam mestų kaltinimų. Baudos ir bausmės klausimas turėtų būti sprendžiamas kitame teismo posėdyje.

    Toks posūkis stebina dėl ankstesnių teismo išvadų: 2023 metų gruodį ekspertai buvo nurodę, kad dėl pažengusio autizmo kaltinamasis negali dalyvauti įprastame baudžiamajame procese. Tuomet teismas buvo apsiribojęs faktų nustatymo procedūra, o Kurtaj išsiųstas neribotam laikui į uždarą psichiatrijos ligoninę.

    Visgi vėlesnė, rutininė sveikatos būklės peržiūra metų pabaigoje esą parodė, kad jis jau gali atsakyti teisme pagal įprastą tvarką. Dėl to sausį jis buvo perkeltas į įprastą kalėjimą, o žurnalistai apie tai sužinojo po to, kai hakeris pradėjo skelbti įrašus „Snapchat“ tinkle.

    Incidento pasekmės ir papildomi kaltinimai

    Po nutekinimo „Rockstar Games“ teko suvaldyti ne tik reputacinę žalą: teigiama, kad incidentas studijai kainavo 5 milijonus JAV dolerių ir tūkstančius darbo valandų. Nutekinta medžiaga taip pat anksčiau laiko atskleidė rinkodarai jautrią detalę – kad žaidime bus pirmoji žaidžiama herojė Lucia.

    Byloje minimi ir kiti epizodai iš kaltinamojo elgesio jau sulaikymo metu. Pranešama, kad būdamas už grotų jis buvo sučiuptas su į kalėjimą įneštu telefonu po to, kai policijai išsiuntė provokuojančią žinutę.

    Taip pat nurodoma, jog jis prisipažino ir dėl fizinių išpuolių prieš personalą, įskaitant kelis atvejus, kai kandžiojo darbuotojus. Galutinę bausmę teismas turėtų paskelbti vėliau.
  • Kalinys Škotijoje gavo 8 metus: iš kameros organizavo 2,7 mln. dolerių kriptovaliutų vagystę

    Kalinys Škotijoje gavo 8 metus: iš kameros organizavo 2,7 mln. dolerių kriptovaliutų vagystę

    Škotijos teismas aštuoneriems metams įkalino Robertą Barrą, kuris, būdamas HMP Edinburgh kalėjime, organizavo bandymą pagrobti apie 2 mln. svarų (2,7 mln. JAV dolerių) vertės kriptovaliutų.

    Kaip skelbiama Škotijos teismų sistemos pranešime, planas žlugo dar prie nukentėjusiųjų namų durų – įtariami bendrininkai į vidų nepateko, o vėliau pagrindiniu įrodymu tapo paties Brrro telefone rasti susirašinėjimai.

    Tuo metu Barras jau atliko 21 mėnesio bausmę už su kriptovaliutomis susijusį sukčiavimą, tačiau, anot teisėjo, naujo nusikaltimo organizavimas iš kalėjimo tapo reikšminga aplinkybe, sunkinančia atsakomybę.

    Kartu su Barru nuosprendžius išgirdo ir kiti du byloje minėti vyrai: Seanui Favierui skirta ketverių metų laisvės atėmimo bausmė, o Iainas Doyle’as nuteistas penkeriems metams.

    Kaip turėjo veikti schema su „AnyDesk“

    Teismo duomenimis, planas rėmėsi nuotolinės prieigos programa „AnyDesk“, leidžiančia perimti kito kompiuterio valdymą. Barras siekė, kad bendrininkai patektų į aukų namus ir priverstų namų šeimininką įsidiegti šią programą.

    Įdiegus programą, Barras iš kalėjimo būtų galėjęs nuotoliniu būdu valdyti poros kompiuterį, įvesti kriptovaliutų gavėjo adresą ir persiųsti lėšas iš aukų piniginės į jo kontroliuojamas sąskaitas.

    Tačiau, kaip nustatyta, iki šio etapo nebuvo prieita. Favieras ir Doyle’as prie poros namų atvyko apie 23.30 val. 2024 metų balandžio 17 dieną, tačiau gyventojai juos pastebėjo per durų skambučio kamerą ir durų neatidarė.

    Teisėjas Lord Cubie, skirdamas bausmes, šį bandymą apibūdino kaip nusikaltimą, kuriame „XXI amžiaus kompiuterinis išmanymas“ buvo sujungtas su „senamadišku įsilaužimu į namus“.

    Telefonas atskleidė organizatoriaus vaidmenį

    Tyrėjai apie nepavykusią vagystę daugiau sužinojo po to, kai 2024 metų birželio 25 dieną konfiskavo Barro telefoną. Jame, teismo teigimu, rasta žinučių, kuriose detalizuotas jo vaidmuo ir nurodymai kitiems dviem vyrams.

    Teisme taip pat nuskambėjo, kad jei Barras būtų pripažintas kaltu po bylos nagrinėjimo, o ne prisipažinęs, jam būtų buvusi skirta dar ilgesnė – aštuonerių metų ir dešimties mėnesių – bausmė.

    Teismas nurodė, kad Robertui Barrui numatytas ir atskiras su nusikalstamumo prevencija susijęs posėdis, kuris turėtų įvykti lapkričio 17 dieną.

  • Norvegijos žvalgyba įspėja apie didelį avialinijų klientų duomenų nutekėjimą: galėjo pavogti ir pasų numerius

    Norvegijos žvalgybos institucija pranešė apie plataus masto aviacijos sektoriaus duomenų nutekėjimą, kuris galėjo paliesti tiek valstybines įstaigas, tiek verslo klientus. Skelbiama, kad kibernetiniai nusikaltėliai galėjo gauti prieigą prie jautrios kelionių informacijos, įskaitant pavardes, maršrutus ir pasų numerius.

    Anot informacijos, nutekėjimas siejamas su tarptautine skrydžių bilietų rezervavimo sistema „Amadeus“. Norvegijos nacionalinė saugumo institucija NSM patvirtino incidentą ir ragina organizacijas įvertinti rizikas bei imtis veiksmų joms mažinti.

    NSM nurodo, kad įsilaužėliai prie kelionių duomenų galėjo turėti prieigą per pastaruosius trejus metus. Tai reiškia, kad pavojus gali būti susijęs ne tik su naujais užsakymais, bet ir su senesnėmis kelionių rezervacijomis.

    Vienas iš minimų nukentėjusių vežėjų – bendrovė „Norwegian“. Skelbiama, kad tarp galimai nutekėjusių duomenų galėjo būti ir daugiau nei 190 Norvegijos valstybinių institucijų darbuotojų, keliavusių lėktuvais, informacija.

    Kas galėjo nutekėti ir kam tai aktualu

    Pranešime akcentuojama, kad pavogti duomenys galėjo apimti keleivių vardus ir pavardes, kelionių maršrutus bei pasų numerius. Tokia informacija laikoma ypač jautria, nes gali būti panaudota tapatybės vagystėms ar tikslingoms apgaulėms.

    NSM direktorius Arne Christian Haugstoeyl Norvegijos transliuotojui NRK teigė, kad apie incidentą pranešama tam, jog institucijos ir įmonės galėtų laiku imtis būtinų priemonių, mažinančių galimą riziką.

    Įspėjimai apie augančią kibernetinių atakų grėsmę

    Nutekėjimo mastas, kaip pažymima, gali būti platesnis ir paliesti ne vieną oro linijų bendrovę. „Bloomberg“ anksčiau pranešė, kad „Singapore Airlines“ perspėjo dėl rizikos duomenims, susijusiems su 46 tūkst. rezervacijų.

    Tuo metu „Japan Airlines“ nurodė, kad nutekėjimas galėjo apimti 92 tūkst. jos klientų, o maždaug 2 tūkst. atvejų galėjo būti atskleisti ir pasų numeriai.

    Norvegijoje kibernetinių incidentų kontekstas pastaruoju metu išlieka įtemptas: praėjusią savaitę NSM šalyje kibernetinių atakų grėsmės lygį pakėlė iki antro aukščiausio. Taip pat viešai paskelbta apie įsilaužimą į Norvegijos užsienio reikalų ministerijos IT sistemą.

  • Kim Jong-uno sesuo atmeta FTB išvadas: neva Šiaurės Korėja nesusijusi su 6 mlrd. dolerių „Binance“ įsilaužimu

    Kim Jong-uno sesuo atmeta FTB išvadas: neva Šiaurės Korėja nesusijusi su 6 mlrd. dolerių „Binance“ įsilaužimu

    Šiaurės Korėjos lyderio Kim Jong-uno sesuo Kim Yo-jong atmetė JAV Federalinio tyrimų biuro (FTB) vertinimą, kuriuo Pchenjanas siejamas su rekordinio masto įsilaužimu į kriptovaliutų biržą „Binance“.

    Apie tai pirmadienį pranešė naujienų agentūra „Yonhap“, nurodžiusi, kad aukšta Šiaurės Korėjos pareigūnė neigia šalies vaidmenį atakoje, per kurią buvo pavogta daugiau nei 6 mlrd. JAV dolerių.

    Šis pareiškimas pasirodė po to, kai blokų grandinės tyrėjai ir kelios su kibernetiniu saugumu dirbančios bendrovės įsilaužimą priskyrė Šiaurės Korėjos veikėjams. Vėliau, savaitgalį, FTB viešai patvirtino, kad atsakomybė tenka Šiaurės Korėjai.

    Kim Yo-jong teigimu, FTB mėgina vaizduoti Šiaurės Korėją kaip „kibernetinių nusikaltimų valstybę“, o kaltinimai grindžiami tvirtinimais, kad incidentu esą užsiėmė Pchenjano „remiama“ įsilaužėlių grupė.

    Kaip buvo įvykdyta ataka

    Pasak su incidentu susijusių analizės išvadų, prieš pagrindinę ataką užpuolikas bandė ir diegė kenkėjišką kodą trijose piniginėse, o vėliau ketvirtadienį įvykdė veiksmus prieš „Binance“.

    „Ethereum“ tinkle užpuolikas, kaip nurodoma, pasitelkė EIP-7702 mechanizmą, kad „Binance“ karštąją piniginę paverstų lėšas „šluojančiu“ įrankiu, kurį kontroliavo pats. Taip pat buvo parengta 50 iš anksto pasirašytų autorizacijų, kad bent viena jų išliktų galiojanti vykdymo metu.

    FTB įvardijo operaciją „TraderTraitor“

    Trys su tyrimu siejamos įmonės, tarp jų ir „TRM Labs“, šią ataką priskyrė Šiaurės Korėjos veikėjams. FTB savo pranešime konkretų kenkėjiškos veiklos modelį įvardijo pavadinimu „TraderTraitor“.

    FTB, remiantis pateikta informacija, į žiniasklaidos užklausą iš karto neatsakė.

    „Binance“ skelbia atkūrusi didžiąją dalį paveikto turto

    Tuo metu „Binance“ pirmadienį paskelbė pirmąjį rezervų įrodymo (proof of reserves) rinkinį ir pranešė, kad savo lėšomis papildė apie 95 proc. per įsilaužimą paveikto turto.

    Incidentas laikomas didžiausiu kriptovaliutų įsilaužimu, o jo priskyrimas konkretiems veikėjams išlieka geopolitinių ginčų dalimi, nors JAV institucijos viešai deklaruoja turinčios pakankamai pagrindo kaltinimams.

  • „Binance“: įsilaužėliai per suklastotą darbo pokalbį ir vidinį DI įrankį pavogė 6,3 mlrd.

    „Binance“: įsilaužėliai per suklastotą darbo pokalbį ir vidinį DI įrankį pavogė 6,3 mlrd.

    Didžiausia pasaulyje kriptovaliutų birža „Binance“ pranešė apie įsilaužimą, per kurį nusikaltėliai pasisavino daugiau nei 6,3 mlrd. vertės skaitmeninio turto. Pasak bendrovės, ataka prasidėjo nuo suklastoto darbo pokalbio, kurio metu buvo užkrėstas darbuotojo kompiuteris.

    „Binance“ incidento ataskaitoje nurodoma, kad įsilaužėliai pasitelkė kenkėjišką programinę įrangą ir pavogtus prisijungimo duomenis, o vėliau išnaudojo ir vidinį bendrovės DI įrankį. Taip jie priėjo prie piniginių infrastruktūros ir piniginių pasirašymo sistemų, leidusių patvirtinti neleistinas operacijas.

    Bendrovė teigia, kad dalį lėšų pavyko sustabdyti arba įšaldyti: kalbama apie maždaug 2,85 mlrd. skaitmeninio turto. Taip pat nurodoma, kad atkurta 98 proc. paveikto turto.

    „Binance“ skelbia, kad tai nebuvo vienkartinė klaida ar vienas pažeidimas – ataka esą truko mėnesius ir rėmėsi socialine inžinerija bei taikymusi į konkrečius darbuotojus. Bendrovės teigimu, ataskaita viešinama dėl pamokų, kurios aktualios ne tik vienai įmonei.

    Kaip, anot „Binance“, vyko ataka

    Ataskaitoje rašoma, kad pirmasis taikinys buvo „Wallet DevOps“ inžinierius: birželį jis parsisiuntė pakoreguotą „Homebrew“ diegimo paketą, kai bandė įsidiegti DI programavimo įrankį. „Binance“ teigimu, saugumo komanda pastebėjo anomaliją, pakeitė įrenginį ir atnaujino su tuo susijusius prisijungimo duomenis, tačiau incidentas atskleidė informacijos apie darbuotojo rolę ir jo kolegas.

    Vėliau, rugsėjį, atakuotas dar vienas darbuotojas – per apgaulingą atranką į darbą. Įsilaužėliai apsimetė bendrovės vadovais ir įtikino darbuotoją atsisiųsti tariamą programavimo užduotį, kuri užkrėtė jo darbo kompiuterį ir suteikė neteisėtą prieigą.

    Spalio 20 dieną, „Binance“ teigimu, užgrobtas darbuotojo kompiuteris ir vidinis DI įrankis buvo panaudoti perimant dar dviejų inžinierių įrenginių kontrolę. Galiausiai aptikę konteinerių diegimo teises viename įrenginyje, po devynių dienų užpuolikai panaudojo pavogtus duomenis, kad paleistų kenkėjišką skriptą ir įvykdytų ataką prieš pinigines.

    Ryšys su Šiaurės Korėja ir apsaugos priemonės

    „Binance“ nurodo, kad JAV Federalinis tyrimų biuras (FBI) ataką siejo su Šiaurės Korėja. Pačios bendrovės tyrimas taip pat esą rodė socialinės inžinerijos, kenkėjiškų įrankių ir vidinių sistemų kompromitavimo derinį.

    Bendrovė tvirtina, kad per 2026 metus aptiko ir užkirto kelią 57 įtariamoms su Šiaurės Korėja siejamoms kibernetinėms grėsmėms, o dalis jų rėmėsi panašiais metodais: fiktyviais pokalbiais dėl darbo, kenkėjiškais kūrėjų įrankiais ir manipuliavimu darbuotojais.

    Po incidento „Binance“ teigia uždariusi atakos „įėjimo taškus“, atstačiusi ar pakeitusi paveiktas sistemas, sustiprinusi įrenginių kontrolę ir išplėtusi DI paremtą elgsenos anomalijų aptikimą.

    Operacijų atnaujinimas skirtinguose tinkluose

    „Binance“ taip pat pranešė tęsianti įprastos veiklos atkūrimą. Nurodoma, kad nuo lapkričio 3 dienos 4 val. UTC laiku išėmimai buvo atnaujinami etapais dešimtims aktyvų per BSC, „Ethereum“, „Solana“, XRP, „Sui“, „Arbitrum“, „Optimism“, TRON ir „Base“ tinklus.

    Bendrovė teigė, kad prioritetus nustatė pagal vartotojų paklausą per pastarąją savaitę, o vėliau fiksavo, kad valandiniai įnešimai viršijo išėmimus. Pasak „Binance“, tai rodo stabilizuojančius srautus ir gerėjančią vartotojų aktyvumą.

  • Binance atskleidė 6,3 mlrd. dolerių kibernetinės vagystės schemą: viskas prasidėjo nuo fiktyvios darbo atrankos

    Didžiausia pasaulyje kriptovaliutų birža „Binance“ paviešino detales, kaip įmonę pasiekė viena didžiausių kibernetinių vagysčių istorijoje – iš jos spalio 29 dieną buvo išvesta 6,3 mlrd. JAV dolerių vertės kriptovaliutų.

    Pasak pirminės „Binance“ ataskaitos, ataka prasidėjo netikėtu keliu: per suklastotą darbo pokalbį ir tariamai su dirbtiniu intelektu susijusius įrankius, kurie iš tikrųjų slėpė kenkėjišką kodą.

    Birža teigia, kad pirmasis incidentas įvyko birželį, kai vienas piniginių kūrimo komandos darbuotojas atsisiuntė netikrą DI pagrindu veikiantį įrankį. Nors „Binance“ aptiko problemą, pakeitė įrankį ir pakeitė prisijungimo duomenis, įsilaužėliai, kaip nurodoma, galėjo pamatyti šio ir kitų komandos narių prisijungimo informaciją.

    Rugsėjį situacija pasikartojo: kitas programuotojas, ieškojęs naujo darbo, po, jo manymu, teisėto nuotolinio pokalbio su fiktyvios įmonės vadovu atsisiuntė „kenkėjiško kodo saugyklą“ (repozitoriją), kuri užkrėtė kompiuterį.

    Kaip įsilaužėliai pasiekė įmonės pinigines

    „Binance“ aiškina, kad spalio 20 dieną užpuolikai pasitelkė užkrėstą kompiuterį ir vidinį įrankį, paremtą dirbtiniu intelektu, kad perimtų kontrolę dviejų su piniginėmis dirbusių programuotojų sistemose.

    Spalio 29 dieną, pasinaudoję pavogtais prisijungimo duomenimis, įsilaužėliai iš antrojo programuotojo kompiuterio paleido kenkėjišką scenarijų ir įvykdė ataką, po kurios iš biržos buvo išvesta kriptovaliutų už 6,3 mlrd. JAV dolerių.

    Incidento fone išryškėja viena pagrindinių rizikų technologijų įmonėms: socialinė inžinerija ir tikslingos atakos prieš darbuotojus gali tapti vartais į pačias jautriausias sistemas, net jei išorinis saugumas yra griežtas.

    FBI įtarimai ir „Binance“ pažadai klientams

    Tekste nurodoma, kad JAV Federalinis tyrimų biuras (FBI) dėl šios atakos kaltina Šiaurės Korėjos programišių grupę, tačiau Šiaurės Korėja kaltinimus atmetė.

    „Binance“ pareiškė, kad grąžins lėšas visiems klientams, kurie dėl atakos prarado savo pinigus.

    Taip pat skelbiama, kad po incidento bendrovė didins investicijas į DI paremtas grėsmių aptikimo sistemas ir dirba ties idėja kurti saugumo tyrimų fondą bei bendras iniciatyvas su pirmaujančiomis dirbtinio intelekto sektoriaus įmonėmis.

  • „Binance“ po įsilaužimo, per kurį pavogta per 6 mlrd. dolerių, atnaujino išėmimus

    „Binance“ po įsilaužimo, per kurį pavogta per 6 mlrd. dolerių, atnaujino išėmimus

    Didžiausia pasaulyje kriptovaliutų birža „Binance“ pranešė etapais atnaujinusi vartotojų lėšų išėmimą po įsilaužimo, per kurį buvo pavogta daugiau nei 6 mlrd. dolerių vertės virtualiųjų aktyvų.

    Kaip skelbia „Euronews“, vien sekmadienį platforma fiksavo maždaug 4,7 mlrd. dolerių išėmimų – ši suma rodo, kad dalis klientų po incidento skubėjo perkelti savo turtą.

    Įsilaužimas, kurį tyrėjai įvardija kaip vieną didžiausių kriptovaliutų istorijoje, penktadienį supurtė rinką: smarkiai krito daugelio pagrindinių kriptovaliutų kainos.

    Pati bendrovė tvirtina, kad padengs nuostolius ir jau panaudojo įmonės lėšas, kad supirktų žetonų ir atkurtų apie 90 proc. pavogto turto.

    Išėmimai atnaujinti etapais

    Po atakos „Binance“ buvo laikinai sustabdžiusi vartotojų išėmimus, tačiau iš anksto buvo pranešusi, kad jie grįš palaipsniui. Pirmasis etapas, pasak bendrovės, prasidėjo sekmadienį.

    Birža nurodė, kad nuo 6.00 iki 15.30 GMT apdorojo 4,65 mlrd. dolerių išėmimų ir 1,01 mlrd. dolerių įnešimų. Grynieji lėšų srautai rodė 3,64 mlrd. dolerių nutekėjimą.

    Bendrovė teigė, kad tai sudarė apie 2,1 proc. viso jos valdomo turto, tačiau skaičius vis tiek atspindi padidėjusį vartotojų nervingumą po incidento.

    FBI: atsakinga Šiaurės Korėja, Trumpas abejoja

    JAV Federalinis tyrimų biuras (FBI) šeštadienį paskelbė, kad už vagystę iš „Binance“ esą atsakinga Šiaurės Korėja. Pranešime nurodyta, kad įsilaužimas ir daugiau nei 6 mlrd. dolerių virtualiųjų aktyvų vagystė įvyko apie 2026 metų spalio 29 dieną.

    FBI teigimu, su Pchenjanu siejama grupė „TraderTraitor“ pavogtą turtą konvertavo į „Ethereum“ ir, kaip tikimasi, bandys jį toliau „išplauti“ per decentralizuotų finansų platformas bei momentinių keitimų paslaugas.

    Institucija taip pat ragino privataus sektoriaus dalyvius blokuoti sandorius, susijusius su adresais, kuriuos, anot pareigūnų, naudoja „TraderTraitor“.

    Tuo metu JAV prezidentas Donaldas Trumpas viešai suabejojo Šiaurės Korėjos vaidmeniu, žurnalistams Floridoje sakydamas, kad dar aiškinamasi ir nėra tikrumo, jog už ataką stovi būtent ši šalis.

    „Binance“ žada pilnai padengti nuostolius

    „Binance“ teigė, kad yra atidėjusi daugiau nei 6,34 mlrd. dolerių įmonės lėšų, skirtų padengti nuostolius, susijusius su įsilaužimu.

    Platforma taip pat pabrėžė, kad jau supirko žetonų, kad atkurtų apie 90 proc. pavogtų aktyvų, o likę 10 proc. esą yra mažiau likvidūs ir dėl to gali užtrukti, kol bus surasti reikiami kiekiai.

    Po žinios apie ataką „Bitcoin“ kaina krito beveik 5 proc., „Ethereum“ – beveik 6 proc., o „BNB“ – „Binance“ kriptovaliuta – smuko beveik 10 proc.

    Incidentas taip pat dar kartą atkreipė dėmesį į Šiaurės Korėjos galimybes ieškoti neteisėtų būdų gauti lėšų, nepaisant tarptautinių sankcijų dėl branduolinių ir raketų programų.

  • „Binance“ apiplėšimas už 5,6 mlrd. eurų: tyrėjai atskleidė spragą ir įtariamą kaltininką

    „Binance“ apiplėšimas už 5,6 mlrd. eurų: tyrėjai atskleidė spragą ir įtariamą kaltininką

    Tyrėjai aiškinasi, kaip iš kriptovaliutų biržos „Binance“ buvo pavogta apie 5,6 mlrd. eurų – incidentas jau vadinamas didžiausiu kriptoturto įsilaužimu istorijoje. Pirminiai vertinimai rodo, kad ataka galėjo būti siejama su Šiaurės Korėjos įsilaužėliais, o įsilaužimo „vartais“ tapo kompromituotas inžinieriaus įrenginys.

    Pasak viešai skelbtos informacijos, per mažiau nei keturias valandas įsilaužėliai pasiekė kelias vadinamąsias karštąsias pinigines ir inicijavo neautorizuotas išėmimo operacijas. Dalį lėšų pavyko sustabdyti – „Binance“ su partneriais pranešė įšaldžiusi apie 2,4 mlrd. eurų, tačiau likusi dalis kurį laiką liko užpuolikų kontroliuojamuose adresuose.

    „Binance“ teigia, kad vartotojų nuostoliai bus padengti įmonės lėšomis ir rezervais, o įvykio techninė analizė bus paskelbta vėliau, patikrinus faktus. Birža taip pat laikinai stabdė įnešimus ir išėmimus, kol buvo atliekami saugumo patikrinimai bei šalinamos spragos.

    Kas galėjo tapti įsilaužimo pradžia?

    „Binance“ incidentą įvardijo kaip sudėtingą ataką, kilusią dėl kelių veiksnių. Viena iš pagrindinių hipotezių – kompromituotas DevOps inžinieriaus kompiuteris, kuris galėjo suteikti prieigą prie paslaugų konteinerio ir leisti pateikti neleistinas išėmimo transakcijas.

    Birža pabrėžė, kad kol kas nėra požymių, jog būtų nutekėję privačių raktų duomenys, tačiau vis tiek buvo atšauktos paveiktų adresų autorizacijos. Į tyrimą įtrauktos teisėsaugos institucijos ir blokų grandinės analitikos partneriai, siekiant susekti lėšų judėjimą ir atgauti pavogtą turtą.

    Blokų grandinės stebėsenos bendrovės vertinimu, išėmimai galėjo būti pasirašyti pačios biržos išėmimo sistemos, todėl dėmesys krypsta į vidinių procesų, prieigos teisių ir automatizuotų operacijų kontrolės grandinę. Tokiuose incidentuose kritiškai svarbus ne tik raktų saugumas, bet ir tai, kas bei kokiomis sąlygomis gali inicijuoti išėmimus.

    Kaip pavyko įšaldyti dalį lėšų?

    Svarbi šio incidento detalė – dalį pavogto turto pavyko operatyviai įšaldyti, įsitraukus keliems stabilkoinų leidėjams ir blokų grandinės infrastruktūros dalyviams. Tai rodo, kad kriptoturto ekosistemoje kai kurios priemonės leidžia greitai blokuoti lėšas, tačiau toks mechanizmas dažniausiai veikia tik konkrečių emitentų valdomiems aktyvams ir ne visose grandinėse.

    Likusi pavogtų lėšų dalis, remiantis tyrėjų vertinimais, buvo perskelta per kelias blokų grandines ir perkelta į naujus adresus. Tokia taktika įprasta siekiant apsunkinti sekimą, ypač kai naudojamos kelios grandinės, keityklos, „tiltai“ ir skirtingos turto rūšys.

    Kibernetinio saugumo ekspertai atkreipia dėmesį, kad kriptoturto platformos pastaraisiais metais tampa itin patraukliu taikiniu, nes vienas pažeidžiamumas gali atverti kelią masinėms išėmimo operacijoms. Papildomą riziką didina ir automatizuotas pažeidžiamumų paieškos priemonių, įskaitant DI sprendimus, naudojimas, leidžiantis atakuotojams greičiau identifikuoti silpnas vietas.

    Kas įtariamas ir kodėl?

    Su incidentu siejami Šiaurės Korėjos veikėjai – tokia versija grindžiama blokų grandinės žvalgybos ir kibernetinio saugumo bendrovių vertinimais. Viena iš minimų grupių – TraderTraitor, kuri anksčiau buvo sieta su didelio masto atakomis prieš kriptoturto paslaugų teikėjus.

    „Remdamiesi tvirtais duomenimis tiek blokų grandinėje, tiek už jos ribų, šią išvadą darome labai užtikrintai“, – teigiama analitikų vertinime.

    Tokios grupuotės dažnai naudoja panašius veikimo modelius: kompromituoja darbuotojų įrenginius, taikosi į vidinius įrankius ir prieigos raktus, o vėliau lėšas skaidydamos per kelias grandines siekia nuslėpti pėdsakus. Tyrimas tęsiasi, o galutines išvadas lems techninių įrodymų visuma ir teisėsaugos patvirtinimai.

    „Binance“ žada atnaujinti rezervų įrodymo ataskaitą po to, kai bus užbaigti taisomieji darbai. Rinka į tokius pažadus paprastai reaguoja jautriai: po didelių incidentų platformoms tenka ne tik atkurti paslaugų veikimą, bet ir įrodyti, kad rizikos valdymas, vidaus kontrolė ir operacijų stebėsena buvo realiai sustiprinti.

  • DI apgaule sudrebino Italijos banką: apsimetę vadovu išviliojo 42 mln eurų

    DI apgaule sudrebino Italijos banką: apsimetę vadovu išviliojo 42 mln eurų

    Italijoje tiriamas didelio masto finansinis sukčiavimas, kuriame, įtariama, pasitelktas dirbtinis intelektas. Nusikaltėliai apsimetė banko grupės vadovu ir įtikino vykdyti skubius pavedimus, o dalies lėšų susigrąžinti nepavyko.

    Kaip skelbiama, istorija prasidėjo vasarį, kai bankininkas Paolo Molesini gavo „WhatsApp“ žinutę, atrodžiusią lyg siųstą Carlo Messinos, „Intesa Sanpaolo“ vadovo. Žinutėje buvo prašoma pagalbos vykdant didelę užsienio operaciją.

    Netrukus P. Molesini sulaukė skambučio iš tariamo didelės advokatų kontoros atstovo. Vėliau paaiškėjo, kad tai galėjo būti sukčiai, kurie DI pagalba imitavo balsą ir taip sustiprino istorijos patikimumą.

    Kaip dingo milijonai

    Patikėję apgaule, su ja siejami asmenys pervedė iš viso 95 mln eurų į sąskaitas keliose šalyse, tarp jų Kinijoje ir Honkonge. Bankas gana greitai pastebėjo įtartinus požymius ir informavo institucijas bei finansų įstaigas, į kurias nukeliavo pinigai.

    Bendradarbiaujant Italijos, Portugalijos ir Kinijos institucijoms bei bankams, pavyko susigrąžinti apie 53 mln eurų. Tačiau likę 42 mln eurų, kaip įtariama, buvo išskaidyti per užsienio sąskaitų tinklą ir vėliau galėjo būti konvertuoti į kriptovaliutas.

    Kas žinoma apie tyrimą

    Bylą tiria Milano prokurorai, siekiantys nustatyti už atakos stovinčių asmenų tapatybes ir pinigų kelią. Pranešama, kad tyrime dėl kompiuterinio sukčiavimo kol kas figūruoja bent vienas asmuo, gyvenantis už Europos Sąjungos ribų.

    Tuo metu P. Molesini iš pareigų pasitraukė 2026 metų kovą, konkrečios priežasties nenurodęs. Su situacija susipažinę šaltiniai tokį sprendimą sieja su viešumon iškilusiu sukčiavimo atveju.

    Kodėl DI apgavystės plinta

    Finansų sektoriuje vis dažniau fiksuojamos vadinamosios verslo el. pašto apgavystės ir vadovų apsimetinėjimo schemos, o DI suteikia joms naują mastą. Sukčiams pakanka trumpo balso įrašo, kad būtų sukurta įtikinama balso imitacija, o žinutės ir skambučiai gali būti derinami taip, kad atrodytų kaip reali vidinė komunikacija.

    Kibernetinio saugumo ekspertai pabrėžia, kad vien techninių priemonių nepakanka: kritinėmis laikomos aiškios pavedimų tvirtinimo procedūros, dviejų kanalų patikra ir atsargumas skubos bei konfidencialumo prašymų atvejais. Tokios priemonės dažnai tampa lemiamos, kai atakos taikinys yra žmonių pasitikėjimas, o ne sistemos spragos.

  • „ShinyHunters“ skelbia pavogę tūkstančių FTB darbuotojų duomenis: biuras tiria galimą įsilaužimą

    JAV Federalinis tyrimų biuras (FTB) pranešė tiriantis galimą įsilaužimą į savo internetinį darbo portalą po to, kai kibernetinių nusikaltėlių grupė „ShinyHunters“ viešai pareiškė pavogusi FTB personalo asmens duomenis.

    FTB nurodo, kad yra susipažinęs su pranešimais apie neleistiną veiklą, galėjusią paveikti FBIjobs.gov, ir šiuo metu aiškinasi aplinkybes. Tuo metu pats portalas daliai naudotojų buvo laikinai nepasiekiamas, rodant sistemos sutrikimo pranešimą.

    Kas teigiama nutekėjime

    „ShinyHunters“ tvirtino pasisavinę ypač jautrią informaciją apie didelę dalį FTB darbuotojų, taip pat kandidatų, teikusių paraiškas darbui biure, duomenis. Grupė neatskleidė, kokius konkrečiai vidinius registrus ar sistemas esą pasiekė, ir nenurodė, kokį laikotarpį apima nutekėjusi informacija.

    Žiniasklaidai pateiktame pavyzdiniame rinkinyje minimi keli tūkstančiai įrašų, kuriuose esą yra vardai, namų adresai, telefono numeriai ir šeimos narių duomenys. Net ir riboto masto tokio pobūdžio nutekėjimas gali kelti tiesioginę riziką pareigūnams bei jų artimiesiems.

    Galima spraga ir ankstesni incidentai

    Su tyrimu susipažinę šaltiniai nurodo, kad įsilaužimui galėjo būti išnaudota spraga „Oracle“ „PeopleSoft“ sistemoje, kuri dažnai naudojama žmogiškųjų išteklių procesuose. Kol kas oficialiai nepatvirtinta, ar buvo pasitelkta anksčiau nežinoma spraga, ar pasinaudota neatnaujinta, jau ištaisyta pažeidžiamumo versija.

    Incidentas minimas platesniame kontekste, nes šiais metais viešojo sektoriaus institucijos JAV jau susidūrė su keliomis didelio masto kibernetinėmis atakomis. Tokie atvejai ypač jautrūs dėl kontržvalgybinių rizikų, kai identifikuojami pareigūnai ir jų ryšiai.

    Kodėl tai svarbu ir kas toliau

    Kibernetinio saugumo ekspertai pabrėžia, kad pareigūnų asmens identifikavimo duomenys gali būti panaudoti priekabiavimui, šantažui, tikslinėms apgaulės kampanijoms ar net fizinėms grėsmėms. Tokia informacija taip pat gali dominti užsienio žvalgybos tarnybas ir organizuotas nusikalstamas grupuotes.

    „Tai labai bloga situacija“, – sakė su incidentu susipažinęs asmuo, kalbėjęs anonimiškai dėl temos jautrumo.

    Kol tyrimas tęsiasi, institucijoms įprastai tenka ne tik nustatyti pažeidžiamumo kelią, bet ir įvertinti duomenų apimtį, informuoti potencialiai nukentėjusius asmenis bei skubiai peržiūrėti prieigos valdymo ir sistemų atnaujinimo procesus.