Tag: macOS

  • „Apple“ parodė „MacBook Pro“ su PROLED XDR: kainos stulbina, brangiausias artėja prie 17 000 eurų

    „Apple“ parodė „MacBook Pro“ su PROLED XDR: kainos stulbina, brangiausias artėja prie 17 000 eurų

    „Apple“ pristatė atnaujintą „MacBook Pro“ su PROLED XDR ekranu ir palietimo valdymu, taip dar labiau priartindama nešiojamuosius kompiuterius prie planšetėms įprasto darbo būdo. Gamintojas pabrėžia, kad tai vienas didžiausių „MacBook Pro“ šuolių per pastaruosius metus, o dalis naujovių tiesiogiai taikomos profesionalams.

    Naujasis modelis siūlomas su 14 arba 16 colių ekranu, o ryškumas, anot gamintojo, gali siekti iki 2 000 nitų. Ekranas pritaikytas darbui pirštais, todėl atnaujinta ir sąsaja, kad pagrindiniai valdikliai būtų patogesni liečiant.

    Kas naujo ekrane ir valdyme

    PROLED XDR technologija orientuota į turinio kūrėjus, dirbančius su vaizdo įrašais, nuotraukomis ir spalvų korekcija, kur svarbūs ryškumo bei kontrasto rezervai. Tokie ekranai rinkoje dažniausiai siejami su tiksliu HDR atvaizdavimu, todėl „Apple“ akcentuoja profesionalų darbo scenarijus.

    Kartu atsiranda ir naujas dizaino akcentas, panašus į dinaminę išpjovą, matytą „iPhone“ įrenginiuose. Tai reiškia, kad dalis sistemos indikatorių ir valdiklių perkeliami į viršutinę ekrano zoną, taupant vietą turiniui.

    Galingesni lustai ir didesnės konfigūracijos

    Kompiuterio viduje diegiami M5 Pro arba M5 Max lustai, priklausomai nuo pasirinktos komplektacijos. Maksimali operatyvioji atmintis gali siekti 128 GB, o duomenims numatytas iki 16 TB talpos SSD.

    „Apple“ taip pat žada iki 24 valandų baterijos veikimo laiką, tačiau realus rezultatas paprastai priklauso nuo užduočių, ekrano ryškumo ir naudojamų programų. Ilga autonomija išlieka vienu svarbiausių privalumų tiems, kurie montuoja vaizdą, programuoja ar dirba kelionėse.

    Kainos ir kada pasieks pirkėjus

    Pranešama, kad išankstiniai užsakymai startuoja spalio 28 dieną, o pirmieji pristatymai planuojami nuo lapkričio 6 dienos. Skirtingose rinkose kainos priklauso nuo mokesčių ir komplektacijų, tačiau brangiausios versijos tradiciškai tampa tikru išbandymu net ir profesionalų biudžetams.

    Minima, kad maksimaliai sukomplektuota versija su 16 TB SSD gali kainuoti apie 17 000 eurų. Toks kainų lygis rodo aiškią „Apple“ kryptį į nišą, kur svarbiausia ne mažiausia kaina, o našumas, ekranas ir ekosistemos privalumai profesionaliam darbui.
  • „Apple“ pristatė „MacBook Pro“ su M6: kiek kainuos ir ką gaus pirkėjai Lietuvoje

    „Apple“ pristatė „MacBook Pro“ su M6: kiek kainuos ir ką gaus pirkėjai Lietuvoje

    „Apple“ tęsia rudeninių naujienų bangą ir oficialiai pristatė atnaujintą „MacBook Pro“ su M6 lustu. Tai tas pats procesorius, kuris jau naudojamas dalyje naujausių „Mac“ šeimos įrenginių, o esminis nešiojamojo kompiuterio pokytis šiemet susijęs būtent su našumu ir DI užduotimis.

    Bazinė „MacBook Pro“ su M6 komplektacija startuoja nuo maždaug 2 440 eurų. Už šią sumą pirkėjai gauna 1 TB talpos SSD ir 16 GB suvienytos atminties, o galutinė kaina priklauso nuo pasirinktų atnaujinimų ir prekybos kanalo.

    Papildomai galima rinktis nanostruktūrinį ekraną, didinti duomenų saugyklą iki 4 TB ir atmintį iki 32 GB. Tokia konfigūracija kainą gali priartinti prie maždaug 4 650 eurų ribos, todėl prieš perkant verta įvertinti, ar papildomi resursai bus realiai išnaudojami.

    Kompiuterį galima užsisakyti nuo spalio 28 dienos, o pirmųjų užsakymų pristatymai numatomi nuo lapkričio 6 dienos. Kaip įprasta „Apple“ atveju, realus prieinamumas gali skirtis priklausomai nuo pasirinktos komplektacijos.

    M6 našumas ir DI galimybės

    Didžiausia naujiena yra M6 architektūra: gamintojas nurodo 12 branduolių CPU, iš kurių dalis skirta maksimaliam našumui, dalis efektyvumui. Grafikos posistemė taip pat turi 12 branduolių, o atnaujintas „Neural Engine“ orientuotas į DI skaičiavimus.

    Praktiškai tai reiškia greitesnį vaizdo apdorojimą, sklandesnį darbą su dideliais failais ir trumpesnį laukimą atliekant užduotis, kuriose naudojamas DI, pavyzdžiui, triukšmo mažinimas, transkribavimas ar objektų atpažinimas kūrybinėse programose. Vis daugiau funkcijų perkeliama į įrenginį, kad dalis skaičiavimų būtų atliekama lokaliai, o ne debesyje.

    Ekranas, jungtys ir baterija

    „MacBook Pro“ komplektuojamas su 14,2 colio „Liquid Retina XDR“ ekranu, kurio ryškumas siekia iki 1 600 nitų. Taip pat palaikoma „ProMotion“ technologija, užtikrinanti iki 120 Hz atsinaujinimo dažnį, kas ypač juntama slenkant vaizdą ir dirbant su judančiu turiniu.

    Jungčių rinkinys išlieka orientuotas į profesionalus: USB C su „Thunderbolt 4“, „MagSafe 3“ įkrovimas, 3,5 mm garso lizdas ir SDXC kortelių skaitytuvas. Tai svarbu vartotojams, kurie dirba su fotoaparatais ar vaizdo technika ir nori mažiau priklausyti nuo adapterių.

    Gamintojas deklaruoja iki 24 valandų vaizdo transliacijų ir iki 16 valandų naršymo internete vienu įkrovimu. Kompiuteris veikia su „macOS“ „Golden Gate“, o didelė dalis naujų sistemos funkcijų toliau orientuojama į efektyvesnį darbą ir DI scenarijus.

    Kas laukia toliau

    Šiuo metu atnaujinta bazinė „MacBook Pro“ versija su M6, o galingesni modeliai su M6 Pro ir M6 Max, pasak ankstyvos informacijos, planuojami vėliau. Tokia strategija leidžia „Apple“ palaipsniui atnaujinti liniją, o pirkėjams suteikia pasirinkimą tarp kainos ir maksimalios galios.

    Renkantis naują „MacBook Pro“ verta pasverti, ar reikalingi didesni atminties ir SSD atnaujinimai, nes jie labiausiai kelia kainą. Tuo pačiu rinkoje daugėja alternatyvų, įskaitant „Microsoft“ „Surface“ linijos kompiuterius, todėl sprendimą dažniausiai lemia naudojamos programos ir darbo įpročiai.

  • Reddit reklamos su „HBO Max“ vardu virto spąstais: taip apgaudinėjami Mac ir Windows naudotojai

    Reddit reklamos su „HBO Max“ vardu virto spąstais: taip apgaudinėjami Mac ir Windows naudotojai

    Nauja ClickFix schema

    Windows ir macOS kompiuterių naudotojai tapo naujos kibernetinių nusikaltėlių kampanijos taikiniu, kai socialiniame tinkle Reddit buvo išplatintos reklamos, siejamos su „HBO Max“ vardu. Vietoje turinio jos vedė į puslapį, imituojantį teisėtą paslaugą, o iš tikrųjų skatino atlikti veiksmus, kurie gali įdiegti kenkėjišką programinę įrangą.

    Ši taktika siejama su ClickFix kampanijomis, kurios remiasi socialine inžinerija, o ne vien techniniais pažeidžiamumais. Tokiose atakose nusikaltėliai stengiasi, kad pats žmogus „savo noru“ paleistų komandą, taip apeidamas dalį įprastų apsaugų.

    Kaip veikia apgaulė

    Scenarijus dažnai prasideda nuo puslapio, kuriame rodomas tariamas patikros langas, primenantis CAPTCHA. Paspaudus mygtuką, vartotojui pateikiamos „papildomo patvirtinimo“ instrukcijos, kurios iš tiesų yra pavojingos.

    Auka raginama nukopijuoti tekstą ir įklijuoti jį į Windows komandų eilutę arba macOS Terminalą, o tada paspausti Enter. Tai kritinis momentas, nes tokia komanda gali atsisiųsti ir paleisti kenkėjišką failą, suteikti prieigą prie sistemos ar pakeisti nustatymus.

    Kokie duomenys dažniausiai vagiami

    Saugumo tyrėjai nurodo, kad tokiose kampanijose dažnai platinami informacijos vagikliai, skirti prisijungimo duomenims, naršyklės išsaugotiems slaptažodžiams ir sesijoms perimti. Taip pat taikomasi į kriptovaliutų pinigines bei prieigas prie jau prisijungtų paskyrų, todėl žala gali būti staigi ir didelė.

    Problema ta, kad dalis žmonių nemato klasikinio „atsisiųskite failą“ etapo, todėl rizika psichologiškai nuvertinama. Kai komanda vykdoma sąmoningai pačio vartotojo, kai kurie saugumo sprendimai tai gali vertinti kaip teisėtą veiksmą.

    Ką patvirtino Reddit ir kas žinoma apie „HBO Max“ paskyrą

    Pagal viešai skelbtą informaciją, kampanijoje buvo naudojamos reklamos, kurios atrodė patikimos ir siejosi su „HBO Max“. Tyrėjai teigė, kad galėjo būti perimta reklamai naudota paskyra, o per ją paskelbta daug klaidinančių įrašų su nuorodomis į kenkėjiškus puslapius.

    Reddit patvirtino, kad „HBO Max“ paskyra buvo perimta ir naudota kenkėjiškoms reklamoms, o vėliau paskyra užblokuota ir reklamos pašalintos. Kiek žmonių spėjo paspausti tokius skelbimus ir kiek įrenginių galėjo būti paveikta, oficialiai neatskleidžiama.

    Kaip apsisaugoti dabar

    Saugumo ekspertai pabrėžia paprastą taisyklę: joks teisėtas vaizdo įrašų ar prenumeratos puslapis neprašys įklijuoti komandų į Terminalą ar komandų eilutę, kad „patvirtintumėte, jog esate žmogus“. Jei matote tokį nurodymą, langą reikia uždaryti ir jokiu būdu nevykdyti pateiktų komandų.

    Jei komanda jau buvo įvykdyta, rekomenduojama nedelsiant atjungti įrenginį nuo tinklo, pakeisti svarbiausių paskyrų slaptažodžius iš kito įrenginio, įjungti dviejų veiksnių autentifikavimą ir atlikti pilną sistemos patikrą. Įtarus duomenų nutekėjimą, verta peržiūrėti aktyvias prisijungimų sesijas ir atšaukti nepažįstamus prisijungimus.

  • Milano kibernetinio saugumo startuolis „Bynario“ pritraukė 2,1 mln. eurų: po DI tyrimo „Apple“ spragos

    Milano kibernetinio saugumo startuolis „Bynario“ pritraukė 2,1 mln. eurų: po DI tyrimo „Apple“ spragos

    Milane įsikūrusi kibernetinio saugumo bendrovė „Bynario“ uždarė prieš pradinę investicijų stadiją ir pritraukė 2,1 mln. eurų. Finansavimo tikslas – spartinti autonominės programų saugos platformos kūrimą ir plėsti inžinierių komandą.

    Investicijų raundui vadovavo rizikos kapitalo fondas „360 Capital Partners“, prisidėjo ir „PranaVentures“. Bendrovė teigia, kad kapitalas bus naudojamas produkto brandinimui ir didesniam darbui su verslo klientais, kuriems aktuali greita spragų paieška bei šalinimas.

    DI tyrimas ir „Apple“ pataisymai

    „Bynario“ labiausiai išgarsėjo po to, kai jos tyrėjai, naudodami pažangius DI modelius puolamojo saugumo tyrimuose, aptiko rimtų pažeidžiamumų „Apple“ operacinių sistemų aplinkoje. Nurodoma, kad pažeidžiamumai buvo susiję su macOS ekrano bendrinimo funkcionalumu, o apie radinius informuota „Apple“ vėliau išleido pataisymus.

    Toks atvejis dar kartą išryškino tendenciją, kurią pastaraisiais metais akcentuoja ir saugumo bendruomenė: DI įrankiai mažina spragų paieškos ir išnaudojimo kaštus, todėl rizikos langas tarp spragos atradimo ir jos panaudojimo gali trumpėti.

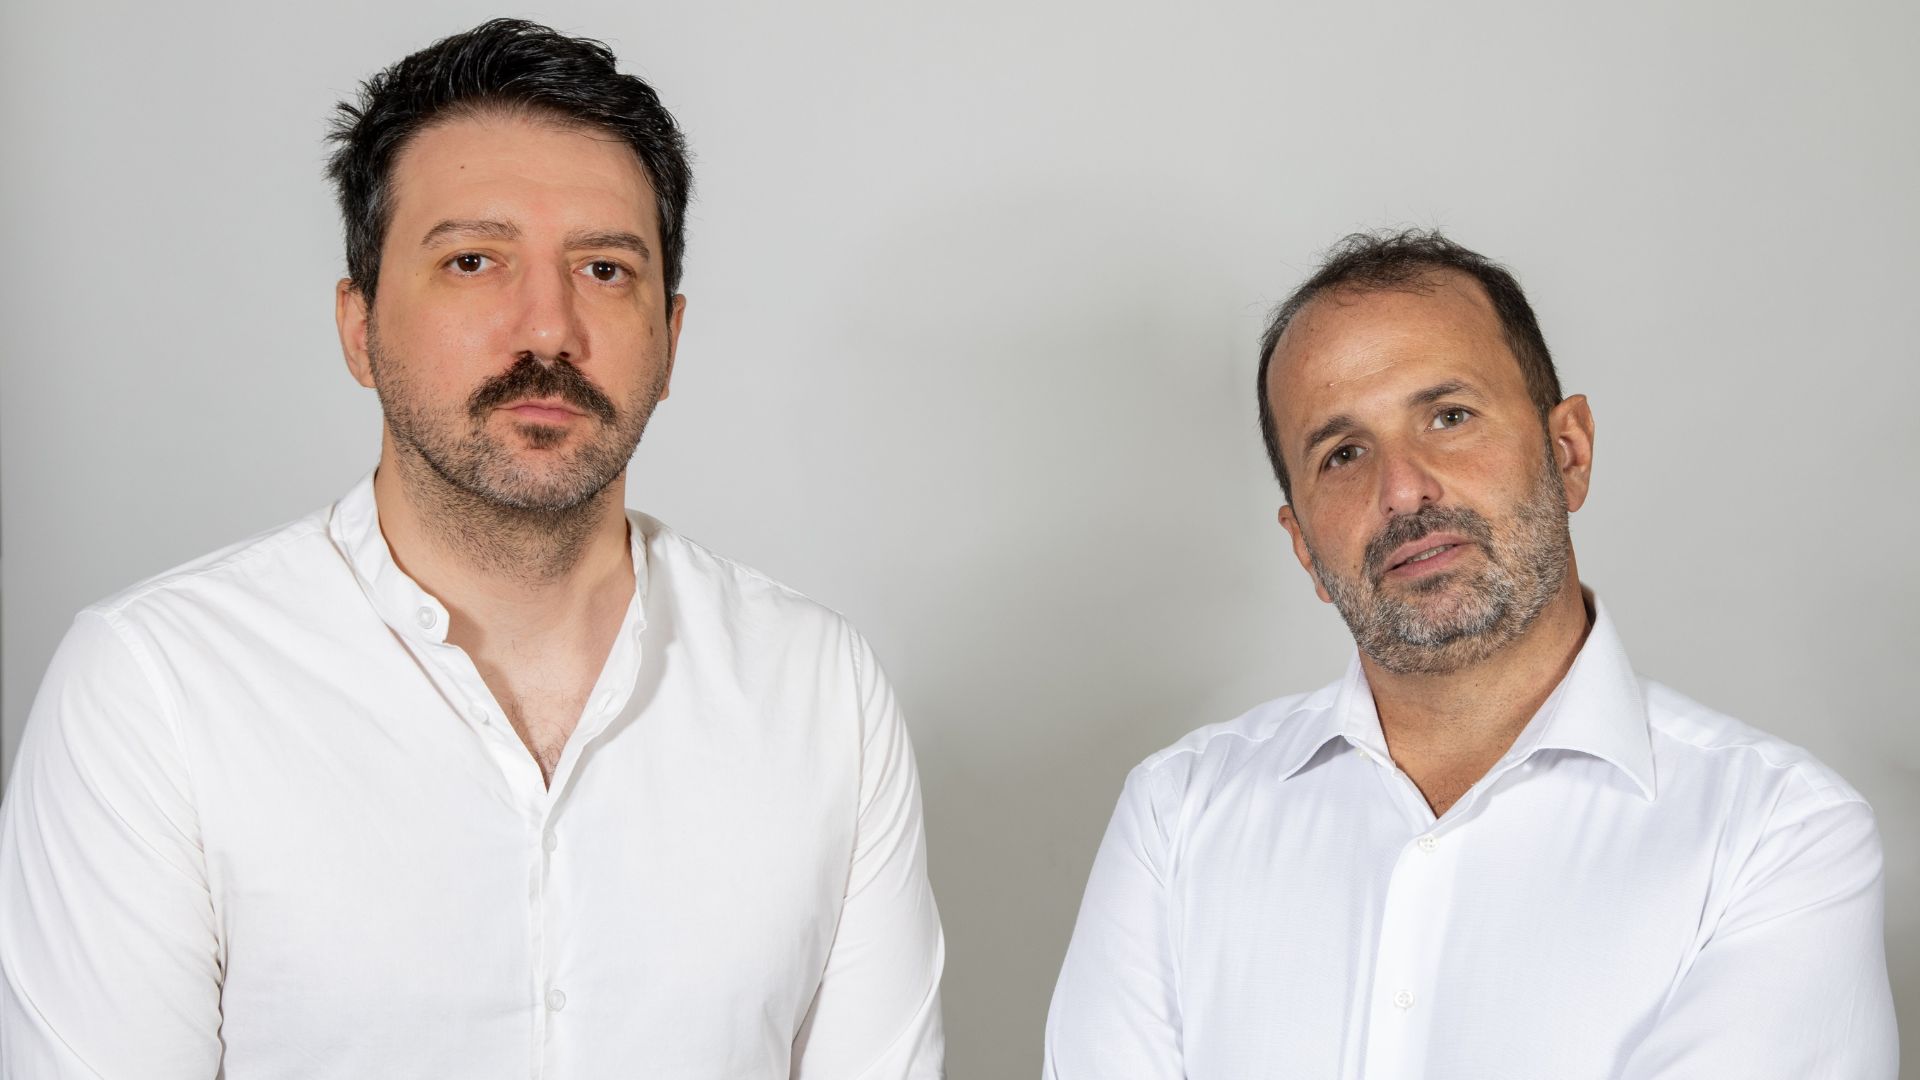
    „Užpuolikai iš esmės vadovaujasi paskatomis. DI toliau mažina pažeidžiamumų tyrimų ir išnaudojimo kaštus, todėl daugiau išnaudojamų spragų tampa patraukliais taikiniais. Gynėjams iššūkis tik aštrėja“, – sakė „Bynario“ vadovas ir vienas įkūrėjų Alfredo Pesoli.

    Kuo skiriasi „Bynario“ platforma

    „Bynario“ įkurta 2025 metais Alfredo Pesoli kartu su Giancarlo Russo ir Lorenzo Cavallaro. Bendrovė kuria autonominę taikomųjų programų saugos platformą, kuri padeda organizacijoms aptikti, patikrinti, suskirstyti pagal prioritetą ir pašalinti programinės įrangos spragas dideliu mastu.

    Skirtingai nei dalis įprastų skenerių, kurie sukuria ilgus įspėjimų sąrašus, „Bynario“ akcentuoja patvirtinimą, ar konkreti spraga realiai išnaudojama kliento aplinkoje. Tokia logika turėtų sumažinti triukšmą ir leisti saugumo komandoms greičiau sutelkti dėmesį į tikrąją riziką.

    Kodėl rinka juda į autonomiją

    Programinės įrangos tiekimo grandinės sudėtingėja, o debesijos infrastruktūra ir nuolatinis diegimas didina pokyčių tempą. Dėl to saugumo komandoms vis sunkiau rankiniu būdu įvertinti, kas svarbiausia, ypač kai vienu metu aptinkama daug silpnų vietų skirtinguose komponentuose.

    „Verizon“ 2026 metų Duomenų pažeidimų tyrimų ataskaitoje nurodoma, kad programinės įrangos pažeidžiamumai tapo dažniausiu keliu įmonių sistemoms pasiekti ir sudarė 31 proc. incidentų. „Bynario“ tikisi, kad automatizuotas pažeidžiamumų patvirtinimas ir prioritetų nustatymas taps praktiniu atsaku į šią realybę.

    „„Bynario“ autonominis pažeidžiamumų aptikimas, patvirtinimas, prioritetizavimas ir šalinimas yra tai, ko reikia šiuolaikiniam kibernetiniam saugumui. Didžiuojamės būdami šalia jų, kuriant šią DI platformą nuo pagrindų“, – sakė „360 Capital Partners“ partneris Cesare Maifredi.

    Bendrovė taip pat kelia tikslą peržengti vien spragų paieškos ribas ir kurti nuolatinio „exposure“ valdymo sluoksnį, kuris sektų sparčiai kintančią programinę įrangą ir grėsmes. „Bynario“ teigimu, tai turėtų padėti įmonėms trumpinti spragų šalinimo laiką ir aiškiau matyti realią programinės įrangos riziką.

  • „OpenAI“ uždaro „ChatGPT Atlas“: naršyklės funkcijos persikelia į „ChatGPT“ superprogramėlę

    „OpenAI“ uždaro „ChatGPT Atlas“: naršyklės funkcijos persikelia į „ChatGPT“ superprogramėlę

    Projektas gyvavo mažiau nei metus

    „OpenAI“ nutraukė DI pagrįstos interneto naršyklės „ChatGPT Atlas“ kūrimą ir palaikymą. Naršyklė rinkoje pasirodė prieš mažiau nei metus, o vėlesniuose atnaujinimuose gavo dalį pradžioje trūkusių bazinių funkcijų.

    Iš pradžių buvo prognozuojama, kad „Atlas“ ilgainiui galėtų mesti iššūkį tokiems lyderiams kaip „Google Chrome“, „Mozilla Firefox“ ar „Microsoft Edge“. Vis dėlto bendrovė nusprendė projektą uždaryti ir pagrindines galimybes perkelti į kitas savo programas.

    Kada baigėsi palaikymas?

    Oficialiai „ChatGPT Atlas“ palaikymas baigtas 2026 metų rugpjūčio 9 dieną. Apie tokį scenarijų „OpenAI“ atstovai buvo užsiminę dar pavasarį, kai pristatė planą sujungti kelis atskirus produktus į vieną ekosistemą.

    Tuomet už programėlių kryptį atsakinga vadovė Fidji Simo kalbėjo apie strategiją sujungti „Atlas“, „ChatGPT“ ir „Codex“ į vieną „ChatGPT“ superprogramėlę. Tikslas – mažinti sprendimų fragmentaciją ir greitinti funkcijų diegimą, ypač konkurencinėje kovoje su „Google“ bei „Anthropic“ sprendimais.

    „Atsisakome naršyklės „Atlas“ ir jos agentines galimybes perkeliame į „ChatGPT“ ir „Codex“. Remiamės tuo, ko išmokome kurdami „Atlas“, kad „ChatGPT“ užtikrintų pažangesnį naršymą, įskaitant kelių kortelių veikimą, failų atsisiuntimą, patogesnę navigaciją, prisijungimus prie paskyrų ir kitus patobulinimus ten, kur jie prieinami“, – pranešė „OpenAI“.

    Ką turi žinoti naudotojai?

    Uždarymas neturėtų paveikti masinės auditorijos, nes „ChatGPT Atlas“ buvo platinama tik „macOS“ naudotojams ir buvo paremta „Chromium“ varikliu. Svarbiausia žinia vartotojams – duomenys automatiškai nebus perkelti.

    Norint išsaugoti naršyklės žymes, jas reikia rankiniu būdu eksportuoti į HTML failą per žymių meniu arba žymių tvarkyklę ir vėliau importuoti į kitą naršyklę, pavyzdžiui, „Google Chrome“ ar „Apple Safari“. Atidarytos kortelės ir naršymo istorija taip pat lieka „Atlas“ aplinkoje, todėl svarbias nuorodas rekomenduojama išsisaugoti atskirai.

    „OpenAI“ nurodo, kad kai kuriais atvejais galima eksportuoti ir slapukus, tačiau aktyvios prisijungimo sesijos nebus perkeltos. Bendrovė pabrėžia, kad sesijų ir slapukų duomenys turi būti vertinami kaip jautrūs, nes jie gali suteikti prieigą prie paskyrų.

    Taip pat pažymima, kad „ChatGPT“ užklausų ir pokalbių istorija, naudota šoniniame skydelyje, yra atskirta nuo „Atlas“ naršymo duomenų ir nebus ištrinta. Po 2026 metų rugpjūčio 9 dienos „Atlas“ gali išvis nebeatsidaryti, nebeužkrauti puslapių arba nebevykdyti agentinių veiksmų naršyklėje.

    Rinka juda superprogramėlių kryptimi

    „ChatGPT Atlas“ nėra vienintelis bandymas sukurti DI orientuotą naršyklę, tačiau tai iliustruoja platesnę tendenciją: funkcijos vis dažniau integruojamos į vieną pagrindinę programą, o ne palaikomi keli atskiri produktai. Be specializuotų sprendimų, DI asistentai sparčiai atsiranda ir tradicinėse naršyklėse.

    Pavyzdžiui, „Google Chrome“ diegia „Gemini“ integracijas, „Microsoft Edge“ – „Copilot“, „Brave“ – „Brave Leo“, o „Opera“ naršyklėse siūloma „Aria“. Tuo pat metu vartotojams vis aktualesnės tampa privatumo ir duomenų kontrolės temos, nes DI funkcijos neretai remiasi naršymo kontekstu, paskyrų prisijungimais ir turinio analizavimu.

  • „Google Chrome“ tyliai įrašo „Gemini“ modelį: 4 GB failas grįžta net po ištrynimo

    „Google Chrome“ tyliai įrašo „Gemini“ modelį: 4 GB failas grįžta net po ištrynimo

    Socialiniuose tinkluose ir technologijų bendruomenėse plinta patvirtinti pranešimai, kad „Google Chrome“ kai kuriuose įrenginiuose fone atsisiunčia ir įrašo DI modelį „Gemini Nano“. Vartotojai tvirtina, jog jis užima apie 4 gigabaitus ir atsiranda naršyklės duomenų aplankuose be aiškaus įspėjimo ar atskiro sutikimo.

    Tyrėjai nurodo, kad modelio failai aptinkami „Chrome“ vartotojo duomenų kataloge, poaplankyje „OptGuideOnDeviceModel“, o pats modelis dažnai laikomas faile „weights.bin“. Apie tokius radinius pranešta „Windows 11“, „macOS“ ir „Ubuntu“ sistemose.

    Kompiuterijos ir teisės srityje dirbantis Alexanderis Hanffas teigia, kad bandymuose naujai įdiegta naršyklė per maždaug 15 minučių sukūrė laikinus katalogus ir atsisiuntė komponentus be vartotojo veiksmų. Dalis naudotojų papildomai skundžiasi, kad ištrynus aplanką jis vėliau vėl atsikuria, kai naršyklė paleidžiama iš naujo.

    Ką „Gemini Nano“ daro naršyklėje

    „Google“ aiškina, kad „Gemini Nano“ skirtas vietoje, įrenginyje, veikiančioms DI funkcijoms. Tarp minimų panaudojimų įvardijami rašymo asistento funkcijos, sukčiavimo atpažinimas, išmanesnis turinio įklijavimas, kortelių grupavimas ir puslapių turinio santraukos.

    Vietinis apdorojimas teoriškai gali reikšti mažesnę priklausomybę nuo debesijos ir didesnį privatumo lygį, nes dalis užklausų apdorojama įrenginyje. Tačiau kritikai atkreipia dėmesį, kad realus duomenų srautas ir tai, kurios funkcijos veikia lokaliai, o kurios siunčia užklausas į serverius, vartotojui ne visuomet pateikiama pakankamai aiškiai.

    Kodėl kyla privatumo ir skaidrumo klausimų

    Ekspertai situaciją sieja su BDAR principais, ypač skaidrumo reikalavimu ir privatumo pagal numatytuosius nustatymus bei pagal dizainą logika. Kritikos esmė paprasta: net jei DI modelis padeda saugumui ar patogumui, kelių gigabaitų atsisiuntimas į įrenginį turėtų vykti aiškiai informuojant ir suteikiant suprantamą kontrolę.

    Taip pat keliama ePrivacy direktyvos logika, pagal kurią bet koks informacijos įrašymas į vartotojo galinį įrenginį paprastai siejamas su išankstinio informavimo ir sutikimo standartais, išskyrus aiškiai apibrėžtas išimtis. Hanffas viešai svarstė, kad tokia praktika galėtų tapti skundo ar reguliuotojų dėmesio objektu.

    Ką sako „Google“ ir ko tikėtis toliau

    „Google“ teigia, kad „Gemini Nano“ „Chrome“ naršyklėje siūlomas nuo 2024 metų kaip lengvas įrenginyje veikiantis modelis. Bendrovė nurodo, kad jis gali palaikyti apsaugos funkcijas, o kai įrenginyje ima trūkti vietos ar resursų, modelis esą gali būti automatiškai pašalinamas.

    „Nuo 2024 metų „Chrome“ siūlome „Gemini Nano“, kuris įrenginyje palaiko svarbias apsaugos funkcijas ir kūrėjų sąsajas nesiunčiant jūsų duomenų į debesiją. Pradėjome diegti galimybę lengvai išjungti ar pašalinti modelį per „Chrome“ nustatymus, o išjungus jis nebebus atsisiunčiamas ar atnaujinamas“, – sakė „Google“.

    Vis dėlto dalis tyrėjų pabrėžia, kad vien techninės galimybės išjungti komponentą ne visada išsprendžia pasitikėjimo problemą, jei atsisiuntimas vyksta tyliai. Artimiausiu metu dėmesio centre greičiausiai išliks klausimas, kaip „Chrome“ aiškiau informuos apie DI komponentų diegimą ir kokią realią kontrolę gaus vartotojai skirtingose platformose.

  • „Google“ ruošia naują „Gemini“ DI planą: tarp „Pro“ ir „Ultra“ atsirastų ilgai laukta kainų pakopa

    „Google“ ruošia naują „Gemini“ DI planą: tarp „Pro“ ir „Ultra“ atsirastų ilgai laukta kainų pakopa

    „Google“ gali ruoštis pristatyti naują „Gemini“ prenumeratos planą, kuris užpildytų ryškią kainodaros spragą tarp dabartinių pasiūlymų. Apie tai signalizuoja „Gemini“ programėlės „macOS“ versijos kodo analizė, kurioje aptikta nuorodų į galimą „AI Ultra Lite“ lygį.

    Šiuo metu „Google“ DI planai siūlomi per „Google One“ ekosistemą: yra įėjimo lygio planai, skirti kasdieniams bandymams, ir gerokai brangesnis „AI Ultra“ variantas, orientuotas į itin intensyvų naudojimą. Tarp maždaug 20 eurų per mėnesį plano ir maždaug 230 eurų per mėnesį „AI Ultra“ šuolis daugeliui naudotojų yra per didelis.

    Numanomas „Ultra Lite“ planas, sprendžiant iš pavadinimo, būtų pozicionuojamas tarp „AI Pro“ ir „AI Ultra“ ir suteiktų daugiau limitų bei papildomų funkcijų, bet kainuotų pastebimai mažiau nei aukščiausio lygio paketas. Tokia tarpinė pakopa jau tapo įprasta rinkoje: kai kurie konkurentai siūlo apie 90 eurų per mėnesį planus, skirtus vadinamiesiems pažengusiems naudotojams.

    Šaltiniai, nagrinėję „Gemini“ programėlės „macOS“ versiją, taip pat nurodo, kad „Google“ kuria atskirą puslapį, kuriame būtų galima matyti „Gemini“ naudojimo limitus. Tikėtina, jog jame atsirastų informacija apie sunaudotus žetonus, laiką iki limitų atnaujinimo ir kiti rodikliai, kurie svarbūs intensyviai DI naudojantiems žmonėms.

    Tokių limitų skaidrumas pastaruoju metu tampa vis aktualesnis, nes didėjant modelių galimybėms auga ir realūs naudojimo kaštai. Naudotojams svarbu suprasti, kiek užklausų jie gali atlikti, kokiu greičiu atsinaujina limitai ir kaip keičiasi prieiga prie pažangesnių funkcijų, pavyzdžiui, ilgesnio konteksto, analizės ar įrankių integracijų.

    Kol kas „Google“ oficialiai nepatvirtino nei „Ultra Lite“ pavadinimo, nei kainos, nei tikslaus turinio. Vis dėlto artėjant kasmetiniams „Google I/O“ pristatymams, tikimybė išgirsti daugiau apie „Gemini“ planų pertvarką ir naujus limitų valdymo įrankius yra didelė.