Tag: NASK

  • Lenkijos Seime neįprasta iniciatyva: kurs žaidimus kovai su dezinformacija ir DI klastotėmis

    Lenkijos Seime neįprasta iniciatyva: kurs žaidimus kovai su dezinformacija ir DI klastotėmis

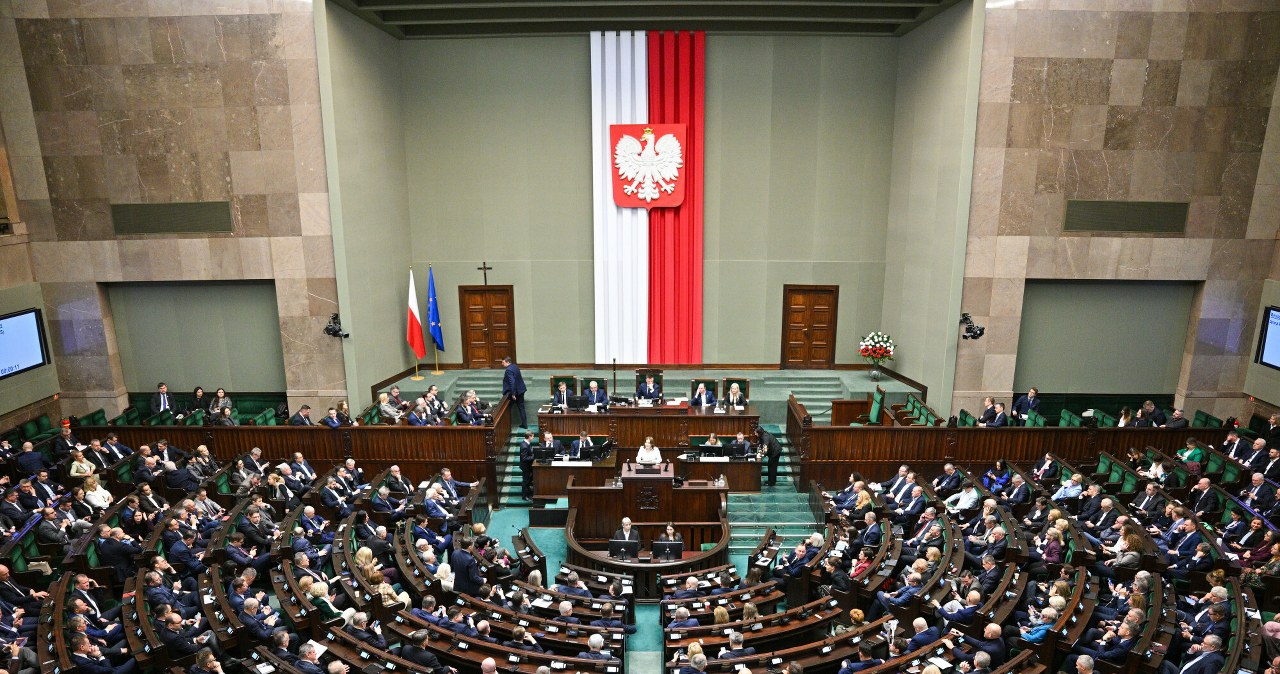
    Lenkijos Seime startuoja neįprasta iniciatyva „GameChanger“ – hakatonas, kuriame kuriami edukacinių vaizdo žaidimų projektai, skirti kovai su dezinformacija ir stiprinti medijų raštingumą. Organizatoriai pabrėžia, kad tai bandymas sujungti žaidimų industrijos patirtį su mokyklų praktika ir jaunų žmonių požiūriu.

    Projektas rengiamas bendradarbiaujant su Video Games Poland, Futuregames Warsaw ir Lenkijos Seimo kanceliarija. Iniciatyvą globoja Lenkijos kultūros, mokslo ir švietimo institucijos, taip pat valstybinis mokslinių tyrimų institutas NASK, kuris šalyje atlieka svarbų vaidmenį kibernetinio saugumo ir informacinio atsparumo srityse.

    Žaidimai kaip medijų raštingumo įrankis

    Organizatorių teigimu, hakatono komandos kurs žaidimų idėjas, mechanikas ir scenarijus, kurie padėtų mokytis atpažinti manipuliacijas, patikrinti faktus ir suprasti informacijos sklaidos logiką. Pabrėžiama, kad šiuolaikinėmis sąlygomis dezinformacija dažnai prisitaiko prie auditorijų, todėl tradicinės pamokos ne visada suveikia.

    Pastaraisiais metais tyrimai vis dažniau akcentuoja, kad gerai sukurti edukaciniai žaidimai gali didinti įsitraukimą, stiprinti problemų sprendimo įgūdžius ir motyvuoti mokytis. Ypač tai aktualu paaugliams, kurių informacijos vartojimas dažnai persikelia į socialinių tinklų ir trumpų vaizdo formatų aplinką.

    Dezinformacija, „deepfake“ ir DI

    Kaip nurodoma iniciatyvos aprašyme, viena svarbiausių temų bus melagingo turinio atpažinimas sparčiai kintančioje skaitmeninėje erdvėje. Vis dažniau minimos ir vadinamosios DI klastotės, kai vaizdas ar garsas sugeneruojamas taip, kad imituotų realius žmones, jų kalbą ar veiksmus.

    Toks turinys kelia rizikų ne tik politinėje komunikacijoje, bet ir švietime, kai mokiniai ar mokytojai susiduria su vizualiai įtikinama, tačiau netikra informacija. Todėl medijų raštingumo iniciatyvos vis dažniau orientuojasi ne į vieną klaidingą naujieną, o į gebėjimą vertinti šaltinius, kontekstą ir atpažinti emocinį spaudimą.

    Seimas taps jaunimo dirbtuvėmis

    Lenkijos Seimo kanceliarijos atstovai akcentuoja, kad gebėjimas atskirti faktus nuo manipuliacijos šiandien tampa viena svarbiausių kompetencijų. Pasak jų, informacijos perteklius ir vis realesnės klastotės didina poreikį praktiniams, kasdienėje aplinkoje pritaikomiems įrankiams.

    „Todėl Seimas bus vieta, kur jaunimas kartu kurs priemones, padedančias atpažinti dezinformaciją“, – teigiama pranešime. Hakatono pabaigoje numatytos sukurtų projektų prezentacijos ir platesnė diskusija apie vaizdo žaidimų vaidmenį ugdyme, kritinio mąstymo stiprinime bei skaitmeninių įgūdžių plėtroje.
  • Kritinės PHP spragos ir išjungti BIP puslapiai: kodėl vien pataisymai problemos neišsprendžia

    Kas nutiko ir kodėl tai svarbu

    Dalis Lenkijos Biuletenio informacijos viešosios (BIP) svetainių buvo laikinai išjungtos po to, kai viešai paskelbtos kritinės PHP pažeidžiamumo spragos. Vėliau svetainės pradėtos grąžinti etapais, tačiau kai kurios funkcijos, pavyzdžiui, paieška ir naujo turinio publikavimas, kurį laiką liko ribojamos.

    Tokie sprendimai rodo, kad incidentas neapsiriboja vien techniniu atnaujinimu. Kai spraga yra kritinė ir plačiai paplitusi, svarbu ne tik įdiegti pataisas, bet ir įvertinti, ar pažeidžiamumas nebuvo išnaudotas dar iki paskelbimo.

    Kodėl sistemos buvo stabdomos

    Už BIP infrastruktūros dalies veikimą atsakinga institucija aiškino, kad išjungimas buvo prevencinis žingsnis, skirtas saugiai paruošti atnaujinimus ir sumažinti riziką vartotojų duomenims. Pabrėžta, kad kai kurios vyriausybinės svetainės buvo mažiau paveiktos, nes anksčiau perkeltos į naujesnes technologijas.

    Esminė problema ta, kad senesnės sistemos dažnai turi sudėtingą priklausomybių grandinę ir lėtesnius atnaujinimo procesus. Tokiu atveju laikinas išjungimas tampa ne „patogiu pasirinkimu“, o kartais vieninteliu atsakingu būdu suvaldyti riziką.

    „Laikinos apsaugos priemonės perka laiką, bet ne saugumą“, – sakė kibernetinio saugumo ekspertas.

    Vien pataisyti neužtenka

    Saugumo specialistai atkreipia dėmesį, kad kritinių spragų atveju vien „užlopyti“ programinį kodą yra per mažai. Jei sistema buvo pasiekiama iš interneto, būtina patikrinti žurnalus ir kitus požymius, ar nebuvo bandymų pasinaudoti spraga, o kai kuriais atvejais reikalinga ir platesnė incidento analizė.

    Taip pat akcentuojama praktinė detalė, kuri dažnai pamirštama: įdiegus pataisas, paslaugas reikia perleisti, kad atmintyje nebeliktų senų procesų. Priešingu atveju teoriškai „atnaujinta“ aplinka gali išlikti pažeidžiama, kol senieji procesai vis dar veikia.

    Pamokos organizacijoms ir verslui

    Incidentas išryškino du sisteminius trūkumus, su kuriais susiduria tiek viešasis sektorius, tiek verslas. Pirmasis yra aiškios atsakomybės stoka: organizacijos ne visada žino, kas konkrečiai stebi saugumo pranešimus, vertina riziką ir inicijuoja atnaujinimus.

    Antrasis trūkumas susijęs su atnaujinimų diegimo greičiu. Ten, kur procesai automatizuoti ir gerai suvaldyti, pataisos diegiamos greitai ir kontroliuojamai, o testavimas leidžia sumažinti sutrikimų riziką. Ten, kur viskas remiasi rankiniais veiksmais ir „vienu žmogumi, kuris žino“, reakcija užtrunka, o klaidų tikimybė išauga.

    „Sunku kalbėti apie atsparumą, kai nežinome, kur mūsų infrastruktūroje išvis naudojamas PHP“, – sakė technologijų vadovas.

    DI įtaka: spragos randamos greičiau

    Šio tipo istorijose vis dažniau minimas DI vaidmuo: jis gali paspartinti pažeidžiamumų paiešką, analizę ir išnaudojimo scenarijų kūrimą. Tai nereiškia, kad spragas „sukuria“ DI, tačiau jis gali sutrumpinti laiką nuo teorinio trūkumo aptikimo iki praktinio išnaudojimo.

    Dėl to auga vadinamasis „langas iki pataisos“: laikotarpis, kai spraga jau žinoma daliai rinkos ar piktavalių, bet dar nėra masiškai sutvarkyta. Todėl organizacijoms tampa kritiška turėti tikslią komponentų inventorizaciją, greitą atnaujinimų diegimą ir incidentų paieškos procedūras.

  • Kritinės PHP spragos: BIP svetainės grįžta, bet ekspertai perspėja – grėsmė dar nesibaigė

    Po viešai atskleistų kritinių PHP saugumo spragų dalis Biuletenio informacijos portalų buvo prevenciškai išjungti, o dabar palaipsniui grąžinami į veikimą. Vis dėlto kibernetinio saugumo specialistai pabrėžia, kad vien sistemos įjungimas nereiškia, jog rizika suvaldyta.

    Už šių viešųjų svetainių veikimą atsakingos institucijos akcentuoja, kad paslaugos atkuriamos etapais, siekiant užtikrinti saugų darbą. Kai kur vartotojai jau gali pasiekti anksčiau paskelbtą informaciją, tačiau dalis paieškos funkcijų ir naujų įrašų publikavimas laikinai gali neveikti.

    Kas nutiko ir kodėl buvo išjungta?

    Kritinės PHP spragos yra ypač pavojingos todėl, kad plačiai naudojamos infrastruktūroje: nuo viešųjų svetainių iki vidinių įrankių ir serverių komponentų. Tokiais atvejais prevencinis išjungimas dažnai pasirenkamas kaip laikina priemonė, kai pataisų diegimas ir patikra reikalauja laiko.

    Ekspertai atkreipia dėmesį, kad didžiausią riziką patiria organizacijos, kuriose nėra aiškiai priskirtos atsakomybės už atnaujinimus. Taip pat pažeidžiamos tos, kurios neturi automatizuotų testavimo ir diegimo procesų, leidžiančių greitai ir saugiai įdiegti pataisas.

    Kodėl pataisa dar ne pabaiga?

    Kibernetinio saugumo praktikoje vien spragos užlopymas laikomas tik pirmu žingsniu, ypač jei pažeidžiamumas buvo žinomas ar galėjo būti išnaudojamas dar iki viešo paskelbimo. Dėl to organizacijoms rekomenduojama vertinti, ar sistemose nėra kompromitavimo požymių, ir atlikti papildomą patikrą.

    Specialistai primena, kad būtina įsitikinti, jog atnaujintos paslaugos realiai pradėjo veikti su nauja versija. Vien paketo atnaujinimas ne visada reiškia, kad senas procesas nebeveikia atmintyje, todėl praktikoje dažnai prireikia paslaugų perkrovimo ir papildomų verifikavimo veiksmų.

    Taip pat rekomenduojama apsvarstyti slaptažodžių ir prieigos raktų keitimą, jei yra rizika, kad jautrūs duomenys galėjo būti nuskaityti. Organizacijoms, kurios dėl techninių ar procesinių priežasčių negali greitai įdiegti pataisų, saugiausias scenarijus paprastai yra pažeidžiamų sistemų izoliavimas nuo interneto iki pilno sutvarkymo.

    Ko ši situacija moko organizacijas?

    Šis incidentas dar kartą parodė, kad kibernetinis atsparumas priklauso ne vien nuo vienkartinių sprendimų, o nuo kasdienės higienos: turto inventorizacijos, atnaujinimų valdymo ir aiškių procedūrų. Jeigu organizacija nežino, kur ir kaip jos aplinkoje naudojamas PHP, ji negali nei greitai reaguoti, nei patikimai įvertinti rizikos.

    Ekspertai pabrėžia ir procesų brandą: automatizuotas testavimas, diegimas bei stebėsena leidžia pataisas įdiegti per trumpą laiką ir sumažina klaidų tikimybę. Priešingu atveju, kai viskas remiasi ad hoc veiksmais ar viena kritine atsakinga grandimi, incidentai tampa ne išimtimi, o pasikartojančia realybe.

    Atskira rizikos zona išlieka mažesnės organizacijos ir pigiai administruojamos svetainės, kurios ilgai neatnaujinamos. Tokios aplinkos dažnai būna priklausomos nuo pasenusių komponentų, o atnaujinimai atidedami iki tol, kol situacija priverčia imtis skubių, bet brangesnių sprendimų.

    Galiausiai, ši istorija primena paprastą taisyklę: atnaujinimai yra būtini, bet jie neatsako į klausimą, ar spraga jau nebuvo išnaudota. Todėl po kritinių pažeidžiamumų reikia ne tik diegti pataisas, bet ir patikrinti žurnalus, prieigas bei galimus duomenų nutekėjimo scenarijus.

  • Lenkijos vyriausybė perspėja: platformos ignoruoja dezinformaciją, NASK skaičiai rodo mastą

    Lenkijos vicepremjeras ir skaitmeninimo ministras Krzysztofas Gawkowskis pareiškė, kad socialinės platformos pelnosi iš dezinformacijos, o vartotojų saugumą dažnai palieka antrame plane. Jo teigimu, delsiama reaguoti į pranešimus apie pažeidimus, o atsakomybė už turinio „gaudymą“ perkeliama valstybės institucijoms ir visuomenei.

    Šie pareiškimai nuskambėjo pristatant NASK analizę apie platformų reakciją į pranešimus 2026 metų pirmąjį pusmetį. NASK – Lenkijos institucija, kuri, be kitų funkcijų, stebi ir vertina interneto erdvėje plintančią dezinformaciją bei koordinuoja greito reagavimo veiksmus.

    Ataskaitos skaičiai: dauguma turinio liko

    NASK per 2026 metų pirmąjį pusmetį platformoms pateikė 65 220 pranešimų apie turinį, kuris, institucijos vertinimu, pažeidė platformų taisykles ar teisės aktus. Pašalinta buvo 4 380 įrašų, tai sudaro 6,7 proc., o 11 270 atvejais (17,3 proc.) taikyta matoma moderacija, pavyzdžiui, žymėjimas, dalinis apribojimas ar paskyros sankcijos.

    Didžiausia dalis – 49 570 pranešimų, arba apie 76 proc. – buvo atmesta. NASK „atmetimu“ laiko ne tik situacijas, kai platforma nepripažino pažeidimo, bet ir atvejus, kai dvi savaites nebuvo jokio atsakymo, todėl institucija tokį pranešimą priskyrė nepripažintiems.

    „Kiekviena socialinė platforma turi nešvarias rankas, kai kalbame apie internetą be dezinformacijos. Skirtumas tik tas, kad vienos nereaguoja visai, o kitos reaguoja minimaliai“, – sakė Krzysztofas Gawkowskis.

    Kur stringa moderacija ir kodėl tai svarbu

    NASK ekspertai pabrėžia, kad problemą sudaro ne vien turinio kiekis, bet ir sprendimų nenuoseklumas. Pasak institucijos atstovų, analogiški pranešimai kartais vertinami skirtingai, o pranešėjai dažnai negauna aiškių paaiškinimų, kodėl vienas profilis ar įrašas pašalinamas, o kitas – paliekamas.

    Kitas išskirtas aspektas – ribotas prieinamumas prie duomenų, reikalingų tyrimams, įskaitant reklamų bibliotekas ir jų paieškos galimybes. Tai turi tiesioginę reikšmę sukčiavimų prevencijai: kenksmingos reklamos gali būti rodomos trumpai, o viešas įrankių atsinaujinimas vėluoja, todėl tyrėjai informaciją kartais pamato jau po to, kai auditorija pasiekta.

    Ataskaitoje taip pat akcentuojama, kad dezinformaciją vis dažniau palaiko automatizacija. NASK vertinimu, DI gali būti naudojamas ne tik turiniui generuoti, bet ir jo platinimui automatizuoti, o tai leidžia kampanijas vykdyti greičiau, pigiau ir masiškiau.

    Prašymai platformoms ir galimos sankcijos

    Lenkijos vicepremjeras ragina platformas sukurti realiai veikiančias moderavimo komandas, kurios dirbtų lenkų kalba ir būtų įsikūrusios Lenkijoje. Taip pat reikalaujama greitesnių reakcijų į institucijų pranešimus, aktyvesnio botų tinklų šalinimo ir aiškesnių procedūrų, kad skundų nagrinėjimas nevirstų formalumu.

    Ministras pranešė, kad svarstoma naudoti teisines priemones ir finansines sankcijas, jei platformos nepaisys valstybės reikalavimų. Jo teigimu, dalis veiksmų gali būti derinama su Europos Komisija, o nacionaliniu lygmeniu pabrėžiama, kad šalies institucijoms reikia veiksmingų įrankių įgyvendinti ES Skaitmeninių paslaugų akto nuostatas.

    „Skaitmeninis karas su Rusija tęsiasi, o dezinformacijos fronte turime tylų sąjungininką – socialines platformas“, – sakė Krzysztofas Gawkowskis.

    Lenkijos skaitmeninimo viceministras Pawełas Olszewskis tuo metu pabrėžė platesnę atsakomybę ir būtinybę bendradarbiauti institucijoms, žiniasklaidai, verslui ir nevyriausybinėms organizacijoms. Pasak jo, artėjant rinkimams ir išliekant geopolitinei įtampai, prioritetu turi tapti saugumas ir greitas reagavimas į bandymus manipuliuoti viešąja nuomone.

  • NASK muša pavojaus varpais: 76 proc. pranešimų ignoruota, X ir „Discord“ – dugne

    Lenkijos kibernetinio saugumo ir skaitmeninės erdvės stebėsenos institucija NASK skelbia, kad interneto platformos vangiai reaguoja į dezinformaciją. Per 2026 metų pirmąjį pusmetį ji platformoms perdavė daugiau kaip 65 000 pranešimų apie galimai klaidinančias publikacijas, tačiau pašalinta buvo tik 4 380 turinio vienetų.

    Pagal NASK ataskaitoje pateiktus skaičius, tai sudaro 6,7 proc. visų pranešimų. Dar 17,3 proc. atvejų turinys buvo vienaip ar kitaip apribotas ar pažymėtas, tačiau net 76 proc. pranešimų, tai yra apie 49 500, liko be jokio platformų atsako.

    Skirtumai tarp platformų – milžiniški

    Ataskaita rodo, kad platformų praktika labai nevienoda: vienos greitai pašalina beveik visą pažymėtą turinį, kitos palieka jį sklisti toliau. Tai ypač svarbu, nes socialinių tinklų algoritmai dažnai sustiprina emocingas, konfliktą kurstančias žinutes, o dezinformacija dėl to pasiekia dideles auditorijas.

    Geriausiai, pagal šį NASK vertinimą, reagavo „Bluesky“: pašalinta 69 iš 70 praneštų įrašų, arba 98,6 proc. Tarp dažniau naudojamų platformų aukščiau įvertintas „Facebook“, kuriame pašalinta 2 150 iš 3 381 turinio vienetų, tai yra 63,6 proc., o „TikTok“ pašalino 618 iš 1 109, arba 55,7 proc.

    „Instagram“ atveju pašalinta 59 iš 156 praneštų vienetų, tai yra 37,8 proc. Tuo metu „Google“ paslaugų ekosistemoje, apimančioje ir „YouTube“, ir „Google Ads“, pašalinti 37 iš 322 praneštų atvejų, arba 11,5 proc.

    X ir „Discord“ – prasčiausi rezultatai

    Didžiausio dėmesio sulaukė X rezultatai. NASK šiai platformai pateikė 60 132 pranešimus, tačiau pašalinta buvo 1 438 įrašai, tai yra 2,4 proc., o dalis turinio buvo moderuota ar apribota 18,7 proc. atvejų.

    „Discord“ atrodė dar prasčiau: iš keturių pranešimų nebuvo pašalintas nė vienas. Silpnai reagavo ir kitos platformos: „Threads“ pašalino dvi publikacijas iš 29, o „Telegram“ – vieną iš devynių.

    Skaitmeninių reikalų ministras Krzysztofas Gawkowskis, pristatant ataskaitą, akcentavo, kad platformos turi prisiimti didesnę atsakomybę už informacinę higieną. Jo teigimu, valdžia sieks, kad platformos kurtų lenkų kalba dirbančias moderavimo komandas, galinčias greičiau įvertinti kontekstą ir vietines manipuliacijų formas.

    „Kiekviena socialinė platforma turi nešvarias rankas, jei kalbame apie saugų, nuo dezinformacijos švarų internetą“, – sakė K. Gawkowskis.

    Kas šalinama dažniau, o kas praslysta?

    NASK duomenimis, platformos geriausiai susitvarko su turiniu, kuris akivaizdžiai apsimeta institucijomis ar žinomais žmonėmis. Tokio tipo turinio pašalinimo rodiklis ataskaitoje siekia 78,6 proc., nes jį lengviau identifikuoti pagal paskyrų struktūrą, netikrus logotipus ar pasikartojančius šablonus.

    Kur kas prasčiau sekėsi kovoti su melagingomis žinutėmis, kurios pateikiamos kaip naujienos ar tariami faktai: pašalinta tik 9,4 proc. Dar sudėtingesnė kategorija – manipuliacinis turinys, kai pasitelkiami tikri vaizdai ar citatos, bet jos išimamos iš konteksto: čia pašalinta vos 4,9 proc.

    Ataskaitoje aprašomos ir konkrečios 2026 metų pirmojo pusmečio schemos: nuo melagingų pasakojimų apie paramą Ukrainai iki kampanijų, kurios siekia supriešinti visuomenę pasinaudojant nelaimėmis ar incidentais. NASK taip pat fiksavo atvejus, kai dezinformacijai kurti naudojamas DI, o turinys pritaikomas finansiniams sukčiavimams ar auditorijos viliojimui.

    Tarp pavyzdžių minimi fiktyvūs profiliai, kuriantys tariamą patikimumą ir vėliau nukreipiantys žmones į apgaulingus pasiūlymus. NASK teigimu, tokios schemos dažnai remiasi greitu masiniu turinio kūrimu, o platformoms tampa sunkiau laiku sustabdyti plitimą, jei pranešimai užstringa be atsako.

    Lenkijos Vyriausybė tuo pat metu pranešė apie planus stiprinti koordinavimą su žiniasklaida, verslu ir visuomenės grupėmis per naujai telkiamas iniciatyvas kovai su dezinformacija. Taip pat akcentuojama, kad įžvalgos bus perduotos Europos Komisijai, siekiant didesnio platformų atskaitingumo, ypač tais atvejais, kai dezinformacija gali būti susijusi su koordinuotomis užsienio įtakos operacijomis.

    NASK skaičiai rodo, kad vien pranešimų siuntimo nepakanka, jei platformos neturi pajėgumų, aiškių procedūrų ir lokalios kompetencijos. Kol didžioji dalis signalų lieka be atsako, klaidinantis turinys gali toliau rinkti peržiūras, būti kopijuojamas ir perpublikuojamas, o žala visuomenės pasitikėjimui didėja.

  • Exatel keičia vadovę: Małgorzata Olszewska perima įmonę, atsakingą už strateginius valstybės projektus

    Valstybei priklausančios telekomunikacijų ir kibernetinio saugumo bendrovės Exatel stebėtojų taryba naująja prezidente paskyrė Małgorzatą Olszewską. Ji pareigas pradės eiti 2026 metų lapkričio 1 dieną, o sprendimas siejamas su planuojamų projektų tęstinumu ir plėtra.

    Tuo pat metu stebėtojų taryba priėmė nutarimą nedelsiant atšaukti valdybos narį Waldemarą Budzyńskį. Personalo rokiruotė įsigaliojo 2026 metų spalio 19 dieną.

    Patirtis skaitmenizacijos srityje

    Małgorzata Olszewska yra teisės mokslų daktarė, turinti daugiau kaip 20 metų patirties viešajame sektoriuje. Pastaruoju metu ji vadovavo NASK veikiančiam Infrastruktūrinių projektų ir edukacijos centrui, kur koordinavo su valstybės skaitmeniniais sprendimais susijusias iniciatyvas.

    Karjeros metu ji dirbo elektroninių ryšių reguliavimo ir teisėkūros srityse, taip pat ėjo pareigas, susijusias su skaitmenizacijos politika. 2024–2025 metais ji vadovavo e. sveikatos centrui, kuriame buvo stiprinamos institucijos kompetencijos reaguoti į IT saugumo incidentus sveikatos apsaugos sistemoje.

    „Tai paskyrimas, kuris signalizuoja apie didesnį dėmesį valstybės skaitmeninei infrastruktūrai ir jos atsparumui“, – sakė su bendrovės veikla susipažinęs sektoriaus atstovas.

    Exatel vaidmuo valstybės infrastruktūroje

    Exatel veikia kaip telekomunikacijų operatorius ir ICT paslaugų teikėjas: įmonė teikia duomenų perdavimo, kibernetinio saugumo ir palydovinio ryšio sprendimus. Bendrovė valdo daugiau kaip 8 900 kilometrų nuosavo šviesolaidžio tinklo ir papildomai nuomojasi dar apie 14 500 kilometrų infrastruktūros.

    Bendrovė teikia duomenų perdavimo paslaugas komerciniams bankams ir energetikos sektoriaus įmonėms, taip pat dalyvavo kuriant ryšio tinklą, skirtą valstybės administracijos poreikiams. Exatel yra akcinė bendrovė, 100 proc. priklausanti valstybei.

    Sandorio istorija ir kontekstas

    Primename, kad 2017 metais buvo sudarytas sandoris, kuriuo valstybė įsigijo 100 proc. Exatel akcijų. Tuomet bendrovė buvo įvertinta maždaug 81 milijonu eurų, o perėmimas siejamas su strateginės ryšio infrastruktūros kontrole ir jos panaudojimu valstybės reikmėms.

    Vadovų kaitos foną papildo ir ankstesni sprendimai: šių metų pavasarį iš Exatel vadovės pareigų pasitraukė Magdalena Gaj, perėjusi vadovauti Lenkijos pašto operatoriui. Naujas paskyrimas turėtų užtikrinti, kad Exatel tęstų strateginius projektus, kuriuose svarbus tiek ryšio patikimumas, tiek kibernetinis atsparumas.

  • Lenkijoje „PGE“ ir NASK planuoja duomenų centrus: siekia stiprinti valstybės skaitmeninį suverenitetą

    Lenkijos energetikos grupė „PGE“ ir valstybinis kibernetinio saugumo bei skaitmeninių sprendimų institutas NASK pasirašė bendradarbiavimo susitarimą, kuriuo numatomos investicijos į duomenų centrus šalyje. Apie sprendimą paskelbta Europos naujų idėjų forume Sopote, dalyvaujant Lenkijos vyriausybės atstovams.

    Iniciatyvos tikslas – kurti nacionalinę skaičiavimo infrastruktūrą, kuri būtų valdoma ir vystoma remiantis valstybės institucijomis iš energetikos ir skaitmenizavimo sektorių. Toks modelis siejamas su sparčiai augančiu poreikiu kompiuteriniams ištekliams, ypač vystant debesijos paslaugas, didžiųjų duomenų analizę ir DI sprendimus.

    Akcentas – technologinis savarankiškumas

    Lenkijos skaitmenizavimo sritį kuruojantys pareigūnai teigia, kad projektas turėtų sustiprinti technologinį savarankiškumą ir sumažinti kritinės infrastruktūros priklausomybę nuo išorės tiekėjų. Duomenų centrai vis dažniau laikomi strategine infrastruktūra, nes nuo jų priklauso valstybės institucijų skaitmeninės paslaugos, ryšio ir kibernetinio saugumo pajėgumai.

    „Norime, kad skaitmeninimo suverenitetas būtų Lenkijos institucijų rankose“, – sakė Lenkijos vicepremjeras ir skaitmenizavimo ministras Krzysztofas Gawkowskis.

    Renkamos vietos ir vertinamas potencialas

    Lenkijos valstybės turto ministras Wojciechas Balczunas pranešė, kad artimiausiu metu bus atliekamas auditas, kuris turėtų parodyti galimas duomenų centrų vietas. Konkrečios lokacijos kol kas neįvardijamos, tačiau teigiama, kad jų yra ne viena.

    „Tokių centrų statybos rezultatas – ir šiluma, kuri gali būti panaudota vietos bendruomenėms“, – sakė Wojciechas Balczunas.

    „PGE“ vadovybė pažymi, kad įmonės valdomose teritorijose būtų pradedami parengiamieji darbai ir vertinamas projektų mastelis. Taip pat nurodoma, kad tai yra startinis susitarimas, o realios investicijos turės pereiti planavimo ir pasirengimo etapus.

    Energetika ir duomenų centrai: auganti sąsaja

    Duomenų centrų plėtra Europoje vis dažniau siejama su energetikos sektoriumi, nes didelės skaičiavimo galios infrastruktūrai reikia patikimo elektros tiekimo ir aiškaus kainodaros bei tinklų pajėgumų planavimo. Be to, daugelyje šalių ieškoma būdų, kaip duomenų centrų skleidžiamą šilumą panaudoti centralizuotam šildymui, taip didinant bendrą energijos efektyvumą.

    „PGE“ nurodo esanti pasirengusi į projektus įsitraukti kapitalu, tačiau neatmeta galimybės pasirinkti ir išorinių partnerių. Toks sprendimas dažnai taikomas siekiant suderinti finansavimą, technologines kompetencijas ir eksploatavimo patirtį.

    „PGE“ yra didžiausia Lenkijos elektroenergetikos įmonė, o didžioji jos akcijų dalis priklauso valstybei. NASK yra valstybinis tyrimų institutas, prižiūrimas Skaitmenizavimo ministerijos, veikiantis kibernetinio saugumo, tinklų patikimumo ir vartotojų apsaugos srityse.

  • Kibernetinis smūgis „Wakacje.pl“: nutekėjo pasų duomenys, ekspertai įspėja dėl sukčių

    Kibernetinis smūgis „Wakacje.pl“: nutekėjo pasų duomenys, ekspertai įspėja dėl sukčių

    Populiarus Lenkijos kelionių rezervacijų portalas „Wakacje.pl“ pranešė tapęs kibernetinio išpuolio auka. Įsilaužėliai gavo prieigą prie klientų aptarnavimo sistemos ir dalies tarnybinių el. pašto dėžučių, todėl galėjo būti pavogti jautrūs asmens duomenys, įskaitant pasų informaciją.

    Įmonės teigimu, incidentas fiksuotas rugsėjo 29 dieną, o klientai įspėti dėl galimų sukčiavimo bandymų. Kol kas neskelbiama, kiek vartotojų galėjo būti paveikta ir ar nutekėjo vien pasų numeriai, ar ir dokumentų kopijos.

    Skelbiama, kad nusikaltėlių rankose galėjo atsidurti vardai, pavardės, el. pašto adresai, telefono numeriai, gyvenamosios vietos adresai, gimimo datos ir pasų duomenys. Toks duomenų derinys ypač pavojingas, nes leidžia tiksliai atkurti žmogaus tapatybę ir jo kelionės aplinkybes.

    Ekspertai pabrėžia, kad didžiausia rizika po tokių incidentų dažnai tampa ne paskyrų perėmimas, o apgaulė, kai apsimetama kelionių agentūra ar jos darbuotoju. Turėdami realius kontaktus ir užsakymo detales, sukčiai gali įtikinti atlikti pavedimą, patvirtinti tariamus mokesčius ar pateikti papildomą informaciją.

    „Wakacje.pl“ nurodė, kad ataka nepalietė mokėjimų sistemų ir neturėjo įtakos vykdomoms rezervacijoms. Taip pat teigiama, kad nutekinti duomenys savaime nesuteikia galimybės prisijungti prie Kliento paskyros ar programėlės.

    Vis dėlto gyventojams patariama ypač kritiškai vertinti bet kokias netikėtas žinutes apie kelionę, ypač jei raginama skubiai atlikti pavedimą ar spausti nuorodą. Saugiausia tokias užklausas patikrinti kitu kanalu, pavyzdžiui, paskambinant oficialiu įmonės numeriu arba prisijungus prie paskyros įvedant adresą naršyklėje ranka.

    Įmonė rekomendavo pasirūpinti prevencinėmis priemonėmis, įskaitant galimybę apriboti neteisėtą tapatybės naudojimą, pavyzdžiui, įjungti PESEL numerio apsaugą per mObywatel ar per valdžios elektronines paslaugas. Taip pat siūloma įvertinti pasų duomenų apsaugos veiksmus, jei yra pagrindo manyti, kad galėjo nutekėti dokumento informacija.

    Apie incidentą pranešta NASK ir Asmens duomenų apsaugos institucijai, taip pat planuojama kreiptis į teisėsaugą. Praktikoje tokiais atvejais svarbu ne tik techninis tyrimas, bet ir tai, ar buvo laikomasi pareigos informuoti nukentėjusius asmenis bei įvertinti riziką jų teisėms ir laisvėms.

    Pastaraisiais metais kelionių, logistikos ir elektroninės prekybos sektoriai vis dažniau tampa taikiniais, nes jų sistemose sukaupta daug kontaktinių ir identifikacinių duomenų. Nutekėjus pasų ar kitų dokumentų informacijai, pasekmės gali būti ilgalaikės, todėl rekomenduojama sustiprinti budrumą, keisti slaptažodžius, įjungti dviejų veiksnių autentifikavimą ir stebėti įtartinus bandymus susisiekti.

  • Lenkijos NASK pristatė DROZD: įrankis, padedantis atpažinti deepfake vaizdus, garsą ir apgavystes

    Lenkijos valstybinis tyrimų institutas NASK-PIB pristatė autorių sukurtą įrankį DROZD, skirtą aptikti ir analizuoti deepfake turinį. Sistema vienu metu vertina vaizdą, garsą ir teksto prasmę, kad nustatytų, kur medžiaga galėjo būti sukurta ar pakeista dirbtinis intelektas.

    Institutas pabrėžia, kad įtikinamam suklastotam įrašui šiandien dažnai pakanka kelių ar keliolikos sekundžių žmogaus kalbos, o kartais ir vienos nuotraukos. Dėl to deepfake vis dažniau naudojami sukčiavimui, ypač socialiniuose tinkluose platinamose reklamose, kuriose išnaudojami žinomų žmonių veidai ir balsai.

    Kas labiausiai kelia riziką?

    NASK analitikai per penkias savaites vykdytą socialinių tinklų stebėseną nustatė apie 16 000 su sintetiniais elementais siejamų apgaulingų reklamų atvejų. Pasak instituto, tokio tipo kampanijos dažnai kuriamos masiškai, su daugybe variantų, o sukčiai nuolat keičia failus, kad išvengtų moderavimo.

    „Įtikinamam sintetinės medžiagos sukūrimui šiandien dažnai pakanka keliolikos sekundžių žmogaus kalbos, o kartais net kelių sekundžių“, – sakė NASK Audiovizualinės analizės ir biometrinių sistemų padalinio vadovė dr. inž. Ewelina Bartuzi-Trokielewicz.

    Ekspertai atkreipia dėmesį į sparčiai plintančius vadinamuosius lip-sync klastojimus, kai naudojamas tikras vaizdo įrašas, tačiau pakeičiamas balsas ir suderinamas lūpų judėjimas. Toks metodas dažnai atrodo įtikinamiau nei visiškai sugeneruotas vaizdas, todėl automatinėms sistemoms jį aptikti sunkiau.

    Kaip veikia DROZD?

    DROZD sukurtas taip, kad padėtų atlikti daugiapakopę analizę: nuo vaizdo ir garso požymių iki turinio konteksto bei kalbos struktūros. NASK teigimu, vienas tikslų yra užtikrinti, kad įrankis veiktų realiomis sąlygomis, įskaitant prastos kokybės ar „užterštą“ socialinių tinklų medžiagą.

    „Analizuojame vizualinį sluoksnį, garso takelį ir pačią žinutę. Mums svarbu, kad įrankiai veiktų realiomis operacinėmis sąlygomis, įskaitant sudėtingą, triukšmingą medžiagą iš socialinių tinklų“, – sakė E. Bartuzi-Trokielewicz.

    Praktikoje sistema gali išskirti garso takelį iš vaizdo įrašo, paversti kalbą tekstu, įvertinti balso ir vaizdo požymius, taip pat grupuoti panašius veidus ir balsus ilgesniuose įrašuose. Tai leidžia analizuoti ne visą įrašą kaip vieną objektą, o atskirus kalbėtojus ar kadrus, kur tikėtina manipuliacija.

    NASK pabrėžia ir modulį, kuris gali būti pritaikomas konkrečių institucijų poreikiams, keičiant atskiras sistemos dalis. Institutas nurodo, kad šiuo metu vyksta pirmieji bandomieji diegimai, o demonstracinė versija apima tik dalį planuojamų funkcijų.

    Kodėl deepfake aptikti taip sunku?

    Didžiausias iššūkis, anot analitikų, yra mastas ir kaita: sukčiavimo kampanijos dažnai remiasi dešimtimis ar šimtais failų, kurie nuolat modifikuojami. Be to, pasitelkiamas vadinamasis cloaking, kai po reklamos publikavimo jos turinys pakeičiamas taip, kad moderavimo sistemoms būtų sunkiau susieti pradinę apgaulę su vėliau rodomu „padoriu“ turiniu.

    Kita problema yra tai, kad kai kuriose turinio generavimo priemonėse pakanka formaliai patvirtinti teisę naudoti viešo asmens atvaizdą ar balsą. Tai sudaro sąlygas greitai dauginti klastotes, o NASK teigimu, jų stebėsenose fiksuotas šimtų skirtingų tapatybių panaudojimas deepfake turiniui.

  • NASK pristatė „DROZD“: naujas įrankis aptinka deepfake’us ir parodo, kaip lengvai jie kuriami

    Lenkijos valstybinis tyrimų institutas NASK pristatė „DROZD“ – sukurtą sprendimą, skirtą aptikti ir analizuoti deepfake turinį, kuriame vaizdas, garsas ar tekstas būna suklastoti pasitelkiant DI. Institutas pabrėžia, kad tokių klastočių kūrimo barjeras mažėja, o jų mastas socialiniuose tinkluose auga.

    NASK atstovai akcentuoja, kad įtikinamai sintetinei medžiagai kartais pakanka kelių ar keliolikos sekundžių žmogaus kalbos pavyzdžio, vienos nuotraukos ar trumpo viešai prieinamo vaizdo įrašo. Dėl to vis dažniau klastotėse pasitelkiami vieši asmenys, kurių atpažįstamas veidas ar balsas sukuria klaidingą patikimumą.

    Kas rodo mastą?

    NASK teigimu, per penkių savaičių socialinių tinklų stebėseną buvo identifikuota apie 16 000 klaidinančių reklamų, kuriose aptikta sintetinės ar manipuliuotos medžiagos požymių. Ekspertai taip pat fiksavo daugiau nei 450 skirtingų tapatybių panaudojimo atvejų, kai klastotėse pasitelkiami realių žmonių veidai ar balsai.

    „Įtikinamai sintetinei medžiagai sukurti šiandien dažnai pakanka keliolikos sekundžių žmogaus kalbos, o kartais net kelių sekundžių. Tai gali būti viena nuotrauka arba trumpas, viešai prieinamas įrašo fragmentas“, – sakė NASK Audiovizualinių analizių ir biometrinių sistemų padalinio vadovė dr. inž. Ewelina Bartuzi-Trokielewicz.

    Institutas pažymi ir kitą problemą: kai kuriose turinio generavimo paslaugose norint sukurti vaizdo įrašą su konkretaus viešo asmens atvaizdu gali pakakti tik patvirtinti, kad turite teisę tą atvaizdą naudoti. Tai sukuria palankias sąlygas masinei klastočių gamybai.

    Kaip veikia „DROZD“?

    „DROZD“ sukurtas kaip daugiasluoksnis analizės įrankis, vertinantis vaizdą, garsą ir turinio prasmę bei kontekstą. NASK pabrėžia, kad tikslas yra sprendimas, galintis dirbti realiomis sąlygomis, kai įrašai būna suspausti, triukšmingi ar perkelti per socialinių tinklų platformas.

    „Analizuojame vaizdinį sluoksnį, garso takelį ir žinutę, kuri perduodama įraše. Svarbiausia, kad sprendimai veiktų realiomis operacinėmis sąlygomis, įskaitant sudėtingą, triukšmingą medžiagą iš socialinių tinklų“, – sakė E. Bartuzi-Trokielewicz.

    NASK aiškina, kad sistema gali išskirti garso takelį, paversti kalbą tekstu, vertinti balso bei garso požymius, grupuoti panašius veidus ir atskirai analizuoti skirtingus kalbėtojus. Taip tyrėjams nereikia vertinti viso ilgo įrašo kaip vieno objekto, o galima tiksliau tikrinti atskiras jo dalis.

    „DROZD“ taip pat orientuotas į įrašų, analizės rezultatų ir etaloninių duomenų kaupimą, kad būtų galima greičiau atpažinti dažniausiai apgaulėse išnaudojamus veidus ar balsus. NASK pabrėžia, kad sprendimas yra modulinis, todėl atskiras dalis galima keisti ir pritaikyti pagal institucijų poreikius.

    Kodėl deepfake’ai taip sunkiai suvaldomi?

    Vienas didžiausių iššūkių – greitis ir mastas: apgaulingos kampanijos dažnai kuriamos iš dešimčių ar šimtų failų ir daugybės reklamų variantų su smulkiomis korekcijomis. Tai apsunkina moderavimą, ypač kai sukčiai naudoja technikas, skirtas paslėpti tikrąjį reklamos turinį nuo automatinės patikros.

    NASK išskiria ir lip sync tipo manipuliacijas, kai paimamas autentiškas vaizdo įrašas, sugeneruojamas naujas balso pranešimas ir suderinamas lūpų judesys. Instituto vertinimu, būtent tokios klastotės ilgą laiką buvo sunkiai aptinkamos daugeliui rinkoje prieinamų detekcijos sprendimų.

    Kartu daugėja ir kitų formatų: skaitmeniniai avatarai, sukurti iš vienos nuotraukos ar trumpo klipo, bei hibridinės klastotės, kur klasikinės vaizdo manipuliacijos maišomos su generatyviniais modeliais. NASK taip pat įspėja, kad vis dažniau gali plisti netikri „didelių įvykių“ vaizdai, pavyzdžiui, tariami gaisrai, sprogimai ar stichinės nelaimės.