Tag: NIS2

  • Frankfurto „QuoIntelligence“ po 7,3 mln. eurų A etapo sulaukė investicijos iš Christiano Lindnerio

    Frankfurto „QuoIntelligence“ po 7,3 mln. eurų A etapo sulaukė investicijos iš Christiano Lindnerio

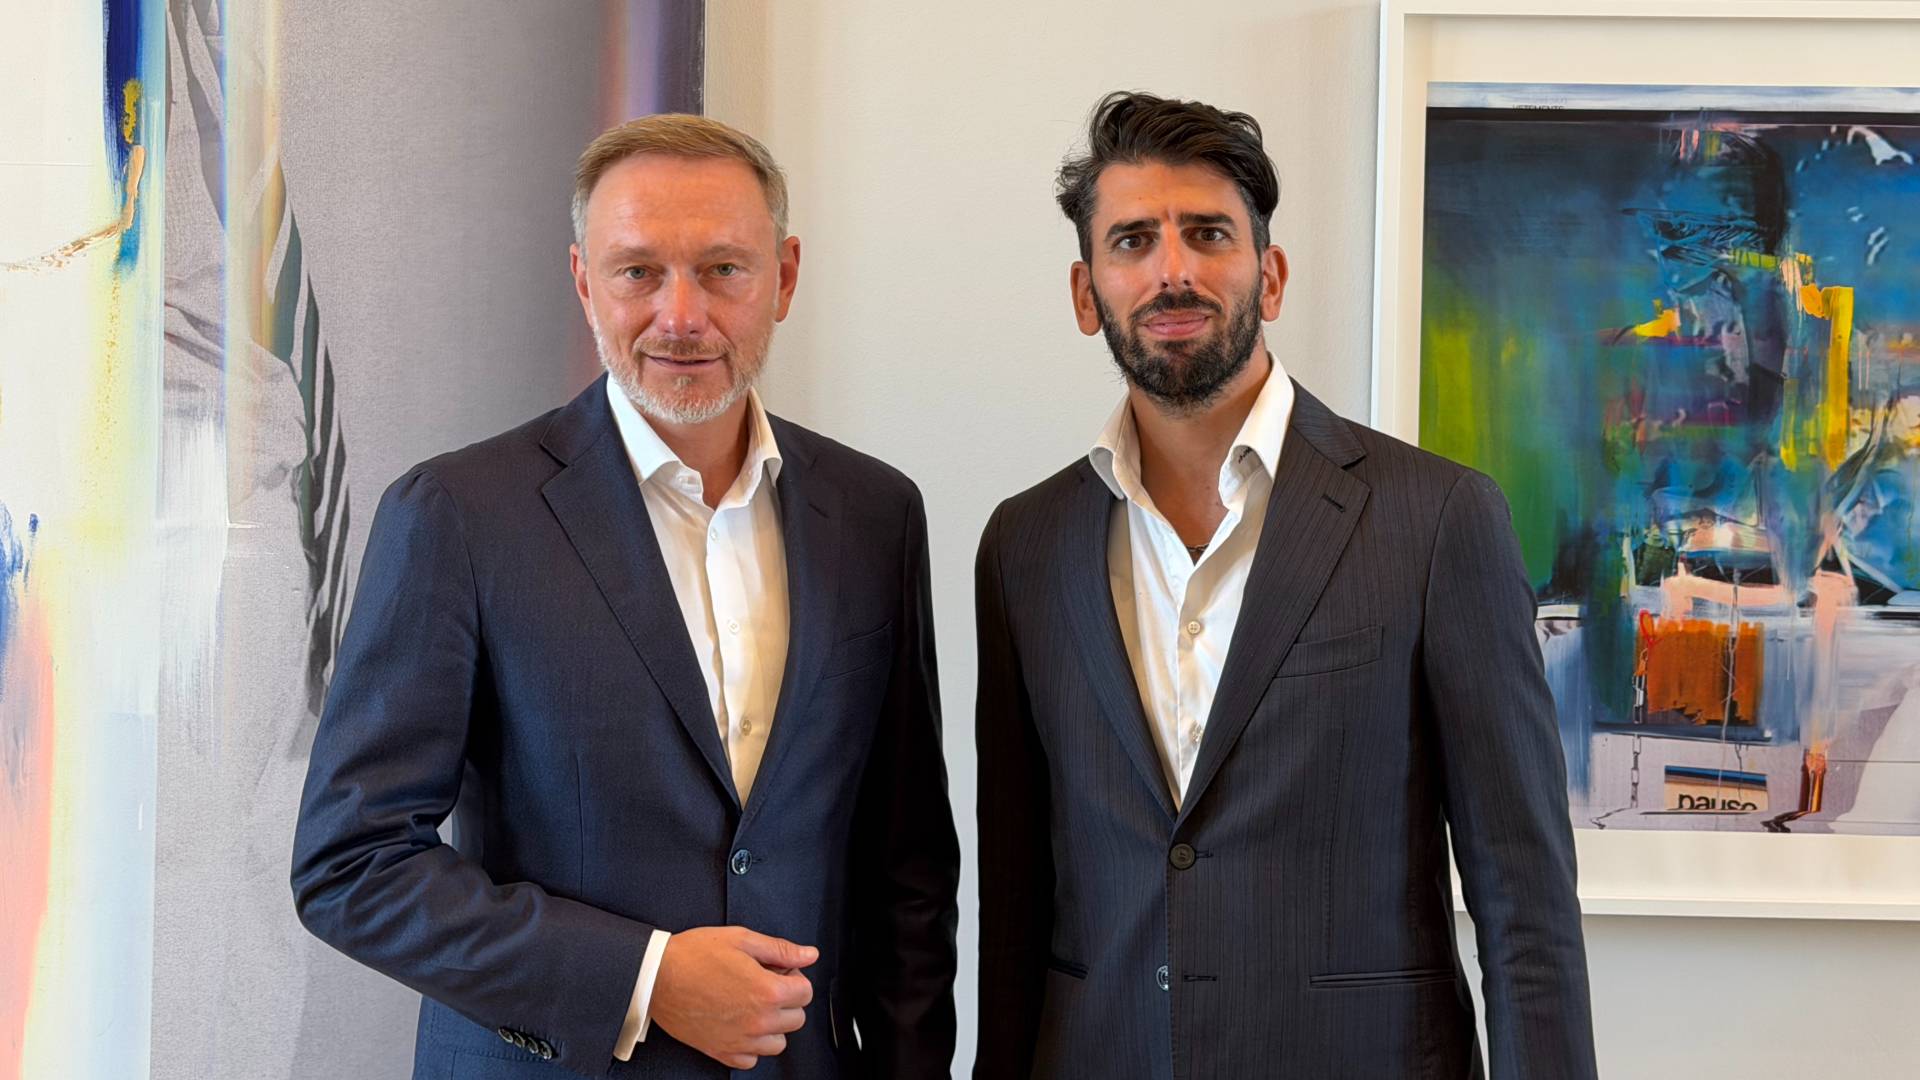
    Frankfurte įsikūręs kibernetinio saugumo startuolis „QuoIntelligence“ pritraukė investiciją iš buvusio Vokietijos federalinio finansų ministro Christiano Lindnerio. Sandoris įgyvendintas per jo investicinę bendrovę, tačiau investicijos dydis neatskleidžiamas.

    Naujas kapitalas į startuolį atkeliauja praėjus keliems mėnesiams po A serijos etapo, kurio metu „QuoIntelligence“ pritraukė 7,3 mln. eurų. Šiam etapui vadovavo „Elevator Ventures“ – rizikos kapitalo fondas, priklausantis „Raiffeisen Bank International“ grupei.

    Akcentuoja DI ir europinę kryptį

    Christianas Lindneris Vokietijos finansų ministro pareigas ėjo 2021–2024 metais, o taip pat ilgą laiką vadovavo Laisvųjų demokratų partijai. Prieš politinę karjerą jis dirbo versle, o pastaraisiais metais veikia ir kaip ankstyvos stadijos investuotojas.

    „Europai reikia daugiau technologijų įmonių, galinčių konkuruoti tarptautiniu mastu strategiškai svarbiose rinkose. „QuoIntelligence“ sujungia žmogaus kompetenciją ir DI sprendimus srityje, kur paklausa sparčiai auga“, – sakė Christianas Lindneris.

    „QuoIntelligence“ įkurta 2020 metais, ją įsteigė kibernetinio saugumo ekspertas Marco Riccardi. Bendrovė siūlo kibernetinių grėsmių ir rizikų žvalgybą kaip paslaugą, orientuodamasi į organizacijas, kurios nenori arba negali kurti didelių vidinių saugumo komandų.

    Platforma ir duomenų saugojimas ES

    Bendrovės „Mercury“ platforma apjungia skaitmeninių rizikų apsaugą, grėsmių žvalgybą ir platesnę rizikų analizę, įskaitant geopolitinius, fizinius ir atitikties veiksnius. Pabrėžiama, kad klientams pateikiama analitikų peržiūrėta, sukurta informacija, o ne vien neapdoroti duomenų srautai.

    Įmonė taip pat vysto pokalbinį sprendimą KARLA, apibūdinamą kaip virtualus analitikas, padedantis greičiau pasiekti žvalgybos įžvalgas skirtinguose organizacijos lygiuose. „QuoIntelligence“ teigia turinti analitikų komandą Vokietijoje, Italijoje ir Ispanijoje, o klientų duomenis saugo Europos Sąjungoje.

    „Kai pirmą kartą susitikau su Christianu Lindneriu, įsiminė jo versli mąstysena. Jis iškart koncentravosi į tai, kas svarbiausia bet kuriam įkūrėjui: rinką, verslo modelį ir komandą“, – sakė Marco Riccardi.

    Reguliavimas didina paklausą

    Startuolis akcentuoja, kad pastaraisiais metais Europoje kinta reguliacinė aplinka, todėl kibernetinio saugumo paslaugų paklausa plečiasi. Ypač svarbūs NIS2 reikalavimai, plečiantys kritinių ir svarbių sektorių organizacijų ratą, bei DORA reglamentas, griežtinantis technologinių rizikų valdymą finansų sektoriuje.

    „QuoIntelligence“ teigimu, vien Vokietijoje NIS2 reikalavimų apimtis gali išauginti atitikties siekiančių organizacijų skaičių maždaug iki 29 500. Tokios organizacijos neretai ieško išorinių partnerių, galinčių padėti valdyti rizikas be didelių vidinių pajėgumų.

    2025 metais Europos Sąjungos kibernetinio saugumo agentūra ENISA „QuoIntelligence“ skyrė ketverių metų 1,4 mln. eurų vertės sutartį kibernetinių grėsmių žvalgybos paslaugoms teikti. Bendrovė yra sertifikuota pagal ISO 27001 standartą ir dirba su klientais finansų, transporto, gamybos, viešojo sektoriaus bei mažmeninės prekybos srityse.

    Skelbdama apie A serijos etapą, įmonė nurodė, kad lėšas planuoja skirti plėtrai rinkoje, produkto vystymui ir komandos augimui. Taip pat akcentuojama partnerystė su sistemų integratoriais, perpardavėjais ir valdomų paslaugų teikėjais, o 2025 metais bendrovė fiksavo nulinį klientų praradimą.
  • Amsterdamo „Indurex“ pritraukė 7 mln. eurų: DI stiprins pramonės kibernetinį saugumą

    Amsterdamo „Indurex“ pritraukė 7 mln. eurų: DI stiprins pramonės kibernetinį saugumą

    Amsterdame įsikūręs startuolis „Indurex“ pritraukė 7 mln. eurų investiciją, kurią ketina skirti kibernetinio saugumo sprendimams pramonės ir kritinės infrastruktūros sektoriuose. Bendrovė kuria DI pagrįstą platformą, skirtą apsaugoti vadinamąsias kibernetines fizines sistemas, kur skaitmeniniai incidentai gali turėti realių pasekmių gamybai, energijos tiekimui ar paslaugų tęstinumui.

    Investicijų etapui vadovavo ankstyvosios stadijos fondas Contrarian Ventures, taip pat dalyvavo „Axeleo Capital“ ir Nyderlandų rizikos kapitalo fondas „Curiosity“. Pasak „Indurex“, finansavimas gautas praėjus mažiau nei devyniems mėnesiams nuo laikotarpio, kai startuolis veikė nepastebimai, dar iki viešo produkto pristatymo.

    Kuo išsiskiria „Indurex“ platforma

    „Indurex“ įkurta Jalal Bouhdada ir Maarten Oosterink, kurie specializuojasi operacinių technologijų, procesų saugos ir kibernetinio saugumo srityse. Įmonė startavo 2026 metų sausį ir deklaruoja tikslą sujungti kibernetinį saugumą, inžinerinę analizę ir saugos procesus į vieną sprendimų sluoksnį.

    Pagrindinis produktas „Indurex SafeGuard AI“ surenka duomenis iš pramonės valdymo ir saugos aplinkų, įskaitant paskirstytas valdymo sistemas, saugos instrumentuotas sistemas, istorinių duomenų bazes, aliarmų valdymo sprendimus bei IT saugumo įrankius. Tada DI agentai padeda aptikti anomalijas ir nukrypimus, o svarbiausia, susieja kibernetinius įspėjimus su tuo, kas vyksta fiziniame procese.

    „Kritiniuose sektoriuose gynyba pernelyg dažnai susitelkė tik į tinklą. Mes orientuojamės į pačius pramoninius duomenis: inžinerijos, procesų ir saugos signalus, kurie lemia, ar įrenginys veikia saugiomis ribomis“, – sakė „Indurex“ bendraįkūrėjas ir vadovas Jalal Bouhdada.

    Kodėl dėmesys OT ir kritinei infrastruktūrai auga

    Pramonės OT aplinka tradiciškai buvo kuriama patikimumui ir tęstinumui, o ne kibernetinei gynybai, todėl modernizuojant gamyklas, tinklus ar komunalines sistemas atsiranda naujų rizikų. Elektros gamybos ir skirstymo, vandentvarkos, naftos ir dujų, gamybos bei duomenų centrų sektoriai vis dažniau tampa išpirkos reikalaujančių atakų ar tiekimo grandinės incidentų taikiniu.

    „Indurex“ argumentas paprastas: vien aptikti įtartiną tinklo veiklą nebepakanka, jei operatorius nesupranta, ar incidentas gali peržengti į fizinę žalą, prastovas ar saugos sistemos suveikimą. Todėl platforma siekia suteikti bendrą situacinį vaizdą, kuriame saugumo signalai vertinami kartu su inžineriniais parametrais ir procesų būkle.

    Bendrovė teigia jau turinti klientų nuo vidutinio dydžio energetikos ir gamybos įmonių iki didelių tarptautinių grupių. Praktinė vertė, anot „Indurex“, siejama su trimis kryptimis: veiklos patikimumu ir sauga, atsparesniu incidentų valdymu bei atitikties rengimu.

    Atitiktis ir plėtra po investicijos

    „Indurex“ nurodo, kad platforma gali padėti automatizuoti ataskaitų rengimą ir įrodymų rinkimą pagal plačiai taikomus standartus bei sistemas, tarp jų IEC 62443, IEC 61511 ir IEC 61508, NIS2, NIST CSF ir NERC CIP. Europos įmonėms tai tampa vis aktualesniu klausimu, nes kibernetinio saugumo reikalavimai kritinėms paslaugoms griežtėja, o audito apimtis auga.

    Gautą kapitalą „Indurex“ ketina nukreipti į mokslinius tyrimus ir plėtrą bei komercinės veiklos stiprinimą Europoje ir Artimuosiuose Rytuose. Vėliau planuojama plėtra į Jungtines Amerikos Valstijas ir Azijos bei Ramiojo vandenyno regioną.

    Rizikos kapitalo fondui Contrarian Ventures atstovaujantis Rokas Pečiulaitis pabrėžė, kad kritinės infrastruktūros skaitmeninimas didina ir atakų pasekmių mastą fiziniame pasaulyje. Jo vertinimu, rinkai reikia sprendimų, kurie supranta ne tik duomenų srautus tinkle, bet ir patį pramoninį procesą, nuo kurio priklauso sauga bei paslaugų tęstinumas.

  • „Netsec“ pritraukė apie 8,9 mln. eurų: DI grįsta kibernetinio saugumo platforma plečiasi Europoje

    „Netsec“ pritraukė apie 8,9 mln. eurų: DI grįsta kibernetinio saugumo platforma plečiasi Europoje

    Prancūzijoje ir Italijoje veikianti kibernetinio saugumo bei valdomų IT paslaugų bendrovė „Netsec“ pritraukė apie 8,9 mln. eurų nuosavo kapitalo investiciją. Įmonė teigia, kad lėšos bus skirtos plėtrai ir DI paremto automatizavimo sluoksniui, kuris turi sumažinti rankinio darbo apimtis teikiant paslaugas.

    Investicijų raundui vadovavo rizikos kapitalo fondas „Partech“, prie jo prisidėjo „Primo Capital“ ir „View Different“ – investicinis instrumentas, siejamas su buvusiu „Amazon“ vadovu Diego Piacentini. Tarp kitų investuotojų minimi „Kima Ventures“, „Everywhere Ventures“, taip pat keli technologijų ir kibernetinio saugumo srities verslo angelai.

    „Valdomos paslaugos tradiciškai augo kartu su darbuotojų skaičiumi. „Netsec“ šį ryšį silpnina, kai vienas operatorius, padedamas automatizavimo, gali atlikti gerokai daugiau“, – sakė „Partech“ partneris Réza Malekzadeh.

    „Netsec“ įkurta 2025 metais, ją įsteigė Gianluca Varisco ir Guglielmo Reina, anksčiau kartu dirbę „Rocket Internet“ ekosistemoje. Varisco vėliau vadovavo saugumo funkcijoms „Arduino“, dirbo Italijos skaitmeninės transformacijos komandoje, o vėliau prisijungė prie „Google Cloud“ kaip pagrindinis saugumo architektas; Reina perėjo į technologijų investavimą.

    Vienas valdymo centras IT ir saugumui

    Įmonė siūlo vieningą valdymo platformą, apimančią įrenginių administravimą, tapatybių valdymą, tinklus, infrastruktūrą, saugumo operacijas, pagalbos tarnybą ir debesijos paslaugas. IT dalyje „Netsec“ mini mobiliųjų įrenginių valdymą, nuotolinį stebėjimą, SaaS prenumeratų optimizavimą ir įmonių tinklų priežiūrą.

    Kibernetinio saugumo kryptyje akcentuojamos 24 valandas per parą veikiančios saugumo operacijos, grėsmių aptikimas ir reagavimas, incidentų valdymas, debesijos sauga bei atitikties pagalba pagal NIS2, DORA, ISO 27001 ir SOC 2 praktikas. Bendrovė teigia galinti pradėti teikti paslaugas per savaitę, įvertinusi kliento turimą technologinį „stacką“ ir užpildžiusi spragas.

    Kodėl vidutinis verslas ieško alternatyvų

    „Netsec“ argumentuoja, kad vidutinės Europos įmonės dažnai naudoja daug skirtingų tiekėjų, atskiras valdymo sistemas ir skirtingas eskalavimo grandines, todėl IT ir saugumo procesai tampa fragmentuoti. Tokia struktūra brangiai kainuoja ir lėtina reakciją, ypač kai daugėja reguliacinių reikalavimų ir incidentų rizikų.

    Įmonė siekia pakeisti šį modelį vienu operatoriumi, kuris dengia visą ciklą nuo darbuotojų priėmimo ir išėjimo iki pataisų diegimo, SaaS valdymo ir auditui reikalingų įrodymų parengimo. Paslauga teikiama per „Slack“ arba „Microsoft Teams“, o kainodara siejama su darbuotojų skaičiumi per mėnesį ir prasideda nuo 19 eurų.

    „Kūrėme „Netsec“, kad vidutinės įmonės gautų didelės organizacijos IT ir saugumo operacijas, nekurdamos visko viduje. Šiandien valdome tūkstančius galinių įrenginių ir vykdome incidentų reagavimą, kurio vidutinis atsako laikas yra trumpesnis nei 14 minučių“, – sakė „Netsec“ vadovas Gianluca Varisco.

    Kur bus panaudotos investicijos

    „Netsec“ nurodo veikianti per Prancūzijoje registruotą „Barbican SAS“, o operacijos vykdomos Prancūzijoje ir Italijoje. Bendrovė taip pat teigia turinti ISO 27001 ir ISO 9001 sertifikatus, kurie dažnai tampa būtina sąlyga dirbant su brandesnėmis įmonėmis ir reguliuojamais sektoriais.

    Gautos lėšos bus skirtos integracijų ir automatizavimo plėtrai, kad vieninga platforma lengviau „susijungtų“ su klientų turimomis sistemomis. Tuo pačiu bendrovė planuoja spartinti augimą Europoje ir Jungtinėse Valstijose, kur valdomų saugumo paslaugų paklausa didėja dėl atakų intensyvumo ir žmogiškųjų resursų trūkumo.

  • Paryžiaus „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada nuolatinį pentestą įmonėms

    Paryžiaus „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada nuolatinį pentestą įmonėms

    Kas yra „Fleuret AI“

    Paryžiuje įsikūręs kibernetinio saugumo startuolis „Fleuret AI“ uždarė 4 mln. eurų ikisėklinį finansavimo etapą. Bendrovė kuria platformą, kuri automatizuoja įsilaužimo testavimą ir siekia jį paversti nuolatiniu procesu, o ne vienkartine paslauga.

    Startuolį 2026 metais įkūrė Yanis Grigy ir Augustin Ponsin. Įmonė teigia, kad jos tikslas yra padaryti pentestą prieinamesnį, dažnesnį ir labiau pritaikytą šiuolaikinei, sparčiai besikeičiančiai infrastruktūrai.

    Kam bus naudojami pinigai

    Finansavimo etapui vadovavo RAISE Ventures, prisidėjo Auriga Cyber Ventures, Wind Capital, Better Angle ir kibernetinio saugumo srities verslo angelai. Pasak įmonės, lėšos bus skirtos DI, programinės įrangos inžinerijos ir ofenzyvinio saugumo specialistų samdai bei platformos vystymui spartinti.

    Komanda šiuo metu turi apie 10 darbuotojų ir jau dirba su klientais, tarp kurių minimos „Brevo“, „Stoïk“ ir „Yogosha“. „Fleuret AI“ pabrėžia europinę ambiciją ir siekį aptarnauti ne tik dideles įmones, bet ir tas, kurios reguliarių pentestų iki šiol negalėjo sau leisti.

    Kuo skiriasi nuo įprasto pentesto

    Tradicinis įsilaužimo testavimas dažnai atliekamas kaip vienkartinis auditas, pateikiantis momentinę sistemos būklės nuotrauką. Tačiau organizacijų aplinka keičiasi nuolat: nauji diegimai, atnaujinimai, konfigūracijų pakeitimai ar nauji API gali pakeisti atakos paviršių per kelias dienas.

    „Fleuret AI“ tvirtina, kad pagal tokias reguliacijas kaip NIS2 vis daugiau organizacijų turi gebėti pagrįsti savo kibernetinį atsparumą. Dėl to vienkartiniai patikrinimai tampa nepakankami, o auga poreikis testavimą automatizuoti ir kartoti dažniau.

    „DI pakeitė kibernetinių atakų pobūdį, nes galingi įrankiai tapo lengvai prieinami, neretai ir nemokamai. Organizacijos turi tikrinti apsaugą prieš kiekvieną atakos techniką, įskaitant naujausias“, – sakė Thibaut Schlaeppi.

    Bendrovė aiškina, kad platforma remiasi penkiais principais: nustatyti, kas yra eksponuota išorėje, rasti pažeidžiamumus, įrodyti išnaudojamumą, padėti juos taisyti ir galiausiai patvirtinti, kad spragos uždarytos. Šis požiūris skirtas perkelti saugumą iš periodinių auditų į nuolatinį ciklą.

    DI agentai ir praktinė nauda

    „Fleuret AI“ teigia automatizuojanti pentesterio darbą dviem DI agentais, kurie žemėlapiuoja aplinką, analizuoja aplikacijas, API ir infrastruktūrą, o radę spragas bando jas išnaudoti. Pasak įmonės, kiekvienas radinys pateikiamas su kompromitavimo įrodymu, kad būtų aišku, kaip pažeidžiamumas realiai pritaikomas atakai.

    Platforma taip pat orientuojasi į spragų uždarymo procesą: žadama prioritetizacija pagal išnaudojamumą, integracijos su inžinierių naudojamais įrankiais, automatinis pakartotinis testavimas ir ataskaitos, patvirtinančios, kad pažeidžiamumas iš tiesų pašalintas.

    „Mes nenorime tik automatizuoti šiandieninio įsilaužimo testavimo. Siekiame sukurti ofenzyvinio saugumo sluoksnį, kuris padės įmonėms išlikti saugioms ištisus metus“, – sakė Yanis Grigy.

    Rinka tokiems sprendimams auga dėl dviejų tendencijų: didėjančio sistemų sudėtingumo ir atakų industrializacijos, kai automatizuoti įrankiai leidžia greitai skenuoti bei išnaudoti silpnas vietas. Dėl to įmonėms vis dažniau reikia ne tik surasti spragas, bet ir greitai patikrinti, ar pataisymai veikia, o saugumo būklė neblogėja po kiekvieno diegimo.

    „Fleuret AI“ atvejis rodo, kad investuotojai Europoje ieško sprendimų, galinčių sumažinti priklausomybę nuo epizodinių auditų ir sukurti nuolatinį saugumo tikrinimą. Jei platformai pavyks užtikrinti kokybę ir patikimumą realiose įmonių aplinkose, ji gali tapti stipriu žaidėju sparčiai besiformuojančioje agentinio DI kibernetinio saugumo nišoje.

  • DI keičia energetiką: nuo gedimų prognozavimo iki klientų aptarnavimo, bet viską lemia saugumas

    DI energetikos sektoriuje sparčiai pereina nuo bandomųjų projektų prie kasdienio naudojimo: padeda analizuoti duomenis, prognozuoti gedimus, automatizuoti pasikartojančias užduotis ir greitinti klientų aptarnavimą. Tačiau įmonės pabrėžia, kad tikrą proveržį lems ne vien algoritmai, o duomenų kokybė, darbuotojų kompetencijos ir aiškios taisyklės.

    Energetika yra griežtai reguliuojama ir priskiriama kritinei infrastruktūrai, todėl DI čia vertinamas atsargiau nei daugelyje kitų sričių. Diskusijose su sektoriaus atstovais dažniausiai kartojama mintis paprasta: technologija gali padėti priimti sprendimus, bet atsakomybės už tinklo stabilumą ir duomenų apsaugą nepakeis.

    Reguliacijos ir saugumas

    Energetikos įmonės akcentuoja, kad DI diegimas turi vykti aiškiai apibrėžtose ribose, kurios saugo klientus, infrastruktūrą ir duomenis. Praktikoje tai reiškia vidines duomenų valdymo taisykles, prieigos kontrolę, nuolatinį rizikų vertinimą ir sprendimų audituojamumą.

    Europos Sąjungoje papildomą kryptį suteikia DI aktas, o kibernetinio saugumo srityje aktualūs reikalavimai, susiję su NIS2. Dėl to technologijų tiekėjai, norintys dirbti Europoje, turi pritaikyti produktus taip, kad organizacijos galėtų įrodyti atitiktį ir saugų naudojimą.

    „Energetikoje negalime atsisakyti formalių ir teisinių reikalavimų, nes tai būtų nesaugu sektoriui“, – sakė viena iš diskusijoje dalyvavusių energetikos bendrovių atstovių.

    Nuo pilotų prie realių sprendimų

    Pasak įmonių, pirmasis etapas dažnai būna skirtas išbandyti skirtingus modelius, įrankius ir naudojimo scenarijus, o vėliau pereinama prie sprendimų, kurie integruojami į kasdienes sistemas. Svarbiausia tampa ne „paleisti“ įrankį, o pasiekti, kad darbuotojai juo naudotųsi prasmingai ir suprastų jo ribas.

    Vienas iš praktinių pavyzdžių, minimų sektoriuje, yra skaitmeniniai asistentai, padedantys klientui įsivertinti, ar pasirinktas tarifas atitinka jo vartojimo profilį. Kitas dažnai minimas prioritetas yra gedimų prevencija, kai modeliai vertina įrenginių būklės, eksploatacinius ir orų duomenis, kad techninės priežiūros komandos gautų signalą dar iki sutrikimo.

    Diegiant tokias sistemas dažnai taikomas principas, kai saugumas įtraukiamas nuo pat projektavimo pradžios. Tai reiškia etapinius bandymus, konservatyvesnius sprendimus kritinėse vietose ir aiškų žmogaus vaidmenį priimant galutinį sprendimą.

    Duomenys ir kompetencijos lemia rezultatą

    Sektoriaus atstovai pabrėžia, kad DI projektų sėkmė prasideda nuo duomenų: jų prieinamumo, kokybės ir patikimumo. Energijos vartojimo ir tinklo duomenų apimtis auga, ypač plečiantis nuotoliniams skaitikliams ir didėjant gaminančių vartotojų skaičiui, todėl organizacijoms tenka spręsti ne tik saugojimo, bet ir skirtingų duomenų versijų bei korekcijų valdymą.

    „Vien įrankio neužtenka: projektui reikia skirtingų sričių ekspertų, nes be domeno žinių energetikoje DI sprendimas nebus patikimas“, – pabrėžė diskusijoje dalyvavęs technologijų vadovas.

    Darbuotojų parengimas įvardijamas kaip atskira užduotis: reikia ne tik duomenų analitikų ar programuotojų, bet ir žmonių, galinčių aiškiai paaiškinti DI veikimą, jo rizikas ir tinkamą pritaikymą. Įmonės vis dažniau investuoja į vidinius mokymus, bendruomenes ir „ambasadorių“ tinklus, kad įrankiai taptų kasdiene praktika, o ne pavieniais eksperimentais.

    Klientai tikisi greičio ir paprastumo

    Energetikos įmonės mato, kad vartotojų lūkesčius formuoja skaitmeninės paslaugos, kuriose atsakymai pateikiami čia ir dabar. Dėl to DI dažniausiai nukreipiamas į problemas, kurios tiesiogiai matomos klientui: sąskaitų patikra, netikslumų aptikimas, greitesnis užklausų nagrinėjimas ir paprastesnė savitarna.

    Įmonės tikina, kad DI gali sumažinti pasikartojančio darbo dalį kontaktų centruose ir sutrumpinti sprendimo laiką nuo dienų iki minučių, tačiau pabrėžia priežiūros būtinybę. Kritinėse situacijose prioritetas teikiamas patikimumui ir nuspėjamumui, todėl kai kur labiau tinka klasikiniai mašininio mokymosi metodai, o ne generatyviniai modeliai.

    Energetikos sektoriuje ryškėja bendras požiūris: DI turi būti praktiškas, pamatuojamas ir valdomas. Jei duomenų pagrindas tvirtas, o saugumas ir reguliacijos įgyvendintos, technologija gali tapti realiu įrankiu tiek tinklo patikimumui, tiek klientų patirčiai gerinti.

  • NIS2 ir KSC: įmonėms artėja saviregistracijos terminas – kiek organizacijų jau įtraukta į sąrašą

    Kas keičiasi po KSC pataisų

    Įsigaliojus Kibernetinio saugumo įstatymo (KSC) pakeitimams, į Lietuvos reguliavimo lauką perkeliami griežtesni NIS2 direktyvos reikalavimai. Tai reiškia, kad daugiau sektorių organizacijų privalo identifikuoti savo statusą ir laikytis naujų kibernetinio saugumo taisyklių.

    Reguliavimas apima ne tik energetiką ar transportą, bet ir skaitmenines paslaugas, gamybą, atliekų tvarkymą, mokslinius tyrimus bei kitas veiklas. Daugeliui įmonių tai tampa praktiniu klausimu nebe „ar“, o „kada“ ir „kaip“ reikės persitvarkyti procesus.

    Artėjantis terminas ir registras

    Pirmasis svarbus etapas yra saviidentifikacija, tai yra įsivertinimas, ar organizacija patenka į KSC apibrėžtą svarbių ar esminių subjektų kategoriją. Nuo to priklauso, ar įmonei reikia savarankiškai registruotis atitinkamame registre, ar ji bus įtraukta institucijų iniciatyva.

    Pagal viešai skelbiamą praktiką dalis subjektų į sąrašą gali būti įrašomi automatiškai, o kiti turi pateikti duomenis patys. Organizacijoms, kurios delsia, rizika yra ne tik formalios sankcijos, bet ir realūs veiklos trikdžiai, jei incidentų valdymas bei atsparumo priemonės lieka neparengtos.

    „Dalis organizacijų klaidingai mano, kad jei negavo atskiro pranešimo, joms nereikia registruotis. Tačiau pranešimo nebuvimas nereiškia, kad pareiga netaikoma“, – sakė kibernetinio saugumo ekspertas Piotras Zielaskiewiczius.

    Ekspertai pabrėžia, kad praktiškai svarbiausia yra pasitikrinti, kokiam sektoriui priskiriama veikla, kokias paslaugas organizacija teikia, koks jos dydis ir ar ji atitinka papildomus kriterijus. NIS2 logika remiasi atsakomybės perkėlimu vadovybei, todėl sprendimai dėl saugumo tampa valdymo, o ne vien IT skyriaus klausimu.

    Didžiausios kliūtys ir kas laukia toliau

    Organizacijos, kurios patenka į taikymo sritį, turi ruoštis ne vien registracijai. Vėliau paprastai seka reikalavimai, susiję su rizikų valdymu, incidentų fiksavimu ir pranešimu, tiekimo grandinės saugumu, prieigos kontrolėmis bei tęstinumo planavimu.

    Praktikoje įmonės dažniausiai stringa dėl riboto biudžeto, laiko ir kompetencijų trūkumo. Kliūtimi tampa ir tai, kad vadovams reikia greitai apsispręsti dėl prioritetų: ką įgyvendinti pirmiausia, kaip matuoti pažangą ir kaip išvengti situacijos, kai saugumas lieka tik dokumentuose.

    Kibernetinio saugumo specialistai rekomenduoja nepradėti nuo pavienių techninių pirkimų, o nuo aiškaus rizikų žemėlapio ir atsakomybių organizacijoje. Tuomet lengviau pasirinkti priemones, kurios realiai mažina incidentų tikimybę ir padeda atitikti reguliavimo lūkesčius.

  • Italijos startuolis „Complaion“ pritraukė 13,5 mln. eurų: kaip žada palengvinti atitiktį MVĮ

    Italijos startuolis „Complaion“ pritraukė 13,5 mln. eurų: kaip žada palengvinti atitiktį MVĮ

    Italijos bendrovė „Complaion“, kuri padeda mažoms ir vidutinėms įmonėms tvarkyti sertifikavimą ir reguliacinę atitiktį, pritraukė 13,5 mln. eurų investiciją. Lėšos bus skirtos komandos plėtrai, technologijos vystymui ir tarptautinei plėtrai Europoje.

    Finansavimo etapui vadovavo investuotojai „Eurazeo“ ir „Founders Fund“, prisidėjo ir kiti fondai. Bendrovė skelbia, kad investicija leis greičiau diegti naujas funkcijas ir stiprinti klientų aptarnavimą, kai reikalavimų verslui Europoje daugėja.

    Kas yra „Complaion“ ir ką automatizuoja

    „Complaion“ įkurta 2024 metais, o jos tikslas – supaprastinti atitikties procesus sujungiant technologinę platformą ir ekspertų pagalbą. Įmonė dirba su sertifikuotais auditoriais bei atitikties specialistais, kad dalis dokumentų ir procedūrų būtų sutvarkoma greičiau.

    Pasak bendrovės, platforma gali automatizuoti iki 80 proc. rankinių užduočių, kurios paprastai atliekamos ruošiantis auditams ir sertifikavimui. Taip pat teigiama, kad sertifikavimo terminus kai kuriais atvejais pavyko sutrumpinti iki penkių kartų.

    Sertifikatai, NIS2 ir DI aktas

    Bendrovės paslaugos apima skirtingus standartus, tarp jų ISO 9001, ISO 27001 ir ISO 42001, taip pat su ESG susijusius reikalavimus, pavyzdžiui, ISO 14001. Įmonė pabrėžia, kad klientai veikia įvairiuose sektoriuose – nuo gamybos ir sveikatos priežiūros iki logistikos ir programinės įrangos.

    „Complaion“ taip pat orientuojasi į Europos reguliavimą, aktualų skaitmeninėms ir infrastruktūrinėms veikloms, įskaitant NIS2 direktyvą ir DI aktą. Daugeliui MVĮ tai tampa iššūkiu dėl ribotų resursų, todėl auga paklausa sprendimams, kurie sujungia automatizaciją ir konsultacinę kompetenciją.

    Plėtra Europoje ir vieno langelio modelis

    Artimiausiame etape bendrovė siekia tapti vieno langelio atitikties partneriu MVĮ: greta sertifikavimo ji mini tokias kryptis kaip privatumas ir BDAR, darbų sauga, taip pat DPO paslauga. Tokia strategija atitinka rinkos tendenciją, kai įmonės nori vieno tiekėjo, galinčio uždengti kelias rizikos ir atitikties sritis.

    „Vis labiau skaitmeniniame sektoriuje žmogaus kompetencija turi išlikti centrinė, ypač tokioje sudėtingoje rinkoje kaip atitiktis. Toliau plėsime pasiūlą, kad atitiktis Europoje MVĮ būtų paprastesnė, sklandesnė ir patikima“, – sakė „Complaion“ vadovas Edoardo Tarricone.

    Naujos investicijos, pasak bendrovės, bus naudojamos samdyti daugiau specializuotų profesionalų, stiprinti klientų aptarnavimą ir toliau vystyti nuosavą platformą. Taip pat numatoma spartinti plėtrą visoje Europoje, kur reguliaciniai reikalavimai tampa vis labiau standartizuoti, bet jų įgyvendinimas įmonėms išlieka sudėtingas.

  • Gamyklos sustojo 8 valandoms? Nuo kada tai taps privalomai pranešamu kibernetiniu incidentu

    Gamybos sustabdymas ilgiau nei 8 valandoms, dideli finansiniai nuostoliai ar kritinių paslaugų nepasiekiamumas gali būti priskirti prie rimtų kibernetinio saugumo incidentų, kuriuos reikės pranešti nustatyta tvarka. Tokius slenksčius numatoma taikyti atnaujinant nacionalinį kibernetinio saugumo reguliavimą, susietą su ES NIS2 direktyva.

    Rimtas incidentas paprastai suprantamas kaip įvykis, turintis arba galintis turėti reikšmingą neigiamą poveikį informacinių sistemų saugumui ir paslaugų teikimui. Įvykus rimtam incidentui, atsakingos organizacijos privalo jį pranešti per 72 valandas nuo nustatymo momento, o nepranešimas gali užtraukti dideles administracines sankcijas.

    Kokie slenksčiai lems rimtą incidentą?

    Rimtumo vertinimas remsis keliais kriterijais: sutrikimo trukme, paveiktų naudotojų skaičiumi, geografiniu mastu, finansiniais nuostoliais ir konkrečiam sektoriui būdingais rizikos veiksniais. Esminė nuostata – užteks atitikti bent vieną slenkstį, kad incidentas būtų laikomas rimtu.

    Daugelyje sektorių vienu iš universaliausių kriterijų laikomi finansiniai nuostoliai. Praktikoje tai reiškia, kad kibernetinis incidentas, sukėlęs didesnius nei apie 460 000 eurų nuostolius, galėtų būti automatiškai priskiriamas rimtiems ir aktyvuotų privalomas reagavimo bei pranešimo procedūras.

    Kai kuriuose sektoriuose slenksčiai gali būti nustatomi ne pagal pinigus, o pagal poveikio pobūdį. Pavyzdžiui, atliekų tvarkyme, chemijos pramonėje ar maisto gamyboje didelę reikšmę turėtų ne tik paslaugos ar gamybos prastovos, bet ir aplinkosaugos bei žmonių sveikatos rizika.

    8 valandų prastova ir jautriausios sritys

    Gamybos ir pramonės įmonėse rimtu incidentu gali būti laikomas atvejis, kai dėl kibernetinės atakos ar sistemų sutrikimo gamyba tampa neprieinama ilgiau nei 8 valandoms. Šis kriterijus aktualus įmonėms, gaminančioms, pavyzdžiui, elektroniką, elektros įrangą, mašinas ar transporto priemones, kai procesų sustojimas tiesiogiai verčiasi tiekimo grandinių trikdžiais.

    Viešajame sektoriuje papildomu rimtumo požymiu gali tapti ir tam tikros atakų rūšys, ypač duomenų šifravimas siekiant išpirkos. Tokiais atvejais incidentas vertinamas ne tik pagal trukmę ar nuostolius, bet ir pagal tai, ar buvo pažeistas duomenų konfidencialumas, vientisumas ar autentiškumas bei kiek naudotojų tai palietė.

    „Pagrindinis 8 valandų nepasiekiamumo kriterijus atitinka darbo dieną, o kai kurioms viešosioms paslaugoms trumpesnis terminas siejamas su būtinybe užtikrinti valstybės funkcijų tęstinumą krizės metu“, – aiškinama reguliavimo projekto logika.

    Energetikoje pakanka minučių

    Energetikos sektoriuje kai kuriais atvejais incidento rimtumą gali lemti itin trumpas sutrikimo laikas. Elektros tiekimo praradimas, trunkantis vos kelias minutes, bet apimantis reikšmingą sistemos ar paklausos dalį, gali būti traktuojamas kaip rimtas įvykis dėl tiesioginės įtakos infrastruktūros stabilumui.

    Dar griežtesnė logika taikoma sričių, susijusių su branduoline energetika, saugai: čia rimtą incidentą gali lemti ne trukmė, o pasekmės – rizika žmonių sveikatai, aplinkos užterštumas, didelė turtinė žala ar teisiškai saugomų paslapčių atskleidimas.

    Verslui tai reiškia, kad vien IT padalinio reakcijos nebeužteks. Organizacijoms teks iš anksto susidėlioti incidentų nustatymo, klasifikavimo, informavimo ir dokumentavimo procesus, nes pranešimo terminas skaičiuojamas nuo nustatymo momento, o baudos už neveikimą gali būti skausmingos.

  • Ciuricho „xorlab“ pritraukė 5 mln. eurų: kaip Europoje auga suvereni el. pašto apsauga

    Ciuricho „xorlab“ pritraukė 5 mln. eurų: kaip Europoje auga suvereni el. pašto apsauga

    Ciuriche įsikūręs kibernetinio saugumo startuolis „xorlab“ pritraukė 5 mln. eurų A+ serijos investiciją ir skelbia spartinsiantis plėtrą Europoje. Pirmieji tikslai – DACH regionas, Beneliuksas ir Šiaurės šalys, kur el. paštas išlieka viena dažniausių atakų krypčių.

    Finansavimo etapui vadovavo esamas investuotojas Spicehaus Partners, dalyvavo Grapha Holding, EquityPitcher Ventures ir ZKB Start-up Finance. Bendrovė nurodo, kad lėšos bus skirtos produkto masteliui, pardavimams ir partnerystėms, kad sprendimas sparčiau pasiektų dideles organizacijas ir viešąjį sektorių.

    Kas keičiasi el. pašto atakose

    „xorlab“ akcentuoja dvi vienu metu stiprėjančias tendencijas: didėjantį atakų sudėtingumą ir Europos siekį mažinti priklausomybę nuo už Europos ribų valdomos infrastruktūros. Pastaraisiais metais ypač daug dėmesio sulaukia verslo el. pašto kompromitavimo schemos, kai sukčiai apsimeta vadovais ar partneriais ir siekia išvilioti pavedimus.

    Tokios atakos dažnai būna be kenkėjiškų priedų ir nepalieka tradiciniams filtrams atpažįstamų parašų. Dėl to organizacijos vis dažniau ieško sprendimų, kurie vertintų ne tik laiško turinį, bet ir kontekstą, siuntėjo elgseną bei ryšius organizacijoje.

    Reguliavimas didina atsakomybę

    Bendrovė sieja augančią paklausą ir su ES reguliavimu: NIS2 direktyva kelia kibernetinio atsparumo kartelę svarbiems ir esminiams sektoriams, o DORA reglamentas finansų rinkos dalyviams įtvirtina griežtesnius IRT rizikų valdymo reikalavimus. Praktikoje tai reiškia didesnį spaudimą užtikrinti tiek vidinių sistemų, tiek tiekimo grandinės skaitmeninį atsparumą.

    „xorlab“ teigia, kad organizacijoms tampa aktualu ne vien aptikti atakas, bet ir įrodyti kontrolę bei procesus audito ir priežiūros kontekste. Dėl to akcentuojama duomenų valdymo ir veiklos kontrolės tema – kur apdorojami duomenys, kas administruoja paslaugą ir kokios yra priklausomybės.

    Suverenios apsaugos pažadas

    2015 metais ETH Zurich absolventų Antonio Barresi ir Matthias Ganz įkurta „xorlab“ siūlo el. pašto saugos platformą, kurią galima diegti vietoje, hibridiniu būdu arba debesijoje. Bendrovė pabrėžia, kad apdorojimas gali vykti Europos duomenų centruose, o operacijas vykdo Europoje esanti komanda, siekiant atliepti skaitmeninio suverenumo lūkesčius.

    Sprendimas pristatomas kaip gebantis aptikti el. laiškus, kurie atskirai atrodo įprasti, tačiau neatitinka organizacijos įprastų komunikacijos modelių. Tai apima neįprastus siuntėjus, nestandartinius prašymus ar pirmą kartą pasirodančias mokėjimo užklausas, kurios dažnai naudojamos BEC schemose.

    „xorlab“ klientų sąraše minimos finansų ir telekomunikacijų organizacijos bei viešasis sektorius, įskaitant Julius Bär, Swisscom, Vontobel, G+D ir CERN. Bendrovė tikisi, kad naujas kapitalas padės įsitvirtinti kaip europietiškam el. pašto saugumo žaidėjui, kai DI pagreitina sukčiavimo kampanijų kūrimą ir didina jų mastą.

    „Europai reikia savų kibernetinio saugumo čempionų – ne vietinių jau egzistuojančių sprendimų kopijų, o įmonių, kurios apibrėžtų naują įmonių saugumo kartą“, – sakė „xorlab“ vadovas ir vienas įkūrėjų Antonio Barresi.

  • Kibernusikaltėliai veikia kaip įmonės: HR skyriai, „nedarbingumai“ ir DI pigina atakas

    Kibernusikaltėliai vis rečiau primena pavienius įsilaužėlius: ekspertai vis dažniau juos apibūdina kaip struktūruotas, hierarchiškas organizacijas, turinčias aiškias roles, procesus ir net vidinę „personalo“ logiką. Tokią tendenciją konferencijoje CYBERSEC EXPO & FORUM 2026 Katovicuose akcentavo keli kibernetinio saugumo praktikai, kalbėję apie realybę, su kuria šiandien susiduria įmonės ir viešasis sektorius.

    Diskusijoje pabrėžta, kad nusikaltėlių grupuotės profesionalėja ne tik technologiškai, bet ir organizaciškai: atsiranda atrankos, mokymų, užduočių skirstymo bei veiklos tęstinumo elementai. Kitaip tariant, tai tampa ne atsitiktinių atakų serija, o nuoseklus „verslo modelis“, orientuotas į pelną ir mastelį.

    DI mažina atakų slenkstį

    Ekspertai atkreipė dėmesį, kad dirbtinis intelektas mažina „įėjimo“ į kibernusikaltimus barjerą, todėl atakų skaičius auga. DI įrankiai leidžia greičiau kurti įtikinamus sukčiavimo laiškus, suasmeninti žinutes, imituoti komunikacijos stilių ir automatizuoti įvairias atakų grandis.

    Tai ypač matoma finansų sektoriuje, kur tradiciškai vienas dažniausių taikinių yra bankų klientai. Sukčiavimo kampanijos orientuojasi į prisijungimų prie elektroninės bankininkystės perėmimą, mokėjimo kortelių duomenų išviliojimą ar aukos įtikinimą pačiai patvirtinti pervedimą.

    „Sukčiavimo kampanijos rodo, kad atakų šaknyje dažnai yra žmogaus pažeidžiamumas socialinei inžinerijai ir manipuliacijai“, – sakė kibernetinių grėsmių žvalgybos ekspertė Agata Ślusarek.

    Ne vien reglamentai lemia saugumą

    Diskusijoje nuskambėjo mintis, kad kibernetinį atsparumą dažnai didina ne vien taisyklės ar teisės aktai, o pati grėsmių dinamika. Kitaip tariant, organizacijos investuoja į saugumą tada, kai realiai pajunta spaudimą: patiria incidentus, mato atakų suaktyvėjimą savo sektoriuje arba gauna įspėjimus iš partnerių bei tiekėjų.

    Pažymėta, kad energetikos, finansų ir telekomunikacijų sritys jau seniai remiasi rizikos vertinimu ir praktiniais scenarijais, o ne vien formaliu atitikties „uždėjimu“. Šiuose sektoriuose įprasta nuolat testuoti incidentų valdymą, stebėti infrastruktūrą ir griežčiau valdyti prieigas.

    Silpnesnė grandis – mažesnės įstaigos

    Didelės organizacijos, turinčios resursų ir specialistų, dažniausiai pajėgia suvaldyti kibernetines rizikas, tačiau daug sudėtingiau tai padaryti mažesniems viešojo sektoriaus subjektams. Konferencijoje akcentuota, kad savivaldybės, biudžetinės įstaigos ar mažesnės gydymo įstaigos neretai susiduria su finansavimo, specialistų pritraukimo ir bazinių procesų trūkumo problema.

    Primenami ir viešai aptarinėti audito rezultatai, kai dalyje organizacijų stokojama veiklos tęstinumo planų, atkūrimo scenarijų, o atsarginių kopijų kūrimas ir testavimas nėra nuoseklus. Tokie trūkumai kibernetinio incidento metu dažnai lemia ne tik duomenų praradimą, bet ir ilgalaikį paslaugų sutrikimą gyventojams.

    „Kai kalbame apie paslaugas žmonėms, bet koks incidentas greitai virsta pasitikėjimo krize. Dezinformacijos ir DI naudojimo manipuliacijai aplinkoje visi esame atsakingi už kibernetinį saugumą“, – sakė Agnieszka Jankowska.

    Esminis klausimas – koordinacija

    Pasak dalies diskusijos dalyvių, Europoje jau netrūksta kibernetinio saugumo reguliavimo, įskaitant NIS2 kryptį, tačiau vien teisinių rėmų nepakanka. Didžiausia spraga dažnai yra koordinacija tarp sektorių, institucijų ir atskirų „silosų“, kai informacija apie incidentus, pažeidžiamumus ar atakų metodus juda per lėtai.

    „Tikroji spraga dažnai yra ne teisės aktuose, o koordinacijoje tarp sektorių. Vietoje naujų taisyklių gali labiau reikėti auditų, aiškios atsakomybės ir nuoseklaus rizikos valdymo“, – teigė kibernetinio saugumo ekspertas Miroslav Čačík.

    Planavimas prasideda nuo klausimo kada

    Kritinės infrastruktūros valdytojai vis dažniau remiasi principu, kad klausimas yra ne ar įvyks ataka, o kada ji įvyks. Energetikos, vandens ir šilumos sektoriuose pabrėžiamas ir fizinio saugumo bei IT susiliejimas: sabotažas gali būti tiek kibernetinės atakos dalis, tiek jos pasekmė.

    Tokiose organizacijose atsparumas kuriamas plačiai: nuo prieigų kontrolės ir tinklų segmentavimo iki incidentų pratybų, atsarginių kopijų strategijos ir tiekimo grandinės rizikų vertinimo. Augant DI panaudojimui, papildomu iššūkiu tampa greitai besikeičiantys sukčiavimo scenarijai, kuriuose melaginga komunikacija vis sunkiau atskiriama nuo tikros.