Tag: Pinigų plovimo prevencija

  • DI grįsta „NABU“ platforma KYC ir AML patikroms pritraukė 1,1 mln. eurų investiciją

    DI grįsta „NABU“ platforma KYC ir AML patikroms pritraukė 1,1 mln. eurų investiciją

    Gente įsikūręs „regtech“ startuolis NABU, kuriantis DI agentais paremtą platformą KYC ir pinigų plovimo prevencijos (AML) patikroms automatizuoti, pritraukė 1,1 mln. eurų investiciją.

    Pinigus bendrovei skyrė verslo angelų grupė, tarp jų – buvęs CCV savininkas Enny van de Velden. Kaip nurodoma, finansavimas turėtų padėti toliau vystyti produktą ir spartinti plėtrą.

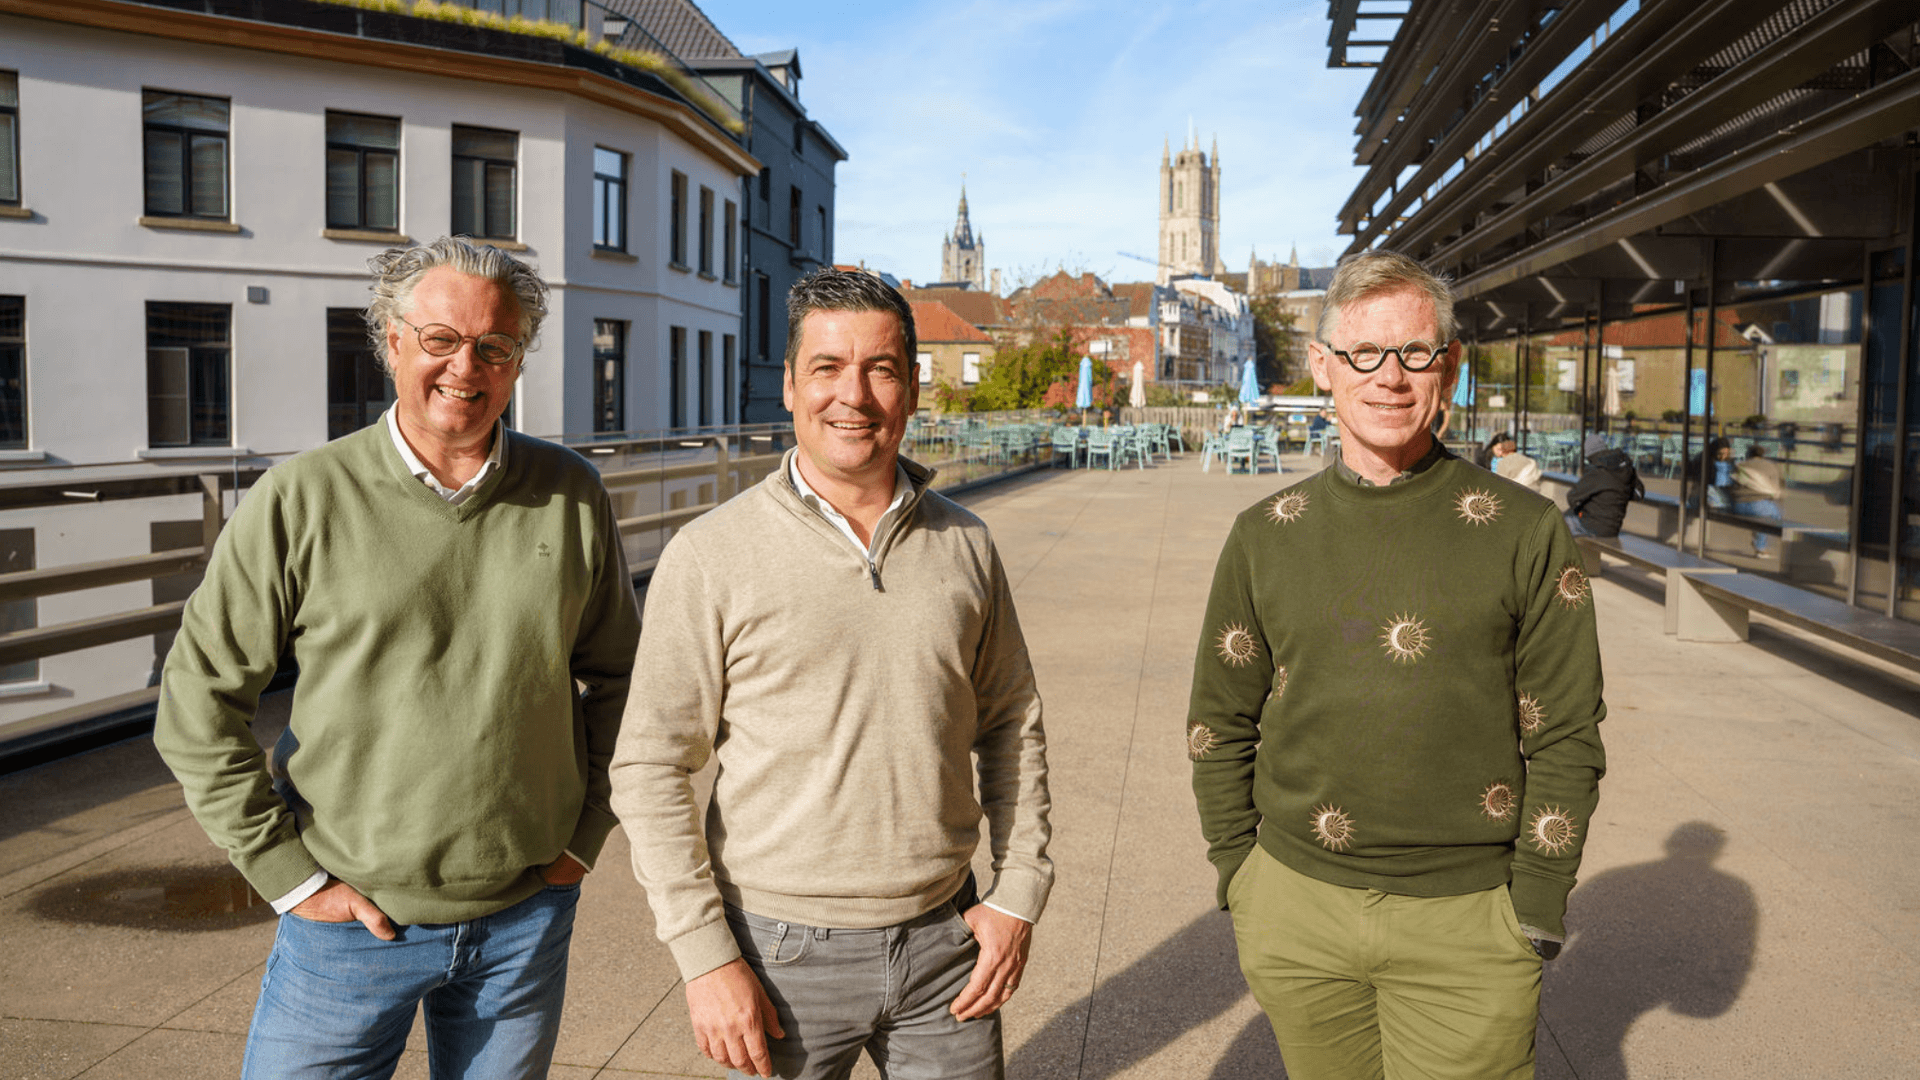
    NABU 2025 metais įkūrė Karel-Lodewyck Lefere (vadovas), Bart Vermeulen ir Koen Handekyn. Komanda kuria sprendimą bankams, mokėjimų įmonėms, investiciniams fondams ir kitoms reguliuojamoms organizacijoms, kurioms tenka vykdyti griežtas klientų patikras.

    Klientų įvedimas ir atitikties procedūros dažnai reiškia daug dokumentų, rankinį tikrinimą ir ilgas derinimo grandines: reikia surinkti tapatybės, įmonės duomenis, finansinę informaciją ir užtikrinti nuolatinę stebėseną. Augant reguliacinei priežiūrai Europoje, tai organizacijoms tampa vis brangiau ir užima daugiau laiko.

    Kaip veikia NABU sprendimas

    Bendrovė teigia, kad jos platforma didelę dalį kliento patikros žingsnių automatizuoja, duomenis paimdama tiesiai iš oficialių registrų ir duomenų bazių, įskaitant „Dun & Bradstreet“. Sistema automatiškai paruošia kliento bylą ir prašo tik tų papildomų dokumentų, kurių realiai trūksta patikrai užbaigti.

    Pasak K.-L. Lefere, daug reikalingos informacijos jau yra nacionaliniuose įmonių registruose, viešuose šaltiniuose ar elektroninėje tapatybės sistemoje, tačiau klientams vis tiek tenka viską teikti patiems. Jis taip pat atkreipia dėmesį, kad jautrūs dokumentai neretai iki šiol siunčiami el. paštu – tai, jo vertinimu, pasenę ir nesaugu.

    Platforma DI pagalba analizuoja informaciją iš kelių šaltinių – viešų registrų, interneto svetainių ir socialinių tinklų – ir generuoja rizikos profilius bei rekomendacijas atitikties komandoms. Taip pat numatyta nuolatinė klientų bylų stebėsena dėl pasikeitimų ir dalies privalomo raportavimo automatizavimas finansų priežiūros institucijoms bei mokesčių administratoriams.

    Žada iki 90 proc. mažiau rankinio darbo

    Įmonė skelbia, kad technologija gali automatizuoti iki 90 proc. kliento patikros užduočių. Kartu pabrėžiama, jog galutiniai sprendimai lieka darbuotojų rankose – sistema skirta sumažinti rutiną, o ne pakeisti atsakomybę.

    Vienu iš pavyzdžių bendrovės vadovas mini atvejį, kai vyresnio amžiaus investuotojas prisijungimo prie investicinio fondo procesą esą užbaigė per 10 minučių. Pasak jo, Europoje tokių reikalavimų laikytis turi iki 100 000 įmonių, todėl efektyvesni sprendimai gali turėti didelę paklausą.

    Plėtra į naujus sektorius ir šalis

    Gavusi naują finansavimą, NABU planuoja toliau tobulinti platformą ir plėstis į papildomus reguliuojamus sektorius: draudimą, teisines paslaugas ir mokėjimų sritį. Taip pat pranešama apie plėtros pradžią Nyderlanduose ir Liuksemburge bei ambiciją didinti veiklos mastą visoje Europos Sąjungoje.
  • Nigerijos centrinis bankas įveda licencijas stabiliosioms kriptovaliutoms ir uždraudžia algoritmines

    Nigerijos centrinis bankas įveda licencijas stabiliosioms kriptovaliutoms ir uždraudžia algoritmines

    Nigerijos centrinis bankas (CBN) įveda naujas licencijavimo taisykles stabiliųjų kriptovaliutų (stablecoin) leidėjams ir uždraudžia algoritmines jų versijas. Reguliavimas įsigaliojo lapkričio 5 dieną.

    Taisyklės taikomos ne tik veiklai, vykdomai Nigerijoje, bet ir paslaugoms, kurios nukreiptos į Nigerijos vartotojus ar gali paveikti šalies finansų sistemą. Tai reiškia, kad reikalavimai gali būti aktualūs ir įmonėms, neturinčioms fizinio padalinio šalyje.

    Pagal naują sistemą nustatomos atskiros licencijų kategorijos stabilioms kriptovaliutoms, susietoms su naira, ir toms, kurios susietos su užsienio valiuta. Be licencijos, leidėjai taip pat privalės gauti atskirą rašytinį leidimą kiekvienam planuojamam žetonui.

    CBN nurodo, kad siekiama aiškiau prižiūrėti skaitmeninį turtą, naudojamą mokėjimams, pervedimams, pinigų perlaidoms, valiutų keitimui ir atsiskaitymui. Tuo pat metu kapitalo rinkų ir vertybinių popierių srities priežiūra lieka Nigerijos Vertybinių popierių ir biržų komisijai.

    Kaip bus licencijuojami stablecoin leidėjai

    Reglamentas numato, kad užsienio valiuta paremti stablecoin Nigerijos vartotojams gali būti siūlomi tik kaip 2 klasės žetonai. Juos turės leisti Nigerijoje įregistruotas juridinis asmuo, turintis užsienio valiutos leidėjo licenciją.

    Taip pat įtvirtinama pareiga gauti rašytinį CBN pritarimą kiekvienam žetonui, prieš pradedant jo leidimą. Prašyme, be kita ko, turės būti nurodoma žetono klasifikacija, atskaitos valiuta, rezervo (užtikrinimo) mechanizmas, pavadinimas, žymuo (ticker) ir palaikomi blokų grandinės tinklai.

    Daugiau reikalavimų dėl pinigų plovimo prevencijos

    Naujasis reguliavimas taip pat akcentuoja pinigų plovimo ir teroristų finansavimo prevencijos reikalavimus. Įmonės turės taikyti klientų pažinimo procedūras, sankcijų patikrą, operacijų stebėseną ir laikytis vadinamosios „Travel Rule“ taisyklės.

    Reikalavimai apima įvairius kanalus, įskaitant saugomų (custodial) piniginių paslaugas, tarpusavio (P2P) paslaugas ir pinigų perlaidų schemas. Praktikoje tai reiškia griežtesnę kontrolę, kai virtualus turtas naudojamas pervedimams ar atsiskaitymams.

    Algoritminiai stablecoin – uždrausti

    Taisyklėse aiškiai įvardijama, kad algoritminiai stablecoin Nigerijoje draudžiami. CBN pažymi, jog draudimas taikomas žetonams, kurių vertė palaikoma daugiausia rinkos dinamikos mechanizmais, o ne tinkamu rezervo turtu.

    Be to, reglamentas numato pereinamąjį laikotarpį: jau veikiantys rinkos dalyviai per 180 dienų turės kreiptis dėl reikiamos licencijos ar autorizacijos, laikydamiesi pereinamojo laikotarpio reikalavimų.

  • Pietų Korėja griežtina valiutos keitimo įstatymą: stabiliųjų monetų mokėjimai pateks į kontrolę

    Pietų Korėja griežtina valiutos keitimo įstatymą: stabiliųjų monetų mokėjimai pateks į kontrolę

    Pietų Korėja šiemet planuoja keisti Užsienio valiutos sandorių įstatymą, kad stabiliąsias monetas aiškiau prilygintų mokėjimo priemonėms ir įvestų jų priežiūrą. Apie tai pranešė vietos žiniasklaida, o šalia numatomas ir platesnis kriptoturto stebėsenos mechanizmas.

    Bank of Korea nurodė, kad su Vyriausybe derina priemones, skirtas reguliuoti tarpvalstybinius sandorius skaitmeniniais aktyvais. Tikslas yra sumažinti spragas, kai vertė gali būti perkelta per sienas aplenkiant tradicines finansų institucijas ir įprastą atsiskaitymų kontrolę.

    „Centrinis bankas kartu su Vyriausybe ketina parengti įstatymo pataisas, kad stabiliosios monetos būtų reguliuojamos kaip mokėjimo priemonė“, – sakė Bank of Korea.

    Reguliavimo kryptį paskatino pernai vykęs Nacionalinės Asamblėjos auditas, kuriame politikai kėlė klausimą dėl mokėjimų infrastruktūros modernizavimo ir galimų pinigų plovimo rizikų, susijusių su pasaulinių kriptovaliutų biržų plėtra. Tarp svarstytų temų buvo ir didelės vertės mokėjimo sistemų darbo laiko ilginimas iki vakaro.

    Bank of Korea taip pat pabrėžė tarptautinio bendradarbiavimo svarbą kovojant su neteisėtais skaitmeninio turto pervedimais. Pasak centrinio banko, anonimiškumą didinantys įrankiai, tokie kaip maišytuvai ar neglobojamos piniginės, gali apsunkinti lėšų kilmės atsekimą ir sudaryti palankesnes sąlygas neteisėtai veiklai.

    Lygiagrečiai Pietų Korėjoje rengiama Skaitmeninio turto pagrindų teisės aktų bazė, kuri turėtų nustatyti bendras žaidimo taisykles rinkai. Joje numatomi reikalavimai kriptoturto paslaugų teikėjams, įskaitant licencijavimo principus, taip pat kryptys, kaip šalyje galėtų būti prižiūrima stabiliųjų monetų leidyba.

    Ši iniciatyvų kombinacija rodo, kad valdžios institucijos siekia iš anksto suvaldyti rizikas, kurios kyla, kai stabiliosios monetos pradeda veikti kaip reali atsiskaitymų alternatyva. Kuo plačiau jos naudojamos mokėjimams ir pervedimams, tuo labiau reguliuotojams svarbu aiškiai apibrėžti priežiūrą, ataskaitų teikimą ir pinigų plovimo prevenciją.

  • Nuo 2027 metų griežtina taisykles: perkant brangų automobilį prašys asmens kodo, grynieji ribojami

    Nuo 2027 metų griežtina taisykles: perkant brangų automobilį prašys asmens kodo, grynieji ribojami

    Nuo 2027 metų vasaros Europos Sąjungoje turėtų pradėti galioti naujos kovos su pinigų plovimu taisyklės, kurios palies ir brangių automobilių prekybą. Pagrindinis tikslas – sumažinti galimybes legalizuoti neteisėtas lėšas per prabangos prekių sandorius.

    Pagal numatomas nuostatas, sustiprintos patikros taikymo riba siejama su didelės vertės prekėmis, įskaitant motorines transporto priemones. Praktikoje tai reikš, kad pardavėjai turės kruopščiau tikrinti klientų tapatybę ir pinigų kilmę.

    Nuo kokios sumos bus tikrinama

    Didelės vertės preke automobilių sektoriuje laikomi motoriniai automobiliai, kurių kaina viršija 250 000 eurų. Tokiais atvejais pardavėjas privalės taikyti pilną kliento pažinimo procedūrą, kuri apima asmens tapatybės patvirtinimą ir duomenų patikrą.

    Ši procedūra Europos praktikoje dažnai vadinama kliento deramo tikrinimo procesu. Pardavėjas turi įsitikinti, kas yra pirkėjas, ar jis veikia savo vardu, ir ar sandoris nekelia įtarimų dėl lėšų kilmės.

    Grynųjų limitas – 10 000 eurų

    Kartu numatomas ir visos Europos mastu taikomas grynųjų pinigų atsiskaitymo limitas. Jei sandorio vertė viršys 10 000 eurų, atsiskaityti grynaisiais nebus galima – mokėjimas turės būti atliktas bankiniu pavedimu ar kortele.

    Tai ypač aktualu automobilių rinkai, kur grynieji iki šiol kai kuriose šalyse buvo įprasta atsiskaitymo forma. Tokiu būdu siekiama užkirsti kelią situacijoms, kai didelės sumos judinamos be aiškaus finansinio pėdsako.

    Kada dar prašys asmens dokumento

    Numatoma, kad perkant automobilį už grynuosius pinigus, kai suma sieks nuo 3 000 iki 10 000 eurų, pardavėjui taip pat teks atlikti kliento patikrą. Tai reikš pareigą paprašyti asmens tapatybę patvirtinančio dokumento ir patikrinti asmens kodą, jei jis taikomas konkrečioje šalyje.

    Svarbi išimtis – reikalavimai pirmiausia bus taikomi įmonėms ir profesionaliems pardavėjams. Jei sandoris vyks tarp dviejų privačių asmenų, pavyzdžiui, perkant naudotą automobilį iš kito žmogaus, šie grynųjų ribojimai ir kliento patikros pareigos paprastai nebus taikomos.

    Ekspertai atkreipia dėmesį, kad daugelyje šalių tapatybės duomenų pateikimas jau dabar yra įprastas, kai automobilis perkamas lizingu ar kreditu. Nuo 2027 metų analogiški principai labiau persikels ir į dalį atsiskaitymų, kai už transporto priemonę mokama be finansavimo paslaugų.

  • Paryžiaus „Marble“ pritraukė 6,5 mln. eurų: kaip no-code platforma keičia AML ir sukčiavimo kontrolę

    Paryžiaus „Marble“ pritraukė 6,5 mln. eurų: kaip no-code platforma keičia AML ir sukčiavimo kontrolę

    Paryžiuje įsikūrusi „Marble“, kuri kuria atvirojo kodo sukčiavimo prevencijos ir pinigų plovimo prevencijos (AML) atitikties sprendimą, pritraukė 6,5 mln. eurų A serijos investiciją. Bendrovė teigia, kad kapitalas bus skirtas gilesnei DI integracijai į atitikties procesus ir greitesniam diegimui finansų sektoriuje.

    Investicijų raundui vadovavo „Smartfin“, prisidėjo „ADNEXUS“ ir anksčiau investavusios „Passion“, 42Capital bei „Hexa“. Po šio etapo „Marble“ nurodo iš viso pritraukusi 9 mln. eurų finansavimą.

    Kas yra FRAML ir kodėl tai aktualu?

    „Marble“ taikosi į vadinamąją FRAML sritį, kurioje sujungiami sukčiavimo prevencijos ir AML reikalavimai. Šis derinys daugeliui finansų įstaigų tampa vienu sudėtingiausių procesų, nes reikia ne tik aptikti įtartinas operacijas, bet ir pagrįsti sprendimus auditui.

    Reguliacinė kartelė Europoje kyla, o atitikties komandoms dažnai tenka daryti daugiau su tuo pačiu žmonių skaičiumi. Dėl to rinkoje auga poreikis automatizacijai, aiškinamam sprendimų priėmimui ir greitam taisyklių pritaikymui, kai keičiasi rizikos modeliai ar sankcijų sąrašai.

    No-code, atvirojo kodo ir diegimas įmonės aplinkoje

    Bendrovė teigia sukūrusi no-code platformą, leidžiančią atitikties ir rizikos komandoms pačioms kurti operacijų stebėsenos taisykles nelaukiant tiekėjo ar IT skyriaus. Sprendimas apima sankcijų ir stebėsenos sąrašų patikrą, tyrimų eigą, ataskaitų rengimą, klientų rizikos vertinimą ir taisyklių A/B testavimą su realiais duomenimis.

    „Marble“ pabrėžia, kad platformą galima diegti kliento infrastruktūroje arba naudoti kaip debesijos paslaugą. Atvirojo kodo branduolys, pasak bendrovės, suteikia galimybę auditoriams peržiūrėti, kaip priimami sprendimai, o tai yra jautri ir praktiškai svarbi tema finansų įstaigoms.

    Ką žada investuotojai ir pati įmonė?

    „Marble“ skelbia, kad jos sprendimas per metus apsaugo daugiau nei 3 mlrd. operacijų, o rankinio peržiūrėjimo apimtis sumažina iki 90 proc. Taip pat teigiama, kad platforma jau veikia gamybinėje aplinkoje daugiau nei 100 institucijų daugiau nei 25 šalyse.

    „Atitikties komandos neturėtų rinktis tarp reikalavimų laikymosi ir greičio. Mūsų darbas yra užtikrinti, kad sudėtingumą sugertų „Marble“, o ne mūsų klientai“, – sakė „Marble“ generalinis direktorius ir vienas iš įkūrėjų Arnaud Schwartz.

    Įmonė nurodo, kad apie 70 proc. klientų yra už Prancūzijos ribų, o panaši dalis pasirenka „Marble“ pakeisti jau turėtą sprendimą. Artimiausiu laikotarpiu „Marble“ siekia stiprinti DI taikymą taisyklių generavime, įspėjimų pirminėje atrankoje ir bylų tyrimuose, taip pat plėtoti agentinį atitikties modelį, kai DI agentai pasiekia tik leidžiamus duomenis.

  • JAV Federalinis rezervas siūlo naujas stabilkoinų taisykles: ką keistų GENIUS Act planas

    JAV Federalinis rezervas siūlo naujas stabilkoinų taisykles: ką keistų GENIUS Act planas

    JAV Federalinis rezervas pristatė siūlymus, kurie nustatytų aiškesnes stabilkoinų leidėjų rezervo turto ir kapitalo taisykles. Pokyčiai siejami su GENIUS Act įgyvendinimu ir turėtų suvienodinti reikalavimus rinkos dalyviams, ypač tiems, kurie leidžia vadinamuosius mokėjimo stabilkoinus.

    Pagal pasiūlymą stabilkoinai turėtų būti visiškai padengiami labai likvidžiu turtu, tokiu kaip trumpo termino JAV iždo vertybiniai popieriai ar panašios rizikos priemonės. Tokia kryptis reikštų griežtesnę rezervo kokybės kartelę ir mažesnę erdvę investuoti į rizikingesnį ar mažiau likvidų turtą.

    Federalinis rezervas taip pat kalba apie standartizuotus kapitalo reikalavimus ir rizikos valdymo gaires, kurios turėtų sumažinti staigių išpirkimų bei likvidumo krizės tikimybę. Tuo pačiu numatomas ir atskiras paraiškų procesas Federalinio rezervo prižiūrimoms bankų grupėms, norinčioms pačioms leisti stabilkoinus.

    GENIUS Act numato federalinį reguliavimo pagrindą stabilkoinams, įskaitant reikalavimą turėti pilną padengimą likvidžiu turtu ir atlikti privalomus auditus. Nors įstatyme buvo numatytas pradinis terminų grafikas, praktikoje galutinių taisyklių derinimas dažnai užtrunka, o kai kurios nuostatos įsigalioja tik vėliau.

    Federalinio rezervo valdytojas Michaelas Barras teigė pritariantis bendrai siūlomų taisyklių krypčiai, tačiau pabrėžė poreikį stiprinti pinigų plovimo prevencijos priežiūrą. Jo vertinimu, formuluotės, ribojančios priežiūros veiksmus tik iki reikšmingų ar sisteminių pažeidimų, gali susilpninti reguliuotojo galimybes laiku užkirsti kelią spragoms.

    Jei siūlymai bus patvirtinti, stabilkoinų leidėjams tai gali reikšti didesnes atitikties sąnaudas, bet kartu ir didesnį pasitikėjimą rinka. Investuotojams bei stabilkoinų naudotojams griežtesni rezervų ir kapitalo standartai paprastai reiškia mažesnę riziką, kad didesnio streso metu emitentas nesugebės įvykdyti išpirkimų.

  • „Polymarket“ stabdė 10 mln. eurų sukčiavimo bandymą: tyrimas kelia klausimų dėl atitikties kultūros

    „Polymarket“ stabdė 10 mln. eurų sukčiavimo bandymą: tyrimas kelia klausimų dėl atitikties kultūros

    Prognozių rinkų platforma „Polymarket“ 2026 metų pradžioje susidūrė su mažiausiai 10 mln. eurų vertės sukčiavimo bandymu, kai nusikaltėliai, kaip teigiama tyrime, bandė panaudoti vogtas debeto korteles įnešimams ir vėlesniems išėmimams. Apie incidentą plačiau paskelbė „The Wall Street Journal“, remdamasis šaltiniais bendrovėje ir su ja dirbusiose organizacijose.

    Pasak tyrimo, ataka suintensyvėjo vasario mėnesį, kai į JAV vartotojams skirtą, labiau reguliuojamą platformos versiją ėmė patekti daugiau naudotojų. Schema buvo gana tipiška mokėjimų sukčiavimui: iš pradžių atliekami įnešimai iš pavogtų kortelių, tuomet sudaromi statymai, o laimėjimai mėginami išsiimti į nusikaltėlių kontroliuojamas, vadinamąsias švarias sąskaitas ar mokėjimo priemones.

    Vienas svarbiausių signalų, kad problema tapo sisteminė, buvo mokėjimų partnerio reakcija. Tyrime teigiama, jog mokėjimų apdorotojas „Checkout.com“ tam tikru metu atmesdavo daugiau nei 80 proc. „Polymarket“ įnešimų, kuriuos laikė sukčiavimu, nors pramonėje įprastu atskaitos tašku dažnai laikomas maždaug 1 proc. lygis.

    Kaip sukčiavimas paveikė operacijas

    Nors tyrime neįvardijama, kiek iš planuotos sumos realiai buvo prarasta, cituojamas šaltinis teigė, kad dauguma bandymų buvo sustabdyti dar mokėjimų grandinėje. Taip pat minima, kad pagrindinę srauto dalį generavo keli naudotojai, o vienas jų esą bandė atlikti apie 4 000 atskirų įnešimų.

    Incidentas sutapo su išaugusia teisėtų vartotojų išėmimų užklausų apimtimi, kuri, kaip teigiama, perkrovė vidines atitikties ir patikrų komandas. Tokiose situacijose platformoms kritiškai svarbu suderinti greitą klientų aptarnavimą su pinigų plovimo prevencijos ir sukčiavimo kontrolės mechanizmais.

    Tyrime rašoma, kad vėliau buvo atsisakyta taisyklės, kuri riboja išėmimą į kitą mokėjimo šaltinį nei tas, iš kurio buvo atliktas įnešimas. Nors tokia taisyklė ne visada yra formaliai privaloma prognozių rinkoms, ji plačiai taikoma finansų sektoriuje, nes mažina riziką, kad įnešimai iš pavogtų kortelių bus paversti išgryninamomis lėšomis.

    Vadovybės sprendimai ir atitikties klausimai

    „The Wall Street Journal“ teigimu, dalis atitikties komandos darbuotojų buvo nustebę, kaip į incidentą reagavo vadovybė: esą buvo raginama pirmiausia išlaikyti augimo tempą, o galimas reguliacines pasekmes spręsti vėliau. Tokia nuostata finansinių paslaugų ir mokėjimų ekosistemoje paprastai vertinama kaip reikšminga reputacinė rizika, nes partneriai ir reguliuotojai daug dėmesio skiria vadinamajam tonui iš viršaus.

    „Mūsų rinkos integralumo sistema apima procesus, skirtus aptikti, peržiūrėti ir reaguoti į įtartiną veiklą“, – sakė „Polymarket“ atstovas spaudai.

    Tyrime taip pat minima vadovų ir aukšto lygio specialistų kaita JAV padalinyje, įskaitant atitikties vadovo pasitraukimą bei kitus pokyčius, kurie dažnai sutampa su bandymais pertvarkyti kontrolės aplinką. Kartu nurodoma, kad vėlesnėmis priemonėmis, įskaitant kortelių susiejimo ribojimus, sukčiavimo lygiai esą grįžo arčiau įprastų rinkos normų.

    Platesnis kontekstas: reguliavimas ir investuotojų dėmesys

    Incidentas išryškina tendenciją, su kuria susiduria daugelis sparčiai augančių finansinių technologijų ir kriptoekosistemos įmonių: plečiantis vartotojų bazei, mokėjimų sukčiavimas ir tapatybės klastojimas tampa vienu brangiausių operacinių iššūkių. Kuo daugiau mokėjimų kanalų ir kuo greitesnis pinigų judėjimas, tuo didesnis spaudimas turėti aiškias rizikos ribas, automatizuotas patikras ir pakankamus atitikties resursus.

    „The Wall Street Journal“ rašo, kad platforma tuo pat metu siekė pritraukti didelį finansavimą ir svarstė viešo akcijų siūlymo perspektyvą. Tokiu laikotarpiu sukčiavimo incidentai tampa ypač jautrūs, nes investuotojai ir partneriai vertina ne tik augimą, bet ir tai, ar rizikų valdymas yra pakankamai brandus.

    „Polymarket“ nurodė, kad bendrovė toliau stiprina infrastruktūrą, rizikos valdymą ir atitikties procesus. Rinkoje tai dažnai reiškia griežtesnes klientų patikras, lėšų kilmės kontrolę, operacijų stebėseną realiuoju laiku ir aiškesnes taisykles, kada sąskaitos ar mokėjimo priemonės turi būti blokuojamos.

  • Taline įsikūrusi „Instarc“ pritraukė 1 250 000 eurų: plečia debesijos atitikties platformą Pietų Afrikoje

    Taline įsikūrusi „Instarc“ pritraukė 1 250 000 eurų: plečia debesijos atitikties platformą Pietų Afrikoje

    Taline įsikūrusi regtech bendrovė „Instarc“ pritraukė 1 250 000 eurų strateginę investiciją, kuri turėtų paspartinti jos debesijos pagrindu veikiančios atitikties platformos komercinį diegimą Pietų Afrikoje. Investicijai vadovavo HFO Investments, o sandorį konsultavo Athena Capital ir Option 3 Capital.

    Bendrovė kuria atitikties infrastruktūrą reguliuojamoms finansų įstaigoms ir kitoms organizacijoms, kurioms taikomi griežti pinigų plovimo ir klientų pažinimo reikalavimai. Pirmasis taikinys pasirinktas Pietų Afrikoje, kur įmonės privalo laikytis Financial Intelligence Centre Act, dažniau vadinamo FICA.

    „Instarc“ platforma apima skaitmeninį klientų priėmimą, tapatybės ir nuosavybės struktūros patikrą, kliento deramo patikrinimo procedūras, atitikties patikras ir dokumentų valdymą. Taip pat siūlomi bylų nagrinėjimo darbo srautai, reguliacinės ataskaitos ir audito įrašai.

    Svarbi dalis yra programavimo sąsajos, leidžiančios šias funkcijas integruoti su esamomis bankų ar kitų institucijų sistemomis. Tokia architektūra dažnai laikoma praktiškesne nei atskira, nuo kasdienių procesų atskirta atitikties sistema.

    Bendrovė pabrėžia, kad sprendimas kuriamas taip, jog atitikties procesai būtų įpinami į organizacijos veiklos modelį ir galėtų keistis kartu su reguliavimu. Įstaigos gali konfigūruoti klientų keliones ir darbo eigą pagal produktus, rizikos lygius ir vidines kontrolės taisykles.

    „Įkūrėme „Instarc“ tikėdami, kad atitiktis neturi tapti siaurąja vieta. Suderinę pažangias technologijas su išmania duomenų architektūra, sukūrėme platformą, kuri padeda reguliuojamoms organizacijoms greičiau priimti klientus, anksčiau pasiekti pajamas, sumažinti operacinę trintį ir augti užtikrintai“, – sakė „Instarc“ vadovas Jonathan Revell.

    Naujas finansavimas bus skirtas spartinti komercinį platformos diegimą Pietų Afrikos finansų įstaigose ir kitose organizacijose, kurioms taikomi atitikties reikalavimai. „Instarc“ teigia, kad pagrindinė sistema sukurta taip, kad būtų plečiama ir pritaikoma skirtingiems reguliavimo režimams, todėl ateityje tai gali tapti pagrindu plėtrai į kitas rinkas.

  • Blockchain Association remia GENIUS Act taisykles: stabiliosioms monetoms siūloma aiškesnė klientų patikra

    Blockchain Association remia GENIUS Act taisykles: stabiliosioms monetoms siūloma aiškesnė klientų patikra

    JAV kriptovaliutų sektoriaus lobistinė organizacija Blockchain Association pateikė pastabas, kuriomis iš esmės palaiko iždo institucijų siūlomas taisykles stabiliosioms monetoms pagal GENIUS Act. Siūlomos nuostatos apibrėžia, kokių klientų tapatybės nustatymo procedūrų turėtų laikytis mokėjimo stabiliosios monetos emitentai.

    Dokumentas pateiktas reaguojant į kelias institucijas apimantį bendrą projektą, kurį rengė Finansinių nusikaltimų vykdymo tinklas (FinCEN), Valiutos kontrolieriaus tarnyba (OCC), Federalinė rezervų sistema, Federalinė indėlių draudimo korporacija (FDIC) ir Nacionalinė kredito unijų administracija (NCUA). Pastabų teikimo terminas baigėsi rugpjūčio 21 dieną.

    Kas numatyta GENIUS Act

    GENIUS Act suformuoja pagrindinį mokėjimo stabiliųjų monetų reguliavimo karkasą: kas gali jas leisti, kokiu turtu jos turi būti padengtos ir kaip žetonų turėtojai gali juos išsipirkti. Viena svarbiausių dalių yra reikalavimas leidžiamiems mokėjimo stabiliųjų monetų emitentams turėti veiksmingą klientų identifikavimo programą.

    Blockchain Association teigia, kad klientų patikros pareiga turėtų būti taikoma tik tais atvejais, kai emitentas tiesiogiai bendrauja su klientu pirminėje rinkoje. Tai reikštų, kad kasdieniai pervedimai tarp vartotojų antrinėje rinkoje nepatektų į emitento klientų identifikavimo programos taikymo ribas.

    „Blockchain Association taip pat tvirtai pritaria siūlymui klientų identifikavimo pareigas riboti pirminės rinkos santykiais, kai emitentas tiesiogiai sąveikauja su klientu, o ne bandyti taikyti tapatybės nustatymo reikalavimus visai tolesnei antrinės rinkos veiklai“, – sakoma organizacijos pozicijoje.

    Ko prašoma iš reguliuotojų

    Asociacija taip pat ragina aiškiau apibrėžti sąvokas, kurios praktikoje lems, kada ir kam atsiranda prievolės. Tarp jų minimi terminai sąskaita, klientas ir skaitmeninio turto paslaugų teikėjas, nes skirtingas aiškinimas gali išplėsti arba susiaurinti reikalavimų taikymą.

    Konkrečiai siūloma, kad vienkartiniai išpirkimai ar veiksmai, nesusiję su stabiliosiomis monetomis, nebūtų automatiškai priskiriami prie santykių, kuriems taikomos pilnos klientų patikros procedūros. Organizacijos vertinimu, per platus apibrėžimas galėtų sukurti neapibrėžtumo ir bereikalingų atitikties kaštų.

    Kita svarbi tema yra reikalavimų dubliavimas. Blockchain Association prašo, kad taisyklės būtų suderintos taip, jog emitentai nebūtų verčiami vykdyti kelių iš esmės tą patį tikslą turinčių procedūrų skirtinguose režimuose, o taip pat turėtų pakankamai lankstumo pasirinkti, kaip tikrinti klientų informaciją.

    Organizacija taip pat siūlo suderinti planuojamų klientų identifikavimo taisyklių įsigaliojimo datą su kitais pagal GENIUS Act diegiamais pinigų plovimo prevencijos reikalavimais. Tokiu būdu, jos teigimu, būtų lengviau įgyvendinti pokyčius ir sumažėtų rizika, kad įmonės turės kelis kartus per trumpą laiką perkurti atitikties procesus.

    Kodėl tai svarbu rinkai

    Rinkai šios diskusijos reikšmingos dėl pusiausvyros tarp finansinių nusikaltimų prevencijos ir mokėjimo technologijų patogumo. Jei emitentams būtų nustatyta pareiga identifikuoti vartotojus ir antrinėje rinkoje, tai praktiškai būtų sunkiai įgyvendinama, nes daug operacijų vyksta tarp piniginių ir paslaugų teikėjų, su kuriais emitentas neturi tiesioginio ryšio.

    Blockchain Association argumentuoja, kad pirminės rinkos ribojimas leistų išlaikyti reguliavimo tikslus, bet kartu išvengtų perteklinių pareigų, kurios galėtų stabdyti inovacijas ir didinti sąnaudas. Galutinė taisyklių formuluotė parodys, kiek reguliuotojai bus linkę atskirti emitentų atsakomybę nuo kitų ekosistemos dalyvių, pavyzdžiui, biržų ar skaitmeninio turto paslaugų teikėjų.

  • Europos Komisija brėžia bankų reformą: kas praras kontrolę ir kaip tai atrakins milijardus?

    Europos Komisija brėžia bankų reformą: kas praras kontrolę ir kaip tai atrakins milijardus?

    Europos Komisija paskelbė naujas kryptis, kuriomis siekia mažinti Europos bankų sektoriaus susiskaldymą pagal nacionalines ribas. Briuselis teigia, kad labiau integruota bankininkystė ir kapitalo rinkos galėtų padidinti konkurenciją ir atlaisvinti papildomą finansavimą verslui bei gyventojams.

    Komisijos vertinimu, nepaisant Bankų sąjungos pažangos, praktikoje bankams vis dar brangu ir sudėtinga veikti kelių šalių mastu. Skirtingai taikomos taisyklės, priežiūros procedūros ir vietiniai reikalavimai reiškia, kad kapitalas bei likvidumas dažnai lieka įšaldyti atskirose valstybėse.

    Nacionalinėms institucijoms – mažiau svertų

    Vienas jautriausių siūlymų elementų – mažinti nacionalinę diskreciją, kai bankų taisyklės vis labiau harmonizuojamos ES lygiu. Tai reikštų mažiau galimybių atskiroms šalims riboti ar papildomomis sąlygomis apraizgyti tarpvalstybinius susijungimus ir įsigijimus.

    Komisija taip pat kelia klausimą dėl labiau suderintos indėlių apsaugos ir bankų nemokumo procedūrų. Argumentas paprastas: vieninga rinka sunkiai veikia, jei valstybės tuos pačius reikalavimus aiškina ir įgyvendina skirtingai.

    Kaip planuojama atlaisvinti kapitalą?

    Šiuo metu tarpvalstybinės bankų grupės dažnai turi atitikti kapitalo ir likvidumo reikalavimus ir patronuojančios įmonės, ir dukterinių bankų lygmeniu. Komisija mano, kad tai sukuria dubliavimą ir riboja galimybes lanksčiai perkelti išteklius ten, kur jų labiausiai reikia.

    Siūloma suteikti daugiau galios už patronuojančius bankus atsakingoms priežiūros institucijoms, kad jos galėtų vertinti rizikas ir atsparumą visos grupės mastu. Didžiosioms grupėms, veikiančioms euro zonoje, reikšmingą vaidmenį išlaikytų Europos Centrinis Bankas, dirbdamas kartu su nacionaliniais prižiūrėtojais.

    Komisija pabrėžia, kad integracija turi būti lydima saugiklių, kad būtų apsaugoti indėlininkai ir kreditoriai, o finansinis stabilumas nebūtų pažeistas. Kitaip tariant, siekis supaprastinti sistemą neturėtų virsti rizikų ignoravimu.

    Investicijų poreikis – milžiniškas

    Briuselis skaičiuoja, kad ES ekonomikai kasmet reikia apie 1 200 000 000 000 eurų papildomų investicijų, įskaitant švarias technologijas, gynybą ir dirbtinį intelektą. Komisijos teigimu, jei kliūtys kapitalo judėjimui būtų sumažintos, bankai ir rinkos galėtų prisidėti prie šio finansavimo efektyviau.

    Kartu numatoma skatinti bankus labiau diversifikuoti valstybės skolos vertybinių popierių portfelius, kad pernelyg didelė priklausomybė nuo vienos valstybės skolos netaptų sistemine rizika. Tai ypač aktualu krizės metu, kai rinkų svyravimai gali greitai persiduoti bankų balansams.

    „Priemonės, kurios mažina prudencines kliūtis integracijai, turi būti lydimos tinkamų saugiklių, užtikrinančių finansinį stabilumą visoje ES“, – teigiama Komisijos pristatytame vertinime.

    Atskiru bloku Komisija akcentuoja ir reguliavimo taikymo skirtumus, susijusius su pinigų plovimo prevencija bei vartotojų apsauga. Skirtingi nacionaliniai reikalavimai bankams dažnai reiškia atskiras informacines sistemas ir procesus, o tai didina kaštus ir lėtina vieningų paslaugų plėtrą.

    Planuojama siekti didesnio suderinimo, įskaitant bendrų pinigų plovimo prevencijos taisyklių taikymo stiprinimą nuo 2027 metų liepos mėnesio. Komisija taip pat žada vertinti, ar vartotojų apsaugos reikalavimai kai kuriais atvejais nepagrįstai fragmentuoja rinką, ir kaip reglamentavimas gali padėti skaitmeninei bankininkystei, kartu išlaikant kibernetinį saugumą.

    Komisijos dokumentas iš esmės padeda politinį pagrindą teisėkūros paketui, kurį ji ketina pristatyti 2027 metų pirmąjį ketvirtį. Iki tol diskusijose svarbiausia ašimi turėtų tapti balansas tarp didesnės integracijos ir valstybių narių noro išlaikyti kontrolę jautriausiose finansų sistemos vietose.