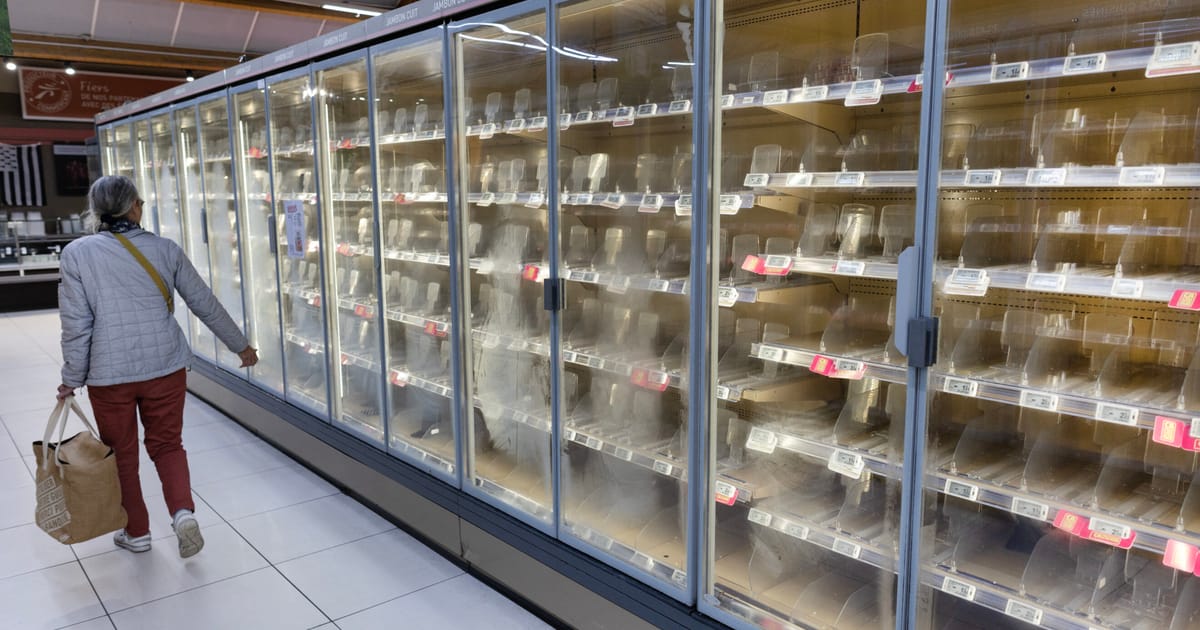
Prancūzijoje įvykusi kibernetinė ataka, per kurią nuotoliniu būdu buvo pakeisti prekybos centrų šaldymo įrenginių nustatymai, šimtams parduotuvių tapo brangiu išbandymu. Dalis maisto buvo priverstinai utilizuota, o incidentas atkreipė dėmesį į pažeidžiamą vietą, nuo kurios priklauso kasdienė tiekimo grandinė.
Nors pastaruoju metu viešojoje erdvėje dažnai dominuoja diskusijos apie dirbtinio intelekto rizikas, šis atvejis parodė kur kas žemiškesnę realybę. Kibernetinio saugumo specialistai pabrėžia, kad tokio pobūdžio incidentus dažniausiai lemia elementarios spragos: į internetą be reikalo iškeliami pramoniniai valdikliai, silpni slaptažodžiai ar neatnaujinta programinė įranga.
Kodėl taikiniu tapo šaldymo sistemos?
Prekybos tinklų šaldymo grandinė remiasi vadinamąja operacine technologija, kuri valdo fizinius procesus: temperatūrą, kompresorius, signalizacijas. Tokie įrenginiai neretai kuriami ilgam eksploatacijos laikotarpiui, o saugumo atnaujinimai ir prieigos kontrolė istoriniu požiūriu būdavo antraeiliai.
Ekspertai atkreipia dėmesį, kad didžiausia problema kyla tuomet, kai šios sistemos administruojamos nuotoliniu būdu, bet paliekamos pasiekiamos iš viešo interneto. Tokia praktika laikoma pasenusia, tačiau ji vis dar pasitaiko, ypač kai techninę priežiūrą vykdo keli rangovai, o atsakomybės ribos lieka ne iki galo aiškios.
Poveikis platesnis nei vien parduotuvės
Incidentas Prancūzijoje sukėlė ir platesnes diskusijas, nes temperatūros kontrolė svarbi ne tik maistui. Panašiais sprendimais remiasi vaistų logistika ir vakcinų laikymas, dalis laboratorijų, taip pat maitinimo įstaigų tiekimo grandinės, todėl net lokalus sabotažas gali sukelti reikšmingų pasekmių.
Tą pačią savaitę apie atskirus kibernetinius incidentus pranešta ir kitose Europos šalyse, nors jų poveikis buvo mažesnis. Vis dėlto tai sustiprino nuojautą, kad Europos maisto tiekimas vis labiau priklauso nuo informacinių sistemų ir tinklų patikimumo, o trikdžiai gali atsirasti net ir be tiesioginio išpirkos reikalavimo.
DI pagreitina atakas, bet ne panaikina pagrindų
Kibernetinio saugumo bendrovės ir valstybinės institucijos pripažįsta, kad DI didina puolimo mastą ir greitį: pažeidžiamumai identifikuojami greičiau, atakos lengviau kartojamos, o socialinė inžinerija tampa įtikinamesnė. Tačiau šiuo atveju svarbiausias akcentas lieka tas pats: dažnai pakanka kelių bazinių klaidų, kad būtų padaryta reali, apčiuopiama žala.
Europos Sąjungoje įsigaliojant griežtesniems kibernetinio saugumo reikalavimams kritinėms paslaugoms, spaudimas didės ir mažmeninei prekybai, ir ją aptarnaujančioms technologijų įmonėms. Specialistai pabrėžia, kad vien technologinių pažadų nepakanka, nes didžiausią efektą dažnai duoda inventorizacija, prieigų peržiūra, atnaujinimų disciplina ir sistemų atskyrimas nuo viešo interneto.
Prancūzijos atvejis tapo priminimu, kad kibernetinės grėsmės nebūtinai atrodo kaip duomenų nutekinimas. Kartais jos reiškia sugadintą pieną, išmestą maistą ir sutrikusį pasitikėjimą tiekimu, o tai gali paveikti ir vartotojus, ir valstybės pasirengimą krizei.