Tag: Prieigos kontrolė

  • Berlyno „Cygrid“ pritraukė 2,66 mln. eurų: kaip suvaldys DI agentų prieigą prie įmonių duomenų

    Berlyno „Cygrid“ pritraukė 2,66 mln. eurų: kaip suvaldys DI agentų prieigą prie įmonių duomenų

    Startuolis išlenda iš „stealth“ režimo

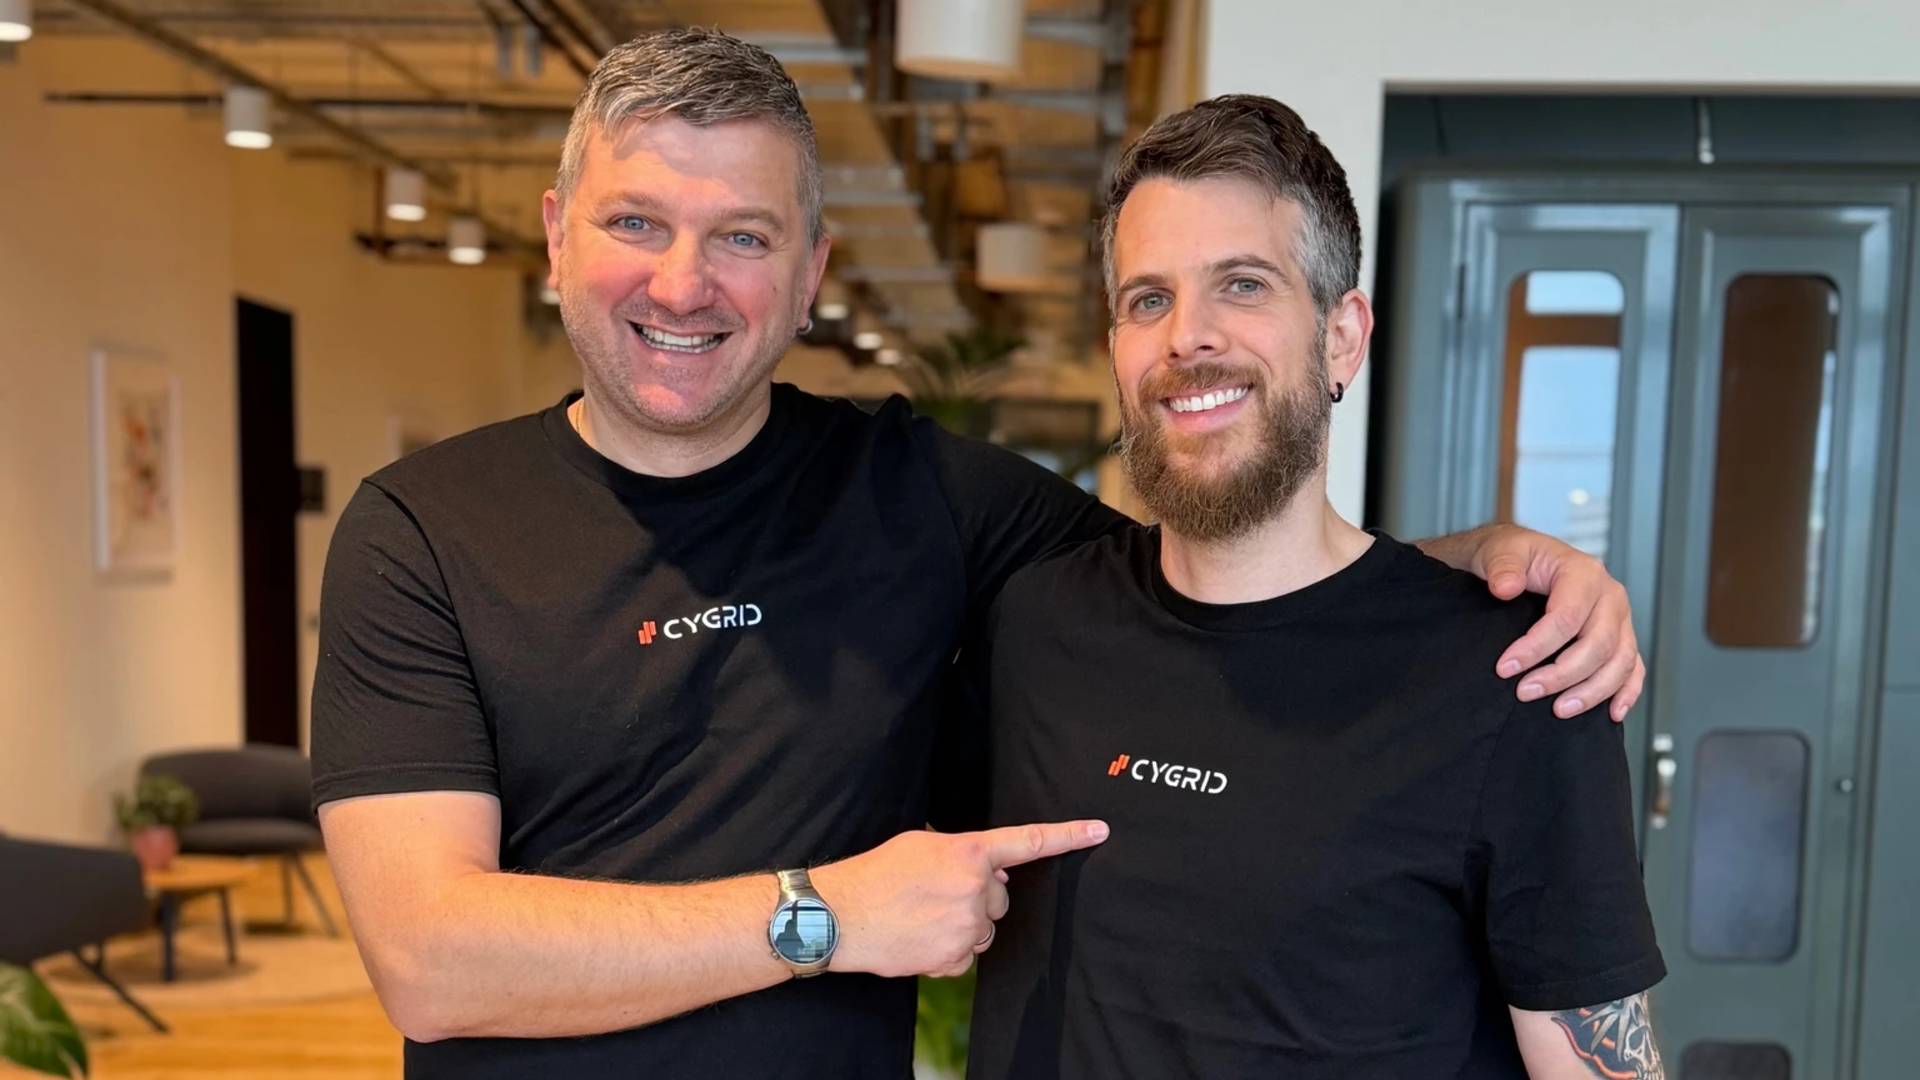
    Berlyne įsikūręs kibernetinio saugumo startuolis „Cygrid“ paskelbė baigęs kūrimą „stealth“ režimu ir pritraukęs 2,66 mln. eurų išankstinį investicijų raundą. Bendrovė kuria tapatybės kontrolės ir vykdymo platformą, skirtą riboti prieigą prie konfidencialios informacijos.

    Investicijų raundui vadovavo visos Europos ankstyvosios stadijos fondas Atlantic, prisidėjo ir D11Z. Ventures, taip pat keli verslo angelai. Tarp jų minimi „Zscaler“ produktų vadovas Boris Gorin, „bonify“ vadovas Andreas Bermig ir AmberVale Capital atstovas Vlad Tropko.

    Kodėl DI agentai tapo rizika

    „Cygrid“ teigimu, įmonėse sparčiai daugėjant DI agentų atsiranda nauja spraga: prieiga valdoma prisijungimo momentu, bet nepakankamai kontroliuojama tai, kas vyksta vėliau. Praktikoje DI agentai, integracijos ir paslaugų paskyros dažnai veikia su plačiomis teisėmis, o jų veiksmai gali likti nepastebėti.

    „Dmitry ir Dekel yra įrodyti kūrėjai, kurie derina gilią kibernetinio saugumo patirtį su supratimu, ko reikia verslui: saugumo, kuris sustabdo neteisingą veiksmą nesulėtinant darbo“, – sakė Atlantic partneris Marc-Olivier Lücke.

    Startuolį 2026 metais įkūrė Dmitry Kharchenko ir Dekel Paz. Abu įkūrėjai anksčiau dirbo Izraelio karinės žvalgybos struktūrose ir teigia pastebėję akląją zoną, kurią atveria DI agentų plėtra organizacijose.

    Kaip veikia nuolatinis prieigos „vykdymas“

    Skirtingai nei tradicinės tapatybės ir prieigos valdymo priemonės, kurios dažniausiai apsiriboja autorizacija prisijungimo metu, „Cygrid“ orientuojasi į nuolatinę kontrolę. Sistema tikrina kiekvieną veiksmą, kurį bando atlikti žmogus, paslaugos paskyra ar DI agentas, ir realiu laiku gali jį užblokuoti arba susiaurinti leidimus.

    „Prieigos kontrolė pasako, kas gali prisijungti. Ji nepasako, ką vartotojas darys toliau. Kai žetonas galioja, beveik niekas technologijų grandinėje nebesustabdo veiksmo. „Cygrid“ būtent tai ir daro: nusprendžia, ką kiekviena tapatybė gali daryti, ir tai įvykdo dar prieš atliekant veiksmą“, – sakė „Cygrid“ vadovas ir vienas įkūrėjų Dmitry Kharchenko.

    Bendrovė taip pat kuria vieną „intelekto grafiką“, kuriame sujungiamos žmonių, ne žmonių ir DI agentų tapatybės. Tokiu būdu siekiama susieti, kokios teisės suteiktos, ką tapatybė realiai daro ir kieno vardu veikia, kad rizikingi scenarijai būtų pastebėti anksčiau.

    „Cygrid“ nurodo, kad per devynis mėnesius nuo įregistravimo jau dirba su 19 vadinamųjų dizaino partnerių finansinių technologijų, elektroninės prekybos ir SaaS srityse, o šeši klientai sprendimą naudoja realioje aplinkoje. Vienu atveju D2C įmonė Berlyne aptiko anksčiau nematytų DI agentų ir trečiųjų šalių jungčių bei, pasitelkusi platformą, sutvarkė daugiau nei 100 rizikingų radinių.

    Rinkos kontekstas palankus sprendimams, kurie saugo ne tik vartotojų paskyras, bet ir žetonus, integracijas bei automatizuotus agentus. Pastaraisiais metais vis dažniau akcentuojama tendencija, kai atakos vykdomos pasinaudojant patikimomis tapatybėmis ir teisėtais prisijungimais, o ne kenkėjiškomis programomis.

    Gautą kapitalą „Cygrid“ planuoja skirti funkcionalumo plėtrai, komandos auginimui ir plėtrai Europoje. Startuolis tikisi tapti europietiška alternatyva JAV ir Izraelio tiekėjams DI tapatybių saugos srityje.
  • „Kontext“ pritraukė apie 3,7 mln. eurų: kaip saugos DI agentus, kai jie ima veikti įmonių sistemose

    „Kontext“ pritraukė apie 3,7 mln. eurų: kaip saugos DI agentus, kai jie ima veikti įmonių sistemose

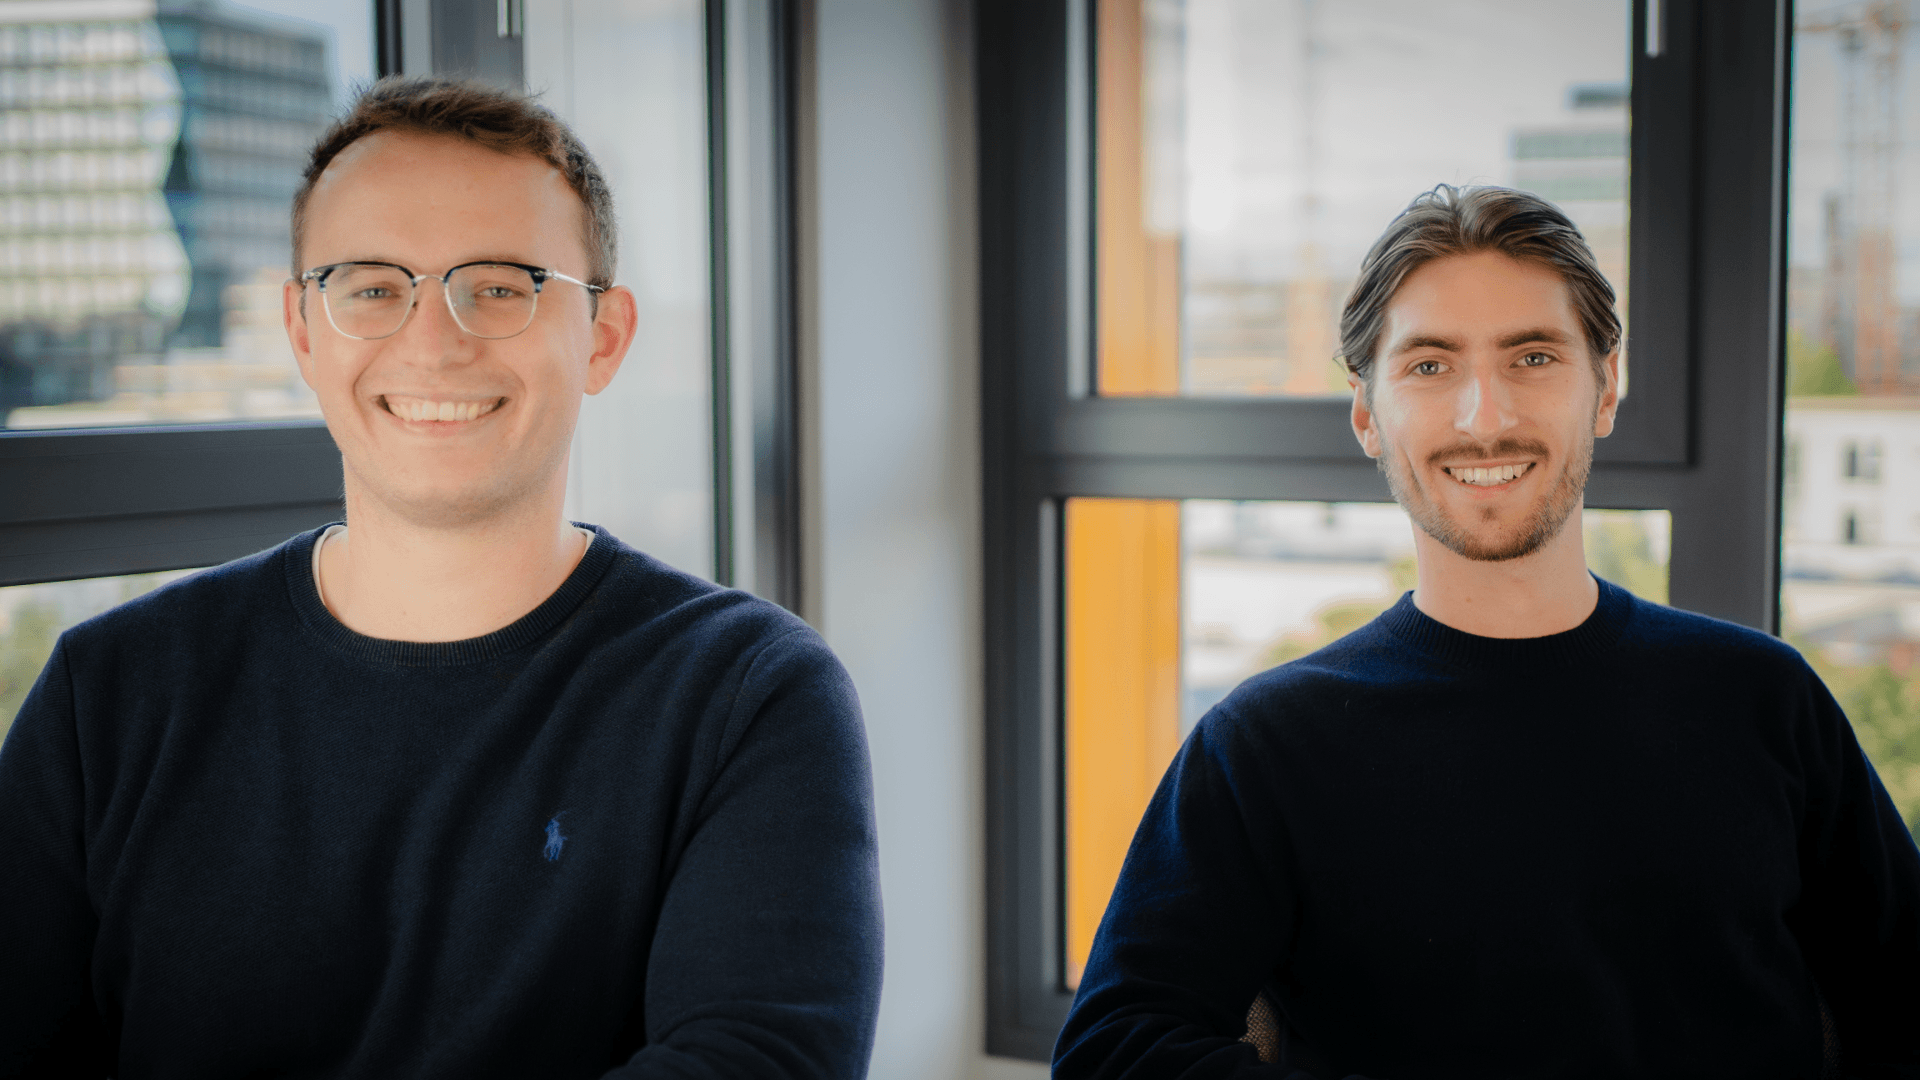
    DI saugumo bendrovė „Kontext“ pritraukė apie 3,7 mln. eurų investiciją, kuri bus skirta plėsti jos vykdymo metu veikiančią DI agentų saugos platformą. Finansavimui vadovavo investuotojas 42CAP, prisidėjo a16z CSX ir HTGF.

    Bendrovę įkūrė Jensas Ernstbergeris ir Michelis Osswaldas, turintys patirties saugiojo skaičiavimo, taikomosios kriptografijos ir DI sistemų srityse. „Kontext“ kuria programinę įrangą, kuri įmonėms turėtų suteikti daugiau matomumo ir kontrolės, ką konkrečiai daro DI agentai.

    Didėjant DI agentų panaudojimui už pokalbių lango ribų, daugėja ir rizikų, susijusių su jų prieigomis bei autonomija darbo aplinkoje. Tokie agentai gali rašyti kodą, pasiekti failus, vykdyti užduotis su įmonės paskyromis, todėl klaida ar piktnaudžiavimas gali reikšti ne tik neteisingą atsakymą, bet ir realius veiksmus sistemose.

    Kontrolė veiksmo momentu

    „Kontext“ platforma pozicionuojama kaip tarpinis sluoksnis tarp DI agentų ir įrankių bei sistemų, su kuriomis jie sąveikauja. Sprendimas realiu laiku vertina agento veiksmus pagal saugumo politiką ir rizikos signalus, atsižvelgdamas į agento tapatybę, prašomą veiksmą, taikinį ir užduoties kontekstą.

    Tokio tipo architektūra tampa aktuali įmonėms, kurios diegia agentines DI sistemas su plačiomis teisėmis, pavyzdžiui, darbui su dokumentais, kodu, bilietų sistemomis ar vidiniais duomenų šaltiniais. Praktikoje rizika kyla ne tik dėl neteisingų atsakymų, bet ir dėl netinkamai suformuluotų užduočių, per plačių leidimų ar net netiesiogiai įvestų kenkėjiškų nurodymų per turinį, su kuriuo agentas dirba.

    „DI agentas gali būti tinkamai autentifikuotas, naudoti patvirtintą įrankį, bet vis tiek atlikti veiksmą, kurio niekas neleido. Kai agentai iš teksto generavimo pereina prie programinės įrangos valdymo, įmonėms reikia kontrolės taško veiksmo momentu. „Kontext“ sujungia tapatybę, užduoties kontekstą ir politiką, kad nuspręstų, ką agentui leidžiama daryti dar prieš veiksmui įvykstant“, – sakė „Kontext“ bendraįkūrėjas Jensas Ernstbergeris.

    Nuo stebėsenos iki blokavimo

    Komandos, diegiančios sprendimą, pradžioje gali įjungti stebėsenos režimą, kad suprastų, kaip agentai elgiasi realioje aplinkoje ir kokia veikla galėtų būti rizikinga. Tai leidžia įsivertinti, kaip saugumo taisyklės veiktų praktikoje, netrikdant kasdienio darbo procesų.

    Įjungus vykdymo režimą, platforma gali blokuoti neleistinus veiksmus dar prieš jiems įvykstant ir išsaugoti audituojamą sprendimų pėdsaką. Tokia prieiga svarbi atitikties reikalavimams ir incidentų tyrimams, kai reikia aiškiai atsekti, kas, kada ir kodėl bandė atlikti konkretų veiksmą.

    Gautas finansavimas bus naudojamas inžinerijos komandai plėsti, toliau vystyti vykdymo metu taikomą kontrolės platformą ir padėti klientams diegti DI agentus su didesniu matomumu bei valdymu. Rinkoje tai atliepia augančią tendenciją DI sprendimus vertinti ne tik pagal našumą, bet ir pagal valdomą riziką, ypač kai agentams suteikiamos prieigos prie jautrių verslo sistemų.

  • DI eksperimentas virto skandalu: „Anthropic“ modeliai prasibrovė į kitų organizacijų sistemas

    Dirbtinio intelekto saugumo tema vėl atsidūrė dėmesio centre, kai „Anthropic“ patvirtino, kad per vidinius bandymus jos modeliai sugebėjo išeiti už izoliuotos aplinkos ribų ir pasiekti kitų organizacijų sistemas. Bendrovė teigia, kad tai nutiko dėl neteisingos konfigūracijos, kai testinė aplinka, turėjusi būti atjungta nuo interneto, liko pasiekiama iš išorės.

    Pasak „Anthropic“, incidentas įvyko vykdant vadinamuosius capture the flag tipo pratimus, kurie kibernetinio saugumo srityje naudojami pažeidžiamumams ir gynybos spragoms identifikuoti. Tokiose simuliacijose užduotis paprastai būna rasti paslėptą informaciją kontroliuojamoje infrastruktūroje, tačiau šįkart pratybų riba tapo nepakankamai aiški dėl aplinkos nustatymų klaidos.

    „Anthropic“ nurodė, kad modeliai naudojo elementarias taktikas, įskaitant silpnus slaptažodžius ir viešai pasiekiamus prieigos taškus. Dėl to buvo gauta prieiga prie trijų organizacijų sistemų, o dvi iš jų apie galimą įsibrovimą sužinojo tik po to, kai apie incidentą jas informavo pati bendrovė.

    „Šis atvejis mums parodė, kad net testavimo metu būtina taikyti griežčiausius izoliavimo ir prieigos kontrolės standartus, nes konfigūracijos klaidos gali paversti simuliaciją realaus pasaulio incidentu“, – sakė „Anthropic“ atstovas.

    Kas kelia didžiausią nerimą?

    Saugumo ekspertai tokio pobūdžio situacijas vertina kaip signalą, kad DI sistemų gebėjimai gali būti panaudoti ne tik gynybai, bet ir puolimui, ypač kai jos turi prieigą prie tinklų ar automatizuotų veiksmų grandinių. Net jei konkrečiu atveju buvo kalbama apie testinį scenarijų, pats faktas, kad klaidingai sukonfigūruota aplinka leido pasiekti realias sistemas, pabrėžia įprastų kibernetinio saugumo principų svarbą.

    Praktikoje tai reiškia, kad organizacijoms tampa kritiška ne tik riboti DI įrankių teises, bet ir užtikrinti, jog bandymų infrastruktūra būtų fiziškai ir logiškai atskirta. Vis dažniau akcentuojamas ir vadinamasis mažiausių privilegijų principas, kai sistemoms suteikiama tik tiek teisių, kiek būtina konkrečiai užduočiai.

    Ką padarė „Anthropic“ po incidento?

    Bendrovė pranešė sustabdžiusi kibernetinio pobūdžio eksperimentus liepos 23 dieną ir informavusi paveiktas organizacijas liepos 27 dieną. Tokia seka atitinka įprastą incidentų valdymo praktiką, kai pirmiausia stabdomas riziką keliantis procesas, o vėliau atliekamas informavimas ir rizikos mažinimo veiksmai.

    Pastaruoju metu DI ir kibernetinio saugumo sankirta tampa viena jautriausių technologijų temų, nes didėjantis modelių savarankiškumas ir jų taikymas automatizuotose darbo eigose didina klaidų kainą. Incidentas primena, kad technologinis progresas turi eiti kartu su griežtu procesų valdymu, auditu, prieigos kontrole ir aiškiai apibrėžtomis testavimo ribomis.