Tag: Rusijos žvalgyba

  • Danijoje sulaikyti du vyrai įtariami Rusijos žvalgybos užsakytu planu nužudyti reperį „Kyivstoner“

    Danijoje sulaikyti du vyrai įtariami Rusijos žvalgybos užsakytu planu nužudyti reperį „Kyivstoner“

    Du Danijos piliečiai įtariami buvę verbuoti Rusijos žvalgybos tarnybos ir planavę nužudyti populiarų Ukrainos reperį „Kyivstoner“, kuris rugsėjį turėjo koncertuoti Danijoje.

    Apie bylą paaiškėjo penktadienį teismo posėdyje Lingbyje, į šiaurę nuo Kopenhagos, pranešė Danijos visuomeninis transliuotojas DR.

    Įtariamas planas, kaip teigiama, žlugo, kai vyrai buvo sulaikyti prieš pat suplanuotą koncertą rugsėjo 25 dieną.

    Abu įtariamieji nuo rugsėjo laikomi suimti: jie buvo rasti su ginklais automobilyje Hellerupe – pasiturinčiame gyvenamajame rajone į šiaurę nuo Kopenhagos.

    Prokurorai siekia išplėsti kaltinimus

    Skelbiama, kad prokurorai dabar prašo praplėsti teisinius suėmimo pagrindus ir įtraukti įtarimus dėl pasirengimo nužudyti reperį.

    Abu vyrai, pranešama, savo kaltę neigia.

    Ką žinoma apie grėsmę atlikėjui

    Detalių apie tai, kaip policija iš pradžių priėjo prie įtariamųjų, kol kas pateikiama nedaug.

    „Kyivstoner“ turi Ukrainos ir JAV pilietybes, o jo pasirodymas Danijoje buvo numatytas kaip dalis Europos turo.

    Vietos žiniasklaida nurodo, kad reperis anksčiau „Instagram“ įraše, kuris dabar nepasiekiamas, teigė buvęs įspėtas Danijos žvalgybos pareigūnų apie grėsmę jo gyvybei ir dėl to nekoncertavo Danijoje.

    Taip pat pranešama, kad atlikėjas šiemet jau buvo tapęs galimo pasikėsinimo taikiniu Lenkijoje.

    Planuojamos spaudos konferencijos dėl grėsmių iš Rusijos

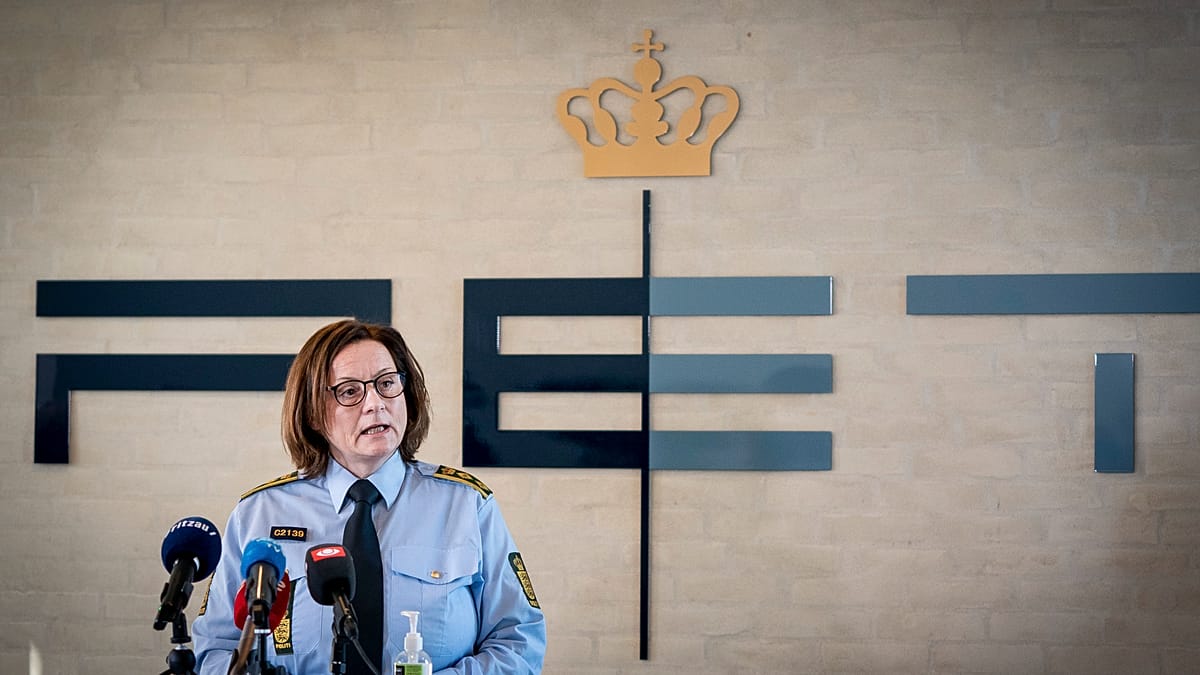
    Danijos saugumo ir žvalgybos tarnyba PET bei nacionalinė policija turėtų šią bylą pakomentuoti penktadienį bendroje spaudos konferencijoje, skirtoje „pokyčiams grėsmių aplinkoje, susijusiems su Rusija“.

    Atskirus komentarus tą pačią dieną žada pateikti ir Danijos teisingumo bei užsienio reikalų ministrai.

  • Žvalgyba įspėja gynybos pramonę: Rusija gali taikytis į Europos koncernų vadovus

    Europos žvalgybos ir saugumo tarnybos pastaraisiais mėnesiais perspėjo gynybos pramonės įmones dėl augančios rizikos jų vadovybei. Kaip skelbia „Financial Times“, kai kurių bendrovių vadovai jau ėmėsi griežtinti asmeninę apsaugą ir kelionių saugumo procedūras.

    Pasak su tema susipažinusių pareigūnų, rizika siejama su Rusijos stiprinamomis hibridinėmis operacijomis Europoje. Tikslas, jų vertinimu, yra ne vien konkretūs išpuoliai, bet ir psichologinis spaudimas, kuris galėtų mažinti Europos paramą Ukrainai.

    Taikiniai – ne tik didieji koncernai

    Žvalgybos vertinimuose akcentuojama, kad dėmesys gali būti nukreiptas tiek į stambius gynybos pramonės koncernus, tiek į mažesnes įmones. Ypač išskiriami verslai, susiję su bepiločių orlaivių gamyba ar jų komponentais, nes ši sritis tapo viena svarbiausių šiuolaikiniame kare.

    „Grėsmės lygis Europoje išaugo. Tai liečia ir turtą, ir žmones“, – sakė vienas Europos žvalgybos pareigūnas.

    Vokietijos vidaus žvalgybos institucija BfV viešai yra nurodžiusi, kad intensyvėjo veikla, nukreipta į gynybos sektoriaus darbuotojus ir vadovybę. Tarp rekomendacijų įvardijamos papildomos asmens apsaugos priemonės, įskaitant privačias apsaugos komandas, ypač vykstant į komandiruotes.

    GRU taktika ir psichologinis efektas

    Šaltinių teigimu, dalis atsakomybės dėl tokių planų siejama su Rusijos karine žvalgyba GRU. Pareigūnai pabrėžia, kad metodai kinta: daugiau dėmesio skiriama suskaidytoms operacijoms, kai atskiros grandys vykdo žvalgybą, logistiką ar planavimą, o vykdytojai gali būti parenkami per tarptautinius tarpininkų tinklus.

    „Iš Rusijos perspektyvos pagrindinis tikslas yra psichologinis poveikis. Kartais pakanka sukurti jausmą, kad žmogus gali tapti taikiniu“, – teigė vienas su vertinimais susipažinęs pareigūnas.

    Saugumo ekspertai atkreipia dėmesį, kad vien grėsmės eskalavimas gali paveikti sprendimus: nuo vadovų viešų pasirodymų ribojimo iki atsargesnių ryšių su Ukrainos projektais ar tiekimo grandinių peržiūros. Dėl to dalis įmonių renkasi tyliau komunikuoti apie saugumo priemones, nors jos ir stiprinamos.

    Po 2024 metų įspėjimų – didesnis budrumas

    Didžiųjų Europos gynybos pramonės koncernų vadovybių budrumas, pasak „Financial Times“, ypač sustiprėjo nuo 2024 metų pradžios. Tuomet JAV ir Vokietijos žvalgybos tarnybos viešai minėjo grėsmę „Rheinmetall“ vadovui Arminui Pappergeriui.

    Remiantis viešai skelbta informacija, po šių perspėjimų jam pritaikytos sustiprintos apsaugos priemonės, įskaitant nuolatinę asmeninę apsaugą. Europos tarnybos šį atvejį vertina kaip signalą, kad gynybos pramonės vadovybė gali tapti platesnio spaudimo kampanijų taikiniu, ypač kai įmonės atvirai remia Ukrainos ginkluotės stiprinimą.

    Saugumo institucijos ragina įmones peržiūrėti vadovų maršrutus, viešų renginių planavimą, ryšių saugumą ir vidaus procedūras. Kartu pabrėžiama, kad didžiausią reikšmę turi prevencija ir rizikų valdymas, nes hibridinėse operacijose poveikis dažnai pasiekiamas dar iki realaus išpuolio.

  • Ukraina įspėja: rusų žvalgyba klastoja valdžios ir žiniasklaidos svetaines – ko saugotis?

    Ukraina įspėja: rusų žvalgyba klastoja valdžios ir žiniasklaidos svetaines – ko saugotis?

    Ukrainos saugumo tarnyba (SBU) perspėja apie išaugusį netikrų interneto svetainių ir paskyrų skaičių, kurios apsimeta valstybės institucijomis, saugumo struktūromis, žiniasklaida bei aukštais pareigūnais. Pasak tarnybos, tokie resursai kuriami siekiant platinti dezinformaciją ir išvilioti gyventojų duomenis.

    SBU teigia, kad netikros svetainės ir kanalai dažnai kruopščiai atkartoja oficialius pavadinimus, logotipus, nuotraukas ir vizualinį identitetą. Tarnyba nurodo užfiksavusi reikšmingą tokių atakų suintensyvėjimą ir praneša identifikavusi bei užblokavusi daugiau nei 50 išteklių, kurie imitavo pačios SBU atributiką.

    Kaip veikia klastotės

    Pasak Ukrainos pareigūnų, sukčiai taip pat kuria netikras paskyras, prisidengdami žinomų asmenų vardais ir atvaizdais. Anksčiau viešai minėti atvejai, kai socialiniuose tinkluose ir susirašinėjimo programėlėse buvo apsimetinėjama prezidentu Volodymyru Zelenskiu, pirmąja ponia Olena Zelenska bei kitais aukšto rango pareigūnais.

    Ukrainos Kovos su dezinformacija centras įspėja, kad dalis tokių paskyrų skelbia tariamai išskirtinę ar vidinę informaciją, kurią siekiama pateikti kaip patikimą. Vienas dažnesnių metodų yra senų kanalų perėmimas ir pervadinimas, pavyzdžiui, anksčiau su kriptovaliutomis sietų paskyrų, pakeičiant jų pavadinimą ir dizainą į tariamai oficialų.

    Tikslas – įtaka ir duomenys

    SBU nurodo, kad pagrindinės šių operacijų kryptys yra dezinformacijos platinimas ir asmens duomenų rinkimas. Apsimetus institucija ar žiniasklaidos priemone, melaginga informacija gali būti pateikiama taip, tarsi ją skelbtų teisėtas Ukrainos šaltinis, o tai didina tikimybę, kad žmonės ja patikės ir pasidalins.

    Kitas tikslas – priversti vartotojus sąveikauti su netikromis paskyromis, spausti įtartinas nuorodas, siųsti žinutes ar pateikti duomenis. SBU teigimu, tokios sąveikos metu gali būti bandoma perimti paskyras ir iš jų ištraukti asmeninę informaciją, kuri vėliau gali būti panaudota verbavimui ar konfidencialiems duomenims rinkti.

    Ukrainos saugumo institucijos pabrėžia, kad ypač domimasi informacija apie šalies gynybos ir saugumo pajėgų kovinę bei operacinę veiklą. Todėl net ir, atrodytų, nekalti klausimai ar prašymai pasidalinti detalėmis gali būti naudojami žvalgybos tikslams.

    Į ką atkreipti dėmesį vartotojams

    Ukrainos institucijos ragina gyventojus itin atidžiai tikrinti paskyrų pavadinimus, svetainių adresus ir verifikavimo žymas, jei jos naudojamos konkrečioje platformoje. Dažna apgaulė paremta menkais skirtumais, pavyzdžiui, papildomu simboliu vartotojo varde arba beveik identišku svetainės dizainu, tačiau su kitu interneto adresu.

    Taip pat rekomenduojama nespausti įtartinų nuorodų ir nesidalinti asmeniniais duomenimis nepatikrinus šaltinio. SBU pabrėžia, kad svarbiausia remtis oficialiais kanalais ir institucijų skelbiamais pranešimais, ypač kai kalbama apie saugumo situaciją ar jautrią informaciją.

    Pastaraisiais metais tokio tipo operacijos vis dažniau persikelia į socialinius tinklus ir susirašinėjimo programėles, o jų kokybę didina ir automatizuoti įrankiai bei DI, leidžiantys greičiau kopijuoti turinį ir masiškai platinti žinutes. Dėl to vartotojų budrumas ir skaitmeninė higiena tampa kritiškai svarbūs.

  • Švedijos Säpo sužlugdė Rusijos žvalgybos operaciją: taikėsi diskredituoti Švediją, NATO ir ES

    Švedijos Säpo sužlugdė Rusijos žvalgybos operaciją: taikėsi diskredituoti Švediją, NATO ir ES

    Švedijos saugumo tarnyba Säpo pranešė sužlugdžiusi Rusijos žvalgybos operaciją, kuria buvo siekiama paveikti Švedijos sprendimų priėmimą ir menkinti šalies reputaciją. Pasak tarnybos, taikiniais buvo įvardijami ir NATO bei Europos Sąjunga.

    Säpo teigimu, operacija buvo planuota ir koordinuota Rusijos užsienio žvalgybos tarnybos SVR, o vienas iš įtariamų vykdytojų dirbo užsienio diplomatinėje atstovybėje Švedijoje. Kuri konkrečiai diplomatinė misija minima, tarnyba nenurodė.

    „Vienas operacijos tikslų buvo rinkti informaciją apie Švedijos sprendimų priėmimą, kad Rusijos žvalgyba galėtų vykdyti įtakos operacijas poliarizuojančiomis temomis ir taip menkinti Švediją, NATO bei ES“, – nurodė Säpo.

    Säpo operaciją apibūdino kaip ilgiau trunkanį bandymą pasinaudoti jautriais vidaus politikos klausimais ir visuomenės susiskaldymu. Tokia taktika, anot saugumo ekspertų, dažnai remiasi ne vien dezinformacija, bet ir tikslingu informacijos rinkimu, kontaktų kūrimu bei bandymais nukreipti diskusiją į skaldančias temas.

    Säpo operacijų vadovo pavaduotojas Christofferis Wedelinas teigė, kad sužinojusi apie veiksmus tarnyba ėmėsi priemonių apsaugoti svarbius Švedijos interesus ir užkirsti kelią tolesniam poveikiui. Plačiau apie konkrečias priemones nebuvo skelbiama, nes tokia informacija dažnai laikoma jautria kontržvalgybos požiūriu.

    Švedija NATO gretose ir augantys saugumo iššūkiai

    Švedija į NATO įstojo 2024 metais, nutraukdama daugiau nei du šimtmečius trukusią karinio neprisijungimo tradiciją. Sprendimą iš esmės paskatino 2022 metais prasidėjusi plataus masto Rusijos invazija į Ukrainą, pakeitusi saugumo situaciją visame regione.

    Švedijos institucijos pastaraisiais metais ne kartą akcentavo, kad didžiausios žvalgybinės grėsmės šaliai kyla iš Rusijos, taip pat iš Kinijos ir Irano. Šis Säpo pranešimas vertinamas kaip dar vienas signalas, kad po Švedijos įstojimo į NATO informacinės ir įtakos operacijos gali intensyvėti, o kontržvalgybai tenka užduotis greitai identifikuoti ir neutralizuoti tokius bandymus.

  • Nutekinti dokumentai atskleidė Maskvos paslaptį: „Baumano“ universitete ruošiami GRU įsilaužėliai

    Nutekinti dokumentai atskleidė Maskvos paslaptį: „Baumano“ universitete ruošiami GRU įsilaužėliai

    Daugiau nei 2 000 žurnalistų paviešintų dokumentų atskleidė, kaip Maskvoje, „Baumano“ valstybiniame technikos universitete, veikia slaptas padalinys, siejamas su sisteminiu Rusijos karinės žvalgybos kadrų rengimu. Tarptautinio tyrimo autoriai skelbia, kad čia esą ruošiami būsimi GRU pareigūnai, tarp jų kibernetinių atakų vykdytojai ir informacinių operacijų specialistai.

    Pasak tyrime minimų redakcijų, mokymo schema esą sudėliota taip, kad studentai dar studijų metu būtų priskiriami konkrečioms žvalgybos struktūroms. Baigę mokslus jie neva nukreipiami tiesiai į padalinius, siejamus su įsilaužimais, sabotažu ir politinio poveikio operacijomis užsienyje.

    Vienas dažniausiai minimas pavyzdys yra GRU padalinys 26165, Vakarų žvalgybos ir kibernetinio saugumo bendruomenėje siejamas su grupe „Fancy Bear“ ir pavadinimu APT28. Šiai grupei įvairios valstybės ir institucijos yra priskyrusios atakas prieš valdžios įstaigas, kritinę infrastruktūrą ir politines organizacijas.

    Ko esą mokomi būsimi specialistai

    Nutekinti dokumentai rodo, kad programa, apie kurią kalbama tyrime, apimtų ne vien įprastus informatikos kursus. Joje minimi įgūdžiai, susiję su įsilaužimais į sistemas, kenkėjiškų programų kūrimu, paskirstytosiomis paslaugos trikdymo atakomis ir tinklų saugumo spragų analize.

    Žurnalistai teigia, kad studentai dirbtų su praktiniais scenarijais ir simuliuotomis atakomis, o mokomojoje medžiagoje minimi tokie įrankiai kaip „Metasploit“. Dokumentuose taip pat esą aptariama, kaip analizuoti užsienio karinių tinklų architektūrą ir saugumo modelius, įvardijant ir JAV.

    Kartu pabrėžiama, kad kibernetinė dalis neatsiejama nuo informacinio poveikio. Programoje, kaip skelbiama, yra temos apie manipuliacinio turinio kūrimą socialiniuose tinkluose, kampanijų planavimą ir informacinio karo strategijų analizę.

    Propaganda ir atranka

    Tyrimo autoriai nurodo, kad dalis mokomosios medžiagos pateikiama per Kremliaus naratyvų prizmę, todėl, ekspertų vertinimu, siekiama ne tik techninio pasirengimo, bet ir ideologinio lojalumo. Tai atitinka platesnę Rusijos valstybės praktiką, kai kibernetinės operacijos derinamos su propaganda ir dezinformacija.

    Dokumentuose minimas ir su akademine veikla siejamas asmuo, kuris, kaip teigiama, derina darbą universitete su tarnyba žvalgybos sistemoje. Taip pat rašoma apie aukšto rango karininkų įsitraukimą į programą, tarp jų ir asmenis, kuriems taikomos tarptautinės sankcijos.

    Dar vienas jautrus aspektas yra minima praktika keisti kai kurių studentų tapatybes dar iki studijų pabaigos. Tyrime keliama versija, kad tokia priemonė galėtų būti susijusi su pasirengimu veikti po priedanga už Rusijos ribų.

    Kodėl tai svarbu Europai

    Nutekintų dokumentų istorija įsilieja į platesnį Europos saugumo foną, kuriame fiksuojamas kibernetinių incidentų ir hibridinių operacijų augimas. Europos Sąjungos institucijos ne kartą yra įspėjusios, kad valstybės remiamos grupuotės vis dažniau taikosi į viešąjį sektorių, energetiką, transportą ir ryšių infrastruktūrą.

    Ekspertai pažymi, kad didžiausias pavojus kyla tada, kai kibernetiniai pajėgumai auginami sistemiškai, o švietimo institucijos tampa valstybės saugumo aparato dalimi. Tokiu atveju formuojamas ilgalaikis specialistų rezervas, galintis vykdyti tiek technines atakas, tiek koordinuotą informacinį spaudimą.

    Šalys, siekiančios sumažinti riziką, pastaraisiais metais didina investicijas į incidentų prevenciją, stebėseną ir kritinių sistemų atsparumą. Tuo pat metu daugėja raginimų griežtinti tiekėjų patikrą, stiprinti bendradarbiavimą tarp žvalgybos institucijų ir sparčiau diegti modernias kibernetinės gynybos priemones, įskaitant DI taikymą grėsmių aptikimui.