Tag: VPN

  • „Blue Planet III“ startuoja BBC: kur ir kada internetu žiūrėti D. Attenborough naują sezoną

    BBC dokumentinių filmų serija „Blue Planet“ grįžta su trečiuoju sezonu – „Blue Planet III“, kurį pasakoja britų gamtininkas Davidas Attenborough. Naujasis, šešių serijų sezonas žada dar gilesnę kelionę po pasaulio vandenynus ir pažangesnes filmavimo technologijas.

    Kaip rašo „Live Science“, „Blue Planet III“ Jungtinėje Karalystėje pradedamas rodyti sekmadienį, lapkričio 1 dieną, 20 valandą (JK laiku) per BBC One. Tą pačią dieną sezonas bus pasiekiamas ir per „BBC iPlayer“.

    Kūrėjai šįkart akcentuoja ne tik grėsmes, bet ir „vilties bei atsigavimo“ istorijas skirtingose jūrinėse aplinkose. Įvardijamos penkios pagrindinės buveinės: tropikų jūros, atviras vandenynas, sezoninės jūros, poliariniai vandenys ir gelmės.

    Serija, kaip teigiama, pasitelks naujos kartos kameras, įskaitant vadinamuosius „splash“ dronus, kurie gali nusileisti ant vandens, plūduriuoti ir vėl pakilti. Paskutinis epizodas, pavadintas „Future Seas“, žvelgs į ateities iššūkius vandenynams ir galimus jų apsaugos sprendimus.

    Kur žiūrėti Jungtinėje Karalystėje

    Jungtinėje Karalystėje „Blue Planet III“ rodomas per BBC One, o internetu transliuojamas per „BBC iPlayer“. Ši platforma JK žiūrovams yra nemokama, tačiau nurodoma, kad reikia patvirtinti turint TV licenciją.

    Premjeros laikas – 20 valanda sekmadienį, lapkričio 1 dieną (JK laiku). Sezoną sudaro šeši epizodai.

    Ką daryti keliaujant: prieiga prie transliacijų

    Straipsnyje taip pat primenama, kad keliaujant užsienyje įprastų transliacijų prieigą gali riboti geografiniai apribojimai. Tokiais atvejais kartais naudojamos VPN paslaugos, kurios pakeičia įrenginio skaitmeninę buvimo vietą.

    VPN apibūdinamas kaip interneto saugumo programinė įranga, kuri gali padėti pasiekti paslaugas, įprastai veikiančias tik konkrečiose šalyse. Vis dėlto tokios priemonės naudojimas turi atitikti konkrečių platformų taisykles ir sąlygas.

    Kada sezonas pasieks JAV ir Australiją

    JAV žiūrovams teks laukti ilgiau: nurodoma, kad „Blue Planet III“ per BBC America ir „AMC+“ pasirodys tik šeštadienį, 2027 metų sausio 23 dieną, 20 valandą (ET/PT laiku). Taip pat rašoma, kad epizodai bus rodomi kas savaitę šeštadieniais, o per „AMC+“ bus prieinami ir srautiniu būdu.

    Australijoje teisę transliuoti sezoną yra įsigijęs Channel Nine, tačiau premjeros data dar nepaskelbta.
  • Atostogose daugelis daro šią Wi‑Fi klaidą: ekspertai perspėja dėl banko ir slaptažodžių

    Nemokamas viešasis belaidis internetas viešbučiuose, oro uostuose ar kavinėse atrodo patogus būdas sutaupyti mobiliojo ryšio duomenų. Tačiau prisijungimas prie banko, el. pašto ar kitų paskyrų tokiose vietose gali baigtis duomenų vagyste. Kibernetinio saugumo ekspertai primena, kad viešieji „hotspotai“ neretai tampa sukčių spąstais.

    Viena dažniausių keliautojų klaidų yra jungtis prie pirmo matomo tinklo sąraše, nepatikrinus, ar jis tikrai priklauso konkrečiai vietai. Sukčiai dažnai sukuria labai panašiai pavadintus tinklus, kad žmogus suklystų ir prisijungtų prie netikro prieigos taško.

    „Vien pavadinimas, kuriame minimas viešbutis ar kavinė, dar nereiškia, kad tinklas saugus“, – pabrėžia kibernetinio saugumo specialistai.

    Saugiausia prieš jungiantis visada pasiteirauti darbuotojų tikslaus oficialaus tinklo pavadinimo ir prisijungimo tvarkos. Tai ypač svarbu oro uostuose, dideliuose viešbučiuose ar konferencijose, kur vienu metu veikia keli panašiai pavadinti tinklai.

    Prisijungus prie viešo „Wi‑Fi“, patariama vengti bet kokių finansinių operacijų ir jautrių veiksmų, tokių kaip prisijungimas prie banko, mokėjimų patvirtinimai ar slaptažodžių keitimas. Jei būtina tvarkyti svarbius reikalus, patikimiau naudoti mobilųjį internetą arba asmeninį ryšio dalijimąsi iš telefono.

    Ekspertai taip pat primena atkreipti dėmesį, ar svetainė naudoja šifruotą ryšį. Nors dauguma šiuolaikinių puslapių veikia per HTTPS, tai savaime neapsaugo nuo visų grėsmių, jei prisijungta prie kenkėjiško tinklo ir vartotojas apgaule nukreipiamas į netikrą puslapį.

    Dar viena rizika, apie kurią žmonės dažnai pamiršta, yra automatinis prisijungimas prie tinklų. Jei telefone palikta įjungta funkcija, leidžianti įrenginiui jungtis automatiškai, jis gali prisikabinti prie panašiai pavadinto „Wi‑Fi“ net neįtariant, kad tai spąstai.

    Prieš kelionę verta atnaujinti telefono operacinę sistemą ir programėles, įjungti ekrano užraktą bei dviejų žingsnių tapatybės patvirtinimą svarbiausiose paskyrose. Dirbantiems nuotoliu per viešą internetą rekomenduojama naudoti VPN sprendimus, ypač jei prisijungiama prie darbinių sistemų ar perduodami jautrūs dokumentai.

    Galiausiai, pasinaudojus viešu „Wi‑Fi“, pravartu tinklą pamiršti įrenginio nustatymuose, kad vėliau telefonas neprisijungtų automatiškai. Nemokamas internetas gali būti naudingas kasdienėms užduotims, tačiau prieš įvedant slaptažodį ar mokėjimo duomenis verta sustoti ir įvertinti riziką.

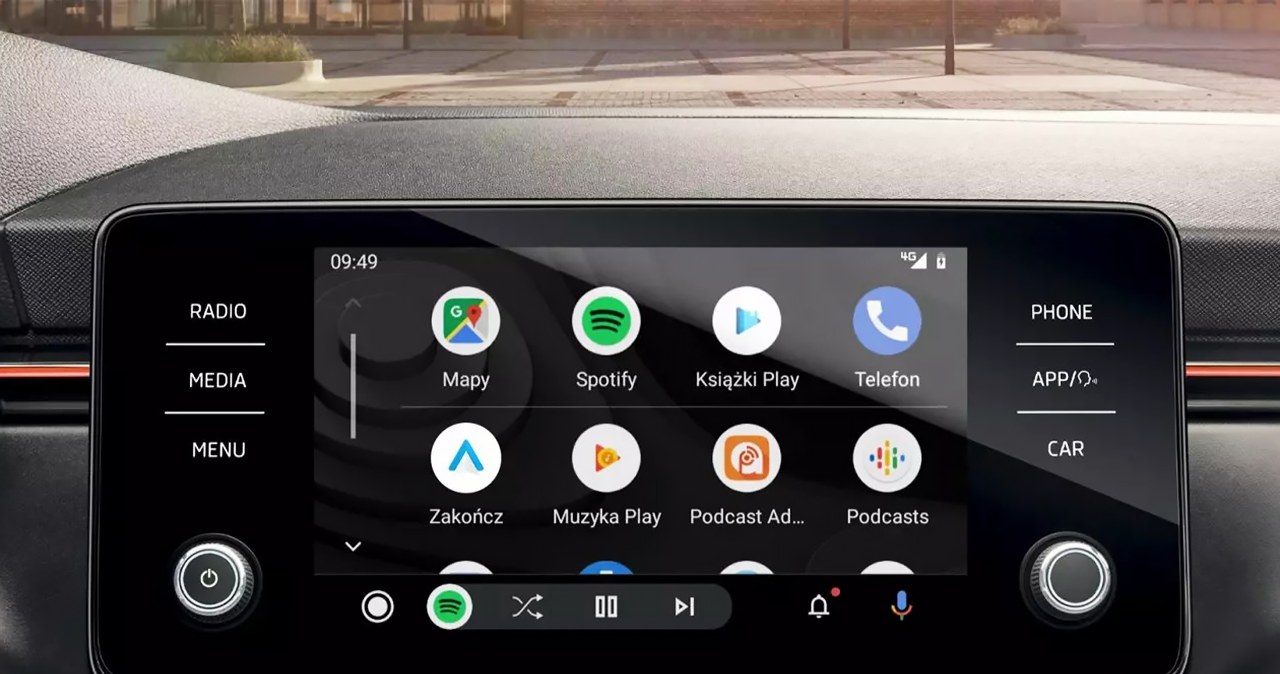
  • „Android Auto“ staiga neveikia? Štai ką pirmiausia patikrinkite – dažnai kaltas vienas daiktas

    „Android Auto“ staiga neveikia? Štai ką pirmiausia patikrinkite – dažnai kaltas vienas daiktas

    Pastaruoju metu dalis vairuotojų skundžiasi, kad „Android Auto“ ima strigti: vaizdas užšąla, garsas trūkinėja, o telefonas tai prisijungia, tai atsijungia. Gedimo pobūdis dažnai padeda suprasti, ar problema slypi programinėje įrangoje, jungtyje, ar automobilio multimedijos sistemoje.

    „Google“ yra nurodžiusi, kad kai kuriuos trikdžius, pasireiškusius naudojant „Android Auto“ 17.1, 17.2 ar 17.3 versijas, turėtų ištaisyti „Android Auto“ 17.4 atnaujinimas. Dėl to pirmas žingsnis yra patikrinti, ar programėlė atnaujinta, o po diegimo iš naujo paleisti telefoną.

    Svarbu atnaujinti ir patį „Android“ bei „Google Play“ paslaugas, nes jos daro įtaką, kaip „Android Auto“ bendrauja su kitomis „Google“ funkcijomis. Atnaujinimai į telefonus dažnai keliauja palaipsniui, todėl vieni juos gauna anksčiau, kiti vėliau.

    Kodėl verta pradėti nuo laido?

    Telefonas gali krautis net tada, kai laidas netinkamai perduoda duomenis, todėl vien baterijos įkrovimo piktograma dar neįrodo, kad viskas gerai. „Google“ rekomenduoja naudoti trumpesnį nei 1 metro laidą ir vengti USB šakotuvų ar prailgintuvų.

    Paprastiausias testas yra pakeisti laidą į kitą, kuris tikrai palaiko duomenų perdavimą, geriausia originalų arba sertifikuotą kokybišką. Jei po pakeitimo „Android Auto“ pradeda veikti stabiliai, tikėtina priežastis aiški, net jei senas laidas iš išorės atrodo tvarkingas.

    Taip pat verta apžiūrėti telefono jungtį ir automobilio USB lizdą, nes dulkės ar nešvarumai gali trukdyti kontaktui. Jei automobilyje yra keli USB lizdai, išbandykite kitą, nes ne visi automobilio prievadai būtinai palaiko duomenų perdavimą.

    Ryšio atnaujinimas ir suporavimas iš naujo

    Kitas žingsnis yra perkrauti ir telefoną, ir automobilio multimedijos sistemą, nes kartais pakanka paprasto sistemos atsinaujinimo. Taip pat patikrinkite, ar „Android Auto“ nėra išjungta automobilio nustatymuose, nes po atnaujinimų ar profilio pakeitimų funkcija kartais lieka neaktyvi.

    Jei nepadeda, verta ištrinti išsaugotą susiejimą: telefone pašalinti ankstesnių automobilių įrašus „Android Auto“ nustatymuose, o automobilyje ištrinti telefoną iš suporuotų įrenginių sąrašo. Tada ryšį sukurkite iš naujo sustojus, laikydami telefoną atrakintą, kad galėtumėte patvirtinti leidimus.

    Belaidis režimas, VPN ir talpykla

    Naudojant belaidį „Android Auto“, reikėtų išjungti ir vėl įjungti „Bluetooth“ bei „Wi‑Fi“, o nustatymo metu įjungti vietos nustatymą. Vien tai, kad skambučiai per „Bluetooth“ veikia, dar nereiškia, kad belaidis „Android Auto“ prisijungs be priekaištų, nes naudojami skirtingi ryšio komponentai.

    Jei telefone įjungtas VPN, jis gali trukdyti tiesioginiam ryšiui, ypač belaidžiu režimu, todėl verta laikinai jį išjungti ir pabandyti susieti iš naujo. Dar vienas saugus bandymas yra išvalyti „Android Auto“ talpyklą programėlių nustatymuose, nes tai gali pašalinti konfliktuojančius laikinuosius duomenis negrąžinant programėlės į pradinę būseną.

    Jeigu nepavyksta niekaip, keiskite po vieną elementą: pabandykite kitą telefoną, kitą laidą arba vietoje belaidžio pasirinkite laidinį ryšį. Jei antras telefonas taip pat neveikia, tikėtina, kad problemos reikėtų ieškoti automobilio pusėje, tuomet verta patikrinti multimedijos sistemos atnaujinimus arba kreiptis į servisą.

  • Baltarusija užblokavo „Euronews“ ir pavadino ekstremizmu: ekspertai įžvelgia Kremliaus scenarijų

    Baltarusija užblokavo „Euronews“ ir pavadino ekstremizmu: ekspertai įžvelgia Kremliaus scenarijų

    Baltarusijos valdžia uždraudė „Euronews“ interneto svetainę, priskirdama ją „ekstremistinei“ medžiagai ir įtraukdama į vadinamąjį Respublikinį ekstremistinių medžiagų sąrašą. Po šio sprendimo prieiga prie „Euronews“ skaitmeninių platformų Baltarusijos teritorijoje buvo apribota, ką fiksavo ir paties transliuotojo srautų stebėsenos duomenys.

    Apie sprendimą viešai pranešta per Baltarusijoje veikiančias žiniasklaidos priemones, tačiau iki šiol nebuvo pateikta detalesnio pagrindimo, kodėl būtent šis kanalas pripažintas „ekstremistiniu“. Taip pat nurodoma, kad „Euronews“ oficialaus pranešimo iš Baltarusijos institucijų iš karto negavo, nors sprendimas, kaip skelbiama, priimtas rugpjūčio 4 dieną.

    Buvę ribojimai jau kartojasi

    Tai ne pirmas kartas, kai Baltarusija riboja „Euronews“ veiklą. 2021 metų balandį šalyje buvo sustabdytos „Euronews“ televizijos transliacijos, o tuometiniai argumentai siejosi su licencijos galiojimu ir reklamos pateikimo kalba.

    Žiniasklaidos laisvės organizacijos tokias priemones vertina kaip dalį platesnės nepriklausomos žiniasklaidos spaudimo politikos, kuri suaktyvėjo po masinių protestų Baltarusijoje. Praktikoje „ekstremizmo“ etiketė dažnai tampa teisiniu pagrindu blokuoti turinį, riboti auditorijų pasiekiamumą ir didinti riziką vartotojams, kurie dalijasi ar platina draudžiamą medžiagą.

    Rusijos pavyzdys ir informacinio lauko kontrolė

    „Euronews“ primena, kad Rusija dar 2022 metų kovą uždraudė šio kanalo televizijos transliacijas ir skaitmenines platformas. Sprendimas priimtas netrukus po plataus masto karo Ukrainoje pradžios, kai Kremlius sugriežtino taisykles žiniasklaidai ir pradėjo kriminalizuoti informaciją, kurią valdžia laiko kariuomenę „diskredituojančia“.

    Tuomet „Euronews“ atmetė kaltinimus dėl tariamai melagingos informacijos ir pabrėžė, kad ribojimai smogia auditorijoms, kurios ieško faktinės, ne propagandinės informacijos. Toks modelis, kai pasitelkiami reguliuotojai, prokuratūros ir baudžiamosios atsakomybės grėsmė, yra vienas dažniausiai minimų šiuolaikinės cenzūros instrumentų autoritarinėse valstybėse.

    „Mes griežtai smerkiame netoleruotiną ribojimą žmonėms, kurie labiau nei bet kada turi teisę gauti nešališkas, faktais paremtas naujienas“, – sakė „Euronews“ atstovai.

    Nauja tendencija: blokavimai ir kova su VPN

    Pastaraisiais metais informacijos ribojimai vis dažniau apima ne tik atskiras žiniasklaidos priemones, bet ir priemones, kurios leidžia apeiti blokavimus. Rusijoje fiksuojamos plataus masto VPN paslaugų ribojimo bangos, o tai rodo siekį uždaryti alternatyvius informacijos kanalus ir sumažinti galimybes pasiekti užblokuotas svetaines.

    Lygiagrečiai daugėja ir dezinformacijos kampanijų, kai socialiniuose tinkluose platinami klastoti reportažai, imituojantys žinomų redakcijų vizualinį stilių ir pateikimo manierą. Ekspertai pabrėžia, kad tokios operacijos gali būti nukreiptos ne tik į konkrečių žiniasklaidos priemonių reputaciją, bet ir į visuomenių pasitikėjimo pačia informacija ardymą.

    Autokratiški režimai, siekdami kontroliuoti informacinę erdvę, dažniausiai derina kelias priemones vienu metu: teisinius draudimus, techninius blokavimus, spaudimą platformoms, o kartu ir propaganda grįstas naratyvų kampanijas. „Euronews“ blokavimas Baltarusijoje šį modelį dar kartą išryškino, o platesnės pasekmės gali būti jaučiamos tiek pačioje šalyje, tiek regione.

  • Net durų skambutis gali tapti kibernetine spąstais: ekspertė paaiškino, ką būtina susitvarkyti namuose

    Dažnam kibernetinis saugumas vis dar asocijuojasi su brangiais sprendimais, tačiau praktika rodo, kad didžiausią naudą duoda paprasta kasdienė disciplina. Silpni slaptažodžiai, tas pats prisijungimas kelioms paskyroms ir neatnaujinta programinė įranga dažnai tampa lengviausiu keliu į įsilaužimą tiek namuose, tiek organizacijose.

    Šią tendenciją pastaraisiais metais ryškina ir išmanių įrenginių bumas: nuo maršrutizatorių iki vaizdo kamerų ar durų skambučių. Kuo daugiau prie interneto prijungtų įrenginių, tuo didesnis paviršius atakoms, o vartotojai ne visada žino, kaip tinkamai sukonfigūruoti privatumo ir saugumo nustatymus.

    „Įsilaužimas gali įvykti bet kuriuo metu, todėl svarbiausia yra pasiruošimas, o ne reagavimas panikoje“, – sakė kibernetinio saugumo ekspertė Monika Ingram.

    Ekspertė pabrėžia, kad svarbiausi pagrindai yra stiprūs ir unikalūs slaptažodžiai, kelių veiksnių autentifikavimas bei darbuotojų ar šeimos narių įpročiai. Būtent socialinė inžinerija, kai žmogus pats spusteli nuorodą ar atidaro priedą, išlieka viena dažniausių priežasčių, kodėl kenkėjiškos programos patenka į sistemas.

    Organizacijoms, ypač viešajam sektoriui, vien dokumentų turėjimas neužtikrina realaus saugumo. Procedūros turi būti ne tik aprašytos, bet ir išbandytos, kad incidento metu nereikėtų skubiai ieškoti atsakingų kontaktų ar spręsti, kas priima sprendimus dėl sistemų atjungimo ir komunikacijos.

    „Auditorius paklausia, ar turite procedūras, o įsilaužėlis patikrina, ar jos veikia realybėje“, – teigė Monika Ingram.

    Pasak specialistės, kritinės yra pirmosios valandos, tačiau pats įsilaužimas dažnai būna „tylus“ ir tęsiasi dienas ar net mėnesius. Įsibrovėliai pirmiausia bando įsitvirtinti IT aplinkoje, gauti didesnes teises, o tik vėliau pereina prie atviros atakos fazės, pavyzdžiui, duomenų šifravimo.

    Ransomware atakų logika dažnai ta pati: iš pradžių duomenys nukopijuojami, o tuomet užrakinamos sistemos ir pateikiamas reikalavimas sumokėti išpirką. Tokiu atveju organizacija rizikuoja ne tik veiklos sustojimu, bet ir tuo, kad konfidenciali informacija gali atsidurti juodojoje rinkoje, net jei išpirką nusprendžiama mokėti.

    Esminiu saugikliu ekspertė vadina patikimas atsargines kopijas ir jų atstatymo testavimą. Jei kopijos yra atskirtos nuo pagrindinės infrastruktūros ir realiai patikrinta, kad iš jų galima atkurti svarbiausias paslaugas, spaudimas derėtis su nusikaltėliais gerokai sumažėja.

    „Pirmosiomis minutėmis reikia atsakyti į vieną klausimą: ar turime saugią atsarginę kopiją ir ar ji buvo išbandyta atkūrimui“, – sakė Monika Ingram.

    Jei atsarginių kopijų nėra arba jos buvo užšifruotos kartu su likusia infrastruktūra, pasekmės tampa ypač skaudžios. Tokiu atveju gali tekti ne tik atstatinėti sistemas, bet ir spręsti teisines, reputacines bei finansines problemas, o kai kuriais atvejais iš esmės atkurti veiklą nuo pradžių.

    Dėl išpirkos mokėjimo ekspertai paprastai laikosi aiškios linijos: mokėti nerekomenduojama, nes tai negarantuoja duomenų grąžinimo. Net sumokėjus nusikaltėliai gali neperduoti atkūrimo raktų, o nutekintus duomenis vis tiek parduoti, todėl rizika lieka, o nuostoliai padidėja.

    Kalbant apie vartotojų kasdienybę, pažeidžiamumai vis dažniau persikelia į namus per išmaniuosius įrenginius. Neatnaujintas durų skambutis, kamera ar maršrutizatorius gali tapti silpnąja grandimi, jei gamintojas ilgainiui nustoja teikti saugumo atnaujinimus, o vartotojas nepasikeičia numatytųjų slaptažodžių.

    Europos Sąjungoje šį lauką keičia griežtėjantys reikalavimai skaitmeniniams produktams, kurie didina gamintojų atsakomybę už saugumo atnaujinimus ir pažeidžiamumų valdymą. Tikimasi, kad tai ilgainiui sumažins situacijų, kai į rinką patenka įrenginiai, kurie po pardavimo faktiškai paliekami be priežiūros.

    Ekspertai pabrėžia, kad technologijos vienos problemos neišsprendžia: saugumas prasideda nuo higienos, atsarginių kopijų ir nuoseklaus pasirengimo scenarijams. Tai aktualu tiek savivaldybėms ar įmonėms, tiek kiekvienam žmogui, kuris namuose naudoja bent kelis prie interneto prijungtus įrenginius.