Blog

  • Italijos „Clastix“ pritraukė 2,9 mln. eurų: kurs europinę suverenią „Kubernetes“ infrastruktūrą

    Italijos „Clastix“ pritraukė 2,9 mln. eurų: kurs europinę suverenią „Kubernetes“ infrastruktūrą

    Investicija į europinę debesijos kryptį

    Neapolyje įsikūrusi infrastruktūros programinės įrangos bendrovė „Clastix“ pritraukė 2,9 mln. eurų pradinės stadijos investiciją. Tai pirmasis įmonės išorinis finansavimo etapas, skirtas spartinti produktų plėtrą ir augimą Europoje.

    Raundui vadovavo CDP Venture Capital, dalyvavo „Mistral“ ir „Vertis SGR“ fondas „Vertis Venture 6 Digital Sud“, iš dalies finansuojamas Europos Sąjungos NextGenerationEU programos lėšomis. Tokia investuotojų sudėtis signalizuoja ambiciją kurti kritinę infrastruktūrą, mažiau priklausomą nuo didžiųjų pasaulinių debesijos tiekėjų.

    Ką daro „Clastix“ ir kodėl tai aktualu?

    „Clastix“ kuria sprendimus, kurie padeda organizacijoms efektyviau valdyti „Kubernetes“ aplinkas dideliu mastu. Įmonės tikslas yra sumažinti kasdienę operacinę naštą, kuri kyla plečiant konteinerių infrastruktūrą per daugybę komandų, sistemų ir paslaugų.

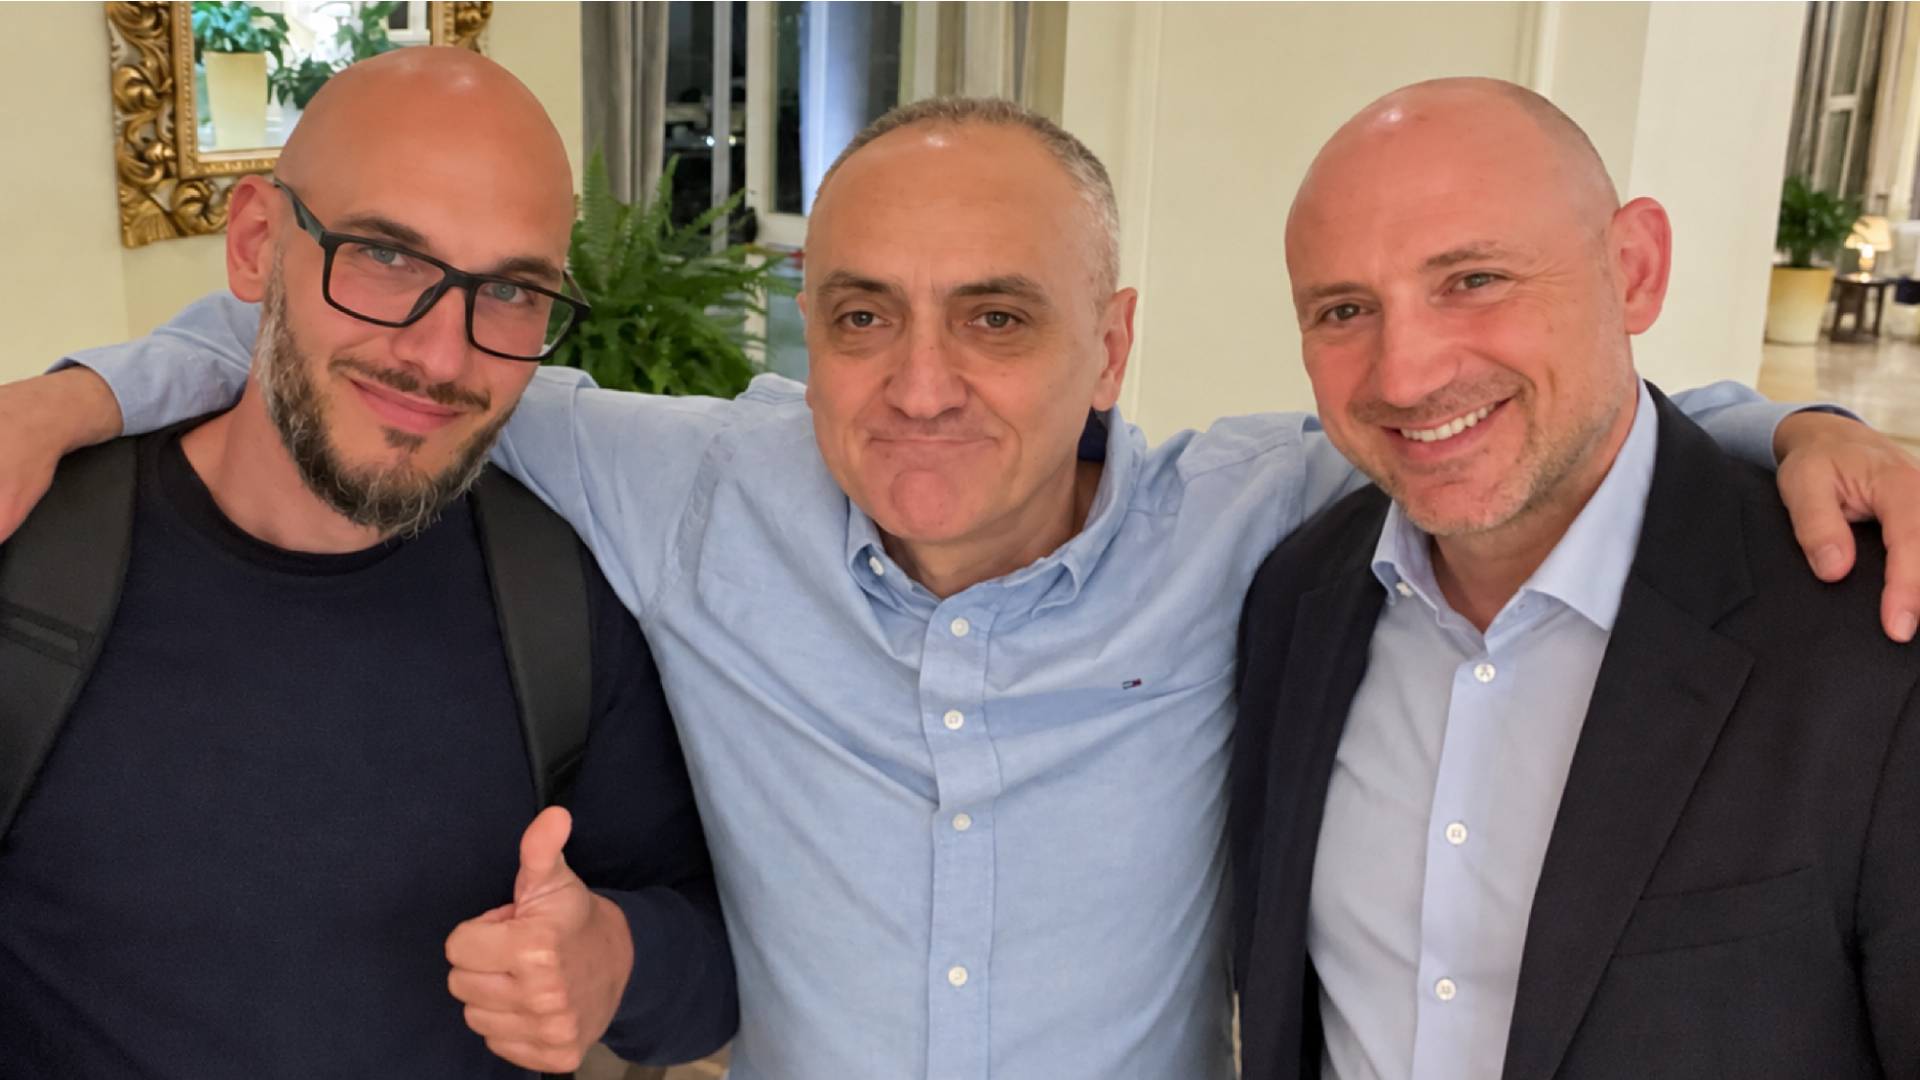
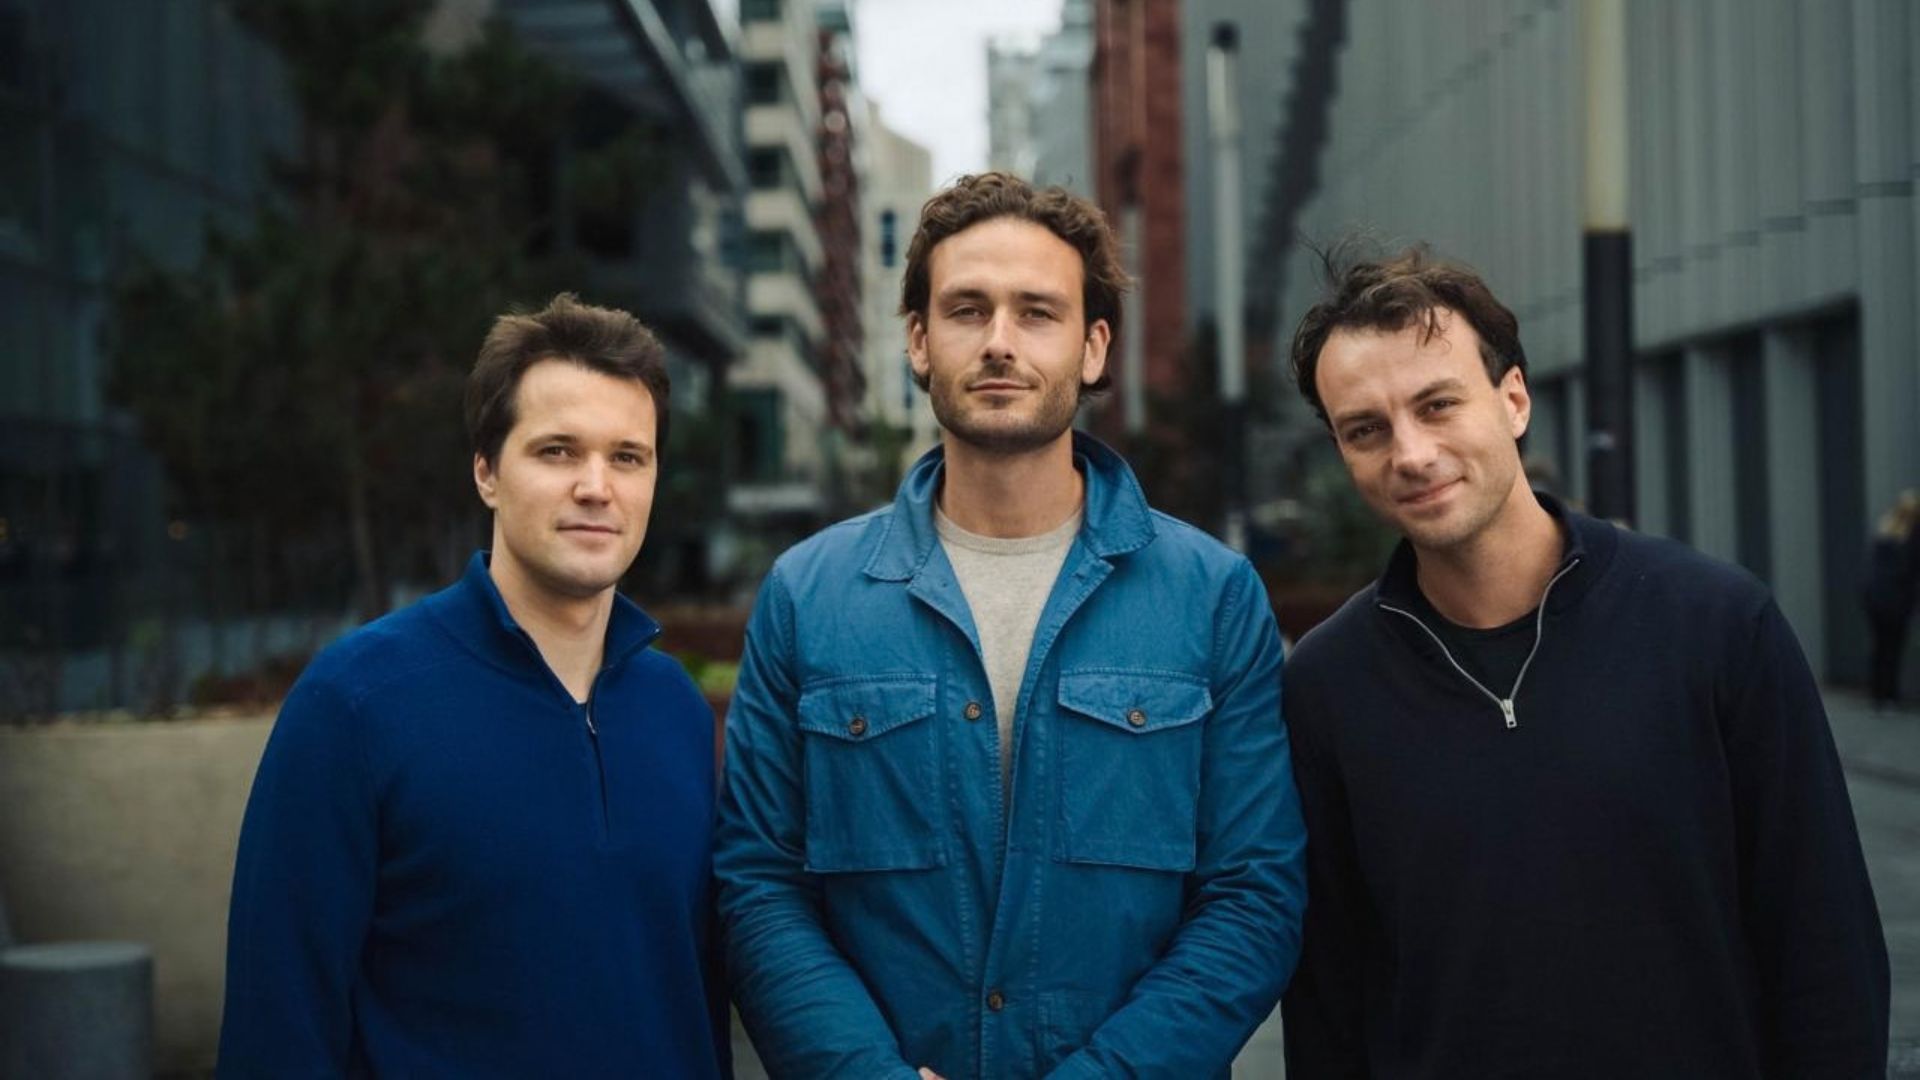
    Bendrovę 2020 metais įkūrė inžinieriai Adriano Pezzuto ir Dario Tranchitella, anksčiau dirbę su „Kubernetes“ diegimais stambiose organizacijose. Jų patirtis iš praktikos atsispindi produktuose, orientuotuose ne į demonstracijas, o į realų patikimumą ir kaštų kontrolę.

    „Didžiuojamės galėdami paremti komandą, kuri sujungia inžinerinį meistriškumą, rinkos viziją ir globalias ambicijas. Ši investicija atspindi mūsų įsipareigojimą remti strategines technologijas, kuriamos Italijoje, kurios gali stiprinti Europos technologinį suverenumą ir ilgalaikį konkurencingumą“, – sakė Alessandro Scortecci.

    Nuo atvirojo kodo iki komercinės platformos

    „Clastix“ kelias prasidėjo nuo „Capsule“ – atvirojo kodo projekto, skirto „Kubernetes“ daugianuomai (multi-tenancy) diegti natyviai ir saugiai. Vėliau komanda sukūrė „Kamaji“, leidžiantį valdymo plokštumos (control plane) komponentus vykdyti kaip podus bendroje infrastruktūroje, o ne skirti atskirus serverius kiekvienam klasteriui.

    Šias technologijas bendrovė sujungė į komercinį pasiūlymą „kMetal“, skirtą didelio masto „Kubernetes“ parkų (fleet-scale) valdymui. „Clastix“ teigia, kad sprendimas jau naudojamas įvairiose srityse, tarp jų DI laboratorijose, telekomunikacijose, debesijos paslaugose ir viešajame sektoriuje, o tarp klientų minimi „Fastweb“, „NVIDIA“ ir „Mistral“.

    „Kitas DI etapas bus nulemtas ne vien modelių, o to, kas kontroliuoja infrastruktūros sluoksnį po jais. Šis finansavimas skirtas tam sluoksniui kurti: plėsime mokslinius tyrimus ir plėtrą, kad geriau palaikytume DI masto apkrovas, ir auginsime komandą, kad galėtume įžengti į naujas rinkas“, – sakė Adriano Pezzuto.

    „Clastix“ pozicionuoja save kaip europinę alternatyvą infrastruktūrai, kuri stipriai priklausoma nuo hiperskalerių. Praktinis pažadas įmonėms yra paprastas: pasiekti hiperskaleriams būdingą „Kubernetes“ veiklos brandą, bet išlaikyti kontrolę savo aparatinės įrangos ir duomenų atžvilgiu.

    „„Clastix“ yra mūsų „Kubernetes“ infrastruktūros pagrindas: jų darbas daugianuomos ir valdomos valdymo plokštumos srityje leidžia mums efektyviai plėsti mokymo ir inferencijos klasterius tokiu mastu, kokio reikalauja pažangus DI“, – sakė Timothée Lacroix.

    Gautos lėšos bus nukreiptos produkto vystymui, klientų sėkmės komandai, sprendimų inžinerijai ir plėtrai į rinką. Įmonė taip pat planuoja toliau investuoti į „Kamaji“ atvirojo kodo variklį, kuris ir toliau turėtų likti nemokamas bei platinamas pagal „Apache 2.0“ licenciją.
  • „OpenZeppelin“ startuoja TRON tinkle: kūrėjams – audituotos bibliotekos ir saugesni išmaniųjų sutarčių atnaujinimai

    „OpenZeppelin“ startuoja TRON tinkle: kūrėjams – audituotos bibliotekos ir saugesni išmaniųjų sutarčių atnaujinimai

    „OpenZeppelin“ paskelbė integraciją su TRON tinklu, kuri atveria kelią TRON kūrėjams naudoti plačiai industrijoje taikomas, audituotas išmaniųjų sutarčių bibliotekas ir kūrimo įrankius. Bendrovė teigia, kad tikslas – sumažinti saugumo rizikas ir supaprastinti patikimų programų diegimą bei priežiūrą TRON ekosistemoje.

    Integracija apima „OpenZeppelin Contracts“ bibliotekas, saugius atnaujinimų mechanizmus ir „Contracts Wizard“ sprendimą, leidžiantį greičiau sugeneruoti dažniausiai naudojamus sutarčių šablonus. Tokie komponentai paprastai naudojami žetonams, prieigos kontrolei, valdymo (governance) modeliams ir sistemoms, kurias būtina atnaujinti nepažeidžiant saugumo.

    Ką tai keičia TRON kūrėjams?

    TRON komandoms tai reiškia galimybę remtis standartizuotais, jau daug kartų patikrintais blokais, o ne kurti kritiškai svarbias funkcijas nuo nulio. Praktikoje didžiausia nauda pasireiškia ten, kur klaidos kaina yra didelė: diegiant žetonus, leidimų sistemas, iždo valdymą ar protokolų atnaujinimus.

    „OpenZeppelin“ pabrėžia, kad sprendimai pritaikyti TRON specifikai, kad kūrėjai galėtų naudoti pažįstamus darbo principus, suderintus su šio tinklo standartais. Tai ypač aktualu projektams, kurie planuoja auginti vartotojų bazę ir ilgainiui prižiūrėti produktą, o ne tik paleisti vienkartinę sutartį.

    „Saugumas yra esminis dalykas plečiant tai, ką kūrėjai gali sukurti TRON ekosistemoje“, – sakė TRON DAO bendruomenės atstovas Samas Elfarra.

    Saugumas ir atnaujinimai – jautriausia vieta

    Viena rizikingiausių sričių išmaniųjų sutarčių pasaulyje yra atnaujinamumas: noras taisyti klaidas ar pridėti funkcijų neturint galimybės lengvai pakeisti jau tinkle veikiančio kodo. Tokiuose scenarijuose dažnai naudojami proxy tipo sprendimai, tačiau neteisingai sukonfigūruoti jie gali atverti kelią piktnaudžiavimui.

    „OpenZeppelin“ teigia, kad TRON tinkle siūlomi atnaujinimų įrankiai ir saugumo patikros padės komandoms nuosekliau laikytis gerosios praktikos. Bendrovė taip pat nurodo DI paremtą pagalbą kūrime, kuri skirta padėti greičiau identifikuoti rizikingas vietas ir sumažinti žmogiškų klaidų tikimybę.

    „Stiprus saugumas prasideda nuo pamatų. Kūrėjams reikia primityvų, kuriais galima pasitikėti tinkle, į kurį jie diegia sprendimus“, – sakė „OpenZeppelin“ inžinerijos vadovas Pepe Blasco.

    Kontekstas: TRON vaidmuo stabiliosioms monetoms

    TRON pastaraisiais metais tapo vienu svarbiausių tinklų stabiliosioms monetoms ir kasdieniams pervedimams, o tai didina spaudimą infrastruktūrai ir saugumo standartams. Pranešime teigiama, kad tinkle fiksuojami šimtai milijonų paskyrų ir trilijoninės apimtys pervedimų, todėl kūrėjų įrankių brandumas tampa ne tik patogumo, bet ir patikimumo klausimu.

    „OpenZeppelin“ integracija į TRON gali sumažinti barjerą komandoms, kurios jau turi patirties kituose tinkluose ir yra pripratusios prie šių bibliotekų. Tuo pačiu tai signalizuoja ir platesnę tendenciją: ekosistemos vis dažniau konkuruoja ne vien mokesčiais ar greičiu, bet ir tuo, kiek standartizuotų saugumo priemonių gali pasiūlyti kūrėjams.

  • Amsterdamo „Duqu“ pritraukė 1 500 000 eurų: kaip DI žada greičiau atrakinti įšaldytas sąskaitas

    Amsterdamo „Duqu“ pritraukė 1 500 000 eurų: kaip DI žada greičiau atrakinti įšaldytas sąskaitas

    Investicija ir „Duqu“ planai

    Amsterdame įsikūręs finansinių technologijų startuolis „Duqu“ pritraukė 1 500 000 eurų pradiniame priešsėkliniame finansavimo etape. Į investuotojų gretas įėjo fondai Curiosity VC ir No Such Ventures.

    Bendrovė skelbia, kad lėšos bus skirtos dviem kryptims auginti: pačiai platformai, kuri suteikia verslui greitesnę prieigą prie apyvartinių lėšų, ir DI pagrįstam kredito vertinimo sprendimui, siūlomam finansų įstaigoms.

    Kaip veikia sprendimas verslui

    „Duqu“ teigia sprendžianti dažną B2B sektoriaus problemą, kai už atliktus darbus apmokama pavėluotai, o įmonėms tuo metu vis tiek reikia lėšų atlyginimams, atsargoms ar plėtrai. Startuolio modelis remiasi trumpalaikiu avansu pagal išrašytą sąskaitą faktūrą.

    Skirtingai nuo faktoringo, įmonė, pasak „Duqu“, neparduoda savo sąskaitų ir išlaiko tiesioginį ryšį su klientu. Taip pat akcentuojama, kad nėra nustatyto minimalaus ar maksimalaus avanso dydžio, o mokestis taikomas tik pasinaudojus paslauga.

    „Šiandien verslai beveik viską gali susitvarkyti akimirksniu, bet atlikę darbą vis dar laukia savaites, kol gaus apmokėjimą. Tai nebederi su tempu, kuriuo veikia įmonės“, – sakė „Duqu“ vienas iš įkūrėjų Maas de Goede.

    Startuolis nurodo, kad patvirtinus paraišką pinigai pervedami per 24 valandas, o neretai ir per valandą. Tokia dinamika ypač svarbi smulkesnėms įmonėms, kurioms apyvartinių lėšų svyravimai gali greitai sustabdyti augimą.

    DI vertinimas ir paslauga finansų rinkai

    „Duqu“ teigia sukūrusi DI pagrįstą rizikos vertinimo sistemą, kuri automatizuoja apie 95 proc. kreditingumo įvertinimo proceso. Bendrovės teigimu, tai leidžia efektyviau apdoroti daugiau paraiškų, nes didelė dalis sprendimų priėmimo perkeliama į automatizuotą vertinimą.

    Ši technologija siūloma ir kaip baltos etiketės sprendimas bankams, skolintojams bei lizingo bendrovėms, kad šios galėtų automatizuoti paraiškų vertinimą pagal savo kredito politiką. Investuotojai pabrėžia, kad tradiciniams rinkos žaidėjams mažos paraiškos dažnai būna pernelyg brangios vertinti rankiniu būdu.

    „Kredito vertinimas daugeliui paslaugų teikėjų vis dar yra daug darbo reikalaujantis procesas. „Duqu“ automatizuoja reikšmingą jo dalį, o skolintojai išlaiko savo kredito politiką“, – teigė No Such Ventures atstovas Thijn van Helvoirt.

    Startuolis įkurtas 2025 metais spalį, jį įsteigė Maas de Goede, Victor Brouwer ir Diederik Nassenstein. „Duqu“ skaičiuoja turinti beveik 1 500 vartotojų ir nuo starto apdorojusi 4 600 000 eurų paraiškų, iš kurių daugiau nei 1 200 000 eurų jau buvo išmokėta kaip avansai.

  • Archeologai Rusioje rado 1 000 metų amuletą: šventasis karys ir Medūzos motyvas viename

    Rusioje archeologai aptiko maždaug 1 000 metų senumo vario lydinio amuletą, datuojamą XI amžiumi. Dvipusis medalionas išsiskiria netikėtu deriniu: vienoje pusėje pavaizduotas krikščioniškas karys, kitoje – moters galva su plaukais, primenančiais besirangančias gyvates.

    Radiniui dėmesio skiriama todėl, kad jis laikomas apčiuopiamu įrodymu, kaip viduramžių Rusioje krikščioniškos tradicijos sugyveno su gerokai senesniais apsauginiais simboliais. Tokie amuletai regionui būdingi, o jų ikonografijoje dažnai susipina skirtingų epochų ir tikėjimų ženklai.

    Šventasis karys ir neaiški tapatybė

    Kario figūra vaizduojama su skydu ir ietimi, todėl archeologai kelia versiją, kad tai galėtų būti šventasis Teodoras Stratelatas. Krikščioniškoje tradicijoje jis siejamas su pasakojimais apie kovą su pabaisa ar gyvate, o ikonografijoje neretai vaizduojamas kaip ginkluotas karys.

    Vis dėlto tyrėjai pabrėžia, kad tapatybė nėra galutinai patvirtinta, nes panašūs atributai būdingi ir kitiems šventiesiems kariams. Tokiuose artefaktuose reikšmę lemia ne vien konkretus vardas, bet ir pati apsaugos idėja, kurią perduoda ginkluoto gynėjo vaizdinys.

    Medūza ar bendras blogio simbolis?

    Dar daugiau klausimų kelia antroji pusė, kur matyti moters galva su gyvates primenančiais plaukais. Tai akivaizdžiai primena graikų mitologijos Medūzos motyvą, tačiau mokslininkai atsargiai vertina prielaidą, kad kūrėjas sąmoningai siekė pavaizduoti būtent ją.

    Pasak tyrėjų, tai galėjo būti platesnis tamsos ir pavojingų jėgų simbolis, pritaikytas vietinei apsauginei tradicijai. Tokiu atveju amuletas veikė kaip talismanas, kuriame blogis ne tik įvardijamas, bet ir simboliškai suvaldomas.

    Kodėl šis radinys svarbus?

    Amuletas aptiktas kultūriniame sluoksnyje, datuojamame XI amžiumi, ir tai ypač svarbu vietos radinių chronologijai. Iki šio atradimo iš tos pačios vietovės buvo žinomi keturi panašūs amuletai, tačiau jie siejami su XII–XIV amžiais, tad naujasis egzempliorius istoriją paankstina mažiausiai šimtmečiu.

    Medalionas pagamintas iš vario lydinio, todėl spėjama, kad jis galėjo priklausyti vidurinio sluoksnio žmogui. Netoliese aptikti amatininkų dirbtuvių pėdsakai leidžia svarstyti, jog dirbinys galėjo būti pagamintas vietoje, o ne atgabentas iš kitur.

    Tokie dvipusiai amuletai dažnai siejami su Bizantijos įtaka ir sklaida į Rusios žemes, o kai kuriuose panašiuose dirbiniuose randama ir graikiškų apsauginių įrašų. Tyrėjų vertinimu, šiuo atveju šventojo kario ir gyvatiško motyvo sugretinimas galėjo reikšti gėrio pergalę prieš blogį ir atlikti praktinę apsauginę funkciją kasdieniame gyvenime.

  • Dunojus slėpė tūkstančių metų paslaptį: aptiktas milžiniškas geležies krovinys iš laivų laikų

    Dunojus slėpė tūkstančių metų paslaptį: aptiktas milžiniškas geležies krovinys iš laivų laikų

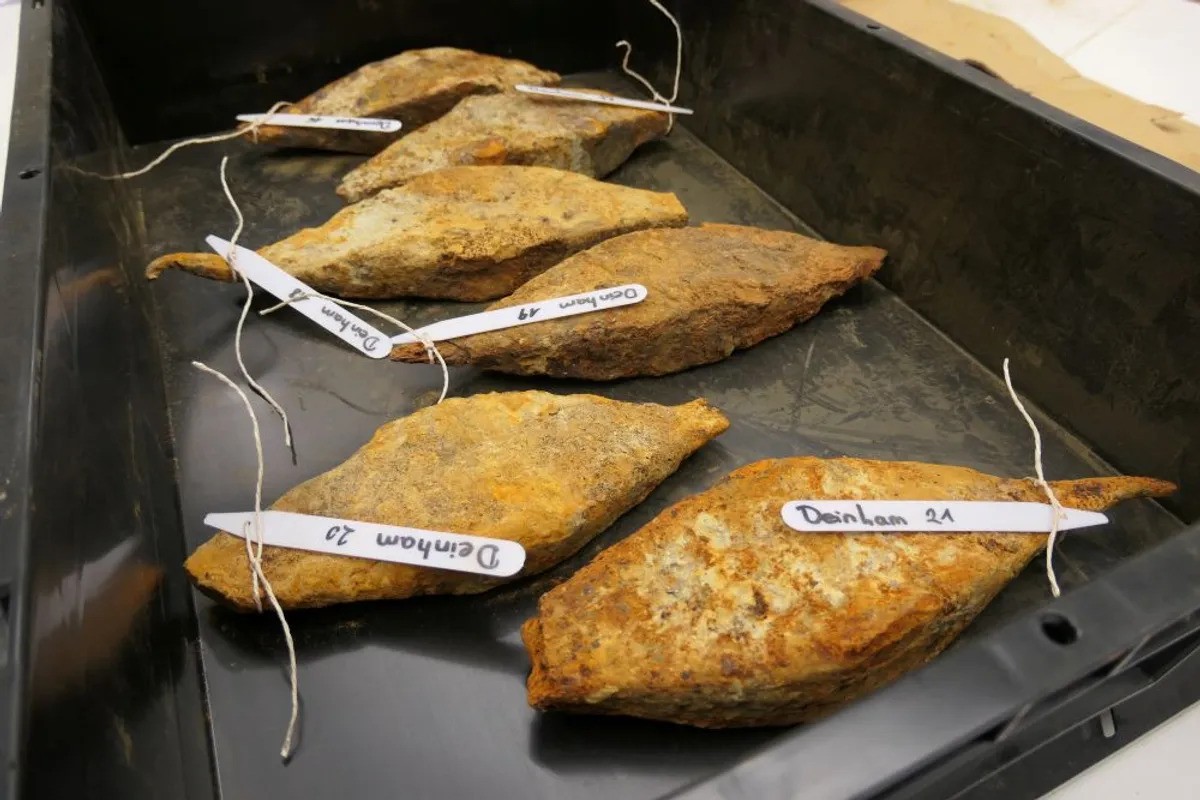
    Prie Dunojaus, ties Deinhamu, darbininkams vykdant žemės darbus aptikta neįprasta geležies amžiaus radinių sankaupa. Archeologai nustatė, kad tai buvo ne atsitiktinai į upę patekę metalo gabalai, o greičiausiai vandens keliu gabentas krovinys, prieš tūkstančius metų atsidūręs upės sąnašose.

    Rasta mažiausiai 500 dviem galais smailėjančių geležinių strypų, kurie, mokslininkų vertinimu, yra kalti, o ne lieti. Vieno strypo vidutinis ilgis siekia apie 28,5 centimetro, o išlikusių pilnų egzempliorių vidutinė masė yra apie 2 kilogramus.

    Tai nėra nei ginklai, nei įrankiai, o pusgaminiai, iš kurių vėliau buvo galima pagaminti įvairius geležies dirbinius. Tokie standartizuoti pusfabrikačiai buvo patogūs transportuoti ir naudoti kaip žaliava, todėl radinys laikomas svarbiu įrodymu apie tuo metu veikusias gamybos ir tiekimo grandines.

    Didžiausia tokio tipo sankaupa Europoje

    Iki šiol įvairiose Europos vietose panašūs radiniai dažniausiai sudarydavo keliasdešimt strypų, todėl Deinhamo atvejis išsiskiria mastu. Tyrėjai jį apibūdina kaip didžiausią žinomą tokio tipo geležies pusgaminių telkinį, siejamą su geležies amžiaus laikotarpiu.

    Vien tik metalo kiekis rodo, kad krovinys galėjo turėti didelę ekonominę reikšmę bendruomenei ar politinei jėgai, kontroliavusiai gamybą ir prekybą. Skaičiuojama, kad maždaug 1 tona geležies teoriškai galėtų būti panaudota maždaug 500 kalavijų arba net apie 8 000 vinių pagaminimui, priklausomai nuo dirbinių dydžio ir technologijos.

    Iš kur plaukė krovinys ir kodėl nuskendo?

    Tiksli krovinio kilmė kol kas nėra aiški, tačiau logika diktuoja, kad jis atkeliavo iš aukščiau upės, iš Dunojaus baseino ar intakų. Kaip viena tikėtinų kilmės krypčių minima Bavarija, kur geležies amžiaus laikotarpiu veikė geležies gamybos centrai.

    Tolesni tyrimai turėtų remtis mikroelementų ir priemaišų analize, kuri kartais leidžia susieti metalą su konkrečiais rūdos telkiniais ar regionais. Tokie metodai pastaraisiais metais vis plačiau taikomi archeometalurgijoje, siekiant atsekti senovės žaliavų judėjimą ir prekybos ryšius.

    Ne mažesnė mįslė yra ir pats krovinio praradimo scenarijus. Laivo ar valties liekanų nerasta, o dalis pirminio archeologinio konteksto galėjo būti sunaikinta šiuolaikinių kasimo darbų metu.

    Tyrėjai neatmeta, kad metalas teoriškai galėjo būti į upę įmestas tyčia, pavyzdžiui, atliekant ritualines aukas, tačiau šis atvejis menkai dera su žinomais regioniniais tokių radinių modeliais. Dėl to labiau tikėtina versija, jog krovinį gabenantis laivas ar plaustas patyrė avariją, o pusgaminiai nugrimzdo ir buvo palaidoti sąnašose.

    Ką tai keičia geležies amžiaus istorijoje?

    Radinys svarbus ne vien dėl įspūdingo kiekio, bet ir dėl to, ką jis pasako apie geležies gamybą ir prekybą Centrinėje Europoje. Mokslininkai šį telkinį sieja su La Teno laikotarpiu ir pabrėžia, kad tokio dydžio siunta rodo labiau išplėtotą prekybą geležimi, nei leido manyti ankstesni duomenys.

    Radinius perėmė ir saugo Aukštutinės Austrijos regiono kultūros institucija Lince, o tyrėjai planuoja tęsti analizę, kad tiksliau nustatytų metalo kilmę, galimą gavėją ir aplinkybes, dėl kurių krovinys atsidūrė upėje.

  • „Disney+“ vėl kelia kainas: JAV šokas, o kada brangs Lietuvoje ir kiek tai kainuos?

    „Disney+“ vėl kelia kainas: JAV šokas, o kada brangs Lietuvoje ir kiek tai kainuos?

    Vaizdo transliacijų platformų kainos pastaraisiais metais kyla vis dažniau, o šį kartą apie naujus pokyčius pranešė „Disney+“. Kainų didinimas pirmiausia paliečia JAV rinką, tačiau tokie sprendimai neretai tampa signalu ir Europai.

    JAV brangsta tiek atskiri „Disney+“ planai, tiek paketai kartu su „Hulu“, kuri JAV veikia kaip atskira paslauga. Naujos kainos jau taikomos naujiems klientams, o esami prenumeratoriai jas pamatys artimiausiose sąskaitose.

    Kiek kainuos JAV?

    „Disney+“ planas be reklamų JAV pabrango iki maždaug 20 eurų per mėnesį, tai yra apie 13 proc. daugiau nei anksčiau. Panašaus lygio planas kartu su „Hulu“ be reklamų siekia apie 20 eurų per mėnesį.

    Planai su reklamomis taip pat brangsta ir dabar kainuoja apie 11–12 eurų per mėnesį už kiekvieną paslaugą. Tuo pat metu pigiausias jungtinis „Disney+“ ir „Hulu“ paketas su reklamomis JAV išlieka apie 12 eurų per mėnesį.

    Kokia situacija Lietuvoje?

    Lietuvoje „Disney+“ kainos kol kas nesikeičia, tačiau JAV sprendimas didina tikimybę, kad vėliau kainodara gali būti peržiūrėta ir Europoje. Pastaraisiais metais rinkoje įprasta, kad kainų korekcijos tarp regionų keliauja su kelių mėnesių ar ilgesniu vėlavimu.

    Vartotojams verta atkreipti dėmesį, kad kainų pokyčius dažnai lydi ir planų struktūros keitimas, pavyzdžiui, aiškesnis atskyrimas tarp planų su reklamomis ir be reklamų, taip pat skirtingos vaizdo kokybės ar vienu metu veikiančių įrenginių ribojimai. Tokie pakeitimai gali turėti ne mažesnę reikšmę nei pati mėnesinė suma.

    Kodėl transliacijų paslaugos brangsta?

    Rinkoje ryškėja tendencija didinti pajamas iš vieno vartotojo, ypač kai augimas naujais prenumeratoriais lėtėja. Dėl to platformos dažniau kelia bazines kainas, plečia planus su reklamomis ir ieško papildomų pajamų iš paketų.

    Jei Lietuvoje kainos ateityje būtų peržiūrėtos, vartotojams patartina sekti oficialius „Disney+“ pranešimus ir atnaujintas paslaugos sąlygas. Praktikoje būtent ten pirmiausia nurodoma, kada pokyčiai įsigalioja ir ar jie taikomi iškart, ar nuo kito atsiskaitymo laikotarpio.

  • Naujas smūgis įpročiams: nuo 2026 metų spalio įsigalios privalomos e. įteiktys įmonėms

    Naujas smūgis įpročiams: nuo 2026 metų spalio įsigalios privalomos e. įteiktys įmonėms

    Nuo 2026 metų spalio 1 dienos Lenkijoje įsigalios dar vienas etapas, kai daliai įmonių taps privaloma turėti ir realiai naudoti oficialų elektroninių įteikčių adresą. Tai reiškia, kad institucijų laiškai ir sprendimai vis dažniau pasieks verslą tik skaitmeniniu kanalu, o jų neatsidarymas neatleis nuo teisinių pasekmių.

    Elektroninių įteikčių adresas nėra įprastas el. paštas. Jis registruojamas valstybės elektroninių adresų bazėje ir veikia kaip teisiškai lygiavertis registruotam laiškui kanalas, nes sistema sukuria siuntimo ir gavimo patvirtinimus, svarbius ginčuose ar nustatant terminus.

    Kam terminas aktualiausias?

    Privalomas režimas etapais plečiamas pagal tai, kada įmonė registruota ir kokiame registre veikia. Nuo 2026 metų spalio 1 dienos jis ypač palies tuos, kurie veiklą buvo įregistravę anksčiau ir iki šiol neturėjo elektroninių įteikčių adreso.

    Svarbu tai, kad pareiga gali atsirasti ir anksčiau už galutinį terminą, jei atnaujinami įmonės duomenys registre, pavyzdžiui, keičiama veiklos rūšis, kontaktai ar adresas. Vien faktas, kad veikla sustabdyta, automatiškai nereiškia, kad reikalavimas išnyksta, jei jis jau pritaikytas.

    Vien pateikti paraišką neužtenka

    Institucijos pabrėžia, kad vien paraiškos pateikimas dar nereiškia, kad pareiga įvykdyta. Paslauga turi būti aktyvuota, nustatyti pranešimai el. paštu ir užtikrinta kasdienė kontrolė, nes dokumentai gali būti laikomi įteiktais per nustatytus terminus.

    Praktikoje tai reiškia naują vidinę discipliną: reikia paskirti atsakingus asmenis, įvertinti, kas prižiūrės dėžutę atostogų ar ligos metu, ir kaip bus archyvuojami pranešimai. Įmonėms, kur dokumentus tvarko buhalterija ar išorinis partneris, rekomenduojama iš anksto sutarti dėl prieigos ir atsakomybių.

    Kodėl tai daroma ir kas keičiasi verslui?

    Elektroninės įteiktys yra platesnės skaitmeninimo politikos dalis, siekiant sumažinti popierinę korespondenciją, paspartinti procesus ir užtikrinti vienodą įteikimo standartą visiems. Verslui tai gali sutrumpinti sprendimų gavimo laiką, bet kartu didina riziką praleisti terminus, jei skaitmeninė dėžutė netikrinama.

    Įdiegus šį modelį institucijos gali atsisakyti popierinių siuntų į fizinį įmonės adresą, todėl elektroninė dėžutė tampa kasdieniu darbo įrankiu. Didėjant kibernetinėms grėsmėms, praktinė būtinybė yra ir saugus prisijungimų administravimas, darbuotojų teisių kontrolė bei aiškūs vidiniai procesai.

    Elektroninių įteikčių adresas paprastai kuriamas per valstybines elektronines paslaugas, patvirtinant tapatybę skaitmeninėmis priemonėmis. Gavus patvirtinimą, būtina užbaigti aktyvavimo veiksmus ir įsitikinti, kad pranešimai apie naują korespondenciją pasiekia atsakingus asmenis.

  • Kijevą sudrebino „Iskander-M“: Rusija paleido dešimtis raketų, sostinėje kilo gaisrai

    Kijevą sudrebino „Iskander-M“: Rusija paleido dešimtis raketų, sostinėje kilo gaisrai

    Per Rusijos ataką prieš Kijevą buvo apgadinti gyvenamieji namai, sandėliai ir infrastruktūros objektai, keliuose rajonuose kilo gaisrai. Ukrainos pareigūnai skelbė, kad į sostinę buvo nukreipta mažiausiai kelios dešimtys įvairaus tipo sparnuotųjų ir balistinių raketų.

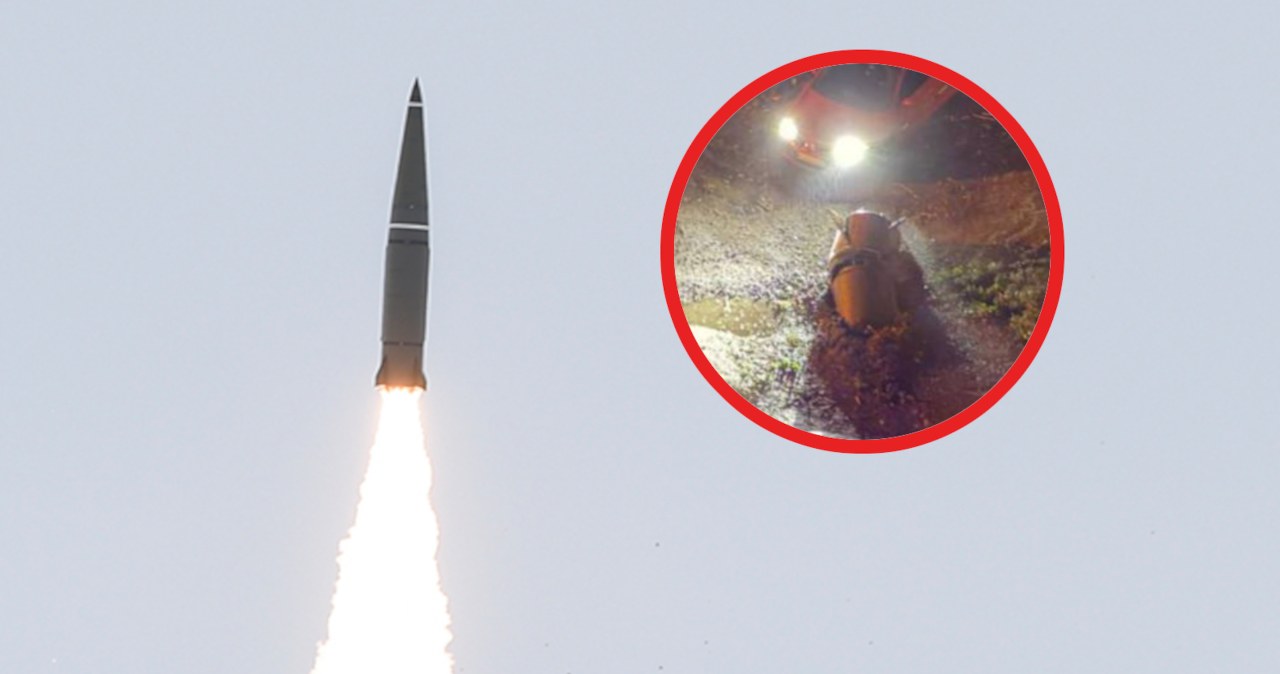
    Vienas iš atakoje naudotų ginklų, sprendžiant iš viešai pasirodžiusių nuotraukų ir Ukrainos pranešimų, buvo balistinių raketų kompleksas 9K720 „Iskander-M“. Tokie kadrai dažniausiai rodo raketos variklio ar kitų dalių nuolaužas, tačiau vien iš jų ne visuomet įmanoma tiksliai pasakyti, ar konkreti raketa buvo numušta, ar nukrito po smūgio.

    9K720 „Iskander“ yra mobilus trumpojo nuotolio balistinių raketų kompleksas, kurį Rusija naudoja smūgiams į taikinius Ukrainos užnugaryje. „Iskander-M“ dažniausiai siejamas su raketomis 9M723, kurios gali skristi sudėtinga trajektorija ir atlikti manevrus, taip apsunkindamos perėmimą.

    Šios raketos tapo viena svarbiausių Rusijos priemonių atakuoti strategiškai reikšmingus taikinius, įskaitant energetikos infrastruktūrą, logistiką ir oro gynybos pozicijas. Ukrainos karo kontekste būtent balistinės raketos yra vienas didžiausių iššūkių, nes jos į taikinį atskrenda gerokai greičiau nei sparnuotosios, o perspėjimo laikas būna trumpesnis.

    Ukrainos Gynybos ministerijos žvalgybos vertinimu, Rusija yra išlaikiusi „Iskander-M“ raketų gamybą maždaug 60 vienetų per mėnesį tempu. Toks pajėgumas, Ukrainos teigimu, leidžia Maskvai tęsti reguliarias atakas, derinant balistines raketas su bepiločiais orlaiviais ir kitomis smūgio priemonėmis.

    „Iskander“ šeimos raketos gali būti komplektuojamos skirtingomis kovinėmis galvutėmis, įskaitant įprastines sprogstamąsias ir kasetines, o taip pat minimos ir branduolinės versijos. Pastarosios dažniau naudojamos politiniam spaudimui bei grasinimams, tačiau pats faktas, kad kompleksas yra pritaikytas įvairiems užtaisams, didina jo reikšmę Rusijos arsenale.

    Šalia karo veiksmų Ukrainoje „Iskander“ dislokavimas Kaliningrado srityje ne kartą kėlė įtampą regione, nes dalis Baltijos valstybių ir Lenkijos teritorijos patenka į potencialų šių raketų nuotolį. Dėl to NATO šalys nuosekliai stiprina oro gynybos ir priešraketinės gynybos pajėgumus, o Ukrainos patirtis tampa svarbiu atspirties tašku vertinant realias grėsmes ir gynybos sprendimų efektyvumą.

  • Misija baigta: Lenkijos palydovas EagleEye sudegė atmosferoje – paaiškėjo, kas nutiko

    Misija baigta: Lenkijos palydovas EagleEye sudegė atmosferoje – paaiškėjo, kas nutiko

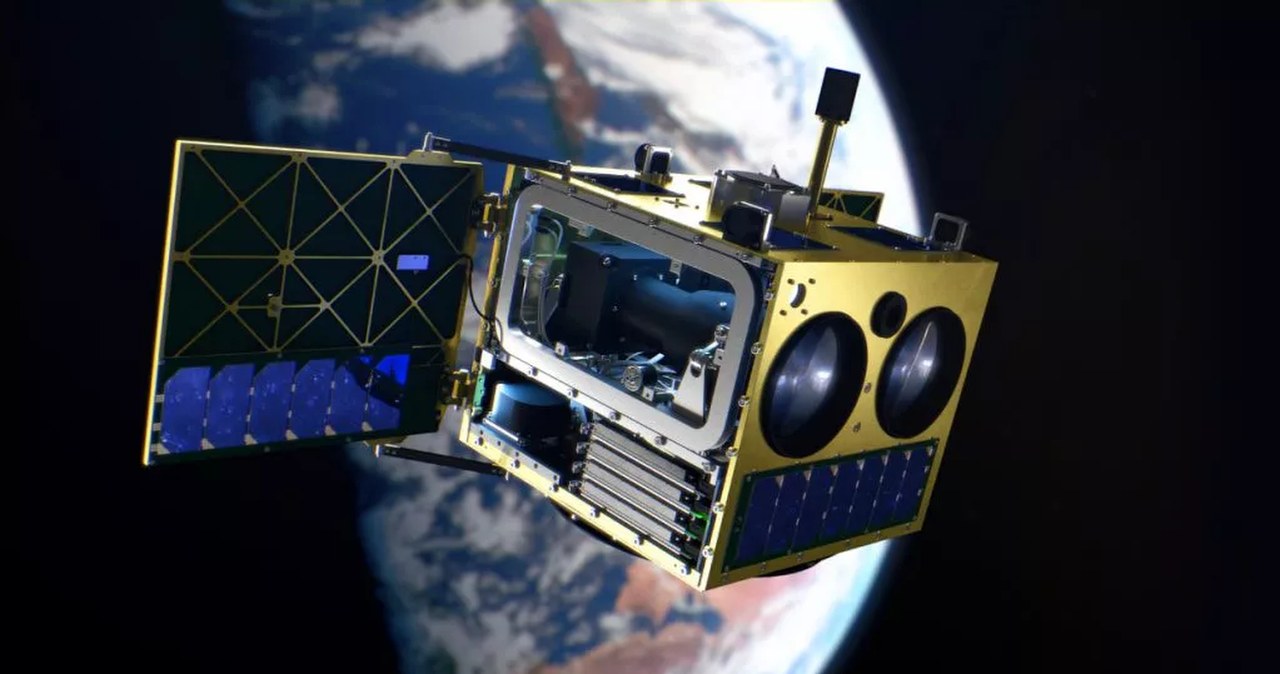
    Lenkijos palydovo EagleEye misija baigėsi po maždaug dvejų metų: 55 kilogramų masės aparatas įskriejo į Žemės atmosferą ir joje sudegė. Įėjimas į atmosferą fiksuotas 11:23 pasauliniu koordinuotu laiku, o laikas pateikiamas kaip apytikslis, su paklaida iki 44 minučių.

    Lenkijos kosmoso agentūra POLSA nurodė, kad tokios palyginti mažos masės palydovai įprastai visiškai sudega. Dėl to tikimybė, jog kokios nors nuolaužos pasiekė Žemės paviršių, vertinama kaip labai maža.

    Kas buvo EagleEye?

    EagleEye buvo Lenkijoje sukurtas palydovas, kurį kūrė „Creotech Instruments“ ir kuris rėmėsi „HyperSat“ platforma. Palydove buvo integruotas optinis instrumentas, kurį parengė „Scanway“, o misijoje dalyvavo ir Lenkijos mokslų akademijos Kosminių tyrimų centro tyrėjai.

    Palydovas į kosmosą iškeltas 2024 metų rugpjūtį „Falcon 9“ raketa iš Vandenberg bazės Kalifornijoje. Misija buvo demonstracinė, skirta technologijoms išbandyti ir patikrinti sprendimus, kuriuos vėliau galima taikyti kitose programose.

    Ryšys nutrūko netrukus

    Netrukus po paleidimo buvo užmegztas abipusis ryšys, tačiau vėliau jis nutrūko. Vėlesnė analizė rodė, kad problemos galėjo būti susijusios, be kita ko, su palydovo elektros tiekimu.

    Dėl atsiradusių gedimų misijos tęsti nepavyko, nors pats aparatas buvo stebimas. Jo orbita palaipsniui žemėjo, todėl kritimas į atmosferą tapo laiko klausimu.

    Ką tai reiškia kosmoso sektoriui?

    POLSA pabrėžė, kad EagleEye iki šiol buvo didžiausias Lenkijoje sukurtas palydovas. Išskleidus saulės baterijų paneles jo matmenys siekė 55 x 150 x 90 centimetrų.

    Nors misija neįvyko taip, kaip planuota, projektas laikomas svarbiu kompetencijų žingsniu: tokie bandymai leidžia išgryninti sprendimus, patikrinti gamybos ir integracijos grandinę bei sustiprinti tiek pramonės, tiek mokslo patirtį. „HyperSat“ platformos pagrindu toliau vystomi ir kiti projektai, įskaitant PIAST, MikroGlob ir CAMILA.

  • DI taisyklės Jungtinėse Tautose užvirė: „OpenAI“ ir kiti ragina, bet D. Trumpo stovykla atkerta

    DI taisyklės Jungtinėse Tautose užvirė: „OpenAI“ ir kiti ragina, bet D. Trumpo stovykla atkerta

    Jungtinių Tautų Saugumo Taryboje kilusi diskusija dėl dirbtinio intelekto saugumo atskleidė vis ryškėjantį pasaulio skilimą: technologijų lyderiai ragina bendras taisykles, o JAV prezidento Donaldo Trumpo administracijos atstovai tam priešinasi. Pastaraisiais metais DI tapo ne vien verslo, bet ir nacionalinio saugumo klausimu, nes didėja tiek kibernetinių, tiek dezinformacijos ir kritinės infrastruktūros rizikos.

    Tarp raginančiųjų spartinti tarptautinį koordinavimą minimi „OpenAI“, „Anthropic“ ir „Hugging Face“ vadovai. Jų pozicija grindžiama tuo, kad modeliai sparčiai galingėja, o atsakomybės ir kontrolės mechanizmai, ypač tarpvalstybiniu lygmeniu, nespėja su technologijų raida.

    Ko reikalauja technologijų lyderiai

    Vienas svarbiausių siūlymų yra sukurti bendrus rizikų vertinimo standartus, pagal kuriuos prieš diegiant naujus DI įrankius būtų testuojamas jų patikimumas, sauga ir galimos piktnaudžiavimo kryptys. Kalbama ir apie privalomą incidentų bei saugumo spragų registravimą, kad informacija apie realias grėsmes greičiau pasiektų institucijas ir rinkos dalyvius.

    Technologijų vadovai taip pat akcentuoja skaidrumo poreikį: kam ir kokiomis sąlygomis suteikiama prieiga prie pažangių modelių, kaip valdomi jų atnaujinimai ir kokios apsaugos diegiamos siekiant užkirsti kelią kenkėjiškam naudojimui. Šie argumentai pastaruoju metu stiprėja, nes DI vis dažniau vertinamas kaip dvejopo panaudojimo technologija, galinti pasitarnauti ir gynybai, ir atakoms.

    „Jei norime, kad DI tarnautų visuomenei, svarbiausi sprendimai negali būti priimami vien tik laboratorijose“, – sakė „OpenAI“ vadovas Samas Altmanas.

    JAV atsakas: konkurencija svarbiau

    JAV atstovai Jungtinėse Tautose laikėsi priešingos linijos ir skeptiškai vertino idėją kurti naujas globalias valdymo struktūras. Jų argumentas paprastas: per griežtos taisyklės gali pristabdyti inovacijas, o technologinė lyderystė yra laikoma strateginiu prioritetu, ypač konkurencijoje su Kinija.

    Vašingtonas taip pat pabrėžia, kad saugumo sprendimai turėtų likti valstybių rankose, o ne būti perkelti į tarptautinį biurokratinį aparatą. Tokia pozicija, pasak kritikų, didina riziką, kad pasaulis judės ne vienų taisyklių link, o skils į skirtingus reguliavimo blokus.

    „Tarptautinis dialogas neturėtų virsti globaliu valdymu“, – sakė JAV administracijos atstovas Michaelas Kratsiosas.

    Kodėl ginčas aštrėja dabar

    Diskusijų temperatūra kyla dėl to, kad DI sistemos vis dažniau naudojamos kibernetinio saugumo kontekste ir gali palengvinti tiek gynybines, tiek puolamąsias operacijas. Ekspertai taip pat atkreipia dėmesį į DI vaidmenį informacinėse operacijose, kai generuojamas turinys gali būti pritaikytas masinei auditorijai, imituoti tikrus asmenis ar kurti įtikinamas klastotes.

    Jungtinėse Tautose jau anksčiau buvo keliami klausimai, kaip išvengti situacijos, kai pažangūs modeliai tampa sunkiai suvaldomi arba jų platinimas pranoksta institucijų gebėjimą reaguoti. Skirtumas tas, kad šiandien diskusija vyksta nebe teoriniame, o vis labiau praktiniame lygmenyje: valstybės ir bendrovės ieško taisyklių, kurios leistų mažinti rizikas, bet neparalyžiuotų inovacijų.

    Kol kas aiškaus kompromiso nematyti. Jei bendrų principų nepavyks suderinti, labiausiai tikėtinas scenarijus yra skirtingų, tarpusavyje sunkiai suderinamų reguliavimo režimų plėtra, kuri didintų neapibrėžtumą tarptautinėms įmonėms ir apsunkintų kolektyvinį atsaką į DI incidentus.