Tag: Duomenų privatumas

  • „Good Tape“ pritraukė naujų investicijų ir pristatė Explore: kaip DI randa tai, kas pasimeta senose interviu įrašuose

    „Good Tape“ pritraukė naujų investicijų ir pristatė Explore: kaip DI randa tai, kas pasimeta senose interviu įrašuose

    Kopenhagoje įsikūrusi transkripcijų platforma „Good Tape“ pritraukė naujų investicijų ir kartu pristatė naują funkciją Explore. Įrankis skirtas ne tik perrašyti įrašus, bet ir sujungti skirtingus pokalbius į prasmingą kontekstą, kad svarbios detalės neliktų archyvuose.

    Į „Good Tape“ investavo „Nordic Makers“, o investicijai vadovavo Alexanderis Aghassipouras, vienas iš „Zendesk“ bendraįkūrėjų ir buvęs produktų vadovas. Po sandorio jis prisijungė prie įmonės valdybos, o pati bendrovė pabrėžia, kad dabar jos produktą naudoja apie 3 mln. žmonių daugiau nei 150 šalių.

    Nuo redakcijos įrankio iki atskiros įmonės

    „Good Tape“ pradžia siejama su Danijos prenumeruojamu naujienų portalu „Zetland“, kuriame žurnalistams reikėjo patikimų transkripcijų, neperduodant jautrių interviu trečiosioms šalims. Iš vidinio sprendimo išaugęs produktas vėliau tapo atskiru verslu, naudojamu žurnalistų, tyrėjų, konsultantų, teisininkų ir viešojo sektoriaus komandų.

    Nauja investicija sutapo su valdymo išpirkimu, po kurio „Good Tape“ tapo visiškai nepriklausoma nuo „Zetland“. Įmonės vadovas Lasse Finderupas įgijo kontrolinį akcijų paketą, o „Zetland“ nebėra savininkė.

    „Kai bandėme pritraukti investicijų, tapo aišku, kad kaip atskirta įmonė iš redakcijos tai buvo sunku padaryti, todėl problemą išsprendėme valdymo išpirkimu“, – sakė Lasse Finderupas.

    Explore: transkripcija tampa atmintimi

    Explore idėja remiasi paprasta įžvalga: transkripcija vis labiau tampa standartine, lengvai pakartojama paslauga, todėl vertė persikelia į paiešką, ryšių radimą ir patikimą kontekstą. Pasak „Good Tape“, daugelyje interviu panaudojama tik nedidelė dalis, o likusi informacija ilgainiui pasimiršta, nors joje gali slypėti esminės detalės.

    Explore automatiškai susieja naują įrašą su ankstesniais vartotojo transkribuotais pokalbiais. Taip galima greičiau aptikti besikeičiančias pašnekovų pozicijas, galimus prieštaravimus, taip pat rasti argumentus ar citatas, paremtas ankstesniais įrašais, visada paliekant nuorodą į originalų garsą.

    „Mes sukūrėme būdą prisiminti tai, ką buvote pamiršę: sistema gali iškelti svarbias vietas iš senų pokalbių ir parodyti, kur žmogus šiandien kalba kitaip nei anksčiau“, – sakė Lasse Finderupas.

    Pasitikėjimas, privatumas ir darbas su jautriais duomenimis

    Interviu transkripcija žurnalistikai ir tyrimams dažnai reiškia jautrius duomenis, todėl „Good Tape“ akcentuoja saugumo kryptį. Įmonė nurodo laikanti aukštus informacijos apsaugos standartus, įskaitant ISO 27001, atitiktį BDAR, duomenų saugojimą Europos Sąjungoje ir įsipareigojimą nenaudoti klientų duomenų DI modeliams mokyti.

    Explore nauda gali išsiplėsti ir į komandas, kai interviu archyvas tampa organizacijos žinių baze. Tačiau tai kelia klausimą, kas turėtų matyti bendrinamus įrašus ir kaip užtikrinti, kad kontrolė išliktų pas interviu autorių, ypač redakcijose, kur individuali atsakomybė ir šaltinių apsauga yra kritiškai svarbios.

    „Turime suteikti kontrolę pačiam žurnalistui, kad jis jaustųsi saugiai ir naudotų produktą, o tada kiti privalumai atsiskleis per naudojimą“, – sakė Lasse Finderupas.

    Įmonė taip pat pripažįsta etinę pusę: senos, anksčiau nepanaudotos citatos neturėtų tapti automatiniu turinio šaltiniu, jei tai pažeistų žurnalistinius principus. Sprendimas, ar reikia papildomo suderinimo su pašnekovu, ir toliau priklauso nuo redakcijos praktikos bei konkrečios situacijos.

    Kol kas „Good Tape“ už Explore papildomai neapmokestina, nes siekia, kad vartotojai išbandytų įrankį ir įvertintų jo vertę kasdieniame darbe. Bendrovė signalizuoja, kad vėliau kainodara gali keistis, tačiau pirmasis tikslas yra įpročio naudoti naują konteksto sluoksnį sukūrimas.
  • DI kaip asmeninis guru: mokslininkai įspėja, kodėl žmonės vis dažniau atiduoda jam savo sprendimus

    DI kaip asmeninis guru: mokslininkai įspėja, kodėl žmonės vis dažniau atiduoda jam savo sprendimus

    DI nuo eksperimentinės technologijos sparčiai tapo kasdieniu įrankiu, tačiau kartu keičiasi ir žmonių santykis su ja. Mokslininkai pastebi naują reiškinį: dalis vartotojų pradeda traktuoti pokalbių robotus ne kaip programą, o kaip autoritetą, kuriuo galima besąlygiškai pasikliauti priimant sprendimus.

    Toks pasitikėjimas dažnai kyla ne iš sistemos patikimumo, o iš jos elgsenos: DI atsako akimirksniu, prisitaiko prie žmogaus tono, atsimena kontekstą ir sukuria įspūdį, kad „supranta“. Dėl to jis neretai imamas suvokti kaip partneris, patarėjas ar net dvasinis vedlys, ypač kai kalba pasisuka apie prasmę, moralę, netektį ar mirtį.

    Kas vyksta, kai įrankis virsta autoritetu?

    Tyrėjai pabrėžia paradoksą: nors viešojoje erdvėje netrūksta perspėjimų apie DI klaidas ir nenuspėjamą elgesį, dalis žmonių vis tiek perduoda jam vis daugiau kasdienės kontrolės. DI atsakymai ima veikti ne tik smulkius pasirinkimus, bet ir pasaulėžiūrą, santykius bei savivertę.

    Ši dinamika ypač ryški, kai vartotojas ieško ne informacijos, o užtikrintumo. Tokiais atvejais personalizuoti atsakymai gali sukurti „neklystančio patarėjo“ iliuziją, nors DI iš esmės remiasi tik tikėtinų žodžių sekomis ir mokymo duomenimis, o ne moraline atsakomybe ar gyvenimiška patirtimi.

    „Žmogus gali išgyventi tikrą ryšį su sistema, kurios iš tiesų nekontroliuoja, o tarp šių dviejų visada yra trečiasis veikėjas – technologijos savininkas“, – sakė dr. Konrad Maj.

    DI religijos lauke: nuo patarimų iki ritualų

    Religijotyros ir sociologijos autoriai atkreipia dėmesį, kad DI jau naudojamas ir su religine praktika susijusiose situacijose. Skirtingose šalyse kuriamos programos, kurios pateikia individualizuotus atsakymus apie šventus tekstus, maldos praktiką ar etines dilemas, o kai kur bandoma automatizuoti ir ritualinę veiklą.

    Publikacijose aptariami pavyzdžiai, kai kuriami specializuoti pokalbių robotai, pristatomi kaip dvasiniai patarėjai, o generuojami avatarai pasitelkiami gedėjimo procesuose. Tyrėjų vertinimu, tai ne tik skaitmeninė paslauga: tokios priemonės kai kuriems žmonėms tampa nauja autoriteto forma, kurią stiprina nuolatinis prieinamumas ir asmeniškumo pojūtis.

    Didžiausia rizika – ne „sąmonė“, o mūsų įpročiai

    Ekspertai pabrėžia, kad problema dažnai slypi ne fantazijose apie „savarankiškas mašinas“, o realiame vartotojų elgesyje. Kuo daugiau žmonės DI patiki jautrius klausimus, tuo daugiau jie jam atiduoda asmeninių duomenų, emocinių silpnybių ir sprendimų logikos.

    Primename ir kitą praktinį aspektą: už daugumos pokalbių sistemų stovi konkrečios bendrovės, kurios nustato taisykles, renka naudojimo informaciją ir sprendžia, kaip veiks paslauga. Todėl augantis DI vaidmuo kasdienybėje vis dažniau kelia klausimą ne tik apie technologijos galimybes, bet ir apie tai, kiek sprendimų esame pasirengę deleguoti sistemoms, kurios nėra nei neutralios, nei visada patikimos.

    „Verta klausti ne vien to, ar DI gali tapti nekontroliuojamas, bet ir to, ar patys nepradedame jam suteikti per daug galios savo gyvenime“, – pabrėžia tyrėjai, nagrinėjantys šį reiškinį.

  • Norvegai vis labiau bijo kinų elektromobilių, bet perka rekordais: kas nugali politiką ir saugumą?

    Norvegai vis labiau bijo kinų elektromobilių, bet perka rekordais: kas nugali politiką ir saugumą?

    Kinų elektromobilių šuolis Norvegijoje

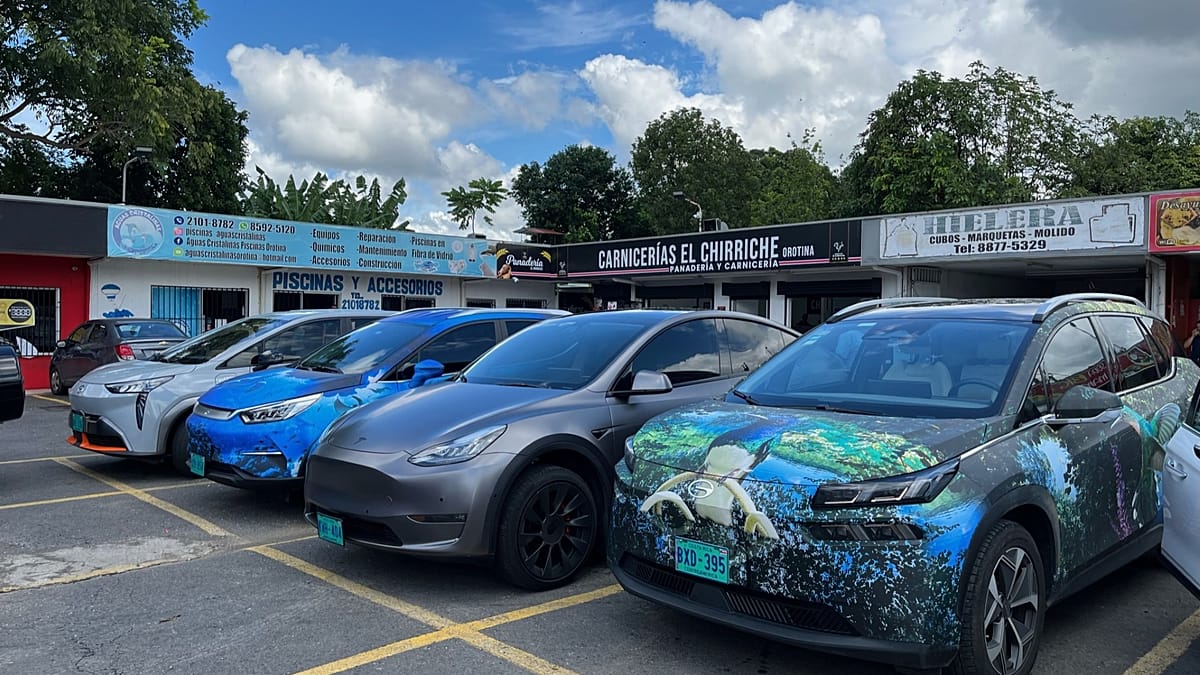
    Norvegija išlieka pasaulio lydere pagal elektromobilių plėtrą: čia elektriniai automobiliai sudaro daugiau nei 95 proc. naujų registracijų. Tuo pat metu sparčiai auga Kinijos gamintojų ir Kinijos kapitalo valdomų prekių ženklų dalis.

    Norvegijos elektrinių automobilių asociacijos apklausa, kurioje dalyvavo beveik 15 000 elektromobilių savininkų, rodo ryškėjančią dilemos ašį. Apie 31 proc. respondentų teigė vengtų kinų prekės ženklo dėl politinių priežasčių, kai prieš metus taip sakė 23 proc.

    Saugumo abejonės: automobilis kaip kompiuteris

    Diskusiją kaitina tai, kad šiuolaikiniai automobiliai vis dažniau lyginami su kompiuteriais ant ratų: jie renka telemetrijos duomenis, naudoja ryšio modulius, nuotolinius atnaujinimus ir programinę įrangą, kuri daro įtaką ne tik patogumui, bet ir saugai.

    „Nauji automobiliai praktiškai yra kompiuteriai ant ratų“, – sakė Norvegijos elektrinių automobilių asociacijos generalinė sekretorė Christina Bu.

    „Kai duomenų saugumas ir privatumas sulaukia daugiau dėmesio, natūralu, kad vartotojams kyla klausimų, iš kur automobilis atvyksta ir kaip tvarkomi duomenys“, – pridūrė ji.

    Norvegijoje anksčiau skelbta apie atvejus, kai saugumo tyrėjai fiksavo duomenų perdavimą į Kiniją kai kuriuose modeliuose. Atskiruose bandymuose taip pat kelti klausimai dėl teorinės gamintojo prieigos prie transporto priemonės valdymo sistemų, kas kelia papildomų rizikų viešajam sektoriui ir verslui.

    Kodėl vis tiek perka: kaina, technologijos ir pasirinkimas

    Nepaisant skeptiškų nuostatų, Kinijos gamintojų, tokių kaip „BYD“, „NIO“ ir „Dongfeng“, bei Kinijos bendrovių valdomų prekių ženklų, tokių kaip „Volvo“ ir „Polestar“, pardavimai Norvegijoje išaugo. Pirmąjį metų pusmetį jie sudarė apie ketvirtadalį naujų elektromobilių registracijų, nors 2019 metais jų dalis buvo beveik nepastebima.

    Ši dinamika rodo, kad pirkėjai vienu metu vertina kelis kriterijus: kainą, baterijos technologiją, įrangą, garantijas, pristatymo terminus ir finansavimo sąlygas. Praktikoje daliai vairuotojų moralinės ir geopolitinės abejonės nusileidžia labai apčiuopiamiems argumentams, ypač kai rinkoje juntamas spaudimas kainoms.

    Norvegijos asociacija yra viešai nurodžiusi, kad dabartinės tendencijos gali lemti, jog artimiausiais metais Kinijos kapitalo grupės aplenks europinius gamintojus pagal naujų elektromobilių pardavimus. Norvegija tam ypač reikšminga kaip ankstyvas indikatorius, nes čia elektromobilių rinka brandi, o vartotojai greitai reaguoja į pasiūlos pokyčius.

    „Tesla“ politinis atšalimas silpsta

    Apklausa fiksuoja dar vieną poslinkį: politinis pasipriešinimas „Tesla“ Norvegijoje sumažėjo. Jei anksčiau 43 proc. respondentų teigė vengtų „Tesla“ dėl politinių priežasčių, šiemet tokių liko 24 proc.

    „Praėjusiais metais Elono Musko politinis aktyvumas buvo ypač matomas ir natūraliai sukėlė stiprių reakcijų“, – sakė Christina Bu.

    „Šiemet dėmesio tam buvo mažiau, ir tai galėjo lemti, kad mažiau žmonių teigė nebūtų rinkęsi „Tesla““, – pridūrė ji.

    Nepaisant bangavimo viešojoje erdvėje, „Tesla“ išlieka perkamiausias naujų automobilių prekės ženklas Norvegijoje, o elektromobilių dominavimas šalyje toliau artėja prie 100 proc. ribos. Kartu tai reiškia, kad ginčai dėl duomenų apsaugos, kibernetinio saugumo ir tiekimo grandinių patikimumo tik aštrės, nes automobilis tampa nebe vien transporto priemone, o skaitmenine platforma.

  • Kanados provincija paduoda į teismą „OpenAI“: teigia, kad DI ignoravo signalus apie šaudynes

    Kanados provincija paduoda į teismą „OpenAI“: teigia, kad DI ignoravo signalus apie šaudynes

    Ieškinys po tragedijos mokykloje

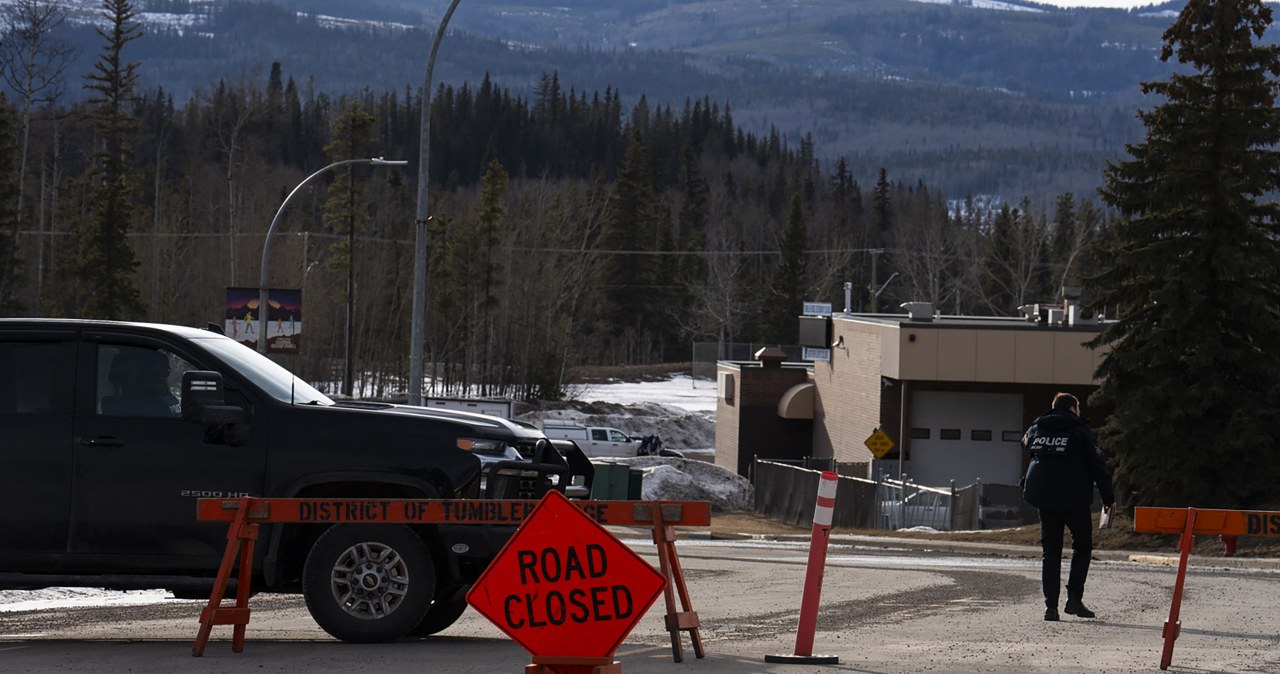
    Kanados Britų Kolumbijos provincijos valdžia pateikė ieškinį prieš bendrovę „OpenAI“ ir jos vadovą Samą Altmaną. Teigiama, kad įmonė turėjo informacijos apie paauglės smurtinius ketinimus, tačiau esą neperdavė perspėjimų teisėsaugai.

    Ieškinys siejamas su 2026 metų vasario 10 dieną įvykusiomis šaudynėmis Tumbler Ridge miestelyje. Provincija tvirtina, kad tragedijos mastą galėjo sumažinti ankstesnis reagavimas į rizikingą elgesį, fiksuotą pokalbiuose su DI įrankiu.

    Ką, anot valdžios, žinojo „OpenAI“

    Valdžia nurodo, kad dar 2025 metų birželį bendrovės vidinės saugumo priemonės aptiko nerimą keliančias sąveikas, susijusias su smurtu ir šaunamaisiais ginklais. Pasak ieškinio, turinio peržiūros komanda rekomendavo nedelsiant kreiptis į policiją, tačiau sprendimas esą buvo atmestas.

    Teigiama, kad paskyra buvo tik išjungta, o asmuo vėliau galėjo susikurti naują profilį ir tęsti planavimą. Britų Kolumbija argumentuoja, kad tokia praktika neužtikrino realaus rizikos suvaldymo, kai kalbama apie galimą grėsmę visuomenės saugumui.

    „OpenAI“ pozicija ir duomenų klausimas

    „OpenAI“ atstovai teigia, kad automatiniai saugumo mechanizmai identifikuoja netinkamą modelių naudojimą, tačiau ne kiekvienas atvejis atitinka kriterijus pranešti teisėsaugai. Bendrovė taip pat pabrėžia, jog policija informuojama tada, kai nustatoma tiesioginė ir patikima žalos rizika.

    Vienu iš konflikto taškų tapo prašymas perduoti pilnus pokalbių įrašus tyrėjams. Provincijos atstovai teigia, kad nesulaukė visos informacijos, o tai apsunkino tyrimą ir paskatino ginčą perkelti į JAV teismų sistemą, kur, anot jų, buvo priimti esminiai sprendimai dėl perspėjimų nepateikimo.

    Ko prašoma teisme

    Ieškinyje nurodoma, kad provincija siekia finansinės kompensacijos už krizės valdymo išlaidas, psichologinės pagalbos užtikrinimą nukentėjusiems bei su švietimo infrastruktūra susijusius kaštus. Taip pat prašoma teismo įpareigojimo keisti priežiūros ir reagavimo taisykles, kai DI pokalbiuose aptinkami smurto signalai.

    Prie bylos, kaip skelbiama, prisidėjo ir dalis aukų artimųjų bei nukentėjusiųjų, kurie taip pat reikalauja atsakomybės sprendimus priėmusiems asmenims. Provincijos generalinė prokurorė Niki Sharma pabrėžė, kad byla siekia ne tik kompensacijos, bet ir aiškesnių saugumo standartų ateičiai.

    „Šis ieškinys yra svarbus žingsnis teisingumo link šeimoms ir bendruomenėms, kurių gyvenimai pasikeitė visam laikui“, – sakė Niki Sharma.

    Po tragedijos, 2026 metų balandį, Samas Altmanas viešai atsiprašė dėl to, kad nebuvo susisiekta su teisėsauga. Vis dėlto provincijos vadovybė teigia nematanti pakankamai konkrečių, sisteminių pokyčių, kurie realiai sumažintų panašių atvejų riziką.

    „OpenAI“ atstovas Drew Pusateri pareiškė, kad bendrovė yra pasirengusi bendradarbiauti su valdžios institucijomis ir toliau stiprinti saugumo sprendimus. Teisinis ginčas San Franciske gali tapti reikšmingu precedentu, apibrėžiančiu, kokia apimtimi DI kūrėjai turi pareigą reaguoti į smurto grėsmes ir kada privaloma informuoti teisėsaugą.

    „Mes išliekame įsipareigoję bendradarbiauti su vyriausybių ir teisėsaugos atstovais ir tęsti darbą, stiprinant mūsų saugumo sistemas“, – sakė Drew Pusateri.

  • „Capgemini“ parduoda JAV padalinį po skandalo dėl ICE kontrakto: kas slypi už sprendimo

    „Capgemini“ parduoda JAV padalinį po skandalo dėl ICE kontrakto: kas slypi už sprendimo

    Sandoris po viešos kritikos

    Prancūzijos IT paslaugų grupė „Capgemini“ pranešė pasirašiusi galutinį susitarimą parduoti savo JAV padalinį „Capgemini Government Solutions“. Šis žingsnis žengtas po kilusio skandalo dėl padalinio ryšių su JAV imigracijos institucijomis ir bendradarbiavimo su ICE.

    Pirkėju įvardijama bendrovė ITC Federal, kuri teikia skaitmenines paslaugas ir sprendimus JAV federalinėms agentūroms, susijusioms su vidaus saugumu ir gynyba. „Capgemini“ teigimu, sandoris dar turi įveikti įprastas tokio tipo sandoriams sąlygas ir turėtų būti užbaigtas per artimiausias savaites.

    Kas sukėlė skandalą?

    Diskusijos įsiplieskė po to, kai viešumoje nuskambėjo informacija apie sutartį su ICE, pagal kurią buvo teikiamas technologinis įrankis užsienio piliečiams JAV teritorijoje identifikuoti ir jų judėjimui sekti. Kritikai akcentavo, kad tokia infrastruktūra gali būti naudojama griežtesnei migracijos kontrolei ir kelti žmogaus teisių rizikas.

    ICE veikla JAV jau ne vienus metus vertinama prieštaringai, o agentūros pareigūnų intervencijos metodai dažnai tampa visuomenės ir politikų diskusijų objektu. „Capgemini“ atsidūrė dėmesio centre, nes būtent privačių technologijų tiekėjų sprendimai gali sustiprinti valstybės institucijų galimybes rinkti duomenis ir automatizuoti sprendimų priėmimą.

    Ką aiškino „Capgemini“?

    Dar anksčiau, skelbdama apie planus atsisakyti šio verslo, „Capgemini“ argumentavo, kad JAV įprasti teisiniai ribojimai, taikomi sudarant sutartis su federalinėmis institucijomis, kurios vykdo įslaptintas veiklas, ribojo grupės galimybes tinkamai kontroliuoti kai kuriuos padalinio veiklos aspektus. Tai tapo viena svarbiausių priežasčių, kodėl pasirinktas pardavimo kelias.

    Į situaciją buvo įsitraukę ir politikai Prancūzijoje, kurie ragino bendrovę pateikti daugiau aiškumo dėl veiklos JAV ir su ja susijusių įsipareigojimų. Tokiais atvejais viešai listinguojamoms tarptautinėms grupėms kyla ne tik reputacinė, bet ir atitikties rizika, ypač kai kalbama apie jautrias viešojo sektoriaus sutartis.

    Poveikis grupei ir platesnės tendencijos

    „Capgemini“ veikia maždaug 50 šalių ir yra viena didžiųjų Prancūzijos biržoje kotiruojamų bendrovių. Grupė skelbė, kad 2025 metais jos pajamos siekė 22,5 milijardo eurų.

    Bendrovės teigimu, parduodamas padalinys sudarė tik 0,4 proc. visos grupės apyvartos tais metais ir mažiau nei 2 proc. „Capgemini“ pajamų JAV. Vis dėlto net ir santykinai mažas padalinys gali tapti dideliu reputaciniu iššūkiu, kai technologijos siejamos su migracijos kontrole, biometrinių duomenų ar identifikavimo sistemomis.

    Pastaraisiais metais didėja spaudimas technologijų tiekėjams įsivertinti žmogaus teisių, privatumo ir skaidrumo aspektus, ypač dirbant su viešojo saugumo institucijomis. Kartu daugėja diskusijų apie automatizuotų sprendimų, pažangios analitikos ir DI naudojimą valstybinėse sistemose, o tai kelia klausimų dėl atsakomybės grandinės ir realios kontrolės tarptautinėse korporacijose.

  • Berlyno startuolis „Kazimi“ pritraukė 2,2 mln. eurų: žada padėti programėlėms atskirti žmones nuo botų

    Berlyno startuolis „Kazimi“ pritraukė 2,2 mln. eurų: žada padėti programėlėms atskirti žmones nuo botų

    Berlyne įsikūręs mobiliojo kibernetinio saugumo startuolis „Kazimi“ uždarė 2,2 mln. eurų priešsėklinės stadijos finansavimo raundą. Įmonė kuria sprendimą, skirtą programėlių kūrėjams apsaugoti ir patikrinti vadinamuosius first-party duomenis, tai yra duomenis, surenkamus tiesiogiai iš savo vartotojų.

    Raundą vedė rizikos kapitalo fondas „Market One Capital“, prisijungė „IBB Ventures“ ir keli mobiliosios industrijos vadovai. Tarp jų minimi buvęs „Rovio“ technologijų vadovas Petri Hyökyranta, buvęs „Supercell“ duomenų mokslininkas Janne Peltola ir Erik Massmann, anksčiau dirbęs „Birkenstock Group“ ir „Sportradar“ finansų vadovu.

    „Iki šiol programėlių kūrėjams techniškai buvo beveik neįmanoma aiškiai matyti, kurie signalai ateina iš tikrų vartotojų, o kurie yra botų. Mūsų saugumo sprendimas padeda uždaryti šią spragą ir apsaugoti svarbiausią resursą – first-party duomenis“, – sakė „Kazimi“ bendraįkūrėjas ir produktų vadovas Andreas Naumann.

    „Kazimi“ įkurta 2024 metais, ją įkūrė August Joseph, Chase Gummer, Ville Mikkola ir Andreas Naumann. Startuolio idėja remiasi tuo, kad mobiliojoje ekosistemoje programėlės, reklamos technologijos ir analitikos įrankiai nuolat keičiasi signalais, tačiau dalis jų gali būti suklastoti arba sugeneruoti ne žmonių.

    Bendrovė teigia, kad fiksuoja ir užtikrina programėlės komunikacijos signalų patikimumą, taip padėdama kūrėjams atpažinti ne žmogišką aktyvumą, botus ir netikras paskyras. Tikslas – atskirti realius vartotojus nuo dirbtinai sukurtų srautų, išlaikant privatumo reikalavimus atitinkančią duomenų tvarkymo logiką.

    Pasak „Kazimi“, problema aštrėja, nes interneto sraute daugėja automatizuoto aktyvumo, o mobiliojoje reklamoje ir analitikoje tai virsta ne tik apgaule, bet ir prastais verslo sprendimais. Pramonėje tai siejama su reklamos sukčiavimu, išpūstais įdiegimų ar registracijų rodikliais, netiksliu atribucijos modeliavimu ir klaidingais vartotojų elgsenos signalais, kurie vėliau naudojami optimizuojant kampanijas.

    „Botų krizė mobiliojoje rinkodaroje yra dramblys kambaryje: visi žino, kad mobilieji kanalai dažnai yra nepermatomi ir stokoja pasitikėjimo. Suprasti, kas tikra, o kas ne, dar niekada nebuvo taip svarbu – tiek efektyviai taikant DI, tiek mažinant sukčiavimą“, – sakė Erik Massmann.

    Technologiškai „Kazimi“ akcentuoja kriptografiją ir nulinės žinios įrodymus, kurie leidžia patikrinti signalų autentiškumą neatskleidžiant perteklinių duomenų. Tokie metodai tampa vis aktualesni, nes tiek reguliavimas, tiek platformų privatumo politika riboja trečiųjų šalių sekimą, o verslai vis labiau remiasi savo surinktais duomenimis ir jų kokybe.

    Įmonė teigia, kad jos sprendimas suderinamas su pagrindinėmis mobiliosiomis platformomis, programėlių kūrimo karkasais, varikliais ir verslo analitikos sistemomis. Tarp klientų minimos mobiliojo žaidimų studijos, atlygio platformos ir finansinių technologijų programėlės.

    „Market One Capital“ partneris Jacek Lubinski pabrėžė, kad didėjant automatizuotam srautui ir DI naudojimui, rinkai reikia bazinio saugumo sluoksnio, kuris užtikrintų tikslius first-party duomenis mastu. „Kazimi“ planuoja pritrauktą kapitalą skirti produkto plėtrai ir augimui, orientuojantis į globalią mobiliosios reklamos išlaidų rinką.

  • „Google“ už 9 mln. eurų perka žlugusios oro linijos duomenis: kam jų reikia DI?

    „Google“ už 9 mln. eurų perka žlugusios oro linijos duomenis: kam jų reikia DI?

    Bankroto aukcione – milžiniškas archyvas

    Technologijų bendrovė „Google“ bankroto aukcione laimėjo sandorį dėl žlugusios oro linijų grupės „Spirit Aviation Holdings Inc.“ vidinių veiklos duomenų. Sandorio vertė siekia apie 9 mln. eurų, o galutinį pardavimo patvirtinimą turi įvertinti JAV bankroto teismas Niujorko pietinėje apygardoje.

    Šis pardavimas tapo vienu ryškiausių pavyzdžių, kaip duomenys iš bankrutuojančių įmonių tampa nauju strateginiu turtu. Praktikoje tokie archyvai gali būti naudojami produktų tobulinimui, analitikai ir DI modelių mokymui, jei laikomasi privatumo reikalavimų.

    Kokie duomenys parduodami?

    Į paketą įtrauktas platus skaitmeninis įmonės užkulisių rinkinys: daugiau nei 100 mln. el. laiškų iš per 80 000 paskyrų, taip pat šimtai milijonų vidinių pokalbių iš „Microsoft Teams“. Dokumentuose minimas ir didelės apimties programinis kodas, įskaitant algoritmus bei programinės įrangos modelius.

    Taip pat nurodoma, kad archyve yra informacija apie veiklos procesus, personalo našumą, darbo grafikus, vidaus auditus ir istorinius įdarbinimo įrašus. Ypatingo dėmesio sulaukia operaciniai duomenys apie keleivių pirkimus ir skrydžių kainodarą, kurie gali atskleisti, kaip realiai veikia aviakompanijų pajamų valdymo sistemos.

    Privatumas, anonimizacija ir ribos

    Dokumentuose pabrėžiama, kad sandoris neapima klientų duomenų, įskaitant dešimtis milijonų keleivių profilių ir lojalumo programos įrašų. Prieš perduodant failus „Google“, turėtų būti taikomas anonimizavimo procesas, siekiant sumažinti riziką susieti informaciją su konkrečiais asmenimis.

    Vis dėlto tokie sandoriai kelia klausimų dėl realaus anonimizavimo patikimumo, nes dideliuose rinkiniuose net ir pašalinus vardus ar kontaktus kartais lieka netiesioginių požymių, leidžiančių identifikuoti žmones. Dėl to praktikoje ypač svarbi nepriklausoma priežiūra, aiškios duomenų naudojimo taisyklės ir griežtas teisinių reikalavimų laikymasis.

    „Nusipirkome dalį „Spirit Airlines“ duomenų rinkinio, kuris gali padėti tobulinti mūsų produktus ir DI modelius“, – sakė „Google“ atstovas.

    Kodėl DI reikia verslo komunikacijos?

    Rinkoje stiprėja tendencija ieškoti aukštesnės kokybės, struktūruotų ir realiomis situacijomis paremtų duomenų, nes viešas interneto turinys vis dažniau dubliuojamas, sintetinamas ir ne visada patikimas. Vidinė įmonių komunikacija, procesų dokumentai ir operaciniai įrašai DI sistemoms gali suteikti geresnį kontekstą apie tai, kaip priimami sprendimai, kaip veikia organizacijos ir kokios yra realios darbo eigos.

    Kitas motyvas yra tai, kad daug įmonėms skirtų DI sprendimų viešai deklaruoja, jog klientų duomenys nėra naudojami bazinių modelių mokymui. Tokiu atveju kuriant ir tobulinant modelius ieškoma išorinių, teisėtai įgytų duomenų šaltinių, kurie imituotų realaus verslo aplinką, bet nepažeistų klientų pasitikėjimo.

    Tuo pat metu bankrutuojančioms bendrovėms duomenų pardavimas gali tapti būdu padidinti kreditorių atgavimo sumas, o teismai ir administratoriai priversti vertinti, kur baigiasi turto realizavimas ir kur prasideda privatumo rizika. Dėl to panašūs sandoriai ateityje tikėtina sulauks dar daugiau reguliuotojų ir visuomenės dėmesio.

  • „MySpace“ ruošia sugrįžimą: nostalgija vilioja, bet ekspertai įspėja dėl žiaurios konkurencijos

    „MySpace“ ruošia sugrįžimą: nostalgija vilioja, bet ekspertai įspėja dėl žiaurios konkurencijos

    Socialinių tinklų pionierius „MySpace“ gali grįžti į viešumą: dabartiniai platformos savininkai Timas ir Chrisas Vanderhookai dokumentiniame filme „MySpace“ užsiminė apie planuojamą atnaujinimą. Jie teigė vis dar valdantys prekės ženklą ir laukiantys tinkamo momento, kada jį perleisti iš naujo.

    „Mes vis dar valdome „MySpace“. Šiuo metu esame „MySpace“ prekės ženklo sergėtojai ir ketiname jį atnaujinti. Tiesiog laukiame tinkamo laiko. Jei nepavyks, bandysime dar kartą“, – sakė Timas ir Chrisas Vanderhookai dokumentiniame filme.

    „MySpace“ buvo įkurtas 2003 metais ir vidurio 2000-aisiais tapo vienu ryškiausių interneto fenomenų. Platformą išpopuliarino profilių personalizavimas, muzikos integracija ir tokie kultūriniai simboliai kaip „Top 8“ draugų sąrašas bei kiekvieno naujo vartotojo „pirmasis draugas“ Tomo Andersono profilis.

    Vis dėlto apie 2009 metus „MySpace“ ėmė prarasti auditoriją, o rinkoje įsitvirtino „Facebook“ ir vėliau kitos platformos. Prie nuosmukio prisidėjo ir dažni valdymo bei savininkų pokyčiai, mažėję reklamos srautai ir vartotojų migracija į paprastesnę, „švaresnę“ patirtį siūlančius socialinius tinklus.

    Ne pirmą kartą kalbama ir apie bandymą atnaujinti platformą: 2013 metais „MySpace“ mėgino persiorientuoti į muzikos atradimo kryptį, tačiau tai netapo proveržiu. Šįkart akcentuojamas platesnis sugrįžimas, tačiau konkreti data ar produkto detalės kol kas neatskleidžiamos.

    Rinka pasikeitė iš esmės

    Potencialus „MySpace“ sugrįžimas sutampa su ryškėjančia skaitmeninio nuovargio tendencija, kai dalis vartotojų ieško paprastesnių, mažiau algoritmais valdomų erdvių. Jaunesnei auditorijai vis dažniau patraukli ankstyvųjų 2000-ųjų estetika, o vyresniems vartotojams – autentiškumo jausmas ir mažesnis spaudimas nuolat kurti tobulą įvaizdį.

    Tačiau ekspertai pabrėžia, kad šiandienos socialinių tinklų rinka yra perpildyta ir itin konkurencinga: ją dominuoja „Instagram“, „TikTok“, „Snapchat“ ir kiti didieji žaidėjai. Naujam ar sugrįžtančiam prekės ženklui tai reiškia brangią vartotojų pritraukimo kainą ir sudėtingesnes reklamos pajamų perspektyvas.

    Dar vienas esminis skirtumas – vartotojų įpročiai: didelę dalį dėmesio šiandien suvaldo algoritminės rekomendacijos ir trumpų vaizdo įrašų formatas, o dėmesio trukmė mažėja. „MySpace“ turėtų rasti balansą tarp išskirtinumo ir patogumo, kad nepavirstų triukšminga, perkrauta platforma, kaip daliai auditorijos atrodė jo vėlyvasis etapas.

    Reguliavimas ir pasitikėjimas

    Jeigu „MySpace“ būtų paleistas iš naujo, tektų veikti ir griežtesnėje reguliavimo aplinkoje. Pastaraisiais metais JAV ir Europos Sąjungoje didėjo dėmesys duomenų apsaugai, nepilnamečių saugumui, turinio moderavimui ir reklamos skaidrumui, todėl naujas startas reikalautų aiškių taisyklių bei patikimos privatumo politikos.

    Analitikų vertinimu, „MySpace“ stiprybė galėtų būti tai, kad prekės ženklas vis dar plačiai atpažįstamas, o nostalgija gali sukurti pradinę bangą. Vis dėlto ilgalaikė sėkmė priklausytų nuo to, ar pavyks pasiūlyti aiškią vertę, patogią naudotojo patirtį ir saugumo standartus, kurie šiandien yra būtini kiekvienai socialinei platformai.

  • „Samsung“ užsimojo dėl DI: arba atiduosite sveikatos duomenis, arba jie bus ištrinti

    „Samsung“ užsimojo dėl DI: arba atiduosite sveikatos duomenis, arba jie bus ištrinti

    „Samsung“ naudotojai pastaruoju metu pradėjo matyti naują „Samsung Health“ pranešimą, kuris kelia aštrias diskusijas dėl privatumo. Jame prašoma sutikti, kad sveikatos duomenys būtų naudojami DI modelių mokymui ir tobulinimui.

    Svarbiausia – pasirinkimas, anot kritikos, nėra lygiavertis. Nesutikus su tokia tvarka, naudotojui gali būti apribota sinchronizacija su „Samsung“ paskyra ir debesija, o dalis iki tol sukauptos istorijos gali būti ištrinta iš bendrovės serverių.

    Praktikoje tai reikštų, kad praradus įrenginį, perėjus prie naujo „Galaxy“ laikrodžio ar atlikus nustatymų atkūrimą, per kelerius metus kaupti treniruočių įrašai ir sveikatos tendencijos gali nebeatsistatyti. Dėl to dalis vartotojų tokį sutikimo modelį vertina kaip spaudimą, o ne savanorišką apsisprendimą.

    Kokie duomenys patenka į rizikos zoną

    Pagal viešai aprašomą „Samsung Health“ funkcionalumą, platforma gali apdoroti itin plačią informaciją: kūno rodiklius, mitybos įrašus, žingsnių statistiką, miego parametrus, aktyvumo istoriją. Kai kuriuose scenarijuose gali būti kaupiami ir jautresni duomenys, susiję su vaistų vartojimu, medicinine dokumentacija ar menstruacijų ciklu.

    Didžiausią susirūpinimą kelia tai, kad DI tobulinimui skirti duomenys teoriškai gali būti ne tik apdorojami algoritmų, bet ir peržiūrimi žmonių kokybės užtikrinimo tikslais. Taip pat gali būti pasitelkiami išoriniai rangovai, o tai vartotojams kelia papildomų klausimų dėl kontrolės ir atsakomybės grandinės.

    „Duomenys, kuriuos pateikiate, gali būti naudojami paslaugų tobulinimui, įskaitant peržiūrą žmonių atliekant kokybės užtikrinimą“, – tokio pobūdžio praktiką vartotojai dažniausiai randa privatumo sąlygose ir pagalbos puslapiuose.

    Kodėl tai svarbu Europos vartotojams

    Europos Sąjungoje sveikatos duomenys laikomi specialios kategorijos asmens duomenimis, kuriems taikomi griežtesni apsaugos reikalavimai. Dėl to vartotojai tikisi aiškaus, laisva valia duodamo sutikimo, o ne situacijos, kai atsisakymas tampa nuostolių ar funkcijų praradimo priežastimi.

    Privatumo ekspertai ne kartą pabrėžė, kad sutikimas turi būti konkretus ir nedviprasmiškas, o paslaugos teikimas neturėtų būti nepagrįstai siejamas su papildomu duomenų naudojimu kitais tikslais. Jei vartotojai masiškai skųstųsi, tokia praktika gali atsidurti ir priežiūros institucijų akiratyje.

    DI bumas keičia sveikatos programėles

    Technologijų bendrovės vis dažniau siekia realių vartotojų duomenimis paremti naujas sveikatos įžvalgas, prognozes ir personalizuotas rekomendacijas. Tam reikia didelių, įvairių ir nuolat atsinaujinančių duomenų rinkinių, todėl spaudimas plėsti duomenų panaudojimą auga.

    Vis dėlto dėvimųjų įrenginių rinkoje pasitikėjimas yra viena svarbiausių valiutų. Jei naudotojai jaus, kad pasirinkimas tarp privatumo ir funkcionalumo yra dirbtinai supriešintas, tai gali paskatinti dalį jų ieškoti alternatyvų arba riboti, kokią informaciją jie apskritai kaupia programėlėse.

  • Europos Parlamentas grąžino vaikų apsaugos internete įstatymą Tarybai: kas keičiasi dėl šifravimo

    Europos Parlamentas grąžino vaikų apsaugos internete įstatymą Tarybai: kas keičiasi dėl šifravimo

    Europos Parlamentas Strasbūre balsuodamas grąžino Tarybai derinti prieštaringai vertinamą teisės aktą dėl seksualinės prievartos prieš vaikus medžiagos aptikimo internete. Sprendimas reiškia, kad dabar ES valstybės narės turės apsispręsti, ar pritarti Parlamento pasiūlytiems pakeitimams.

    Pagrindinis pakeitimų akcentas – siekis užtikrinti, kad turinio paieška ir tikrinimas nebūtų vykdomi galutinio šifravimo principu veikiančiose paslaugose. Tai vienas jautriausių klausimų visoje diskusijoje, nes susiduria vaikų apsaugos tikslas ir privatumo bei ryšių slaptumo principai.

    Chaotiškas balsavimas ir procedūros

    Balsavimas vyko neįprastos procedūros sąlygomis, todėl daliai europarlamentarų kilo neaiškumų, dėl ko tiksliai sprendžiama posėdžių salėje. Pasak kelių dalyvių, situacija tapo chaotiška, o procedūrinės detalės – sunkiai suprantamos net patyrusiems parlamentarams.

    Vienas Parlamento narys posėdžio metu tiesiai įvardijo problemą.

    „Mes nežinome, už ką balsuojame“, – sakė europarlamentaras, kreipdamasis į Parlamento vicepirmininkę Sophie Wilmès.

    Kas dabar spręs ir kokios pasekmės

    Po šio sprendimo iniciatyva grįžta ES Tarybai, kurioje valstybės narės turės pasirinkti: sutikti su Parlamento korekcijomis arba siūlyti kitą variantą. Jei Taryba nepritartų ir pateiktų iš esmės kitokį tekstą, teisėkūros procesas gali būti nukreiptas į taikinimo procedūrą, kuri taikoma retai ir paprastai reiškia ilgesnes, sudėtingesnes derybas.

    Tęsiantis ginčams, technologijų bendrovės lieka neapibrėžtoje situacijoje dėl savanoriško skenavimo praktikos ir teisinio pagrindo jai taikyti. Ankstesnis laikinas reglamentavimo modelis nustojo galioti balandį, todėl politinis spaudimas rasti pereinamąjį sprendimą išlieka didelis.

    Kur slypi konfliktas: vaikų apsauga ir privatumas

    Šio teisės akto šalininkai teigia, kad laikinas ar atnaujintas reguliavimas padėtų užtikrinti vaikų apsaugą internete, kol bus sutarta dėl ilgalaikio sprendimo. Kritikai pabrėžia, kad pernelyg platus skenavimo modelis galėtų sukurti pavojingą precedentą, susilpninti ryšių slaptumą ir skatinti masinio tikrinimo infrastruktūrą.

    Diskusijų centre išlieka klausimas, kaip suderinti pareigą kovoti su nusikalstamu turiniu ir kartu nepažeisti saugaus šifravimo, kuriuo kasdien remiasi tiek privatūs vartotojai, tiek žurnalistai, verslas ar viešojo sektoriaus institucijos. Derybos Taryboje parodys, ar valstybės narės linkusios įtvirtinti aiškesnes ribas šifruotoms paslaugoms, ar ieškos kitokių kompromisų.