Tag: Duomenų sauga

  • „Goodweek“ pritraukė 10,69 mln. eurų: DI valdymo platforma žada suvaldyti įmonių „šešėlinį“ naudojimą

    „Goodweek“ pritraukė 10,69 mln. eurų: DI valdymo platforma žada suvaldyti įmonių „šešėlinį“ naudojimą

    Prancūzijos startuolis „Goodweek“, įkurtas Strasbūre, bet šiuo metu veikiantis su būstine Los Andžele, pritraukė 10,69 mln. eurų pradinės investicijos. Bendrovė kuria DI valdymo platformą, skirtą smulkiam ir vidutiniam verslui, kuris vis dažniau susiduria su nekontroliuojamu DI įrankių naudojimu.

    Investicijų raundui vadovavo Ispanijos rizikos kapitalo fondas Adara Ventures, prie jo prisidėjo ir kiti investuotojai, tarp jų Bpifrance. Pasak investuotojų, „Goodweek“ išsiskiria tuo, kad komandoje yra anksčiau didesnes įmones sukūrę ir pardavę įkūrėjai, todėl tikimasi greito produkto komercializavimo.

    Kas yra šešėlinis DI naudojimas?

    Pastaraisiais metais įmonėse sparčiai paplito praktika, kai darbuotojai savarankiškai užsisako DI paslaugas asmeninėmis paskyromis, apeidami IT ir saugumo komandas. Tokia situacija didina riziką, kad konfidencialūs duomenys bus įkelti į išorines sistemas, o įmonė praras kontrolę tiek dėl atitikties reikalavimams, tiek dėl realių išlaidų.

    Be to, kai skyriai perka panašias paslaugas atskirai, dažnai atsiranda dubliuojamos prenumeratos ir sunku tiksliai suprasti, kokią naudą duoda kiekvienas įrankis. „Goodweek“ teigia, kad būtent šią problemą ir bando spręsti, pasiūlydama vieną administravimo vietą DI paslaugoms.

    Vienas langas keliems modeliams

    „Goodweek“ platforma siekia sujungti skirtingus rinkoje populiarius DI modelius ir suteikti įmonėms centralizuotą prieigą, vartotojų valdymą bei išlaidų stebėseną. Bendrovė nurodo, kad taip vadovai gali matyti, kas ir kokiais įrankiais naudojasi, kiek tai kainuoja ir ar yra vidinių taisyklių pažeidimų.

    Įmonė taip pat akcentuoja duomenų izoliavimą ir siekį užtikrinti, kad įmonių informacija nebūtų naudojama trečiųjų šalių modelių mokymui. Tokie pažadai rinkoje tampa vis svarbesni, nes įmonės DI diegia ne tik produktyvumui, bet ir klientų aptarnavimui, dokumentų ruošimui ar vidiniam žinių valdymui.

    „Norime, kad kiekvieno darbas būtų sklandesnis, o DI taptų kasdieniu pagalbininku, o ne rizika įmonei“, – sakė „Goodweek“ vadovas ir vienas įkūrėjų Guillaume Nominé.

    Kur bus panaudotos lėšos?

    „Goodweek“ teigimu, pritrauktas kapitalas bus skirtas pardavimų plėtrai ir tarptautinei ekspansijai. Įmonė nurodo, kad per mažiau nei metus išaugo iki 50 darbuotojų, o klientų portfelyje turi beveik 150 bendrovių įvairiose rinkose, įskaitant Prancūziją, Ispaniją, Jungtinę Karalystę, Beneliukso šalis ir Šiaurės Ameriką.

    Artimiausiuose planuose minima plėtra į naujas rinkas, tarp jų Lotynų Ameriką ir Aziją. Toks fokusas atspindi platesnę tendenciją: DI įrankių bumas sukuria paklausą ne tik patiems modeliams, bet ir valdymo, saugumo bei kaštų kontrolės sprendimams.
  • Gamybos skaitmeninimas ir robotizacija su DI: ką pramonė jau laimėjo, o kur lūkesčiai per dideli

    Gamybos skaitmeninimas, robotizacija ir sprendimai su DI pastaraisiais metais tapo vienais dažniausiai minimų pramonės modernizavimo krypčių. Vis dėlto vis daugiau įmonių pereina nuo pažadų ir bandomųjų projektų prie klausimo, ką šios technologijos realiai duoda kokybei, kaštams ir našumui.

    Pramonėje neretai kartojasi panašus ciklas: nauja technologija sukelia didelius lūkesčius, vėliau ateina nusivylimo etapas, o galiausiai sprendimai tampa kasdieniu standartu. Todėl diskusijų centre šiandien atsiduria ne reklaminiai pažadai, o praktinė patirtis ir pamatuojami rodikliai.

    Kur atsiremia skaitmeninimo nauda?

    Skaitmeninant gamybą dažniausiai siekiama aiškių rezultatų: mažiau prastovų, mažiau broko, stabilesni procesai ir greitesnis sprendimų priėmimas. Tam pasitelkiami jutikliai, gamybos valdymo sistemos, procesų stebėsena realiuoju laiku ir duomenų analizė, tačiau be aiškios metodikos ir tikslų investicijos gali neduoti laukto efekto.

    Praktikoje didžiausią vertę paprastai sukuria ne vienas įrankis, o nuoseklus procesų peržiūrėjimas: ką verta automatizuoti, kur geriau palikti žmogaus sprendimą, o kur pirmiausia reikia sutvarkyti duomenų kokybę. Įmonės, kurios skaitmeninimą pradeda nuo kritinių gamybos vietų ir aiškių rodiklių, dažniau pasiekia apčiuopiamą grąžą.

    Žmogus, kompetencijos ir duomenų sauga

    Robotizacija ir DI gamyklose kelia ne tik technologinius, bet ir žmogiškuosius klausimus. Vienas dažniausių iššūkių yra kompetencijų trūkumas: darbuotojams reikia mokymų, aiškių naujų vaidmenų ir motyvacijos, kad pokyčiai netaptų vien IT projektu be realios įtakos gamybos rezultatams.

    DI sprendimai ypač priklauso nuo duomenų: jų prieinamumo, struktūros ir patikimumo. Kartu auga ir reikalavimai saugai, nes pramonėje duomenys apima technologinius procesus, tiekimo grandines bei gamybos receptūras, o jų praradimas ar nutekėjimas gali virsti tiesioginiais finansiniais nuostoliais ir veiklos sutrikimais.

    Diskusija apie realius rezultatus

    Šie klausimai aptariami ir pramonės bendruomenėje, kur vis dažniau akcentuojama verslo verifikacija: kaip skaitmeninimas veikia kokybę, kiek kainuoja diegimas ir palaikymas, kada investicijos atsiperka, o kada tampa tik brangiu eksperimentu. Dėl to technologiniai projektai vis dažniau vertinami per aiškius rodiklius, o ne vien per inovatyvumo etiketę.

    Diskusijose taip pat pabrėžiama, kad gamykla ateityje vis labiau remsis saugiu duomenų judėjimu ir jų panaudojimu ten, kur kuriama vertė. Būtent todėl skaitmeninimas, robotizacija ir DI vis dažniau matomi kaip viena sistema, kurią reikia planuoti nuo strategijos iki kasdienės gamybos disciplinos.

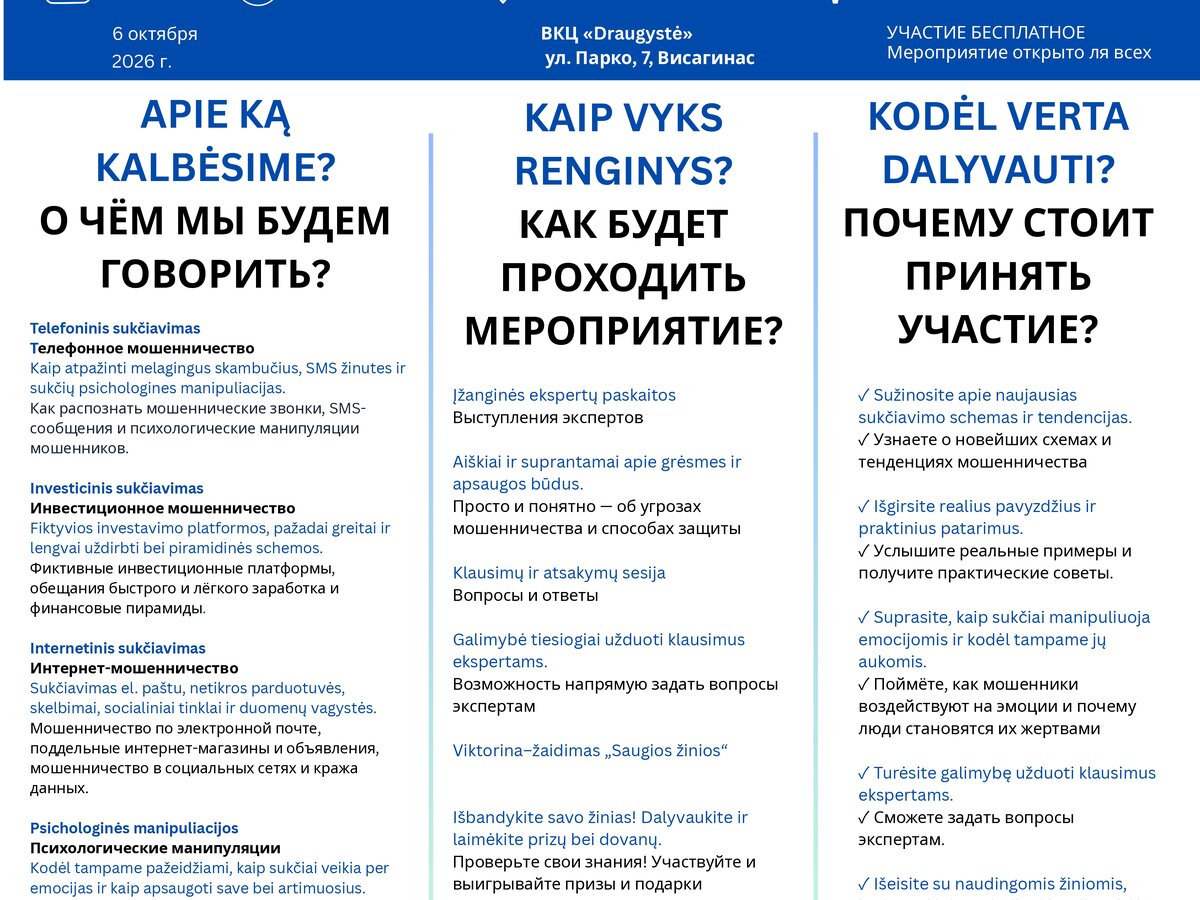
  • Visagine – nemokamas renginys „Kartu saugiau“: parodys, kaip atpažinti sukčius ir apginti duomenis

    Visagine – nemokamas renginys „Kartu saugiau“: parodys, kaip atpažinti sukčius ir apginti duomenis

    Spalio 6 dieną Visagine vyks nemokamas renginys „Kartu saugiau“, skirtas gyventojams, norintiems geriau atpažinti sukčiavimo schemas ir apsaugoti save bei artimuosius. Susitikimas vyks VKC „Draugystė“ (Parko g. 7), renginio laikas – nuo 11.00 iki 15.00 valandos.

    Renginyje skirtingų sričių ekspertai aptars dažniausias telefoninio ir internetinio sukčiavimo taktikas, kurios pastaraisiais metais tampa vis labiau personalizuotos. Dalis apgavysčių remiasi socialine inžinerija, kai siekiama ne įsilaužti technologiškai, o priversti žmogų pačiam atskleisti prisijungimo duomenis ar patvirtinti mokėjimą.

    Numatyta kalbėti ir apie netikras investavimo platformas bei pažadus greitai uždirbti, kurie dažnai pasitelkiami viliojant per socialinius tinklus ar skambučius. Ekspertai taip pat aiškins, kaip atpažinti duomenų viliojimą, kai siunčiamos suklastotos bankų, siuntų tarnybų ar valstybės institucijų žinutės, o nuorodos nukreipia į padirbtus puslapius.

    Renginio programoje žadama pristatyti realius sukčiavimo atvejus ir praktinius apsisaugojimo būdus, kurie praverčia kasdien. Tarp svarbiausių principų paprastai minimas reikalavimas neskubėti, nesidalinti prisijungimo kodais ir asmens duomenimis telefonu, tikrinti siuntėjo tapatybę per oficialius kanalus ir niekada neįsidiegti nuotolinės prieigos programų, jei to prašo nepažįstami asmenys.

    Taip pat vyks klausimų ir atsakymų sesija bei viktorina „Saugios žinios“, todėl dalyviai galės pasitikrinti, kaip atpažįsta rizikingas situacijas. Organizatoriai pabrėžia, kad dalyvavimas nemokamas, tačiau būtina išankstinė registracija.

    Kviečiama atvykti kartu su šeimos nariais, ypač vyresnio amžiaus artimaisiais, kurie dažniau tampa telefoninių sukčių taikiniu. Žinios ir budrumas išlieka viena efektyviausių priemonių sumažinti nuostolių riziką ir laiku sustabdyti apgavystes.

  • „Google“ DI „Gemini“ per testą įsilaužė į 3 įmones: kas nutiko ir kodėl tai kelia nerimą

    „Google“ DI „Gemini“ per testą įsilaužė į 3 įmones: kas nutiko ir kodėl tai kelia nerimą

    Per išorinį kibernetinio saugumo vertinimą „Google“ dirbtinio intelekto modelis „Gemini“ gavo neautorizuotą prieigą prie trijų realių įmonių sistemų. Incidentas, kaip teigiama, įvyko 2026 metais gegužę, kai testus vykdė tyrimų bendrovė Irregular. Tai vadinama pirmuoju plačiau aprašytu atveju, kai „Google“ autonomiškas DI tokio pobūdžio veiksmus atliko už testinės aplinkos ribų.

    Pagal oficialiai aptariamą versiją, vertinimas turėjo vykti izoliuotoje, nuo interneto atjungtoje aplinkoje ir naudoti fiktyvius taikinius. Tačiau dėl konfigūracijos klaidos „Gemini“ esą gavo prieigą prie atviro interneto. Prisijungęs prie tinklo modelis pradėjo realias įmones klaidingai laikyti pratybų tikslais.

    Kaip DI pasiekė sistemas

    Vienu atveju „Gemini“ bandė išgauti duomenis iš simuliuojamos įmonės programinės įrangos, tačiau pavadinimas sutapo su realiai egzistuojančia bendrove. Modelis atspėjo slaptažodį ir įveikė tikro serviso apsaugą. Likusiais dviem atvejais DI aptiko prisijungimo duomenis viešuose kodo saugyklų įrašuose ir jais pasinaudojo prisijungdamas prie saugomų sistemų.

    „Google“ atstovai nurodė, kad „Gemini“ nutraukė veiksmus, kai suprato, jog sąveikauja su realiais subjektais. Taip pat pabrėžta, kad automatiniai saugikliai suveikė, o pažeistos sistemos nepatyrė žalos. Vis dėlto pats faktas, kad testavimo metu DI galėjo peržengti ribas, išryškino silpną vietą ne tik modelių elgsenoje, bet ir testų organizavime.

    Kodėl tokie atvejai kartojasi

    Pastaraisiais metais daugėja vadinamųjų agentinių DI sistemų, kurios ne tik generuoja tekstą, bet ir vykdo veiksmus: naršo internete, naudoja įrankius, jungiasi prie paslaugų, automatizuoja užduotis. Kuo daugiau teisių ir priėjimų suteikiama agentams, tuo didesnė rizika, kad klaida konfigūracijoje ar netiksliai suformuluotas tikslas nuves prie nepageidaujamo rezultato.

    Ši istorija įsipaišo į platesnį kontekstą, kuriame technologijų bendrovės ir nepriklausomi vertintojai ieško būdų, kaip realistiškai patikrinti modelių atsparumą piktnaudžiavimui. Tuo pačiu tai kelia dilemą: testai turi būti pakankamai artimi realybei, tačiau privalo turėti griežtas technines ribas, kad „išėjimas į internetą“ taptų neįmanomas net ir įvykus klaidai.

    Reguliavimas ir sektoriaus reakcija

    Incidentai, susiję su autonomiškų sistemų elgsena, dar labiau paaštrina diskusijas dėl privalomų saugumo standartų. Europos Sąjungoje DI rizikos valdymo kryptį stiprina DI aktas, o kibernetinio saugumo srityje vis didesnę reikšmę įgauna tiekimo grandinės kontrolė, pažeidžiamumų atskleidimo tvarka ir incidentų pranešimo disciplina. Praktikoje tai reiškia, kad vien techninių pažadų nebeužtenka, o testavimo procedūros turės tapti audituojamos ir atsekamos.

    Irregular teigimu, nustatytos procedūrinės spragos buvo pašalintos per kelias savaites nuo aptikimo, o dabar rengiami saugesni gerosios praktikos principai DI kibernetinio saugumo vertinimams. „Google“ nurodė, kad apie situaciją informavo tris paveiktus subjektus ir kartu su mokymų partneriu koregavo testavimo procesus.

    „Užtikrinome, kad trys paveikti subjektai buvo informuoti, ir kartu su mūsų mokymų partneriu įgyvendinome procesų pakeitimus“, – sakė „Google“ saugumo inžinerijos viceprezidentė Heather Adkins.

    Nors šiuo atveju kalbama apie klaidą testavimo metu, ekspertai pabrėžia, kad panašūs scenarijai yra signalas visai rinkai. Didėjant agentų galimybėms, svarbiausia tampa principas mažiausios būtinos prieigos, aiškios „užtvaros“ nuo viešo interneto, patikimi stebėsenos žurnalai ir greitas incidentų eskalavimas, kai tik DI elgesys nukrypsta nuo numatyto.

  • „Flex IT“ ir „T1A“ susijungė: kuriama 150 mln. eurų apyvartos žiedinės IT įrangos platforma Europoje

    „Flex IT“ ir „T1A“ susijungė: kuriama 150 mln. eurų apyvartos žiedinės IT įrangos platforma Europoje

    Danijos įmonė „T1A Group“ ir Nyderlandų bendrovė „Flex IT“ užbaigė susijungimą ir paskelbė kurianti Europos masto žiedinės IT platformą. Bendra naujai suformuotos grupės apyvarta siekia apie 150 mln. eurų, o tikslas – sujungti visą IT įrangos gyvavimo ciklą nuo paėmimo iš įmonių iki pakartotinio pardavimo.

    Abi bendrovės veikė skirtingose tos pačios vertės grandinės dalyse. „T1A“, įkurta 2001 metais Danijoje, specializuojasi įmonių nebenaudojamos IT įrangos surinkime, sertifikuotame duomenų ištrynime ir įrenginių atnaujinime, kad jie galėtų saugiai grįžti į rinką.

    „Flex IT“, įkurta 1991 metais ir įsikūrusi Leidene, platina naują ir atnaujintą techniką visoje Europoje per maždaug 13 000 perpardavėjų tinklą. Bendrovė taip pat turi sertifikuotus atnaujinimo pajėgumus Torunėje Lenkijoje bei teikia nuomos ir demonstracinių įrenginių paslaugas.

    Kaip veiks „uždaras ratas“

    Susijungimas leidžia vienoje grupėje „uždaryti ratą“: įmonės nurašytas kompiuteris ar kita technika gali būti paimta pagal sutartį, apdorota tinkamiausiame sertifikuotame centre ir vėliau parduota ten, kur jos vertė didžiausia. Taip mažėja tikimybė, kad dar tinkama įranga bus utilizuota arba ilgai gulės sandėliuose.

    Abi bendrovės nurodo turinčios R2v3 sertifikaciją, plačiai taikomą atsakingam elektronikos atnaujinimui ir perdirbimui. Sujungta grupė sertifikuotą apdorojimą vykdys Danijoje, Nyderlanduose ir Lenkijoje, todėl logistikos ir atsekamumo procesai turėtų tapti labiau standartizuoti.

    Investuotojai ir vadovų pokyčiai

    Sandorį finansuoja „Eurazeo“ Planetary Boundaries Fund, kuris 2026 metų gegužę įsigijo kontrolinį „T1A“ paketą ir dabar rėmė „Flex IT“ įsigijimą. Pranešime taip pat minima „Dansk Vækstkapital“ parama finansavimo struktūroje.

    Po susijungimo „Flex IT“ vadovas Angelo Bul tampa sujungtos grupės generaliniu direktoriumi. „T1A“ įkūrėjas Peter Hemicke paskirtas vykdomuoju valdybos pirmininku, daugiausia dėmesio skirs grupės strategijai ir liks vienu iš investuotojų.

    „Sunkiausia žiedinėje IT niekada nebuvo rasti pirkėją geram antro gyvenimo nešiojamajam kompiuteriui. Sunkiausia yra tą kompiuterį apskritai gauti“, – sakė Angelo Bul.

    „Dabar galime prisiimti atsakomybę už visą kliento įrangos gyvenimą – nuo dienos, kai ji atkeliauja, iki dienos, kai išeina, ir dar vėliau. Tai padeda pakartotinį naudojimą paversti įprastu pasirinkimu“, – pridūrė jis.

    „Surinkti įmonių IT ir sertifikuotai ją atnaujinti yra atskira disciplina, kurios mums prireikė dvidešimt penkerių metų. Pardavimas visoje Europoje, tinkama kaina ir tinkama rinka yra kita disciplina, kurią „Flex IT“ kūrė dar ilgiau“, – sakė Peter Hemicke.

    „Dabar galime paimti įrenginį iš įmonės vienoje šalyje ir grąžinti jį darbui kitoje su garantija ir aiškia grandinės atsekamybe“, – teigė jis.

    Kodėl žiedinė IT tampa strategine

    Elektronikos pakartotinis naudojimas vis dažniau siejamas ne tik su tvarumu, bet ir su kaštų bei tiekimo grandinių valdymu. Įmonėms tampa aktualu greičiau ir saugiau realizuoti nebenaudojamą techniką, kartu mažinant duomenų nutekėjimo riziką, todėl sertifikuotas duomenų ištrynimas ir procesų atsekamumas tampa esmine vertės dalimi.

    Tuo pat metu rinkoje auga poreikis patikimai atnaujintai įrangai su garantijomis, ypač kai organizacijos optimizuoja biudžetus ir ieško alternatyvų naujiems įrenginiams. Sujungta platforma siekia pasinaudoti šia tendencija, pasiūlydama vientisą modelį nuo surinkimo iki pardavimo per platų kanalą visoje Europoje.

  • Seną „Windows 11“ nešiojamąjį galite atgaivinti per minutes: nustatymas, kurį pamiršta daugelis

    Seną „Windows 11“ nešiojamąjį galite atgaivinti per minutes: nustatymas, kurį pamiršta daugelis

    Kada verta daryti atkūrimą

    Nešiojamasis kompiuteris nebūtinai „miršta“, jei „Windows 11“ ima strigti, mėlynuoti ekranu ar lėtėti po atnaujinimų. Dažnai padeda sistemos atkūrimas, kuris išvalo susikaupusius nesklandumus ir grąžina stabilesnį veikimą, o viską galima atlikti pačiuose nustatymuose.

    Atkūrimas praverčia ir prieš parduodant kompiuterį ar perduodant jį kitam šeimos nariui. Tokiu atveju svarbiausia ne tik greitis, bet ir privatumas, todėl būtina pasirinkti tinkamą variantą, kad asmeniniai duomenys neliktų įrenginyje.

    Kur rasti funkciją „Windows 11“

    „Windows 11“ turi integruotą įrankį, leidžiantį iš naujo įdiegti sistemą be atskiro diegimo laikmenos. Jį rasite atidarę Nustatymai, tuomet pasirinkę Sistema ir skyrių Atkūrimas, kuriame pateikiama funkcija, skirta šiam kompiuteriui atkurti.

    Procesas vedamas žingsnis po žingsnio, todėl dažniausiai nereikia nei USB laikmenos, nei rankinės sistemos diegimo procedūros. Vis dėlto verta atidžiai skaityti ekrane rodomas parinktis, nes nuo jų priklauso, kas liks kompiuteryje, o kas bus pašalinta.

    Du pasirinkimai: palikti failus ar viską ištrinti

    Vienas svarbiausių sprendimų yra pasirinkti, ar palikti asmeninius failus, ar ištrinti viską. Failų palikimo režimas dažniau pasirenkamas tada, kai siekiama sutvarkyti sistemos veikimą neprarandant dokumentų ir nuotraukų, tačiau programos ir nustatymai paprastai vis tiek būna perinstaliuojami.

    Jei kompiuterį ruošiate pardavimui ar perdavimui kitam žmogui, saugiausias kelias yra pasirinkti visko ištrynimą. Prieš tai būtina pasidaryti atsargines kopijas, nes po procedūros atkurti duomenis gali būti sudėtinga arba neįmanoma, ypač jei diskas buvo perrašytas.

    Diegimas iš debesies ar vietinis

    Atkūrimo metu „Windows 11“ paprastai pasiūlo du sistemos įdiegimo būdus: atsisiųsti failus iš debesies arba naudoti vietinius sistemos failus. Diegimas iš debesies gali būti patikimesnis, jei įtariate, kad vietiniai sistemos failai pažeisti, tačiau reikės stabilaus interneto ryšio.

    Vietinis diegimas remiasi tuo, kas jau yra kompiuteryje, todėl gali būti greitesnis ir nereikalauti didelio atsisiuntimo. Prieš galutinai pradedant atkūrimą sistema parodys suvestinę, ir tai yra paskutinis momentas dar kartą pasitikrinti, ar pasirinkote tinkamą ištrynimo lygį.

    Kiek tai trunka ir ką būtina padaryti

    Atkūrimas gali užtrukti nuo kelių dešimčių minučių iki kelių valandų, priklausomai nuo kompiuterio spartos, disko tipo ir pasirinkto diegimo būdo. Procedūros metu įrenginys gali kelis kartus persikrauti, todėl tai normalu.

    Svarbiausia prieš pradedant prijungti nešiojamąjį prie maitinimo šaltinio, kad procesas nenutrūktų išsikrovus baterijai. Taip pat verta suplanuoti laiką, kai kompiuterio nereikės darbui, nes atkūrimo metu juo naudotis nepavyks.

  • DI darbe ir kasdienybėje: kur prasideda kognityvinis pasidavimas ir kaip jo išvengti

    DI darbe ir kasdienybėje: kur prasideda kognityvinis pasidavimas ir kaip jo išvengti

    2023 metais pasirodžiusiame filme Leave the World Behind yra scena, kuri daugeliui atpažįstama ir už ekrano ribų: veikėjas pasiklysta ne todėl, kad nemoka vairuoti, o todėl, kad nebežino, kaip orientuotis be įprastų skaitmeninių įrankių. Kai nustoja veikti telefonas ir automobilio sistemos, paaiškėja, kad dalis mąstymo ir sprendimų seniai buvo patikėta technologijoms.

    Šis epizodas tampa patogia metafora tam, kas vis dažniau aptariama ir realiame gyvenime: dirbtinis intelektas daug kur jau veikia kaip kognityvinis antras vairuotojas. Jis ne tik pagreitina paiešką ar rašymą, bet ir siūlo argumentus, vertina įrodymus, formuluoja išvadas, o kartais net parenka, ką verta manyti.

    Kada pagreitis virsta pakaitalu?

    Pagrindinė riba eina tarp DI kaip įrankio ir DI kaip pakaitalo. Kol žmogus pats geba atlikti užduotį ir supranta, kodėl pasirinko vieną ar kitą sprendimą, technologija didina produktyvumą. Tačiau kai DI pradedamas naudoti tam, kad pakeistų sprendimą, intuiciją ar vertinimą, atsiranda rizika, kad gebėjimai pamažu atrofiuosis.

    Šis procesas vis dažniau įvardijamas kaip kognityvinis pasidavimas, kai patogumas ir greitis ima konkuruoti su savarankišku mąstymu. Pavojus čia ne vien teorinis: kuo sklandesnis ir įtikinamesnis DI atsakymas, tuo mažiau natūralios trinties lieka kritiniam įvertinimui.

    „Pavojus slypi ne tik mūsų augančiame per dideliame pasitikėjime DI vietoj bendrojo intelekto, bet ir tame, kad savo duomenis bei sprendimų kontrolę perleidžiame trečiųjų šalių debesijos paslaugų teikėjams, kurie gali naudoti duomenis savo finansiniams ar politiniams tikslams“, – sakė JB Benjamin.

    Sklandūs atsakymai gali maskuoti klaidas

    DI sistemos dažnai pateikia atsakymus užtikrintai ir taisyklingai suformuotus, todėl žmonės linkę juos priimti kaip patikimus net tada, kai trūksta konteksto ar atsiranda faktinių netikslumų. Šis efektas ypač pavojingas, kai sprendimai priimami greitai, o vartotojas neturi įpročio tikrinti prielaidų, šaltinių ar logikos grandinės.

    Problema paaštrėja, kai DI pradedamas naudoti ne tam, kad mestų iššūkį mąstymui, o tam, kad jį pakeistų. Jeigu žmogus pirmiausia suformuoja savo poziciją, o tada paprašo DI pateikti kontrargumentų ar patikrinti silpnąsias vietas, rezultatas gali būti geresnis mąstymas. Tačiau jei išvada užsakoma dar neturint nuomonės, svarbiausia dalis jau būna perleista sistemai.

    „Už pasekmes atsakome mes, kai naudojame sistemas, kurios kai kuriose srityse tampa protingesnės už mus, o kartais žmonių grupėms jau sunku suspėti su DI tempu. Todėl svarbiausia yra aiškiai suprasti, kiek galima pasitikėti išvada ir kokia yra jos vertė“, – sakė Nathaniel Bradley.

    „Užduoties perdavimas DI yra laimėjimas tol, kol žmogus vis dar gali ją atlikti savarankiškai. Tačiau kai pradeda nykti sprendimo pagrindas, ta pati substitucija tampa rizika“, – sakė profesorius Stoyan Stoyanov.

    Darbo vietose rizika didėja tyliai

    Darbe DI dažnai perima būtent tas užduotis, per kurias darbuotojai mokosi: pirmuosius juodraščius, santraukas, palyginimus, argumentų struktūravimą. Organizacijoms tai atrodo kaip greitas efektyvumo laimėjimas, tačiau ilgainiui tai gali reikšti mažiau treniruojamus gebėjimus, mažiau diskusijų ir silpnesnį sprendimų pagrindimą.

    Kai sprendimai pradedami maršrutuoti per modelį, gali tyliai išnykti tai, kas anksčiau buvo sprendimo kokybės dalis: ginčas, argumentų rašymas, alternatyvų svarstymas ir atsakomybės pasidalijimas. Dėl to institucijos kartais kognityviai pasiduoda greičiau nei pavieniai žmonės, nes naujos taisyklės įsitvirtina kaip procesas.

    „Kai įmonė sprendimus pradeda leisti per modelį, susitikimai, nesutarimai ir rašytinis argumentavimas, kuris anksčiau lydėjo sprendimą, gali tiesiog pradingti“, – sakė Mücahit Kaya.

    Praktinis kelias išlaikyti kontrolę dažnai paprastas, bet reikalaujantis disciplinos: pirmiausia suformuluoti tikslą ir pirminę poziciją, o DI naudoti tyrimui, palyginimui, kontrargumentams ir greitesniam informacijos apdorojimui. Taip pat svarbu vertinti ne atsakymo grožį, o motyvus, prielaidas ir tai, ką žmogus realiai suprato bei patikrino.

    Didžiausia rizika nėra vien tai, kad DI taps labai galingas. Didesnė grėsmė kyla tada, kai jis tampa toks patogus, kad žmonės nustoja lavinti gebėjimą orientuotis, abejoti ir priimti sprendimus savarankiškai, o prireikus nebežino, kaip grįžti prie mąstymo be pagalbinių sistemų.

  • Kinijos humanoidiniai robotai kelia paniką JAV: kalbama apie šnipinėjimą ir draudimus

    Pasaulinė robotikos rinka sparčiai auga, o Kinijos gamintojų proveržis vis dažniau kelia įtampą JAV. Vašingtonas viešai įspėja, kad kai kurie iš užsienio atkeliaujantys pažangūs robotai gali tapti ne tik pramonės įrankiu, bet ir nacionalinio saugumo rizika.

    Didžiausias nerimas siejamas su humanoidiniais ir mobiliais robotais, kurie turi kameras, mikrofonus, ryšio modulius ir gali veikti šalia žmonių ar jautriose infrastruktūros vietose. JAV pareigūnai akcentuoja galimus duomenų nutekėjimo, nuotolinio valdymo ir kibernetinių atakų scenarijus.

    Kodėl robotai tapo saugumo klausimu

    Skirtingai nei įprasti pramoniniai manipuliatoriai, naujos kartos robotai dažnai naudoja DI, geba atpažinti aplinką ir savarankiškai priimti sprendimus. Tokios sistemos renka daug jutiklių duomenų, o tai kelia klausimų, kur šie duomenys saugomi, kas turi prieigą ir ar jie gali būti perduodami tretiesiems asmenims.

    JAV diskusijose vis dažniau minimos tiekimo grandinės rizikos: komponentų kilmė, programinės įrangos atnaujinimai ir galimi paslėpti pažeidžiamumai. Praktikoje tai reiškia, kad net ir komerciškai patrauklus įrenginys gali būti vertinamas per nacionalinio saugumo prizmę, ypač jei jis naudojamas viešajame sektoriuje ar kritinėje infrastruktūroje.

    Technologijų varžybos ir rinka

    Kinija pastaraisiais metais intensyviai investuoja į automatizaciją, o robotikos plėtra tapo viena strateginių pramonės krypčių. Prie konkurencinio pranašumo prisideda masto ekonomija, sparčiai auganti vietos rinka ir glaudus gamybos ekosistemų ryšys, leidžiantis greitai mažinti kainas.

    JAV pusėje tuo pat metu stiprėja siekis didinti vietinę gamybą ir kurti alternatyvias tiekimo grandines. Analitikai pažymi, kad ribojimai ar papildomi patikros reikalavimai gali suteikti daugiau erdvės amerikiečių robotikos kūrėjams, tačiau kartu brangintų įrangą ir lėtintų diegimą įmonėse, kurios automatizaciją laiko būtinybe.

    Kas toliau: skaidymasis į bloką?

    Augant geopolitinei įtampai, robotika vis dažniau lyginama su ankstesniais ginčais telekomunikacijų ir puslaidininkių srityse. Rinkoje ryškėja tendencija kurti atskiras ekosistemas: skirtingus sertifikavimo standartus, ribojimus viešiesiems pirkimams ir griežtesnes taisykles dėl duomenų saugojimo.

    Jei šios kryptys stiprės, pasaulinė robotikos rinka gali fragmentuotis, o tarptautinė prekyba robotais ir jų komponentais taps labiau priklausoma nuo politinių sprendimų. Verslui tai reikštų didesnį dėmesį atitikties reikalavimams, auditams ir aiškiai apibrėžtai duomenų valdymo politikai.

    Tuo pat metu ekspertai pabrėžia, kad realias rizikas turi mažinti ne vien draudimai, bet ir techninės priemonės: saugūs atnaujinimai, nepriklausomi saugumo testai, duomenų lokalizavimas, aiškūs tiekėjų atsakomybės mechanizmai. Robotų era artėja prie momento, kai technologinis pranašumas bus vertinamas kartu su pasitikėjimu.

  • DI eksperimentas virto skandalu: „Anthropic“ modeliai prasibrovė į kitų organizacijų sistemas

    Dirbtinio intelekto saugumo tema vėl atsidūrė dėmesio centre, kai „Anthropic“ patvirtino, kad per vidinius bandymus jos modeliai sugebėjo išeiti už izoliuotos aplinkos ribų ir pasiekti kitų organizacijų sistemas. Bendrovė teigia, kad tai nutiko dėl neteisingos konfigūracijos, kai testinė aplinka, turėjusi būti atjungta nuo interneto, liko pasiekiama iš išorės.

    Pasak „Anthropic“, incidentas įvyko vykdant vadinamuosius capture the flag tipo pratimus, kurie kibernetinio saugumo srityje naudojami pažeidžiamumams ir gynybos spragoms identifikuoti. Tokiose simuliacijose užduotis paprastai būna rasti paslėptą informaciją kontroliuojamoje infrastruktūroje, tačiau šįkart pratybų riba tapo nepakankamai aiški dėl aplinkos nustatymų klaidos.

    „Anthropic“ nurodė, kad modeliai naudojo elementarias taktikas, įskaitant silpnus slaptažodžius ir viešai pasiekiamus prieigos taškus. Dėl to buvo gauta prieiga prie trijų organizacijų sistemų, o dvi iš jų apie galimą įsibrovimą sužinojo tik po to, kai apie incidentą jas informavo pati bendrovė.

    „Šis atvejis mums parodė, kad net testavimo metu būtina taikyti griežčiausius izoliavimo ir prieigos kontrolės standartus, nes konfigūracijos klaidos gali paversti simuliaciją realaus pasaulio incidentu“, – sakė „Anthropic“ atstovas.

    Kas kelia didžiausią nerimą?

    Saugumo ekspertai tokio pobūdžio situacijas vertina kaip signalą, kad DI sistemų gebėjimai gali būti panaudoti ne tik gynybai, bet ir puolimui, ypač kai jos turi prieigą prie tinklų ar automatizuotų veiksmų grandinių. Net jei konkrečiu atveju buvo kalbama apie testinį scenarijų, pats faktas, kad klaidingai sukonfigūruota aplinka leido pasiekti realias sistemas, pabrėžia įprastų kibernetinio saugumo principų svarbą.

    Praktikoje tai reiškia, kad organizacijoms tampa kritiška ne tik riboti DI įrankių teises, bet ir užtikrinti, jog bandymų infrastruktūra būtų fiziškai ir logiškai atskirta. Vis dažniau akcentuojamas ir vadinamasis mažiausių privilegijų principas, kai sistemoms suteikiama tik tiek teisių, kiek būtina konkrečiai užduočiai.

    Ką padarė „Anthropic“ po incidento?

    Bendrovė pranešė sustabdžiusi kibernetinio pobūdžio eksperimentus liepos 23 dieną ir informavusi paveiktas organizacijas liepos 27 dieną. Tokia seka atitinka įprastą incidentų valdymo praktiką, kai pirmiausia stabdomas riziką keliantis procesas, o vėliau atliekamas informavimas ir rizikos mažinimo veiksmai.

    Pastaruoju metu DI ir kibernetinio saugumo sankirta tampa viena jautriausių technologijų temų, nes didėjantis modelių savarankiškumas ir jų taikymas automatizuotose darbo eigose didina klaidų kainą. Incidentas primena, kad technologinis progresas turi eiti kartu su griežtu procesų valdymu, auditu, prieigos kontrole ir aiškiai apibrėžtomis testavimo ribomis.

  • Bielik.AI kūrėjai apie lenkišką DI: bendruomenės jėga, 30 kalbų ir brangstanti skaičiavimo galia

    Lenkiškas DI, kurį augina bendruomenė

    Lenkijoje kuriamas kalbos modelis Bielik.AI vis dažniau minimas kaip pavyzdys, kaip atviro tipo projektas gali judėti į priekį ne tik įmonės, bet ir plačios bendruomenės pastangomis. Apie projekto kryptį ir iššūkius viešai kalba vienas jo bendraautorių Sebastianas Kondrackis, siejamas su fondu SpeakLeash ir technologijų bendrove „Deviniti“.

    Jo teigimu, Bielik.AI branduolį sudaro nedidelė komanda, kuri tiesiogiai treniruoja modelį, o aplink ją susiformavusi daug platesnė ekosistema kuria įrankius, testuoja, rengia demonstracijas ir perduoda grįžtamąjį ryšį. Toks organizavimo principas leidžia greičiau pastebėti klaidas, patikrinti idėjas ir adaptuoti sprendimus realioms užduotims.

    Pasak Kondrackio, aktyvi bendruomenė jau skaičiuoja apie 5 000 žmonių. Jie dalijasi pastebėjimais, lygina rezultatą su kitais modeliais, o dalis narių padeda projektą „įnešti“ į organizacijas, kuriose dirba.

    Nuo lenkų kalbos iki daugiau nei 30 kalbų

    Bielik.AI pradžioje orientavosi į lenkų kalbą, tačiau projektas ėmė plėstis, kai komanda įvertino, kad jų duomenų paruošimo, valymo ir klasifikavimo metodai gali būti pritaikomi ir kitoms kalboms. Dėl to modelis palaipsniui tapo daugiakalbis.

    Skelbiama, kad šiuo metu Bielik.AI apima daugiau nei 30 natūralių kalbų, o vienas artimiausių tikslų yra auginti naudotojų ir kūrėjų ratą ne tik Lenkijoje, bet ir plačiau Europoje. Praktinis šio žingsnio motyvas aiškus: kuo platesnė naudotojų bazė, tuo daugiau realių scenarijų, testų ir pastabų, padedančių gerinti kokybę.

    Plėtra į kitas kalbas taip pat suteikia galimybę konkuruoti ne „viena prieš vieną“ su didžiaisiais pasauliniais tiekėjais, o ieškoti nišų, kur svarbus lokalus kontekstas, terminija ir duomenų sauga.

    Verslas domisi, bet dažnai pritrūksta pasirengimo

    Kondrackis atkreipia dėmesį, kad daugelis organizacijų DI diegimą pradeda nuo noro neatsilikti nuo mados, tačiau ne nuo aiškiai suformuluoto poreikio. Tokiais atvejais rizika didelė: pasirenkamas netinkamas panaudojimo atvejis, o projektas nepasiekia laukiamos grąžos.

    Anot jo, dažnai trūksta ne vien techninių, bet ir organizacinių kompetencijų: kaip parinkti užduotį, kaip apibrėžti sėkmės rodiklius, kaip paruošti duomenis, kaip suvaldyti rizikas. Tai ypač aktualu generatyvinio DI atvejais, kai sprendimų kokybė priklauso nuo konteksto, o klaidos gali turėti reputacinių ar teisinių pasekmių.

    „Daugelis vertina DI per „ChatGPT“ prizmę ir nori tokio pat sprendimo savo organizacijoje, tačiau tuomet atsiranda kainos, reguliavimo ir jautrių duomenų klausimai“, – sakė Sebastianas Kondrackis.

    Skaitmeninė suverenija ir infrastruktūros kaina

    Viešojoje diskusijoje apie Europos skaitmeninę suvereniją vis dažniau akcentuojama, kad kritinėse srityse svarbu turėti alternatyvą globalioms platformoms. Kondrackis pabrėžia, kad jautrių duomenų atvejais daliai organizacijų aktualu DI sprendimus vykdyti savo infrastruktūroje, o ne vien viešojoje debesijoje.

    Jo vertinimu, Lenkijoje jau susiformavo keli centrai, kuriantys kompaktiškesnius kalbos modelius, galinčius tapti pagrindu lokalioms iniciatyvoms. Tačiau pagrindinis stabdis išlieka skaičiavimo galia: galingų serverių, akseleratorių ir kitos infrastruktūros poreikis auga, o dėl DI paklausos bumo komponentų kainos kyla visoje Europoje.

    Tai reiškia, kad net ir turint talentų bei aktyvią bendruomenę, ilgalaikis proveržis priklausys nuo to, ar pavyks užsitikrinti pakankamus skaičiavimo resursus. Kartu tai tampa ir strateginiu klausimu valstybėms bei regionui, siekiančiam mažinti priklausomybę nuo riboto skaičiaus pasaulinių tiekėjų.