Tag: GDPR

  • Nuo dviejų gydytojų iki 800 000 naudotojų: „Vera Health“ pritraukė 26 mln. eurų DI platformai

    Nuo dviejų gydytojų iki 800 000 naudotojų: „Vera Health“ pritraukė 26 mln. eurų DI platformai

    Klinikinės sveikatos platforma „Vera Health“ pranešė užbaigusi A serijos investicijų etapą ir pritraukusi apie 26 mln. eurų. Raundui vadovavo „Threshold Ventures“, taip pat dalyvavo „Optum Ventures“, „Mantis VC“ ir „SV Angel“.

    Bendrovė teigia kurianti DI paremtą klinikinės paieškos variklį, kuris padeda gydytojams per kelias sekundes rasti, įvertinti ir palyginti medicininius įrodymus. Sistema pateikia šaltinius, paaiškina įrodymų stiprumą ir nurodo ribotumus, kad sprendimus būtų lengviau pagrįsti.

    „Vera Health“ nurodo, kad jos sprendimas atitinka HIPAA ir BDAR reikalavimus, taip pat yra sertifikuotas pagal SOC 2 Type II. Tokie standartai sveikatos sektoriuje dažnai laikomi būtina sąlyga, kai tvarkomi jautrūs pacientų duomenys ir vyksta integracijos su įstaigų sistemomis.

    Kaip platforma augo iki 800 000

    Įmonę įkūrė Maxime Allouch ir Taieb Bennani, o pradinė idėja gimė sprendžiant realų poreikį gydytojų aplinkoje. Pasak bendrovės, nuo dviejų pirmųjų naudotojų produktas išaugo iki daugiau nei 800 000 sveikatos priežiūros specialistų visame pasaulyje.

    „Vera Health“ tvirtina, kad platforma naudojama daugiau nei 190 šalių, o augimą stipriai skatino rekomendacijos tarp pačių medikų. Komanda, pasak įmonės, taip pat vyko į ligonines, stebėjo gydytojų darbo eigą ir testavo sprendimą medicinos kongresuose.

    Investuotojų susidomėjimą didina ir tai, kad klinikinė informacija kasdien plečiasi itin sparčiai, o gydytojams vis sunkiau greitai atsirinkti patikimiausius šaltinius. „Vera Health“ teigia apdorojanti dešimtis milijonų mokslinių publikacijų, klinikinių gairių ir vaistų informacijos, o atsakymus pagrindžianti nuorodomis į konkrečius šaltinius.

    Kodėl svarbus vietinis kontekstas

    Vienas iš platformos akcentų yra vietinio konteksto taikymas: skirtingose šalyse galioja nevienodos klinikinės gairės, kompensavimo taisyklės ir praktikos standartai. Įmonė aiškina, kad dėl to gydytojui Europoje gali būti aktualios kitokios rekomendacijos nei kolegai Jungtinėse Valstijose.

    „Vera Health“ nurodo, kad sprendimas gali teikti pirmenybę nacionalinėms ir regioninėms gairėms, įtraukti vietos kalbos šaltinius ir aiškiai parodyti, kuriuo įrodymų rinkiniu remiamasi. Tai ypač svarbu srityse, kuriose gydymo algoritmai skiriasi dėl skirtingų ekspertinių rekomendacijų ar vaistų registracijos.

    Platforma taip pat siūlo sprendimus sveikatos sistemoms, leidžiančius įtraukti vidinius protokolus greta nacionalinių gairių. Tokiu atveju atsakymai gali būti pritaikomi skirtingoms specialybėms, pavyzdžiui, skubiajai medicinai reikalinga trumpa, laiko kritiška santrauka, o onkologijoje dažnai reikia gilesnio įrodymų palyginimo.

    Kaip elgiamasi, kai įrodymai prieštarauja

    Medicinoje dažna situacija, kai skirtingi tyrimai ar gairės pateikia nevienodas išvadas, ypač esant ribotam pacientų skaičiui ar retoms būklėms. „Vera Health“ teigia kurianti įrodymų reitingavimo sistemą, kuri vertina tyrimus pagal metodologiją, imties dydį, šališkumo riziką, aktualumą ir kitus kriterijus.

    Įmonės teigimu, kai šaltiniai nesutampa, sistema neapsimeta turinti vieną galutinį atsakymą, o parodo, kur slypi nesutarimai ir kokie argumentai juos palaiko. Tokia prieiga sveikatos sektoriuje laikoma svarbia, nes per didelis užtikrintumas gali klaidinti, ypač kai literatūra dar nesuformavusi tvirtos išvados.

    Pastaraisiais metais daugiau dėmesio skiriama ir mokslinių publikacijų patikimumui, įskaitant atšauktus ar nekokybiškus tyrimus. „Vera Health“ teigia tikrinanti atšaukimus ir remianti vertinimą ne vien žurnalo reputacija, o visuma požymių, leidžiančių įvertinti įrodymų kokybę.

    Nemokamai gydytojams, mokamai įstaigoms

    „Vera Health“ nurodo, kad licencijuotiems gydytojams ir medicinos rezidentams prieiga išlieka nemokama, o pajamų modelis orientuotas į ligonines ir sveikatos sistemas. Mokamos versijos, pasak įmonės, apima gilesnes integracijas, institucinių protokolų įtraukimą ir labiau pritaikytą diegimą.

    Įmonė taip pat pabrėžia, kad siekia bendradarbiauti su medicinos draugijomis, leidėjais ir sveikatos sistemomis, tačiau teigia išlaikanti principą, jog partnerystės negali keisti atsakymų, jų šaltinių ar įrodymų vertinimo. Tai aktualu sveikatos technologijoms, kur pasitikėjimas ir skaidrumas dažnai lemia realų naudojimą klinikoje.

    Gautas finansavimas, „Vera Health“ teigimu, bus skirtas klinikinių įrodymų infrastruktūrai stiprinti, tarptautinei plėtrai ir naujoms partnerystėms. Ambicija mažinti atotrūkį tarp mokslo žinių ir kasdienės praktikos išlieka viena pagrindinių, nes dažnai pabrėžiama, kad inovacijos į rutiną ateina gerokai lėčiau, nei sukuriami nauji tyrimai.
  • Europos privatumo reguliuotojai griežtina taisykles išmaniesiems akiniams: šviesos, garsai ir atsakomybė

    Europos privatumo reguliuotojai griežtina taisykles išmaniesiems akiniams: šviesos, garsai ir atsakomybė

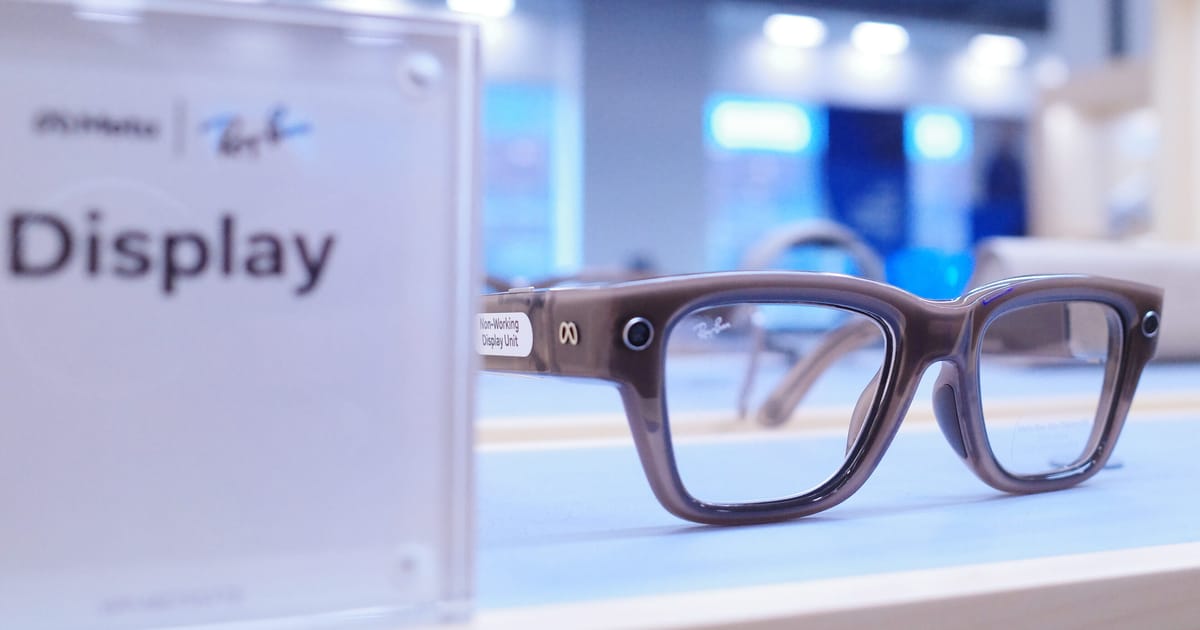
    Europos duomenų apsaugos institucijos siunčia aiškią žinią išmaniųjų akinių rinkai: filmuojant viešumoje turi būti lengva ir iš karto suprasti, kad žmogus yra įrašinėjamas. Europos duomenų apsaugos valdyba, vienijanti nacionalinius priežiūros organus, pateikė rekomendacijas, kurios gali pakeisti tai, kaip tokie įrenginiai kuriami ir parduodami Europoje.

    Reguliuotojų vertinimu, vienas svarbiausių principų yra skaidrumas, todėl išmaniuosiuose akiniuose turėtų veikti aiškūs signalai apie įrašymą. Siūloma derinti kelias priemones, pavyzdžiui, mirksinčias lemputes, garsinius perspėjimus ar kitas dizaino užuominas, kad aplinkiniai galėtų atpažinti įrenginį ir suprasti, kada jis renka vaizdo ar garso duomenis.

    Taip pat aptariamos ir modernesnės priemonės, kurios perkeltų perspėjimą į skaitmeninę erdvę, pavyzdžiui, pranešimai netoliese esantiems žmonėms į telefonus. Nors tokia idėja techniškai sudėtinga, ji atspindi kryptį, kuria juda privatumo priežiūra: vien vartotojo geros valios neužtenka, o skaidrumas turi būti įdiegtas pačiame produkte.

    Svarbi žinia rinkai yra ir atsakomybės klausimas. Reguliuotojai pabrėžia, kad privatumo reikalavimų laikymasis gali būti vertinamas ne tik per vartotojo elgesį, bet ir per gamintojų bei susijusių programėlių ar paslaugų teikėjų veiksmus, ypač jei jie nulemia, kaip lengvai ir nepastebimai galima filmuoti.

    Europos bendrasis duomenų apsaugos reglamentas daugiausia taikomas organizacijoms, tačiau yra išimtis asmeniniam, namų ūkio naudojimui. Vis dėlto išmaniųjų akinių atveju siūloma šią išimtį aiškinti siaurai, nes turinys dažnai greitai patenka į socialinius tinklus ir gali būti prieinamas neribotam žmonių skaičiui, o tai jau priartėja prie viešo duomenų tvarkymo.

    Kontekstas rinkoje rodo, kodėl šios rekomendacijos atsiranda dabar. Tokie gamintojai kaip „Meta“ išmaniuosius akinius pristato kaip stilingus ir diskretiškus įrenginius, o tai vartotojams patogu, bet aplinkiniams kelia daugiau rizikų. Kartu didieji žaidėjai, tarp jų „Samsung“ ir „Google“, yra paskelbę apie bendradarbiavimą kuriant naują išmaniųjų akinių kryptį, o „Apple“ planai šioje srityje viešojoje erdvėje taip pat aptarinėjami vis dažniau.

    Nors Europos duomenų apsaugos valdybos pozicija pati savaime nėra tiesiogiai privaloma, ji paprastai tampa orientyru, kaip nacionalinės institucijos vėliau vertins realius skundus ir tyrimus. Dėl to gamintojams tai yra signalas iš anksto peržiūrėti techninius sprendimus, vartotojų informavimą ir numatytą įrenginių naudojimo scenarijų, kad atitiktų privatumo reikalavimus dar prieš pasirodant naujiems produktams.

    Reguliuotojai taip pat kalba apie poreikį kurti bendrus, visai rinkai taikomus standartus, kurie padėtų žmonėms atpažinti išmaniuosius akinius ir suprasti, kaip tvarkomi duomenys. Praktikoje tai gali reikšti, kad Europoje įsitvirtins aiškesnės, vienodesnės taisyklės, o įrenginių dizainas taps mažiau nematomas, bet labiau prognozuojamas aplinkiniams.

    Privatumo tema išmaniųjų akinių kontekste vis labiau susikerta ir su dirbtinis intelektas pažanga, nes įrenginiai gali ne tik filmuoti, bet ir realiu laiku atpažinti objektus, versti tekstą ar apibendrinti aplinką. Tokios funkcijos didina patogumą, tačiau kartu kelia klausimų, kaip užtikrinti, kad viešumoje renkami duomenys būtų minimalūs, aiškiai paaiškinti ir tvarkomi teisėtai.

  • Ar socialiniai tinklai taps saugesni? Nutekinti „Meta“ dokumentai atvėrė spragas

    Ar socialiniai tinklai taps saugesni? Nutekinti „Meta“ dokumentai atvėrė spragas

    Diskusija, ar socialiniai tinklai gali tapti saugesni, įgavo pagreitį po to, kai buvusi „Meta“ darbuotoja Frances Haugen paviešino vidinius dokumentus. Jie rodė, kad bendrovė žinojo apie dalį žalos vartotojams, bet viešai problemą menkino.

    Nutekinta informacija ypač akcentavo paauglių psichikos sveikatos rizikas ir tai, kaip platformų dizainas bei rekomendavimo sistemos gali skatinti žalingą turinį. Tokie atvejai sustiprino klausimą, kur baigiasi verslo interesai ir prasideda pareiga užtikrinti vartotojų teises.

    „Bendrovės vadovybė žino, kaip padaryti „Facebook“ ir „Instagram“ saugesnius, bet nesirenka pokyčių, nes pelną iškelia aukščiau žmonių“, – sakė Frances Haugen Europos Parlamento klausymo metu.

    Kas yra skaitmeninės teisės?

    Skaitmeninės teisės apima tas pačias fundamentines žmogaus teises, kurios galioja ir neprisijungus, tik jų įgyvendinimas persikelia į internetą. Čia svarbiausios tampa saviraiškos laisvė, teisė į privatumą, asmens duomenų apsauga ir apsauga nuo diskriminacijos.

    Ekspertai pabrėžia, kad pažeidžiamumas platformose pasiskirsto netolygiai: dažniau nukenčia moterys, LGBTQ+ bendruomenės nariai, migrantai ir etninės ar religinės mažumos. Prie to prisideda ne tik atviras priekabiavimas, bet ir mažiau matomi mechanizmai, pavyzdžiui, kai algoritmai sistemingai sumažina tam tikrų grupių matomumą.

    Ką gali padaryti pačios platformos?

    Vienas pagrindinių įrankių – turinio moderavimas, tačiau jo efektyvumą riboja skaidrumo stoka. Dažnai neaišku, kiek sprendimų priimama žmonių, kiek automatizuotų sistemų, kaip jos apmokomos ir pagal kokius kriterijus turinys pašalinamas, apribojamas ar paliekamas pasiekiamas.

    Augant generuojamo turinio ir manipuliacijų mastui, platformos vis daugiau remiasi DI sprendimais: nuo šlamšto ir priekabiavimo filtrų iki netikro turinio aptikimo. Vis dėlto be aiškių taisyklių, auditų ir atskaitomybės automatizavimas gali ne tik sumažinti žalą, bet ir klaidingai cenzūruoti teisėtą turinį.

    Ką gali padaryti valdžia ir vartotojai?

    Europos Sąjungoje svarbiausias teisinis ramstis yra Bendrasis duomenų apsaugos reglamentas, numatantis vartotojų teises ir priežiūros institucijų kontrolę, kai tvarkomi asmens duomenys. Tačiau praktikoje pokyčiai dažnai ateina lėtai, nes didžiosios technologijų bendrovės sankcijas ir sprendimus ginčija teismuose, o procesai užtrunka.

    Reguliacinę aplinką papildo ir Europos Sąjungos dirbtinio intelekto aktas, įsigaliojęs 2024 metais, kuris kelia naujus reikalavimus didesnės rizikos DI sistemoms. Kartu Briuselyje vykstančios diskusijos dėl taisyklių supaprastinimo kelia klausimą, ar siekiant spartesnių inovacijų nebus susilpninta duomenų apsauga.

    Vartotojai taip pat turi teisę kreiptis į platformas ir sužinoti, kokie jų duomenys renkami ir kaip jie profiliuojami, tačiau tai neretai reikalauja laiko ir žinių. Dėl to vis didesnę reikšmę įgauna nevyriausybinės organizacijos ir kolektyviniai skundai, kurie padeda kelti bylas ir spausti rinką didinti atsakomybę.

  • Jungtinė Karalystė svarsto nacionalinį „juodąjį sąrašą“: girti ir agresyvūs keleiviai nebeskristų

    Jungtinė Karalystė svarsto nacionalinį „juodąjį sąrašą“: girti ir agresyvūs keleiviai nebeskristų

    Jungtinės Karalystės vyriausybė, artėjant intensyviausiam vasaros kelionių sezonui, svarsto priemones, kurios leistų griežčiau tramdyti lėktuvuose besiautėjančius keleivius. Aptariamas nacionalinis draudimų mechanizmas, pagal kurį už rimtus incidentus nubausti asmenys negalėtų skristi ne tik su viena, bet su visomis šalies oro linijomis.

    Siūlymai rengiami kartu su aviacijos sektoriumi ir apimtų atvejus, kai keleiviai smurtauja, įžeidinėja įgulą, kelia grėsmę saugumui ar dėl alkoholio tampa nevaldomi. Oro linijos teigia, kad vienos bendrovės taikomas draudimas šiandien dažnai neveikia, nes tas pats žmogus gali tiesiog nusipirkti bilietą pas kitą vežėją.

    Kas būtų įtraukta į sąrašą?

    Pagal svarstomą modelį į nacionalinį sąrašą galėtų patekti asmenys, kurių elgesys lėmė skrydžio saugumo incidentą arba rimtą darbo sutrikdymą. Tarp tipinių situacijų minimi agresyvūs konfliktai salone, smurtas prieš įgulos narius, nuolatinis nurodymų ignoravimas ar girtas elgesys, keliantis riziką kitiems keleiviams.

    Tokios priemonės esmė – ne simbolinė bausmė, o reali pasekmė: praradus galimybę skristi su bet kuria oro bendrove, sumažėtų pakartotinių pažeidimų tikimybė. Aviacijos įmonės pabrėžia, kad net pavieniai incidentai kainuoja brangiai, ypač jei dėl konflikto tenka nukreipti lėktuvą į atsarginį oro uostą.

    Alkoholis oro uostuose – senas ginčas

    Diskusija Jungtinėje Karalystėje atsinaujino ir dėl alkoholio pardavimo oro uostuose bei priešskrydinių išgertuvių. Praktikoje oro uostuose alkoholis dažnai parduodamas nuo ankstyvo ryto, nes kelionių tvarkaraščiai nesutampa su įprastais paros ritmais, o aiškių ribojimų, kada galima prekiauti, nėra.

    Šiame kontekste viešai nuskambėjo „Ryanair“ vadovo Michaelio O’Leary raginimai riboti alkoholio vartojimą prieš skrydžius. Jis sieja augančią incidentų dalį su girtu elgesiu, o oro linijos vis dažniau prašo priemonių, kurios padėtų užkirsti kelią problemoms dar prieš įlipant į lėktuvą.

    Didžiausia kliūtis – duomenų apsauga

    Vis dėlto nacionalinio draudimų sąrašo sukūrimas nėra paprastas: aviacijos sektorius turi laikytis griežtų duomenų apsaugos taisyklių, todėl keleivių informacijos dalijimasis tarp skirtingų vežėjų yra ribojamas. Dėl to ir susidaro spraga, kai vienos oro linijos uždraustas keleivis gali skristi su kita.

    Jungtinės Karalystės Transporto departamentas planuoja susitikimus su oro linijomis, kuriuose būtų tariamasi, kaip toks sąrašas galėtų veikti teisėtai ir proporcingai. Aviacijos sektorių atstovaujanti organizacija Airlines UK idėją vertina palankiai ir teigia, kad papildomos priemonės pačiais rimčiausiais atvejais galėtų apsaugoti didžiąją dalį keleivių.

    „Kiekvienas turėtų turėti teisę oro uoste ramiai išgerti alaus, tačiau antisocialus elgesys skrydžiuose yra visiškai nepriimtinas“, – sakė vienas vyriausybės šaltinis.

    „Tai kelia grėsmę keleivių ir įgulos saugumui bei sujaukia ilgai lauktas atostogas“, – pridūrė jis.

  • Duomenys – XXI amžiaus nafta? Ekspertai įspėja: vėluojame su prieiga, kokybe ir saugumu

    Duomenys tampa ekonomikos varikliu

    Duomenys šiandien vis dažniau vadinami pagrindiniu šiuolaikinės ekonomikos ištekliumi: nuo jų priklauso sprendimų priėmimas, klientų patirtis, tiekimo grandinių valdymas ir naujų paslaugų kūrimas. Kartu jie yra ir vienas svarbiausių dirbtinio intelekto pagrindų, nes modelių tikslumą bei patikimumą lemia ne duomenų kiekis, o jų kokybė ir panaudojimo sąlygos.

    Tačiau ekspertai atkreipia dėmesį, kad organizacijos dažnai investuoja į technologijas, bet nepakankamai sutvarko pačius duomenis. Kai duomenys pasenę, nesuderinami tarpusavyje arba laikomi atskirose sistemose, net pažangūs sprendimai duoda prastesnius rezultatus ir gali klaidinti tiek verslą, tiek viešąjį sektorių.

    Kokybė, prieiga ir saugumas – trys ašys

    Diskusijose apie duomenų ekonomiką nuolat kartojasi trys kertiniai kriterijai: kokybė, prieinamumas ir saugus tvarkymas. Prasta duomenų kokybė reiškia ne tik netikslias įžvalgas, bet ir didesnę riziką žmonėms, kurių duomenys tvarkomi, ypač kai jie naudojami DI sistemose.

    Ne mažiau svarbus ir suderinamumas: kad skirtingų institucijų bei įmonių duomenys galėtų būti prasmingai sujungti, reikalingi bendri standartai, aiškios sąsajos ir nuoseklios duomenų valdymo taisyklės. Be to, duomenų vertė išauga tik tada, kai jų panaudojimas yra teisėtas, skaidrus ir paremtas rizikų valdymu.

    Privatumo apsaugos principai, tokie kaip privatumas pagal projektą, praktikoje reiškia, kad duomenų apsauga turi būti įdiegta ne po to, o kuriant sistemas nuo pat pradžių. Tokį požiūrį stiprina ir Europos Sąjungos reguliavimo kryptis, kai pasitikėjimas ir atskaitomybė tampa konkurenciniu pranašumu, o ne vien formalia prievole.

    Duomenų salos ir teisiniai barjerai lėtina DI

    Viena dažniausių problemų – vadinamosios duomenų salos, kai informacija egzistuoja skirtinguose padaliniuose ar sistemose ir „nemato“ viena kitos. Tai apsunkina tiek kasdienį valdymą, tiek pažangesnę analitiką, nes duomenų sujungimas reikalauja laiko, papildomų kompetencijų ir neretai brangių integracijų.

    Ekspertai pabrėžia ir paradoksą: net duomenys, kurie iš pirmo žvilgsnio atrodo vieši ar lengvai pasiekiami, praktikoje gali būti sunkiai panaudojami dėl licencijų, procedūrų ar neaiškių teisinių interpretacijų. Kai prieiga vėluoja arba kainuoja per brangiai, lėtėja ir DI modelių kūrimas, ir jų diegimas.

    „Kai pirmą kartą pasigirdo frazė, kad duomenys yra XXI amžiaus nafta, metodologiškai ir teisiškai mes tiesiog nespėjame su pažanga“, – sakė prof. Szymon Łukasik.

    Chmura, dalijimasis ir suverenumas

    Prieinamumą ir saugumą dažnai padeda užtikrinti debesų kompiuterijos sprendimai, nes jie leidžia centralizuoti duomenų valdymą, sustiprinti prieigos kontrolę ir greičiau taikyti analitikos priemones. Vis dėlto pati infrastruktūra nėra tikslas: vertę sukuria gebėjimas priimti geresnius sprendimus, remiantis patikimais duomenimis.

    Verslo pusėje akcentuojama ir adekvatumo taisyklė: kaupti terabaitus be aiškaus tikslo reiškia tik augančias sąnaudas. Tuo pat metu kai kuriose srityse, pavyzdžiui, sukčiavimo prevencijoje, ribotas, teisėtas dalijimasis duomenimis gali tiesiogiai padidinti visuomenės saugumą ir sumažinti nuostolius.

    Technologinio suverenumo diskusijoje išryškėja dvi kryptys: siekis turėti daugiau vietinių kompetencijų ir galimybę valdyti kritinius duomenis, bet kartu neužsidaryti nuo geriausių sprendimų. Praktikoje tai reiškia dėmesį tiek atviriems, lokaliai diegiamiems modeliams, tiek priemonėms, mažinančioms priklausomybę nuo vieno tiekėjo.