Jungtinės Karalystės žvalgybos vertinimu, daugiau nei pusė pasaulio valstybių įsigijo komercines kibernetinio įsilaužimo priemones, kurios teoriškai gali būti panaudotos prieš šalies infrastruktūrą, įmones ir privačius tinklus. Apie tai prieš CYBERUK konferenciją Glazge pranešė Nacionalinis kibernetinio saugumo centras (NCSC), priklausantis GCHQ.
NCSC teigia, kad maždaug 100 valstybių yra įsigijusios vadinamąsias kibernetinio įsibrovimo programas, o tai rodo mažėjančias technologines ir finansines kliūtis tokioms priemonėms patekti į valstybių rankas. Praktikoje tai reiškia, kad šnipinėjimo galimybės, kurios anksčiau buvo prieinamos tik pažangiausioms žvalgyboms, vis dažniau perkamos rinkoje.
Komercinės „spyware“ klasės priemonės per pastaruosius du dešimtmečius virto sparčiai augančia rinka, o tokie produktai kaip „Pegasus“ ar „Predator“ ne kartą sieti su žurnalistų, opozicijos veikėjų ir pilietinės visuomenės atstovų sekimu. NCSC pažymi, kad taikinių spektras pastaraisiais metais plėtėsi ir vis dažniau apima finansų sektorių, bankininkus bei turtingus įmonių vadovus.
Konferencijoje JK pareigūnai taip pat ketina akcentuoti, kad per vienus metus šalyje dvigubai išaugo „nacionaliniu mastu reikšmingų“ kibernetinių incidentų skaičius. Pasak NCSC, vis didesnė dalis tokių atakų siejama ne su nusikalstamomis grupuotėmis, o su valstybių remiamais veikėjais.
Verslui siunčiama žinutė
NCSC vadovas Richardas Horne’as iš anksto paviešintuose kalbos fragmentuose pabrėžia, kad įmonės, kibernetinį saugumą laikančios antraeiliu klausimu, rizikuoja tapti lengvu taikiniu. Jo teigimu, tokia laikysena nebeatrodo kaip naivumas, o greičiau kaip nesugebėjimas suvokti dabartinės grėsmių realybės.
„Jei kibernetinio saugumo nelaikote prioritetu, jūs nebe tiesiog naivūs, o nesugebate suprasti šiandienos pasaulio realybės“, – sakė R. Horne’as.
Kalbėdamas apie valstybių pajėgumus, NCSC vadovas išskiria itin aukštą kai kurių šalių techninį lygį ir perspėja dėl „tobulos audros“ kibernetinio saugumo srityje. Tokia „audra“ siejama ir su tuo, kad puolimo priemonės pigėja, tampa lengviau prieinamos, o gynybai reikalingų kompetencijų bei resursų poreikis auga.
DI keičia pažeidžiamumų paiešką
Viena svarbiausių naujų rizikų, apie kurias kalbama JK, yra „frontier“ tipo DI modelių įtaka kibernetiniam saugumui. NCSC teigimu, pažangūs DI sprendimai gali reikšmingai paspartinti pažeidžiamumų paiešką ir jų išnaudojimą dideliu mastu, o tai ypač pavojinga organizacijoms, kurios atnaujinimus diegia lėtai arba neturi tikslaus turto ir sistemų inventoriaus.
Šiame kontekste minima ir „Anthropic“ viešinta informacija apie „Mythos“ modelį, kurį bendrovės tyrėjai įvertino kaip pernelyg pavojingą plačiam paleidimui dėl potencialo padėti rasti ir išnaudoti sudėtingus sistemų pažeidžiamumus. Tokie pareiškimai didina diskusiją, kiek pažangių modelių kūrėjai turi įsitraukti į rizikų valdymą ir kiek informacijos apie galimybes viešinti.
JK Nacionalinė apsaugos saugumo institucija (NPSA), veikianti prie MI5, taip pat kontaktavo su kritinės infrastruktūros operatoriais, kad atkreiptų dėmesį į DI keliamas grėsmes. Kritinė infrastruktūra apima energetiką, vandens tiekimą, telekomunikacijas ir kitus sektorius, kurių sutrikimai turi tiesioginį poveikį visuomenės saugumui ir ekonomikai.
Raginimas glaudžiau bendradarbiauti
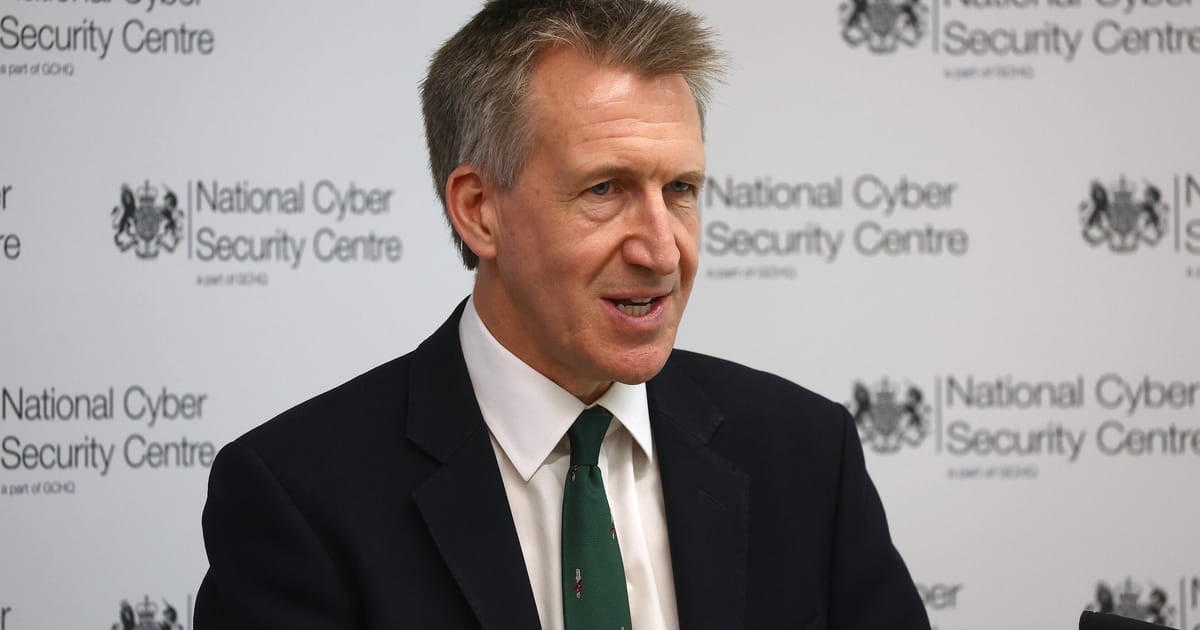
JK saugumo ministras Danas Jarvisas CYBERUK renginyje ketina raginti DI bendroves aktyviau prisidėti prie nacionalinės kibernetinės gynybos. Pasak jo, glaudesnis bendradarbiavimas galėtų padėti kurti sprendimus, kurie pažeidžiamumus identifikuotų ir šalintų autonomiškai, tokiu greičiu ir mastu, kurio žmogus pasiekti nepajėgtų.
„Tai kartos masto užduotis, kuri išbandys pačias mūsų inžinerijos ir inovacijų ribas“, – sakė D. Jarvisas.
Ekspertų vertinimu, šnipinėjimo programų prieinamumo augimas ir DI pažanga reiškia, kad rizikos profilis keičiasi ne tik valstybinėms institucijoms, bet ir privačiam sektoriui. Didžiausią reikšmę įgauna greitas pažeidžiamumų taisymas, tiekimo grandinės kontrolė, incidentų aptikimas bei aiškios taisyklės, kas ir kokiomis sąlygomis gali naudoti jautrias kibernetines priemones.
Šaltiniai:
– https://www.politico.eu/article/uk-intelligence-100-nations-have-spyware-that-can-hack-britain/
– https://www.ncsc.gov.uk/section/about-ncsc/what-we-do
– https://www.anthropic.com/news