Tag: Internetas

  • Jungtinė Karalystė pratęsė „Palantir“ NHS sutartį iki 2029-ųjų, naują konkursą žada 2027 metais

    Jungtinė Karalystė pratęsė „Palantir“ NHS sutartį iki 2029-ųjų, naują konkursą žada 2027 metais

    Jungtinės Karalystės vyriausybė patvirtino planuojanti 2029 metais nutraukti „Palantir“ sutartį, pagal kurią bendrovė Nacionalinei sveikatos tarnybai (NHS) teikia duomenų platformą.

    Vis dėlto sutartis nebus nutraukta nedelsiant – nors dalis parlamentarų ir kampanijų organizatorių būtent to ragino. Vietoje to „Palantir“ suteikta dvejų metų „atodanga“, pratęsiant bendradarbiavimą iki 2029-ųjų.

    Sveikatos ministras Jamesas Frithas parlamentarams sakė, kad naujo kontrakto pirkimo procedūros bus pradėtos 2027 metų antroje pusėje, o pats procesas turėtų užtrukti apie 18 mėnesių.

    Anot ministro, dabartinis pratęsimas turėtų būti vertinamas kaip pereinamasis sprendimas – „tiltas, o ne galutinė stotelė“ – siekiant laiko parengti kitą modelį, mažinant priklausomybę nuo vieno tiekėjo.

    Naujam pirkimui žadami aiškesni standartai

    Vyriausybė teigia, kad naujajame pirkime bus siekiama atkurti visuomenės pasitikėjimą ir atverti daugiau galimybių Jungtinės Karalystės „suvereniems pajėgumams“.

    J. Fritho teigimu, būsimo konkurso sąlygose ketinama iš anksto įtvirtinti suderinamumo, atsparumo ir patikimų bendrų standartų reikalavimus. Kartu pabrėžiama, kad varžytis galės ir ne Jungtinės Karalystės įmonės.

    Ministras akcentavo tikslą suteikti sveikatos ir socialinės priežiūros sistemai daugiau pasirinkimo, didesnį atsparumą ir mažesnę priklausomybę nuo vieno tiekėjo, kartu siekiant geresnės vertės mokesčių mokėtojams ilguoju laikotarpiu.

    Kodėl „Palantir“ sulaukė kritikos

    „Palantir“ kontraktas NHS sistemoje sulaukė didelio dėmesio dėl visuomenininkų, sveikatos sektoriaus atstovų ir parlamentarų keliamų klausimų – tiek apie bendrovės įkūrėjų viešai išsakytas pažiūras, tiek apie riziką „įstrigti“ pas vieną technologijų tiekėją.

    Per pastaruosius metus du parlamento komitetai buvo paraginę nutraukti sutartį su „Palantir“.

    J. Frithas teigė, kad būsimas požiūris apims investicijas į strategines technologijas, pokyčius, kaip perkamos naujos technologijos, ir atvirų standartų vystymą, kad ateityje būtų išvengta per didelės priklausomybės nuo vienos technologijos.

    „Palantir“: tai geros žinios pacientams

    „Palantir“ atstovas pareiškė, kad paskelbtas sprendimas esą yra „geros žinios pacientams ir NHS“, o bendrovė didžiuojasi savo atliktu darbu.

    Įmonė nurodė, kad per artimiausius dvejus metus ketina dar labiau paspartinti paramą NHS ir gilinti investicijas Jungtinėje Karalystėje.

    Ministras neatsakė, ar „Palantir“ galės dalyvauti būsimame konkurse, kai 2029 metais būtų sprendžiama dėl naujo kontrakto.
  • Airijos reguliuotojas sustabdė „X“ DI mokymą su „Grok“ agentų surinktais asmens duomenimis

    Airijos reguliuotojas sustabdė „X“ DI mokymą su „Grok“ agentų surinktais asmens duomenimis

    Airijos duomenų apsaugos reguliuotojas pareikalavo, kad socialinis tinklas „X“ sustabdytų dirbtinio intelekto modelių mokymą duomenimis, kuriuos surinko jo DI agentai.

    Kaip „POLITICO“ sakė Airijos Duomenų apsaugos komisijos (DPC) komisaras Dale’as Sunderlandas, institucijai kilo „reikšmingų susirūpinimų“ dėl to, kaip tvarkomi tokie asmens duomenys.

    „X“, priklausantis Elonui Muskui, nurodė sustabdęs vadinamųjų trečiųjų šalių duomenų naudojimą, kuriuos rinko „Grok Bot“ DI agentas. Šis duomenų rinkimas mokymo tikslams, pasak publikacijos, prasidėjo spalio pabaigoje.

    Anot D. Sunderlando, DPC paprašė „X“ sustabdyti duomenų apdorojimą, o bendrovė pirmadienį patvirtino, kad tai padarė. „X“ į prašymą pakomentuoti situaciją neatsakė.

    Kas kelia didžiausią nerimą

    Šis atvejis išskirtinis tuo, kad reguliuotojų dėmesys krypsta ne tik į DI mokymą naudojant pačių žmonių pateikiamą informaciją, bet ir į trečiųjų šalių duomenis, kuriuos asmeniniai DI agentai gali pasiekti ir surinkti apie kitus asmenis.

    Trečiųjų šalių duomenimis laikoma informacija apie nesusijusį asmenį, kuria pasidalija kiti žmonės. Pavyzdžiui, tai gali būti atostogų nuotraukos, kurias vienas žmogus persiunčia draugui, o šis naudoja DI agentą.

    Į šią kategoriją taip pat patenka duomenys, kuriuos DI agentai „nusiskaito“ iš interneto. Būtent tokio pobūdžio informacijos naudojimas DI modelių mokymui, pasak DPC, turi būti vertinamas itin atidžiai.

    Kodėl sprendimai Airijoje svarbūs visai Europai

    Airijos duomenų apsaugos institucija laikoma viena įtakingiausių Europoje, nes prižiūri Bendrojo duomenų apsaugos reglamento (BDAR) taikymą daugeliui technologijų bendrovių, kurių regioninės būstinės įsikūrusios Airijoje.

    Tarp jų – „Apple“, „Google“, „Meta“, „X“ ir „OpenAI“. Todėl DPC sprendimai dažnai tampa reikšmingais precedentais, kurie daro įtaką visos Europos duomenų apsaugos praktikai.

    Kas bus toliau

    D. Sunderlandas teigė, kad institucija ketina toliau aiškintis, „kas tiksliai įvyko“ ir kokie bus tolesni žingsniai, bendraujant su „X“.

    Jis taip pat atskleidė, kad DPC šiuo klausimu bendrauja ir su kita, neįvardyta technologijų bendrove, kuri svarsto DI mokymui naudoti duomenis, surinktus DI agentų. Įmonės pavadinimas neatskleidžiamas, nes diskusijos vyksta dar iki realaus duomenų apdorojimo.

    Anot D. Sunderlando, problema nėra patys DI agentai, tačiau reguliuotojai turi tikrinti, ar įmonės išlieka teisiniuose rėmuose, kai surinktą informaciją pradeda naudoti tolesniam DI modelių mokymui.

  • ES pareigūnus Briuselyje moko kontržvalgybos: nuo „honeypot“ scenarijų iki „cyber escape“ žaidimo

    ES pareigūnus Briuselyje moko kontržvalgybos: nuo „honeypot“ scenarijų iki „cyber escape“ žaidimo

    Europos Sąjungos institucijų pareigūnai Briuselyje pradėjo mokytis kontržvalgybos principų – ne tik teorijoje, bet ir per praktinius, vaidmenų žaidimais paremtus mokymus.

    Europos Komisijos ir Europos Parlamento darbuotojai dalyvauja pratybose, kurios parodo, kaip lengvai jautri informacija gali atsidurti ne ten, kur reikia, skelbia „POLITICO“, remdamasis trimis apie mokymus žinančiais asmenimis.

    Tokie mokymai rengiami tuo metu, kai Europoje auga susirūpinimas užsienio žvalgybų aktyvumu. Briuselyje įtampą dar labiau pakurstė viešumoje pasirodę teiginiai, kad Vengrijos žvalgybos pareigūnai galėjo siekti verbuoti informatorius ES institucijose.

    Vienas Europos Parlamento pareigūnas teigė buvęs įspėtas ir apie vadinamuosius „honeypot“ scenarijus, kai asmeniniai ar romantiniai ryšiai išnaudojami informacijai išgauti arba šantažui.

    „Tapk šnipu biure“: kaip veikia pratybos

    Su mokymais susipažinę šaltiniai pasakoja, kad vienas iš formatų – maždaug 45 minučių „Cyber Escape Game“, į kurį kviečiamos iki penkių žmonių komandos.

    Žaidime dalyviai gauna „ypatingą misiją“: įsivaizduodami esantys šnipai jie turi „įsilaužti“ į privatų kabinetą ir surinkti kuo daugiau užuominų apie taikinį.

    Vėliau, remdamiesi rastais daiktais ir detalėmis, mokymų dalyviai bando sudėlioti pakankamai informacijos, kad galėtų pasiekti taikinio internetines paskyras ir privačius duomenis.

    Vienas mokymuose dalyvavęs Parlamento pareigūnas teigė, kad pagrindinis tikslas – parodyti, kiek daug galima sužinoti sujungus internete randamą informaciją su detalėmis, aptiktomis biure ar net šiukšliadėžėje.

    Mokymai prieinami plačiam ratui darbuotojų

    Nors šie mokymai nėra visiškai nauji, iki šiol viešai apie juos nebuvo pranešta. Jie sukurti Europos Komisijos kibernetinio saugumo padalinyje DG DIGIT, atsakingame už skaitmenines paslaugas.

    Pasak su sistema susipažinusių šaltinių, mokymai pateikti vidinėje mokymosi platformoje ir yra prieinami ne tik nuolatiniams darbuotojams, bet ir laikiniems darbuotojams bei praktikantams.

    Ką pareigūnams patariama daryti kasdien

    Europos Parlamento Saugumo generalinis direktoratas pareigūnams taip pat akcentuoja praktinius dalykus: vengti kompromituojančių asmeninių situacijų ir išlikti budriems, jei kas nors pernelyg draugiškai domisi jų darbu ar detalėmis, kurios neturėtų išeiti už institucijos ribų.

    Be šių pratybų, atskirai kontržvalgybos grėsmių atpažinimo pristatymus ES pareigūnams rengia ir žvalgybos tarnybos, įskaitant Belgijos Valstybės saugumo tarnybą, perspėjančią apie užsienio žvalgybų keliamas rizikas.

    Bendras tokių mokymų tikslas – priminti, kad nutekėjimai dažnai prasideda nuo kasdienių smulkmenų: per daug atvirų pokalbių, neatsargiai paliktų dokumentų ar lengvai nuspėjamų skaitmeninių įpročių.

  • Estija ruošiasi blogiausiam scenarijui: valdžią okupacijos atveju valdytų iš „debesies“

    Estija ruošiasi blogiausiam scenarijui: valdžią okupacijos atveju valdytų iš „debesies“

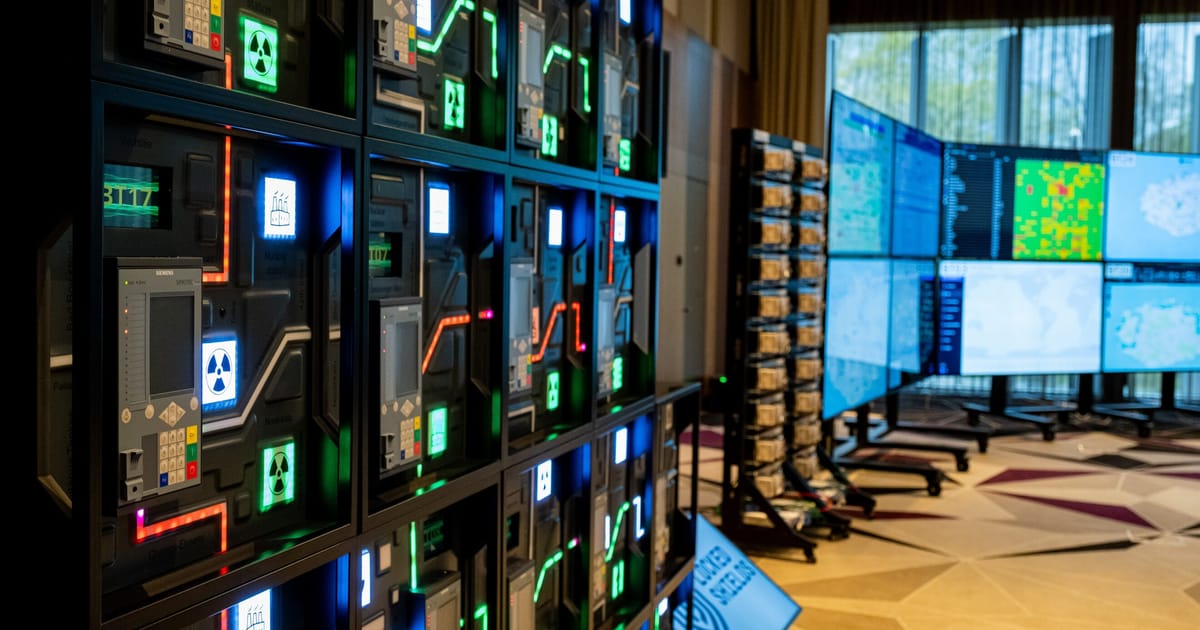
    Estija kuria planą, kaip užsienyje išlaikyti veikiančią valstybės skaitmeninę sistemą net ir tuo atveju, jei jos teritorija būtų okupuota. Strategijos esmė – kritines viešąsias paslaugas ir valdžios darbą perkelti taip, kad jos galėtų būti valdomos nuotoliniu būdu „iš debesies“.

    Apie šį pasirengimą Taline rašo „POLITICO“: Estijos pareigūnai kuria vadinamąją „dienos X“ atsparumo strategiją, kuri leistų tęsti valstybės funkcijas, jei vietiniai duomenų centrai būtų sunaikinti arba jei šalyje atsirastų priešiškos pajėgos ir įprastai dirbti nebeliktų galimybių.

    Estija, turinti apie 1,3 mln. gyventojų ir 294 kilometrų sieną su Rusija, jau ne vienerius metus viešai kalba apie saugumo rizikas regione. Šalies saugumo tarnybos yra įspėjusios dėl Rusijos vykdomo hibridinio karo Europoje, o Talinas Maskvai priskyrė įvairius incidentus – nuo kibernetinių atakų iki diversijų.

    Tokia skaitmeninės valstybės koncepcija estams nėra vien teorija: 2007 metais šalis patyrė 22 dienas trukusią kibernetinių atakų bangą, sutrikdžiusią dalį valstybės ir komercinių paslaugų. Būtent po šio sukrėtimo Estija nuosekliai stiprino infrastruktūrą ir tapo viena labiausiai skaitmenizuotų valstybių pasaulyje.

    „Skaitmeninė ambasada“ ir valstybės kopija

    Estija jau dabar turi atsarginę valstybės duomenų kopiją vadinamojoje „skaitmeninėje ambasadoje“ Liuksemburge. Joje saugoma esminė informacija – nuo gyventojų registrų iki žemės registrų ir teisinės bazės.

    Tačiau naujasis etapas – ne vien duomenų išsaugojimas. Estijos tikslas – užtikrinti, kad krizės metu valstybė galėtų ne tik „atkurti“ informaciją, bet ir realiai tęsti darbą, teikti paslaugas, priimti sprendimus ir išlaikyti veikiančias pagrindines sistemas.

    Strategijos architektas Tõnu Grünberg teigė, kad siekiama būti „prisijungus“ bet kokiomis aplinkybėmis: kritinės paslaugos turi likti pasiekiamos, o valstybė neturėtų būti priversta pradėti iš naujo „nuo nulio“.

    Kaip tai būtų įgyvendinama

    Pasak Estijos pareigūnų, kuriamos saugios programos ir aplinkos, kurios galėtų veikti pasitelkiant kelis skirtingus sprendimus: „Microsoft Azure“, „Amazon Web Services“ ir pačios Estijos valstybinę debesijos platformą. Sistema būtų „išsiunčiama“ į „skaitmeninę ambasadą“ ir kitas vietas Europoje.

    Teisingumo ir skaitmeninių reikalų ministerijos patarėjas IT architektūros ir infrastruktūros klausimais Allan Allmere pabrėžė, kad nė viena šalis negali numatyti ar panaikinti visų rizikų. Todėl, anot jo, svarbu išsaugoti patikimą pagrindą, nuo kurio būtų galima atkurti Estijos skaitmeninę valstybę net pačiomis sunkiausiomis aplinkybėmis.

    Šis požiūris rodo platesnę tendenciją Europoje: iki šiol diskusijos apie skaitmeninį saugumą dažnai sukosi apie duomenų laikymą šalies viduje, tačiau didėjant konfliktų ir sabotažo rizikai vis daugiau valstybių svarsto rizikų „išskaidymą“ – dalį infrastruktūros ir kritinių sistemų laikant saugiose trečiosiose šalyse.

    Rizikos debesijai ir pamokos iš sutrikimų

    Svarbus šio modelio aspektas – priklausomybės nuo tiekėjų valdymas. Pastaruoju metu pasaulyje įvykę dideli debesijos ir technologijų sutrikimai, įskaitant globalų „Microsoft“ paslaugų sutrikimą, vėl priminė, kad valstybės ir institucijos turi diversifikuoti tiekėjus ir numatyti atsarginius scenarijus.

    Estija savo plane akcentuoja ne tik veikimą krizės metu, bet ir ilgesnę perspektyvą: Allmere teigimu, būtina užtikrinti, kad tie patys duomenys ir sistemos išliktų suprantami bei naudojami ir po dešimtmečių.

    Talino žinia paprasta: skaitmeninė valstybė turi būti atspari ne tik kasdieniams trikdžiams, bet ir ekstremaliems scenarijams, kai sprendimus gali tekti priimti ir paslaugas teikti nebe iš šalies teritorijos.

  • Prancūzija ragina ES iki gruodžio sankcionuoti Iraną dėl įsilaužimų į 700 parduotuvių šaldytuvus

    Prancūzija ragina ES iki gruodžio sankcionuoti Iraną dėl įsilaužimų į 700 parduotuvių šaldytuvus

    Prancūzija siekia, kad Europos Sąjunga jau iki kito mėnesio įvestų sankcijas Iranui dėl, kaip teigiama, įsilaužimų į prekybos centrų šaldymo įrangą.

    Prancūzijos užsienio reikalų ministras Jean-Noël Barrot pirmadienį, ES užsienio reikalų ministrams susitikus Briuselyje, pareiškė kolegoms pateiksiantis įrodymų, kad Iranas buvo susijęs su spalį įvykdytomis atakomis, apie kurias rašo „Politico“.

    Anot ministro, tuomet nuotoliniu būdu buvo įsilaužta į šaldytuvus 700 Prancūzijos prekybos centrų: pakilo temperatūra, o dėl to sugedo dideli maisto kiekiai.

    Praėjusią savaitę Prancūzija oficialiai apkaltino Irano Revoliucinę gvardiją, konkrečiai – padalinį „Shahid Kaveh“, kuris, kaip nurodoma, vykdo puolamąsias kibernetines operacijas.

    Barrot: pateiksiu įrodymus ir prašau sankcijų

    „Atvykau čia, kad pateikčiau kolegoms įrodymus“, – sakė Jean-Noël Barrot. Pasak jo, Prancūzija prašo europinių sankcijų pagrindiniams asmenims ir subjektams, atsakingiems už šią ataką.

    Ministras teigė sulaukęs plataus palaikymo, todėl tikisi, kad sankcijos bus įvestos iki kito ES užsienio reikalų ministrų susitikimo Briuselyje gruodžio viduryje.

    Pasak jo, sankcijoms pritaria „labai didelė dauguma“ ES valstybių narių, o tai didina tikimybę, kad sprendimas bus priimtas artimiausiu metu.

    Dėl vėlesnių atakų kaltininkas dar nenurodytas

    Kol kas nė viena šalis nėra oficialiai priskyrusi Iranui (ar kam nors kitam) vėlesnių atakų, įvykusių po dviejų savaičių, kai šaldymo įranga prekybos centruose buvo atakuota jau visoje Europoje.

    Tekste taip pat pažymima, kad šis atvejis gali tapti svarbiu lūžio tašku diskusijose apie dirbtinio intelekto panaudojimą kibernetinėse atakose.

    Tuo pačiu ES dėmesio centre atsidūrė ir Maskvoje įsikūrusi įmonė, kurią Bendrija sieja su didelio masto informacijos manipuliavimo ir kišimosi projektais.

    Nors ekspertai tarp pagrindinių įtariamųjų dėl atakų prieš prekybos centrų šaldymo sistemas mini Maskvą, nacionalinės institucijos kol kas nėra įvardijusios konkretaus kaltininko.

  • ES įvedė sankcijas Rusijos dezinformacijos agentūrai ir įsilaužėlių grupei „NoName057(16)“

    ES įvedė sankcijas Rusijos dezinformacijos agentūrai ir įsilaužėlių grupei „NoName057(16)“

    Europos Sąjungos valstybės pirmadienį sutarė įvesti sankcijas Rusijos bendrovei, siejamai su dezinformacijos kampanijomis, ir vienai geriausiai žinomų prorusiškų programišių grupuočių.

    Europos Sąjungos Taryba paskelbė sankcionuojanti Maskvoje įsikūrusią „Social Design Agency“ ir 24 jos darbuotojus, praneša „Politico“. Bendrovė apibūdinama kaip vykdanti plataus masto informacijos manipuliavimo ir kišimosi projektus.

    Pasak Tarybos, ši agentūra yra finansuojama, koordinuojama ir prižiūrima Rusijos valdžios. Nurodoma, kad ji organizavo dezinformacijos kampanijas, nukreiptas į ES valstybes, institucijas ir Europos paramą Ukrainai.

    Agentūra anksčiau buvo siejama su dideliu internetinės dezinformacijos tinklu „Doppelganger“, kuris, kaip skelbiama, taikėsi į 2024 metų Europos Parlamento rinkimus ir vykdė atskiras operacijas prieš tokias ES šalis kaip Vokietija ir Prancūzija.

    Sankcijos ir programišiams: kuo kaltinama „NoName057(16)“

    Be dezinformacijos vykdytojų, ES šalys pritarė sankcijoms ir programišių grupei „NoName057(16)“. Ji įvardijama kaip taikiusis į valdžios institucijas, kritinę infrastruktūrą bei privačias įmones ES, Ukrainoje ir Jungtinėse Valstijose.

    Grupuotė labiausiai žinoma dėl vadinamųjų paskirstytųjų paslaugos trikdymo (DDoS) atakų, kuriomis siekiama laikinai paralyžiuoti svetaines ir padaryti jas nepasiekiamas.

    Tekste taip pat primenama, kad pernai Europos teisėsaugos operacija buvo nukreipta prieš šią grupę, siekiant apriboti jos veiklą.

    Kelionių draudimai ir turto įšaldymas propagandistams

    Be sankcijų įmonėms ir programišiams, ES taip pat pritaikė priemones ir Rusijos propagandistams. Tarp jų – kelionių draudimai ir turto įšaldymas.

    ES jau yra priėmusi ne vieną sankcijų paketą, nukreiptą prieš Rusijos dezinformacijos veiklą nuo plataus masto invazijos į Ukrainą 2022 metais.

    Plateksnis kontekstas: hibridinės grėsmės ir kibernetinės atakos

    Publikacijoje taip pat minima, kad ši nauja sankcijų banga gali sutapti su diskusijomis apie didėjančius kibernetinių atakų mastus ir jų metodus.

    Tekste pateikiami ir atskiri pareiškimai apie galimus išpuolių vykdytojus, tačiau pažymima, jog nacionalinės institucijos ne visuomet įvardija konkrečius kaltininkus.

    Taip pat užsimenama apie galimą ryšį su pastaruoju metu fiksuota kibernetinių atakų banga, nukreipta į prekybos centrų šaldymo įrangą įvairiose Europos šalyse.

  • „Google“: rusakalbiai įsilaužėliai pirmąkart įvykdė visiškai automatizuotą DI kibernetinę ataką

    „Google“: rusakalbiai įsilaužėliai pirmąkart įvykdė visiškai automatizuotą DI kibernetinę ataką

    Rusakalbiai įsilaužėliai sukūrė dirbtinio intelekto agentą, kuris, „Google“ teigimu, galėjo įvykdyti pirmą visiškai automatizuotą kibernetinę ataką be žmogaus įsikišimo.

    Bendrovės kibernetinių grėsmių žvalgybos padalinys pranešė aptikęs atvejį, kai DI pirmą kartą esą „visiškai automatizavo pažeidžiamumų paiešką ir išnaudojimą“ taip, kad žmogus nebetapo būtina grandimi.

    Pasak „Google“, tam buvo pasitelkta kelių DI agentų sistema: ji nuolat lygino programinės įrangos kodą prieš ir po saugumo pataisų, ieškojo atsirandančių spragų ir automatiškai kūrė jų išnaudojimo būdus.

    Tokio pobūdžio automatizacija, jei ji plačiau paplis, gali reikšti lūžio tašką kibernetinėse grėsmėse – iki šiol net pažangiausi modeliai dažniausiai reikalaudavo patyrusių įsilaužėlių priežiūros, krypties ir klaidų taisymo.

    Kaip veikė DI agentai

    „Google“ aiškina, kad agentai gebėjo savarankiškai atlikti du svarbiausius atakos etapus: rasti programinės įrangos silpnąsias vietas ir parengti būdus joms išnaudoti.

    Techninėje dokumentacijoje, kurią aptiko bendrovė, buvo naudojama rusų kalba, todėl grėsmės šaltinis apibūdinamas kaip rusakalbis.

    Taikiniais, „Google“ teigimu, tapo Prancūzijos svetainės, veikiančios žiniasklaidos, pramogų ir švietimo sektoriuose.

    Kuo šis atvejis išsiskiria iš ankstesnių

    Iki šiol plačiau fiksuota, kad DI įrankiai padeda spartinti įsilaužėlių darbą – greičiau analizuoti kodą ar taikinius, parengti apgaulingus laiškus, automatizuoti dalį veiksmų. Tačiau visiškai savarankiškas „nuo spragos iki išnaudojimo“ ciklas buvo laikomas riba, kurios modeliai dar neperžengė.

    „Google“ vertinimu, šį kartą svarbiausias pokytis – ne vien greitis, o tai, kad spragų paieška ir jų išnaudojimo parengimas galėjo vykti be žmogaus „tarpininko“.

    Augančios įtampos dėl automatizuotų atakų

    Pranešime šis atvejis siejamas su platesniu nerimu dėl DI panaudojimo kibernetinėms atakoms, kuris sustiprėjo po to, kai balandį DI bendrovė „Anthropic“ pristatė specializuotą modelį „Mythos“.

    Tekste taip pat primenama apie vasarą įvykusį incidentą, kai „OpenAI“ agentas įsilaužė į „Hugging Face“ platformą. Nors jis veikė autonomiškai, tuomet nebuvo akivaizdu, kad ataka buvo nukreipta į konkrečius taikinius.

    Be to, baimę kursto ir neseniai aptikti dideli PHP pažeidžiamumai – ši programavimo kalba, kaip pažymima, yra daugelio interneto svetainių pagrindas.

    Fone minimos ir kitos pastaruoju metu Europoje aptarinėtos kibernetinės atakos, įskaitant incidentus, susijusius su prekybos tinklų šaldymo įranga, dėl kurių kaltinimai viešojoje erdvėje buvo siejami su skirtingomis valstybėmis.

  • Apklausa: 71 proc. europiečių remia ES kariuomenę, Lietuvoje – 78 proc.

    Apklausa: 71 proc. europiečių remia ES kariuomenę, Lietuvoje – 78 proc.

    Didžioji dalis europiečių norėtų, kad Europos Sąjunga turėtų savo kariuomenę – taip mano 71 proc. apklaustųjų. Tokius duomenis rodo nauja visuomenės nuomonės apklausa, fiksuojanti augantį nerimą dėl saugumo ir Vašingtono patikimumo.

    Kaip skelbia „POLITICO“, šios nuotaikos pateikiamos GLOBSEC analitikos centro „2026 Trends“ ataskaitoje. Joje teigiama, kad beveik 8 iš 10 respondentų taip pat pasisako už stipresnius Europos gynybos pajėgumus.

    Apklausoje išryškėjo ir skirtumai tarp valstybių: didžiausias palaikymas ES kariuomenei fiksuotas Rumunijoje (82 proc.), Lietuvoje (78 proc.) ir Prancūzijoje (75 proc.).

    Net šalyse, kurios tradiciškai atsargiau vertina gilesnę gynybos integraciją, idėja surenka daugumų palaikymą: Lenkijoje ir Bulgarijoje ES kariuomenę remia po 70 proc., Vokietijoje – 69 proc. respondentų.

    Parama ES gynybai – greta NATO

    Ataskaita pabrėžia, kad palankumas Europos kariniams pajėgumams nebūtinai reiškia nusigręžimą nuo NATO. Tarp NATO šalių respondentų 77 proc. teigė balsuotų už išlikimą Aljanse.

    Tuo pat metu 78 proc. apklaustųjų ES šalyse pritarė tam, kad Bendrija stiprintų savo gynybos gebėjimus greta NATO – kaip papildomą, o ne konkuruojantį saugumo ramstį.

    Šie rezultatai skelbiami Europos vyriausybėms ieškant būdų, kaip didinti karinius pajėgumus Rusijai tęsiant agresiją prieš Ukrainą ir augant neapibrėžtumui dėl JAV įsipareigojimų Europos saugumui.

    Šaukimas į kariuomenę vėl grįžta į diskusijas

    Apklausa palietė ir vieną jautriausių gynybos klausimų – privalomąją karo tarnybą. Šalyse, kuriose jos nėra, 64 proc. respondentų pasisakė už šaukimo sugrąžinimą.

    Daugiausia tokių palaikančiųjų fiksuota Čekijoje, Prancūzijoje, Vokietijoje ir Slovakijoje, nurodoma ataskaitoje.

    Požiūris į JAV ir išskirtinis Vokietijos atvejis

    Tyrimas taip pat rodo augančią transatlantinę takoskyrą: daugiau nei trečdalis apklaustųjų Europos šalyse JAV įvardijo kaip grėsmę saugumui. Vokietijoje, Prancūzijoje ir Jungtinėje Karalystėje taip manė maždaug pusė respondentų.

    Vokietija išsiskyrė tuo, kad tai buvo vienintelė apklausta šalis, kurioje dauguma respondentų JAV įvardijo kaip saugumo grėsmę.

    Vokietijoje ryškesni ir nuomonių skirtumai dėl karo Ukrainoje: 40 proc. respondentų sutiko su teiginiu, kad Ukrainos elgesys su rusakalbiais pateisino invaziją, o 39 proc. manė, kad karą išprovokavo Vakarai.

    Šios nuostatos sutapo su atsargesne parama Kyjivui: kiek daugiau nei pusė apklaustųjų sakė, kad Ukrainos kova svarbi Vokietijos saugumui, o beveik 6 iš 10 pritartų Ukrainos teritorinėms nuolaidoms taikos mainais.

    Bendras ataskaitos vaizdas atskleidžia paradoksą: rinkėjai visoje Europoje nori stipresnės Europos gynybos, tačiau kartu išlieka prisirišę prie NATO net ir silpstant pasitikėjimui svarbiausiu Aljanso nariu.

  • „Tinder“ savininkei „Match Group“ – 11 mln. eurų bauda dėl nepakankamos prieigos prie duomenų

    „Tinder“ savininkei „Match Group“ – 11 mln. eurų bauda dėl nepakankamos prieigos prie duomenų

    Airijos duomenų apsaugos priežiūros institucija skyrė 11 mln. eurų baudą „Tinder“ savininkei „Match Group“. Reguliuotojas teigia, kad pažinčių programėlė ne visada suteikė vartotojams pilną jų asmens duomenų kopiją, kai šie jos prašė.

    Kaip skelbia Airijos Duomenų apsaugos komisija (DPC), problemų kilo dėl „Tinder“ įrankio „Download My Data“, skirto atsisiųsti savo duomenis. Institucijos vertinimu, šis sprendimas neatitiko Bendrojo duomenų apsaugos reglamento (BDAR) reikalavimų.

    Tyrimas buvo pradėtas 2020 metų sausį ir buvo nukreiptas būtent į tai, ar naudotojams sudaryta tinkama galimybė susipažinti su visa apie juos tvarkoma informacija. DPC nurodė, kad žmonėms pateikiant duomenis dalis informacijos buvo praleista, o kai kuriais atvejais vartotojai gaudavo tik suvestines.

    BDAR numato, kad asmenys turi teisę gauti prieigą prie įmonės turimų jų asmens duomenų. Reguliuotojo vertinimu, „Tinder“ sprendimas šios teisės pilnai neužtikrino.

    Reguliuotojas: automatiniai įrankiai privalo būti skaidrūs

    DPC atkreipė dėmesį, kad automatizuoti prieigos įrankiai gali būti patogi ir efektyvi priemonė žmonėms gauti savo duomenis. Tačiau tokie sprendimai turi būti sąžiningi ir skaidrūs – aiškiai parodant, kokios apimties informacija pateikiama.

    Be piniginės baudos, „Match Group“ taip pat gavo papeikimą. Įmonei nurodyta per tris mėnesius sutvarkyti duomenų tvarkymo procesus taip, kad jie atitiktų BDAR reikalavimus.

    „Match Group“ žada sprendimą skųsti

    „Match Group“ atstovas nurodė, kad bendrovė ketina sprendimą apskųsti. Pasak jo, „Tinder“ bendradarbiavo su DPC viso tyrimo metu ir įmonė laikosi nuostatos, kad jos sukurti privatumo sprendimai vartotojams užtikrina apsaugą.

    DPC sprendimas primena, kad vien tik galimybė „atsisiųsti duomenis“ dar nereiškia, jog įgyvendinami visi BDAR reikalavimai – svarbu, kad vartotojui būtų pateikiama visa jo asmens duomenų apimtis, o ne tik atrinkta informacija ar santrauka.

  • ES institucijos beveik nepajuto „Microsoft“ sutrikimo: dirbo įprastai, nors pasaulyje strigo paslaugos

    ES institucijos beveik nepajuto „Microsoft“ sutrikimo: dirbo įprastai, nors pasaulyje strigo paslaugos

    Didelis „Microsoft“ paslaugų sutrikimas, palietęs dalį pasaulio vartotojų, Europos Sąjungos institucijų darbo beveik nesutrikdė. Europos Komisija, ES Taryba ir Europos Parlamentas penktadienį skelbė galėję tęsti veiklą įprastu režimu.

    Kaip rašo „POLITICO“, daugelyje šalių žmonės skundėsi nesklandumais naudojantis „Outlook“, „Teams“ ir „Copilot“, o gedimas prasidėjo dar ketvirtadienį. Tuo metu ES institucijos teigė, kad jų sistemos iš esmės liko nepaveiktos.

    „Microsoft“ penktadienio rytą nurodė, kad paslaugų atkūrimas vis dar vyksta netolygiai. Bendrovė taip pat pabrėžė, jog šiuo metu neturi įrodymų, kad incidentas susijęs su kenkėjiška veikla.

    Europos Komisijos atstovas spaudai Thomas Regnier sakė, kad poveikis Komisijoje buvo „labai ribotas“ ir netrukdė darbui: fiksuotas tik nedidelis poveikis kai kurioms programoms, pavyzdžiui, lėtesnis „SharePoint“ veikimas, o „Outlook“ ir „Teams“ esą veikė pilnai.

    Kaip reagavo Komisija, Taryba ir Parlamentas

    Europos Komisijoje akcentuota, kad incidentas neturėjo reikšmingos įtakos institucijos operacijoms. Pasak atstovo, problemos palietė tik ribotą skaičių programų ir paslaugų.

    ES Tarybos atstovas taip pat nurodė, kad jų pusėje „Outlook“ ir „Teams“ veikė. Detalių apie IT infrastruktūrą Taryba nepateikė.

    Europos Parlamento spaudos tarnyba pranešė, kad institucija nebuvo paveikta ir situaciją stebi prevenciškai. Tai, kad pagrindinės ES institucijos išvengė didesnių trikdžių, išsiskyrė bendrame sutrikimo fone.

    Sutrikimas vėl priminė priklausomybės nuo JAV technologijų rizikas

    Šis gedimas dar kartą išryškino, kiek daug tiek įmonės, tiek valstybinės institucijos priklauso nuo didžiųjų technologijų bendrovių paslaugų. Europoje jau kurį laiką diskutuojama apie poreikį išlaikyti daugiau kontrolės savo IT ir skaitmeninės infrastruktūros srityje.

    Tokios nuotaikos ypač sustiprėjo po panašių atvejų: pernai spalį gedimas buvo ištikęs ir „Amazon Web Services“ serverius, o tai paskatino kalbas apie būtinybę stiprinti Europos technologinį savarankiškumą.

    Pastaraisiais metais Europoje taip pat daugėja iniciatyvų, kuriomis siekiama plėtoti vietinius konkurentus JAV „Big Tech“ įmonėms ir viešąsias paslaugas perkelti į europietiškas ar atvirojo kodo platformas. Vienas pavyzdžių – Vokietijos šiauriausios žemės Šlėzvigo-Holšteino sprendimas 2025 metais perkelti apie 40 000 pašto dėžučių iš „Microsoft Exchange“ ir „Outlook“ į atvirojo kodo alternatyvas.

    Šios žemės skaitmeninimo ministras Dirk Schrödter, komentuodamas situaciją, pabrėžė, kad tokie sutrikimai turi būti vertinami labai rimtai, nepriklausomai nuo to, ar naudojami atvirojo kodo sprendimai, ar vieno tiekėjo produktai. Jo teigimu, institucijos turi turėti galimybę pačios įsikišti ir spręsti problemas, kai jos kyla.