Tag: Kibernetinės atakos

  • Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

    Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

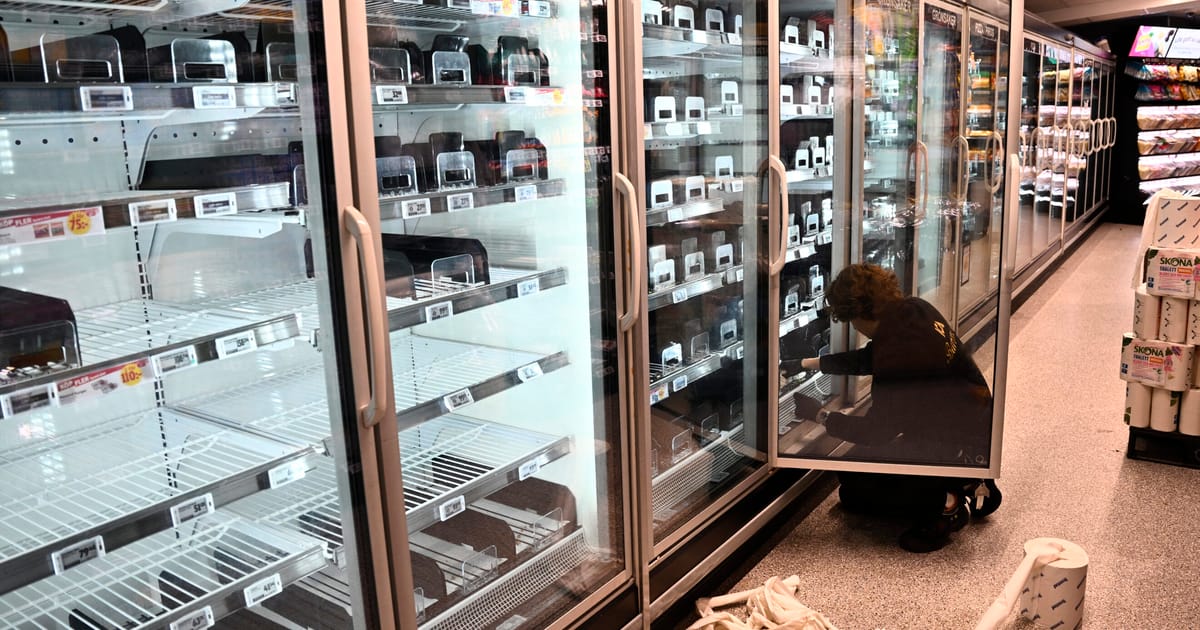
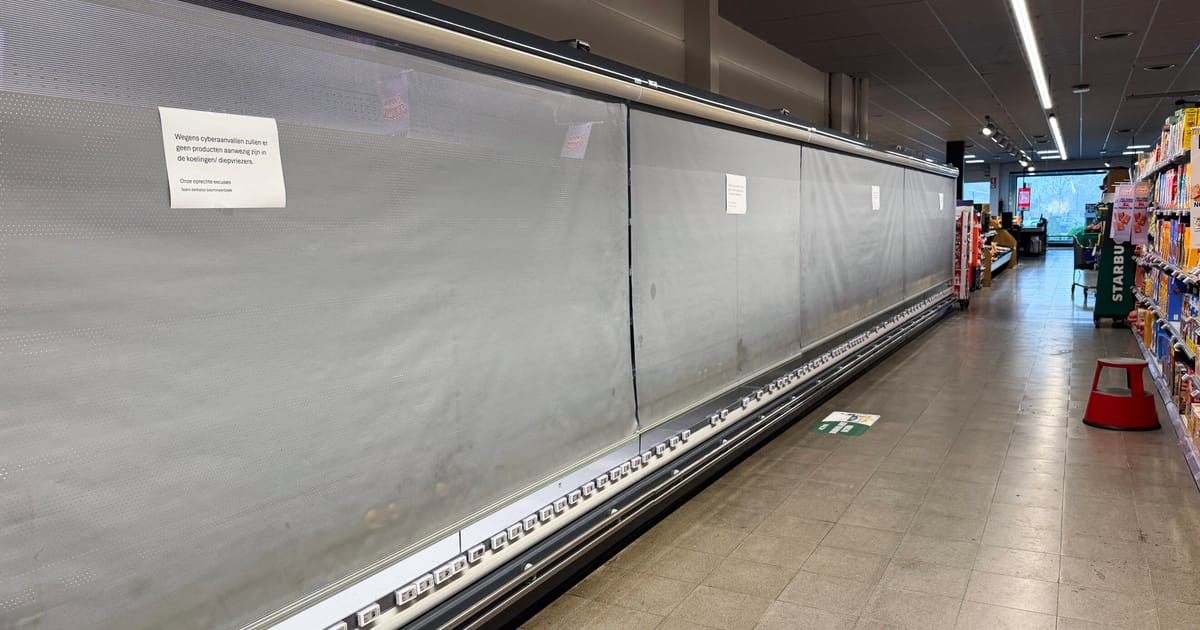
    Per kelias savaites Europą sudrebino dvi didelės kibernetinių atakų bangos prieš prekybos tinklus: sutrikdyta parduotuvių šaldymo įranga, o kai kuriose vietose teko spręsti, ką daryti su atšilusiomis prekėmis.

    Pirmoji atakų serija spalio 11–12 dienomis smogė Prancūzijos parduotuvėms, o naujausias incidentas fiksuotas pirmadienį – šįkart šaldymo sistemos sutriko mažiausiai devyniose ES šalyse, apie tai rašo „POLITICO“.

    Tokie taikiniai kibernetinėje erdvėje nėra atsitiktiniai: prekybos tinklai yra maisto tiekimo grandinės dalis, o šaldymo įrangos valdymas priskiriamas prie kasdienės, bet kritiškai svarbios infrastruktūros.

    Kibernetinio saugumo ekspertai ir analitikai vis garsiau svarsto, kad tai gali būti platesnio masto hibridinės veiklos dalis, tačiau pabrėžia: galutinis atsakymas, kas stovi už atakų, kol kas nėra patvirtintas.

    Šaldymo įranga sutriko mažiausiai devyniose ES šalyse

    Pranešama, kad problemos užfiksuotos Belgijoje, Liuksemburge, Švedijoje, Vokietijoje, Airijoje, Nyderlanduose, Estijoje, Suomijoje ir Rumunijoje. Dalies prekybos tinklų atstovai nurodė, kad paveiktas buvo tik nedidelis parduotuvių skaičius.

    Vis dėlto pats incidento pobūdis atkreipė dėmesį: šaldymo ir šaldiklių sistemų išjungimas ar parametrų keitimas gali tiesiogiai paveikti prekių saugumą ir sukelti trikdžių parduotuvėse.

    Europos Komisijos saugumo pareigūnai ketina aiškintis šiuos incidentus, o už žemės ūkį ir maistą atsakingas eurokomisaras Christophe’as Hansenas juos apibūdino kaip tyčinį bandymą sutrikdyti maisto tiekimo grandinę.

    Kodėl įtarimai krypsta į Maskvą

    Nustatyti kibernetinės atakos vykdytojus sudėtinga: net ir surinkus techninius duomenis, oficialus priskyrimas dažnai užtrunka, o valstybės kartais vengia viešai įvardyti kaltininkus dėl diplomatinių ar žvalgybinių priežasčių.

    Belgijos kibernetinio saugumo agentūros atstovas teigė, kad šiuo metu nežinoma, kas yra už atakos, ir gali būti, kad to niekada nepavyks tiksliai nustatyti.

    Visgi dalis analitikų svarsto apie Rusijos pėdsaką. Kartu su Iranu, Kinija ir Šiaurės Korėja Rusija laikoma viena iš valstybių, kurios dažniausiai siejamos su valstybės remiamomis kibernetinėmis atakomis prieš Europą, o kai kurie ekspertai teigia, kad šiuo atveju taikiniai ir veikimo modelis mažiau dera su kitų trijų šalių įprasta taktika.

    Kibernetinio saugumo įmonės „Lupovis“ vadovas Xavieras Bellekens sakė, kad tyrėjų surinkti duomenys iš vadinamųjų „medaus puodų“ (spąstų, skirtų užpuolikams aptikti) leidžia įtarti valstybės remiamą grupę. Jo teigimu, tokiai atakai reikia specifinių žinių apie pramonines valdymo sistemas ir šaldymo technologijas.

    Anot jo, infrastruktūra, kuria naudotasi atakuojant „medaus puodus“, anksčiau esą buvo siejama su rusų grupėmis, o pasikartojantis atakų scenarijus taip pat vertinamas kaip papildomas signalas.

    Neatmetamos ir kitos versijos

    Ekspertai pabrėžia, kad, nepaisant konteksto ir netiesioginių požymių, šiame etape trūksta galutinių įrodymų. Britų analitinio centro RUSI kibernetinio saugumo direktorius Jamesas Sullivanas teigė, kad svarstytinos įvairios versijos – nuo valstybinių veikėjų iki pavienių asmenų.

    Analitikai atkreipia dėmesį ir į tai, kad nėra požymių, jog prekybos tinklai būtų buvę šantažuojami išpirkos reikalavimais – tai dažniausia finansiškai motyvuotų įsilaužimų forma. Taip pat kol kas neatsirado grupių, kurios viešai prisiimtų atsakomybę.

    Belgijos federalinė prokuratūra patvirtino, kad pradėtas baudžiamasis tyrimas. Rusijos užsienio reikalų ministerija į prašymą pakomentuoti neatsakė.

    Tyrimas dar tik įsibėgėja, o ekspertai prognozuoja, kad priešiški veikėjai, kad ir kas jie būtų, atidžiai stebės, kokį realų poveikį tokios atakos sukelia ir kaip greitai į jas reaguojama.
  • Kibernetinė ataka palietė ir Prancūzijos kraujo bankų šaldymo sistemas – atsargos nenukentėjo

    Kibernetinė ataka palietė ir Prancūzijos kraujo bankų šaldymo sistemas – atsargos nenukentėjo

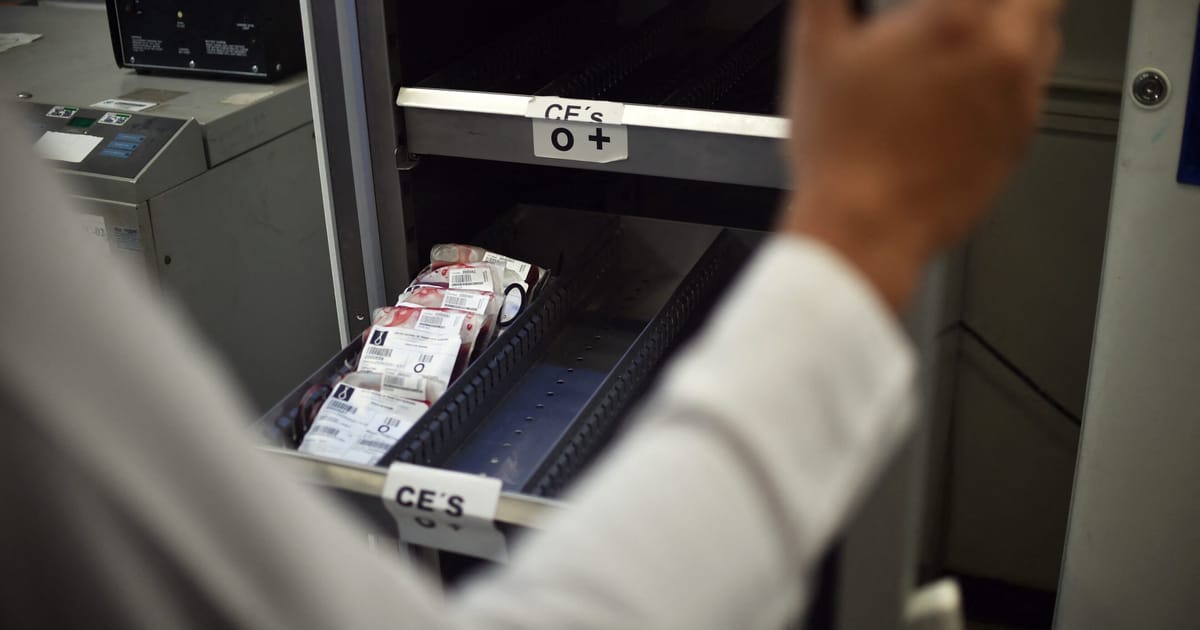
    Prancūzijos kraujo surinkimo tarnyba patvirtino, kad kibernetinės atakos metu buvo paveiktos kai kurios kraujo bankų šaldymo įrangos stebėjimo ir valdymo sistemos. Vis dėlto institucija pabrėžė, kad kraujo atsargos dėl incidento nenukentėjo.

    Apie tai antradienį pranešė Prancūzijos kraujo įstaiga (EFS), nurodžiusi, kad trijuose jos padaliniuose sutriko šaldymo patalpų kontrolės sistemos. Pasak EFS, atakos metu temperatūros ir atitirpinimo ribos buvo pakeltos į „labai aukštus lygius“.

    EFS taip pat teigia nebuvusi tiesioginis šių atakų taikinys. Institucija nurodo, kad nebuvo pažeisti nei kraujo mėginiai, nei kraujo produktai.

    Incidentas siejamas su pastaruoju metu Europoje užfiksuota atakų banga, kai taikomasi į prekybos centrų šaldytuvus. Dėl tokių atakų kai kurios parduotuvės buvo priverstos išmesti sugedusį maistą.

    Kas nutiko EFS padaliniuose

    EFS pranešime teigiama, kad paveiktos būtent šaldymo patalpų stebėjimo ir kontrolės sistemos, naudojamos įrangai prižiūrėti. Manipuliacijos esą lėmė nenormaliai aukštus nustatymus, kurie kėlė riziką šaldymo grandinei.

    Institucija nurodė, kad šaldymo įrangoje laikyti kraujo produktai, įskaitant plazmos maišelius transfuzijoms, buvo „perkelti arba apsaugoti“. Dėl to, pasak EFS, tiekimo tęstinumas ir atsargų saugumas buvo užtikrinti.

    Ryšys su atakomis prieš prekybos centrus

    EFS incidentas, kaip teigiama, sutapo su atakomis prieš prekybos centrų šaldymo įrangą keliose Europos Sąjungos šalyse. Pastaraisiais atvejais taip pat buvo keičiami atitirpinimo nustatymai, kad šaldytuvų temperatūra pakiltų iki labai aukštų reikšmių.

    Prancūzijos žiniasklaidoje skelbta, kad EFS šaldymo įrangą tiekia šaldymo sprendimų bendrovė „Coolworld“. Įmonė savo pranešime teigė žinanti apie incidentą ir pažymėjo, kad jis susijęs su komponentu, kurį tiekė trečiosios šalies paslaugų teikėjas, o ne pačios „Coolworld“ tiesiogiai valdoma sistema.

    „Coolworld“ taip pat tvirtino, kad paveiktas buvo tik „ribotas skaičius“ jos įrenginių.

    Valdžios reakcija: smūgis ekonomikai ir tiekimo grandinei

    Prancūzijos skaitmeninių reikalų ministrė Anne Le Hénanff, kalbėdama Senate, pareiškė, kad pastarieji išpuoliai prieš šaldymo įrangą „tiesiogiai taikėsi į mūsų ekonomiką ir tiekimo grandinę“.

    Ministrė taip pat teigė, kad tokių atakų tikslas galimai gali būti ir visuomenės nerimo didinimas. Kas konkrečiai surengė atakas, šiuo metu nėra aišku.

  • Prancūzijos banką „Fortuneo“ atakavo įsilaužėliai: nuostoliai gali siekti 150 mln. eurų

    Prancūzijos internetinis bankas „Fortuneo“, priklausantis kooperatinei grupei „Credit Mutuel Bretagne Arkea“, tapo kibernetinės atakos taikiniu – įsilaužėliai per kelias dienas atliko šimtus pervedimų į nenustatytas sąskaitas visame pasaulyje.

    Kaip nurodoma, incidentas išaiškėjo tikrinant kasdienius pervedimų limitus. Manoma, kad nusikaltėliai pasinaudojo pavogtais prisijungimo duomenimis prie sistemų, kuriomis tikrinami banko darbuotojų veiksmai.

    Bankas teigia, kad klientų lėšos nebuvo paliestos, o nuostoliai patirti iš pagrindinės banko sąskaitos. Oficialus skaičius nepateikiamas, tačiau vertinama, kad žala gali sudaryti nuo 133 mln. eurų iki daugiau kaip 150 mln. eurų.

    Pinigai, kaip skelbiama, greitai pateko į kriptovaliutų biržas, todėl atsekti jų kelią ir nustatyti sąskaitų savininkus praktiškai nebeįmanoma.

    Kaip galėjo veikti nusikaltėliai

    Pasak kibernetinio saugumo specialistų ir su tyrimu susijusių pareigūnų, pagrindinė versija – buvo pavogti prieigos kodai, leidę prisijungti prie pervedimų vykdymo sistemos.

    Atkreipiamas dėmesys, kad pervedimai buvo daromi iki sumų, kurioms nereikėjo papildomo aukštesnių banko vadovų patvirtinimo. Dėl to įsibrovėliai, tikėtina, galėjo veikti nepastebėti kelias dienas.

    Neatmetama ir žmogiškoji klaida: vienas iš darbuotojų galėjo palikti neapsaugotą kompiuterį, o tai sudarė sąlygas prisijungimams iš išorės.

    Tekste taip pat primenamas kitas garsus atvejis – kriptovaliutų biržoje „Binance“ po įsilaužimo buvo pavogta 6,3 mlrd. JAV dolerių, o esminiu veiksniu ir ten įvardytas žmogiškasis faktorius.

    Tą pačią dieną pranešta ir apie incidentus keliuose Prancūzijos kraujo tarnybos EFS centruose, kur perspėjimo sistemos fiksavo temperatūros pokyčius šaldytuvuose, kuriuose laikomas kraujas ir plazma.

  • Prancūzijos bankas „Crédit Mutuel Arkéa“ pranešė apie kibernetinę ataką: klientai nuostolių nepatirs

    Prancūzijos bankas „Crédit Mutuel Arkéa“ pranešė apie kibernetinę ataką: klientai nuostolių nepatirs

    Prancūzijos bankas „Crédit Mutuel Arkéa“ pranešė patyręs kibernetinę ataką, per kurią buvo atlikta sukčiavimo operacijų. Bankas tikina, kad klientams dėl to nebus patirta jokių finansinių nuostolių.

    Kaip skelbia „Euronews“, banko atstovai nurodė, kad incidentas buvo greitai identifikuotas, o situacija šiuo metu yra suvaldyta. Tačiau dalis operacijų laikinai buvo apribotos, siekiant užkirsti kelią naujiems neteisėtiems pervedimams.

    Bankas, kurio būstinė yra Bretanėje, teigia, kad tokio sprendimo imtasi sąmoningai – sustabdyti kai kurias operacijas, kad būtų užtikrintas procesų saugumas ir atlikti papildomi patikrinimai.

    Viešojoje erdvėje pasirodė pranešimų, kad galėjo būti pasisavinta 133 mln. JAV dolerių (118 mln. eurų), tačiau bankas šio skaičiaus nepatvirtino. Pasak jo, dalis lėšų buvo įšaldyta, o tikslus incidento mastas dar vertinamas.

    Kas žinoma apie galimą lėšų kelią

    Apie galimai pavogtas lėšas pirmasis prabilo ZachXBT – nepriklausomas tyrėjas, besispecializuojantis kriptovaliutų sandorių sekime. Jo teigimu, lėšos buvo nukreiptos per kelias sąskaitas kriptovaliutų biržose.

    Bankas kol kas neatskleidė, kaip tiksliai buvo įvykdyta ataka ir kas galėtų būti už ją atsakingas. Taip pat nepateikta detalių, kiek ir kokių konkrečių operacijų buvo paveikta.

    Kada turėtų atsinaujinti sustabdytos operacijos

    „Crédit Mutuel Arkéa“ nurodė, kad laikinai sustabdytos operacijos turėtų būti atnaujintos artimiausiu metu, kai tik bus baigti galutiniai saugumo patikrinimai ir įdiegtos papildomos apsaugos priemonės.

    Bankas pabrėžia, kad pagrindinis prioritetas – apsaugoti klientus ir užkirsti kelią naujiems sukčiavimo veiksmams. Kartu akcentuojama, kad klientų finansiniai interesai bus pilnai apsaugoti.

  • Europos Komisija tirs kibernetines atakas prieš prekybos tinklus: dalyje ES šalių išjungti šaldytuvai

    Europos Komisija tirs kibernetines atakas prieš prekybos tinklus: dalyje ES šalių išjungti šaldytuvai

    Europos Komisija žada įvertinti, kaip prekybos tinklai pasirengę kibernetinėms atakoms, po kurių dešimtyse parduotuvių keliose ES šalyse sutriko šaldymo įranga.

    ES žemės ūkio ir maisto komisaras Christophe’as Hansenas portalui „POLITICO“ sakė, kad incidentai bus aptarti artimiausiame Komisijos Saugumo kolegijos posėdyje – siekiant įvertinti mažmenininkų atsarginius planus ir gebėjimą greitai reaguoti į tokio tipo sutrikimus.

    Pasak komisaro, Europos maisto tiekimo grandinė turi būti pasirengusi naujoms ir besikeičiančioms grėsmėms. Nors Europos maisto saugumui, jo teigimu, pavojaus nėra, pasikartojančios atakos kelia rimtą susirūpinimą dėl visos sistemos atsparumo.

    Tokie sutrikimai, anot jo, gali reikšti ekonominius nuostolius prekybininkams, didesnį maisto švaistymą ir tuštesnes lentynas, o vartotojams – mažesnį pasitikėjimą tiekimu.

    Šaldymo sistemos sutriko mažiausiai šešiose šalyse

    Pranešama, kad trikdžiai pirmadienį paveikė šaldymo ir šaldiklių sistemas įvairiuose prekybos tinkluose. Incidentai fiksuoti mažiausiai šešiose ES šalyse: Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje.

    Kai kurie mažmenininkai nurodė, kad šaldytuvų temperatūra staiga galėjo pakilti net iki 50 laipsnių Celsijaus. Tokie svyravimai gali lemti maisto gedimą ir priverstinius prekių nurašymus.

    Klausimas keliamas platesniame saugumo kontekste

    Šiuos incidentus Komisija ketina vertinti ne tik kaip pavienį smūgį atskiroms įmonėms. Saugumo kolegijos formatas leidžia analizuoti atakas platesniame kontekste – įskaitant grėsmes, kurios priskiriamos vadinamajam hibridiniam karui.

    Tokio tipo atakos, nukreiptos į būtinąsias tiekimo grandines, gali būti naudojamos siekiant sutrikdyti kasdienę veiklą ir menkinti visuomenės pasitikėjimą, pažymi Europos Komisijos atstovai.

    Ne pirmas kartas: anksčiau panašūs atvejai fiksuoti Prancūzijoje

    Dabartiniai sutrikimai seka po ankstesnių kibernetinių incidentų Prancūzijoje spalį, kai įsilaužėliai, kaip įtariama, nuotoliniu būdu manipuliavo šaldymo sistemomis – aktyvuodami atitirpinimo mechanizmus ir taip smarkiai pakeldami temperatūrą.

    Tuomet Komisijos žemės ūkio pareigūnai buvo susitikę su paveiktais prekybininkais ir aptarė situaciją kaip dalį ES maisto saugumo pasirengimo ir atsparumo stiprinimo pastangų.

    Ch. Hansenas pabrėžia, kad nors bendra maisto saugumo situacija Europoje nėra kritinė, šie išpuoliai aiškiai parodo pažeidžiamas grandis – nuo technologinių sistemų iki vartotojų pasitikėjimo, kurį atkurti gali būti sunkiau nei pašalinti patį gedimą.

  • Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

    Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

    Pirmadienį mažiausiai penkiose ES šalyse dešimtyse prekybos centrų sutriko šaldymo įranga – pranešta, kad šaldytuvų temperatūra buvo pakelta nuotoliniu būdu. Vietos žiniasklaida skelbė, kad kai kuriose parduotuvėse šaldymo sistemos dėl incidento tapo nebetinkamos naudoti.

    Kaip rašo „POLITICO“, pranešimų apie įvykius pasirodė Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje. Kai kurie parduotuvių vadovai teigė, kad temperatūra staiga šoktelėjo net iki 50 laipsnių Celsijaus.

    Ši situacija primena praėjusį mėnesį Prancūzijoje fiksuotą panašių atakų bangą, kai įtariama, jog užpuolikai manipuliavo šaldytuvų atitirpinimo mechanizmais ir taip sukėlė perkaitimą. Kol kas nepatvirtinta, ar naujausi incidentai tiesiogiai susiję su Prancūzijos atvejais, ar išnaudotos tos pačios spragos.

    Incidentai turi ir labai praktiškų pasekmių: Belgijos žiniasklaida pranešė, kad kai kuriose parduotuvėse dėl staigiai pakilusios temperatūros teko išmesti maistą. Tačiau dalis tinklų pabrėžė, kad parduotuvės liko atidarytos, o problema sprendžiama.

    Kuriose šalyse fiksuoti sutrikimai

    Skirtingų šalių pranešimuose kartojosi panašus scenarijus: šaldytuvai ir šaldikliai staiga pradėjo veikti netinkamai, o temperatūros buvo pakeistos nuotoliniu būdu. Apie incidentus viešai kalbėta ir Baltijos regione – Estijoje skelbta, kad viename prekybos tinkle šaldiklių temperatūra taip pat buvo pakelta.

    Belgijoje apie šaldymo sistemų sutrikimus informuotos kelios grandinės. „Delhaize“ atstovas patvirtino IT incidentą, paveikusį dalies parduotuvių šaldymo sistemas, o „Colruyt“ grupė pranešė, kad problemos palietė maždaug penkias „Spar“ parduotuves.

    „Carrefour“ atstovas patvirtino, kad sutrikimai paveikė 15 iš 700 parduotuvių ir kad nė viena iš paveiktų vietų nėra didieji „hipermarketai“. Tuo metu Švedijoje „ICA“ kalbėjo apie incidentą, palietusį nedidelį skaičių parduotuvių už centrinio tinklo ribų, o „Coop“ teigė, kad paveiktos septynios iš 800 parduotuvių, situacija suvaldyta.

    Ką sako kibernetinio saugumo ekspertai

    Kibernetinio saugumo tyrėjas Kenas Munro teigė, kad prekybos centrai turėjo atjungti šaldytuvus ir jų nuotolinio stebėjimo bei valdymo įrangą nuo interneto, ypač turint omenyje ankstesnius incidentus Prancūzijoje. Jo vertinimu, po spalio įvykių buvo pakankamai laiko imtis priemonių.

    Kitas tyrėjas Inti De Ceukelaire taip pat suabejojo, ar po Prancūzijos atakų buvo atlikti būtini atnaujinimai. Pasak jo, tai gali reikšti, kad dalis sistemų paprasčiausiai liko „neužlopytos“.

    Belgijos kibernetinio saugumo centro atstovas teigė, kad agentūra atidžiai seka incidentą, tačiau užpuolikai kol kas nežinomi, o juos identifikuoti gali ir nepavykti. Švedijos Nacionalinio kibernetinio saugumo centro vadovas Johnas Billow sakė matantis panašumų su Prancūzijoje fiksuotais atvejais ir patvirtino, kad palaikomas ryšys su paveiktomis organizacijomis.

    Ar tai susiję su Prancūzijos atakomis?

    Kol kas nėra patvirtinta, kad naujausi incidentai Europoje yra koordinuotos kampanijos dalis ar tiesiogiai susiję su praėjusį mėnesį Prancūziją pasiekusia banga. Vis dėlto dalies prekybos tinklų atstovai vietos žiniasklaidai užsiminė, kad incidentas panašus į anksčiau fiksuotą Prancūzijos scenarijų.

    Prancūzijoje spalio viduryje atakos buvo nukreiptos į šaldytuvus, kuriuos gamina Danijos gamintojas „Danfoss“, o incidentai paskatino ir oficialų reagavimą šalies mastu. Vienu atveju, kaip skelbta, atakos pasekmės buvo ypač rimtos – kilo gaisras.

    Kas tiksliai stovi už naujausios atakų bangos, dar aiškinamasi: vieni ekspertai neatmeta „kopijuotojų“ scenarijaus, kiti svarsto ir priešiškos valstybės galimybę. Tačiau bendra žinutė aiški – nuotoliniu būdu valdomos sistemos prekybos infrastruktūroje tampa vis patrauklesniu taikiniu.

    Europos Komisija patvirtino žinanti apie incidentus ir nurodė, kad informacijos koordinavimui bei dalijimuisi naudojamas EU-Cyclone tinklas.

  • „Binance“ po rekordinės 6,3 mlrd. dolerių vagystės fiksuoja 3,64 mlrd. grynąjį lėšų nutekėjimą

    „Binance“ po rekordinės 6,3 mlrd. dolerių vagystės fiksuoja 3,64 mlrd. grynąjį lėšų nutekėjimą

    Kriptovaliutų birža „Binance“ pranešė po to, kai atnaujino išėmimus, per pirmąsias 9,5 valandos fiksavusi apie 3,64 mlrd. JAV dolerių grynąjį lėšų nutekėjimą. Tai įvyko po ketvirtadienį įvykdytos 6,3 mlrd. JAV dolerių vagystės, kurią pati birža įvardijo kaip rekordinę.

    Anot bendrovės, šis nutekėjimas sudaro 2,1 proc. jos valdomo turto. Skaičiavimas remiasi naujausiais biržos turimų rezervų duomenimis, o atnaujintą „proof-of-reserves“ ataskaitą „Binance“ žada paskelbti pirmadienį.

    „Binance“ teigimu, tarp 1 val. ir 10.30 val. JAV rytų laiku buvo apdorota 4,65 mlrd. JAV dolerių išėmimų ir 1,01 mlrd. JAV dolerių įnešimų. Išėmimų apimtys, pasak biržos, po pradinio šuolio sumažėjo ir stabilizuojasi, o įnešimai išlieka reikšmingi.

    Išėmimai buvo atnaujinami etapais: procesas pradėtas 1 val. JAV rytų laiku, o pirmajame etape iki 7.36 val. buvo iš naujo atverti visi 15 tinklų ir aktyvų. Likusių tinklų ir aktyvų testavimas, kaip nurodoma, dar tęsiasi.

    Kurie išėmimai dar buvo ribojami

    Pagal „Binance“ būsenos puslapį, tikrinami tinklai ir aktyvai apima, be kita ko, „Cardano“, „Chainlink“, „Hyperliquid“, „Litecoin“ ir „NEAR“. Nurodytu metu puslapyje buvo matyti, kad išėmimai sustabdyti 531 iš 552 sąraše esančių monetų, o dar 14, įskaitant bitkoiną ir eterį, buvo atkurti tik iš dalies.

    Tuo pat metu „DefiLlama“ duomenimis, per 24 valandas „Binance“ grynasis nutekėjimas siekė apie 4,05 mlrd. JAV dolerių. Ši platforma seka 131,1 mlrd. JAV dolerių vertės turtą, laikomą biržos piniginėse.

    „DefiLlama“ skaičiuoja, kad kitos 10 didžiausių pagal turtą biržų per tą patį laikotarpį iš viso matė apie 368 mln. JAV dolerių grynąjį įplaukų balansą, o didžiausia įplauka fiksuota OKX.

    Kas žinoma apie įsilaužimą

    Ketvirtadienį įsilaužėliai iš „Binance“ karštųjų piniginių („hot wallets“) išsiurbė apie 6,3 mlrd. JAV dolerių – tai įvardijama kaip didžiausia kriptovaliutų vagystė istorijoje. Po atakos „Binance“ laikinai sustabdė išėmimus.

    Šeštadienį JAV Federalinis tyrimų biuras (FBI) priskyrė šią vagystę Šiaurės Korėjos įsilaužėlių grupei „TraderTraitor“.

    Birža teigia, kad dabar išėmimai vykdomi iš naujai sugeneruotų piniginių, kurios įtrauktos į „proof-of-reserves“ sąrašą. Atnaujinta rezervų ataskaita, paremta spalio 31 dienos momentine būsenos nuotrauka ir apskaičiuota naudojant „zero-knowledge“ įrodymus, planuojama pirmadienį.

    Birža žada padengti nuostolius

    „Binance“ bendraįkūrėjas ir bendrai vadovaujantis vadovas Richardas Tengas šeštadienį teigė, kad birža papildė 90 proc. pavogto turto ir padengs likusią dalį. Penktadienį „Binance“ taip pat nurodė turinti 6,34 mlrd. JAV dolerių, skirtų nuostoliams po įsilaužimo kompensuoti.

  • Po „Binance“ įsilaužimo klientai per kelias valandas atsiėmė apie 5 mlrd. dolerių

    Po precedento neturinčios atakos prieš kriptovaliutų biržą „Binance“ platformos veiklai atsinaujinus klientai per kelias valandas iš sąskaitų atsiėmė apie 5 mlrd. JAV dolerių.

    Birža patvirtino, kad patirtus klientų nuostolius, kurie vertinami 6,3 mlrd. JAV dolerių, padengs iš nuosavų lėšų ir sukauptų rezervų, skirtų nenumatytiems atvejams.

    „Binance“ prekybą sustabdė sekmadienį, kai buvo aptiktas įsibrovimas į prekybos sistemą. Teigiama, kad atakos metu įvykdyti neautorizuoti sandoriai, kurių bendra vertė siekė 6,3 mlrd. JAV dolerių.

    Operacijos buvo pristabdytos tam, kad būtų nustatytos saugumo spragos, pakeista sistemos konfigūracija ir patikrinta, ar nebuvo palikta mechanizmų, galinčių ateityje sudaryti sąlygas panašiam išpuoliui pasikartoti.

    FBI: įtariami ryšiai su Šiaurės Korėja

    Incidentas perduotas tirti JAV Federaliniam tyrimų biurui (FBI). Skelbiama, kad per pagreitintą tyrimą nustatyta grupė „TraderTraitor“, siejama su Šiaurės Korėja.

    Pasak tyrėjų, įsilaužėliai esą pasinaudojo pavogtu vieno programuotojo nešiojamuoju kompiuteriu ir taip gavo prieigą vykdyti sandorius be reikiamų autorizacijų.

    Teigiama, kad visa operacija truko ne ilgiau kaip 20 minučių, o pagrobti didelės vertės aktyvai greičiausiai bus konvertuojami ir „plaunami“, kad galiausiai patektų į teisėtas sąskaitas.

    Birža žada atkurti lėšas

    „Binance“ nurodė, kad jau atkūrė apie 90 proc. klientų aktyvų ir tikina, jog vartotojai dėl šio incidento neturėtų patirti finansinių nuostolių.

    Taip pat pateikiama informacija, kad 2025 metų pabaigoje „Binance“ saugojo 162,8 mlrd. JAV dolerių vertės aktyvus, o platforma visame pasaulyje turėjo 335 mln. registruotų vartotojų.

  • Kibernetinių atakų mastas auga laviniškai: ekspertai įvardijo, kodėl technologijų nepakanka

    Kibernetinių atakų mastas auga „laviniškai“, o vien naujausių technologijų įsigijimas organizacijoms nebepadeda apsisaugoti. Ekspertai pabrėžia, kad tikra atsparumo sistema remiasi ir darbuotojų kompetencijomis, ir aiškiomis procedūromis, ir iš anksto išbandyta krizių komunikacija.

    Apie tai diskutuota Forumo „Nowego Przemysłu“ debatuose, skirtuose kibernetiniam saugumui ir organizacijų atsparumui. Dalyviai aptarė dabartines grėsmes, kintančias užpuolikų motyvacijas ir tai, kaip įmonėms veikti, kai incidentas jau įvyko.

    Tarp didžiausių rizikų įvardyti išpirkos reikalaujantys išpuoliai (ransomware), DDoS atakos, kritinės programinės įrangos spragos bei smūgiai tiekimo grandinėms. Tokios atakos gali sutrikdyti paslaugų veikimą ar net paralyžiuoti įmonės darbą, ypač jei taikosi į sistemas, valdančias gamybą ar kitus svarbius procesus.

    Pasak specialistų, kibernetinė gynyba turi būti vertinama plačiau – ne tik kaip techninių priemonių rinkinys. Lemia ir tai, kaip organizacija parengta priimti sprendimus, komunikuoti su klientais bei darbuotojais ir išlaikyti veiklos tęstinumą, kai spaudimas didžiausias.

    Dažniausios grėsmės ir kintantys motyvai

    Diskusijoje akcentuota, kad kritinės spragos kelia ypatingą pavojų, nes jų išnaudojimas gali leisti perimti visos sistemos kontrolę. Ne mažiau aktualios išlieka DDoS atakos, kurios kai kuriais atvejais sukelia paslaugų nepasiekiamumą ir trukdo veiklai.

    Ekspertai taip pat atkreipė dėmesį, kad ne visi išpuoliai motyvuojami tik pinigais. Greta „klasikinių“ atakų, kuriomis siekiama išpirkų ar finansinės naudos, vis didesnę reikšmę įgauna sabotažo, politinių interesų ar žvalgybinės veiklos elementai.

    Skirtinga motyvacija reiškia ir skirtingą rizikos pobūdį: kai tikslas yra pelnas, užpuolikai linkę vertinti, ar „apsimoka“ įsilaužti. Tuo metu destrukciniai ar politiniai tikslai gali būti ilgalaikiai, o „kainos ir naudos“ logika – mažiau svarbi.

    Dirbtinis intelektas – ir įrankis, ir rizika

    Forume pabrėžta, kad dirbtinis intelektas stiprina abi puses: jis gali padėti ir gynybai, ir nusikaltėliams. Tarp rizikų minėta galimybė DI įrankiais efektyviau kurti duomenų viliojimo (phishing) kampanijas ir įtikinamai generuoti turinį, kuris atrodo patikimas.

    Kita grėsmė – vadinamasis „shadow AI“, kai organizacijoje atsiranda nekontroliuojama vidinė DI infrastruktūra ar neprižiūrėtas DI įrankių naudojimas. Tokiais atvejais, pasak ekspertų, problema gali kilti ne tik organizacijos viduje, bet ir paliesti jos klientus ar paslaugų gavėjus.

    Taip pat akcentuota, kad pasitikėjimo kriterijus „atrodo tikra“ nebeužtenka: vis svarbesnės tampa turinio patikros ir kritinio mąstymo praktikos. Šis iššūkis siejamas ir su platesne dezinformacijos aplinka.

    Silpniausia grandis gali tapti stipriausia

    Diskusijoje daug dėmesio skirta žmogaus vaidmeniui. Nors kibernetinio saugumo srityje dažnai kartojama, kad žmogus – silpniausia grandis, ekspertai pabrėžė: investuojant į žinias ir įgūdžius, darbuotojai gali tapti stipriausiu organizacijos saugumo elementu.

    Tačiau kartu atkreiptas dėmesys į vidines rizikas, kai grėsmė kyla iš pačios organizacijos – pavyzdžiui, kai asmuo, turintis prieigas prie svarbių sistemų ar duomenų, ima veikti prieš įmonę. Tai reiškia, kad vien formalios teisės ar pareigos nėra pakankamas pagrindas visiškam pasitikėjimui – būtini aiškūs kontrolės mechanizmai.

    Ekspertai ragino neapsigauti ir „atsijungimo“ iliuzija: sistemos, kurios nedirba tiesiogiai su internetu arba turi ribotą ryšį, taip pat gali tapti atakų taikiniu. Ribota jungtis keičia atakos kelią, bet pati rizika nedingsta.

    Procedūros ir krizių komunikacija – būtinos

    Akcentuota, kad technologijos savaime neatleidžia nuo atsakomybės: būtina turėti patikrintas procedūras, įskaitant komunikacijos planą krizei. Vienas iš pavyzdžių – situacija, kai incidento metu organizacija nebuvo pasirengusi bendrauti, todėl kilo chaosas, o už incidento valdymą atsakingi žmonės buvo nuolat blaškomi skirtingais kanalais.

    Pasak diskusijos dalyvių, pasirengimas apima ir nuolatinį mokymąsi: nuo darbuotojų ugdymo iki kritinio mąstymo įgūdžių lavinimo. Tokie gebėjimai, jų vertinimu, padeda sumažinti incidento žalą ir greičiau atkurti kontrolę.

  • Istorinis smūgis kriptovaliutoms: „Binance“ patvirtino įsilaužimą už 5,5 mlrd. eurų

    Istorinis smūgis kriptovaliutoms: „Binance“ patvirtino įsilaužimą už 5,5 mlrd. eurų

    Didžiausia pasaulyje kriptovaliutų birža pagal dienos prekybos apimtis „Binance“ pranešė patyrusi didelio masto kibernetinę ataką. Bendrovės teigimu, preliminariai paveikto turto vertė siekia apie 5,5 mlrd. eurų, o dalį lėšų pavyko laiku sustabdyti ir įšaldyti.

    Kompanija socialiniuose tinkluose skelbė kelias žinutes, kurios kai kuriems rinkos dalyviams pasirodė prieštaringos: vienur teigta, kad naudotojų lėšos esą yra saugios, kitur žadėta kompensuoti nuostolius. „Binance“ nurodė, kad apie 2,6 mlrd. eurų jau įšaldyta blokų grandinėje, tačiau paieškos ir stabdymo procesas dar gali plėstis.

    Pagal paskelbtus skaičius tai būtų kelis kartus didesnis incidentas nei iki šiol vienu didžiausių vadintas 2025 metais įvykęs „Bybit“ platformos apiplėšimas, kai buvo pasisavinta apie 1,3 mlrd. eurų. Tuomet išpuolis sietas su Šiaurės Korėja siejamais įsilaužėliais, o dabar panašių įtarimų atsirado ir dėl atakos prieš „Binance“.

    Kaip galėjo įvykti ataka?

    „Binance“ aiškino, kad pirminis tyrimas rodo kompromituotą nešiojamąjį kompiuterį, priklausiusį DevOps inžinieriui. Tai esą leido neįgaliotai šaliai pasiekti paslaugų konteinerį ir inicijuoti neteisėtas lėšų išėmimo operacijas.

    Bendrovė tvirtino neradusi požymių, kad būtų nutekinti privačių raktų duomenys iš piniginių, ir pažadėjo vėliau paskelbti išsamesnę techninę analizę. Kol vyksta patikros, „Binance“ laikinai sustabdė įnešimus ir išėmimus, kad būtų galima suvaldyti riziką ir koordinuoti veiksmus su teisėsauga.

    „Indėliai ir išėmimai laikinai sustabdyti, kol komanda atlieka saugumo patikras, įšaldo lėšas ir dirba su teisėsauga“, – pranešė „Binance“.

    Įšaldytos lėšos ir stabiliosios monetos

    Į situacijos suvaldymą įsitraukė ir stabiliosioms monetoms svarbūs rinkos žaidėjai. „Tether“ vadovas Paolo Ardoino teigė, kad bendrovė įšaldė apie 1,4 mlrd. eurų, galimai susijusių su šiuo incidentu, o „Circle“ vadovas Jeremy Allaire nurodė įšaldęs daugiau kaip 696 mln. eurų USDC.

    USDT ir USDC yra vadinamos stabiliosios monetos, kurių vertė siejama su tradicine valiuta ir paprastai svyruoja minimaliai. Praktikoje jų leidėjų sprendimas įšaldyti lėšas gali tapti vienu svarbiausių svertų stabdant didelio masto vagystes, tačiau kartu kelia diskusijų dėl centralizacijos ir rizikų tiems, kurie tikėjosi visiškai decentralizuotų atsiskaitymų.

    Kripto rinkoje tokie atvejai dažnai sukelia momentinę grandininę reakciją: investuotojai skuba mažinti riziką, biržos stiprina saugumo procedūras, o priežiūros institucijos atidžiau vertina sektoriaus atsparumą. Papildomą nerimą pastaraisiais metais kelia ir tai, kad DI įrankiai vis labiau naudojami socialinei inžinerijai, sukčiavimui bei tikslinėms atakoms prieš darbuotojus ir tiekimo grandines.

    Rinka sureagavo kainų kritimu

    Žiniai apie galimą ataką pasklidus dar prieš oficialų patvirtinimą, rinkoje ėmė augti įtampa. Vėliau pranešta, kad dauguma didžiųjų kriptovaliutų trumpam pigo, nors dalis jų vėliau atšoko nuo žemiausių lygių.

    Tokiais atvejais kainų svyravimai tampa ne vien nuotaikų, bet ir likvidumo testu: biržoms svarbu išlaikyti tvarkingą išėmimų eilę, o vartotojams svarbiausia gauti aiškią informaciją, kas tiksliai paveikta ir kaip greitai bus atnaujintos paslaugos. „Binance“ teigimu, lėšų sekimas ir papildomas įšaldymas tęsiamas kartu su partneriais, blokų grandinės analitikos bendrovėmis ir teisėsauga.