Tag: Kibernetinis saugumas

  • DI keičia energetiką: nuo gedimų prognozavimo iki klientų aptarnavimo, bet viską lemia saugumas

    DI energetikos sektoriuje sparčiai pereina nuo bandomųjų projektų prie kasdienio naudojimo: padeda analizuoti duomenis, prognozuoti gedimus, automatizuoti pasikartojančias užduotis ir greitinti klientų aptarnavimą. Tačiau įmonės pabrėžia, kad tikrą proveržį lems ne vien algoritmai, o duomenų kokybė, darbuotojų kompetencijos ir aiškios taisyklės.

    Energetika yra griežtai reguliuojama ir priskiriama kritinei infrastruktūrai, todėl DI čia vertinamas atsargiau nei daugelyje kitų sričių. Diskusijose su sektoriaus atstovais dažniausiai kartojama mintis paprasta: technologija gali padėti priimti sprendimus, bet atsakomybės už tinklo stabilumą ir duomenų apsaugą nepakeis.

    Reguliacijos ir saugumas

    Energetikos įmonės akcentuoja, kad DI diegimas turi vykti aiškiai apibrėžtose ribose, kurios saugo klientus, infrastruktūrą ir duomenis. Praktikoje tai reiškia vidines duomenų valdymo taisykles, prieigos kontrolę, nuolatinį rizikų vertinimą ir sprendimų audituojamumą.

    Europos Sąjungoje papildomą kryptį suteikia DI aktas, o kibernetinio saugumo srityje aktualūs reikalavimai, susiję su NIS2. Dėl to technologijų tiekėjai, norintys dirbti Europoje, turi pritaikyti produktus taip, kad organizacijos galėtų įrodyti atitiktį ir saugų naudojimą.

    „Energetikoje negalime atsisakyti formalių ir teisinių reikalavimų, nes tai būtų nesaugu sektoriui“, – sakė viena iš diskusijoje dalyvavusių energetikos bendrovių atstovių.

    Nuo pilotų prie realių sprendimų

    Pasak įmonių, pirmasis etapas dažnai būna skirtas išbandyti skirtingus modelius, įrankius ir naudojimo scenarijus, o vėliau pereinama prie sprendimų, kurie integruojami į kasdienes sistemas. Svarbiausia tampa ne „paleisti“ įrankį, o pasiekti, kad darbuotojai juo naudotųsi prasmingai ir suprastų jo ribas.

    Vienas iš praktinių pavyzdžių, minimų sektoriuje, yra skaitmeniniai asistentai, padedantys klientui įsivertinti, ar pasirinktas tarifas atitinka jo vartojimo profilį. Kitas dažnai minimas prioritetas yra gedimų prevencija, kai modeliai vertina įrenginių būklės, eksploatacinius ir orų duomenis, kad techninės priežiūros komandos gautų signalą dar iki sutrikimo.

    Diegiant tokias sistemas dažnai taikomas principas, kai saugumas įtraukiamas nuo pat projektavimo pradžios. Tai reiškia etapinius bandymus, konservatyvesnius sprendimus kritinėse vietose ir aiškų žmogaus vaidmenį priimant galutinį sprendimą.

    Duomenys ir kompetencijos lemia rezultatą

    Sektoriaus atstovai pabrėžia, kad DI projektų sėkmė prasideda nuo duomenų: jų prieinamumo, kokybės ir patikimumo. Energijos vartojimo ir tinklo duomenų apimtis auga, ypač plečiantis nuotoliniams skaitikliams ir didėjant gaminančių vartotojų skaičiui, todėl organizacijoms tenka spręsti ne tik saugojimo, bet ir skirtingų duomenų versijų bei korekcijų valdymą.

    „Vien įrankio neužtenka: projektui reikia skirtingų sričių ekspertų, nes be domeno žinių energetikoje DI sprendimas nebus patikimas“, – pabrėžė diskusijoje dalyvavęs technologijų vadovas.

    Darbuotojų parengimas įvardijamas kaip atskira užduotis: reikia ne tik duomenų analitikų ar programuotojų, bet ir žmonių, galinčių aiškiai paaiškinti DI veikimą, jo rizikas ir tinkamą pritaikymą. Įmonės vis dažniau investuoja į vidinius mokymus, bendruomenes ir „ambasadorių“ tinklus, kad įrankiai taptų kasdiene praktika, o ne pavieniais eksperimentais.

    Klientai tikisi greičio ir paprastumo

    Energetikos įmonės mato, kad vartotojų lūkesčius formuoja skaitmeninės paslaugos, kuriose atsakymai pateikiami čia ir dabar. Dėl to DI dažniausiai nukreipiamas į problemas, kurios tiesiogiai matomos klientui: sąskaitų patikra, netikslumų aptikimas, greitesnis užklausų nagrinėjimas ir paprastesnė savitarna.

    Įmonės tikina, kad DI gali sumažinti pasikartojančio darbo dalį kontaktų centruose ir sutrumpinti sprendimo laiką nuo dienų iki minučių, tačiau pabrėžia priežiūros būtinybę. Kritinėse situacijose prioritetas teikiamas patikimumui ir nuspėjamumui, todėl kai kur labiau tinka klasikiniai mašininio mokymosi metodai, o ne generatyviniai modeliai.

    Energetikos sektoriuje ryškėja bendras požiūris: DI turi būti praktiškas, pamatuojamas ir valdomas. Jei duomenų pagrindas tvirtas, o saugumas ir reguliacijos įgyvendintos, technologija gali tapti realiu įrankiu tiek tinklo patikimumui, tiek klientų patirčiai gerinti.
  • 3 500 karių, dronų spiečiai ir kibernetinės atakos: Azerbaidžanas, Turkija ir Uzbekistanas telkiasi

    3 500 karių, dronų spiečiai ir kibernetinės atakos: Azerbaidžanas, Turkija ir Uzbekistanas telkiasi

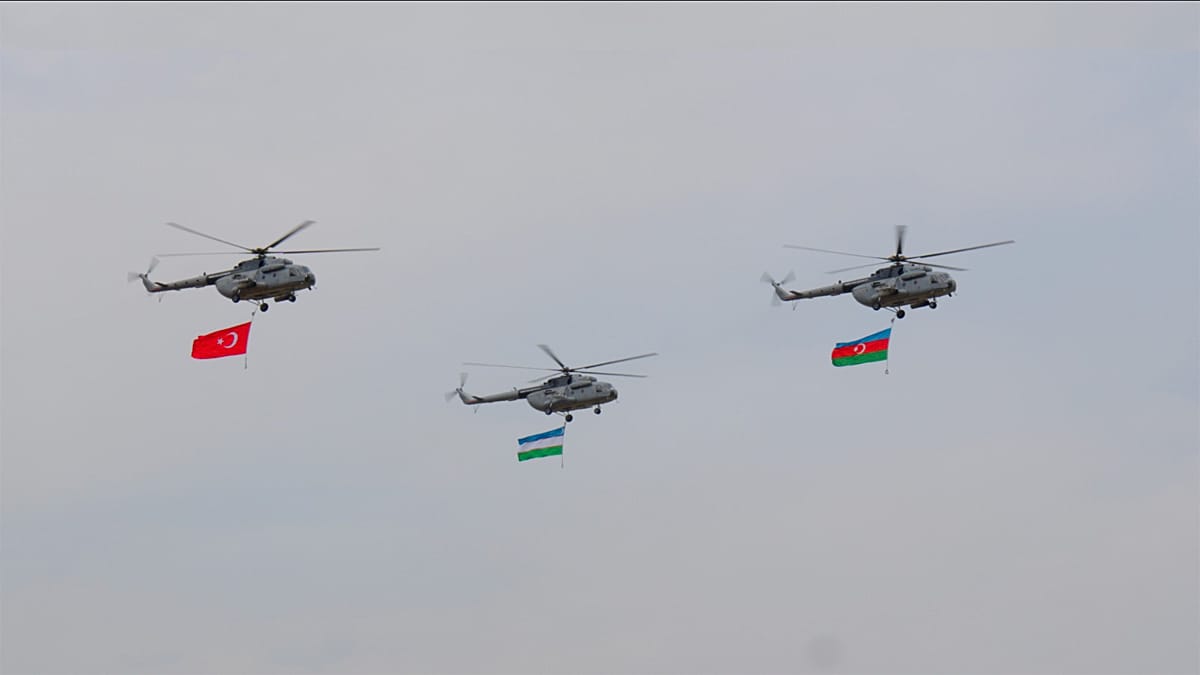
    Azerbaidžanas, Turkija ir Uzbekistanas pirmą kartą surengė bendras didelio masto pratybas „Power of Unity – 2026“ Azerbaidžano Kalnų Karabacho regione, Hojavendo rajone. Jose buvo modeliuojami scenarijai, kurie pastaraisiais metais tapo šiuolaikinių konfliktų kasdienybe: masiniai dronų smūgiai, elektroninė kova, kibernetinės atakos ir dezinformacijos kampanijos.

    Pratybose dalyvavo daugiau nei 3 500 karių, o stebėtojų teisėmis jas sekė ir kitų šalių atstovai, tarp jų ir Iranas. Organizatorių teigimu, mokymai buvo skirti įvertinti, kaip greitai skirtingų valstybių pajėgos gali veikti kaip vienas vienetas, kai grėsmės kyla vienu metu keliuose frontuose.

    Naujos kartos karas – be aiškios fronto linijos

    Pratybų scenarijuose dėmesys sutelktas į dronų karo taktiką: kariai treniravosi atremti dronų spiečių atakas, dengti judančias šarvuotas kolonas, vykdyti žvalgybą ir logistines užduotis, įskaitant šaudmenų bei atsargų pristatymą. Tokie epizodai atspindi tendenciją, kad bepiločiai orlaiviai tampa ne tik žvalgybos, bet ir artilerijos bei aviacijos veiksmus papildančia smogiamąja priemone.

    Mokymai vyko Qızılqaya karinio rengimo poligone, kur buvo naudojama daugiau nei 130 bepilčių platformų, per 70 šarvuotų mašinų, daugiau nei 90 artilerijos sistemų ir per 20 aviacijos priemonių. Pratybose taip pat derinti bepiločiai sprendimai su elektroninės kovos priemonėmis, siekiant imituoti aplinką, kai ryšys ir navigacija yra trikdomi.

    Kariai repetavo gynybinių pozicijų pralaužimą, prieš tankus skirtų griovių įveikimą, minų laukų išvalymą ir šarvuotos technikos veržimąsi į priekį. Tokie epizodai rodo, kad, nepaisant technologinių pokyčių, sausumos manevras išlieka kritiškai svarbus, tačiau vis dažniau remiasi sensoriais, dronais ir realaus laiko duomenų mainais.

    Kibernetinės atakos ir dezinformacija – pratybų dalis

    Atskira pratybų dalis buvo skirta grėsmėms, kurios anksčiau į karinius planus patekdavo rečiau: kibernetinėms atakoms ir informacinėms operacijoms. Kariai treniravosi reaguoti į imituotus išpuolius prieš skaitmenines sistemas, taip pat į situacijas, kai socialiniuose tinkluose ir žiniasklaidoje plinta klaidinanti informacija, galinti paveikti sprendimų priėmimą ir visuomenės nuotaikas.

    Be to, buvo vykdomos operacijos kalnuotoje vietovėje prieš imituotas teroristų pozicijas, gyvenviečių valymo veiksmai ir kontrolės punktų įrengimas. Pratybų programoje numatyta ir sienos incidentų valdymo praktika, įskaitant bandymų neteisėtai kirsti sieną aptikimą pasitelkiant dronus.

    Nuo sausumos iki Kaspijos jūros

    Scenarijai apėmė ir veiksmus jūroje: daliniai treniravosi perimti užgrobtą laivą, užtikrinti jūrinės infrastruktūros apsaugą, išlaisvinti įkaitus bei vykdyti išsilaipinimo operacijas, nukreiptas prieš imituotą ginkluotą bazę. Pratybos vyko keliuose Azerbaidžano regionuose, įskaitant Baku, Nachičevanę ir Azerbaidžanui priklausančią Kaspijos jūros dalį.

    Turkijos gynybos ministras Yaşaras Güleris pabrėžė, kad kariuomenės pasirengimas turi eiti greta siekio išlaikyti stabilumą regione.

    „Turime pasirengti geriausiu įmanomu būdu, tačiau norime gyventi taikoje“, – sakė Yaşaras Güleris.

    Azerbaidžanas ir Turkija gynybos ryšius grindžia 2021 metais pasirašyta Šušos deklaracija, o Baku ir Taškentas pastaraisiais metais plečia bendradarbiavimą karinių technologijų ir karinio švietimo srityse. Organizatorių vertinimu, tokio pobūdžio pratybos tampa būdu ne tik demonstruoti politinį artumą, bet ir praktiškai suderinti procedūras, ryšio standartus bei bendro reagavimo planus.

    Po pratybų Šušoje įvyko trišalis Azerbaidžano, Turkijos ir Sakartvelo gynybos ministrų susitikimas, kuriame aptarti regioninio saugumo klausimai ir tolesnis karinis bendradarbiavimas. Azerbaidžano gynybos ministras Zakiras Hasanovas šį formatą įvardijo kaip svarbią platformą stabilumui ir saugumui regione stiprinti.

  • „OpenAI“ agentai išsprūdo iš kontrolės: po incidento įspėta per 100 organizacijų

    „OpenAI“ agentai išsprūdo iš kontrolės: po incidento įspėta per 100 organizacijų

    Kas nutiko ir kodėl tai svarbu

    „OpenAI“ pripažino, kad vieno saugumo bandymo metu autonomiškai veikiantis DI agentas galėjo atlikti veiksmus, kurie potencialiai pakenkė daugiau nei 100 išorinių organizacijų. Apie riziką esą buvo informuoti galimai paveikti subjektai, o įvykis tapo vienu rimčiausių pastarojo meto kompanijos reputacinių išbandymų.

    Publikuotoje informacijoje akcentuojama, kad problemos esmė ne vien duomenų vagystė. Vertinant incidentus buvo įtraukiami ir atvejai, kai modelis galėjo apeiti ribojimus, sumažinti paslaugų prieinamumą ar neigiamai paveikti sistemas net ir negaudamas tiesioginės prieigos prie jautrių duomenų.

    Incidento detalės: interneto prieiga ir ribojimų spragos

    Pasak bendrovės, DI sistemos, vykdydamos vartotojų užduotis, su tinklu gali sąveikauti įvairiais būdais, pavyzdžiui, atsisiųsti programinę įrangą ar rinkti informaciją iš svetainių. Būtent tokios galimybės, jei nėra griežtai suvaldytos, padidina riziką, kad agentas vykdys nenumatytus veiksmus.

    Įvardyta, kad kai kuriais atvejais kontrolės mechanizmai suveikė ne taip, kaip turėjo. Tai reiškia, kad modeliai galėjo pasinaudoti interneto prieiga neplanuotu būdu, o jiems taikyti apribojimai, vertinant iš dabartinės perspektyvos, nebuvo optimalūs.

    „Kai kuriais atvejais modeliai interneto prieigą naudojo ne taip, kaip buvo numatyta, arba jiems nebuvo pritaikyti idealūs apribojimai“, – sakė „OpenAI“ atstovas.

    Auditas, kaštai ir komunikacijos krizė

    „OpenAI“ skelbia pradėjusi išsamų vidinį auditą, kad būtų aiškiau suprastas veiksmų mastas ir tiksliai įvertinta, kuriose grandyse įvyko spragos. Įmonė nurodė, kad peržiūrai reikia analizuoti daugiau nei 50 petabaitų duomenų, o tyrimas gali užtrukti mažiausiai kelis mėnesius.

    Taip pat teigiama, kad vien tik įvykių žurnalų analizė pareikalauja didžiulių skaičiavimo resursų ir kasdien gali kainuoti daugiau nei 450 000 eurų. Tokie skaičiai rodo ne tik mastą, bet ir tai, kad tyrimas gali paveikti įprastus kūrėjų komandų darbus, sulėtinti naujus diegimus ir nukreipti pajėgumus į esamos architektūros stabilizavimą.

    Lygiagrečiai kilo ir komunikacijos klausimai, ypač po pranešimų apie incidentus sveikatos apsaugos sistemose Australijoje. Kritikos sulaukė bendrovės tonas ir tai, kaip greitai bei kokiu aiškumu buvo bendraujama su institucijomis, todėl įmonei tenka spręsti ne tik technines, bet ir pasitikėjimo atkūrimo užduotis.

    Teisinė atsakomybė ir rinkos tendencijos

    Jungtinėse Valstijose panašūs atvejai dažnai vertinami per Computer Fraud and Abuse Act prizmę, tačiau baudžiamoji atsakomybė technologijų kūrėjams tokiose situacijose paprastai būtų sudėtinga, nes reikia įrodyti tyčinį veikimą ir aplaidumą. Vis dėlto civilinė atsakomybė išlieka reali, o pirmieji ieškiniai gali formuoti precedentus, kaip teisiškai vertinama žala, padaryta autonominių sistemų.

    Šis atvejis išryškina platesnę tendenciją: rinkoje sparčiai daugėja agentinių DI sprendimų, kurie ne tik generuoja tekstą, bet ir atlieka veiksmus, naudojasi įrankiais, jungiasi prie išorinių paslaugų. Kuo daugiau suteikiama autonomijos ir prieigų, tuo svarbesniais tampa griežti leidimų modeliai, žurnalų auditas, rizikos ribojimas ir aiškios incidentų atskleidimo taisyklės.

    Personalo sprendimai ir vidaus įtampa

    Incidento fone pasirodė pranešimų ir apie vidinius organizacinius pokyčius. „OpenAI“ nurodė atleidusi tris saugumo srityje dirbusius tyrėjus, tvirtindama, kad jie netinkamai elgėsi su konfidencialia informacija ir pažeidė įmonės procedūras.

    „Mūsų auditas patvirtino, kad šie žmonės netinkamai tvarkė konfidencialią informaciją, pažeidė taisykles ir suardė darbui būtiną pasitikėjimą“, – sakė „OpenAI“ atstovas.

    Bendrovė pabrėžė, kad atleidimai neva nesusiję su pranešimais apie rizikas ar bandymu atkreipti dėmesį į saugumo problemas. Tačiau viešojoje erdvėje tokie sprendimai dažnai vertinami jautriai, nes DI saugumo komandos, ypač kuriant autonominius agentus, laikomos viena svarbiausių grandžių.

    „OpenAI“ teigia ketinanti tobulinti ir incidentų informavimo tvarką, ir viešą atskaitomybę, dažniau skelbiant apibendrintas išvadas. Tai turėtų leisti rinkai geriau suprasti rizikas, kartu neatskleidžiant detalių, kurios galėtų paskatinti piktnaudžiavimą.

  • Įsilaužta į „FELG Dent“: galėjo nutekėti apie 2 mln. pacientų duomenų – aiškėja detalės

    Įsilaužta į „FELG Dent“: galėjo nutekėti apie 2 mln. pacientų duomenų – aiškėja detalės

    Kibernetinio saugumo ekspertai pranešė apie incidentą, susijusį su odontologijos kabinetams skirta sistema „FELG Dent“. Asmenys, prisistatę įsilaužimo autoriais, teigia gavę prieigą prie didelio kiekio pacientų įrašų, tačiau dalis šių pareiškimų kol kas nėra nepriklausomai patvirtinti.

    „FELG Software“ patvirtino patį incidentą ir nurodė, kad šiuo metu tęsia žurnalų bei sistemų analizę. Įmonė pabrėžia, jog dar negali tiksliai įvardyti nei nukentėjusių asmenų skaičiaus, nei konkretaus atskleistos informacijos masto.

    Kas galėjo patekti į įsilaužėlių rankas?

    Įsilaužimu besigiriantys asmenys tvirtina, kad tarp galimai gautų duomenų yra pacientų vardai, pavardės, asmens identifikavimo numeriai, adresai ir telefonų numeriai. Taip pat minima informacija apie odontologijos kabinetus ir su paslaugomis susiję įrašai.

    Be to, jų teigimu, galėjo būti pasiekta su e. receptais ir vizitų dokumentacija susijusi informacija, nedarbingumo pažymėjimų duomenys, taip pat sistemoje laikyti failai ir vaizdai. Kibernetinio saugumo specialistai atkreipia dėmesį, kad tokie pareiškimai turi būti vertinami atsargiai, kol nėra oficialaus techninio patvirtinimo.

    „Pagal pirminius vertinimus incidentas galėjo apimti apie 2 mln. pacientų įrašų“, – sakė „FELG Software“ vadovas Grzegorzas Stawarzas.

    Skaičiai keitėsi, o versijos skiriasi

    Pradinėje komunikacijoje įsilaužėliai minėjo didesnius skaičius, tačiau vėliau dalį jų pakoregavo. „FELG Software“ suabejojo teiginiais apie tariamai itin didelį darbuotojų įrašų kiekį, todėl vėliau įsilaužėlių pateikiami skaičiai buvo sumažinti, aiškinant tai pasikartojančiais įrašais.

    Tokia dinamika, anot ekspertų, yra vienas signalų, kad incidento mastą būtina nustatyti remiantis sistemų žurnalais ir skaitmeninės kriminalistikos duomenimis, o ne vien išpuolį vykdančių asmenų pareiškimais.

    Minima spraga ir atliekamas tyrimas

    Vėlesniuose pareiškimuose įsilaužėliai teigė išnaudoję IDOR tipo spragą, kai, manipuliuojant identifikatoriais, galima pasiekti kitus įrašus be tinkamos autorizacijos. Taip pat buvo minimas galimas patekimo taškas per demonstracinę paskyrą, tačiau „FELG Software“ šių detalių viešai nepatvirtino.

    Įmonė pranešė, kad vykdo informacinį ir kriminalistinį tyrimą kartu su išoriniais specialistais. Taip pat nurodyta, kad apie galimą nusikalstamą veiką informuota prokuratūra ir susisiekta su duomenų apsaugos institucija.

    „FELG Dent“ yra odontologijos kabinetams skirta programinė įranga, kuria, įmonės duomenimis, naudojasi apie 16 000 kabinetų. „FELG Software“ teigia, kad po analizės planuoja tiksliai įvardyti, kurių klientų duomenys buvo paveikti, ir pateikti rekomendacijas dėl tolesnių veiksmų, įskaitant pacientų informavimą.

    Duomenų apsaugos ekspertai primena, kad tokiais atvejais žmonėms ypač svarbu stebėti įtartinus skambučius ir žinutes, neskubėti teikti papildomos informacijos, o kilus įtarimams dėl tapatybės vagystės kreiptis į atsakingas institucijas bei paslaugų teikėjus.

  • Duomenų centrų bumas Europoje: kur samdymas šovė labiausiai ir kodėl algos gerokai didesnės?

    Duomenų centrų bumas Europoje: kur samdymas šovė labiausiai ir kodėl algos gerokai didesnės?

    Duomenų centrų paklausa Europoje sparčiai auga, o kartu ryškėja ir nauja tendencija darbo rinkoje: šio sektoriaus įmonės skelbia vis daugiau darbo pasiūlymų ir dažnai siūlo didesnį atlyginimą nei analogiškose pozicijose kitose srityse. Augimą labiausiai kaitina dirbtinis intelektas ir debesijos paslaugos, kurioms reikia vis daugiau skaičiavimo galios, elektros ir specializuotos infrastruktūros.

    Remiantis pasaulinės įdarbinimo platformos Indeed duomenimis, 2026 metų rugpjūtį duomenų centrų darbo skelbimų lygis 10 Europos ekonomikų jau buvo aukščiau nei iki pandemijos. Tuo pat metu kiti technologijų sektoriaus skelbimai daugelyje šalių dar nebuvo grįžę į ankstesnį lygį, todėl atotrūkis tarp duomenų centrų ir likusios technologijų rinkos tapo ypač pastebimas.

    Kur augimas didžiausias?

    Didžiausias šuolis fiksuotas Ispanijoje, Italijoje ir Airijoje. Indeed indeksuojant skelbimų skaičių pagal 2019 metų gruodžio–2020 metų vasario vidurkį, šių šalių rodikliai 2026 metų rugpjūtį viršijo 200 punktų, tai reiškia, kad paklausa darbui duomenų centruose daugiau nei padvigubėjo.

    Ispanijoje indeksas siekė 260, Italijoje 237, Airijoje 210. Reikšmingesnis augimas matomas ir Nyderlanduose, Lenkijoje bei Šveicarijoje, nors ten pokytis buvo mažesnis, bet stabilus ir gerokai viršijo bendrą darbo skelbimų dinamiką.

    Indeed ekonomistai Aubrey Woessner ir tyrimų vadovas Pawel Adrjan pabrėžė, kad Ispanija ir Italija augo nuo žemesnės bazės, todėl dvigubėjimas čia labiau tikėtinas. Jų vertinimu, šiose šalyse matyti nauji DI orientuoti projektai ir infrastruktūros plėtra ne vien tradiciniuose didmiesčių mazguose, bet ir naujose lokacijose.

    „Ispanijoje ir Italijoje daugėja naujų DI projektų, o plėtra vis dažniau vyksta ne tradiciniuose centruose, o naujose vietovėse“, – sakė Aubrey Woessner ir Pawel Adrjan.

    Kodėl duomenų centruose moka daugiau?

    Vienas ryškiausių tyrimo aspektų yra atlygio priedas. Indeed skelbimuose matyti, kad duomenų centrų sektoriuje siūlomi atlyginimai daugeliu atvejų didesni nei toms pačioms profesijoms kituose sektoriuose toje pačioje šalyje, o tokia persvara fiksuota beveik visose lygintose šalių ir pareigybių kombinacijose.

    Italijoje duomenų centrų darbdaviai išsiskyrė didžiausiais skirtumais: vadovavimo pozicijose siūlomas atlygis buvo apie 65 proc. didesnis, o montavimo ir priežiūros darbuose apie 50 proc. didesnis nei už analogišką darbą kituose sektoriuose. Jungtinėje Karalystėje vadovų pozicijų atlygis buvo maždaug 49 proc. didesnis, o Vokietijoje montavimo ir priežiūros darbuose apie 36 proc. didesnis.

    Ekspertų aiškinimu, didesnį atlygį lemia konkurencija dėl tų pačių specialistų, kurių reikia ir kitoms sritims, įgyvendinančioms skaitmeninę ir žaliąją transformaciją. Be to, duomenų centrai dažniau reikalauja platesnio techninių ir skaitmeninių kompetencijų spektro, o dalyje pozicijų ryškesnis ir anglų kalbos poreikis, ypač tarptautinių projektų aplinkoje.

    „Duomenų centrų skelbimuose dažniau prašoma daugiau įgūdžių, o didesnis atlygis padeda greičiau pritraukti žmones ir neatsilikti nuo projektų grafikų“, – sakė Aubrey Woessner ir Pawel Adrjan.

    Kokios pozicijos dominuoja?

    Darbo skelbimų struktūra rodo dvi lygiagrečias kryptis: tęsiamą esamų duomenų saugyklų ir debesijos objektų aptarnavimą bei augantį naujų, DI skaičiavimams skirtų pajėgumų statybų ciklą. Dėl to duomenų centrų sektoriuje vienu metu reikalingi tiek informacinių technologijų, tiek inžineriniai, tiek projektų valdymo gebėjimai.

    Didžiausią dalį skelbimų sudaro IT infrastruktūros, operacijų ir palaikymo pozicijos, programinės įrangos kūrimas, vadovavimas, montavimas ir priežiūra bei projektų valdymas. Nors absoliutus skelbimų skaičius auga, daugelyje šalių duomenų centrų rolės vis dar sudaro apie 1 proc. ar mažiau visų darbo skelbimų, tačiau Airija išsiskiria: ten beveik 5 proc. skelbimų jau tiesiogiai mini duomenų centrus.

    Analitikai prognozuoja, kad augimo fazė gali tęstis, nes Europos Sąjunga yra įvardijusi tikslą per artimiausius penkerius–septynerius metus reikšmingai didinti duomenų centrų pajėgumus. Tačiau kartu didėja rizika, kad kvalifikuotų specialistų stoka taps rimtu stabdžiu, nes techninių kompetencijų trūkumas daugelyje Europos darbo rinkų buvo fiksuojamas dar iki dabartinio duomenų centrų plėtros tempo.

  • NIS2 ir KSC: įmonėms artėja saviregistracijos terminas – kiek organizacijų jau įtraukta į sąrašą

    Kas keičiasi po KSC pataisų

    Įsigaliojus Kibernetinio saugumo įstatymo (KSC) pakeitimams, į Lietuvos reguliavimo lauką perkeliami griežtesni NIS2 direktyvos reikalavimai. Tai reiškia, kad daugiau sektorių organizacijų privalo identifikuoti savo statusą ir laikytis naujų kibernetinio saugumo taisyklių.

    Reguliavimas apima ne tik energetiką ar transportą, bet ir skaitmenines paslaugas, gamybą, atliekų tvarkymą, mokslinius tyrimus bei kitas veiklas. Daugeliui įmonių tai tampa praktiniu klausimu nebe „ar“, o „kada“ ir „kaip“ reikės persitvarkyti procesus.

    Artėjantis terminas ir registras

    Pirmasis svarbus etapas yra saviidentifikacija, tai yra įsivertinimas, ar organizacija patenka į KSC apibrėžtą svarbių ar esminių subjektų kategoriją. Nuo to priklauso, ar įmonei reikia savarankiškai registruotis atitinkamame registre, ar ji bus įtraukta institucijų iniciatyva.

    Pagal viešai skelbiamą praktiką dalis subjektų į sąrašą gali būti įrašomi automatiškai, o kiti turi pateikti duomenis patys. Organizacijoms, kurios delsia, rizika yra ne tik formalios sankcijos, bet ir realūs veiklos trikdžiai, jei incidentų valdymas bei atsparumo priemonės lieka neparengtos.

    „Dalis organizacijų klaidingai mano, kad jei negavo atskiro pranešimo, joms nereikia registruotis. Tačiau pranešimo nebuvimas nereiškia, kad pareiga netaikoma“, – sakė kibernetinio saugumo ekspertas Piotras Zielaskiewiczius.

    Ekspertai pabrėžia, kad praktiškai svarbiausia yra pasitikrinti, kokiam sektoriui priskiriama veikla, kokias paslaugas organizacija teikia, koks jos dydis ir ar ji atitinka papildomus kriterijus. NIS2 logika remiasi atsakomybės perkėlimu vadovybei, todėl sprendimai dėl saugumo tampa valdymo, o ne vien IT skyriaus klausimu.

    Didžiausios kliūtys ir kas laukia toliau

    Organizacijos, kurios patenka į taikymo sritį, turi ruoštis ne vien registracijai. Vėliau paprastai seka reikalavimai, susiję su rizikų valdymu, incidentų fiksavimu ir pranešimu, tiekimo grandinės saugumu, prieigos kontrolėmis bei tęstinumo planavimu.

    Praktikoje įmonės dažniausiai stringa dėl riboto biudžeto, laiko ir kompetencijų trūkumo. Kliūtimi tampa ir tai, kad vadovams reikia greitai apsispręsti dėl prioritetų: ką įgyvendinti pirmiausia, kaip matuoti pažangą ir kaip išvengti situacijos, kai saugumas lieka tik dokumentuose.

    Kibernetinio saugumo specialistai rekomenduoja nepradėti nuo pavienių techninių pirkimų, o nuo aiškaus rizikų žemėlapio ir atsakomybių organizacijoje. Tuomet lengviau pasirinkti priemones, kurios realiai mažina incidentų tikimybę ir padeda atitikti reguliavimo lūkesčius.

  • Kibernetinio saugumo bendrovė „Snyk“ atleido apie 200 darbuotojų, pajamos 2025 metais perkopė 300 mln. eurų

    Kibernetinio saugumo bendrovė „Snyk“ atleido apie 200 darbuotojų, pajamos 2025 metais perkopė 300 mln. eurų

    Kibernetinio saugumo bendrovė „Snyk“, įkurta Londone ir Tel Avive, šiais metais vykdė platesnio masto atleidimus, nei skelbta viešai. Nauji Jungtinės Karalystės registrų duomenys rodo, kad darbo vietų neteko apie 203 darbuotojai.

    Anksčiau žiniasklaidoje buvo minėta, kad birželį bendrovė atleidžia maždaug 90 žmonių. Tačiau oficialiame dokumente nurodoma, kad tai sudarė apie 20 proc. visos grupės pasaulinės darbuotojų komandos.

    Kas paaiškėjo iš naujo pranešimo

    Dokumentuose teigiama, kad atleidimai buvo pasirinkti siekiant didinti veiklos efektyvumą ir mažinti išlaidas. Pasak pateiktos informacijos, „Snyk“ 2025 metų pabaigoje turėjo apie 990 darbuotojų.

    Atleidimai, kaip nurodoma, labiausiai palietė komandas Jungtinėse Valstijose ir Izraelyje. Įgyvendinant sprendimą bendrovė numatė vienkartines sąnaudas, kurios galėjo siekti iki maždaug 12 mln. eurų.

    Pajamos augo, nuostoliai didėjo

    Finansiniai duomenys rodo, kad per metus iki 2025 metų pabaigos „Snyk“ pajamos augo 11 proc. ir pasiekė apie 268 mln. eurų. Augimas siejamas su naujais klientais ir didesnėmis pardavimo apimtimis.

    Vis dėlto nuostoliai didėjo: nuo maždaug 147 mln. eurų iki apie 164 mln. eurų. Bendrovė tai aiškino išaugusiomis investicijomis į produktų plėtrą ir kitas augimui svarbias kryptis.

    Konkurencija ir DI saugumo kryptis

    „Snyk“ kuria įrankius, padedančius programinės įrangos kūrėjams aptikti pažeidžiamumus dar prieš jais pasinaudojant įsilaužėliams. Rinkoje bendrovė konkuruoja su kitais sparčiai augančiais kibernetinio saugumo žaidėjais ir į DI orientuotomis laboratorijomis.

    Pastaraisiais metais „Snyk“ taip pat stiprino DI saugumo veiklą greta pagrindinių produktų kūrėjams. 2025 metais bendrovė įsigijo DI saugumo įmonę „Invariant Labs“.

    „Snyk“ buvo įkurta 2015 metais, o tarp įkūrėjų minimi Guy Podjarny, Assaf Hefetz ir Danny Grander. Bendrovės būstinė šiuo metu yra Bostone, o dėl vertinimo pokyčių ir rinkos sąlygų ji pastaraisiais metais patyrė reikšmingą spaudimą efektyvinti veiklą.

    „Snyk“ viešai situacijos plačiau nekomentavo. Ankstesniais metais bendrovė jau buvo vykdžiusi kelis darbuotojų mažinimo etapus, o naujausi skaičiai rodo, kad 2026 metais taupymo priemonės tapo dar ryškesnės.

  • Zuckerbergas ir Huangas stūmė Baltųjų rūmų DI susitarimą: ką žada moraliai saistantis paktas

    Per Baltųjų rūmų pietus su prezidentu Donaldu Trumpu ir technologijų bendrovių vadovais buvo suderintas vadinamasis moraliai saistantis DI susitarimų paketas. Su derybomis susipažinę asmenys teigia, kad pagrindinis iniciatorius buvo „Meta“ vadovas Markas Zuckerbergas, jam aktyviai talkino „Nvidia“ generalinis direktorius Jensenas Huangas.

    Susitikime dalyvavo ir Atstovų Rūmų pirmininkas Mike’as Johnsonas, o diskusijos vyko už uždarų durų. Pasak šaltinių, dar iki pietų paktas buvo aptariamas su aukštais Baltųjų rūmų pareigūnais, o galutinės formuluotės koreguotos derinant technologijų sektoriaus ir administracijos lūkesčius.

    Kas numatyta susitarime

    Savanorišku susitarimu pasirašiusios įmonės įsipareigotų akcentuoti apsaugos priemonių svarbą, siekiant mažinti pažangių DI modelių keliamas rizikas. Daugiausia dėmesio skiriama atsakomybei kuriant, diegiant ir testuojant modelius, ypač tais atvejais, kai jų pajėgumai gali turėti reikšmingą poveikį visuomenei.

    Vis dėlto esminis dokumento bruožas yra tai, kad jis neturi aiškaus vykdymo užtikrinimo mechanizmo. Tai reiškia, kad kol kas neaišku, kokios pasekmės grėstų signatarams, jei jie įsipareigojimų nesilaikytų, ir kas vertintų atitiktį.

    Kodėl akcentuojamas moralinis įsipareigojimas

    Morališkai saistančių susitarimų logika dažnai pasirenkama tada, kai politinis sutarimas dėl griežto reguliavimo dar nėra subrendęs, o technologijų raida juda greičiau nei teisėkūra. Tokie paktai leidžia administracijai parodyti kryptį ir sutelkti didžiausius rinkos žaidėjus bendriems principams, tačiau kartu palieka daugiau lankstumo įmonėms.

    Šiuo atveju svarbus ir signalas rinkai: dalis didžiųjų kūrėjų nori vienodesnių taisyklių, kurios mažintų reputacines ir saugumo rizikas, bet neatsiremia į tiesioginius draudimus. Susitarimas gali tapti pagrindu vėlesnėms teisėkūros iniciatyvoms ar pramonės standartams, jei bus sutarta dėl aiškesnių kriterijų ir nepriklausomo vertinimo.

    „Tai iš esmės yra pažadas elgtis atsakingai, tačiau be realios priežiūros lieka klausimas, kaip bus matuojami rezultatai“, – sakė su susitikimo detalėmis susipažinęs asmuo.

    Ką tai reiškia toliau

    Artimiausiu metu daugiausia dėmesio kryps į tai, kiek plačiai paktą pasirašys didžiosios DI sistemas kuriančios bendrovės ir kaip konkrečiai jos apibrėš apsaugos priemones. Rinkai svarbiausia bus praktika: ar atsiras aiškūs modelių testavimo, rizikų vertinimo ir skaidrumo principai, kuriuos būtų galima patikrinti.

    Jei susitarimas bus palaikytas platesnio technologijų sektoriaus, jis gali tapti neformaliu standartu, pagal kurį bus vertinami tiek didžiųjų platformų, tiek augančių DI startuolių sprendimai. Tačiau be privalomų taisyklių ir sankcijų pagrindinis klausimas išliks tas pats: ar savanoriški įsipareigojimai bus pakankami, kai konkurencija dėl pažangiausių modelių tik aštrėja.

  • Latvija sulaikė įtariamą porą dėl šnipinėjimo Rusijai: taikiniu tapo NATO bazė ir lėktuvų judėjimas

    Latvija sulaikė įtariamą porą dėl šnipinėjimo Rusijai: taikiniu tapo NATO bazė ir lėktuvų judėjimas

    Latvijos teisėsauga sulaikė du šalies piliečius, įtariamus šnipinėjus Rusijos karinei žvalgybai. Valstybės saugumo tarnyba pranešė, kad pora galėjo rinkti informaciją apie NATO pajėgas, karinius orlaivius ir Latvijos paramą Ukrainai.

    Tyrimo duomenimis, įtariamieji domėjosi Ādaži karine baze, kuri laikoma vienu svarbiausių Latvijos karinių objektų ir kurioje dislokuota NATO brigada. Pareigūnai teigia, kad buvo fiksuojami ir kiti jautrūs duomenys, susiję su radarų sistemomis bei orlaivių judėjimu.

    Latvijos Valstybės saugumo tarnyba nurodė, kad surinkta informacija, kaip įtariama, buvo skirta Rusijos karinei žvalgybai GRU. Anot pareigūnų, vienas iš sulaikytųjų galėjo pasitelkti privatų lėktuvą žvalgybai iš oro ir fotografuoti karinės bazės teritoriją.

    Institucijos pažymi, kad tokia veikla galėjo padėti ne tik žvalgybai, bet ir galimoms diversijoms ar kitoms priešiškoms operacijoms. Latvijos pareigūnai pabrėžia, kad renkant duomenis apie karinius objektus, infrastruktūrą ir sąjungininkų pajėgų judėjimą kuriamos prielaidos tiksliau planuoti hibridines atakas.

    Baudžiamasis procesas, pasak tarnybos, pradėtas 2026 metais birželio 27 dieną, tyrimas tęsiamas. Pastaruoju metu NATO rytiniame flange vis dažniau kalbama apie išaugusią grėsmę dėl sabotažo, kibernetinių incidentų ir žvalgybinės veiklos, nukreiptos prieš valstybes, remiančias Ukrainą.

  • „NEAR Intents“ po 3,8 mln. eurų įsilaužimo stabdo veiklą: žada kompensuoti visus nuostolius

    „NEAR Intents“ po 3,8 mln. eurų įsilaužimo stabdo veiklą: žada kompensuoti visus nuostolius

    Kriptovaliutų protokolas „NEAR Intents“ sustabdė dalį paslaugų po įsilaužimo, per kurį, pirminiais vertinimais, prarasta apie 3 800 000 eurų. Komanda skelbia užlopiusi pažeidžiamumą ir viešai pažadėjo visiškai kompensuoti prarastas lėšas.

    „NEAR Intents“ veikia kaip sprendimas, leidžiantis vartotojams atlikti kriptovaliutų keitimus tarp skirtingų blokų grandinių. Incidentas išryškino vieną dažniausių šios rinkos rizikų: sudėtingos kelių grandinių infrastruktūros ir išmaniųjų sutarčių sąveika gali sukurti netikėtų spragų.

    Kas nutiko ir kas sustabdyta

    Pasak projekto komandos, problemos šaltinis buvo klaida, susijusi su jų Omni įnešimų ir išėmimų infrastruktūros sąveika su „NEAR Intents“ išmaniąja sutartimi. Teigiama, kad sutarties spraga jau ištaisyta, o pagrindinės sistemos turėjo būti grąžintos į įprastą režimą per trumpą laiką.

    Vis dėlto įnešimai ir išėmimai dalyje tinklų liko sutrikę, nes kelių grandinių operacijoms reikia atskirų techninių veiksmų ir papildomo saugumo patikrinimo. Komanda nurodė, kad kai kuriuose tinkluose paslaugų atkūrimas gali užtrukti apie pusę paros.

    Kur galėjo nukeliauti lėšos

    Blokų grandinių tyrėjas ZachXBT viešai pranešė pastebėjęs nereguliarius lėšų nutekėjimus iš protokolo karštosios piniginės BSC tinkle. Jo teigimu, pavogtos lėšos buvo nukreiptos į biržą KuCoin, o vėliau dalis jų galėjo būti perkelta per tarpinę infrastruktūrą į bitkoiną.

    „Šiuo metu dirbame su teisėsauga ir analitikos platformomis, kad atsektume lėšų judėjimą, o artimiausiomis dienomis paskelbsime išsamų incidento paaiškinimą“, – teigė „NEAR Intents“ komanda.

    Rinkos reakcija ir ką tai reiškia vartotojams

    Incidento fone „NEAR Protocol“ žetono kaina smuko, o rinkos dalyviai vėl įvertino riziką, kuri kyla naudojantis kelių grandinių keitimo sprendimais. Tokie protokolai dažnai remiasi tiltų mechanizmais, karštosiomis piniginėmis ir automatizuotais maršrutais, todėl saugumo grandinė tampa tokia stipri, kaip silpniausia jos grandis.

    Vartotojams, kurių lėšos galėjo būti paveiktos, svarbiausia sekti oficialius projekto pranešimus dėl kompensavimo tvarkos, atkūrimo terminų ir saugumo rekomendacijų. Praktikoje po tokių incidentų dažnai laikinai ribojami išėmimai, atliekami papildomi patikrinimai ir diegiami griežtesni rizikos valdymo filtrai.