Tag: Šiaurės Korėja

  • Trumpas sako, kad šią savaitę Kinijoje gali susitikti su Kim Jong-unu

    Trumpas sako, kad šią savaitę Kinijoje gali susitikti su Kim Jong-unu

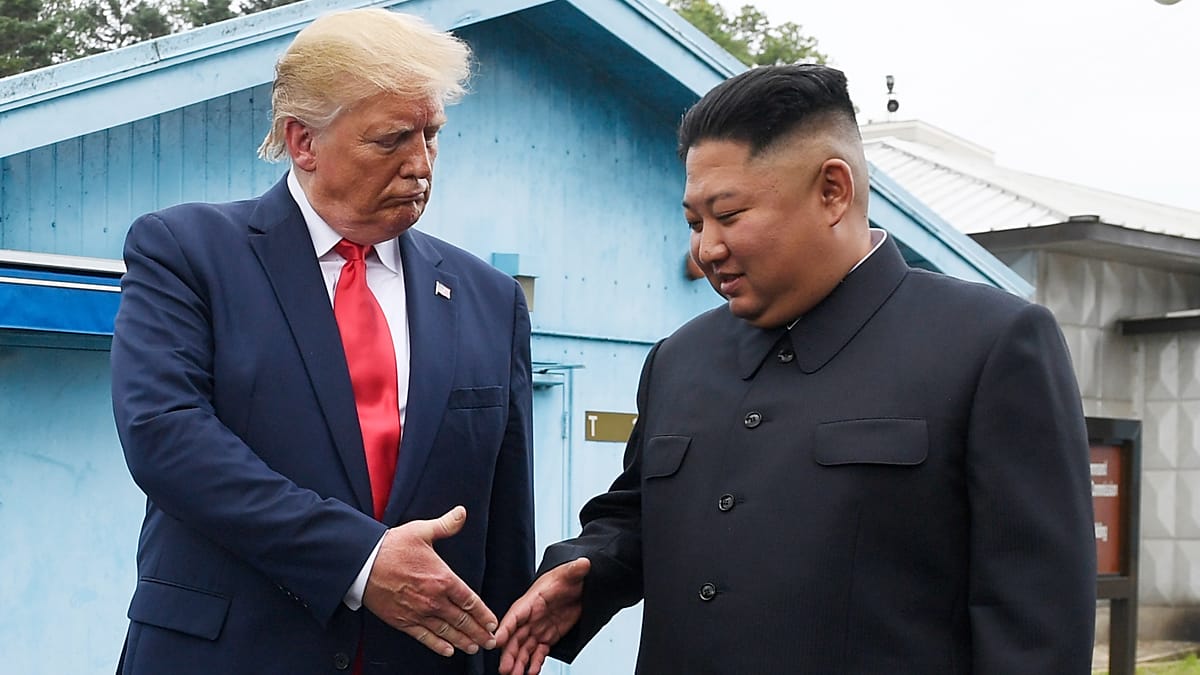
    JAV prezidentas Donaldas Trumpas teigia, kad šią savaitę Kinijoje galėtų susitikti su Šiaurės Korėjos lyderiu Kim Jong-unu.

    Apie tai praneša „Euronews“: tokius komentarus Trumpas pateikė pirmadienį, kalbėdamas su žurnalistais prieš išvykdamas iš Baltųjų rūmų į kelionę po Aziją.

    Pagal planą jis pirmiausia turėtų atvykti į Filipinus, o vėliau vykti į Kiniją, kur numatytos trišalės derybos su Rusijos prezidentu Vladimiru Putinu ir Kinijos vadovu Xi Jinpingu.

    Pats Trumpas žurnalistams sakė, kad galimas susitikimas su Kim Jong-unu, jo vertinimu, būtų „geras“ ir suteiktų galimybę „daug ką nuveikti“.

    Derybų darbotvarkėje – branduolinis nusiginklavimas

    Trumpas nurodė, kad susitikimuose su V. Putinu ir Xi Jinpingu šią savaitę Šendžene, pietryčių Kinijoje, ketina aptarti branduolinį nusiginklavimą.

    Šie pokalbiai turėtų vykti Azijos ir Ramiojo vandenyno ekonominio bendradarbiavimo (APEC) viršūnių susitikimo metu.

    JAV prezidentas pripažino, kad tai „sudėtinga tema“, nes valstybėms esą labai sunku įsipareigoti atsisakyti branduolinio arsenalo, ypač turint omenyje kitas branduolines valstybes.

    Bus kalbama ir apie karus bei prekybą

    Trumpas taip pat sakė, kad darbotvarkėje turėtų atsirasti karai Irane ir Ukrainoje.

    Be to, anot jo, pokalbiuose bus aptariami ekonomikos ir prekybos klausimai.

    Ryšys su Kim ir IAEA susirūpinimas

    Rugpjūtį Trumpas viešai pabrėžė, kad su Kim Jong-unu palaiko gerus santykius, ir teigė, jog jiedu per metus turėtų susitikti, nors daugiau detalių nepateikė.

    Tąkart jis taip pat kalbėjo apie Šiaurės Korėjos turimas branduolines galias, pareikšdamas, kad tokios situacijos, jo vertinimu, neturėjo būti leista susiformuoti.

    Tuo metu Tarptautinės atominės energijos agentūros (IAEA) generalinis direktorius Rafaelis Grossi rugsėjį sakė, kad pranešimai apie galimą Šiaurės Korėjos ginklams tinkamos branduolinės medžiagos gamybos plėtrą kelia rimtą susirūpinimą.

  • Zelenskis: Rusija smogė „pagrindiniam“ Ukrainos energetikos objektui Šiaurės Korėjos raketomis

    Zelenskis: Rusija smogė „pagrindiniam“ Ukrainos energetikos objektui Šiaurės Korėjos raketomis

    Rusijos pajėgos naktį smogė „pagrindiniam“ Ukrainos energetikos objektui, panaudodamos Šiaurės Korėjos balistines raketas KN-23, teigia Ukrainos prezidentas Volodymyras Zelenskis.

    Apie tai praneša „Euronews“. Pasak V. Zelenskio, po smūgių dar atliekami techniniai vertinimai, tačiau pirminės išvados rodo, kad vienoje iš apgadintų svarbių energetikos vietų buvo panaudotos būtent KN-23 raketos, pagamintos ir tiektos Šiaurės Korėjos.

    Ukrainos vadovas taip pat vėl paragino sąjungininkus paspartinti perėmimo raketų tiekimą, pabrėždamas oro gynybos svarbą atremiant balistines atakas.

    V. Zelenskio teigimu, į Kyjivą ir jo apylinkes buvo paleistos 36 balistinės raketos, iš jų keturias pavyko numušti.

    Kas žinoma apie KN-23

    KN-23 – Šiaurės Korėjos trumpojo nuotolio balistinė raketa. Nurodoma, kad jos maksimalus nuotolis siekia apie 690 kilometrų.

    Taip pat teigiama, kad ši raketa pirmą kartą išbandyta 2019 metų gegužę, o išvaizda panaši į rusišką „Iskander-M“.

    Ukrainos gynybos ministerija dar šių metų balandį skelbė, kad KN-23 jau buvo naudojamos ankstesnėse atakose prieš Ukrainą, ir akcentavo, jog su šiuo ginklu oro gynybos sistemoms susidoroti yra itin sudėtinga.

    Atakos prieš žiemą ir smūgiai energetikai

    Ukrainos užsienio reikalų ministras Andrijus Sybiha pareiškė, kad naujausi smūgiai buvo nukreipti į kritinę energetikos infrastruktūrą, Rusijai intensyvinant atakas artėjant žiemai.

    Pasak jo, Maskva sąmoningai siekia, kad milijonai ukrainiečių liktų be elektros, šildymo ir vandens.

    V. Zelenskis teigė, kad smūgiai gali būti ir bandymas daryti papildomą spaudimą Ukrainos derybinei pozicijai prieš planuojamas trišales Kyjivo, Maskvos ir Vašingtono derybas Abu Dabyje.

    Per naktines atakas Kyjivo regione, vietos valdžios ir Ukrainos valstybinės nepaprastųjų situacijų tarnybos duomenimis, sužeisti mažiausiai šeši žmonės, tarp jų – vaikas, taip pat apgadintas tiltas ir energetikos objektai.

    Kyjivo meras Vitalijus Klyčko pranešė, kad buvo pataikytą į Pivničnyj tiltą, o energetikos infrastruktūra apgadinta ir Kyjivo bei Žytomyro regionuose.

    Jo teigimu, sostinės energijos tiekimo situacija yra itin sudėtinga, todėl fiksuojami šildymo ir vandens tiekimo sistemų sutrikimai.

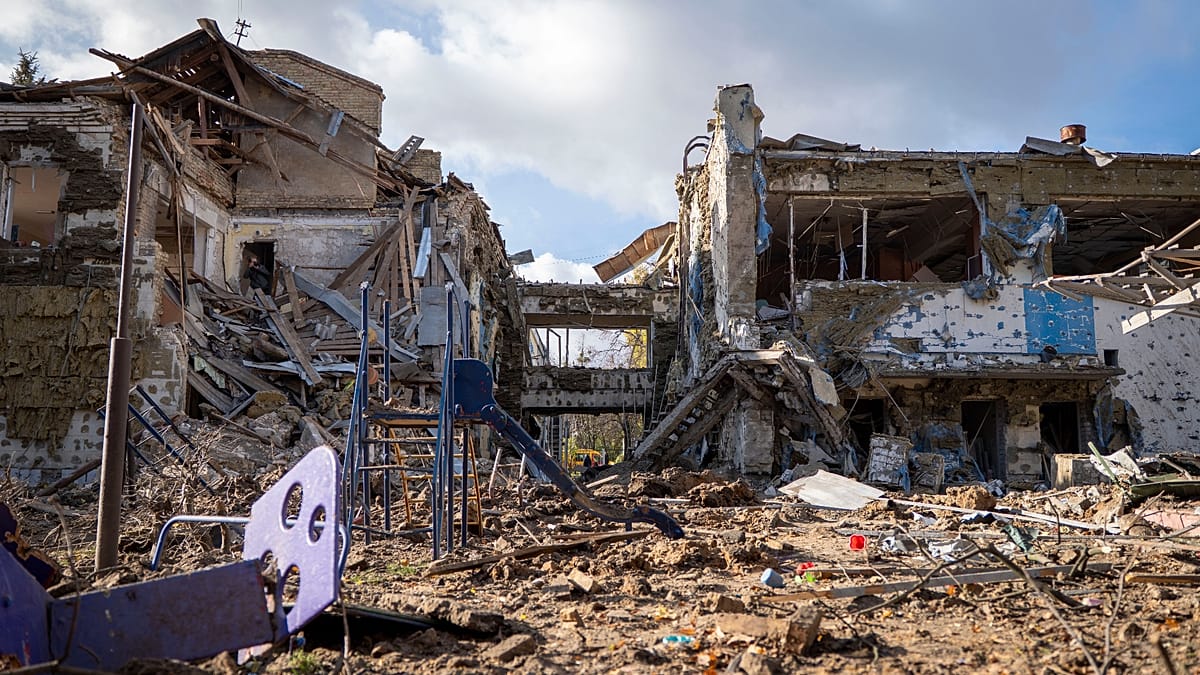
    V. Zelenskis nurodė, kad atakos taikėsi į pastotę, jungiančią Rivnės ir Chmelnyckio atomines elektrines su Kyjivu, taip pat į pastotes Vinicos, Žytomyro, Rivnės, Charkivo ir Dnipro regionuose. Jis pridūrė, kad dalinai sunaikintas ir vaikų darželis.

  • „Binance“: įsilaužėliai per suklastotą darbo pokalbį ir vidinį DI įrankį pavogė 6,3 mlrd.

    „Binance“: įsilaužėliai per suklastotą darbo pokalbį ir vidinį DI įrankį pavogė 6,3 mlrd.

    Didžiausia pasaulyje kriptovaliutų birža „Binance“ pranešė apie įsilaužimą, per kurį nusikaltėliai pasisavino daugiau nei 6,3 mlrd. vertės skaitmeninio turto. Pasak bendrovės, ataka prasidėjo nuo suklastoto darbo pokalbio, kurio metu buvo užkrėstas darbuotojo kompiuteris.

    „Binance“ incidento ataskaitoje nurodoma, kad įsilaužėliai pasitelkė kenkėjišką programinę įrangą ir pavogtus prisijungimo duomenis, o vėliau išnaudojo ir vidinį bendrovės DI įrankį. Taip jie priėjo prie piniginių infrastruktūros ir piniginių pasirašymo sistemų, leidusių patvirtinti neleistinas operacijas.

    Bendrovė teigia, kad dalį lėšų pavyko sustabdyti arba įšaldyti: kalbama apie maždaug 2,85 mlrd. skaitmeninio turto. Taip pat nurodoma, kad atkurta 98 proc. paveikto turto.

    „Binance“ skelbia, kad tai nebuvo vienkartinė klaida ar vienas pažeidimas – ataka esą truko mėnesius ir rėmėsi socialine inžinerija bei taikymusi į konkrečius darbuotojus. Bendrovės teigimu, ataskaita viešinama dėl pamokų, kurios aktualios ne tik vienai įmonei.

    Kaip, anot „Binance“, vyko ataka

    Ataskaitoje rašoma, kad pirmasis taikinys buvo „Wallet DevOps“ inžinierius: birželį jis parsisiuntė pakoreguotą „Homebrew“ diegimo paketą, kai bandė įsidiegti DI programavimo įrankį. „Binance“ teigimu, saugumo komanda pastebėjo anomaliją, pakeitė įrenginį ir atnaujino su tuo susijusius prisijungimo duomenis, tačiau incidentas atskleidė informacijos apie darbuotojo rolę ir jo kolegas.

    Vėliau, rugsėjį, atakuotas dar vienas darbuotojas – per apgaulingą atranką į darbą. Įsilaužėliai apsimetė bendrovės vadovais ir įtikino darbuotoją atsisiųsti tariamą programavimo užduotį, kuri užkrėtė jo darbo kompiuterį ir suteikė neteisėtą prieigą.

    Spalio 20 dieną, „Binance“ teigimu, užgrobtas darbuotojo kompiuteris ir vidinis DI įrankis buvo panaudoti perimant dar dviejų inžinierių įrenginių kontrolę. Galiausiai aptikę konteinerių diegimo teises viename įrenginyje, po devynių dienų užpuolikai panaudojo pavogtus duomenis, kad paleistų kenkėjišką skriptą ir įvykdytų ataką prieš pinigines.

    Ryšys su Šiaurės Korėja ir apsaugos priemonės

    „Binance“ nurodo, kad JAV Federalinis tyrimų biuras (FBI) ataką siejo su Šiaurės Korėja. Pačios bendrovės tyrimas taip pat esą rodė socialinės inžinerijos, kenkėjiškų įrankių ir vidinių sistemų kompromitavimo derinį.

    Bendrovė tvirtina, kad per 2026 metus aptiko ir užkirto kelią 57 įtariamoms su Šiaurės Korėja siejamoms kibernetinėms grėsmėms, o dalis jų rėmėsi panašiais metodais: fiktyviais pokalbiais dėl darbo, kenkėjiškais kūrėjų įrankiais ir manipuliavimu darbuotojais.

    Po incidento „Binance“ teigia uždariusi atakos „įėjimo taškus“, atstačiusi ar pakeitusi paveiktas sistemas, sustiprinusi įrenginių kontrolę ir išplėtusi DI paremtą elgsenos anomalijų aptikimą.

    Operacijų atnaujinimas skirtinguose tinkluose

    „Binance“ taip pat pranešė tęsianti įprastos veiklos atkūrimą. Nurodoma, kad nuo lapkričio 3 dienos 4 val. UTC laiku išėmimai buvo atnaujinami etapais dešimtims aktyvų per BSC, „Ethereum“, „Solana“, XRP, „Sui“, „Arbitrum“, „Optimism“, TRON ir „Base“ tinklus.

    Bendrovė teigė, kad prioritetus nustatė pagal vartotojų paklausą per pastarąją savaitę, o vėliau fiksavo, kad valandiniai įnešimai viršijo išėmimus. Pasak „Binance“, tai rodo stabilizuojančius srautus ir gerėjančią vartotojų aktyvumą.

  • Po „Binance“ įsilaužimo klientai per kelias valandas atsiėmė apie 5 mlrd. dolerių

    Po precedento neturinčios atakos prieš kriptovaliutų biržą „Binance“ platformos veiklai atsinaujinus klientai per kelias valandas iš sąskaitų atsiėmė apie 5 mlrd. JAV dolerių.

    Birža patvirtino, kad patirtus klientų nuostolius, kurie vertinami 6,3 mlrd. JAV dolerių, padengs iš nuosavų lėšų ir sukauptų rezervų, skirtų nenumatytiems atvejams.

    „Binance“ prekybą sustabdė sekmadienį, kai buvo aptiktas įsibrovimas į prekybos sistemą. Teigiama, kad atakos metu įvykdyti neautorizuoti sandoriai, kurių bendra vertė siekė 6,3 mlrd. JAV dolerių.

    Operacijos buvo pristabdytos tam, kad būtų nustatytos saugumo spragos, pakeista sistemos konfigūracija ir patikrinta, ar nebuvo palikta mechanizmų, galinčių ateityje sudaryti sąlygas panašiam išpuoliui pasikartoti.

    FBI: įtariami ryšiai su Šiaurės Korėja

    Incidentas perduotas tirti JAV Federaliniam tyrimų biurui (FBI). Skelbiama, kad per pagreitintą tyrimą nustatyta grupė „TraderTraitor“, siejama su Šiaurės Korėja.

    Pasak tyrėjų, įsilaužėliai esą pasinaudojo pavogtu vieno programuotojo nešiojamuoju kompiuteriu ir taip gavo prieigą vykdyti sandorius be reikiamų autorizacijų.

    Teigiama, kad visa operacija truko ne ilgiau kaip 20 minučių, o pagrobti didelės vertės aktyvai greičiausiai bus konvertuojami ir „plaunami“, kad galiausiai patektų į teisėtas sąskaitas.

    Birža žada atkurti lėšas

    „Binance“ nurodė, kad jau atkūrė apie 90 proc. klientų aktyvų ir tikina, jog vartotojai dėl šio incidento neturėtų patirti finansinių nuostolių.

    Taip pat pateikiama informacija, kad 2025 metų pabaigoje „Binance“ saugojo 162,8 mlrd. JAV dolerių vertės aktyvus, o platforma visame pasaulyje turėjo 335 mln. registruotų vartotojų.

  • „Binance“ po įsilaužimo, per kurį pavogta per 6 mlrd. dolerių, atnaujino išėmimus

    „Binance“ po įsilaužimo, per kurį pavogta per 6 mlrd. dolerių, atnaujino išėmimus

    Didžiausia pasaulyje kriptovaliutų birža „Binance“ pranešė etapais atnaujinusi vartotojų lėšų išėmimą po įsilaužimo, per kurį buvo pavogta daugiau nei 6 mlrd. dolerių vertės virtualiųjų aktyvų.

    Kaip skelbia „Euronews“, vien sekmadienį platforma fiksavo maždaug 4,7 mlrd. dolerių išėmimų – ši suma rodo, kad dalis klientų po incidento skubėjo perkelti savo turtą.

    Įsilaužimas, kurį tyrėjai įvardija kaip vieną didžiausių kriptovaliutų istorijoje, penktadienį supurtė rinką: smarkiai krito daugelio pagrindinių kriptovaliutų kainos.

    Pati bendrovė tvirtina, kad padengs nuostolius ir jau panaudojo įmonės lėšas, kad supirktų žetonų ir atkurtų apie 90 proc. pavogto turto.

    Išėmimai atnaujinti etapais

    Po atakos „Binance“ buvo laikinai sustabdžiusi vartotojų išėmimus, tačiau iš anksto buvo pranešusi, kad jie grįš palaipsniui. Pirmasis etapas, pasak bendrovės, prasidėjo sekmadienį.

    Birža nurodė, kad nuo 6.00 iki 15.30 GMT apdorojo 4,65 mlrd. dolerių išėmimų ir 1,01 mlrd. dolerių įnešimų. Grynieji lėšų srautai rodė 3,64 mlrd. dolerių nutekėjimą.

    Bendrovė teigė, kad tai sudarė apie 2,1 proc. viso jos valdomo turto, tačiau skaičius vis tiek atspindi padidėjusį vartotojų nervingumą po incidento.

    FBI: atsakinga Šiaurės Korėja, Trumpas abejoja

    JAV Federalinis tyrimų biuras (FBI) šeštadienį paskelbė, kad už vagystę iš „Binance“ esą atsakinga Šiaurės Korėja. Pranešime nurodyta, kad įsilaužimas ir daugiau nei 6 mlrd. dolerių virtualiųjų aktyvų vagystė įvyko apie 2026 metų spalio 29 dieną.

    FBI teigimu, su Pchenjanu siejama grupė „TraderTraitor“ pavogtą turtą konvertavo į „Ethereum“ ir, kaip tikimasi, bandys jį toliau „išplauti“ per decentralizuotų finansų platformas bei momentinių keitimų paslaugas.

    Institucija taip pat ragino privataus sektoriaus dalyvius blokuoti sandorius, susijusius su adresais, kuriuos, anot pareigūnų, naudoja „TraderTraitor“.

    Tuo metu JAV prezidentas Donaldas Trumpas viešai suabejojo Šiaurės Korėjos vaidmeniu, žurnalistams Floridoje sakydamas, kad dar aiškinamasi ir nėra tikrumo, jog už ataką stovi būtent ši šalis.

    „Binance“ žada pilnai padengti nuostolius

    „Binance“ teigė, kad yra atidėjusi daugiau nei 6,34 mlrd. dolerių įmonės lėšų, skirtų padengti nuostolius, susijusius su įsilaužimu.

    Platforma taip pat pabrėžė, kad jau supirko žetonų, kad atkurtų apie 90 proc. pavogtų aktyvų, o likę 10 proc. esą yra mažiau likvidūs ir dėl to gali užtrukti, kol bus surasti reikiami kiekiai.

    Po žinios apie ataką „Bitcoin“ kaina krito beveik 5 proc., „Ethereum“ – beveik 6 proc., o „BNB“ – „Binance“ kriptovaliuta – smuko beveik 10 proc.

    Incidentas taip pat dar kartą atkreipė dėmesį į Šiaurės Korėjos galimybes ieškoti neteisėtų būdų gauti lėšų, nepaisant tarptautinių sankcijų dėl branduolinių ir raketų programų.

  • Šveicarija atnaujino diplomatinį biurą Šiaurės Korėjoje: ką žada pirmasis vizitas nuo 2003 metų

    Šveicarija atnaujino diplomatinį biurą Šiaurės Korėjoje: ką žada pirmasis vizitas nuo 2003 metų

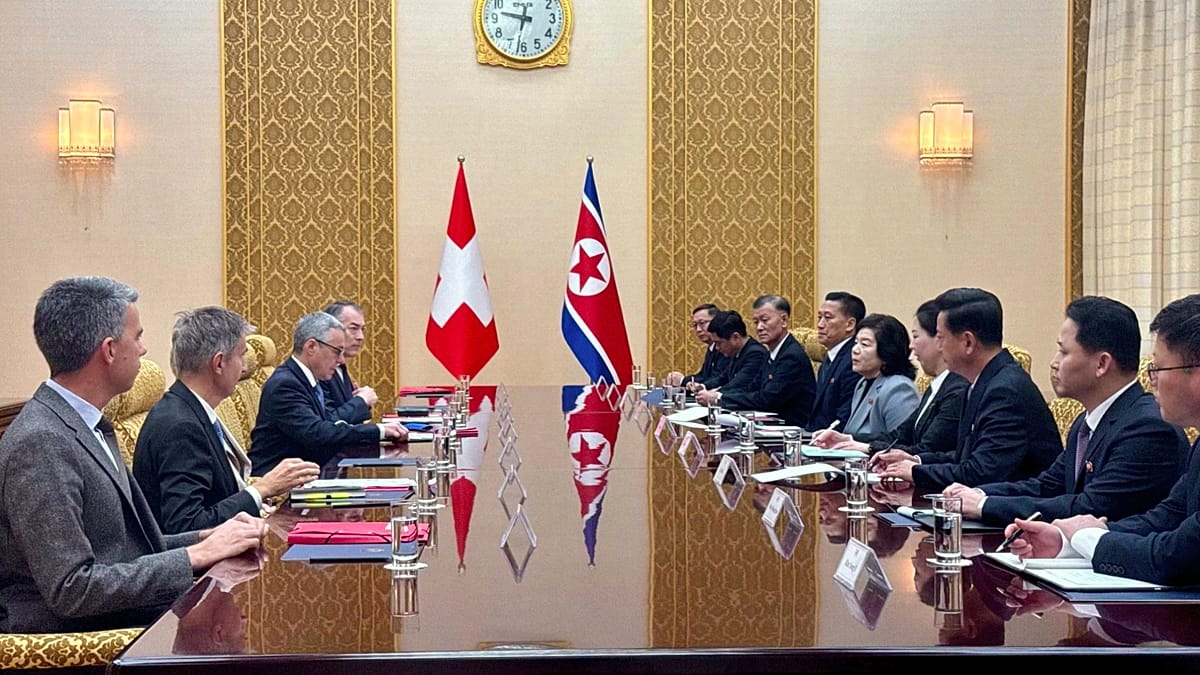
    Šveicarija oficialiai atnaujino diplomatinio biuro veiklą Šiaurės Korėjoje, o šalies užsienio reikalų ministras Ignazio Cassis apsilankė Pchenjane. Tai pirmasis tokio lygio Šveicarijos vadovo vizitas šioje šalyje nuo 2003 metų, o Bernas sako siekiantis grįžti prie tiesioginio politinio dialogo.

    Vizitas Pchenjane vyko spalio 29 ir 30 dienomis, po jo ministras išvyko į Seulą. Šveicarijos užsienio reikalų ministerijos teigimu, tikslas buvo palaikyti ryšį su abiem Korėjos pusiasalio pusėmis ir sumažinti riziką, kad didėjanti įtampa peraugs į sunkiau suvaldomą krizę.

    Diplomatinis biuras Pchenjane veiklą atnaujino spalio 19 dieną, o administraciniu požiūriu jis pavaldus Šveicarijos ambasadai Pekine. Ankstesnė Šveicarijos misija Šiaurės Korėjoje daugiausia rūpinosi humanitariniais klausimais, tačiau 2020 metais buvo uždaryta per COVID-19 pandemiją, kai Pchenjanas faktiškai izolavosi nuo išorinio pasaulio.

    Dialogas Pchenjane ir Šveicarijos vaidmuo

    Šveicarija su Šiaurės Korėja diplomatinius santykius palaiko nuo 1974 metų, tačiau reguliarūs politiniai konsultavimai, Berno teigimu, sustojo po 2019 metų. Dėl to atnaujintas biuras vertinamas kaip bandymas sugrąžinti bent minimalų tiesioginio bendravimo kanalą su viena uždariausių valstybių pasaulyje.

    Pchenjane Ignazio Cassis susitiko su Šiaurės Korėjos užsienio reikalų ministre Choe Son Hui ir valdančiosios Darbininkų partijos vadovybės atstovu Jo Yong Won. Šveicarija nurodė, kad pokalbiuose aptartas politinio dialogo atkūrimas, saugumo padėtis Korėjos pusiasalyje bei platesni saugumo iššūkiai Europoje ir Azijoje.

    „Pasiūliau Šveicarijos pagalbą ieškant būdų mažinti įtampą ir atverti erdvę dialogui“, – sakė Ignazio Cassis.

    Šiaurės Korėjos valstybinė žiniasklaida pranešė, kad ministrų susitikimas vyko „draugiškoje atmosferoje“, tačiau detalių apie konkrečius susitarimus nepateikė. Šveicarijos pusė taip pat akcentavo praktinį tikslą: turint biurą Pchenjane lengviau tiesiogiai bendrauti su vietos institucijomis ir stebėti pokyčius regione.

    Seulo lūkesčiai ir auganti įtampa

    Po Pchenjano Šveicarijos ministras apsilankė Seule, kur susitiko su Pietų Korėjos nacionalinio saugumo patarėju ir aukštais užsienio reikalų ministerijos pareigūnais. Pietų Korėja viešai išreiškė viltį, kad Šveicarijos biuras galėtų prisidėti prie kontaktų su Šiaurės Korėja atnaujinimo ir suteikti papildomą kanalą komunikacijai.

    Šis diplomatinis žingsnis sutapo su nauju karinės įtampos šuoliu: Pietų Korėjos kariuomenė pranešė, kad Šiaurės Korėja paleido apie 10 trumpojo nuotolio balistinių raketų į jūrą. Seulas tuo pat metu kartojo raginimus atnaujinti karinius ryšius, kad būtų sumažinta atsitiktinių incidentų pasienyje rizika.

    Šveicarijos vaidmuo Korėjos pusiasalyje nėra naujas. Nuo 1953 metų ji dalyvauja Neutral Nations Supervisory Commission misijoje, kuri stebi paliaubų, sustabdžiusių Korėjos karą, laikymąsi. Vizito Seule metu ministras aptarė ir šios misijos darbą, pabrėždamas, kad saugumo situacija regione išlieka trapi ir reikalauja nuoseklių diplomatinių pastangų.

  • FBI įvardijo, kas siejamas su 6 mlrd. dolerių vagyste iš kriptovaliutų biržos „Binance“

    JAV Federalinis tyrimų biuras (FBI) pranešė oficialiai priskyręs atsakomybę už masinį kibernetinį išpuolį prieš kriptovaliutų biržą „Binance“ Šiaurės Korėjos valdžios struktūroms siejamoms grupėms. Anot institucijos, po įsilaužimo vykdomi veiksmai, kuriais bandoma paslėpti pavogtų skaitmeninių aktyvų kilmę.

    FBI teigimu, su Pchenjanu siejami programišiai vykdo vadinamuosius pinigų plovimo etapus: pavogti aktyvai konvertuojami ir pervedami per skirtingas grandines bei adresus, kad būtų sunkiau atsekti jų judėjimą. Dėl to kriptovaliutų sektoriaus įmonės paragintos blokuoti operacijas su konkrečiais, FBI nurodytais skaitmeniniais adresais.

    Kaip veikia skaitmeninių aktyvų „plovimas“

    Kai vagystė įvyksta kriptovaliutų rinkoje, nusikaltėliai paprastai stengiasi kuo greičiau išskaidyti lėšas į daugybę pervedimų ir skirtingų piniginių. Tokia taktika apsunkina teisėsaugos ir biržų darbą, nes kiekvienas papildomas pervedimo žingsnis didina anonimiškumą ir mažina galimybę laiku įšaldyti turtą.

    Pastaraisiais metais būtent kriptovaliutų infrastruktūra tapo viena dažniausių taikinių, o sektoriaus saugumas vis daugiau priklauso ne tik nuo pačių biržų, bet ir nuo grandinės analizės, rizikos vertinimo bei greito bendradarbiavimo su teisėsauga. Rinkoje įprasta, kad po didelių incidentų dalis operacijų laikinai stabdoma, kol įvertinama žala ir atnaujinamos apsaugos priemonės.

    „Binance“: dalis lėšų atkurta, išmokėjimai atnaujinami

    Pati „Binance“ viešai nurodė atkūrusi apie 90 proc. pavogtų aktyvų, tam panaudodama įmonės lėšas ir rezervus. Birža taip pat pakartojo savo poziciją, kad vartotojai neturėtų patirti finansinių nuostolių dėl incidento.

    Įmonė skelbė planuojanti atnaujinti po išpuolio laikinai sustabdytus lėšų išmokėjimus. Tokie sprendimai dažniausiai priimami siekiant suvaldyti riziką, patikrinti sistemų stabilumą ir užkirsti kelią pakartotiniams bandymams išvesti pavogtas lėšas.

    Kodėl Šiaurės Korėjos grupės minimos dažnai

    Šiaurės Korėja tarptautinėje erdvėje ne kartą sieta su kibernetinėmis vagystėmis ir kriptovaliutų grobstymu. Vakarų institucijos ne kartą yra pabrėžusios, kad kibernetiniai nusikaltimai gali būti reikšmingas pajamų šaltinis režimui, ypač sankcijų sąlygomis, kai įprasti finansavimo kanalai yra ribojami.

    Į įvykį sureagavo ir JAV prezidentas Donaldas Trumpas, pareiškęs, kad informacija dar renkama, o galutines išvadas būtina grįsti patikrintais duomenimis. Tuo metu kriptovaliutų rinka šį atvejį vertina kaip dar vieną signalą, kad infrastruktūros saugumas ir reagavimo greitis tampa esminiu konkurenciniu veiksniu.

  • Pietų Korėjos politikas ragina prezidentą žaisti „Call of Duty“: perspėja dėl Šiaurės grėsmės

    Pietų Korėjos politikas ragina prezidentą žaisti „Call of Duty“: perspėja dėl Šiaurės grėsmės

    Pietų Korėjoje netikėtai į politinių debatų centrą pateko naujausias serijos „Call of Duty“ žaidimas „Call of Duty: Modern Warfare 4“. Diskusijas įplieskė jo siužetas, kuriame vaizduojama fikcinė Šiaurės Korėjos invazija į Pietų Korėją ir kovos Seule.

    Vienas konservatyvių pažiūrų parlamentaras Han Dong-hoon viešai paragino prezidentą Lee Jae Myungą pačiam pereiti žaidimo istorijos režimą. Politiko teigimu, virtualiai pavaizduotas konfliktas esą aiškiai parodo, kuo gali baigtis nepakankamas šalies pasirengimas gynybai.

    „Toks scenarijus primena, kad blogiausiam variantui reikia ruoštis dabar, o ne tada, kai jau per vėlu“, – sakė Han Dong-hoon.

    Žaidime žaidėjai perkelti į Korėjos pusiasalį, kur fiktyvus konfliktas išauga į plataus masto karą. Kampanijoje vaizduojamos intensyvios kovos Pietų Korėjos sostinėje ir misijos, susijusios su Šiaurės Korėjos valdžios infrastruktūra, kas daliai visuomenės pasirodė provokuojantis sprendimas.

    Kritikai Pietų Korėjoje perspėja, kad tokio pobūdžio populiariosios kultūros produktai gali kurstyti įtampą ir dar labiau apsunkinti santykius su Pchenjanu. Kai kurie pilietinės visuomenės atstovai ir nevyriausybinės organizacijos akcentuoja, kad eskalacijos rizika regione ir taip didelė, todėl jautrios temos pramogų industrijoje reikalauja atsakomybės.

    Vis dėlto politikai, pasitelkę žaidimo premjerą, daugiau dėmesio skyrė vidaus saugumo politikai. Kritika nukreipta į gynybos planavimo sprendimus, bendrų pratybų su Jungtinėmis Valstijomis apimtis ir platesnę diskusiją dėl Pietų Korėjos kariuomenės pasirengimo galimiems scenarijams.

    Į polemiką sureagavo ir valdžios institucijos, pabrėždamos, kad vyriausybė netaiko prevencinės žaidimų cenzūros. Tai atspindi platesnę tendenciją demokratinėse šalyse, kur populiariosios kultūros turinys tampa politinių ginčų objektu, tačiau ribojimai paprastai vertinami itin jautriai.

    Kontekstą sustiprina ir tai, kad abi Korėjos formaliai tebėra karo būsenoje, nes Korėjos karas baigėsi paliaubomis, o ne taikos sutartimi. Pastaraisiais metais regione nuolat fiksuojami raketų bandymai, karinių pajėgumų demonstravimas ir abipusės retorikos aštrėjimas, todėl bet kokie signalai visuomenėje greitai įgauna politinį atspalvį.

    Tuo pat metu žaidėjų bendruomenėje „Call of Duty: Modern Warfare 4“ sulaukė gerokai šiltesnio priėmimo nei politiniuose debatuose. Socialiniuose tinkluose ir žaidimų platformose daug dėmesio skiriama kampanijos kokybei, o ne geopolitinėms interpretacijoms, tačiau diskusija parodė, kad fikcija gali lengvai persikelti į realios politikos lauką.

    Kol kas nėra ženklų, kad „Activision Blizzard“ oficialiai komentuotų kilusį ažiotažą. Tačiau istorija jau tapo pavyzdžiu, kaip didelio populiarumo žaidimai, ypač paliečiantys jautrius regioninius konfliktus, gali tapti ne vien pramoga, bet ir argumentu politinėse kovose.

  • „Binance“ apiplėšimas už 5,6 mlrd. eurų: tyrėjai atskleidė spragą ir įtariamą kaltininką

    „Binance“ apiplėšimas už 5,6 mlrd. eurų: tyrėjai atskleidė spragą ir įtariamą kaltininką

    Tyrėjai aiškinasi, kaip iš kriptovaliutų biržos „Binance“ buvo pavogta apie 5,6 mlrd. eurų – incidentas jau vadinamas didžiausiu kriptoturto įsilaužimu istorijoje. Pirminiai vertinimai rodo, kad ataka galėjo būti siejama su Šiaurės Korėjos įsilaužėliais, o įsilaužimo „vartais“ tapo kompromituotas inžinieriaus įrenginys.

    Pasak viešai skelbtos informacijos, per mažiau nei keturias valandas įsilaužėliai pasiekė kelias vadinamąsias karštąsias pinigines ir inicijavo neautorizuotas išėmimo operacijas. Dalį lėšų pavyko sustabdyti – „Binance“ su partneriais pranešė įšaldžiusi apie 2,4 mlrd. eurų, tačiau likusi dalis kurį laiką liko užpuolikų kontroliuojamuose adresuose.

    „Binance“ teigia, kad vartotojų nuostoliai bus padengti įmonės lėšomis ir rezervais, o įvykio techninė analizė bus paskelbta vėliau, patikrinus faktus. Birža taip pat laikinai stabdė įnešimus ir išėmimus, kol buvo atliekami saugumo patikrinimai bei šalinamos spragos.

    Kas galėjo tapti įsilaužimo pradžia?

    „Binance“ incidentą įvardijo kaip sudėtingą ataką, kilusią dėl kelių veiksnių. Viena iš pagrindinių hipotezių – kompromituotas DevOps inžinieriaus kompiuteris, kuris galėjo suteikti prieigą prie paslaugų konteinerio ir leisti pateikti neleistinas išėmimo transakcijas.

    Birža pabrėžė, kad kol kas nėra požymių, jog būtų nutekėję privačių raktų duomenys, tačiau vis tiek buvo atšauktos paveiktų adresų autorizacijos. Į tyrimą įtrauktos teisėsaugos institucijos ir blokų grandinės analitikos partneriai, siekiant susekti lėšų judėjimą ir atgauti pavogtą turtą.

    Blokų grandinės stebėsenos bendrovės vertinimu, išėmimai galėjo būti pasirašyti pačios biržos išėmimo sistemos, todėl dėmesys krypsta į vidinių procesų, prieigos teisių ir automatizuotų operacijų kontrolės grandinę. Tokiuose incidentuose kritiškai svarbus ne tik raktų saugumas, bet ir tai, kas bei kokiomis sąlygomis gali inicijuoti išėmimus.

    Kaip pavyko įšaldyti dalį lėšų?

    Svarbi šio incidento detalė – dalį pavogto turto pavyko operatyviai įšaldyti, įsitraukus keliems stabilkoinų leidėjams ir blokų grandinės infrastruktūros dalyviams. Tai rodo, kad kriptoturto ekosistemoje kai kurios priemonės leidžia greitai blokuoti lėšas, tačiau toks mechanizmas dažniausiai veikia tik konkrečių emitentų valdomiems aktyvams ir ne visose grandinėse.

    Likusi pavogtų lėšų dalis, remiantis tyrėjų vertinimais, buvo perskelta per kelias blokų grandines ir perkelta į naujus adresus. Tokia taktika įprasta siekiant apsunkinti sekimą, ypač kai naudojamos kelios grandinės, keityklos, „tiltai“ ir skirtingos turto rūšys.

    Kibernetinio saugumo ekspertai atkreipia dėmesį, kad kriptoturto platformos pastaraisiais metais tampa itin patraukliu taikiniu, nes vienas pažeidžiamumas gali atverti kelią masinėms išėmimo operacijoms. Papildomą riziką didina ir automatizuotas pažeidžiamumų paieškos priemonių, įskaitant DI sprendimus, naudojimas, leidžiantis atakuotojams greičiau identifikuoti silpnas vietas.

    Kas įtariamas ir kodėl?

    Su incidentu siejami Šiaurės Korėjos veikėjai – tokia versija grindžiama blokų grandinės žvalgybos ir kibernetinio saugumo bendrovių vertinimais. Viena iš minimų grupių – TraderTraitor, kuri anksčiau buvo sieta su didelio masto atakomis prieš kriptoturto paslaugų teikėjus.

    „Remdamiesi tvirtais duomenimis tiek blokų grandinėje, tiek už jos ribų, šią išvadą darome labai užtikrintai“, – teigiama analitikų vertinime.

    Tokios grupuotės dažnai naudoja panašius veikimo modelius: kompromituoja darbuotojų įrenginius, taikosi į vidinius įrankius ir prieigos raktus, o vėliau lėšas skaidydamos per kelias grandines siekia nuslėpti pėdsakus. Tyrimas tęsiasi, o galutines išvadas lems techninių įrodymų visuma ir teisėsaugos patvirtinimai.

    „Binance“ žada atnaujinti rezervų įrodymo ataskaitą po to, kai bus užbaigti taisomieji darbai. Rinka į tokius pažadus paprastai reaguoja jautriai: po didelių incidentų platformoms tenka ne tik atkurti paslaugų veikimą, bet ir įrodyti, kad rizikos valdymas, vidaus kontrolė ir operacijų stebėsena buvo realiai sustiprinti.
  • Šiaurės Korėja paleido apie tuziną raketų: Seulas siūlo derybas, įtampa pasienyje auga

    Šiaurės Korėja paleido apie tuziną raketų: Seulas siūlo derybas, įtampa pasienyje auga

    Šiaurės Korėja ketvirtadienį į jūrą paleido apie tuziną trumpojo nuotolio balistinių raketų, pranešė Pietų Korėjos kariuomenė. Paleidimai fiksuoti praėjus dienai po to, kai Seulas vėl paragino pradėti derybas, skirtas sumažinti incidentų riziką demilitarizuotoje zonoje.

    Pietų Korėjos Jungtinis štabų vadų komitetas nurodė, kad raketos buvo paleistos iš Vonsano apylinkių rytinėje pakrantėje. Skelbiama, kad jos nuskriejo apie 250 kilometrų ir nukrito į jūrą.

    Seulas pranešė sustiprinęs stebėseną dėl galimų tolesnių paleidimų. Pietų Korėja taip pat dalijasi turima informacija su Jungtinėmis Valstijomis ir Japonija, siekdama įvertinti bandymų pobūdį ir galimas grėsmes regiono saugumui.

    Seulas prašo atkurti ryšius

    Pietų Korėja spalio 23 dieną pasiūlė karines derybas, kurių tikslas būtų kartu patikrinti Karinės demarkacijos linijos eigą ir sumažinti skirtingų interpretacijų riziką. Taip pat siūloma atkurti karinio ryšio linijas ir sutarti dėl priemonių, kurios padėtų išvengti atsitiktinių susirėmimų.

    Pietų Korėjos suvienijimo ministras Chung Dong-young trečiadienį, jo vardu perskaitytoje kalboje forume netoli Seulo, dar kartą paragino Pchenjaną reaguoti į siūlymą. Pasak jo, be tiesioginių komunikacijos kanalų bet koks incidentas pasienyje gali greitai peraugti į rimtesnę krizę.

    „Pietų ir Šiaurės Korėja turėtų suderinti savo pozicijas dėl Karinės demarkacijos linijos dialogo keliu“, – sakė Chung Dong-young.

    Šiaurės Korėja į šį derybų pasiūlymą kol kas neatsakė. Tiesioginis karinis ryšys tarp valstybių išlieka sustabdytas, nors Jungtinių Tautų vadovaujama vadavietė yra išlaikiusi atskirą komunikacijos kanalą su Šiaurės Korėjos kariuomene.

    Minos ir dingę riboženkliai

    Įtampą sustiprino demilitarizuotoje zonoje rugsėjo 21 dieną įvykę sprogimai, per kuriuos buvo sužeisti trys Pietų Korėjos kariai, du iš jų sunkiai. Seulas teigė, kad minas galėjo padėti Šiaurės Korėjos kariai į pietus nuo demarkacijos linijos, o Pchenjanas kaltinimus atmetė.

    Jungtinių Tautų vadovaujama Jungtinių Tautų vadavietė, prižiūrinti paliaubų režimą, skelbė, kad bendras tyrimas su Pietų Korėja nustatė aktyvią Šiaurės Korėjos miną į pietus nuo linijos. Pasak vadavietės, tai laikoma paliaubų pažeidimu.

    Pietų Korėja taip pat nurodo, kad Šiaurės Korėjos kariai pastaruoju metu intensyvina pasienio infrastruktūros darbus, įrenginėja tvoras, kelius ir minas. Seulas teigia, jog darbų metu ne kartą buvo kirsta demarkacijos linija, todėl teko transliuoti perspėjimus ir atlikti įspėjamuosius šūvius.

    Situaciją apsunkina ir tai, kad dalis ribą žyminčių ženklų, įrengtų pagal 1953 metais pasirašytas paliaubas, per dešimtmečius sunyko arba dingo. Pietų Korėjos vertinimu, skirtingas ribos traktavimas didina riziką, kad net nedidelis incidentas gali virsti nekontroliuojamu susidūrimu.