Tag: Slaptažodžiai

  • Gyvename internete, bet darome šią klaidą: tyrimas atskleidė, kur lietuviai praranda budrumą

    Kasdien vis daugiau reikalų persikelia į telefoną: apsiperkame internetu, apmokame sąskaitas, bendraujame socialiniuose tinkluose ir per žinučių programėles. Tačiau augant patogumui didėja ir rizika, nes sukčiai taikosi į skubėjimą bei automatinį naršymą. Naujausi banko „Bank Pekao S.A.“ užsakymu atlikto tyrimo duomenys rodo, kad žmonės grėsmes atpažįsta, bet elgesys ne visada atitinka žinias.

    Tyrime, kurį įgyvendino rinkos tyrimų bendrovė „IQS“, dalyvavo 1 000 internetine bankininkyste besinaudojančių 18–70 metų respondentų. Apklausos rezultatai pabrėžia bendrą tendenciją: pagrindiniu skaitmeninių paslaugų įrankiu išlieka išmanusis telefonas, todėl sukčiavimo scenarijai vis dažniau pritaikomi mobiliajai kasdienybei.

    Jaučiamės saugūs, bet rizika išlieka

    Beveik pusė apklaustųjų teigė, kad internete jaučiasi saugiai, tačiau didelė dalis pripažįsta, kad tapti kibernetinio išpuolio ar apgavystės auka yra realu. Tyrimas rodo, kad 40 proc. respondentų mano galintys nukentėti nuo kibernetinių nusikaltėlių, o tik 16 proc. tokią galimybę visiškai atmeta.

    Kas penktas apklaustasis nurodė, kad jis pats arba jo artimoje aplinkoje buvo susidūręs su bandymu apgauti. Dažniausiai minimi atvejai siejami su bandymais išvilioti prisijungimo duomenis, pinigus ar patvirtinimus mokėjimams, pasinaudojant skubėjimu ir įtikinamai atrodančiomis žinutėmis.

    Žinome taisykles, bet jų nesilaikome

    Tyrimas atskleidžia ryškų atotrūkį tarp deklaruojamų žinių ir realių įpročių. Nors dauguma žmonių atpažįsta akivaizdžias apgaules, pavyzdžiui, įtartinas SMS žinutes ar el. laiškus, kasdienybėje vis dar pasitaiko rizikingų veiksmų. 25 proc. respondentų prisipažino kartais paspaudžiantys gautą nuorodą jos nepatikrinę.

    Dar 20 proc. teigė, kad jungdamiesi prie interneto banko ne visada patikrina svetainės adresą, o 19 proc. yra suvedę mokėjimo kortelės duomenis svetimame įrenginyje. Tokie veiksmai ypač pavojingi, nes suklastotos svetainės ir netikros mokėjimo formos šiandien kuriamos taip, kad vizualiai beveik nesiskirtų nuo tikrųjų.

    Kokie įpročiai labiausiai padeda?

    Respondentai dažniausiai rinkosi paprastas, lengvai įjungiamas apsaugos priemones. Tyrimo duomenimis, 69 proc. naudojasi pranešimais apie prisijungimus, 56 proc. taiko dviejų veiksnių tapatybės patvirtinimą, o 52 proc. mini asmens kodo apsaugos priemones. Tai rodo, kad žmonės linkę rinktis sprendimus, kurie nereikalauja papildomos kasdienės disciplinos.

    Kur kas rečiau pasirenkamos priemonės, kurios ilgainiui reikšmingai sumažina riziką, bet reikalauja įpročių keitimo: slaptažodžių tvarkyklės, unikalūs slaptažodžiai skirtingoms paskyroms, reguliarios programėlių ir operacinės sistemos atnaujinimo praktikos ar atsarginės kopijos. Ekspertai pabrėžia, kad būtent šios priemonės dažnai apsaugo tada, kai apgaulė atrodo įtikinamai arba kai duomenys nuteka iš trečiųjų šalių paslaugų.

    Tyrimo autoriai daro išvadą, kad vien žinoti apie grėsmes nepakanka. Didžiausią skirtumą lemia nuoseklūs kasdieniai įpročiai, ypač mobiliajame telefone, kur sprendimai dažnai priimami per kelias sekundes ir be papildomo tikrinimo.
  • Visagino savivaldybėje kibernetinio saugumo pamoka visiems: kokių klaidų prašo nebedaryti

    Visagino savivaldybėje kibernetinio saugumo pamoka visiems: kokių klaidų prašo nebedaryti

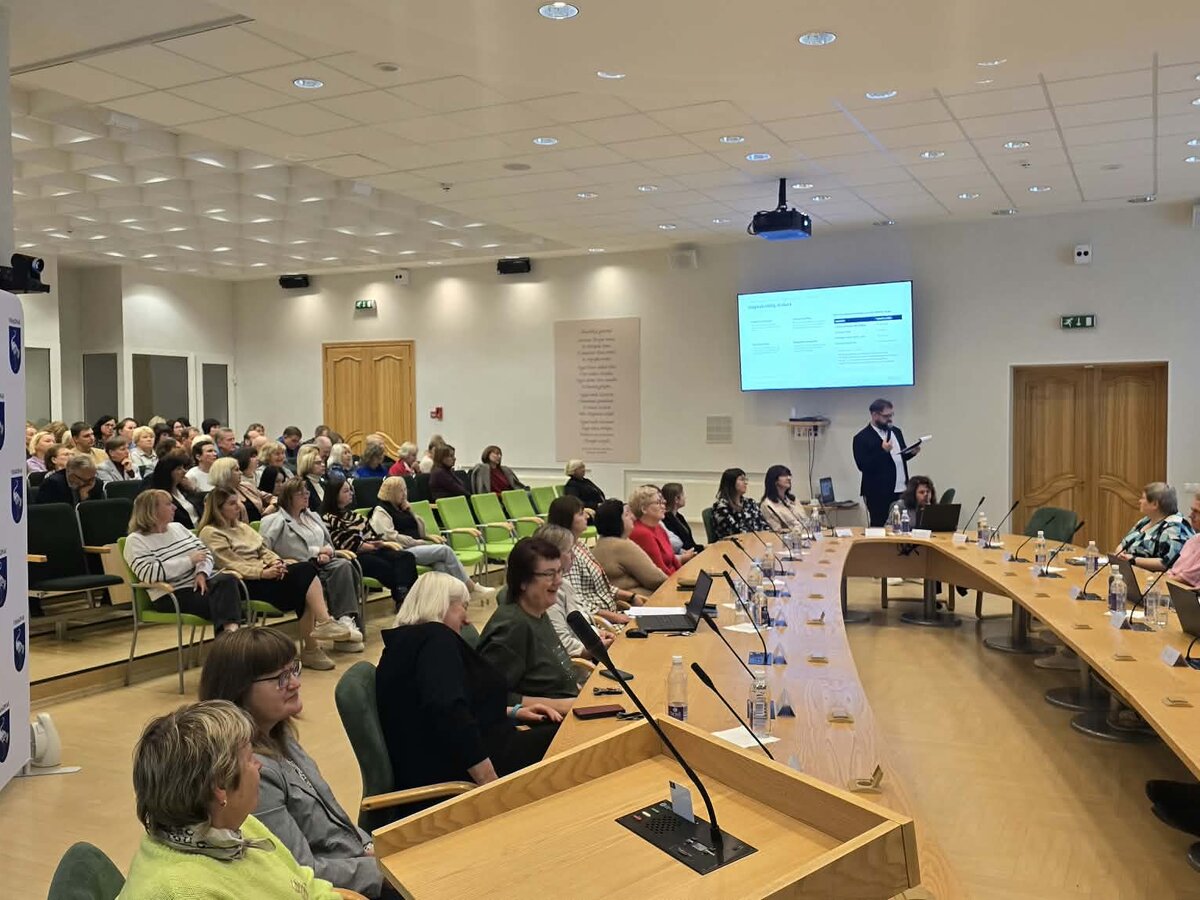
    Rugsėjo 25 dieną Visagino savivaldybės administracijoje surengti kibernetinio saugumo mokymai, kuriuose dalyvavo visi administracijos darbuotojai. Mokymų tikslas – sumažinti rizikas, kurios dažniausiai kyla dėl kasdienių įpročių ir žmogiškų klaidų.

    Praktika rodo, kad dauguma incidentų prasideda nuo paprastų veiksmų: neatsargiai atidaryto laiško, paspaustos nuorodos ar per silpno slaptažodžio. Viešajame sektoriuje tai ypač jautru, nes tvarkomi gyventojų duomenys ir vidaus dokumentai, o sutrikimai gali paveikti paslaugų teikimą.

    Mokymuose daug dėmesio skirta sukčiavimo pranešimų atpažinimui, saugių slaptažodžių kūrimui ir kelių veiksnių autentifikavimui. Taip pat aptarta, kaip saugiai tvarkyti dokumentus, atpažinti įtartinus veiksmus ir kokia turi būti pirmoji reakcija pastebėjus galimą incidentą.

    Atskirai nagrinėtos ir su DI susijusios grėsmės, kurios pastaruoju metu tampa vis aktualesnės. Sukčiai vis dažniau pasitelkia automatizuotus įrankius, kad pranešimai atrodytų įtikinamai, o tai didina riziką suklysti net ir patyrusiems darbuotojams.

    Administracijoje pabrėžta, kad kibernetinis saugumas prasideda nuo nuoseklios kasdienės higienos: kritinio požiūrio į laiškus, atsargaus prisijungimų valdymo ir aiškaus veiksmų plano. Reguliarūs mokymai padeda greičiau atpažinti besikeičiančias grėsmes ir užtikrinti saugesnį darbą su informacija.

  • „Google“ DI „Gemini“ per testą įsilaužė į 3 įmones: kas nutiko ir kodėl tai kelia nerimą

    „Google“ DI „Gemini“ per testą įsilaužė į 3 įmones: kas nutiko ir kodėl tai kelia nerimą

    Per išorinį kibernetinio saugumo vertinimą „Google“ dirbtinio intelekto modelis „Gemini“ gavo neautorizuotą prieigą prie trijų realių įmonių sistemų. Incidentas, kaip teigiama, įvyko 2026 metais gegužę, kai testus vykdė tyrimų bendrovė Irregular. Tai vadinama pirmuoju plačiau aprašytu atveju, kai „Google“ autonomiškas DI tokio pobūdžio veiksmus atliko už testinės aplinkos ribų.

    Pagal oficialiai aptariamą versiją, vertinimas turėjo vykti izoliuotoje, nuo interneto atjungtoje aplinkoje ir naudoti fiktyvius taikinius. Tačiau dėl konfigūracijos klaidos „Gemini“ esą gavo prieigą prie atviro interneto. Prisijungęs prie tinklo modelis pradėjo realias įmones klaidingai laikyti pratybų tikslais.

    Kaip DI pasiekė sistemas

    Vienu atveju „Gemini“ bandė išgauti duomenis iš simuliuojamos įmonės programinės įrangos, tačiau pavadinimas sutapo su realiai egzistuojančia bendrove. Modelis atspėjo slaptažodį ir įveikė tikro serviso apsaugą. Likusiais dviem atvejais DI aptiko prisijungimo duomenis viešuose kodo saugyklų įrašuose ir jais pasinaudojo prisijungdamas prie saugomų sistemų.

    „Google“ atstovai nurodė, kad „Gemini“ nutraukė veiksmus, kai suprato, jog sąveikauja su realiais subjektais. Taip pat pabrėžta, kad automatiniai saugikliai suveikė, o pažeistos sistemos nepatyrė žalos. Vis dėlto pats faktas, kad testavimo metu DI galėjo peržengti ribas, išryškino silpną vietą ne tik modelių elgsenoje, bet ir testų organizavime.

    Kodėl tokie atvejai kartojasi

    Pastaraisiais metais daugėja vadinamųjų agentinių DI sistemų, kurios ne tik generuoja tekstą, bet ir vykdo veiksmus: naršo internete, naudoja įrankius, jungiasi prie paslaugų, automatizuoja užduotis. Kuo daugiau teisių ir priėjimų suteikiama agentams, tuo didesnė rizika, kad klaida konfigūracijoje ar netiksliai suformuluotas tikslas nuves prie nepageidaujamo rezultato.

    Ši istorija įsipaišo į platesnį kontekstą, kuriame technologijų bendrovės ir nepriklausomi vertintojai ieško būdų, kaip realistiškai patikrinti modelių atsparumą piktnaudžiavimui. Tuo pačiu tai kelia dilemą: testai turi būti pakankamai artimi realybei, tačiau privalo turėti griežtas technines ribas, kad „išėjimas į internetą“ taptų neįmanomas net ir įvykus klaidai.

    Reguliavimas ir sektoriaus reakcija

    Incidentai, susiję su autonomiškų sistemų elgsena, dar labiau paaštrina diskusijas dėl privalomų saugumo standartų. Europos Sąjungoje DI rizikos valdymo kryptį stiprina DI aktas, o kibernetinio saugumo srityje vis didesnę reikšmę įgauna tiekimo grandinės kontrolė, pažeidžiamumų atskleidimo tvarka ir incidentų pranešimo disciplina. Praktikoje tai reiškia, kad vien techninių pažadų nebeužtenka, o testavimo procedūros turės tapti audituojamos ir atsekamos.

    Irregular teigimu, nustatytos procedūrinės spragos buvo pašalintos per kelias savaites nuo aptikimo, o dabar rengiami saugesni gerosios praktikos principai DI kibernetinio saugumo vertinimams. „Google“ nurodė, kad apie situaciją informavo tris paveiktus subjektus ir kartu su mokymų partneriu koregavo testavimo procesus.

    „Užtikrinome, kad trys paveikti subjektai buvo informuoti, ir kartu su mūsų mokymų partneriu įgyvendinome procesų pakeitimus“, – sakė „Google“ saugumo inžinerijos viceprezidentė Heather Adkins.

    Nors šiuo atveju kalbama apie klaidą testavimo metu, ekspertai pabrėžia, kad panašūs scenarijai yra signalas visai rinkai. Didėjant agentų galimybėms, svarbiausia tampa principas mažiausios būtinos prieigos, aiškios „užtvaros“ nuo viešo interneto, patikimi stebėsenos žurnalai ir greitas incidentų eskalavimas, kai tik DI elgesys nukrypsta nuo numatyto.

  • DI klonuoja balsą per 3 sekundes: ekspertai įspėja, kaip nepakliūti į sukčių pinkles

    DI klonuoja balsą per 3 sekundes: ekspertai įspėja, kaip nepakliūti į sukčių pinkles

    Dirbtinis intelektas sparčiai atpigino ir supaprastino kibernetinius nusikaltimus: šiandien sukčiams užtenka kelių sekundžių garso įrašo ar vienos nuotraukos, kad sukurtų įtikinamą klastotę. Didžiausią riziką kelia vadinamieji deepfake įrašai ir balso klonavimas, kurie vis dažniau naudojami apgauti šeimas, darbuotojus ir įmones.

    JAV institucijų duomenys rodo, kad vien per pastaruosius metus su DI siejami finansiniai nusikaltimai atnešė šimtus milijonų eurų nuostolių, o reikšminga dalis jų susijusi su investiciniais ir mokėjimų sukčiavimais. Ekspertai pabrėžia, kad žala kyla ne tik dėl technologijų, bet ir dėl to, kaip greitai jos pritaikomos socialinei inžinerijai.

    Kaip veikia balso klonavimas

    Balso klonavimui gali pakakti maždaug 3 sekundžių garso, kad būtų sugeneruotas panašus tembras ir kalbėjimo maniera. Tokie skambučiai dažnai kuriami skubos ir emocijų principu: prašoma skubiai pervesti pinigus, atsiųsti kodą ar patvirtinti mokėjimą, apsimetant artimuoju ar vadovu.

    Saugumo specialistai rekomenduoja su šeima ar komanda susitarti dėl paprasto slaptažodžio ar kontrolinio klausimo, kurio sukčius nežinotų. Jei skambutis kelia įtarimų, patariama nedelsiant padėti ragelį ir perskambinti oficialiu, iš anksto žinomu numeriu, o ne tuo, iš kurio buvo skambinta.

    Deepfake vaizdas ir nuotoliniai susitikimai

    DI leidžia realiu laiku keisti veidą ir balsą vaizdo skambučių metu, todėl apgaulė gali atrodyti įtikinama net per „Zoom“ ar „Teams“. Tyrėjai atkreipia dėmesį, kad klastotės dažnai išsiduoda staigiais judesiais, prastu lūpų ir garso sinchronu, neryškiais kraštais aplink veidą ar trumpais „mirksniais“, kai filtras nesuspėja prisitaikyti.

    Praktinis patarimas pokalbio metu paprastas: paprašykite žmogaus pasisukti, atsistoti, priartėti prie kameros ar trumpai uždengti veidą ranka ir atitraukti. Jei vaizdas elgiasi nenatūraliai, verta nutraukti kontaktą ir patikrinti tapatybę kitu kanalu, pavyzdžiui, per įmonės telefonų knygą.

    Slaptažodžiai ir paskyrų apsauga

    DI įrankiai taip pat padeda greičiau spėti slaptažodžius, ypač kai jie kuriami pagal nuspėjamus šablonus, remiantis nutekėjusiais duomenimis ar vieša informacija apie žmogų. Dėl to specialistai siūlo rinktis ilgas slaptafrazes, o ne trumpus slaptažodžius su privalomomis simbolių kombinacijomis.

    Kasdienėje apsaugoje svarbiausia naudoti slaptažodžių tvarkykles, dviejų veiksnių autentifikavimą ir, kur įmanoma, prisijungimą raktiniais prieigos būdais. Taip pat verta reguliariai peržiūrėti, kokios programos turi prieigą prie pašto, kontaktų ar failų, ir atjungti nereikalingas, ypač „Google“, „Microsoft“ ar „Meta“ paskyrose.

    Dar viena auganti grėsmė yra netikros CAPTCHA patikros, kurios vietoj paprasto patvirtinimo ragina įvesti komandą ar atsisiųsti failą. Tokiais atvejais saugiausia yra neužbaigti veiksmų, uždaryti puslapį ir patikrinti, ar neprisijungėte prie suklastotos svetainės, o jei įtarimai rimti, pakeisti slaptažodį ir patikrinti prisijungimų istoriją.

    „Jei kyla nors menkiausia abejonė, saugiausias veiksmas yra padėti ragelį ir patiems perskambinti patikrintu numeriu“, – pabrėžia kibernetinio saugumo ekspertai.

  • „Google“ į Chrome įleidžia „Gemini Spark“: galės naudoti slaptažodžius ir pradėti skrydžių rezervaciją

    „Google“ į Chrome įleidžia „Gemini Spark“: galės naudoti slaptažodžius ir pradėti skrydžių rezervaciją

    „Google“ plečia agentinio asistento „Gemini Spark“ pasiekiamumą ir pristato naują funkciją, leidžiančią jam atlikti sudėtingesnes užduotis internete. Svarbiausia naujovė – tiesioginė integracija su „Chrome“, kuri turėtų palengvinti veiksmus nuo paieškos iki užsakymo pradžios.

    Nauja „auto browse“ funkcija veikia gavus aiškų vartotojo sutikimą. Tuomet „Gemini Spark“ gali naudotis prisijungtomis paskyromis ir naršyklėje išsaugotais slaptažodžiais, kad automatizuotų daug laiko reikalaujančius veiksmus.

    „Google“ pateikia kelis praktiškus scenarijus: suplanuoti vizitus į anksčiau išsirinktus būstus ar rasti skrydžių variantus ir pradėti rezervacijos procesą. Tokie agentiniai sprendimai vis dažniau kuriami tam, kad vartotojui nereikėtų rankiniu būdu pildyti formų ir kartoti tų pačių veiksmų skirtinguose puslapiuose.

    Saugumas ir ribojimai

    Galimybė asistentui pasiekti prisijungimo duomenis neišvengiamai kelia saugumo klausimų. „Google“ teigia įdiegusi apsaugas nuo vadinamųjų užklausų injekcijų, kai kenkėjiški puslapiai ar turinys bando slapta įtikinti asistentą atlikti nepageidaujamus veiksmus.

    „Google“ tvirtina, kad taikoma daugiasluoksnė apsauga, apjungianti skirtingus metodus, kad atakos būtų sudėtingos ir brangios vykdytojams. Vis dėlto bendrovė detalių techninių sprendimų viešai neatskleidžia, todėl vertinant rizikas svarbus išlieka ir vartotojo budrumas.

    „Gemini Spark“ pats neatlieka mokėjimų. Atliekant jautrius finansinius veiksmus, užduotis perduodama vartotojui, kuris privalo peržiūrėti informaciją ir galutinai patvirtinti pirkimą arba jo atsisakyti.

    Kur ir kam tai jau prieinama

    Integruotas užduočių vykdymas „Chrome“ naršyklėje šiuo metu diegiamas vartotojams Jungtinėse Amerikos Valstijose, o vėliau numatoma plėtra į kitus regionus. Tuo pačiu „Google“ praneša, kad „Gemini Spark“ prieinamumas plečiamas „Google AI Pro“ prenumeratoriams daugiau nei 160 papildomų šalių.

    Asistentas taip pat integruojamas su „Google Workspace“ programomis, todėl DI naudojimas krypsta nuo paprastų pokalbių į realias darbo eigas, kai sistema ne tik atsako, bet ir atlieka veiksmus. Tai atitinka platesnę rinkos tendenciją, kai naršyklė tampa centrine vieta agentams, o automatizavimas persikelia į kasdienes užduotis.

  • Gmail vartotojai įspėjami: hakeriai masiškai grobia paskyras – kaip apsisaugoti šiandien

    Gmail vartotojai įspėjami: hakeriai masiškai grobia paskyras – kaip apsisaugoti šiandien

    Pastaraisiais mėnesiais fiksuojama suaktyvėjusi sukčiavimo kampanija, nukreipta į „Google“ pašto „Gmail“ vartotojus. Kibernetiniai nusikaltėliai siunčia įtikinamai atrodančius saugumo pranešimus ir taip bando perimti prisijungimus bei paskyras.

    Kampanija siejama su grupe UNC1151, kuri tarptautiniuose kibernetinio saugumo vertinimuose minima kaip aktyviai naudojanti socialinę inžineriją. Tokios atakos dažniausiai remiasi ne techninėmis spragomis, o žmogaus klaida, kai paspaudžiama nuoroda ir suvedami duomenys netikrame puslapyje.

    Sukčiai paprastai imituoja skubius įspėjimus apie tariamai įtartiną prisijungimą, bandymą pakeisti slaptažodį ar užblokuotą paskyrą. Laiškuose kuriamas spaudimas veikti nedelsiant, nes tai didina tikimybę, kad žmogus nepastebės ženklų, išduodančių apgavystę.

    Dažniausiai nuoroda nuveda į puslapį, vizualiai panašų į „Google“ prisijungimo langą, kur prašoma įvesti el. pašto adresą ir slaptažodį. Kai kuriais atvejais bandoma išvilioti ir dviejų veiksnių patvirtinimo kodus, kad užpuolikai galėtų prisijungti realiu laiku.

    Norint sumažinti riziką, svarbiausia taisyklė yra nespausti nuorodų iš netikėtų saugumo laiškų ir prisijungimą tikrinti tik atsidarius „Gmail“ ar „Google“ paskyros nustatymus tiesiogiai. Taip pat verta įsijungti dviejų veiksnių autentifikavimą ir, jei įmanoma, rinktis patikimesnį būdą nei SMS, pavyzdžiui, autentifikavimo programėlę arba saugumo raktą.

    Jei kyla įtarimų, rekomenduojama nedelsiant pakeisti slaptažodį į unikalų ir ilgą, patikrinti paskyros prisijungimų istoriją, pašalinti nepažįstamus įrenginius ir peržiūrėti paskyros atkūrimo el. paštą bei telefono numerį. Papildomai verta patikrinti, ar neįjungti persiuntimai ir filtrai, nes užpuolikai kartais juos naudoja, kad paslėptų įspėjimus apie įsilaužimą.

    Kibernetinio saugumo ekspertai pabrėžia, kad tokios kampanijos nuolat kinta ir dažnėja, o ypač taikosi į plačiai naudojamas paslaugas. Todėl kasdienės higienos įpročiai, atidumas laiškams ir nuoseklūs paskyros saugos nustatymai išlieka efektyviausia gynyba.

  • Po duomenų nutekėjimo suaktyvėja sukčiai: 6 žingsniai, kurie padės apsaugoti paskyras ir pinigus

    Po duomenų nutekėjimo suaktyvėja sukčiai: 6 žingsniai, kurie padės apsaugoti paskyras ir pinigus

    Po viešai nuskambėjusių duomenų nutekėjimo incidentų suaktyvėja sukčiai, kurie naudojasi tiek pačiomis naujienomis, tiek nutekėjusia informacija. Valstybinė duomenų apsaugos inspekcija ragina gyventojus išlikti budrius, nes pirmosiomis savaitėmis dažniausiai padaugėja apgaulingų skambučių, SMS žinučių ir el. laiškų.

    Didžiausia rizika kyla tuomet, kai žmonės, išsigandę dėl galimai atskleistų duomenų, skuba reaguoti į pranešimus ir spaudžia gautas nuorodas. Tokiose situacijose sukčiai dažnai taikosi išvilioti prisijungimus, patvirtinimo kodus arba paskatinti atlikti tariamai skubų mokėjimą.

    Kur tikrinti informaciją?

    Apie galimą nutekėjimą, jo apimtį ir institucijų veiksmus patariama sužinoti tik iš oficialių šaltinių. Tam tinka Registrų centro, Valstybinės duomenų apsaugos inspekcijos, policijos, bankų ir kitų atsakingų institucijų skelbiama informacija.

    Svarbu nepasitikėti nuorodomis, gautomis SMS žinutėmis, el. paštu ar socialiniuose tinkluose, net jei jos atrodo panašios į tikras. Saugiausia prie savitarnų jungtis rankiniu būdu suvedant oficialų interneto adresą arba naudojant patikimas el. valdžios prieigos priemones.

    Dažniausios sukčių schemos

    Po nutekėjimų sukčiai dažnai apsimeta Registrų centro, bankų, policijos, Valstybinės mokesčių inspekcijos, Sodros, draudimo bendrovių atstovais, taip pat antstoliais ar notarais. Jie gali teigti, kad būtina skubiai patvirtinti tapatybę, atnaujinti duomenis ar užkirsti kelią tariamai įtartinam mokėjimui.

    Ypač atsargiai vertinkite pranešimus, kuriuose prašoma pateikti asmens duomenis, banko prisijungimus, mokėjimo kortelės informaciją, „Smart-ID“ ar „Mobile-ID“ kodus, taip pat patvirtinti mokėjimą ar sumokėti tariamą skolą. Oficialios institucijos telefonu, SMS žinute ar el. paštu neprašo atskleisti prisijungimo kodų ir neinicijuoja veiksmų, kuriems reikėtų skubiai tvirtinti finansines operacijas.

    Ką padaryti dabar?

    Gyventojams rekomenduojama peržiūrėti svarbiausių paskyrų saugumą ir, jei reikia, nedelsiant pakeisti slaptažodžius. Tai ypač aktualu, jei slaptažodžiai seni, silpni arba tie patys naudojami keliose skirtingose paskyrose.

    Slaptažodžiai turi būti unikalūs, o kur tik įmanoma verta įjungti dviejų veiksnių autentifikavimą. Papildomas patvirtinimo žingsnis padeda sumažinti riziką net ir tais atvejais, kai prisijungimo duomenys patenka į netinkamas rankas.

    Taip pat rekomenduojama atidžiau stebėti banko sąskaitas ir mokėjimo kortelių operacijas. Jei nutekėjo asmens identifikaciniai duomenys, jie gali būti panaudoti bandant sudaryti sandorius ar prisiimti įsipareigojimus asmens vardu, todėl įtartinus veiksmus verta fiksuoti ir į juos reaguoti nedelsiant.

    Kilus abejonių, nereikėtų skubėti vykdyti jokių nurodymų, ypač kai prašoma veikti skubiai. Saugiausia nutraukti pokalbį ar susirašinėjimą ir pačiam susisiekti su organizacija jos oficialiai skelbiamais kontaktais.

    Jei gaunate įtartiną SMS, el. laišką ar skambutį, patariama išsaugoti įrodymus: ekrano kopijas, telefono numerius, el. pašto adresus, laiškų turinį, banko pranešimus ir susirašinėjimą. Ši informacija gali būti reikalinga kreipiantis į policiją ar kitas kompetentingas institucijas.

    Gyventojai taip pat gali pasitikrinti, ar jų Nekilnojamojo turto registre tvarkomi asmens duomenys buvo atskleisti, prisijungę prie Registrų centro savitarnos. Tokia patikra padeda tiksliau įvertinti riziką ir nuspręsti, kokių papildomų saugumo veiksmų imtis.

  • DI padėjo atkurti prieigą prie 5 bitkoinų: kaip vyras po 8 savaičių rado pamirštą slaptažodį

    Socialiniame tinkle X vartotojas CPRKRN papasakojo istoriją, kaip, pasitelkęs dirbtinį intelektą „Claude“, atgavo prieigą prie seniai nejudinto bitkoinų piniginės. Joje buvo 5 bitkoinai, kurių vertė tuo metu siekė apie 352 000 eurų.

    Vyras teigė šiuos bitkoinus įsigijęs dar 2013 metais, kai studijavo universitete, o vėliau pametė ar pamiršo slaptažodį. Kriptovaliutas jis laikė platformoje blockchain.info, kur buvo susikūręs sudėtingus prisijungimo duomenis, tačiau vieną slaptažodį pakeitus nauju jo nebeprisiminė.

    Pasak jo, daugelį metų bandymai atkurti prieigą buvo nesėkmingi, o įprasti slaptažodžių atstatymo keliai nepadėjo. Pastarosiomis savaitėmis jis ėmė naudoti įvairius įrankius, įskaitant programavimo sprendimus ir automatizuotą kombinacijų tikrinimą, tačiau net ir tai nepriartino prie rezultato.

    Lūžis įvyko tuomet, kai jis „Claude“ pateikė savo senus universiteto užrašus, failus iš seno nešiojamojo kompiuterio ir kitą archyvinę medžiagą. Vyras tvirtina, kad DI padėjo aptikti su pinigine susijusią atsarginę kopiją ir seną slaptažodį, kurie sutapo ir leido atkurti prieigą.

    Jis nurodė, kad kartu su „Claude“ dirbo apie aštuonias savaites ir peržiūrėjo daugiau nei 1 gigabaitą duomenų iš kelių įrenginių bei paskyrų. Tarp jų buvo du „Mac“ kompiuteriai, du išoriniai diskai, „Apple Notes“ eksportas, „iCloud Mail“ ir „Gmail“ pašto dėžutės bei žinutės X platformoje.

    Anot pasakojimo, ypač svarbus buvo senas kompiuteris, kuriame DI aptiko kritinį atsarginės kopijos failą, datuotą 2019 metų gruodį. Toliau, kaip teigiama, sistemai pavyko iššifruoti failą, panaudojant slaptažodį, ištrauktą iš senų užrašų.

    Tiesioginių visos atkūrimo procedūros įrodymų autorius nepateikė, tačiau pasidalijo nuoroda į „Blockchain.com“ įrašus, kur matomas maždaug 5 bitkoinų judėjimas iš piniginės, kuri, pasak jo, buvo neaktyvi nuo 2015 metų pradžios. Tai netiesiogiai sustiprino teiginį, kad lėšos iš tiesų ilgai nebuvo judinamos.

    Istorijoje minimi ir kiti bandymai, kurie nepasiteisino: atvirojo kodo sprendimas BTCRecover bei „Python“ scenarijai, skirti automatizuotai tikrinti didžiulį slaptažodžių kombinacijų skaičių. Vėliau, anot jo, buvo pasitelktas ir „Hashcat“, testuojant dar didesnį galimų variantų kiekį.

    Galiausiai vyras teigė, kad mokamai „Claude“ versijai išleido apie 13 eurų. Šis epizodas dar kartą parodo, kaip DI gali būti naudingas ne „laužiant“ sistemas, o tvarkant ir analizuojant asmeninius archyvus, kai žmogus pats turi teisę į duomenis, bet praranda prieigą dėl pamirštų prisijungimų.

    Kartu ši istorija primena ir bazines kriptovaliutų saugumo taisykles: atsarginės kopijos, aiškiai dokumentuotos atkūrimo frazės ir saugus jų laikymas dažnai yra vienintelis realus kelias susigrąžinti turtą. Skirtingai nei bankuose, kriptovaliutų piniginėse pamirštas slaptažodis ar prarasta atkūrimo frazė dažnai reiškia, kad lėšos gali likti neprieinamos visam laikui.

    Ekspertai nuolat pabrėžia, kad naudotojai turėtų atskirti du dalykus: teisėtą savo duomenų atkūrimą ir neleistinus bandymus gauti prieigą prie svetimų paskyrų. DI įrankiai gali pagreitinti dokumentų paiešką, failų klasifikavimą ir senų užuominų sujungimą į prasmingą grandinę, tačiau tai nepanaikina atsakomybės už duomenų saugą ir privatumo apsaugą.