Tag: Sukčiavimas internete

  • Paviliojo pigesni „Xbox“ žaidimų kodai: „Microsoft“ ėmėsi veiksmų ir kai kuriems užblokavo paskyras

    Paviliojo pigesni „Xbox“ žaidimų kodai: „Microsoft“ ėmėsi veiksmų ir kai kuriems užblokavo paskyras

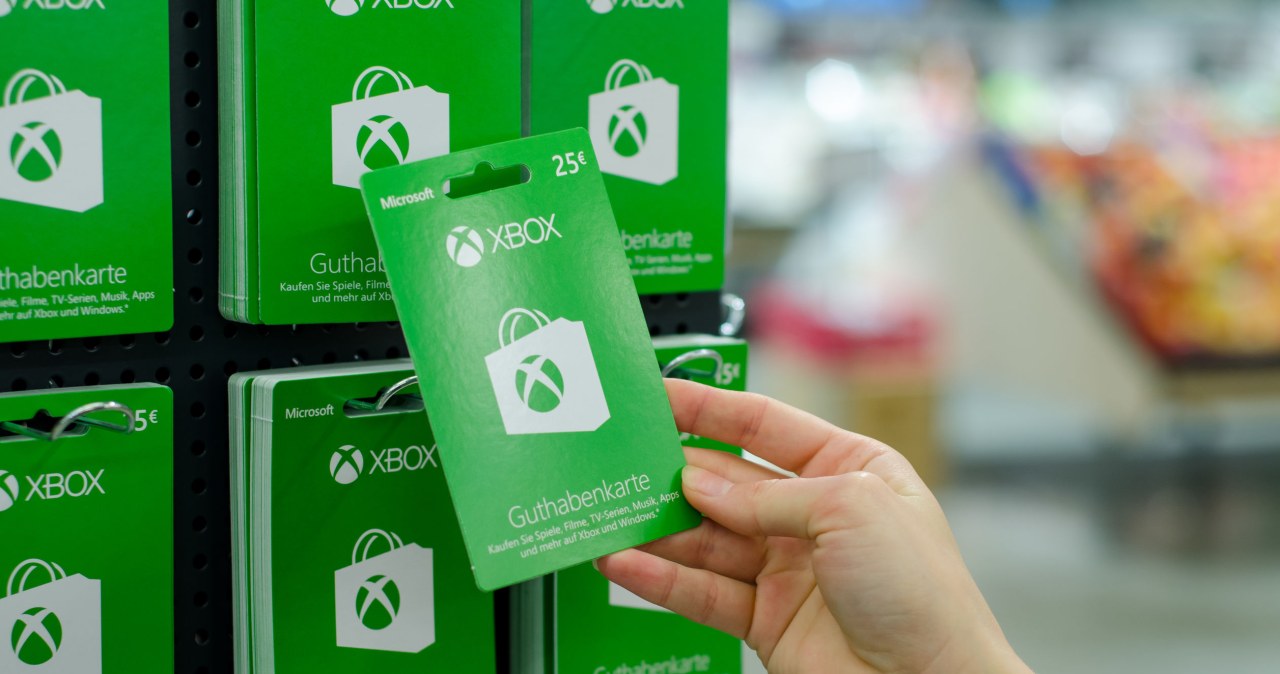
    Žaidimų ir prenumeratų kodų rinka pastaraisiais metais išaugo, o žaidėjus dažnai vilioja pasiūlymai, kurie atrodo gerokai pigesni nei oficialiuose kanaluose. Vis dėlto tokie pirkiniai gali baigtis nemaloniai, nes „Microsoft“ aktyviau reaguoja į įtartinus kodų platinimo atvejus ir kai kuriems vartotojams pritaiko laikinas ar nuolatines paskyrų sankcijas.

    Saugiausias būdas įsigyti žaidimą ar papildyti „Xbox Game Pass“ prenumeratą išlieka oficialus „Microsoft Store“ bei autorizuoti prekybos partneriai. Tokiais atvejais pirkėjas paprastai turi aiškią pirkimo istoriją, galiojančias sąlygas ir mažesnę riziką, kad kodas bus susietas su sukčiavimu ar neteisėta kilme.

    Problemos dažniausiai prasideda tada, kai kodai perkami iš perpardavėjų ar mažiau žinomų platformų, kurios reklamuoja 10–30 proc. ar dar didesnes nuolaidas. Nors dalis tokių pasiūlymų gali būti teisėti, rinkoje pasitaiko kodų, įsigytų naudojant pavogtas mokėjimo priemones, apgaulingus grąžinimus ar regioninius apribojimus apeinančias schemas.

    Kas nutiko Japonijoje?

    Japonijoje užfiksuotas atvejis, kai daliai žaidėjų paskyros buvo užblokuotos po to, kai jie aktyvavo kodus, pirktus iš vadinamųjų resellerių. Situaciją viešai aptarė „Xbox“ atstovas Scottas Van Vlietas, pabrėžęs, kad bendrovė siekia stabdyti piktnaudžiavimą, bet kartu nenori nubausti sąžiningų vartotojų, kurie galėjo nežinoti apie kodo kilmę.

    „Mes atidžiai stebime sukčiavimo atvejus ir reaguojame, tačiau svarbu nebausti sąžiningų žaidėjų, kurie galėjo nežinoti, kad įsigijo probleminį kodą“, – sakė Scottas Van Vlietas.

    Skelbiama, kad daliai vartotojų, kreipusis į klientų aptarnavimą, paskyros buvo atstatytos. Tačiau tai nereiškia, kad kiekvienu atveju sprendimas bus palankus, nes vertinama konkreti situacija, pirkimo aplinkybės ir galimi ryšiai su neteisėtomis operacijomis.

    Ką tai reiškia žaidėjams?

    Praktikoje rizika kyla ne tik dėl galimo pinigų praradimo, kai kodas pasirodo negaliojantis, bet ir dėl pasekmių pačiai „Xbox“ paskyrai. Priklausomai nuo pažeidimo pobūdžio, gali būti apribota prieiga prie skaitmeninės bibliotekos, prenumeratų, internetinių paslaugų ar net sustabdytas pirkimų funkcionalumas.

    Ekspertai pataria atkreipti dėmesį į per geras, kad būtų tiesa, nuolaidas, neaiškius pardavėjų kontaktus, miglotas grąžinimo taisykles ir prašymus atsiskaityti nestandartiniais būdais. Jei kyla abejonių, saugiau rinktis oficialius kanalus arba autorizuotus prekybininkus, nes tai sumažina tikimybę, kad vėliau teks aiškintis su „Microsoft“ dėl paskyros blokavimo.
  • RRT skelbia „Švarus internetas“ konkursą: 30 sekundžių klipas gali atnešti 500 eurų prizą

    RRT skelbia „Švarus internetas“ konkursą: 30 sekundžių klipas gali atnešti 500 eurų prizą

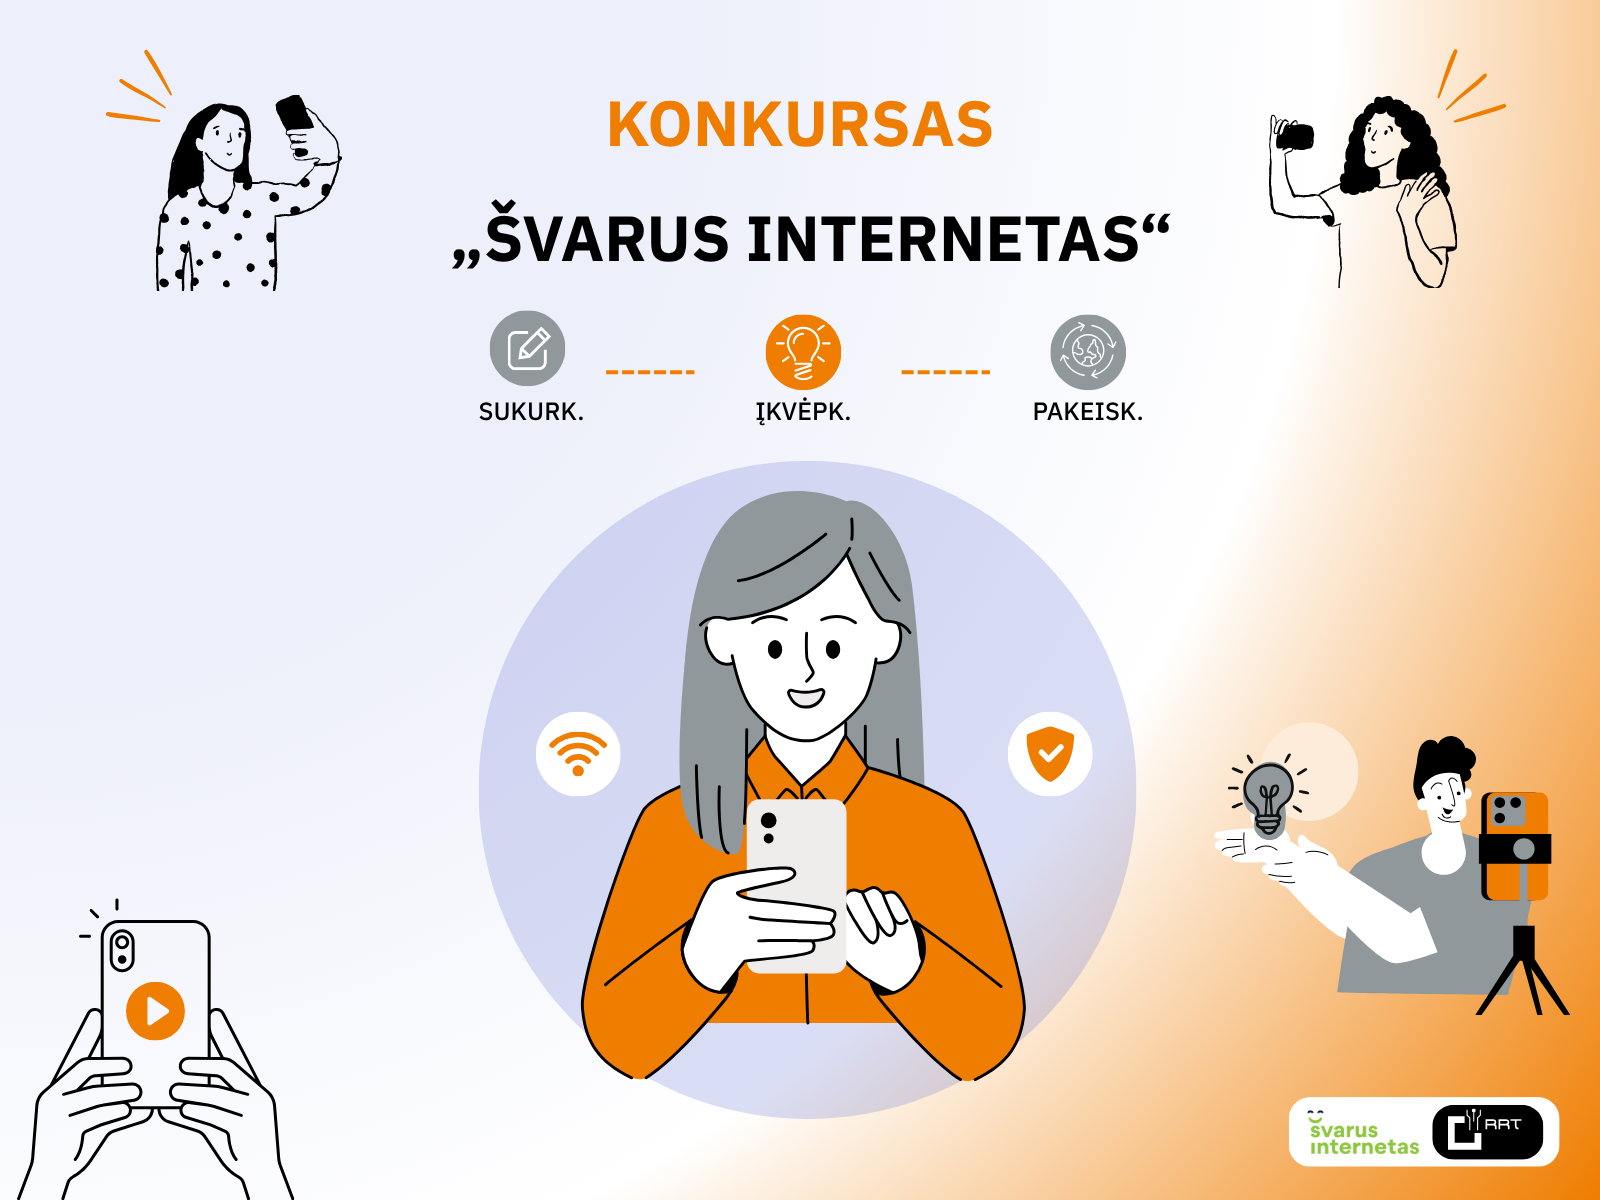
    Ryšių reguliavimo tarnyba (RRT) kviečia bendrojo ugdymo ir profesinio mokymo įstaigų moksleivius dalyvauti nacionaliniame vaizdo turinio konkurse „Švarus internetas“. Dalyvių prašoma kūrybiškai ir aiškiai parodyti, kaip kasdienybėje atpažinti rizikas internete ir elgtis saugiau.

    Konkursas orientuotas į realias grėsmes, su kuriomis susiduria paaugliai: privatumo pažeidimus, patyčias, sukčiavimo schemas, manipuliacijas ir klaidinančią informaciją. Atskirai pabrėžiamos ir DI sukurtų vaizdų bei vaizdo įrašų keliamos rizikos, kai tikroviškai atrodantis turinys gali būti panaudotas apgaule, šantažui ar reputacijai pakenkti.

    Dalyviai kviečiami suburti iki 5 moksleivių komandą ir telefonu sukurti 30–40 sekundžių trukmės vertikalų vaizdo klipą viena iš nurodytų temų. RRT akcentuoja, kad svarbiausia yra aiški žinutė ir atpažįstamos situacijos, kurios padeda bendraamžiams suprasti, ką daryti susidūrus su grėsmėmis.

    Darbų registracija vyks rugsėjo 7–30 dienomis, o konkurso rezultatai bus paskelbti spalio 12 dieną. Geriausių darbų autorių laukia iki 500 eurų vertės prizai, o laimėtojų apdovanojimas numatytas 2027 metais vasarį.

    RRT taip pat nurodo, kad geriausi moksleivių sukurti klipai taps edukacinio turinio dalimi ir bus naudojami viešojoje komunikacijoje, įskaitant tinklalaides ir kitas sklaidos formas. Taip siekiama, kad moksleivių parengti pavyzdžiai pasiektų kuo platesnę auditoriją ir prisidėtų prie saugesnio elgesio internete įpročių.

  • Naujai paleista „X“ mokėjimų paslauga „X Money“ sulaukė atakos: ką būtina padaryti dabar

    Naujai paleista „X“ mokėjimų paslauga „X Money“ sulaukė atakos: ką būtina padaryti dabar

    Socialinis tinklas „X“ pranešė tiriantis įtartiną aktyvumą, pasirodžiusį netrukus po mokėjimų paslaugos „X Money“ plėtros. Dalis naudotojų ėmė masiškai gauti netikėtus slaptažodžio atstatymo laiškus, nors patys tokių užklausų neteikė.

    Kol kas nėra patvirtintų duomenų, kad paskyros būtų perimtos, tačiau pats laiškų srautas rodo koordinuotą bandymą trikdyti paskyrų saugumą. Kibernetinio saugumo specialistai tokias kampanijas dažnai sieja su bandymais automatizuotai sukelti slaptažodžio keitimo procesą, naudojant viešai matomus vartotojų vardus.

    Kas iš tikrųjų gali vykti?

    Vien tik slaptažodžio atstatymo laiškas nebūtinai reiškia įsilaužimą, ypač jei įjungtas kelių veiksnių patvirtinimas. Vis dėlto tai gali būti pirmas etapas didesnėje sukčiavimo schemoje, kai po teisėtai atrodančių pranešimų siunčiami papildomi laiškai su netikromis nuorodomis.

    Tokiose žinutėse naudotojai raginami skubiai keisti slaptažodį, o paspaudus nuorodą atsiduriama suklastotame puslapyje. Ten suvedus prisijungimo duomenis jie atsiduria nusikaltėlių rankose, o vėliau gali būti bandoma perimti ne tik „X“ paskyrą, bet ir susietas paslaugas.

    Kodėl „X Money“ kelia papildomą riziką?

    „X Money“ leidžia laikyti lėšas, siųsti ir gauti mokėjimus bei atlikti pervedimus tarp naudotojų pačioje „X“ platformoje. Dėl to paskyros perėmimas gali turėti ne tik reputacinių, bet ir tiesioginių finansinių pasekmių, ypač jei paskyra naudojama atsiskaitymams ar pinigų laikymui.

    „X“ teisininkas Jamesas Burnhamas pabrėžė, kad bendrovės saugumo ir teisinės komandos sieks identifikuoti ir patraukti atsakomybėn visus, bandančius pakenkti platformos naudotojams.

    „„X“ teisinės ir saugumo komandos nesustos, kol nustatys, suras ir patrauks baudžiamojon atsakomybėn kiekvieną, bandantį nuskriausti mūsų naudotojus“, – sakė Jamesas Burnhamas.

    Ką daryti naudotojams?

    Pirmiausia rekomenduojama įjungti dviejų veiksnių autentifikavimą ir įsitikinti, kad paskyroje nurodytas atnaujintas el. pašto adresas bei telefono numeris. Taip pat verta patikrinti aktyvių prisijungimų sąrašą ir nedelsiant pašalinti nepažįstamus įrenginius ar sesijas.

    Gavus slaptažodžio atstatymo laišką, saugiausia ne spausti jame esančių nuorodų, o prisijungti prie paskyros per oficialią programėlę ar naršyklėje ranka įvedus adresą. Jei gaunate papildomus laiškus su raginimu keisti slaptažodį, kritiškai įvertinkite siuntėją, domeną ir bet kokius skubinimo elementus.

    Ekspertai primena, kad sukčiai vis dažniau taiko kelių žingsnių atakas: pirmiausia sukuria triukšmą ir sumaištį, o vėliau pateikia suklastotą sprendimą. Tokiais atvejais geriausia taisyklė paprasta: prisijungimo duomenų niekada neveskite iš laiško atidarytoje nuorodoje, jei nesate šimtu procentų tikri dėl jos autentiškumo.

  • „Meta“ po kritikos Lenkijoje skelbia griežtesnę kovą su scamu: DI ir 100 proc. finansų reklamdavių patikra

    Technologijų bendrovė „Meta“ pranešė Lenkijoje diegianti papildomas priemones kovai su internetiniais sukčiavimais jos platformose. Tarp pokyčių – patobulintas DI sprendimas, skirtas greičiau aptikti apsimetinėjimą viešais asmenimis, ir griežtesnė finansinių paslaugų reklamos kontrolė.

    Sprendimai pristatyti po pastarosiomis savaitėmis suaktyvėjusios kritikos dėl to, kaip socialiniai tinklai reaguoja į apgaulingas reklamas. Lenkijoje šis klausimas tapo politine ir reguliacine tema, o diskusijose skambėjo raginimai stiprinti platformų atsakomybę pagal ES Skaitmeninių paslaugų aktą.

    Kaip „Meta“ žada stabdyti sukčius

    „Meta“ teigia, kad jau naudoja automatizuotas sistemas, kurios aptinka reklamas ir paskyras, siekiančias pasinaudoti žinomų žmonių atvaizdais. Pasak bendrovės, tokie sukčiavimo modeliai nuolat kinta, todėl Lenkijoje pradedamas taikyti patobulintas DI sprendimas, skirtas dar labiau sumažinti apsimetinėjimo atvejus.

    „Niekas nenori matyti tokių turinių: nei žmonės, nei reklamdaviai, nei mes patys“, – sakė „Meta“ viešosios politikos vadovas Vidurio ir Rytų Europai Jakubas Turowskis.

    Bendrovė nurodo, kad jos taikomos priemonės jau davė rezultatų: per laikotarpį nuo 2024 metų liepos iki 2026 metų birželio Lenkijoje pranešimų apie dažniausiai naudojamus žinomų asmenų atvaizdus esą sumažėjo daugiau nei 80 proc. Taip pat teigiama, kad per 2025 metų liepos–2026 metų birželio laikotarpį pašalinta 137 000 apgaulingų reklamų, didžioji dalis – dar iki vartotojų pranešimų.

    Finansų reklamai – privaloma patikra

    Didžiausias pokytis susijęs su reklama, kurioje siūlomos finansinės paslaugos ir kuri nukreipiama į Lenkiją. „Meta“ skelbia pereinanti prie modelio, kai bus tikrinama 100 proc. tokių reklamdavių tapatybė, o ne tik atskirais atvejais, kaip buvo iki šiol.

    Pasak bendrovės, šis patikros modelis turėtų būti įdiegtas artimiausiomis savaitėmis. „Meta“ taip pat deklaruoja platesnį tikslą – iki 2026 metų pabaigos užtikrinti, kad 90 proc. jos pasaulinių reklamos pajamų sudarytų patikrintų reklamdavių užsakymai, kai 2025 metais šis rodiklis siekė 70 proc.

    Politinis spaudimas ir DSA kontekstas

    Lenkijoje diskusijas pakurstė ir valstybės institucijų veiksmai: skelbta apie kreipimusis į Europos Komisiją, raginant įvertinti, ar platforma tinkamai valdo sisteminę riziką, susijusią su apgaulingomis reklamomis. Skaitmeninių paslaugų aktas didžiosioms platformoms numato pareigas vertinti rizikas, taikyti rizikos mažinimo priemones ir užtikrinti didesnį skaidrumą reklamos ekosistemoje.

    „Meta“ savo ruožtu pabrėžia, kad kova su sukčiavimu yra verslui kritiška, nes apgaulės kenkia ne tik aukoms, bet ir pačiam reklamos pasitikėjimui. Bendrovė teigia veikianti keliais lygmenimis: automatizuotai blokuodama pažeidimus, ardydama sukčių tinklus, bendradarbiaudama su institucijomis ir padėdama vartotojams atpažinti rizikingus pasiūlymus.

    Ekspertai atkreipia dėmesį, kad vien technologinių filtrų nepakanka, nes sukčiai prisitaiko, o reklamos grandinėje veikia daug tarpininkų. Todėl vis dažniau akcentuojami tapatybės patikros mechanizmai, greitesnis reagavimas į pranešimus, aiškesnė reklamos kilmė ir didesnis atsekamumas, ypač finansinių paslaugų ir investavimo pasiūlymų srityje.

  • Lenkai trūko kantrybė: Europos Komisijai siūlo skirti „Meta“ 250 mln eurų baudą

    Lenkai trūko kantrybė: Europos Komisijai siūlo skirti „Meta“ 250 mln eurų baudą

    Lenkija kreipėsi į Europos Komisiją su prašymu įvertinti, ar bendrovė „Meta“ nepažeidžia Europos Sąjungos taisyklių, susijusių su neteisėtu turiniu ir klaidinančia reklama socialiniuose tinkluose. Varšuva siekia, kad už galimus pažeidimus būtų skirta iki 250 mln eurų siekianti finansinė sankcija.

    Apie iniciatyvą viešai pranešė Lenkijos vicepremjeras ir skaitmeninimo ministras Krzysztofas Gawkowskis. Pasak jo, prašymas Europos Komisijai grindžiamas argumentu, kad „Meta“ esą nepakankamai užtikrina veiksmingą apgaulingų skelbimų, sukčiavimo schemų ir neteisėtų programėlių reklamos šalinimą.

    „Raginu „Meta“ nedelsiant įdiegti veiksmingus įrankius, kurie pašalintų sukčiavimą, melagingas reklamas ir neteisėtų programėlių propagavimą. Šis laukinių vakarų laikotarpis platformoje turi baigtis“, – sakė Krzysztofas Gawkowskis.

    Europos Sąjungoje platformų pareigos pastaraisiais metais sugriežtėjo įsigaliojus Skaitmeninių paslaugų aktui. Jis numato, kad labai didelės interneto platformos privalo valdyti sistemines rizikas, susijusias su neteisėtu turiniu, klaidinančia informacija ir vartotojų apsauga, taip pat užtikrinti skaidresnę reklamos ekosistemą.

    Nors „Meta“ periodiškai skelbia apie naujas priemones prieš sukčiavimą ir dezinformaciją, daugelyje šalių toliau fiksuojamos schemos, kai sukčiai išnaudoja populiarius prekės ženklus ar žinomų žmonių atvaizdus. Tokios reklamos dažnai nukreipia į fiktyvias investavimo platformas, netikras parduotuves ar kenkėjiškas programėles, o žala vartotojams gali siekti tūkstančius eurų.

    Lenkijos politinis spaudimas vyksta platesniame kontekste, kai vis daugiau Europos valstybių ir institucijų ragina socialinius tinklus griežčiau prižiūrėti reklamos turinį ir greičiau reaguoti į pranešimus apie sukčiavimą. Europos Komisija, gavusi tokį kreipimąsi, gali pradėti vertinimą pagal ES teisę ir, nustačiusi pažeidimus, taikyti sankcijas bei įpareigoti imtis konkrečių priemonių.

    Tokio tipo ginčai jau yra pasiekę ir teismus: Lenkijoje viešai nuskambėjo atvejai, kai nuo melagingų reklamų nukentėję asmenys siekė atsakomybės už turinio platinimą ir kritikavo, kad reakcija į pranešimus apie apgaules būna per lėta. Dėl to didėja lūkestis, kad platformos ne tik šalins pavienius skelbimus, bet ir sistemingai mažins galimybes jiems atsirasti.

    Kol kas Europos Komisija sprendimo nepaskelbė, tačiau Lenkijos žingsnis signalizuoja, kad kova su apgaulingomis reklamomis socialiniuose tinkluose gali pereiti į griežtesnio reguliavimo ir didesnių baudų etapą. Vartotojams tuo pat metu primenama kritiškai vertinti sensacingus skelbimus, tikrinti domenus ir nespausti nuorodų, kurios prašo skubių mokėjimų ar asmens duomenų.

  • Kibernusikaltėliai veikia kaip įmonės: HR skyriai, „nedarbingumai“ ir DI pigina atakas

    Kibernusikaltėliai vis rečiau primena pavienius įsilaužėlius: ekspertai vis dažniau juos apibūdina kaip struktūruotas, hierarchiškas organizacijas, turinčias aiškias roles, procesus ir net vidinę „personalo“ logiką. Tokią tendenciją konferencijoje CYBERSEC EXPO & FORUM 2026 Katovicuose akcentavo keli kibernetinio saugumo praktikai, kalbėję apie realybę, su kuria šiandien susiduria įmonės ir viešasis sektorius.

    Diskusijoje pabrėžta, kad nusikaltėlių grupuotės profesionalėja ne tik technologiškai, bet ir organizaciškai: atsiranda atrankos, mokymų, užduočių skirstymo bei veiklos tęstinumo elementai. Kitaip tariant, tai tampa ne atsitiktinių atakų serija, o nuoseklus „verslo modelis“, orientuotas į pelną ir mastelį.

    DI mažina atakų slenkstį

    Ekspertai atkreipė dėmesį, kad dirbtinis intelektas mažina „įėjimo“ į kibernusikaltimus barjerą, todėl atakų skaičius auga. DI įrankiai leidžia greičiau kurti įtikinamus sukčiavimo laiškus, suasmeninti žinutes, imituoti komunikacijos stilių ir automatizuoti įvairias atakų grandis.

    Tai ypač matoma finansų sektoriuje, kur tradiciškai vienas dažniausių taikinių yra bankų klientai. Sukčiavimo kampanijos orientuojasi į prisijungimų prie elektroninės bankininkystės perėmimą, mokėjimo kortelių duomenų išviliojimą ar aukos įtikinimą pačiai patvirtinti pervedimą.

    „Sukčiavimo kampanijos rodo, kad atakų šaknyje dažnai yra žmogaus pažeidžiamumas socialinei inžinerijai ir manipuliacijai“, – sakė kibernetinių grėsmių žvalgybos ekspertė Agata Ślusarek.

    Ne vien reglamentai lemia saugumą

    Diskusijoje nuskambėjo mintis, kad kibernetinį atsparumą dažnai didina ne vien taisyklės ar teisės aktai, o pati grėsmių dinamika. Kitaip tariant, organizacijos investuoja į saugumą tada, kai realiai pajunta spaudimą: patiria incidentus, mato atakų suaktyvėjimą savo sektoriuje arba gauna įspėjimus iš partnerių bei tiekėjų.

    Pažymėta, kad energetikos, finansų ir telekomunikacijų sritys jau seniai remiasi rizikos vertinimu ir praktiniais scenarijais, o ne vien formaliu atitikties „uždėjimu“. Šiuose sektoriuose įprasta nuolat testuoti incidentų valdymą, stebėti infrastruktūrą ir griežčiau valdyti prieigas.

    Silpnesnė grandis – mažesnės įstaigos

    Didelės organizacijos, turinčios resursų ir specialistų, dažniausiai pajėgia suvaldyti kibernetines rizikas, tačiau daug sudėtingiau tai padaryti mažesniems viešojo sektoriaus subjektams. Konferencijoje akcentuota, kad savivaldybės, biudžetinės įstaigos ar mažesnės gydymo įstaigos neretai susiduria su finansavimo, specialistų pritraukimo ir bazinių procesų trūkumo problema.

    Primenami ir viešai aptarinėti audito rezultatai, kai dalyje organizacijų stokojama veiklos tęstinumo planų, atkūrimo scenarijų, o atsarginių kopijų kūrimas ir testavimas nėra nuoseklus. Tokie trūkumai kibernetinio incidento metu dažnai lemia ne tik duomenų praradimą, bet ir ilgalaikį paslaugų sutrikimą gyventojams.

    „Kai kalbame apie paslaugas žmonėms, bet koks incidentas greitai virsta pasitikėjimo krize. Dezinformacijos ir DI naudojimo manipuliacijai aplinkoje visi esame atsakingi už kibernetinį saugumą“, – sakė Agnieszka Jankowska.

    Esminis klausimas – koordinacija

    Pasak dalies diskusijos dalyvių, Europoje jau netrūksta kibernetinio saugumo reguliavimo, įskaitant NIS2 kryptį, tačiau vien teisinių rėmų nepakanka. Didžiausia spraga dažnai yra koordinacija tarp sektorių, institucijų ir atskirų „silosų“, kai informacija apie incidentus, pažeidžiamumus ar atakų metodus juda per lėtai.

    „Tikroji spraga dažnai yra ne teisės aktuose, o koordinacijoje tarp sektorių. Vietoje naujų taisyklių gali labiau reikėti auditų, aiškios atsakomybės ir nuoseklaus rizikos valdymo“, – teigė kibernetinio saugumo ekspertas Miroslav Čačík.

    Planavimas prasideda nuo klausimo kada

    Kritinės infrastruktūros valdytojai vis dažniau remiasi principu, kad klausimas yra ne ar įvyks ataka, o kada ji įvyks. Energetikos, vandens ir šilumos sektoriuose pabrėžiamas ir fizinio saugumo bei IT susiliejimas: sabotažas gali būti tiek kibernetinės atakos dalis, tiek jos pasekmė.

    Tokiose organizacijose atsparumas kuriamas plačiai: nuo prieigų kontrolės ir tinklų segmentavimo iki incidentų pratybų, atsarginių kopijų strategijos ir tiekimo grandinės rizikų vertinimo. Augant DI panaudojimui, papildomu iššūkiu tampa greitai besikeičiantys sukčiavimo scenarijai, kuriuose melaginga komunikacija vis sunkiau atskiriama nuo tikros.

  • GTA VI „nutekėjimai“ vilioja į įtartinas svetaines: ekspertai perspėja dėl kenkėjų ir apgavysčių

    GTA VI „nutekėjimai“ vilioja į įtartinas svetaines: ekspertai perspėja dėl kenkėjų ir apgavysčių

    Internete vėl įsibėgėjo kalbos apie GTA VI, o kartu su jomis suaktyvėjo ir kibernetiniai sukčiai. Saugumo ekspertai fiksuoja, kad žaidimo laukimas ir tariami nutekėjimai tampa patogia priedanga platinti kenkėjiškas programas bei išvilioti prisijungimus.

    Remiantis NordVPN grėsmių analizės komandos pastebėjimais, panašūs „hype“ laikotarpiai dažnai sutampa su išaugusiu apgavysčių skaičiumi. Sukčiai išnaudoja žmonių norą pirmiems pamatyti vaizdo įrašus, žemėlapius ar „beta“ versijas ir nukreipia į abejotinus puslapius.

    Pavojus slepiasi netikrose „dovanose“

    Dažniausiai masalas atrodo nekaltai: žadami „ankstyvi“ GTA VI failai, tariami nutekinti įrašai ar net nemokami aktyvavimo kodai. Paspaudus nuorodas vartotojai neretai raginami atsisiųsti archyvą, „atnaujinimą“ ar „vaizdo grotuvą“, kuris iš tiesų gali būti kenkėjiška programa.

    Kita paplitusi schema siejama su netikromis prisijungimo formomis ir paskyrų vagystėmis. Vartotojai nukreipiami į puslapius, imituojančius žinomus failų talpinimo ar socialinių tinklų portalus, o suvedus duomenis jie atsiduria sukčių rankose.

    Kaip apsisaugoti, kol GTA VI dar neišleistas

    Ekspertai pataria kritiškai vertinti bet kokius „nutekėjimus“, ypač jei prašoma ką nors atsisiųsti arba prisijungti per neaiškų puslapį. Patikimiausia informacija apie žaidimą paprastai skelbiama oficialiais kanalais, o ne atsitiktiniuose forumuose ar failų mainų svetainėse.

    Taip pat rekomenduojama naudoti dviejų veiksnių autentifikavimą, atnaujinti operacinę sistemą ir naršyklę, o įtartinų failų neatidarinėti net jei juos siunčia pažįstami. Jei paskyros duomenys vis dėlto nutekėjo, slaptažodį reikėtų nedelsiant pakeisti ir patikrinti, ar nebuvo prisijungimų iš neįprastų vietų.

  • Didžiulis „Steam“ duomenų nutekėjimas Europoje: „Valve“ perspėja, ką privalo padaryti žaidėjai

    Didžiulis „Steam“ duomenų nutekėjimas Europoje: „Valve“ perspėja, ką privalo padaryti žaidėjai

    „Valve“ pranešė apie galimą asmens duomenų nutekėjimą, susijusį su įmone CEVA Logistics, kuri Europoje padeda organizuoti „Valve“ įrangos pristatymą. Pasak bendrovės, incidentas galėjo paveikti dalį klientų, kurie neseniai užsakė „Valve“ gaminius.

    Nurodoma, kad įsilaužėliai galėjo pasisavinti CEVA Logistics tvarkomus užsakymų duomenis per laikotarpį nuo liepos 29 dienos iki rugpjūčio 1 dienos. „Valve“ teigimu, CEVA Logistics užsakymo informaciją paprastai saugo iki 90 dienų, todėl įspėjimas išsiųstas platesniam klientų ratui.

    Kokie duomenys galėjo nutekėti?

    „Valve“ informuoja, kad nutekėjimas galėjo apimti klientų vardus ir pavardes, gyvenamosios vietos adresus, šalis, telefono numerius ir el. pašto adresus, susietus su „Steam“ paskyra. Taip pat neatmetama, kad tarp duomenų galėjo būti informacija apie užsakytų prekių rūšis ir jų kainas.

    Tokio tipo duomenys dažniausiai išnaudojami sukčiavimui: nuo įtikinamų fiktyvių pranešimų apie siuntas iki bandymų išvilioti prisijungimus ar papildomus asmens duomenis. Padidėjusi rizika kyla dėl to, kad užpuolikai gali taikytis į konkrečius žmones, pritaikydami žinutes pagal jų pirkinius.

    Kas, pasak „Valve“, liko saugu?

    „Valve“ pabrėžia, kad CEVA Logistics neturi prieigos prie mokėjimų duomenų, slaptažodžių, „Steam Guard“ kodų ar kitų paskyros apsaugos elementų. Tai reiškia, kad pats „Steam“ prisijungimas neturėjo būti tiesiogiai atskleistas per šį incidentą.

    „CEVA neturi prieigos prie jūsų mokėjimų duomenų, slaptažodžių, Steam Guard kodų ar kitos tokio tipo informacijos“, – sakė „Valve“.

    Vis dėlto bendrovė ragina artimiausiomis dienomis būti itin budriems, nes net ir be slaptažodžių nutekėję kontaktiniai duomenys gali paskatinti tikslines apgaules. CEVA Logistics, anot „Valve“, toliau tiria incidentą ir vertina jo mastą.

    Ką daryti žaidėjams dabar?

    Praktikoje svarbiausia nepasitikėti netikėtais el. laiškais ar žinutėmis, kurios prašo skubiai patvirtinti siuntą, apmokėti papildomą mokestį ar pateikti prisijungimo kodus. Jei pranešimas atrodo įtartinas, saugiausia informaciją pasitikrinti tik prisijungus prie „Steam“ arba susisiekus su oficialiu aptarnavimu per „Valve“ kanalus.

    Taip pat verta atnaujinti paskyros saugumą: naudoti unikalų slaptažodį ir įjungti dviejų veiksnių patvirtinimą, jei jis dar neįjungtas. Nors „Valve“ teigia, kad slaptažodžiai nenutekėjo, sukčiai gali bandyti juos išvilioti socialinės inžinerijos metodais.

  • Skandalas dėl „Żabka“ atakos: įsilaužėliai siūlo duomenis už 5 000 eurų – ką daryti klientams?

    Skandalas dėl „Żabka“ atakos: įsilaužėliai siūlo duomenis už 5 000 eurų – ką daryti klientams?

    Lenkijos prekybos tinklą „Żabka“ palietė kibernetinio saugumo incidentas: įsilaužėliai teigia gavę prieigą prie įmonės vidinių sistemų ir dalį informacijos paviešino internete kaip įrodymą. Apie tai pranešė kibernetinio saugumo bendruomenė ir žiniasklaida, o pati bendrovė patvirtino, kad fiksuotas neautorizuotas prisijungimas.

    Pasak įsilaužėlių, nutekinta informacija esą apima darbuotojų ir rangovų asmens duomenis, vidinę projektinę dokumentaciją bei IT infrastruktūros failus. Taip pat skelbiama, kad duomenys buvo pasiūlyti parduoti už maždaug 5 000 eurų, o įmonės partneriams ir kai kuriems žurnalistams buvo išsiųsti el. laiškai, siekiant atkreipti dėmesį į ataką.

    „Neuprawnintas prisijungimas buvo aptiktas ir nedelsiant užblokuotas pagal galiojančias saugumo procedūras“, – teigiama „Żabka“ pozicijoje, kurioje nurodoma, kad aktyvuotos incidentų valdymo priemonės.

    Incidento metu dalis parduotuvių susidūrė su veiklos trikdžiais: pranešta apie neveikusius mokėjimo terminalus ir neįprastai pritaikomas nuolaidas kai kurioms prekėms. Nors tokie sutrikimai ne visada reiškia duomenų nutekėjimą, kibernetinėse atakose dažnai taikomasi į sistemas, kurios tiesiogiai veikia operacijas, todėl laikinas paslaugų nestabilumas vertinamas kaip papildomas rizikos signalas.

    Bendrovė nurodė, kad informacija perduota atsakingiems pareigūnams, įskaitant duomenų apsaugos funkciją įmonėje, taip pat informuotos priežiūros institucijos ir teisėsauga. Tokiais atvejais praktikoje vertinama, ar galėjo būti paveikti klientų duomenys, o jei taip, kokios apimties ir kokio jautrumo informacija galėjo patekti į tretiesiems asmenims prieinamas vietas.

    Ekspertai primena, kad didžiausia rizika klientams paprastai kyla tada, kai duomenys buvo pateikti papildomų procesų metu, pavyzdžiui, teikiant skundą ar pretenziją, dalyvaujant konkursuose, lojalumo programose ar registruojantis į akcijas. Tokiuose kanaluose dažniau paliekami kontaktai, adresai ar kiti identifikaciniai duomenys, kurie vėliau gali būti panaudoti sukčiavimui.

    Gyventojams, kurie naudojosi „Żabka“ paslaugomis ar programėle, patariama išlikti budriems: atidžiai vertinti netikėtus el. laiškus ir žinutes, nespausti įtartinų nuorodų, neatskleisti prisijungimo kodų ir, jei slaptažodžiai kartojami keliose paslaugose, juos pasikeisti. Taip pat verta įjungti dviejų veiksnių autentifikavimą ten, kur tai įmanoma, nes tai reikšmingai sumažina paskyrų perėmimo riziką.

    Pastaraisiais metais mažmeninės prekybos sektorius vis dažniau tampa kibernetinių atakų taikiniu, nes jame sukaupiama daug klientų duomenų ir veikia didelės, sudėtingos IT infrastruktūros. Augant skaitmeninėms paslaugoms ir lojalumo programoms, didėja ir sukčiavimo mastas, todėl įmonės vis dažniau investuoja į stebėseną, incidentų reagavimą ir darbuotojų mokymus, o klientams svarbiausia išlieka skaitmeninė higiena ir kritiškas vertinimas.

  • NASA inžinierių „stebuklas“ ar eilinis triukas? Reguliuotojai perspėja dėl netikrų kondicionierių

    NASA inžinierių „stebuklas“ ar eilinis triukas? Reguliuotojai perspėja dėl netikrų kondicionierių

    Europą vėl alinant karščių bangoms, socialiniuose tinkluose ir vaizdo platformose suaktyvėjo reklamos, žadančios revoliucinius nešiojamuosius kondicionierius. Skelbimuose tikinama, kad mažas įrenginys esą per akimirką atvėsina kambarį ir sunaudoja itin mažai elektros, tačiau ekspertai ragina išlikti budriems.

    Įspėjimą dėl klaidinančių kampanijų paskelbė Jungtinės Karalystės reklamos priežiūros institucija Advertising Standards Authority, prižiūrinti, ar reklama atitinka Committees of Advertising Practice taisykles. Reguliuotojai pažymi, kad dalis reklamų remiasi teiginiais, kurie skamba per gerai, kad būtų tiesa, ir dažnai nėra pagrįsti jokiais patikrinamais duomenimis.

    Viena dažniausių žinučių teigia, kad įrenginį neva sukūrė buvę NASA inžinieriai, o patalpą jis atvėsina per 90 sekundžių. Specialistai pabrėžia, kad tokie pažadai prieštarauja elementariai fizikai, nes realiam patalpos vėsinimui reikia pašalinti šilumą iš patalpos, o tam paprastai reikalinga žarna karštam orui išvesti į lauką arba išorinis blokas.

    Reguliuotojai taip pat atkreipia dėmesį į kainodarą: pirkėjai dažnai nukreipiami į parduotuves, kuriose tokie prietaisai parduodami maždaug už 80–140 eurų, nors reali jų vertė gali būti gerokai mažesnė. Be to, dalis reklaminių vaizdo įrašų ir iliustracijų atrodo sukurti pasitelkiant dirbtinis intelektas, taip suteikiant produktui tariamai pažangesnį įvaizdį.

    Tokias prekes praktiškai išbandė statybų inžinierius ir turinio kūrėjas Stuartas Matthewsas, valdantis „Youtube“ kanalą „Proper DIY“. Jis nupirko kelis reklamuotus įrenginius ir nustatė, kad vietoje žadėto kondicionieriaus gavo paprastą mažos galios ventiliatorių su elementaria konstrukcija.

    „Tai buvo mažas, paprastas ventiliatorius, kurio vertė nepalyginamai mažesnė, nei prašoma kaina“, – sakė Stuartas Matthewsas.

    Pasak jo, vienoje reklamoje įrenginys buvo pristatytas kaip atvirkštinis kondicionierius su skystu aušinimo kasetės sprendimu. Tačiau viduje rasta drėkinama plokštelių sistema iš esmės labiau primena garinį vėsintuvą, kuris vėsina orą vandeniui garuojant.

    Ekspertai pabrėžia, kad gariniai vėsintuvai gali būti veiksmingi karštame ir sausame klimate, tačiau didina drėgmę patalpoje ir todėl prastai tinka vietovėse, kur drėgmė ir taip aukštesnė. Tai nėra tas pats, kas tikras nešiojamas oro kondicionierius su kompresoriumi, kuris pašalina šilumą iš patalpos ir ją išpučia į lauką.

    Advertising Standards Authority ragina vartotojus atpažinti įtartinus signalus: stebuklingai greitą vėsinimą, neįtikėtinus energijos taupymo pažadus ir dramatiškas istorijas apie slaptas technologijas ar tariamus garsios organizacijos kūrėjus. Taip pat rekomenduojama nepasikliauti vien pardavėjo puslapyje pateiktais atsiliepimais ir ieškoti nepriklausomų apžvalgų.

    Jei kyla abejonių, verta patikrinti pardavėjo rekvizitus, fizinį registracijos adresą ir aiškią grąžinimo tvarką, nes sukčiai šią informaciją dažnai slepia. Prieš perkant pravartu palyginti techninius parametrus su realiais rinkos standartais, o ypač įsitikinti, ar įrenginys išvis turi šilumos šalinimo sprendimą, be kurio patalpos kondicionavimas praktiškai neįmanomas.

    Reguliuotojai pripažįsta, kad klaidinančios reklamos kartojasi sezoniškai: analogiški triukai anksčiau buvo fiksuojami ir šaltuoju sezonu, kai taip pat agresyviai reklamuoti mini šildytuvai, neva galintys pakeisti centrinį šildymą. Nors aptikimui vis dažniau naudojamos automatizuotos sistemos, galutinė apsauga dažnai priklauso nuo paties pirkėjo kritinio vertinimo ir pranešimų apie įtartinas reklamas.