Tag: Sukčiavimo laiškai

  • Visagino savivaldybėje kibernetinio saugumo pamoka visiems: kokių klaidų prašo nebedaryti

    Visagino savivaldybėje kibernetinio saugumo pamoka visiems: kokių klaidų prašo nebedaryti

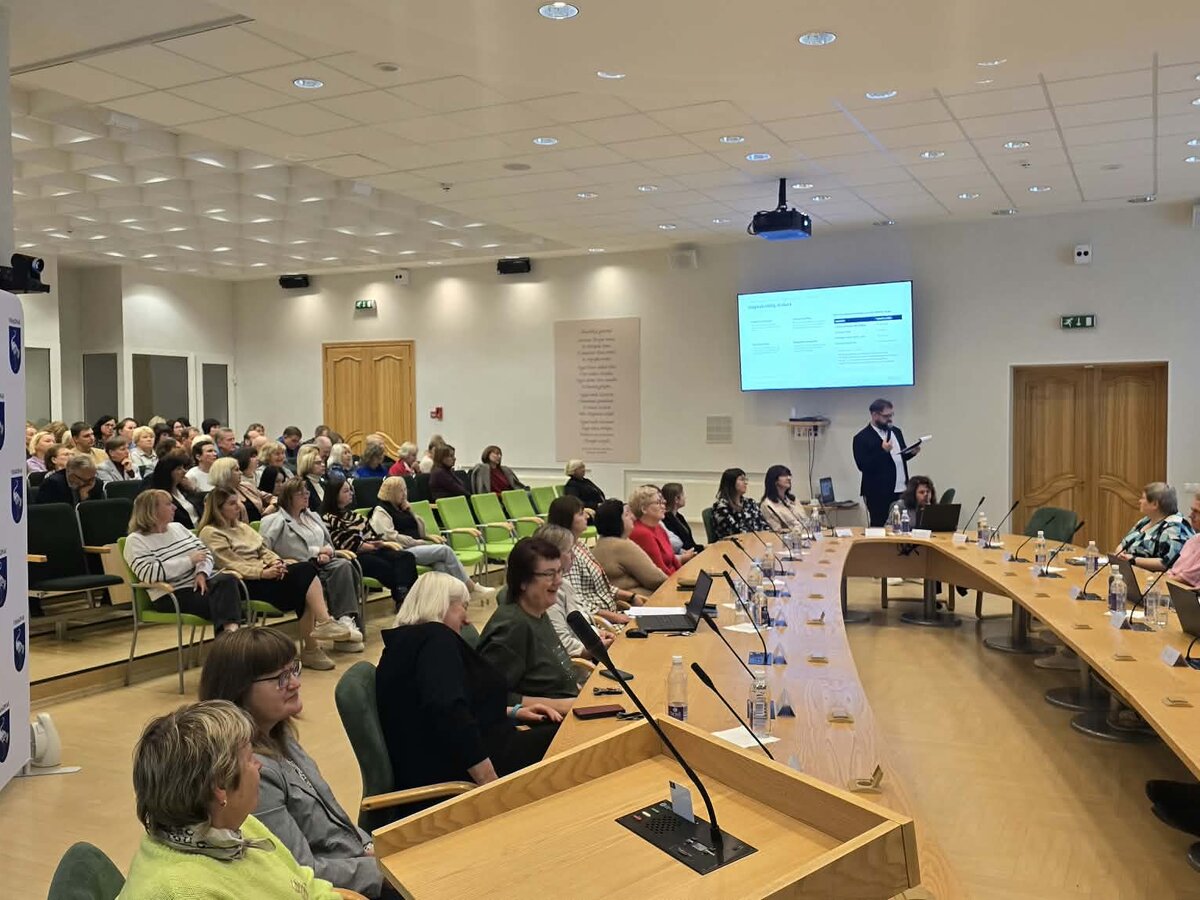
    Rugsėjo 25 dieną Visagino savivaldybės administracijoje surengti kibernetinio saugumo mokymai, kuriuose dalyvavo visi administracijos darbuotojai. Mokymų tikslas – sumažinti rizikas, kurios dažniausiai kyla dėl kasdienių įpročių ir žmogiškų klaidų.

    Praktika rodo, kad dauguma incidentų prasideda nuo paprastų veiksmų: neatsargiai atidaryto laiško, paspaustos nuorodos ar per silpno slaptažodžio. Viešajame sektoriuje tai ypač jautru, nes tvarkomi gyventojų duomenys ir vidaus dokumentai, o sutrikimai gali paveikti paslaugų teikimą.

    Mokymuose daug dėmesio skirta sukčiavimo pranešimų atpažinimui, saugių slaptažodžių kūrimui ir kelių veiksnių autentifikavimui. Taip pat aptarta, kaip saugiai tvarkyti dokumentus, atpažinti įtartinus veiksmus ir kokia turi būti pirmoji reakcija pastebėjus galimą incidentą.

    Atskirai nagrinėtos ir su DI susijusios grėsmės, kurios pastaruoju metu tampa vis aktualesnės. Sukčiai vis dažniau pasitelkia automatizuotus įrankius, kad pranešimai atrodytų įtikinamai, o tai didina riziką suklysti net ir patyrusiems darbuotojams.

    Administracijoje pabrėžta, kad kibernetinis saugumas prasideda nuo nuoseklios kasdienės higienos: kritinio požiūrio į laiškus, atsargaus prisijungimų valdymo ir aiškaus veiksmų plano. Reguliarūs mokymai padeda greičiau atpažinti besikeičiančias grėsmes ir užtikrinti saugesnį darbą su informacija.
  • Kibernetinio saugumo naujienos: kokios atakos dabar dažniausios ir kaip įmonės stiprina apsaugą

    Kibernetinio saugumo naujienos: kokios atakos dabar dažniausios ir kaip įmonės stiprina apsaugą

    Kibernetinio saugumo tema pastaraisiais metais tapo viena svarbiausių tiek verslui, tiek gyventojams. Daugėja atakų, kurios neapsiriboja vien pavieniais įsilaužimais: dažnai taikomasi į tiekimo grandines, el. pašto dėžutes ir nuotolinės prieigos sistemas.

    Didžiausią riziką kelia ne tik techninės spragos, bet ir žmogiškasis faktorius. Sukčiavimo laiškai ir apgaulingi prisijungimo puslapiai toliau išlieka vienu efektyviausių būdų išvilioti slaptažodžius ar paskatinti darbuotoją paleisti kenkėjišką failą.

    Kas šiandien dažniausiai nulaužiama?

    Pastaruoju metu išsiskiria atakos prieš tapatybės valdymą: užpuolikai medžioja prisijungimo duomenis, perima paskyras ir išnaudoja daugkartinio prisijungimo sprendimų grandis. Dėl to net ir viena pažeista paskyra gali atverti kelią prie vidinių sistemų, dokumentų ir el. pašto.

    Kita kryptis yra išpirkos reikalaujančios atakos, kai duomenys užšifruojami arba nutekinami, o organizacijai daromas spaudimas mokėti. Tokie incidentai dažnai prasideda nuo netinkamai apsaugotos nuotolinės prieigos, nesutvarkytų atnaujinimų ar silpnų slaptažodžių.

    Kaip keičiasi gynyba?

    Įmonės vis dažniau pereina prie principo, kad nei vienas prisijungimas nėra savaime patikimas. Didesnis dėmesys skiriamas daugiafaktoriui autentifikavimui, griežtesnėms prieigos teisėms ir nuolatiniam įrenginių bei paskyrų stebėjimui.

    Augant duomenų kiekiui, saugumo komandos vis dažniau pasitelkia DI, kad greičiau atpažintų įtartinus veiksmus ir sumažintų reagavimo laiką. Tačiau ekspertai pabrėžia, kad automatizavimas nepakeičia bazinės higienos: atnaujinimų valdymo, atsarginių kopijų ir darbuotojų mokymų.

    Ką verta pasitikrinti jau dabar?

    Praktikoje didžiausią efektą dažnai duoda paprasti žingsniai: įjungtas daugiafaktoris autentifikavimas, reguliarūs sistemų atnaujinimai ir atsarginės kopijos, kurios laikomos atskirai. Taip pat svarbu turėti aiškų incidentų valdymo planą ir žinoti, kas organizacijoje priima sprendimus krizės metu.

    Gyventojams aktualiausia išlieka paskyrų apsauga ir budrumas: unikalūs slaptažodžiai, slaptažodžių tvarkyklės ir atsargumas su nuorodomis, ypač kai prašoma skubiai prisijungti ar patvirtinti duomenis. Kuo daugiau paslaugų persikelia į skaitmeninę erdvę, tuo dažniau taikiniu tampa ne įrenginys, o žmogus.