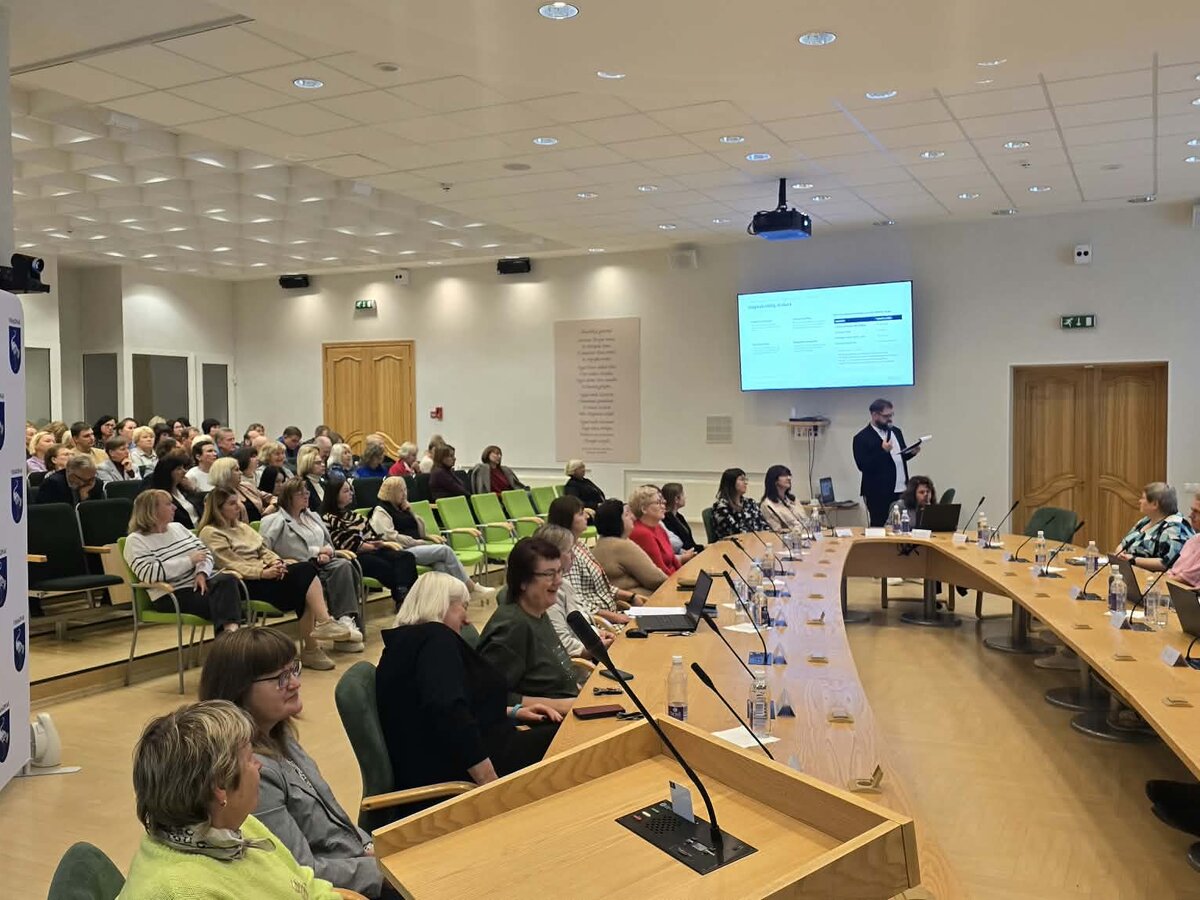
Rugsėjo 25 dieną Visagino savivaldybės administracijoje surengti kibernetinio saugumo mokymai, kuriuose dalyvavo visi administracijos darbuotojai. Mokymų tikslas – sumažinti rizikas, kurios dažniausiai kyla dėl kasdienių įpročių ir žmogiškų klaidų.
Praktika rodo, kad dauguma incidentų prasideda nuo paprastų veiksmų: neatsargiai atidaryto laiško, paspaustos nuorodos ar per silpno slaptažodžio. Viešajame sektoriuje tai ypač jautru, nes tvarkomi gyventojų duomenys ir vidaus dokumentai, o sutrikimai gali paveikti paslaugų teikimą.
Mokymuose daug dėmesio skirta sukčiavimo pranešimų atpažinimui, saugių slaptažodžių kūrimui ir kelių veiksnių autentifikavimui. Taip pat aptarta, kaip saugiai tvarkyti dokumentus, atpažinti įtartinus veiksmus ir kokia turi būti pirmoji reakcija pastebėjus galimą incidentą.
Atskirai nagrinėtos ir su DI susijusios grėsmės, kurios pastaruoju metu tampa vis aktualesnės. Sukčiai vis dažniau pasitelkia automatizuotus įrankius, kad pranešimai atrodytų įtikinamai, o tai didina riziką suklysti net ir patyrusiems darbuotojams.
Administracijoje pabrėžta, kad kibernetinis saugumas prasideda nuo nuoseklios kasdienės higienos: kritinio požiūrio į laiškus, atsargaus prisijungimų valdymo ir aiškaus veiksmų plano. Reguliarūs mokymai padeda greičiau atpažinti besikeičiančias grėsmes ir užtikrinti saugesnį darbą su informacija.
Leave a Reply