Tag: WhatsApp

  • Barselonos startuolis „Kabilio“ pritraukė 10 mln. eurų: DI agentą diegs beveik 500 įmonių

    Barselonoje įsikūręs startuolis „Kabilio“, kuriantis dirbtiniu intelektu paremtą apskaitos platformą apskaitos įmonėms ir jų klientams, pritraukė 10 mln. eurų investiciją.

    Apie sandorį skelbia „EU-Startups“: investicijų raundui vadovavo „Picus Capital“ ir „Visionaries“, taip pat prisidėjo Ispanijos technologinių inovacijų viešoji agentūra CDTI.

    „Kabilio“ platforma kuriama tam, kad automatizuotų rutininius buhalterinės apskaitos darbus, o apskaitininkui paliktų sprendimų kontrolę. Startuolis teigia, kad taip mažėja laikas, skirtas dokumentams suvedinėti ir derinti.

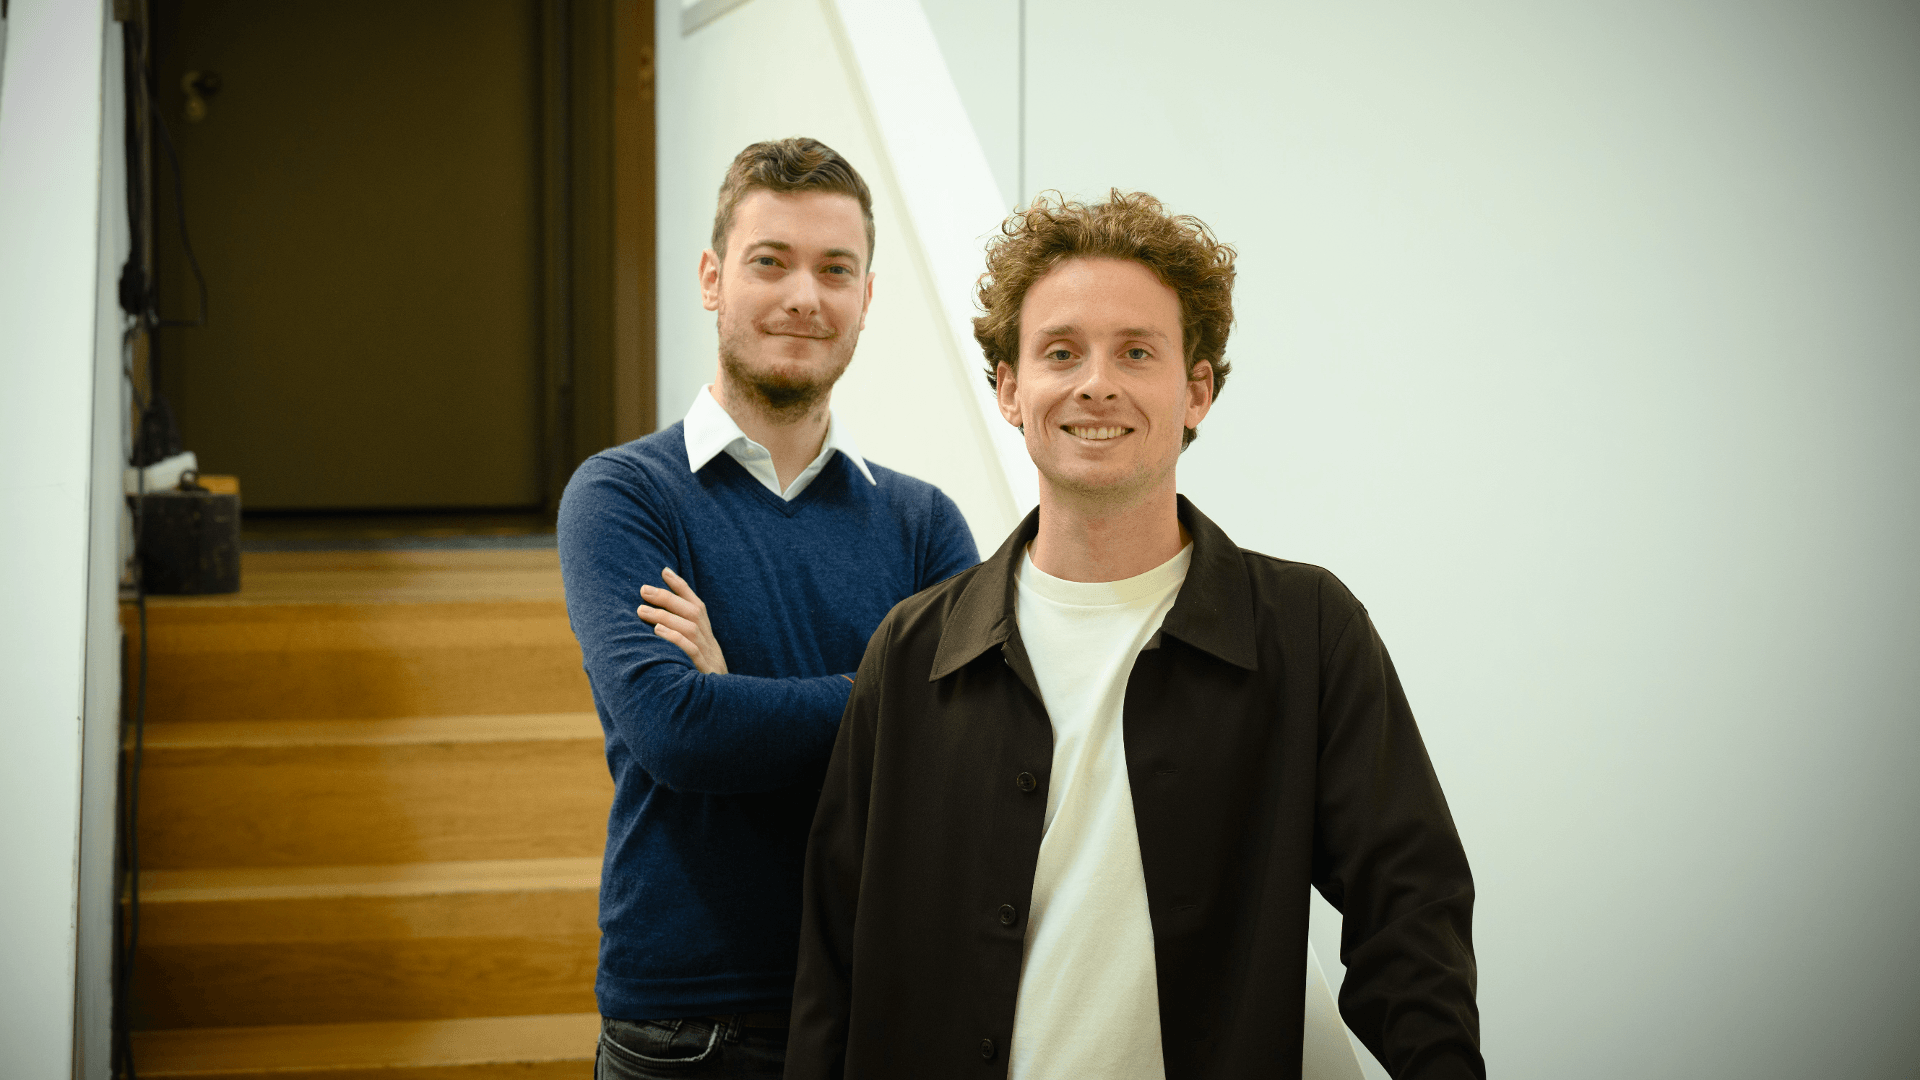
    Bendrovė 2025 metais įkurta Jose Ojeda ir Álex Valls. Pirmasis jos dėmesio taškas buvo vadinamoji „priešapskaita“ – dokumentų ir duomenų surinkimas bei paruošimas buhalterijai, kuris daugelyje įmonių vis dar atliekamas rankiniu būdu.

    Platforma skaito sąskaitas, sutikrina banką ir palieka galutinį žodį buhalteriui

    Pasak bendrovės, „Kabilio“ DI gali nuskaityti sąskaitas faktūras ir pasiūlyti jų registravimo būdą, sulyginti banko operacijas, parengti suderinimus ir pažymėti vietas, kur būtinas specialisto įvertinimas.

    Akcentuojama, kad tai daroma nekeičiant apskaitos įmonės jau naudojamų įrankių – buhalteris peržiūri ir patvirtina, o ne suveda viską nuo nulio.

    Startuolis taip pat teigia, kad naudojant platformą, buhalterinei apskaitai ir suderinimams skiriamas laikas gali mažėti maždaug 60 proc.

    Pristatomas DI apskaitos agentas: bendraus su klientais el. paštu ir „WhatsApp“

    Kartu su investicija „Kabilio“ paskelbė pradedanti diegti savo DI apskaitos agentą, kuris pirmiausia bus skirtas pačių apskaitos įmonių vidiniams procesams.

    Nurodoma, kad agentas gali iš klientų el. pašto paimti sąskaitas ir išrašus, sutikrinti bei suderinti banko operacijas, patikrinti įrašų teisingumą ir priminti dėl trūkstamų dokumentų.

    Įmonė teigia, kad siekiant supaprastinti duomenų surinkimą, agentas gali tiesiogiai susisiekti su klientais el. paštu ir „WhatsApp“ – paprašyti papildomų dokumentų ar informacijos. Kiek autonomijos suteikti agentui, kiekvienu atveju nusprendžia apskaitininkai.

    Plėtra į smulkųjį verslą ir tikslas – daugiau kaip 500 apskaitos įmonių

    Startuolis taip pat pristatė „Kabilio Empresas“ – sprendimą smulkioms ir vidutinėms įmonėms, leidžiantį išrašinėti sąskaitas, susieti banko sąskaitas ir sekti pinigų srautus toje pačioje platformoje, kurią naudoja jų buhalteriai.

    Bendrovė pabrėžia, kad tokia schema leidžia dirbti su „gyvais“ duomenimis visus metus, o ne tik artėjant mokestiniams terminams. „Kabilio“ veikia per apskaitos įmones – jos sprendžia, kuriems klientams atverti platformą ir ką agentas gali daryti.

    Vėlesniame etape agento funkcijas planuojama išplėsti ir apskaitos įmonių klientams: jis galėtų išrašyti sąskaitas, priminti apie vėluojančius apmokėjimus ar paprašyti trūkstamų kvitų verslo savininkų vardu.

    „Kabilio“ skelbia, kad 2026 metus ketina baigti dirbdama su daugiau nei 500 apskaitos įmonių. Taip pat nurodoma, kad komanda išaugo iki 80 žmonių, o daugiau nei pusė jų dirba produkto ir inžinerijos srityse.
  • Brazilijos teismas laikinai uždraudė „Meta“ rinkti žiniasklaidos turinį DI mokymui

    Brazilijos teismas laikinai uždraudė JAV technologijų bendrovei „Meta“, valdančiai „Facebook“, rinkti žiniasklaidos publikuojamą turinį ir naudoti jį dirbtinio intelekto modeliams mokyti.

    Sprendimą priėmė San Paulo teismas, nagrinėjantis trijų žiniasklaidos organizacijų skundą dėl „Meta“ siūlytų naujų platformų naudojimo sąlygų, kurias bendrovė planavo taikyti nuo lapkričio 20 dienos.

    Skundo autoriai teigė, kad numatomi pakeitimai būtų leidę „Meta“ automatiškai paimti, saugoti ir analizuoti straipsnius, nuotraukas, įrašus bei kitą redakcijų turinį.

    Teismas nurodė, kad skundo nagrinėjimo laikotarpiu „Meta“ privalo susilaikyti nuo naujų taisyklių taikymo subjektams, priklausantiems skundą pateikusioms organizacijoms.

    Apribojimai taikomi ir paskyrų blokavimui

    Be draudimo diegti naujas sąlygas, teismas taip pat užkirto kelią galimam spaudimui žiniasklaidai per platformas: „Meta“ negali blokuoti šių organizacijų narių paskyrų.

    Tai apima ne tik „Facebook“, bet ir kitas „Meta“ platformas – „Instagram“ bei „WhatsApp“.

    Kaip rašo „O Globo“, už teismo nurodymų nevykdymą numatyta 1 mln. Brazilijos realų bauda už kiekvieną dieną, tačiau bendra suma negalėtų viršyti 100 mln. realų.

    Žiniasklaida sprendimą vadina istoriniu

    Brazilijos žiniasklaidos atstovai sprendimą įvertino kaip reikšmingą precedentą, pabrėždami, kad jis rodo ribas, kiek toli gali eiti didelės skaitmeninės platformos naudodamos savo ekonominę galią.

    Vienos iš skundą pateikusių organizacijų vadovas Marcelo Rechas teigė, kad toks laikinas draudimas yra teigiamas signalas tūkstančiams žiniasklaidos priemonių, kurių interesams atstovauja šios organizacijos.

    Brazilija didina spaudimą skaitmeninėms platformoms

    Tekste primenama, kad Brazilijos teismai ir kairiųjų pažiūrų prezidento Luizo Inacio Lulos da Silvos vadovaujama valdžia jau kurį laiką griežčiau spaudžia technologijų milžinus.

    2024 metais Brazilijos Aukščiausiojo Teismo teisėjas buvo daugiau nei mėnesiui sustabdęs platformos X veiklą šalyje.

    Po sprendimo dėl „Meta“ Brazilijos žiniasklaida atkreipė dėmesį, kad panašus verdiktas neseniai priimtas ir Norvegijoje, kur prieš bendrovę kartu stojo didžiausios šalies žiniasklaidos priemonės.

  • Nyderlandų startuolis „Innercrowd“ pritraukė 750 000 eurų: festivalio gerbėjai taps bilietų pardavėjais

    Nyderlandų startuolis „Innercrowd“ pritraukė 750 000 eurų: festivalio gerbėjai taps bilietų pardavėjais

    Nyderlanduose įkurtas startuolis „Innercrowd“ pritraukė 750 000 eurų investiciją ir ją skirs plėtrai tarptautinėse rinkose. Bendrovė siūlo sprendimą festivaliams, kurie vis dažniau ieško naujų būdų didinti bilietų pardavimus ir pasiekti auditoriją ne tik per reklamą.

    Įmonė teigia jau dirbanti su daugiau nei šimtu festivalių organizatorių įvairiose Europos šalyse, įskaitant Nyderlandus, Belgiją, Vokietiją, Bulgariją ir Lenkiją. Pasak „Innercrowd“, rinkoje ryškėja tendencija, kad lankytojai bilietus perka vėliau, o konkurencija tarp renginių auga.

    Festivaliai parduoda lėčiau

    Didėjant renginių skaičiui ir kaštams, festivalių organizatoriams tampa sunkiau iš anksto prognozuoti pardavimus ir planuoti biudžetus. „European Festival Survey 2025“ duomenimis, tik 17 proc. apklaustų festivalių buvo visiškai išparduoti.

    Tai reiškia, kad net ir žinomi renginiai dažniau susiduria su lėtesniais pardavimais, o daliai jų tenka koreguoti planus ar apskritai atšaukti renginius, jei paklausa pasirodo per silpna. Tokia situacija stiprina spaudimą ieškoti efektyvesnių, labiau į konversiją orientuotų kanalų.

    Kas yra „Innercrowd“?

    „Innercrowd“ įkūrė Benjamin Havenaar ir Job Vink, o bendrovė įkurta 2024 metais. Pagrindinė idėja – aktyvinti esamus gerbėjus anksčiau pardavimų cikle ir jų lojalumą paversti bilietų pardavimais bei didesniu pasiekiamumu.

    Platforma orientuota į ankstyvus pardavimus, pavyzdžiui, išankstinę prekybą ar early bird etapus, kai organizatoriams svarbu kuo greičiau gauti pirmąsias pajamas ir signalą apie paklausą. „Innercrowd“ tikslas – padaryti šį etapą patogesnį ir labiau paremtą asmeniniu kontaktu.

    DI agentai „WhatsApp“ ir gerbėjų rekomendacijos

    Sprendimo esmė – gerbėjai, užsiregistravę į išankstinę prekybą, gauna prieigą prie „WhatsApp“ parduotuvės, kur bilietus galima įsigyti tiesiog pokalbių programėlėje. Vienas iš elementų – DI agentai, kurie gali palaikyti individualius pokalbius su gerbėjais dideliu mastu: atsakyti į klausimus ir nukreipti link pirkimo.

    Pasak bendrovės, tokios kampanijos vidutiniškai generuoja apie 50 proc. didesnę konversiją nei tradiciniai išankstiniai pardavimai, vykdomi el. paštu. Be to, ankstesnis pirkimas suteikia daugiau laiko, kad patys gerbėjai dalintųsi informacija su draugais, kurtų turinį ir skatintų sprendimą vykti į renginį.

    „Žmonės kasdien pamato milžiniškus kiekius turinio ir reklamos. Dėl to tampa vis sunkiau išsiskirti vien mokamomis kampanijomis. Draugo rekomendacija veikia visiškai kitaip nei dar viena reklama sraute. Tai stiprybė, kurią daug festivalių jau turi savo gerbėjų bazėje, o mes padedame šį lojalumą panaudoti aktyviau“, – sakė vienas iš „Innercrowd“ įkūrėjų Benjamin Havenaar.

    „Innercrowd“ taip pat akcentuoja, kad gerbėjų sukurtas turinys gali būti pakartotinai naudojamas pačių organizatorių rinkodaroje. Tai gali sumažinti poreikį nuolat kurti didelius kiekius naujos reklaminės medžiagos ir leisti daugiau dėmesio skirti programos bei patirties gerinimui.

    Gavusi investiciją, bendrovė planuoja spartinti plėtrą už Nyderlandų ribų ir auginti savo pozicijas kitose Europos rinkose. Pagrindinis prioritetas – didinti festivalių klientų skaičių ir plėsti sprendimo pritaikymą skirtingiems renginių formatams.

  • „WhatsApp“ Android versijoje ruošia permainas: juostoje atsiras DI, keisis ir išvaizda

    „WhatsApp“ Android versijoje ruošia permainas: juostoje atsiras DI, keisis ir išvaizda

    „WhatsApp“ ruošia naujus vizualius pakeitimus „Android“ programėlėje, o ryškiausia naujovė turėtų būti aiškiau matomas DI įrankių integravimas. Apie testuojamas permainas pranešė „WABetaInfo“, stebinti ankstyvas „WhatsApp“ beta versijas.

    Šį kartą dėmesys sutelktas į apatinę navigacijos juostą, kurią kasdien mato didžioji dalis vartotojų. Būtent ten kuriamas naujas elementas, susijęs su „Meta“ DI funkcijomis, o pati juosta turėtų tapti labiau permatoma.

    Pokyčiai pastebėti „WhatsApp“ beta laidoje „Android“ sistemai su versijos numeriu 2.26.38.10. Kadangi tai bandomasis leidimas, sąsaja dar gali keistis, o kai kurios detalės atrodyti ne iki galo nušlifuotos.

    Naujas sprendimas gali pakeisti iki šiol naudotą plaukiojantį mygtuką, kuris buvo rodomas virš žinutės kūrimo valdiklio. Tokie pertvarkymai dažniausiai daromi tam, kad dažniau naudojamos funkcijos būtų pasiekiamos vienoje vietoje ir mažiau trukdytų pokalbių langui.

    Kol kas nėra patvirtinimo, ar analogiški pakeitimai bus perkelti į „iOS“ versiją, tačiau „WhatsApp“ pastaraisiais metais vis dažniau siekia suvienodinti patirtį skirtingose platformose. Vis dėlto galutinis dizainas paprastai priklauso nuo testų rezultatų ir vartotojų atsiliepimų.

    „WhatsApp“ išlieka vienu didžiausių pasaulio komunikacijos kanalų, todėl net ir nedideli sąsajos pakeitimai paliečia milžinišką auditoriją. Skirtingi rinkos vertinimai rodo, kad programėle naudojasi daugiau nei 2 mlrd. žmonių, o kasdien išsiunčiamų žinučių apimtys skaičiuojamos dešimtimis milijardų.

    Oficialios datos, kada atnaujinta navigacijos juosta ir DI nuorodos pasieks stabilų „WhatsApp“ leidimą, kol kas nėra. Įprasta praktika tokia, kad sėkmingai beta kanale ištestuotos funkcijos vėliau diegiamos palaipsniui, todėl skirtingus regionus atnaujinimai gali pasiekti nevienodu metu.

  • Atmintis telefone baigiasi? 7 triukai, kurie atlaisvins vietos netrinant nuotraukų iš galerijos

    Atmintis telefone baigiasi? 7 triukai, kurie atlaisvins vietos netrinant nuotraukų iš galerijos

    Net ir šiuolaikiniai išmanieji telefonai su didele vidine atmintimi greitai prisipildo, kai kasdien fotografuojame ir filmuojame vis aukštesne kokybe. Prie vietos trūkumo dažnai prisideda ir programėlės, kurios nepastebimai kaupia talpyklas bei atsisiųstus failus.

    Vietoj varginančio rankinio trynimo galerijoje verta pradėti nuo paprasčiausių žingsnių, kurie dažnai atlaisvina daug vietos per kelias minutes. Svarbiausia daryti tai saugiai, kad neprarastumėte reikalingų duomenų.

    Talpyklos išvalymas ir programėlių „svoris“

    Vienas greičiausių būdų – išvalyti programėlių talpyklą, nes joje kaupiasi laikini failai, kurie ilgainiui užima stebėtinai daug vietos. Dažniausiai daugiausia talpyklos prisirenka naršyklėse, socialiniuose tinkluose ir vaizdo turinio programėlėse.

    Android įrenginiuose tai paprastai daroma per nustatymus, atsidarius programėlių sąrašą ir pasirinkus daugiausiai vietos užimančias programėles. Svarbu atskirti talpyklos išvalymą nuo duomenų ištrynimo, nes pastarasis gali atjungti paskyras ar pašalinti nustatymus.

    Taip pat verta peržiūrėti įdiegtas programėles ir žaidimus: nenaudojamos programos ne tik užima vietą, bet ir gali kaupti duomenis fone. Dalis telefonų turi integruotas atminties valymo ar rekomendacijų funkcijas, kurios padeda greitai rasti didžiausius „rijikus“.

    Kaip atlaisvinti vietos netrinant nuotraukų?

    Jei naudojate „Apple“ įrenginį, viena efektyviausių priemonių – nuotraukų optimizavimas „iCloud“. Įjungus „Optimizuoti „iPhone“ saugyklą“, originalios pilnos raiškos nuotraukos ir vaizdo įrašai saugomi debesyje, o telefone paliekamos mažesnės versijos.

    Tokiu būdu dažnai atlaisvinama ypač daug vietos, jei filmavote 4K formatu arba turite sukaupę didelį nuotraukų archyvą. Kad sprendimas veiktų sklandžiai, svarbu turėti stabilų interneto ryšį ir pakankamai debesies saugyklos plano.

    Android įrenginiuose panašią logiką siūlo atsarginės kopijos ir sinchronizavimo sprendimai nuotraukoms, kai dalis turinio perkeliama į debesį. Svarbiausia prieš darant pakeitimus įsitikinti, kad sinchronizavimas įjungtas, o nuotraukos jau sėkmingai įkeltos.

    Slaptas kaltininkas – žinučių programėlių failai

    Didelę dalį atminties neretai „suvalgo“ komunikacijos programėlės, nes jos automatiškai atsisiunčia nuotraukas, vaizdo įrašus, lipdukus ir kitus failus. Ilgainiui susikaupia šimtai ar tūkstančiai failų, kurie lieka įrenginyje net tada, kai pokalbiuose jų jau nebeieškote.

    Patikrinkite „WhatsApp“ ar „Messenger“ nustatymus ir multimedijos aplankus, kur galima rasti daug vietos užimančius įrašus. Kai kuriose programėlėse yra integruotos saugyklos valdymo funkcijos, leidžiančios ištrinti didžiausius failus pagal dydį ir pokalbius.

    Dar vienas dažnai pamirštamas aplankas – „Atsisiuntimai“, kuriame lieka seniai parsisiųsti dokumentai, įrašai ar diegimo paketai. Peržiūrėkite jį failų tvarkyklėje ir pašalinkite tai, ko tikrai nebereikia.

    Galiausiai nepamirškite „šiukšlinės“: ištrintos nuotraukos ir vaizdo įrašai dažnai dar 30 dienų būna laikomi neseniai ištrintų failų skiltyje. Išvalius ją vienu paspaudimu galima greitai susigrąžinti dalį atminties.

    Jei renkatės specialias valymo programėles, verta būti atsargiems ir rinktis tik patikimų kūrėjų sprendimus. Nemokamose versijose dažnai taikomi ribojimai, o dalis programėlių gali prašyti perteklinių leidimų.

  • CSIRT GOV įspėja: Lenkiją atakuoja ne tik Rusijos grupės, daugėja apgaulių su QR ir komunikatoriais

    Lenkijos institucijos perspėja, kad kibernetinių grėsmių spektras plečiasi: šalia su Rusija ir Baltarusija siejamų grupių vis aktyviau veikia ir nusikaltėliai, besitaikantys į duomenis, pinigus bei prieigą prie viešojo sektoriaus ir kritinės infrastruktūros sistemų. CSIRT GOV fiksuoja augantį incidentų skaičių, kuriuose išnaudojama socialinė inžinerija, netikri QR kodai ir komunikatoriai.

    CSIRT GOV, veikiantis nacionalinėje kibernetinio saugumo sistemoje, koordinuoja incidentų, susijusių su valdžios institucijomis ir kritinės infrastruktūros operatoriais, valdymą. 2025 metais komanda gavo 23 126 pranešimus apie galimas grėsmes, iš kurių 5 033 buvo įvertinti kaip incidentai.

    Ką rodo naujausi skaičiai?

    Didžiausią incidentų dalį sudarė pažeidžiamumai, kai organizacijų sistemose aptinkamos saugumo spragos ir joms reikia skubių pataisų. Taip pat reikšminga dalis buvo susijusi su socialine inžinerija, įskaitant duomenų viliojimą per suklastotus prisijungimo puslapius.

    Dar viena dažna problema buvo paviešinti prisijungimo duomenys, kurie gali atsirasti tiek po didelių duomenų nutekėjimų, tiek užkrėtus pavienius kompiuterius kenkėjiškomis programomis, vagiančiomis slaptažodžius. Tokie nutekėjimai neretai tampa atspirties tašku tolesniems įsilaužimams.

    CSIRT GOV taip pat vysto ankstyvojo perspėjimo ir automatinės grėsmių detekcijos sistemą ARAKIS GOV. 2025 metais ji užfiksavo beveik 2,3 mlrd. įvykių ir sugeneravo daugiau kaip 5,5 mln. pavojaus signalų, kurių daliai reikėjo skubios administratorių reakcijos.

    Silpnos vietos dažnai banalios

    Ekspertai pabrėžia, kad didžiausią riziką vis dar kelia elementarios kibernetinės higienos spragos: neatsinaujinanti programinė įranga, gamintojo nebepalaikomi produktai, klaidingos konfigūracijos, pernelyg paprasti slaptažodžiai ir nepakankamai segmentuotas tinklas. Tokie trūkumai palengvina kelią tiek automatizuotiems skenavimams, tiek tiksliniams išpuoliams.

    Akcentuojama ir kita dažna klaida: dėmesys sutelkiamas tik į iš interneto matomas sistemas, o vidiniai resursai paliekami nuošalyje. Užpuolikui patekus į organizacijos tinklą, kompromituoti gali būti ir vidiniai servisai, todėl svarbios reguliarios inventorizacijos, atnaujinimai ir realistiškas rizikos vertinimas.

    Quishing, komunikatoriai ir DI kaip masalas

    Viena ryškiausių krypčių – socialinės inžinerijos kampanijos, kuriose spaudžiama skubėti, gąsdinama paskyros blokavimu ar tariamu saugumo incidentu. Tokie laiškai ar žinutės dažnai nukreipia į suklastotus prisijungimo langus, o gauti duomenys vėliau panaudojami perimant pašto dėžutes, vidines sistemas ar debesijos paslaugas.

    CSIRT GOV fiksuoja ir augantį netikrų QR kodų naudojimą, kai aukai pateikiamas tariamas dokumentas pasirašyti ar „užtušuota“ informacija, o nuskenavus kodą nukreipiama į apgaulingą prisijungimo puslapį. Praktikoje tai leidžia greitai surinkti prisijungimo duomenis, ypač jei vartotojas veikia telefonu ir mažiau tikrina adresą.

    Daugėja ir incidentų, susijusių su komunikatoriais, kai užpuolikai apsimeta pagalbos tarnybomis ir išvilioja vienkartinius kodus, siunčiamus SMS žinute. Kai kuriose schemose naudojami ir QR kodai, kuriais auka įkalbinėjama susieti paskyrą su užpuoliko įrenginiu, taip prarandant kontrolę ir suteikiant prieigą prie pokalbių.

    Pastebima, kad DI vis dažniau tampa ne tik „kabliuku“ žinutėse, bet ir tariamai naudingų įrankių forma naudojamas kenkėjiškoms programoms platinti bei duomenims vogti. Tai reiškia, kad atsisiuntimai ar prisijungimai prie abejotinų „DI sprendimų“ gali tapti tiesioginiu infekcijos kanalu.

    „Didžiausią žalą dažniausiai sukelia ne sudėtingiausi metodai, o elementarios saugumo spragos: pasenusi programinė įranga, netvarkinga konfigūracija ir silpni slaptažodžiai“, – sakė CSIRT GOV atstovas.

    CSIRT GOV išskiria tris pagrindines grėsmių grupes: valstybių remiamus veikėjus, siekiančius žvalgybos ar sabotažo, ideologiškai motyvuotus haktyvistus ir finansiškai motyvuotus nusikaltėlius. Pastarieji dažnai vykdo išpirkos reikalaujančias atakas, o pastaraisiais metais modelis vis dažniau remiasi ne vien duomenų šifravimu, bet ir jų vagyste bei grasinimu paviešinti.

    Didžiausia rizika išlieka sektoriams, kuriems kritiška paslaugų tęstinumas: sveikatos apsaugai, viešajam administravimui ir organizacijoms, veikiančioms tiekimo grandinėse. Praktikoje užpuolikai neretai pradeda nuo vieno užkrėsto kompiuterio, o vėliau plečia prieigą, ieško jautrių duomenų ir bando pasiekti svarbiausias sistemas.

  • ES pareigūnai taikinyje per „WhatsApp“ ir „Signal“: vidinis pristatymas įspėja apie perėmimo atakas

    ES pareigūnai taikinyje per „WhatsApp“ ir „Signal“: vidinis pristatymas įspėja apie perėmimo atakas

    Užsienio valstybių remiami įsilaužėliai mėgino perimti aukšto rango Europos Sąjungos pareigūnų paskyras susirašinėjimo programėlėse, rodo ES vidaus kibernetinės gynybos padalinio pristatymas. Dokumente tokio tipo atakos įvardijamos tarp didžiausių grėsmių šiemet, o pareigūnams primenama, kad rizika kyla net ir naudojant plačiai paplitusias platformas.

    Pristatymas, su kuriuo buvo supažindinti ES valstybių narių institucijų atstovai, apibūdina vadinamąsias paskyrų perėmimo atakas prieš aukšto rango asmenis. Tai kampanijos, kai taikinys atrenkamas individualiai, o žinutės pritaikomos taip, kad atrodytų patikimos ir paskatintų atlikti vieną veiksmą, po kurio užpuolikai įgyja prieigą prie paskyros.

    Kaip veikia paskyros perėmimas

    Dokumente akcentuojamas valstybių remiamas taiklusis sukčiavimas, kai naudojama socialinė inžinerija ir specialiai parengti masalai. Tokiose schemose dažnai mėgdžiojami techninės pagalbos pranešimai, kvietimai prisijungti, saugumo patikros ar prašymai pateikti patvirtinimo kodą, kuris vėliau panaudojamas perimant paskyrą.

    Nacionalinės kibernetinio saugumo institucijos anksčiau viešai įspėjo apie panašias kampanijas, nukreiptas į politikus, diplomatijos ir gynybos sektorių atstovus bei tiriamosios žurnalistikos atstovus. Viena iš pasikartojančių taktikų yra apsimetimas susirašinėjimo programėlių pagalba ir bandymas išvilioti kodus ar vienkartinius prisijungimo patvirtinimus.

    Kodėl ES institucijoms tai jautru

    Susirašinėjimo programėlės patogios kasdieniam darbui, tačiau valstybės lygio šnipinėjimo atveju pažeidžiamiausia grandis dažnai būna ne pati technologija, o žmogus ir jo įpročiai. Perėmus paskyrą, užpuolikai gali pasiekti grupių pokalbius, gautas žinutes, kontaktus, o kartais ir įgyti galimybę siųsti pranešimus taikinio vardu, taip plečiant ataką į platesnį ratą.

    Pristatyme taip pat pažymima, kad ES institucijos šiemet susidūrė su keliomis reikšmingomis kibernetinėmis incidentų situacijomis. Tarp iššūkių minimas nevienodas techninių sprendimų naudojimas skirtingose institucijose ir bendro, vieningo kanalo jautriems ar įslaptintiems dokumentams apsikeisti trūkumas.

    Ką tai keičia kasdienėje praktikoje

    Tokie incidentai paprastai paskatina griežtinti vidines taisykles: riboti komercinių programėlių naudojimą tarnybiniams klausimams, aiškiau apibrėžti, kas laikoma jautria informacija, ir stiprinti paskyrų apsaugą. Praktikoje tai reiškia didesnį dėmesį kelių veiksnių autentifikavimui, atsargumui su prisijungimo kodais ir nuoseklesniam darbuotojų mokymui atpažinti socialinės inžinerijos schemas.

    Europos Komisija, komentuodama tokius pranešimus, paprastai vengia viešai aptarti konkrečias vidaus saugumo priemones. Susirašinėjimo platformų atstovai ne visada skuba detaliai komentuoti atskirus atvejus, tačiau ES institucijoms svarbiausia ne pavienis incidentas, o pasikartojantis modelis, rodantis kryptingą valstybių remiamą žvalgybą.

  • ES iki 2028 metų pratęs žinučių skenavimo išimtį: šifruotos programėlės lieka už ribų

    ES iki 2028 metų pratęs žinučių skenavimo išimtį: šifruotos programėlės lieka už ribų

    Europos Sąjungos valstybės narės patvirtino laikiną teisinį režimą, leidžiantį ryšių ir žinučių paslaugų teikėjams savanoriškai taikyti priemones, skirtas aptikti vaikų seksualinio išnaudojimo medžiagą internete. Ši išimtis nuo elektroninių ryšių privatumo taisyklių pratęsta iki 2028 metų balandžio 3 dienos.

    Sprendimas priimtas taikant rašytinę procedūrą, kuri paprastai naudojama, kai siekiama greitai užfiksuoti valstybių pozicijas be atskiro posėdžio. Už pratęsimą balsavo 25 šalys, viena buvo prieš, dar viena susilaikė.

    Į patvirtintą tekstą įtraukta svarbi išlyga: išimtis netaikoma visapusiškai šifruotoms nuo galo iki galo žinutėms. Tai reiškia, kad tokios programėlės kaip „WhatsApp“ ir „Signal“, kuriose žinučių turinį gali perskaityti tik siuntėjas ir gavėjas, nepatenka į šio laikino režimo taikymo sritį.

    Laikinasis režimas jau kelerius metus kelia aštrias diskusijas tarp vaikų apsaugos šalininkų ir privatumo gynėjų. Kritikai jį vadina bandymu įtvirtinti principą, kad privačios žinutės gali būti tikrinamos masiškai, o tai, jų teigimu, kurtų pavojingą precedentą ir didintų piktnaudžiavimo riziką.

    Europos Parlamentas anksčiau buvo pasisakęs prieš pratęsimą, todėl priemonė buvo nustojusi galioti, tačiau klausimas sugrąžintas į darbotvarkę ir galiausiai pritarta naujam terminui. Tuo pat metu ES institucijose toliau derinamas nuolatinis sprendimas, kuris, skirtingai nei laikinasis, galėtų numatyti privalomas, o ne savanoriškas taisykles.

    Centro kairės europarlamentarė Birgit Sippel po balsavimo pabrėžė, kad parlamente buvo siekta labiau apriboti priemonių taikymą ir orientuotis į jau žinomą neteisėtą turinį bei tikslines priemones.

    „Aiški dauguma norėjo apriboti taikymą iki žinomos vaikų seksualinio išnaudojimo medžiagos ir numatyti tik tikslines priemones“, – sakė Birgit Sippel.

    Kritikos ES institucijoms net ir po šifruotų pokalbių išėmimo nemažėja. Žaliųjų frakcijos atstovai pabrėžia, kad bet koks privataus susirašinėjimo turinio tikrinimas turėtų būti siejamas tik su konkrečiais įtariamaisiais, o ne taikomas plačiai visiems naudotojams.

    „Bet koks privataus bendravimo turinio skenavimas turi būti ribojamas tik konkretiems įtariamiesiems“, – sakė europarlamentaras Ignazio Marino.

    Diskusijų foną stiprina ir teisinė rizika: skeptikai įspėja, kad pernelyg platus susirašinėjimo tikrinimas gali prieštarauti pagrindinėms teisėms, įskaitant susirašinėjimo slaptumą, todėl ateityje tokios priemonės gali atsidurti Europos Sąjungos Teisingumo Teismo akiratyje. Dėl to artimiausiais metais lemiamu taps klausimas, ar pavyks suderinti vaikų apsaugos tikslus su proporcingumo ir privatumo principais.

  • „Meta“ atsidūrė teisme: buvę darbuotojai tvirtina, kad DI atrinkinėjo atleidžiamuosius

    „Meta“ atsidūrė teisme: buvę darbuotojai tvirtina, kad DI atrinkinėjo atleidžiamuosius

    Buvusių „Meta“ darbuotojų grupė JAV pateikė ieškinį federaliniam teismui Kalifornijoje, teigdama, kad bendrovė atleidimų bangos metu pasitelkė dirbtinis intelektas įrankius žmonėms atrinkti. Ieškinys susijęs su šių metų pradžioje vykdyta darbuotojų mažinimo programa, apėmusia apie 8 000 darbo vietų.

    Anot ieškovų, sprendimai dėl atleidimų nebuvo grindžiami vien vadovų vertinimais ar individualiais pokalbiais. Jie tvirtina, kad „Meta“ naudojo vidinių sistemų rinkinį, kuris analizavo veiklos rezultatus ir papildomus elgsenos signalus iš darbinių įrenginių.

    Ieškinyje teigiama, kad tokie įrankiai galėjo vertinti klavišų paspaudimų skaičių, pelės aktyvumą, naršymo istoriją ir kitus produktyvumo rodiklius. Šie duomenys esą buvo paverčiami balais, kurie vėliau galėjo turėti įtakos sudarant atleidžiamų darbuotojų sąrašus.

    Pagrindinis ieškovų argumentas yra diskriminacijos rizika: jų teigimu, algoritminiai vertinimai neva neatsižvelgė į teisėtas ir teisiškai saugomas nebuvimo darbe priežastis. Dėl to neproporcingai dažnai galėjo nukentėti darbuotojai, esantys nėštumo ir gimdymo, tėvystės, sveikatos ar negalios pagrindu suteiktose atostogose.

    Ieškinyje pateikiami ir konkretūs pavyzdžiai: viena darbuotoja teigia apie atleidimą sužinojusi likus dviem dienoms iki gimdymo, nors tuo metu buvo patvirtintose priešgimdyminėse atostogose. Kitas darbuotojas nurodo gavęs žemesnį įvertinimą dėl traumos, o vienas vadovas esą buvo atleistas praėjus 16 dienų nuo nedarbingumo pradžios.

    „Meta“ kaltinimus atmeta ir tvirtina, kad personalo valdymo bei organizacinių pokyčių sprendimus priima žmonės, o ne dirbtinis intelektas. Bendrovės pozicija, kaip nurodoma viešuose komentaruose, yra tokia, kad darbuotojų pretenzijos neturi faktinio pagrindo.

    Byla išryškina platesnę tendenciją: vis daugiau įmonių darbo rinkoje naudoja automatizuotas sistemas vertinimui, atrankai ir našumo stebėsenai, o tai kelia skaidrumo ir atskaitomybės klausimus. Europos Sąjungoje papildomą kontekstą suteikia DI aktas, numatantis griežtesnius reikalavimus didelės rizikos DI taikymams, o su darbu susiję sprendimai dažnai priskiriami jautriausioms sritims.

    Ekspertai pabrėžia, kad net jei galutinį sprendimą formaliai patvirtina vadovas, rizika išlieka, kai žmonės remiasi algoritmų sugeneruotais balais ar reitingais jų nekvestionuodami. Todėl tokie ginčai teismuose gali tapti precedentu, apibrėžiančiu, kiek darbdaviai privalo atskleisti apie automatizuotų vertinimų logiką, duomenų šaltinius ir tai, kaip užkertamas kelias diskriminacijai.

  • ES parlamentas gaivina vaikų seksualinės prievartos skenavimo įstatymą: kas keičiasi privatumui?

    ES parlamentas gaivina vaikų seksualinės prievartos skenavimo įstatymą: kas keičiasi privatumui?

    Europos Parlamentas Strasbūre pritarė, kad laikinas teisės aktas, leidžiantis interneto paslaugų teikėjams tikrinti turinį dėl vaikų seksualinės prievartos medžiagos, būtų perduotas tolesnėms deryboms ES Taryboje. Tai reikšmingas posūkis po to, kai anksčiau šiemet parlamentas panašią iniciatyvą buvo sustabdęs, o dabar ji sugrįžo dėl politinio spaudimo ir retai naudojamų procedūrų.

    Pagrindinis ginčas sukasi tarp dviejų tikslų, kurie dažnai kertasi: vaikų apsaugos internete ir asmens privatumo. Vaiko teisių organizacijos pabrėžia, kad be aiškaus teisinio pagrindo platformos ir toliau veikia pilkojoje zonoje, o delsimas reiškia didesnę riziką vaikams.

    Kas iš tikrųjų balsuota?

    Parlamentarai sprendė dėl laikino sprendimo, kuris turėtų užlopyti teisinę spragą ir apibrėžti, kokiomis sąlygomis įmonės gali vykdyti aptikimą bei pranešimus apie vaikų seksualinės prievartos medžiagą. Toks laikinas mechanizmas derinamas paraleliai su platesnėmis derybomis dėl nuolatinio ES reguliavimo, kuris kelia dar daugiau aistrų.

    Posėdyje netrūko sumaišties: dalis parlamentarų viešai skundėsi, kad procedūra ir balsavimo logika buvo neįprasta, o sprendimai stumiami paskutinėmis sesijos dienomis. Tokia dinamika, kritikų teigimu, apsunkina galimybes mobilizuoti aiškią absoliučią daugumą ir kuria prastą precedentą.

    Šifravimas – jautriausia vieta

    Vienas svarbiausių pokyčių – pataisos, susijusios su ištisiniu šifravimu, kai žinutes gali perskaityti tik siuntėjas ir gavėjas. Parlamentas pritarė nuostatai, kuri numatytų išimtį paslaugoms, naudojančioms tokį šifravimą, pavyzdžiui, „WhatsApp“ ar „Signal“.

    Privatumo šalininkai tai vertina kaip būtina saugiklį nuo masinio sekimo ir rizikos, kad skenavimas taptų precedentu platesnei prieigai prie privačių susirašinėjimų. Kita stovykla argumentuoja, kad per plačios išimtys gali palikti spragų ten, kur nusikaltėliai sąmoningai persikelia į labiau apsaugotus kanalus.

    Kas bus toliau?

    Dabar sprendimas persikelia į ES Tarybą, kur valstybės narės turės apsispręsti, ar pritarti parlamento pasiūlytam variantui su pataisomis. Jei Taryba pataisų nepriimtų, ES institucijos rizikuotų įstrigti ilgose derinimo procedūrose, o laikinas teisinis aiškumas vėl nusikelti.

    Technologijų bendrovėms tai reiškia tęsiamą neapibrėžtumą: joms tenka suderinti pareigą prisidėti prie nusikaltimų prevencijos ir atsakomybę už vartotojų privatumo apsaugą. Tuo pat metu politinis konfliktas rodo platesnę tendenciją ES: sprendžiant saugumo klausimus vis dažniau tenka brėžti aiškesnes ribas, kur baigiasi apsauga ir prasideda perteklinė priežiūra.

    Galutinis rezultatas priklausys nuo to, ar Taryba sutiks su šifravimo saugikliais ir kaip bus apibrėžtos techninės skenavimo sąlygos. Būtent šios detalės nulems, ar teisės aktas taps siauru, tiksliniu įrankiu vaikų apsaugai, ar atvers duris platesnėms privatumo rizikoms.