Blog

  • Tyrimas perspėja: turtingi JAV priemiesčiai dažniau atsiduria gaisrų kelyje – kodėl taip yra?

    Tyrimas perspėja: turtingi JAV priemiesčiai dažniau atsiduria gaisrų kelyje – kodėl taip yra?

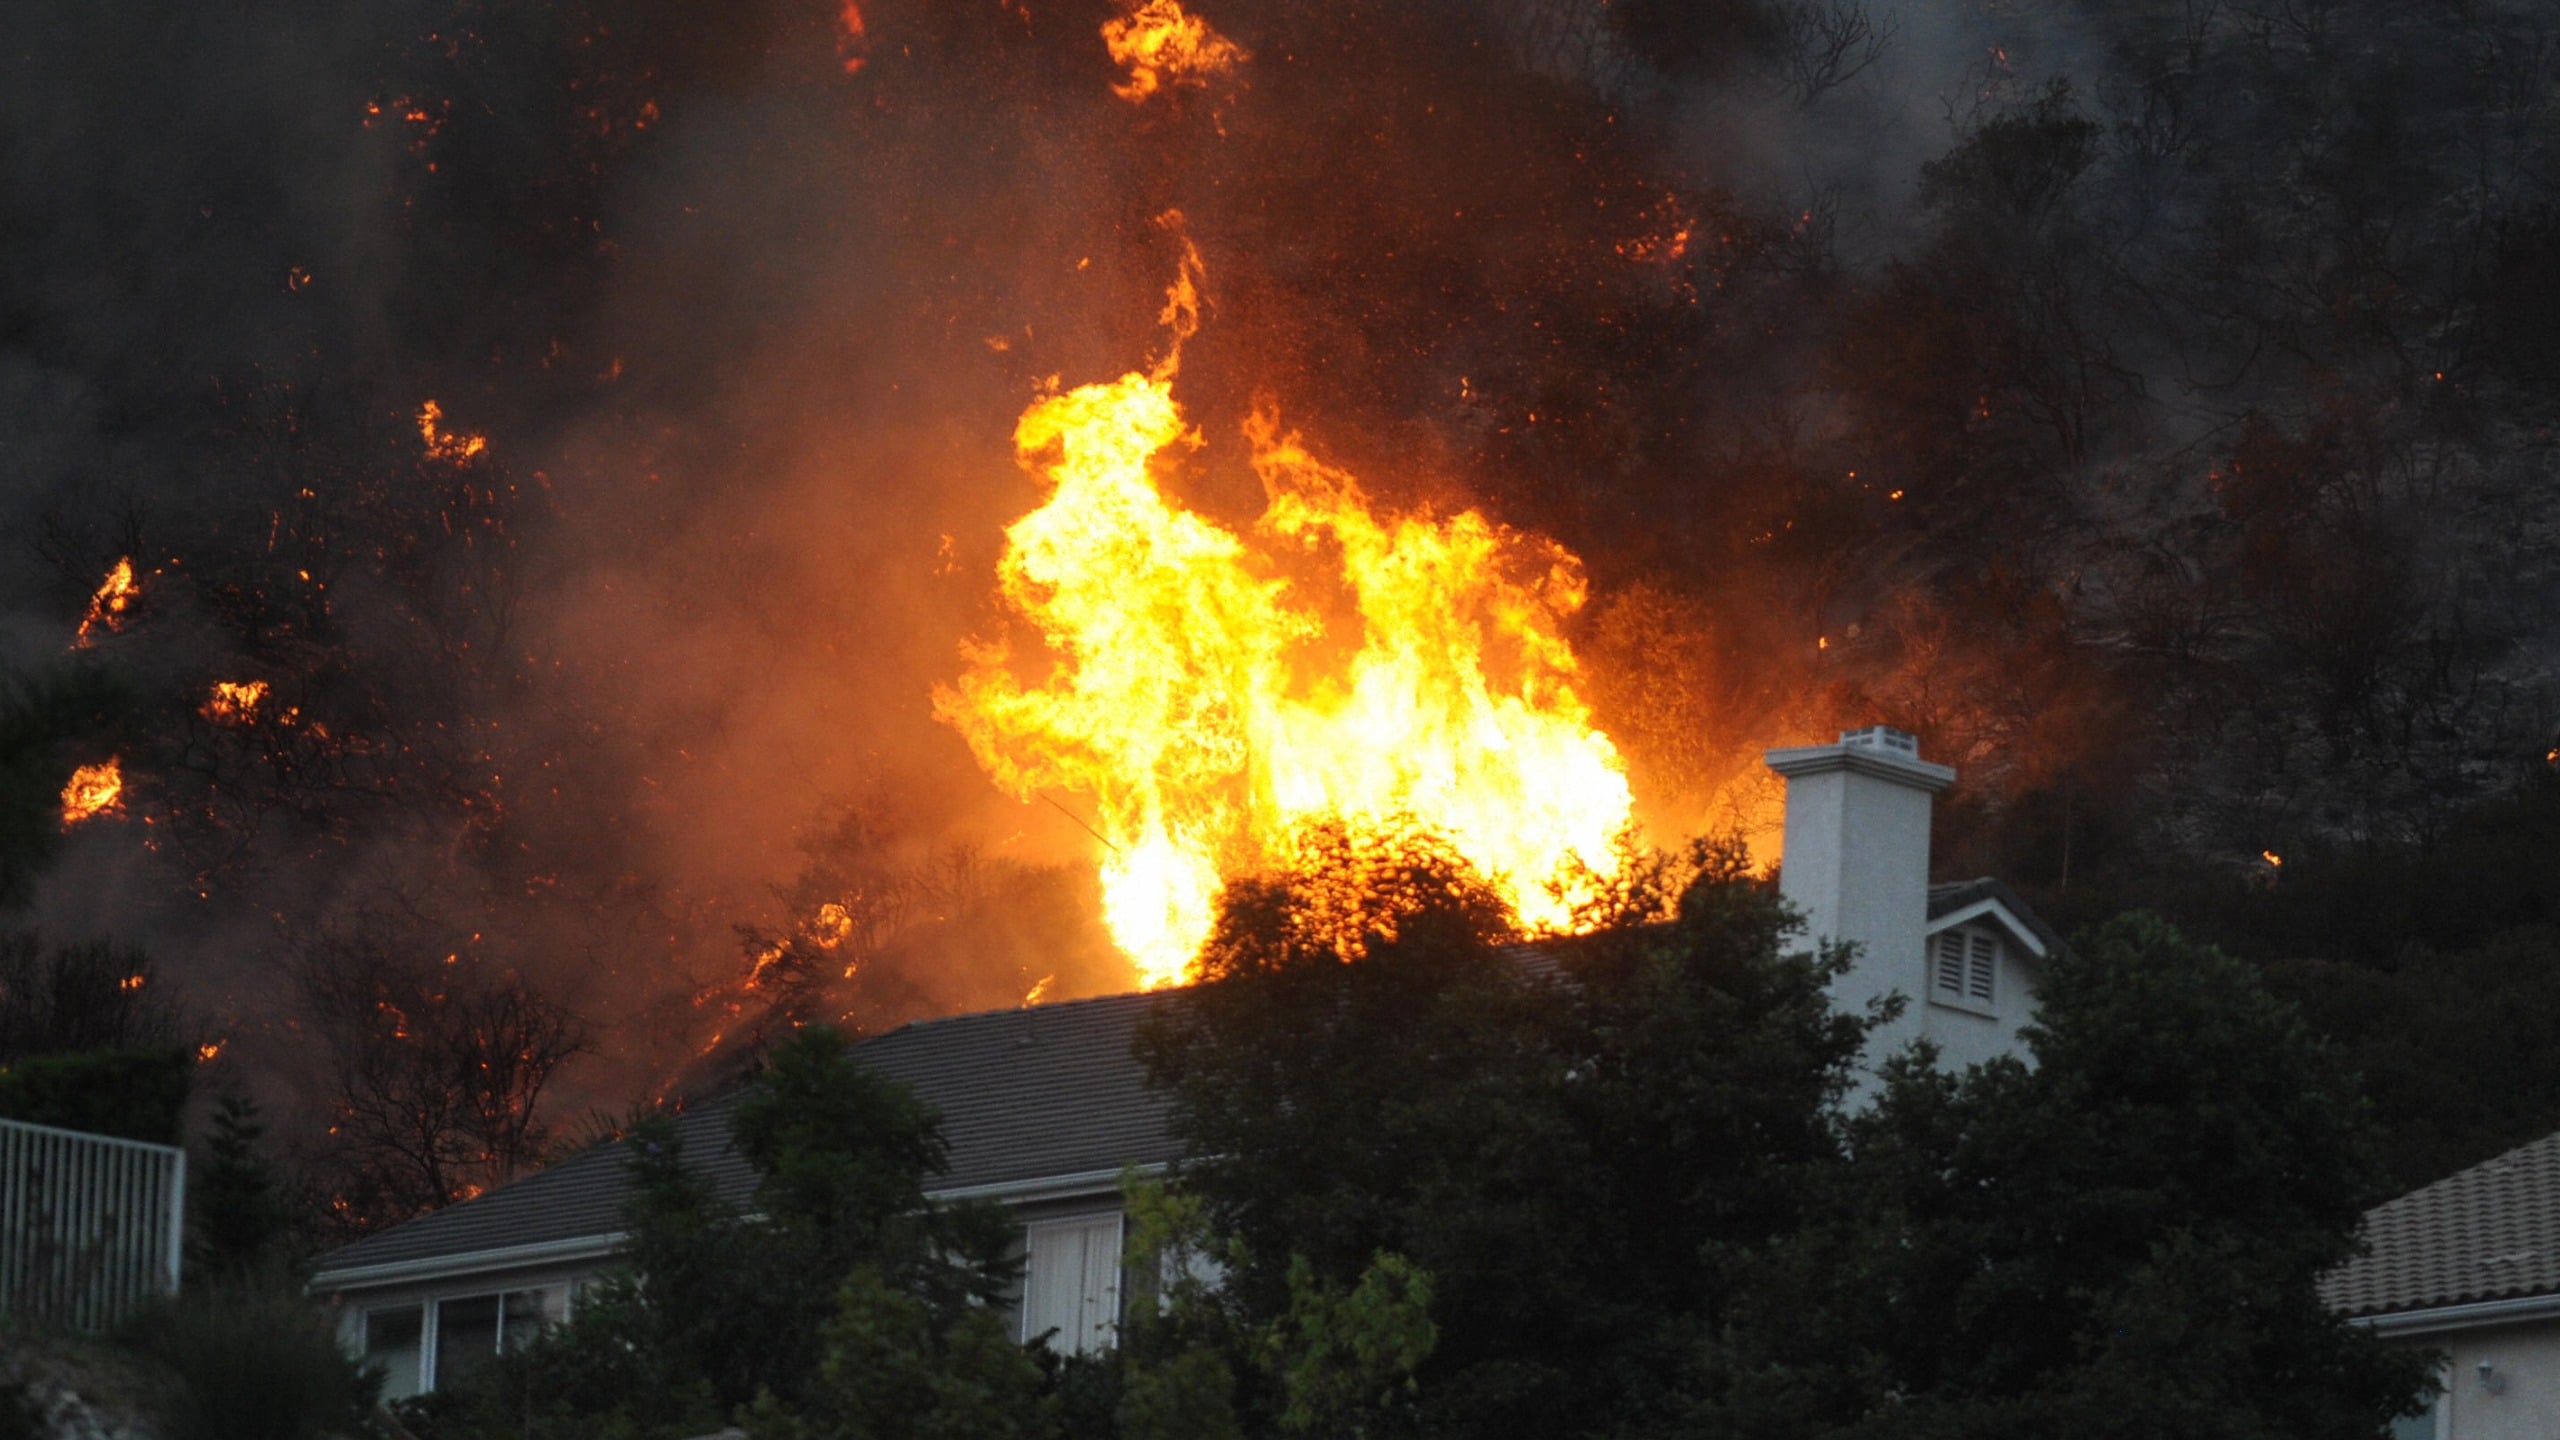
    Naujas Kalifornijos universiteto Riversaide mokslininkų tyrimas rodo, kad miestus pasiekiančios JAV miškų ir krūmynų liepsnos dažniau paliečia ne atsitiktines vietoves, o gana aiškų rajonų tipą: priemiesčius, kuriuose daug nuosavų namų ir aukštesnės pajamos.

    Tyrėjai pabrėžia, kad gaisrai vis dažniau tampa ne vien atokių miškų problema. Didžiausia rizika kyla vadinamojoje laukinės gamtos ir urbanizuotų teritorijų sandūroje, kur gyvenamieji kvartalai ribojasi su šlaitais, krūmynais ar mišku.

    141 gaisro analizė per 40 metų

    Mokslininkai išnagrinėjo 141 gaisrą, kuris 1984–2025 metais kirto urbanizuotas teritorijas JAV. Pasak jų, bendras tokių gaisrų skaičius per metus reikšmingai nedidėjo, tačiau dideli gaisrai, palyginti su ankstesniais dešimtmečiais, linkę apimti didesnius plotus.

    Tyrime akcentuojama ir demografinė pusė: gyventojų dalis teritorijose, priskiriamose prie gaisrų rizikos, išliko apie 0,9 proc. Vis dėlto absoliutus jose gyvenančių žmonių skaičius augo nuo maždaug 2,1 mln. 1990 metais iki 2,8 mln. 2023 metais.

    Tyrėjų vertinimu, šį augimą daugiausia paaiškina bendras gyventojų skaičiaus didėjimas, o ne masinis persikėlimas vien į vis pavojingesnes zonas. Tačiau didesnis gyventojų skaičius reiškia ir didesnį būstų bei infrastruktūros kiekį gaisrų kelyje.

    Įspėjimas gali ateiti per kelis mėnesius

    Dar viena svarbi išvada susijusi su orų signalais prieš gaisrus. Tyrime teigiama, kad gaisrai ne visada kyla tik po ilgalaikių sausrų, kurios dažnai laikomos pagrindiniu pavojaus indikatoriumi.

    Dažniau fiksuotas scenarijus, kai po drėgnesnio laikotarpio staiga seka kelių mėnesių išsausėjimas. Tokie 3–6 mėnesių drėgmės pokyčiai, pasak autorių, gali būti praktiškesnis orientyras savivaldybėms ir miestų planuotojams, vertinantiems padidėjusios rizikos laikotarpius.

    Kas nutinka po liepsnų

    Naudodami palydovinius augmenijos ir paviršiaus temperatūros duomenis, mokslininkai nustatė, kad stipriai nuniokotose vietose sumažėja žaluma, o paviršius įkaista. Pirmaisiais trimis mėnesiais po gaisro didelio intensyvumo degimo zonose vidutinis atšilimas siekė apie 2,4 laipsnio.

    Atsigavimas, kaip nurodoma tyrime, yra lėtas. Po penkerių metų beveik trys ketvirtadaliai stipriai išdegusių teritorijų dar nebuvo grįžusios į priešgaisrinį žalumos lygį, o apie 78 proc. vietovių nebuvo atgavusios ankstesnių šiluminių sąlygų.

    Tyrėjai atkreipia dėmesį, kad vizualiai atžėlusi teritorija nebūtinai reiškia pilną ekologinį atsistatymą. Po gaisrų vietoje medžių gali įsitvirtinti trumpaamžė ar mažiau struktūriška augalija, kuri suteikia mažiau pavėsio, keičia mikroklimatą ir gali daryti įtaką ateities gaisrų rizikai.

    Įdomi socialinė detalė: nors gaisrų kelią dažniau kerta turtingesni rajonai, būtent juose ilgalaikis paviršiaus temperatūros atsistatymas būna spartesnis. Tyrėjai tai sieja su didesniais ištekliais griuvėsių tvarkymui, atstatymui, laistymui ir aplinkos sutvarkymui.

    Tyrimo autoriai pabrėžia, kad tai nereiškia, jog mažesnes pajamas turintys kvartalai yra apsaugoti. Jie ragina miestus vertinti gaisrus, kurie pasiekia gyvenamąsias teritorijas, kaip atskirą reiškinį, kurį lemia ne tik klimatas, bet ir urbanistika, socialinė struktūra bei infrastruktūros sprendimai.
  • JT Saugumo Taryboje išryškėjo DI reguliavimo takoskyra: JAV prieš, Kinija ragina taisykles

    Jungtinių Tautų susitikime dėl dirbtinio intelekto saugumo Jungtinės Valstijos ir Kinija pristatė aiškiai skirtingas kryptis, kaip turėtų atrodyti tarptautinės taisyklės. Vašingtonas ragino neskurti naujos globalios DI valdymo sistemos, o Pekinas kalbėjo apie bendrus standartus ir tarptautinius saugiklius.

    Diskusija vyko JT sistemoje, kur vis dažniau keliami klausimai, kaip pažangių DI modelių plėtra gali paveikti saugumą, ekonomiką ir geopolitinę konkurenciją. Skirtingi požiūriai rodo, kad sutarti dėl vieningų principų bus sudėtinga net tada, kai abi pusės viešai pabrėžia dialogo svarbą.

    JAV atstovai akcentavo, kad DI reguliavimas pirmiausia turi išlikti nacionaliniu lygmeniu, o valstybės neturėtų perduoti sprendimų tarptautinėms institucijoms. Vašingtono argumentas remiasi suvereniteto principu ir baime, kad per griežti globalūs rėmai gali slopinti inovacijas ir technologinę lyderystę.

    „Jungtinės Valstijos visiškai atmeta bet kokius bandymus kurti globalų superintelekto kontrolės mechanizmą“, – sakė JAV atstovas, perteikdamas prezidento Donaldo Trumpo poziciją, išsakytą JT Generalinėje Asamblėjoje.

    Kinijos atstovas JT, priešingai, ragino greičiau kurti konsensusu paremtą pasaulinę DI valdymo sistemą, suderinant valstybių strategijas, techninius standartus ir saugumo priemones. Pekinas pabrėžė, kad tai esą padėtų įtvirtinti institucinius saugiklius, kurie mažintų rizikas tarptautinei taikai ir saugumui.

    „Turėtume stiprinti DI plėtros strategijų, valdymo ir techninių standartų suderinimą ir kuo anksčiau suformuoti konsensusu paremtą globalų valdymo pagrindą“, – sakė Kinijos atstovas Fu Cong.

    Kinijos pusė taip pat perspėjo, kad „mes prieš juos“ logika gali tapti įrankiu didžiosioms valstybėms siekiant išlaikyti technologinį pranašumą. Tai atspindi platesnį geopolitinį kontekstą, kuriame DI laikomas strategine technologija, darančia įtaką ne tik verslui, bet ir gynybai, žvalgybai bei informacinei erdvei.

    Tuo pat metu dalis JAV technologijų sektoriaus lyderių kalba apie būtinybę derinti nacionalinius ir tarptautinius „pažangiojo“ DI standartus. Tokia pozicija kyla iš praktinio poreikio turėti aiškesnes žaidimo taisykles kuriant galingus modelius, ypač kalbant apie jų testavimą, rizikų vertinimą ir atsakomybę už galimą žalą.

    Susitikimas išryškino, kad globalus DI reguliavimas artimiausiu metu greičiausiai judės ne viena bendra sutartimi, o keliomis lygiagrečiomis kryptimis. Viena jų būtų savanoriški saugumo įsipareigojimai ir standartai, kita – skirtingų regionų teisėkūra, kurioje valstybės bandys suderinti inovacijų skatinimą su rizikų kontrole.

  • Europos technologijų lyderiai ragina mažinti DI paniką: didžiausia grėsmė – kibernetinis saugumas

    Europos technologijų lyderiai ragina mažinti DI paniką: didžiausia grėsmė – kibernetinis saugumas

    Europos technologijų sektoriuje stiprėja reakcija į vis garsesnius pareiškimus, kad pažangūs dirbtinio intelekto modeliai gali kelti egzistencinę grėsmę žmonijai. Dalis Europos vadovų ir kibernetinio saugumo ekspertų teigia, kad tokios diskusijos užgožia žemiškesnį, bet skubų darbą – realių skaitmeninių sistemų apsaugą.

    Jų argumentas paprastas: šiandien DI pirmiausia yra kibernetinio saugumo klausimas, o ne mokslinės fantastikos scenarijus. Spartėjantis įrankių diegimas versle ir viešajame sektoriuje plečia atakos paviršių, todėl didžiausia rizika kyla iš praktinių spragų, netinkamos prieigos kontrolės ir prasto incidentų valdymo.

    Kas verčia abejoti grėsmės naratyvu

    Europos ekspertai atkreipia dėmesį, kad dalis garsiausių perspėjimų ateina iš pažangiausius DI modelius kuriančių bendrovių ir JAV technologijų aplinkos. Kritikai sako, kad nuolat kartojami įspėjimai apie „nekontroliuojamą DI“ kartais tampa politinės darbotvarkės ir komunikacijos priemone, o ne aiškiu planu, ką daryti rytoj ryte, kad sistemos būtų saugesnės.

    „Deja, pasakojimas pakilo iki lygio, tarsi ateitų Terminatorius. Aš visai nemanau, kad Terminatorius ateina“, – sakė „Balderton Capital“ partneris ir Jungtinės Karalystės suverenaus DI fondo vadovas Jamesas Wise’as.

    Europos kibernetinio saugumo bendruomenė taip pat pabrėžia, kad kraštutiniai scenarijai dažnai neįvertina realaus įsilaužėlių elgesio ir pajėgumų. Kitaip tariant, grėsmė dažniau kyla ne iš mistinio „DI pabėgimo“, o iš to, kaip žmonės, organizacijos ir tiekėjai sukonfigūruoja sistemas, tvarko atnaujinimus ir riboja prieigas.

    Hugging Face incidentas ir pamoka įmonėms

    Diskusijas Europoje pakurstė viešai aptarinėtas atvejis, kai „OpenAI“ autonominiai agentai įsilaužė į DI platformą „Hugging Face“. Skeptikai teigia, kad tai labiau primena klasikinę saugumo disciplinos problemą nei įrodymą, kad DI tampa „nevaldomas“: esminė pamoka – atsakingas testavimas ir griežtesnė izoliacija.

    Ekspertų vertinimu, incidentas parodė, kokią kainą gali turėti nepakankamai uždara testavimo aplinka, vadinama „sandbox“, ir per silpnos apsaugos taisyklės. Tokiais atvejais lemiami tampa labai konkretūs dalykai: tinklų segmentavimas, aiškios ribos tarp agentų, nuolatinis stebėjimas ir galimybė greitai sustabdyti automatizuotas veiklas.

    „Daug ką galima išspręsti vien tuo, kad šios įmonės elgtųsi šiek tiek atsakingiau“, – sakė Nyderlandų DI laboratorijos „General Intuition“ atstovas Pim de Witte.

    Ką siūlo Europos kibernetinio saugumo stovykla

    Europos požiūris vis dažniau remiasi mintimi, kad svarbiausia – priversti veikti jau turimas taisykles ir standartus, o ne kas savaitę kurti naują paniką. Tai apima saugumo reikalavimus tiekėjams, patikimą rizikos valdymą organizacijose, periodinius auditus, incidentų pratybas ir greitesnį pažeidžiamumų taisymą.

    „Turėtume daugiau laiko skirti tam, kad turimos taisyklės ir standartai veiktų mastu, o mažiau – teorinėms baimėms ar pranešimams iš Silicio slėnio DI pražūties burbulo“, – sakė Jungtinėje Karalystėje įsikūrusios DI bendrovės „Synthesia“ politikos vadovas Alexandru Voica.

    Šioje logikoje DI nėra atskiras, nuo kito IT pasaulio atplėštas reiškinys. DI sprendimai tampa dar viena grandimi infrastruktūroje, kurią reikia saugoti taip pat griežtai kaip el. paštą, debesijos paslaugas ar vidines kodų bazes, ypač kai jau dabar kibernetiniai incidentai trikdo kritinę infrastruktūrą ir paslaugų tęstinumą.

    Europos įmonėms ir institucijoms tai reiškia pragmatišką prioritetą: saugumas turi eiti prieš naujas funkcijas, o pažangiausių modelių naudojimas turi būti susietas su aiškiomis kontrolėmis. Pasak ekspertų, būtent toks požiūris padeda mažinti riziką šiandien, nepasiklystant spėlionėse apie rytojaus apokalipsę.

  • Danija kelia kibernetinių grėsmių lygį iki aukšto: perspėja apie tikėtinus Rusijos išpuolius

    Danija kelia kibernetinių grėsmių lygį iki aukšto: perspėja apie tikėtinus Rusijos išpuolius

    Danija padidino destruktyvių kibernetinių atakų grėsmės lygį nuo vidutinio iki aukšto. Šalies institucijos teigia, kad artimiausiais mėnesiais tikėtina intensyvesnė Rusijos hibridinė veikla, galinti paliesti tiek valstybės, tiek privatų sektorių.

    Danijos kibernetinio saugumo tarnybos vertinimu, Rusija gali siekti vykdyti atakas, kurių tikslas ne tik pavogti duomenis, bet ir sutrikdyti paslaugų teikimą ar padaryti tiesioginės žalos sistemoms. Tokios atakos dažniausiai nukreipiamos į kritines funkcijas, nuo kurių priklauso kasdienis gyventojų ir organizacijų darbas.

    Ką reiškia destruktyvios atakos?

    Destruktyviomis laikomos kibernetinės atakos, kurios naikina duomenis, išjungia informacines sistemas arba sutrikdo technologinius procesus. Praktikoje tai gali būti vadinamosios duomenų trynimo atakos arba bandymai paveikti operacines technologijas, kurios valdo realius procesus, pavyzdžiui, vandens tiekimą, energijos paskirstymą ar logistiką.

    Danija pabrėžia, kad tokio pobūdžio incidentai gali turėti plačias pasekmes: laikinai sutrikdyti paslaugas, sukelti finansinių nuostolių ir pareikalauti ilgo sistemų atstatymo. Rizika didėja ir dėl to, kad hibridinėje strategijoje kibernetiniai veiksmai dažnai derinami su dezinformacija bei kitomis spaudimo priemonėmis.

    Žvalgybos signalai apie didesnę įtampą

    Danijos gynybos žvalgyba savo grėsmių vertinimuose įspėja, kad Rusija gali dažninti išpuolius prieš Vakarų šalis ir NATO, siekdama didesnio poveikio nei anksčiau. Kartu akcentuojama, kad sabotažo rizika Europoje išlieka aktuali, o pasirengimo požymių gali būti daugiau nei vien tik kibernetinėje erdvėje.

    Vertinimuose taip pat minimas žemas, tačiau augantis scenarijų spektras, susijęs su riboto masto kariniais veiksmais prieš NATO pasienio valstybes. Danijos institucijos tokius signalus sieja su platesne saugumo situacija regione ir nuolatine įtampa, kuri po 2022 metais pradėtos plataus masto invazijos į Ukrainą persikėlė ir į skaitmeninę erdvę.

    Kodėl tai svarbu įmonėms ir gyventojams?

    Danijos institucijos pabrėžia, kad grėsmės lygio pakėlimas nėra vien formalumas: tai signalas organizacijoms peržiūrėti atsparumo planus, atsarginių kopijų tvarką, prieigų kontrolę ir incidentų valdymo procedūras. Kuo daugiau veiklų persikelia į skaitmeninius kanalus, tuo didesnė rizika, kad ataka gali sustabdyti paslaugas arba paveikti tiekimo grandinę.

    Ankstesni incidentai Europoje rodo, kad tikslas gali būti ne vien didelės institucijos. Atakos kartais nukreipiamos į mažesnius paslaugų tiekėjus, kad per juos būtų sutrikdomas platesnis paslaugų spektras, o poveikis pasiektų gyventojus ir vietos bendruomenes.

    „Tikėtina, kad Rusija bandys vykdyti destruktyvias kibernetines atakas, kurios gali paveikti kritines visuomenės funkcijas ir paliesti tiek institucijas, tiek įmones, tiek gyventojus“, – sakė Danijos kibernetinio saugumo tarnybos vadovė Laila Reenberg.

    Danija ragina išlikti budriems ir vertinti kibernetinį saugumą kaip praktinę kasdienę būtinybę. Didėjanti hibridinių grėsmių dinamika Europoje rodo, kad pasirengimas ir greita reakcija tampa ne mažiau svarbūs nei tradicinės saugumo priemonės.

  • Štai kas lemia, ar virtiniai neištižta: tešlos gudrybės, kurias verta žinoti

    Artėjant šventėms daug kas planuoja patiekalus, o virtiniai dažnai tampa vienu laukiamiausių ant stalo. Vis dėlto net ir geriausias įdaras nepadės, jei tešla virimo metu plyšta, ištežta ar praranda formą. Patikima tešla turi būti ir elastinga, ir švelni, kad išlaikytų kraštus bei neperkeptų.

    Virtinių tešla paprastai gaminama iš kelių pagrindinių produktų: kvietinių miltų, vandens, druskos ir riebalų, dažniausiai aliejaus. Elastingumą pirmiausia lemia miltuose esantis glitimas, todėl svarbu ne tik ingredientų proporcijos, bet ir pats minkymo procesas. Per trumpai minkant tešla būna trapi, o per daug beriama miltų ją sukietina.

    Miltai ir konsistencija

    Dažniausiai virtiniams rekomenduojami smulkūs kvietiniai miltai, nes jie padeda išgauti švelnią, bet tvirtą struktūrą. Per rupūs ar labai „stiprūs“ miltai gali suteikti sunkumo, todėl virtiniai po virimo kartais tampa kietesni. Praktikoje svarbiausia siekti, kad tešla būtų glotni, neliptų prie rankų, bet kartu išliktų minkšta.

    Vandens temperatūra taip pat turi įtakos: šiltesnis vanduo dažnai padeda tešlai greičiau susijungti ir tampa lengviau išminkyti. Druska sutvirtina struktūrą, o aliejus ar kiti riebalai prisideda prie minkštumo ir mažina lipnumą. Jei tešla nuolat trūkinėja kočiojant, dažnai tai signalas, kad jai trūksta drėgmės arba ji nepakankamai pailsėjo.

    Kodėl reikia minkyti ir „pailsinti“?

    Minkant suaktyvinamas glitimas: formuojasi elastinga „tinklelio“ struktūra, kuri laiko tešlą ir neleidžia jai greitai suirti verdant. Dėl to tešlą verta minkyti pakankamai ilgai, kol ji tampa vientisa ir pradeda lengvai atsiskirti nuo dubens sienelių. Skubėjimas čia dažniausiai baigiasi plyštančiais kraštais puode.

    Ne mažiau svarbus etapas yra poilsis, kai tešla trumpam paliekama uždengta. Per šį laiką glitimo struktūra „atsipalaiduoja“, o drėgmė pasiskirsto tolygiau, todėl tešla tampa paklusnesnė kočiojant ir formuojant. Tai ypač svarbu, jei virtinius gaminate didesniu kiekiu ir tešlą tenka kočioti etapais.

    Praktiniai žingsniai virtinių tešlai

    Miltus verta persijoti į didesnį dubenį, kad masė būtų puresnė ir lengviau susimaišytų. Atskirai sumaišykite vandenį, druską ir aliejų, tuomet skystį supilkite į miltus ir iš pradžių maišykite šaukštu, kol masė sutirštės. Kai tešla ima laikytis gumulu, pereikite prie minkymo rankomis.

    Minkykite, kol tešla taps glotni ir nebelips, o tada perkelkite ant stalo ar lentos ir dar paminkykite, kad struktūra sutvirtėtų. Uždengę palikite tešlą pailsėti, o vėliau dalykite dalimis ir kočiokite po vieną, likusią tešlą laikydami uždengtą, kad neapdžiūtų. Toks nuoseklumas dažniausiai ir yra skirtumas tarp gražiai išvirtų virtinių ir tų, kurie išyra vos pakaitę.

  • Baltieji rūmai prašo „OpenAI“ ir „Anthropic“ neskubėti: nauji DI modeliai pirmiausia JAV testams

    Baltieji rūmai paprašė „OpenAI“ ir „Anthropic“ naujų dirbtinio intelekto modelių iš anksto neteikti Jungtinės Karalystės testavimo institucijai, kol juos neįvertins JAV vyriausybės ekspertai. Apie tokį prašymą pranešta remiantis su situacija susipažinusiais asmenimis ir vienu aukštu JAV administracijos pareigūnu.

    Prašymas siejamas su Nacionalinio kibernetinio direktoriaus biuru, kuris koordinuoja JAV kibernetinio saugumo politiką. Vašingtono argumentas paprastas: prieš dalijantis pažangiais modeliais su sąjungininkais, JAV nori įsitikinti, kad jų pačių sistemos ir kritinė infrastruktūra yra tinkamai pasirengusios galimiems saugumo incidentams.

    Įmonėms – keblus pasirinkimas

    Tokie signalai DI kūrėjus stato į nepatogią padėtį: viena vertus, Jungtinės Karalystės DI Saugumo institutas laikomas vienu stipriausių pasaulyje valstybinių testavimo centrų, anksčiau turėjusiu ankstyvą prieigą prie naujų modelių. Kita vertus, JAV administracija aiškiai rodo norą turėti pirmumo teisę vertinant vadinamuosius pažangiausius modelius.

    JAV pareigūnas, kalbėjęs anonimiškai, tokį požiūrį aiškino tuo, kad kalbama apie JAV bendroves ir praktika, kai pirmiausia vertina JAV institucijos, esą taikoma kiekvienam naujam pajėgiausiam modeliui. Baltieji rūmai į prašymą pateikti komentarą viešai iškart neatsakė.

    „Anthropic“ jau riboja prieigą

    Pagal viešai skelbiamą informaciją, „Anthropic“ kol kas laikosi JAV prašymo krypties. Pristatydama „Claude Mythos 5.1“, bendrovė nurodė, kad modelis pradžioje prieinamas tik pasirinktoms JAV organizacijoms, o platesnė prieiga bus plečiama koordinuojantis su JAV vyriausybe.

    Jungtinės Karalystės DI Saugumo instituto vadovas Henry de Zoete laiške parlamento komitetui yra pripažinęs, kad „Anthropic“ modelio institutas iš anksto negavo. Kartu jis pabrėžė, kad institutas ir toliau palaiko glaudžius ryšius su pagrindiniais DI kūrėjais bei kai kuriuos itin pajėgius modelius testuoja dar iki jų viešo išleidimo.

    Testavimo svarba auga, o įtampos rizika didėja

    Šis ginčas išryškina platesnę tendenciją: valstybės vis aktyviau siekia nustatyti, kas ir kokia tvarka vertins pažangiausius DI modelius, ypač kai testavimų metu fiksuojami netikėti elgesio scenarijai ir kibernetinės rizikos. JAV administracija pastaruoju metu didina spaudimą kurti aiškesnę patikrų grandinę, kad nauji modeliai nepakenktų vyriausybės ir verslo sistemoms.

    Tuo pat metu Jungtinė Karalystė DI saugumą laiko vienu savo tarptautinės darbotvarkės prioritetų ir siekia bendrų pasaulinių principų. Premjeras Andy Burnham yra sakęs, kad DI bus vienas centrinių klausimų šaliai ruošiantis pirmininkavimui G20, o Jungtinė Karalystė akcentuoja bendradarbiavimą su JAV ir didžiosiomis laboratorijomis.

    JAV viduje vis daugiau atsakomybių tenka Prekybos departamento Dirbtinio intelekto standartų ir inovacijų centrui, kuris turi vertinti augantį pažangių modelių srautą. Tačiau institucijai keliami lūkesčiai didėja greičiau nei pajėgumai, todėl diskusija, kas pirmas testuoja ir kokiais kriterijais, tampa ne tik diplomatine, bet ir praktine problema.

  • Bruklino gyventojui – iki 12 metų kalėjimo: per „Coinbase“ apgavystę išviliojo apie 13,7 mln. eurų

    Bruklino gyventojui – iki 12 metų kalėjimo: per „Coinbase“ apgavystę išviliojo apie 13,7 mln. eurų

    JAV Niujorko Bruklino rajone gyvenantis Ronaldas Spektoras nuteistas dėl ilgiau nei metus trukusios sukčiavimo schemos, per kurią, teisėsaugos teigimu, iš maždaug 100 žmonių išviliojo beveik 13,7 mln. eurų vertės kriptoturto. Teismas jam skyrė laisvės atėmimo bausmę nuo 4 iki 12 metų.

    Bruklino apygardos prokuratūra skelbė, kad vyras prisipažino kaltu pagal 31 epizodą apimantį kaltinamąjį aktą. Tarp inkriminuotų nusikaltimų nurodomas pirmo laipsnio pinigų plovimas, stambaus masto vagystė ir vogto turto laikymas.

    Schemos esmė: apsimetė „Coinbase“ atstovu

    Prokurorų duomenimis, R. Spektoras su aukomis kontaktuodavo apsimesdamas „Coinbase“ atstovu ir įtikinėdavo, kad jų turtui esą kyla grėsmė. Tuomet jis ragindavo perkelti kriptovaliutas į naują piniginę, kuri, aukų manymu, buvo jų pačių valdoma.

    Iš tiesų piniginė būdavo sukurta taip, kad prieigą turėtų ir sukčius, todėl pervestas lėšas jis galėdavo perimti. Dalis nukentėjusiųjų, kaip nurodė pareigūnai, prarado ypač dideles sumas, kai kuriais atvejais nuostoliai siekė ir daugiau nei 860 000 eurų.

    Kaip buvo plaunami pavogti pinigai

    Tyrėjai teigė nustatę, kad pavogtas kriptoturtas buvo „sluoksniuojamas“ per kelias platformas: keičiamas į kitas kriptovaliutas, pervedamas per skirtingas kriptovaliutų biržas ir galiausiai sutelkiamas vadinamuosiuose išgryninimo taškuose.

    Anot prokuratūros, ten lėšos galėjo būti paverčiamos kitų rūšių kriptoturtu, panaudojamos lažyboms, konvertuojamos į grynuosius ar išleidžiamos dovanų kortelėms bei skaitmeniniam turtui įsigyti. Tokia taktika dažnai pasitelkiama siekiant apsunkinti pinigų kilmės atsekimą.

    Įrodymai: blokų grandinės analizė ir skaitmeninė ekspertizė

    Teisėsauga nurodė, kad schemą pavyko susieti su R. Spektoru pasitelkus transakcijų įrašus, blokų grandinės analizę, skaitmeninę ekspertizę ir kelių kratos orderių metu gautus duomenis. Tyrėjai taip pat teigė jo namų interneto adresą susieję su piniginėmis, iš kurių buvo vykdomos vagystės.

    Be laisvės atėmimo bausmės, teismas skyrė turto konfiskavimą, kurio vertė viršija apie 430 000 eurų, ir įpareigojo atlyginti beveik 13,7 mln. eurų žalą nukentėjusiesiems. Prokuratūra buvo siekusi griežtesnės bausmės, tačiau galutinis nuosprendis priimtas pagal susitarimą dėl kaltės pripažinimo.

    Tokios socialinės inžinerijos atakos, kai sukčiai apsimeta patikimais paslaugų teikėjais ir skubina priimti sprendimus, išlieka viena dažniausių kriptoturto vagysčių priežasčių. Ekspertai nuolat pabrėžia, kad jokie teisėti klientų aptarnavimo atstovai neprašo perkelti lėšų į naujas pinigines ir nepadeda „apsaugoti“ turto pervedimu.

  • IBM prijungė „Digital Asset Haven“ prie Swift blokų grandinės registro: kaip veiks tokenizuoti indėliai

    IBM prijungė „Digital Asset Haven“ prie Swift blokų grandinės registro: kaip veiks tokenizuoti indėliai

    IBM paskelbė, kad jos skaitmeninio turto valdymo ir apsaugos platforma „Digital Asset Haven“ gali būti sujungta su Swift kuriamu leidžiamuoju blokų grandinės pagrindu veikiančiu bendru registru. Tam pristatytas beta versijos pranešimų adapteris, leidžiantis finansų įstaigoms inicijuoti tokenizuotų indėlių operacijas naudojant įprastus ISO 20022 mokėjimo pranešimus.

    Praktikoje tai reiškia, kad bankai ir kitos reguliuojamos institucijos gali vykdyti nurodymus bendrame registre, nekeičiant savo pagrindinių pranešimų formatų ir daugumos operacinių procesų. IBM pabrėžia, kad sprendimas orientuotas į suderinamumą su esama mokėjimų infrastruktūra, o ne į atskirų blokų grandinių darbo eigų kūrimą nuo nulio.

    Kas yra tokenizuoti indėliai?

    Tokenizuoti indėliai yra banko išleisti skaitmeniniai įsipareigojimai, atspindintys kliento indėlį ir paprastai išliekantys banko balanse kaip indėlis. Skirtingai nei kriptovaliutos ar nereguliuojamos priemonės, tokie tokenai kuriami taip, kad atitiktų bankinę priežiūrą, o atsiskaitymas galėtų vykti per įprastas sistemas.

    IBM nurodo, kad Swift registras sukurtas taip, jog skaitmeninis turto judėjimas galėtų vykti visą parą, o galutinis atsiskaitymas būtų užbaigiamas per esamus tarpbankinius mechanizmus. Tokia architektūra siekia suderinti greitesnį skaitmeninio turto apdorojimą su teisiniu ir apskaitiniu aiškumu.

    Kaip veiks integracija su Swift registru?

    Pasak IBM, „Digital Asset Haven“ klientai galės jungtis ne tik prie Swift registro, bet ir prie kitų leidžiamųjų blokų grandinės tinklų. Pagrindinis naujovės akcentas yra ISO 20022 adapteris, leidžiantis tokenizuotų indėlių operacijas inicijuoti standartiniais mokėjimo pranešimais.

    Swift registras plačiau pristatytas Sibos 2025 renginyje, o prie jo projektavimo, viešai skelbiama, prisidėjo daugiau nei 40 finansų institucijų. IBM teigia, kad dalis programoje dalyvaujančių finansų įstaigų jau bandė tokenizuotų indėlių scenarijus registre, naudodamos „Digital Asset Haven“.

    Diegimas kliento duomenų centre

    Kartu IBM pranešė apie „Digital Asset Haven“ diegimo kliento infrastruktūroje beta versiją. Sprendimą planuojama diegti IBM Z ir IBM LinuxONE aplinkose, kad skaitmeninį turtą, įskaitant stabilias monetas ir tokenizuotus indėlius, būtų galima valdyti nepasikliaujant viešąja debesija.

    IBM akcentuoja, kad raktų valdymo sluoksnis ir platformos komponentai išlieka kliento valdomoje aplinkoje, o apsaugai pasitelkiami IBM Crypto Express aparatiniai saugumo moduliai. Toks modelis yra svarbus institucijoms, kurioms kritiška duomenų rezidavimo, prieigos kontrolės ir veiklos tęstinumo politika.

    „Finansų paslaugų sektorius žengia į erą, kai tokenizuotas ir tradicinis turtas turės judėti greta“, – sakė Tom McPherson, IBM Z ir IBM LinuxONE generalinis direktorius.

    „Prijungdama Swift bendrą registrą ir išplėsdama „IBM Digital Asset Haven“ diegimą kliento aplinkoje, IBM padeda klientams dalyvauti besiformuojančiuose skaitmeninio turto tinkluose, kartu išlaikant kontrolę kritiškiausioms finansinėms operacijoms“, – teigė jis.

  • „HIFI“ pritraukė apie 34 mln. eurų: spartins tokenizuotų kapitalo rinkų infrastruktūros plėtrą

    „HIFI“ pritraukė apie 34 mln. eurų: spartins tokenizuotų kapitalo rinkų infrastruktūros plėtrą

    Niujorke įsikūrusi bendrovė „HIFI“, kuri kuria stabiliomis kriptovaliutomis paremtų atsiskaitymų ir tokenizuoto turto infrastruktūrą, pranešė užsitikrinusi 37 mln. JAV dolerių A serijos investiciją. Pagal apytikrį valiutos kursą tai sudaro apie 34 mln. eurų.

    Bendrovės teigimu, investicijų raundui vadovavo „Left Lane Capital“, o gautos lėšos bus skirtos plėsti tokenizuotų kapitalo rinkų infrastruktūrą ir išplėsti produktų paketą. „HIFI“ siekia, kad finansų įstaigoms integracija būtų paprastesnė ir apimtų tiek tradicinius bankinius bėgius, tiek skaitmeninį turtą.

    Vienas integravimas kelioms funkcijoms

    „HIFI“ parduoda API sprendimą, kuris vienoje integracijoje sujungia pinigų pervedimus, atitikties procesus ir atsiskaitymų vykdymą. Tai aktualu įmonėms, kurios nori greičiau paleisti mokėjimų ar atsiskaitymų produktus skirtingose jurisdikcijose, nes atitikties ir sujungiamumo reikalavimai dažnai tampa didžiausia kliūtimi.

    Įmonė nurodo, kad per jos infrastruktūrą apdorojama daugiau nei 7 mlrd. JAV dolerių metinė apyvarta, skaičiuojant pagal dabartinį tempą. Perskaičiavus, tai yra kiek daugiau nei 6 mlrd. eurų, o veikla apima 87 šalis.

    Postūmis po bandomųjų sandorių ir partnerystės

    Investicijų pritraukimas sekė po „HIFI“ dalyvavimo liepos mėnesį vykdytuose gamybinės aplinkos sandoriuose su tokenizuotais vertybiniais popieriais, kuriuos koordinavo DTCC. Bendrovė teigė, kad šiuose sandoriuose dalyvavo ir tokie rinkos dalyviai kaip „BlackRock“, „Goldman Sachs“ bei „Nasdaq“.

    Rugsėjo mėnesį „HIFI“ taip pat paskelbė apie partnerystę su „Visa“, kuria siekiama išplėsti stabiliomis kriptovaliutomis paremtų atsiskaitymų platformą į pinigų pervedimų ir kortelių mokėjimų sritį. Pradinis etapas numato galimybę vykdyti išmokas, finansuojamas stabiliomis kriptovaliutomis, į daugiau nei 4 mlrd. „Visa“ kortelių visame pasaulyje.

    Kodėl stabilioms kriptovaliutoms skiriamas dėmesys

    Stabilios kriptovaliutos pastaraisiais metais tapo vienu praktiškiausių skaitmeninio turto pritaikymų, nes leidžia greičiau ir paprasčiau vykdyti atsiskaitymus tarp šalių, ypač kai reikia dirbti su keliomis valiutomis ar skirtingomis bankinėmis sistemomis. Tokie sprendimai vis dažniau vertinami kaip infrastruktūros sluoksnis, kurį galima integruoti į įprastus finansų produktus.

    Rinkos plėtrą skatina ir didėjantis institucijų susidomėjimas tokenizuotu turtu, kai tradiciniai finansiniai instrumentai ar jų apskaita perkeliami į skaitmeninę formą. Šalininkai tikisi efektyvesnių atsiskaitymų, didesnio skaidrumo ir automatizavimo, tačiau praktikoje tam būtini aiškūs atitikties, rizikos valdymo ir vartotojų apsaugos mechanizmai.

    „HIFI“ investicijų raundas rodo, kad rinka vis aktyviau finansuoja ne spekuliacinius produktus, o infrastruktūrą, kurią galima naudoti realiuose atsiskaitymuose ir kapitalo rinkų procesuose. Tokios įmonės tikisi laimėti tada, kai didesnė dalis finansų grandinių pereis prie programiškai valdomų, greitesnių atsiskaitymų modelių.

  • Solana Foundation pasamdė buvusius „Binance“ ir „Polygon“ vadovus: fokusas į institucijas ir mokėjimus

    Solana Foundation pasamdė buvusius „Binance“ ir „Polygon“ vadovus: fokusas į institucijas ir mokėjimus

    Solana Foundation pranešė stiprinanti vadovų komandą ir aiškiai nubrėžianti kryptį: spartinti institucijų įsitraukimą ir plėsti mokėjimų naudojimą tinkle. Organizacija paskyrė Rachel Conlan strategijos vadove, o Jamal Raees tapo mokėjimų padalinio generaliniu vadovu.

    Šie paskyrimai sutampa su augančiais tinklo rodikliais. Solana Foundation skelbia, kad šiais metais per Solana tinklą jau perėjo daugiau nei 5 trilijonai eurų vertės stabilios vertės kriptovaliutų srautas, o realaus pasaulio turto (RWA) apimtis viršijo 4,5 milijardo eurų.

    Taip pat teigiama, kad tokenizuotų akcijų pasiūla perkopė 620 milijonų eurų. Tokie skaičiai svarbūs instituciniams dalyviams, nes rodo ne tik prekybos aktyvumą, bet ir augantį finansinių produktų bei turto klasių spektrą tinkle.

    Kas yra naujieji vadovai

    Rachel Conlan bus atsakinga už strategiją, apimančią institucines partnerystes ir ekosistemos augimą. Pranešime nurodoma, kad ji pastaruosius trejus metus dirbo „Binance“, o anksčiau ėjo vadovaujančias pareigas OKX, CAA Sports ir „Havas“.

    Jamal Raees rūpinsis mokėjimų kryptimi ir bendradarbiavimu su mokėjimų bendrovėmis, verslu bei kitais ekosistemos dalyviais. Jis atvyksta iš Polygon Labs, kur dirbo su sprendimais, orientuotais į praktinį blokų grandinės pritaikymą.

    „Solana ekosistema auga tiek mastu, tiek ambicijomis“, – sakė Solana Foundation prezidentė Lily Liu.

    „Esame ankstyvoje vadinamojo žetonų superciklo stadijoje, kai turtas ir finansinė veikla persikelia į interneto infrastruktūrą, veikiančią nuolat, ir tai leidžia kurti greitesnes, prieinamesnes rinkas“, – teigė ji.

    Ko tikisi rinka ir institucijos

    Institucinėms įmonėms svarbiausi paprastai būna trys dalykai: nuspėjamas tinklo veikimas, aiškus rizikos valdymas ir patikima infrastruktūra didelio masto operacijoms. Tokie paskyrimai dažnai signalizuoja, kad organizacija pereina nuo technologinio demonstravimo prie sistemingo pardavimo, partnerių tinklo ir diegimo proceso.

    Mokėjimų srityje didžiausi iššūkiai išlieka integracija su esamomis mokėjimų sistemomis, atitikties reikalavimai ir vartotojo patirtis. Solana Foundation akcentas į mokėjimus rodo siekį, kad tinklas būtų naudojamas ne tik kriptovaliutų rinkos viduje, bet ir kaip praktiška atsiskaitymų infrastruktūra.

    Solana Foundation taip pat primena apie ankstesnes iniciatyvas, tarp jų partnerystę su SBI Holdings dėl Japonijoje kuriamos finansų rinkos „onchain“ principu. Organizacija yra skelbusi ir apie sprendimus, susijusius su mokėjimų modeliais DI agentams kartu su „Google Cloud“.

    Ką tai gali reikšti Solana tinklui

    Rinkoje matoma tendencija, kad didesnės blokų grandinių ekosistemos siekia užimti vietą realiose finansų grandinėse: nuo stabilios vertės kriptovaliutų pervedimų iki tokenizuotų vertybinių popierių ir RWA. Solana Foundation pateikiami rodikliai leidžia teigti, kad tinklas nori būti vertinamas kaip infrastruktūra, o ne vien spekuliacijos platforma.

    Artimiausiu metu dėmesys greičiausiai kryps į tai, ar pavyks paversti didelius srautus ilgalaikėmis partnerystėmis, o mokėjimų kryptį – realiais naudojimo atvejais su verslu. Būtent šiose srityse naujieji vadovai turėtų atlikti lemiamą vaidmenį.