Tag: Dirbtinis intelektas

  • TVF vadovė įspėja: pažangūs DI modeliai gali tapti ginklu prieš pasaulio finansų sistemą

    TVF vadovė įspėja: pažangūs DI modeliai gali tapti ginklu prieš pasaulio finansų sistemą

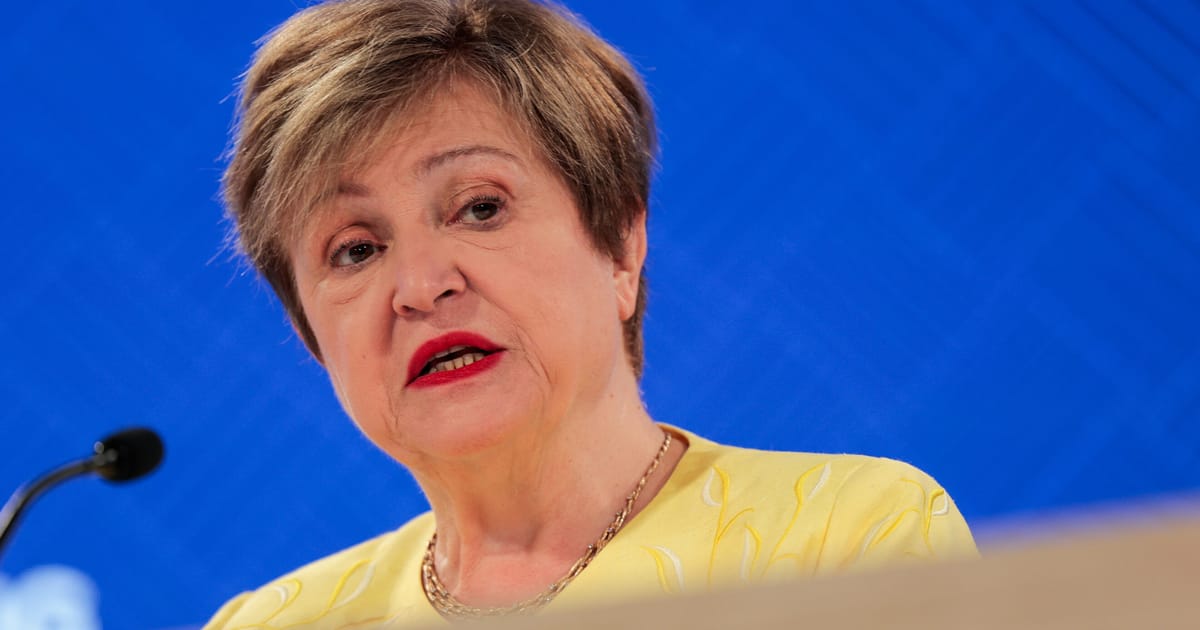
    Tarptautinio valiutos fondo (TVF) vadovė Kristalina Georgieva perspėjo, kad sparčiai tobulėjantys dirbtinio intelekto (DI) modeliai gali būti panaudoti ne tik gynybai, bet ir atakoms, kurios sukeltų rimtų sutrikimų pasaulio finansų sistemai. Anot jos, didžiausia rizika kyla tuomet, kai pažangios kibernetinės galimybės patenka į piktavalių rankas.

    Pastaraisiais mėnesiais finansų priežiūros institucijos aktyviau vertina vadinamųjų „frontier“ tipo modelių keliamas grėsmes, ypač susijusias su kibernetiniu saugumu. Kai kurie naujausi modeliai geba greitai analizuoti sudėtingas sistemas, ieškoti pažeidžiamumų ir automatizuoti atakų scenarijus, todėl rizika bankams, mokėjimų infrastruktūrai ir rinkų stabilumui didėja.

    „Suprantame, kad tai tik pradžia, tokių modelių bus ir daugiau“, – sakė Kristalina Georgieva.

    TVF vadovė pabrėžė, kad DI gali tapti ir galingu gynybos įrankiu: tas pats gebėjimas aptikti spragas „greičiu ir mastu, kuris anksčiau buvo neįsivaizduojamas“, gali padėti jas užlopyti ir sustiprinti finansinių institucijų atsparumą. Vis dėlto ji akcentavo, kad dvigubos paskirties technologijos reiškia, jog saugumo standartai turi vytis inovacijų tempą, o ne atsilikti.

    Georgieva ragino valstybes turėti „visus kibernetinio saugumo elementus“, įskaitant prevenciją, incidentų valdymą ir atsigavimą po atakų. Jos teigimu, būtina glaudesnė tarptautinė koordinacija, nes finansų sistema yra tarpusavyje susieta: rimta spraga vienoje grandyje gali tapti įėjimo tašku platesniems sutrikimams.

    „Neturime pasaulinės kibernetinio saugumo organizacijos, o dabartinėje geopolitinėje aplinkoje sunku įsivaizduoti, kad ją sukursime“, – sakė Kristalina Georgieva.

    TVF vadovė taip pat išskyrė nelygybės aspektą: išsivysčiusios ekonomikos paprastai turi daugiau resursų moderniems saugumo sprendimams, o besivystančios šalys dažnai tampa lengvesniu taikiniu. Pasak jos, be pagalbos ir žinių perdavimo silpnesnės vietos bus išnaudojamos, o pasekmės gali persimesti per tarptautinius mokėjimus, bankų korespondentines grandines ir investuotojų pasitikėjimą.

    Atskira rizikos kryptis – galimas DI „burbulo“ sprogimas finansų rinkose. Georgieva teigė, kad tikimybė nėra didelė, tačiau poveikis galėtų būti itin reikšmingas: staigus investicijų sumažėjimas, vertinimų korekcijos ir nuotaikų lūžis technologijų sektoriuje gali paveikti finansinį stabilumą, ypač jei rizika bus koncentruota keliuose dideliuose rinkos dalyviuose.

    Kalbėdama Europoje Georgieva pristatė ir platesnį ekonominį foną: euro zonos perspektyvas silpnina geopolitiniai sukrėtimai, o rizikos kryptis išlieka nepalanki augimui ir palanki infliacijos spaudimui. TVF vertinimu, politiniai sprendimai turės vienu metu spręsti saugumo, energijos ir viešųjų finansų tvarumo klausimus, o kibernetinio atsparumo stiprinimas taps vis reikšmingesne viešųjų išlaidų eilute.

  • Elonas Muskas užkūrė diskusiją: „SpaceX“ nori iki 1 000 000 DI palydovų orbitoje

    Elonas Muskas užkūrė diskusiją: „SpaceX“ nori iki 1 000 000 DI palydovų orbitoje

    Kas siūloma ir kodėl

    Elono Musko vadovaujama „SpaceX“ vėl kaitina rinką ambicinga idėja: žemoje Žemės orbitoje ateityje galėtų atsirasti iki 1 000 000 DI palydovų. Skelbiama, kad tai būtų nauja kryptis, kuri ilgainiui galėtų tapti svarbiausia bendrovės programa šalia „Starlink“.

    Viešai aptariama koncepcija remiasi prielaida, kad dalis technologijų jau išbandyta „Starlink“ palydovuose, o naujame projekte būtų išplėsta skaičiavimo galia ir duomenų perdavimo pajėgumai. Pabrėžiama, kad tikslas būtų ne vien ryšys, bet ir skaičiavimai tinkle, priartinant DI infrastruktūrą arčiau duomenų šaltinių.

    Techninė pusė ir realūs mastai

    Pranešama, kad naujos kartos palydovai būtų aprūpinti optiniais ryšiais, skirtais spartesnei tarpusavio duomenų mainų grandinei kosmose. Taip pat minimi labai aukšti energijos poreikiai, nes DI užduotims reikalinga didelė nuolatinė galia.

    Skaičius iki 1 000 000 palydovų šiandien atrodo kaip teorinė riba, nes net dabartinės didžiosios konstelacijos iki tokių apimčių nė iš tolo neprilygsta. Vis dėlto „SpaceX“ jau turi patirties masinėje gamyboje ir paleidimuose, o „Starship“ raketos programa, jei pasiektų stabilų eksploatacijos tempą, galėtų tapti vienu pagrindinių veiksnių, leidžiančių mažinti vieno palydovo iškėlimo kainą.

    Teigiama, kad tam reikėtų ir atskiros didelio pajėgumo gamyklos, kurią būtų galima pritaikyti itin dideliam palydovų gamybos tempui. Viešoje erdvėje minimas tikslas pradėti tokią gamybą apie 2027 metų pabaigą, tačiau tai priklausytų nuo finansavimo, komponentų tiekimo grandinių ir pačios nešančiosios raketos brandos.

    Didžiausios rizikos: dangus ir orbitos sauga

    Idėja sulaukia kritikos dėl poveikio astronominiams stebėjimams ir naktinio dangaus taršos, kuri jau dabar aptariama kalbant apie ryšio palydovų konstelacijas. Kuo daugiau objektų orbitoje, tuo daugiau pastangų reikia, kad būtų suvaldyti atspindžiai, ryškumas ir trikdžiai moksliniams teleskopų matavimams.

    Kitas klausimas – kosminio eismo sauga. Nors žema Žemės orbita yra didelė, objektų skaičiaus augimas didina susidūrimų riziką ir priklausomybę nuo patikimo stebėjimo, manevravimo bei ryšio su palydovais, kad būtų galima laiku atlikti vengimo manevrus.

    Diskusijose akcentuojama, kad tokie planai neišvengiamai atsiremia į reguliavimą: dažnių skyrimą, orbitų koordinavimą ir tarptautinę atsakomybę dėl kosminių šiukšlių mažinimo. Būtent čia ambicinga vizija susiduria su ilgu derinimų procesu ir būtinybe įrodyti, kad sistema būtų valdoma saugiai.

    „Kosmosas yra milžiniškas, todėl net ir tokio masto konstelacija, mūsų vertinimu, neturėtų sukelti kritinės susidūrimų rizikos“, – sakė Elonas Muskas.

    Kol kas tai labiau kryptį nubrėžianti vizija nei patvirtintas įgyvendinimo grafikas, tačiau ji atspindi platesnę tendenciją: DI infrastruktūra ieško naujų vietų, kur būtų galima apdoroti duomenis greičiau ir arčiau jų šaltinio. Jei „SpaceX“ pavyktų sujungti masinę gamybą, dažnus paleidimus ir patikimą orbitinį valdymą, projektas galėtų tapti vienu didžiausių privačių kosmoso planų iki šiol.

  • Internete išplitusios Dua Lipos vestuvių nuotraukos – DI klastotė: kaip žmonės patikėjo

    Internete išplitusios Dua Lipos vestuvių nuotraukos – DI klastotė: kaip žmonės patikėjo

    Socialiniuose tinkluose pastarosiomis dienomis žaibiškai paplito nuotraukų serija, neva rodanti popmuzikos žvaigždės Dua Lipos vestuves Sicilijoje. Kadrai vaizdavo prabangias šventės akimirkas Palerme, tačiau tikrovėje tai ne dokumentinė fotografija, o DI sugeneruotos iliustracijos.

    Nuotraukose dainininkė esą pozuoja su svečiais, šoka miesto gatvėse ir švenčia su ryškiais mados bei muzikos pasaulio veidais. Kai kurios detalės atrodė įtikinamai, todėl dalis auditorijos jas priėmė kaip autentiškus kadrus iš privataus renginio.

    Klastotės buvo platinamos per X, „Instagram“, „Facebook“ ir „Threads“, o jų pasiekiamumas per trumpą laiką išaugo iki milijonų peržiūrų. Nors dalis žmonių greitai atpažino dirbtinumo požymius, kitiems užteko vieno įrašo su lakonišku aprašymu, kad nuotraukos atrodytų tikros.

    Situaciją dar labiau supainiojo tai, kad kai kurios skaitmeninės žiniasklaidos priemonės šias nuotraukas pateikė kaip realias. Tokiais atvejais DI sukurti vaizdai buvo maišomi su tikrais vaizdo įrašais ir kadrais, kuriuose matyti svečiai atvykę į šventės renginius Palerme, tačiau ne pati ceremonija.

    Nuotraukų autorius – italų skaitmeninis kūrėjas Rick Dick, kuriantis satyrinį ir meninį turinį, paremtą garsenybių tema. Jis teigė, kad pradžioje vaizdus publikavo aiškiai pažymėdamas, jog tai DI, tačiau vėliau įrašai buvo perkelti į kitas paskyras, kur dažnai dingo autoriaus žymos ir kontekstas.

    „Didžiausia problema prasideda tada, kai šie vaizdai perpublikuojami: dingsta mano logotipas ir nuoroda į autorių, o turinys pateikiamas kaip tikra fotografija“, – sakė Rick Dick.

    Tokie atvejai vis dažnesni, nes DI vaizdai lengvai prisitaiko prie „tikros akimirkos“ formato: pakanka panašaus apšvietimo, realistiškos kompozicijos ir kelių populiarių simbolių, kad auditorija suabejotų mažiau. Didžiausias plitimo katalizatorius – perpublikavimas, kai originalus paaiškinimas prarandamas, o žinutė sutrumpinama iki emocinio teiginio.

    Tai ne pirmas kartas, kai su garsenybių vestuvėmis susijusios DI klastotės tampa virusinės. Anksčiau panašūs vaizdai buvo siejami ir su aktorės Zendayos tariamomis vestuvėmis, o dalis žmonių, kaip viešai pripažinta, patikėjo net ir turėdami tiesioginį ryšį su jos aplinka.

    Tuo pat metu Palermo dėmesio centre atsidūrė ir tikrasis renginių šurmulys: pranešta apie tarptautinius svečius bei kelias dienas trukusius susibūrimus, kurie sukėlė diskusijų tarp vietos gyventojų. Aktyvistai, pasisakantys prieš perteklinį turizmą, mieste platino plakatus su žinute, kad Palermo nėra nuomojamas, pabrėždami įtampą tarp įvaizdžio ir kasdienės miesto realybės.

    Kol kas viešai pasirodė tik pavieniai agentūrų užfiksuoti svečių atvykimo vaizdai, tačiau oficialių ceremonijos ar priėmimo nuotraukų nebuvo paskelbta. Ekspertai primena, kad vertinant virusinius kadrus svarbu tikrinti pirminį šaltinį, ieškoti originalaus įrašo ir atkreipti dėmesį, ar turinys pažymėtas kaip sukurtas DI.

  • Vėjo jėgainių priežiūra keičiasi: DI valdomi dronai aptinka menkus menčių įtrūkius dar jėgainei sukantis

    Vėjo jėgainių priežiūra keičiasi: DI valdomi dronai aptinka menkus menčių įtrūkius dar jėgainei sukantis

    Vėjo jėgainės ilgą laiką buvo pristatomos kaip švarios, tylios ir beveik nereikalaujančios priežiūros. Tačiau realybėje tai sudėtingi įrenginiai, nuolat veikiami didelių apkrovų, temperatūrų svyravimų, o jūroje dar ir sūraus vandens bei stiprių vėjų.

    Didžiausia problema slypi ten, kur žmonės beveik nežiūri: šimtus metrų aukštyje esančiose mentėse. Net maži pažeidimai gali ilgainiui virsti rimtais konstrukciniais gedimais, kurie reiškia prastovas, brangius remontus ir prarastą elektros gamybą.

    Nematomos menčių problemos

    Menčių defektai dažnai prasideda nuo vos įžiūrimų mikroįtrūkių, paviršiaus erozijos ar laminato sluoksnių pažeidimų. Tokie defektai gali būti sunkiai pastebimi plika akimi, ypač kai jie formuojasi po viršutiniu paviršiumi.

    Istoriškai patikimiausias būdas įvertinti menčių būklę buvo žmonių apžiūra pasitelkiant virves, platformas ar kranus. Tai lėtas, pavojingas darbas, kuris dažnai reiškia, kad jėgainę tenka stabdyti, o jūrinėse elektrinėse prieiga priklauso ir nuo oro sąlygų.

    Dronai tikrina, kai jėgainė veikia

    Pastaraisiais metais sparčiai vystoma alternatyva yra autonominės apžiūros naudojant dronus ir DI. Tokie sprendimai leidžia surinkti didelės raiškos vaizdus, termografinius duomenis ir kitą informaciją, kuri vėliau analizuojama automatiškai, ieškant tipinių pažeidimų požymių.

    Vienas reikšmingiausių pokyčių yra galimybė atlikti apžiūrą jėgainei nesustabdžius darbo. Tai ypač aktualu jūroje, kur kiekviena prastovos valanda kainuoja brangiai, o techninės priežiūros langai dėl oro sąlygų gali būti labai riboti.

    Kodėl tai ypač svarbu jūroje

    Jūriniai vėjo parkai didėja ir statomi vis toliau nuo kranto, todėl logistika sudėtingėja, o gedimų kaina auga. Jei rimtesnis menčių ar mazgų pažeidimas nepastebimas laiku, pasekmės gali reikšti ne tik ilgą remontą, bet ir didelius elektros gamybos praradimus.

    Autonominiai dronai keičia priežiūros logiką: nuo retų, brangių ir rizikingų patikrų pereinama prie dažnesnio, duomenimis grįsto stebėjimo. Tai leidžia gedimus numatyti anksčiau, planuoti remontus tiksliau ir mažinti netikėtų sustojimų tikimybę.

    Galiausiai formuojasi nauja norma, kai didelius energetikos įrenginius prižiūri kitos mašinos. Tokia automatizuota kontrolė tampa vienu svarbiausių veiksnių, leidžiančių vėjo energetikai patikimiau veikti tiek sausumoje, tiek atšiauriomis jūrinėmis sąlygomis.

  • „Anthropic“ ragina testuoti pažangiausius DI modelius: siūlo nepriklausomą auditą prieš paleidimą

    DI bendrovės „Anthropic“ vadovas Dario Amodei parėmė idėją įvesti privalomą pažangiausių DI modelių testavimo ir audito režimą, kuris leistų valdžios institucijoms stabdyti ar atidėti ypač rizikingų sistemų diegimą. Pasak jo, vertinimas turėtų vykti dar prieš viešą modelio paleidimą, o sprendimai remtis techniniais saugumo kriterijais.

    Viešai pristatytoje pozicijoje D. Amodei siūlo remtis nepriklausomų trečiųjų šalių auditoriais, kurie galėtų įvertinti, ar konkretus modelis atitinka aukštus saugos standartus. Jei auditas rodytų pernelyg didelę riziką, diegimas, jo teigimu, turėtų būti blokuojamas arba atšaukiamas, kol bus pašalintos spragos.

    Keturi rizikų blokai

    „Anthropic“ vadovas išskiria kelias pagrindines sritis, kuriose, jo manymu, būtina standartizuota patikra. Tai kibernetinis saugumas, biologinių grėsmių ir piktnaudžiavimo rizika, DI sistemų valdymo praradimo scenarijai bei automatizuota mokslinių tyrimų ir plėtros veikla, kai modeliai gali pagreitinti naujų technologijų kūrimą.

    Tokios sistemos, pasak D. Amodei, turėtų būti vertinamos panašiai kaip aviacijoje, kur prieš pradedant naudoti orlaivį taikomi testai, sertifikavimas ir nuolatinė priežiūra. Jo logika paprasta: kuo didesnė technologijos galia ir poveikio mastas, tuo griežtesni saugos slenksčiai turi būti taikomi.

    Politinis kontekstas ir rinkos spaudimas

    Šie siūlymai pasirodė JAV tęsiantis diskusijoms dėl DI priežiūros modelio ir valdžios vaidmens vertinant naujas, itin galingas sistemas. Pastaruoju metu aptariami scenarijai, kai bendrovės būtų raginamos iš anksto pateikti modelius peržiūrai prieš juos plačiai išleidžiant, tačiau ginčijamasi, ar tokia tvarka turi būti savanoriška, ar privaloma.

    Didėjant DI konkurencijai, bendrovės patiria spaudimą sparčiai diegti naujoves, bet kartu auga ir rizikos: nuo kenkėjiško panaudojimo iki neprognozuojamo elgesio, kai modeliai naudojami sudėtingoms užduotims automatizuoti. Ekspertai vis dažniau pabrėžia, kad vien vidiniai testai gali būti nepakankami, ypač kai modelių galimybės ir taikymo scenarijai sparčiai plečiasi.

    Darbo rinkos klausimas: ką daryti su poveikiu žmonėms?

    D. Amodei taip pat palietė DI poveikį darbo rinkai ir galimą išstūmimą iš tam tikrų profesijų. Jo teigimu, politikos atsakai galėtų apimti mokesčių ir perskirstymo priemones, tarp jų ir universalių kapitalo sąskaitų idėją, kuri leistų visuomenei plačiau dalyvauti DI ekonominės naudos pasidalijime.

    Ši kryptis įsilieja į platesnę JAV diskusiją apie tai, kaip apmokestinti sparčiai augantį technologijų sektorių ir kaip užtikrinti, kad DI kuriama vertė neapsiribotų siauru rinkos dalyvių ratu. Kol kas aiškaus politinio sutarimo nėra, tačiau DI reguliavimo ir ekonominio teisingumo temos Vašingtone tampa vis labiau susijusios.

    „Anthropic“ pozicija išsiskiria tuo, kad viena didžiųjų DI kūrėjų viešai pritaria griežtesniam, į išorės auditą orientuotam režimui. Ar tai virs realiais standartais, priklausys nuo politinių sprendimų, pramonės pasirengimo dalintis testavimo informacija ir nuo to, ar bus sukurti patikimi, nepriklausomi vertinimo mechanizmai.

  • „OpenAI“: su Kinija siejama kampanija taikėsi į JAV nuomonę apie DI ir duomenų centrų plėtrą

    „OpenAI“ pranešė identifikavusi su Kinija siejamą internetinės įtakos operaciją, kuria, bendrovės vertinimu, siekta paveikti JAV visuomenės požiūrį į dirbtinį intelektą ir su juo susijusią infrastruktūrą. Pasak tyrėjų, kampanija buvo nukreipta į diskusijas Vašingtone dėl duomenų centrų plėtros ir federalinės technologijų politikos.

    „OpenAI“ teigia, kad dalis kampanijos dalyvių naudojo „ChatGPT“, kad greičiau kurtų įrašus socialiniams tinklams, komentarus ir vizualinį turinį. Tyrime minimos dvi vartotojų grupės, kurios, tikėtina, veikė iš Kinijos, o jų generuotas turinys buvo platinamas paskyromis, apsimetančiomis amerikiečiais.

    Kaip, anot „OpenAI“, veikė schema

    Pasak bendrovės, viena naratyvų linija siejo duomenų centrų plėtrą su didesnėmis elektros sąnaudomis JAV namų ūkiams ir bandė sustiprinti vietos bendruomenėse jau kylančias abejones. Kita kryptis kritikavo JAV tarifų politiką, ją vaizduodama kaip bandymą dominuoti technologinėje konkurencijoje.

    „OpenAI“ nurodė, kad aptiktos paskyros ir susiję veiklos pėdsakai buvo užblokuoti, kai tik tyrėjai susiejo juos su koordinuotu elgesiu. Bendrovė pabrėžė, kad DI įrankiai tokiose operacijose dažniausiai naudojami ne idėjoms sukurti, o apimčiai didinti ir turiniui pritaikyti skirtingoms auditorijoms.

    „Nei viena kampanija, atrodo, nesulaukė daug tikro, organiško įsitraukimo“, – sakė „OpenAI“ žvalgybos ir tyrimų pagrindinis tyrėjas Benas Nimmo.

    Kodėl duomenų centrai tapo politiniu taikiniu

    Duomenų centrai JAV pastaraisiais metais tapo vienu karščiausių klausimų vietos politikoje: gyventojai ir savivaldybės kelia klausimus dėl elektros tinklų apkrovos, vandens naudojimo, triukšmo, žemės paskirties ir poveikio aplinkai. Dalis valstijų ir miestų svarsto ribojimus ar laikinuosius moratoriumus, kol bus aiškesnės taisyklės ir poveikio vertinimai.

    DI plėtrai reikalinga infrastruktūra yra ypač imli energijai, todėl ginčas persikelia į nacionalinį lygmenį: kaip suderinti technologinę konkurenciją, energetinį saugumą ir vietos bendruomenių interesus. Šiame kontekste, anot „OpenAI“, informacinės operacijos gali bandyti išnaudoti tikras, visuomenėje jau egzistuojančias įtampas.

    Politinis fonas ir reakcijos

    „OpenAI“ tyrimas paskelbtas tuo metu, kai dalis Respublikonų politikų viešai ragina tirti galimą Kinijos vaidmenį kurstant nepritarimą DI duomenų centrams. Tuo pat metu JAV institucijos diskutuoja, ar reikalingi vieningi nacionaliniai aplinkosaugos reikalavimai, ar daugiau sprendimų turėtų likti valstijoms ir savivaldybėms.

    Kinijos ambasados atstovai, kaip nurodoma publikacijoje, į prašymą pakomentuoti operatyviai neatsakė. „OpenAI“ akcentuoja, kad didžiausia šio atvejo reikšmė yra ne pasiektas poveikis, o tai, kokius naratyvus ir auditorijas bando testuoti užsienio įtakos operatoriai.

  • FBI atskleidė klastą: netikri darbo skelbimai viliojo prie slaptos JAV informacijos

    FBI atskleidė klastą: netikri darbo skelbimai viliojo prie slaptos JAV informacijos

    JAV Federalinis tyrimų biuras (FBI) pranešė perėmęs keliolika interneto svetainių, kurios, įtariama, buvo naudojamos verbuoti žmones, turinčius prieigą prie jautrios valstybės informacijos. Tyrėjų vertinimu, šią schemą galėjo koordinuoti tarpininkai, veikiantys Kinijos žvalgybos interesais.

    Svetainėse buvo skelbiami patrauklūs nuotolinio darbo pasiūlymai, pristatomi kaip konsultaciniai projektai. Taikiniais tapo buvę kariškiai, gynybos analitikai, tarptautinės politikos specialistai ir asmenys, turintys saugumo patikras.

    Kaip veikė verbavimo schema

    Siūlytuose vaidmenyse kandidatai būdavo kviečiami rengti ataskaitas ir analizes geopolitikos temomis, kurios iš pirmo žvilgsnio atrodė viešos ir įprastos akademiniam ar konsultaciniam darbui. Tačiau, FBI teigimu, vėliau užsakovai vis dažniau bandydavo išgauti ne viešai prieinamą informaciją ir duomenis, galinčius turėti slaptumo požymių.

    „Iš pradžių tai atrodė kaip legalus nuotolinis konsultavimas, bet vėliau užduotys kryptingai stūmė į ne viešos informacijos sritį“, – teigiama FBI viešai aptartuose tyrimo dokumentuose.

    Tyrėjai nurodo, kad organizatoriai stengėsi kruopščiai slėpti tapatybes. Tam buvo naudojamos dirbtinis intelektas sugeneruotos nuotraukos ir vaizdo įrašai, pavogti realių įmonių duomenys bei suklastoti tariamų ekspertų profiliai.

    Pinigų keliai ir paieška socialiniuose tinkluose

    Finansavimas, kaip įtariama, vyko per kriptovaliutas ir užsienio finansų institucijas, todėl pinigų srautų atsekimas tapo sudėtingesnis. Kai kuriems į schemą įtrauktiems žmonėms buvo siūlomi dideli atlygiai už raportus apie JAV ir Kinijos santykius, konfliktą Artimuosiuose Rytuose ar kitus tarptautinės darbotvarkės klausimus.

    FBI duomenimis, potencialių kandidatų buvo ieškoma ir per populiarias profesinių kontaktų platformas bei laisvai samdomo darbo svetaines. Didesnė rizika kyla tiems, kurie viešai nurodo turintys specifinę patirtį, dalyvavę valstybės projektuose ar turėję prieigą prie riboto naudojimo informacijos.

    Ko ieškoti, kad nepakliūtumėte

    Kibernetinio saugumo ekspertai pabrėžia, kad tokios operacijos dažnai remiasi socialine inžinerija, kai pasitikėjimas kuriamas palaipsniui. Įspėjamieji ženklai gali būti miglotai apibrėžtas užsakovas, prašymai pereiti į privačius kanalus, neįprastai dosnus atlygis ir klausimai, kurie akivaizdžiai peržengia viešos informacijos ribas.

    Vienas iš tyrime minimų epizodų atskleidė ir akivaizdžius klastos požymius: vienoje perimtoje svetainėje buvo pateiktos rekomendacijos, priskirtos išgalvotiems popkultūros personažams. Tyrėjų teigimu, tokie „įrodymai“ buvo naudojami siekiant greitai sukurti patikimumo įspūdį.

    FBI ragina asmenis, turinčius patirties valstybės tarnyboje ar dirbusius su jautria informacija, ypač atsargiai vertinti netikėtus darbo pasiūlymus ir „konsultavimo“ užklausas. Kilus įtarimų, rekomenduojama fiksuoti susirašinėjimą ir kreiptis į atsakingas institucijas.

  • „Anthropic“ pristatė silpnesnį „Fable 5“ DI modelį: žada saugiklius nuo kibernetinių atakų

    JAV bendrovė „Anthropic“ pristatė naują bendro naudojimo dirbtinio intelekto modelį „Fable 5“, kurį pati įvardija kaip sąmoningai apribotą savo pažangiausios „Mythos“ krypties versiją. Sprendimas priimtas augant diskusijoms, kaip viešai diegti itin galingus DI įrankius, kad jie nebūtų lengvai pritaikomi kenkėjiškiems veiksmams.

    Pasak „Anthropic“, „Fable 5“ išlaiko aukštą bendrą našumą, tačiau jautrios sritys, tokios kaip kibernetinis saugumas ar biologija, apdorojamos per mažiau pajėgų modelį „Opus 4.8“. Tokiu būdu įmonė siekia sumažinti tikimybę, kad vartotojai išgaus instrukcijas kibernetinėms atakoms ar kitoms pavojingoms veikloms.

    „Tokio pajėgumo modelio išleidimas kelia rizikų. Be saugiklių, „Fable 5“ gebėjimai, pavyzdžiui, kibernetinio saugumo srityje, galėtų būti panaudoti padaryti rimtą žalą“, – teigė „Anthropic“.

    Kartu bendrovė paskelbė ir apie „Claude Mythos 5“ atnaujinimą, kuris iki šiol buvo pasiekiamas tik ribotam ratui organizacijų. Ši prieiga siejama su programa „Project Glasswing“, orientuota į kritinės infrastruktūros saugos stiprinimą ir pažeidžiamumų paiešką dar iki platesnio modelių prieinamumo.

    „Anthropic“ teigimu, „Fable 5“ remiasi ta pačia pagrindine architektūra kaip ir „Mythos“, tačiau viešajam naudojimui taikomi griežtesni ribojimai. Tuo metu dalyviai, dirbantys su „Project Glasswing“, gali turėti platesnes galimybes, nes jų naudojimo scenarijai labiau kontroliuojami ir nukreipti į gynybą.

    Įmonė taip pat signalizuoja ketinanti plėsti prieigą prie „Mythos“ modelių, nes konkurencija tarp JAV kūrėjų dėl pažangiausių sprendimų aštrėja. Paraleliai stiprėja ir politinis spaudimas: pastaraisiais mėnesiais JAV vis aktyviau svarsto, kaip užtikrinti, kad naujos kartos DI įrankiai stiprintų kibernetinę gynybą, bet kartu nebūtų lengvai pritaikomi piktnaudžiavimui.

    Rizikų tema aktuali ne vien „Anthropic“: pažangūs modeliai jau dabar naudojami automatizuotai analizuoti programinį kodą, aptikti klaidas ir vertinti konfigūracijas. Tačiau tos pačios funkcijos gali būti nukreiptos ir į silpnų vietų paiešką, todėl dalis bendrovių renkasi vadinamąjį diferencijuotą prieigos modelį, kai jautresnės galimybės atveriamos tik patikrintiems partneriams.

    „Anthropic“ sprendimas išleisti mažiau galingą „Fable 5“ versiją rodo bandymą suderinti du tikslus: išlaikyti rinkai patrauklų, našų DI įrankį ir kartu apriboti scenarijus, kurie galėtų kelti grėsmę kibernetiniam saugumui. Artimiausiu metu rinka stebės, ar tokie saugikliai iš tiesų veiksmingi praktikoje ir kaip greitai bus plečiama prieiga prie „Mythos 5“.

  • „Anthropic“ pristatė Claude Fable 5 ir Mythos 5: galia stulbina, bet dalis versijos – tik patikimiems

    „Anthropic“ pristatė Claude Fable 5 ir Mythos 5: galia stulbina, bet dalis versijos – tik patikimiems

    JAV dirbtinio intelekto bendrovė „Anthropic“ paskelbė apie naują Claude modelių šeimą: viešai prieinamą Claude Fable 5 ir riboto priėjimo Claude Mythos 5. Abu sprendimai remiasi tuo pačiu baziniu modeliu, tačiau skiriasi taikomomis saugumo apsaugomis ir leidžiamų užklausų apimtimi.

    Pasak bendrovės, Claude Fable 5 skirtas plačiam naudojimui, todėl jautriose temose veikia griežtesnės apsaugos, mažinančios piktnaudžiavimo riziką. Tuo metu Claude Mythos 5, apibūdinamas kaip mažiau „apribotas“, suteikiamas tik patikimiems partneriams, daugiausia kibernetinio saugumo bei biologijos ir chemijos srityse.

    „Anthropic“ teigia, kad naujos kartos modeliai ypač stiprūs ilgo konteksto ir daugiaetapių užduočių scenarijuose, kai reikia apdoroti itin didelius dokumentų kiekius. Tokiose situacijose modelis gali remtis tarpinėmis pastabomis, nuosekliai tikslinti atsakymus ir mažinti klaidų tikimybę.

    Vienas akcentuojamų patobulinimų – gebėjimas geriau suprasti mišrius duomenis, kai tekstas derinamas su lentelėmis, diagramomis ar ilgais dokumentais. „Anthropic“ pateikia pavyzdžių, kad modelis patikimiau atlieka analitines užduotis, įskaitant sudėtingesnį priežastinių ryšių vertinimą ir finansinių scenarijų interpretavimą.

    Kita kryptis – vaizdinė analizė. Bendrovės aprašymuose minimi scenarijai, kai DI iš ekrano nuotraukų atkuria programinės įrangos elementus, iš grafinių iliustracijų ištraukia skaitinius duomenis ar sprendžia užduotis, kuriose ankstesni modeliai strigdavo dėl per mažai konteksto.

    Programavimo srityje Claude Fable 5 pristatomas kaip modelis, galintis padėti dideliuose inžineriniuose darbuose, įskaitant migracijas ir ilgalaikį kodo bazės tvarkymą. „Anthropic“ taip pat mini, kad modelis geriau prisitaiko prie produkcinių reikalavimų, kai svarbi ne tik kodo idėja, bet ir realus pritaikomumas, testavimas bei stabilumas.

    Lygiagrečiai su našumo ambicijomis bendrovė daug dėmesio skiria valdymo mechanizmams. Vietoj paprasto atsisakymo atsakyti į rizikingą užklausą, „Anthropic“ aprašo sistemą, kurioje pavojingais atvejais užklausa nukreipiama į ankstesnės kartos modelį, o vartotojas informuojamas, kad įvyko perjungimas.

    „Jei užklausa įvertinama kaip rizikinga, sistema ne visada nutraukia sesiją, o gali automatiškai pateikti atsakymą naudodama ankstesnės kartos modelį“, – teigiama „Anthropic“ pristatomame sprendimo aprašyme.

    Gamintojas taip pat skelbia apie 30 dienų duomenų saugojimo politiką šiai modelių klasei, kuri, bendrovės aiškinimu, reikalinga sudėtingiems piktnaudžiavimo scenarijams identifikuoti ir klaidingiems suveikimams mažinti. „Anthropic“ nurodo, kad šie duomenys nėra naudojami modelių mokymui, o po nustatyto laikotarpio ištrinami.

    Kainodaros dalyje „Anthropic“ pateikia įkainius pagal tokenus, tai yra pagal įvesties ir išvesties apimtį. Pagal viešai skelbtą informaciją, už 1 000 000 įvesties tokenų prašoma apie 9 eurus, o už 1 000 000 išvesties tokenų – apie 46 eurus, skaičiuojant pagal apytikslį valiutos kursą.

    Claude Fable 5, kaip nurodo bendrovė, nuo pristatymo dienos pasiekiamas per programines sąsajas kūrėjams ir daliai verslo planų, o riboto priėjimo Claude Mythos 5 išlieka skirtas tik patvirtintoms organizacijoms. „Anthropic“ taip pat mini, kad artimiausiu metu numatoma plėsti patikimo priėjimo programą, tačiau detalės priklausys nuo patikrų ir saugumo reikalavimų.

    Šis pristatymas atspindi platesnę rinkos tendenciją, kai pažangiausi DI modeliai skaidomi į viešą ir ribotos prieigos versijas. Viešajai auditorijai siūlomas saugesnis funkcionalumas, o jautrioms sritims – atskiras, griežtai kontroliuojamas priėjimas, kuriame prioritetas teikiamas rizikų valdymui ir atsekamumui.

  • „Apple“ kaltina ES dėl naujos Siri su DI: Europos Komisija atkerta – kliūčių nėra

    „Apple“ kaltina ES dėl naujos Siri su DI: Europos Komisija atkerta – kliūčių nėra

    Naujoji Siri Europoje startuos ribotai

    „Apple“ per WWDC pristatė atnaujintą Siri su dirbtinis intelektas funkcijomis, tačiau pradinis jos paleidimas Europoje bus ribotas. Bendrovė teigia, kad sprendimą lėmė Europos Sąjungos reguliavimas ir reikalavimai, kylantys iš Skaitmeninių rinkų akto.

    Pagal šį planą naujoji Siri iš pradžių nebus pasiekiama „iPhone“ ir „iPad“ įrenginiuose Europos Sąjungoje, nors „Mac“ kompiuteriuose kai kurios funkcijos gali veikti. Tai reiškia, kad dalis naudotojų naujoves pamatys vėliau nei JAV ar kitose rinkose.

    Europos Komisijos atsakymas: DMA netrukdo

    Europos Komisija, reaguodama į „Apple“ argumentus, pabrėžė, kad Skaitmeninių rinkų akte nėra nuostatų, kurios draustų bendrovei pristatyti naujus produktus ar funkcijas ES valstybėse narėse. Komisijos atstovų pozicija aiški: kliūtys, jei jos atsiranda, susijusios su tuo, kaip pati įmonė pasirengusi laikytis taisyklių.

    „Skaitmeninių rinkų akte nėra nieko, kas trukdytų „Apple“ diegti naujas funkcijas Europos Sąjungoje“, – sakė Europos Komisijos atstovas Thomas Regnier.

    Pasak jo, vietoj to, kad būtų ieškoma suderinamų sprendimų, „Apple“ kreipėsi į Europos Komisiją dėl išimties interoperabilumo pareigoms, numatytoms DMA, ir prašė atidėjimo bent 18 mėnesių. Komisija tokio kelio nepalaiko.

    Ką tai reiškia naudotojams ir rinkai

    Ribojimai labiausiai palies „iPhone“ ir „iPad“ naudotojus, o netiesiogiai ir „Apple Watch“, nes laikrodžio funkcijos dažnai priklauso nuo susieto telefono galimybių. Praktikoje tai gali reikšti, kad naujesnės balso asistento galimybės Europoje įsitvirtins vėliau, o funkcionalumas skirsis priklausomai nuo įrenginio.

    Panašus scenarijus jau buvo matytas diegiant „Apple Intelligence“, kai dalis funkcijų Europoje startavo nevienodai skirtingose platformose. Tokia fragmentacija tampa vis dažnesnė, kai pasauliniai technologijų gamintojai bando suderinti greitą DI naujovių plėtrą su griežtėjančiais privatumo, konkurencijos ir platformų atvirumo reikalavimais.

    Skaitmeninių rinkų aktas didžiosioms platformoms, vadinamiesiems vartų saugotojams, numato pareigas, susijusias su sąžininga konkurencija ir didesniu paslaugų suderinamumu. „Apple“ atveju jautriausios sritys paprastai siejamos su operacinės sistemos funkcijomis, prieiga prie tam tikrų sąsajų ir trečiųjų šalių sprendimų integracija, todėl kiekviena nauja giliai į sistemą įsišaknijusi DI funkcija tampa ir teisiniu, ir techniniu išbandymu.