Tag: Duomenų apsauga

  • Lenkijos gynybos ministerijos ekspertas įspėja: DI gali tapti „Trojos arkliu“ jūsų duomenims

    Dirbtinis intelektas vis dažniau tampa kasdieniu pagalbininku – jis prisimena pokalbio kontekstą, prisitaiko prie mūsų poreikių ir netgi parenka „paguodos“ žodžius. Tačiau būtent šis patogumas, pasak Lenkijos gynybos ministerijos kibernetinio saugumo eksperto, gali tapti didžiausia rizika.

    Pulk. dr. inž. Michałas Malinowskis, pagrindinis specialistas Lenkijos nacionalinės gynybos ministerijos Kibernetinio saugumo departamente, konferencijoje „The Hack Summit“ perspėjo, kad DI gali veikti kaip „Trojos arklys“ – pavojus slypi ne tik technologijoje, bet ir tame, kad patys žmonės jai atveria duris.

    Eksperto teigimu, generatyviniai pokalbių robotai personalizuoja atsakymus ir gali naudotis vartotojo pateiktais ar atvertais resursais – dokumentais, kalendoriais, failais. Ilgainiui atsiranda pagunda dalintis vis daugiau informacijos, nes taip „paprasčiau ir greičiau“.

    Svarbiausias momentas – žmogiškasis veiksnys. Kibernetiniame saugume žmogus dažnai vadinamas silpniausia grandimi: net ir geriausios apsaugos priemonės nepadės, jei pats vartotojas, vedamas patogumo, pateiks jautrius duomenis ar suteiks prieigą prie savo paskyrų.

    Kaip DI „prisijaukina“ vartotoją

    M. Malinowskis pabrėžė, kad reikia atskirti patį DI modelį nuo visos sistemos, kuria naudojamės. Populiarios generatyvinės pokalbių platformos gali „atpažinti“ vartotojo vardą, darbo kontekstą ar jo pageidavimus – ir tai daugeliui patinka, nes nereikia kiekvieną kartą aiškinti to paties.

    Tokioje situacijoje vartotojui lengva pamiršti, kad bendrauja ne su žmogumi, o su technologija, kuriai patikima vis daugiau asmeninės informacijos. Kuo patogesnė tampa sistema, tuo didesnė tikimybė, kad bus žengtas dar vienas žingsnis – įkeltas dokumentas, atverta debesijos saugykla ar suteikta prieiga prie kalendoriaus.

    Ekspertas atkreipė dėmesį ir į emocinę riziką – iliuzinį jausmą, kad „mašina supranta“. Jo aiškinimu, DI geba prisitaikyti prie skirtingų žmonių, profesijų ar amžiaus, todėl vartotojui gali pasirodyti, jog pokalbių robotas yra „jo“, atspindi mąstymą ir visada pritaria.

    „Trojos arklio“ analogija ir duomenų kaina

    „Trojos arklio“ istorijoje, priminė M. Malinowskis, lemtingas buvo ne pats objektas, o tai, kad miestiečiai jį įsileido į vidų. Panašiai ir su DI – technologija tampa rizikinga tada, kai dėl jos naudos patys palaipsniui atveriame prieigas prie vis didesnės savo gyvenimo dalies, įskaitant privačią.

    Tokios prieigos yra vertingos ne tik patogumui. Jautrūs dokumentai, darbo medžiaga, asmeniniai planai ar įpročiai gali tapti patrauklūs tiek kibernetiniams nusikaltėliams, tiek dezinformacijos skleidėjams, kuriems svarbu rasti „atviras duris“.

    Paklaustas apie vadinamąjį duomenų „nuodijimą“ (angl. data poisoning) informacinėse operacijose, ekspertas teigė, kad botų aktyvumas internete yra milžiniškas. Jo žodžiais, botai skenuoja, ieško ir bando jungtis prie įvairių sistemų, o apsaugai vis labiau pasitelkiami ugniasienės ir kiti gynybos sprendimai.

    M. Malinowskis taip pat pažymėjo, kad šiuo aspektu karinė aplinka iš esmės nesiskiria nuo civilinės – su automatizuotais bandymais prisijungti susiduria ir įprasti elektroninės prekybos ar žaidimų portalai. Tai reiškia, kad dėmesys informacijos higienai ir prieigų valdymui aktualus visiems, nepriklausomai nuo darbo srities.

    DI ir informacinės operacijos: rizika didėja

    Kalbėdamas apie DI naudojimą informacinėse operacijose, ekspertas pripažino, kad reiškinio mastas yra didelis ir nebūtinai apsiriboja vien priešiškų valstybių veikla. Jo teigimu, įvairūs botai ir avatarai egzistavo dar nuo interneto pradžios, tačiau šiandien jų galimybės ir automatizavimo lygis gerokai išaugę.

    Tekste taip pat minima, kad Lenkijoje vis dar stinga visuomenės informacinio saugumo sąmoningumo, o rizika didėja. Todėl, pasak eksperto, būtina nepamiršti paprasto principo: kuo daugiau duomenų ir prieigų suteikiama sistemoms, tuo didesnė kaina, jei jos bus panaudotos netinkamai.
  • Ispanija prieš rinkimus taikosi į „TikTok“: po tyrimo dėl vaikų išnaudojimo pradėtos procedūros

    Ispanija prieš rinkimus taikosi į „TikTok“: po tyrimo dėl vaikų išnaudojimo pradėtos procedūros

    Artėjant lapkričio 29-osios nacionaliniams rinkimams Ispanijoje, premjero Pedro Sánchezo vadovaujama Socialistų partija pasirinko netikėtą kampanijos kryptį – ne jungtis prie „TikTok“, o siekti šią platformą šalyje apriboti.

    Impulsu tapo pirmadienį paskelbtas Ispanijos tyrimas, kuriame „TikTok“ kaltinama pernelyg vangiai reaguojant į vaikų seksualinio išnaudojimo medžiagą. Po publikacijos jaunimo ministerija pranešė mėginsianti blokuoti platformą.

    Trečiadienį prokuratūra pradėjo preliminarų tyrimą. Tą pačią dieną P. Sánchezas socialiniame tinkle „X“ sprendimą pasitiko džiugiai, teigdamas, kad „nebaudžiamumo socialiniuose tinkluose dienos baigėsi“ ir jog jokia platforma nėra aukščiau įstatymo bei vaikų teisių.

    Tyrimą paskelbusi pilietinės visuomenės grupė „Maldita“ sukėlė didelį atgarsį, o valdžia per trumpą laiką ėmėsi kelių teisinių žingsnių: kreipėsi ir į duomenų apsaugos institucijas, ir į prokuratūrą.

    Valdžiai banas – politiškai patogus, teisiškai sudėtingas

    Viešai skelbiama, kad ES teisės aktai nustato aukštą kartelę visiškai sustabdyti atvirai veikiančią platformą. Vis dėlto tai nesustabdė valdžios puolimo: P. Sánchezas televizijos interviu pareiškė, jog jei reikės suspenduoti socialinį tinklą Ispanijoje, vyriausybė tai padarys.

    Premjerui tai – proga perkelti dėmesį į vaikų saugumą ir technologijų bendrovių atsakomybę, ypač po smukusių reitingų, siejamų su praėjusį mėnesį įvykusia traukinio katastrofa Tolede, per kurią žuvo 69 žmonės.

    P. Sánchezas taip pat aiškino, kad vyriausybė siekia užtikrinti platformų vadovų „baudžiamąją atsakomybę“ už jų valdomų paslaugų daromą žalą.

    „TikTok“ atsakas ir opozicijos laikysena

    „TikTok“ teigė, kad po „Maldita“ pranešimo operatyviai identifikavo ir pašalino turinį. Platformos atstovas nurodė, kad vaikų seksualinio išnaudojimo medžiaga yra griežtai draudžiama, o aptikimui ir šalinimui naudojamos pažangios technologijos bei speciali vaikų saugos komanda.

    Tačiau politiniai dividendai valdantiesiems gali būti riboti: pagrindinis P. Sánchezo oponentas, konservatorių Liaudies partijos lyderis Alberto Núñezas Feijóo, taip pat griežtai kritikavo „TikTok“ ir susitiko su „Maldita“ komanda.

    Liaudies partijos atstovai viešai pareiškė, kad situacija yra nepriimtina ir jos negalima ignoruoti, o vaikų apsauga esą bus vienas svarbiausių prioritetų.

    Kas realiai gali uždrausti platformą

    Ispanijos jaunimo ir vaikų ministerija prašė šalies duomenų apsaugos institucijos suspenduoti „TikTok“, tačiau pripažino, kad pati tokios galios neturi. Pasak ministerijos atstovo, vienintelis kelias priverstinai sustabdyti paslaugą – teismo sprendimas.

    Tekste primenamas ir precedentas: 2024 metais teisėjas Santiago Pedraz buvo nurodęs trims dienoms blokuoti „Telegram“, bet vėliau sprendimą atšaukė, argumentuodamas, kad priemonė neproporcinga. Tai rodo, kad blokavimas teoriškai įmanomas, tačiau praktiškai – mažai tikėtinas.

    Dar vienas svarbus ribojimas – ES lygmens taisyklės. „TikTok“ privatumo priežiūra Europoje daugiausia siejama su Bendruoju duomenų apsaugos reglamentu, o pagrindinė priežiūros institucija yra Airijos duomenų apsaugos tarnyba, todėl Ispanijos prašymas gali turėti ribotą poveikį.

    Vis dėlto Ispanijos duomenų apsaugos institucija gali inicijuoti skubos procedūrą, leidžiančią taikyti teisiškai privalomas priemones iki trijų mėnesių, jei yra būtinybė skubiai ginti žmonių privatumo teises.

    Platesnį platformų turinio moderavimo klausimą ES reguliuoja Skaitmeninių paslaugų aktas, pagal kurį Europos Komisija jau yra pradėjusi kelis tyrimus dėl „TikTok“. Tarp pirminių išvadų minimi galimi pažeidimai, susiję su nepilnamečių apsauga ir priklausomybę skatinančiu dizainu, nors baudos dar nėra skirtos.

  • JT ekspertai įspėja: „Big Tech“ įtaka gali silpninti Airijos privatumo priežiūrą

    JT ekspertai įspėja: „Big Tech“ įtaka gali silpninti Airijos privatumo priežiūrą

    Jungtinių Tautų paskirti žmogaus teisių ekspertai kreipėsi į Airijos valdžią, perspėdami dėl galimos didžiųjų technologijų bendrovių įtakos šalies privatumo priežiūrai ir kliūčių, trukdančių žmonėms efektyviai ginti savo teises teismuose.

    Ekspertai pabrėžia, kad nepriklausoma duomenų apsaugos priežiūra ir reali galimybė kreiptis į teismą yra esminės teisės į privatumą garantijos, ypač kai kalbama apie galingas technologijų įmones.

    Airija yra viena svarbiausių Europos technologijų centrų – čia įsikūrusios tokių bendrovių kaip „Apple“, „Google“, „Meta“ ir „Microsoft“ Europos būstinės. Dėl to Airijos Duomenų apsaugos komisija (DPC) dažnai tampa pagrindine ES privatumo teisės vykdytoja, nagrinėjančia skundus ir tyrimus, galinčius turėti pasekmių visoje Europos Sąjungoje.

    JT ekspertai išskyrė vadinamųjų „sukamųjų durų“ riziką, kai žmonės juda tarp reguliuotojų ir tų pačių sektorių, kuriuos prižiūri, ir teigė, kad atrankos į tokias pareigas turėtų remtis objektyviais kriterijais bei padėti iš anksto identifikuoti galimus interesų konfliktus.

    Airijos reguliuotojas: esame nepriklausomi

    Airijos duomenų apsaugos institucija ir Vyriausybė ne kartą atmetė kaltinimus dėl netinkamos įtakos. Į JT ekspertų pastabas sureagavęs DPC atstovas Evanas O’Leary pakartojo, kad komisija yra nepriklausoma nuo Airijos valdžios.

    Jo teigimu, nepriklausomumą esą atspindi ir institucijos veiklos rezultatai – po tyrimų skirta baudų už daugiau nei 4,4 mlrd. eurų.

    DPC atstovas taip pat akcentavo, kad dabartinės trijų asmenų komisijos narių profesiniai ir asmeniniai ryšiai reglamentuojami etikos, tarnybos paslapčių ir lobistinės veiklos reguliavimo normomis bei Duomenų apsaugos įstatymo nuostatomis.

    Teisminės kliūtys: brangu bylinėtis su gerai finansuojamomis įmonėmis

    Be privatumo priežiūros nepriklausomumo, JT ekspertai atkreipė dėmesį ir į finansines kliūtis, kurios gali riboti galimybes siekti teisinės gynybos Airijoje. Jie teigė, kad tokios kliūtys ypač apsunkina žmones, norinčius bylinėtis su gerai finansuojamais korporaciniais atsakovais.

    Tekste pažymima, kad Airijoje galiojantys istoriniai teisiniai apribojimai riboja trečiųjų šalių finansavimą grupiniams ieškiniams, įskaitant bylas prieš didžiąsias technologijų bendroves.

    Ekspertai priminė, jog ankstesnė privati patirtis savaime nereiškia, kad pareigūnas praranda nepriklausomumą, tačiau profesiniai ryšiai, finansiniai interesai ir tęstiniai įsipareigojimai turi būti tinkamai įvertinti, o prireikus – užtikrintos atskleidimo ir nusišalinimo apsaugos.

    Kodėl tai svarbu visai ES

    JT specialiosios pranešėjos Ana Brian Nougrères ir Margaret Satterthwaite akcentavo, kad Airijos DPC sprendimai gali paveikti žmones visoje Europos Sąjungoje, todėl institucijos nepriklausomumas tampa ypač reikšmingas.

    Jos pabrėžė, kad priežiūros institucijos turi turėti galimybę priimti sprendimus be netinkamo spaudimo – įskaitant ir prižiūrimos pramonės įtaką.

    JT ekspertai yra nepriklausomi Jungtinių Tautų Žmogaus teisių tarybos paskirti asmenys, o jų nuomonė nebūtinai atspindi JT poziciją. Airijos Vyriausybė į prašymą pakomentuoti iš karto neatsakė.

  • ES KIDS aktas gali paliesti ne tik socialinius tinklus: naujos pareigos ir žaidimams bei DI pokalbių robotams

    ES KIDS aktas gali paliesti ne tik socialinius tinklus: naujos pareigos ir žaidimams bei DI pokalbių robotams

    Europos Sąjungoje svarstomas KIDS aktas, skirtas geriau apsaugoti vaikus internete, gali turėti pasekmių kur kas platesniam paslaugų ratui nei vien socialiniai tinklai. Jei siūlymai bus priimti, naujų pareigų gali sulaukti ir diskusijų platformos, vaizdo žaidimų kūrėjai bei DI pokalbių robotus siūlančios įmonės.

    Kaip „Euronews“ nuomonės skiltyje rašo teisininkas Peteris Craddockas, dalis viešų diskusijų koncentruojasi į vaikų prieigą prie socialinių tinklų, tačiau reali teisės akto apimtis gali apimti ir paslaugas, kurios iš pažiūros nėra skirtos vaikams.

    Pagal siūlomą reguliavimą numatomos amžiaus ribos, stipresnis amžiaus patikrinimas ir reikalavimas vaikų apsaugos priemones „įdiegti pagal dizainą“ pačiose skaitmeninėse paslaugose. Galutinė akto forma dar derinama, tačiau verslui jau dabar kyla klausimų, ką teks keisti ir kaip suderinti saugumą su vartotojams svarbiomis funkcijomis.

    Ypač jautri sritis – amžiaus patikros priemonės ir su tuo susiję duomenų apsaugos aspektai. Idėja apsaugoti vaikus neturėtų virsti situacija, kai apie visus naudotojus pradedama rinkti perteklinė asmeninė informacija.

    Kada pokalbių robotas tampa „kompanionu“?

    Siūlyme minimi ir vadinamieji DI „kompanionai“, ir bendro pobūdžio pokalbių robotai. DI kompanionas apibrėžiamas kaip sprendimas, kuriame vyksta tęstinis, personalizuotas bendravimas, imituojantis ar skatinantis socialinį, emocinį ar tarpasmeninį ryšį.

    Tai reiškia, kad po reguliavimo „skėčiu“ teoriškai gali atsidurti ne tik produktai, reklamuojami kaip virtualūs draugai. Tekste pateikiamas pavyzdys: klientų aptarnavimo pokalbių robotas, kuris kreipiasi vardu, prisimena ankstesnius pokalbius ir stengiasi nuraminti, savaime dar netampa „kompanionu“, bet parodo, kur prasideda riba tarp naudingos personalizacijos ir ryšio kūrimo.

    Tarp svarstomų saugiklių – reikalavimai riboti funkcijas, galinčias kurti emocinę priklausomybę, taip pat testavimo ir stebėsenos pareigos. Kartu keliama dilema: kaip paslaugų teikėjams praktiškai įvertinti priklausomybės riziką, jei skirtingiems naudotojams tas pats bendravimo tonas gali turėti labai nevienodą poveikį.

    Persidengimas su kitais ES teisės aktais

    KIDS aktas būtų kuriamas remiantis Skaitmeninių paslaugų aktu, kuris jau numato tam tikras nepilnamečių apsaugas. Tačiau siūlymai galėtų išplėsti pareigas ir toms paslaugoms, kurios nepatenka į dabartinę taikymo apimtį.

    Be to, jis veiktų greta kitų reglamentų – pavyzdžiui, DI akto, audiovizualinės žiniasklaidos taisyklių ir vartotojų apsaugos reikalavimų. Todėl įmonėms tektų vertinti visumą, o ne kurti atskiras, tarpusavyje nesuderintas atitikties programas.

    Tekste taip pat atkreipiamas dėmesys į automatizuotus sprendimus: jei visiškai automatizuotas sprendimas reikšmingai paveikia žmogaus galimybes naudotis paslauga, gali atsirasti papildomų pareigų pagal BDAR. Nors bendro draudimo automatizuoti sprendimus vaikų atžvilgiu nėra, jų apsauga reikalauja ypatingo atsargumo.

    Ką gali tekti keisti skaitmeninėms paslaugoms?

    Vienas iš akcentų – net ir „suaugusiesiems skirtos“ bendruomenės ar forumai negalėtų automatiškai laikyti savęs nepatenkančiais į reguliavimo lauką vien dėl to, kad jų auditorija numatyta vyresnė. Pareigos gali atsirasti priklausomai nuo to, ar vaikai realiai gali pasiekti paslaugą ir kokios funkcijos joje veikia.

    Siūlyme skiriamos skirtingos amžiaus užtikrinimo priemonės. Amžiaus verifikavimui numatomas sertifikuotas trečiosios šalies sprendimas, o kitoms amžiaus užtikrinimo formoms galėtų būti taikomi kiti metodai, jei jie atitinka teisės akto reikalavimus. Paprasto „įrašykite savo amžių“ nepakaktų.

    Dar viena jautri tema – vadinamasis „priklausomybę skatinantis dizainas“. Daugiau laiko praleidžiant paslaugoje ne visada aišku, ar tai žala, ar tiesiog ženklas, kad paslauga naudinga ar įdomi, todėl verslui reikėtų aiškesnių rizikos indikatorių ir proporcingų testavimo lūkesčių.

    Autorius verslui siūlo pradėti ruoštis nuo paveikiamų funkcijų žemėlapio: įvertinti, kur vaikai gali pasiekti turinį, kokie registracijos ar nustatymų sprendimai gali keistis, ir kur susikerta produkto dizainas bei duomenų apsauga. Akcentuojama, kad tai turėtų būti ne vien „atitikties“ specialistų užduotis – reikalingas teisininkų, produkto ir technologijų komandų darbas.

    Galiausiai pabrėžiama, kad teisiškai aiškus reguliavimas yra tik dalis sprendimo: net ir įvedus ribojimus, tai dar nereiškia, kad paaugliai jų laikysis. Todėl lygiagrečiai teks spręsti ir praktinio veiksmingumo klausimą.

  • „Ford“ žada „80-ųjų režimą“: vairuotojai galės išjungti duomenų rinkimą, bet praras dalį funkcijų

    „Ford“ žada „80-ųjų režimą“: vairuotojai galės išjungti duomenų rinkimą, bet praras dalį funkcijų

    „Ford“ pristatė naują privatumo iniciatyvą, pagal kurią vairuotojai galės atsisakyti su automobiliu susijusių duomenų dalijimosi ir pasirinkti vadinamąjį „quasi-80-ųjų režimą“ – mažiau „prisijungusio“ automobilio patirtį.

    Tam bendrovė šią savaitę paleido „Privacy Promise“ interneto svetainę, kurioje aiškinama, kokią informaciją renka sujungti automobiliai ir kaip vairuotojas gali išjungti duomenų siuntimą.

    Pasak „Ford“, priklausomai nuo modelio, gali būti renkami vietos nustatymo duomenys, vairavimo ypatumai, diagnostinė informacija ir kiti sujungtumo duomenys – tiek iš automobilio, tiek per gamintojo išmaniojo telefono programėlę.

    Gamintoja pabrėžia, kad svarbiausia šios iniciatyvos dalis yra aiškus pasirinkimas: vairuotojas gali nuspręsti, ar nori dalintis duomenimis, o jei nenori – atsijungti nuo sujungtų paslaugų.

    Kas yra „quasi-80-ųjų režimas“

    „Ford“ vyriausioji privatumo pareigūnė Kristin Jones teigė, kad tikslas – sudaryti galimybę tiems, kurie nenori dalintis jokiais sujungtumo duomenimis, praktiškai „atsijungti“ ir gauti senesnių laikų automobiliui artimesnę patirtį.

    Ji šią idėją apibūdino kaip „quasi-80-ųjų režimą“: vairuotojas gali atsisakyti sujungtų funkcijų ir naudotis automobiliu su mažesne skaitmeninių paslaugų dalimi.

    Ką prarandate išjungę sujungtumą

    „Ford“ akcentuoja ir kainą, kurią tenka sumokėti už didesnį privatumo lygį: automobilis negali vienu metu nesidalinti, kur yra, ir kartu gauti su vieta susijusios naudingos informacijos, pavyzdžiui, realaus laiko eismo duomenų.

    Jei vairuotojas išjungia sujungtą navigaciją, interneto ryšį ir vietos nustatymo funkcijas programėlėje, dalis funkcionalumo automobilyje tiesiog nebeveiks arba veiks ribotai.

    Duomenų atsisakymas turi pasekmių ir pačiai bendrovei: „Ford“ teigia, kad renkami duomenys padeda geriau pritaikyti automobilių funkcijas pagal tai, ko nori ir kuo naudojasi vairuotojai.

    Kontekstas: didesnis dėmesys vairuotojų duomenims

    Nauja „Ford“ privatumo svetainė pristatyta po to, kai „General Motors“ sutiko dėl 220 mln. JAV dolerių taikos susitarimo byloje, susijusioje su vairuotojų duomenų dalijimusi. Šioje istorijoje GM buvo kaltinama pardavinėjusi duomenis tarpininkams per „Smart Driver“ programą nuo 2016 iki 2024 metų.

    „Ford“ savo iniciatyvoje aiškiai nurodo, kad tokia veikla neužsiima, o pasitikėjimą sieja su skaidrumu – kuo aiškiau vairuotojui paaiškinama, kas renkami ir kaip jis gali tai sustabdyti.

    Vis dėlto pasirinkimas išlieka kompromisas: kuo mažiau sujungtumo ir duomenų, tuo labiau automobilis virsta „senos mokyklos“ transporto priemone, kur dalis patogumų tiesiog išnyksta.

  • Lūžis Uzbekistane: „Apple Pay“ ir „Google Pay“ startuoja po reformų – kas pasikeitė?

    Lūžis Uzbekistane: „Apple Pay“ ir „Google Pay“ startuoja po reformų – kas pasikeitė?

    Uzbekistanas pradėjo diegti „Apple Pay“ ir „Google Pay“ – tai reikšmingas žingsnis šaliai atveriant finansinių paslaugų rinką tarptautiniams technologijų tiekėjams. Pokyčius lydėjo teisinės korekcijos ir derybos aukščiausiu lygiu, siekiant suderinti duomenų apsaugos bei mokėjimų infrastruktūros reikalavimus.

    Uzbekistano centrinis bankas patvirtino, kad vyksta darbai, kad šios paslaugos būtų prieinamos ir kortelėms, išduotoms per vietinius mokėjimų tinklus Uzcard ir HUMO. Konkretaus termino, kada tai įvyks, kol kas neįvardijama, todėl vartotojams pasiekiamumas gali skirtis priklausomai nuo banko ir kortelės tipo.

    Apie paslaugų paleidimą vietinėms kortelėms spalio 27 dieną pranešė Prezidento administracijos vadovė Saida Mirziyoyeva. Pranešimas nuskambėjo po jos susitikimo Niujorke su „Google“ viceprezidentu Karanu Bhatia, kuriame buvo aptartos technologinio bendradarbiavimo sąlygos ir tarptautinių mokėjimų sprendimų veikimas Uzbekistane.

    Nuo vietinių sprendimų prie pasaulinių

    Iki šiol bekontakčiai ir mobilieji atsiskaitymai Uzbekistane jau veikė per vietines sistemas, tokias kaip HUMO Pay ir UZCARD PAY, taip pat per QR kodais paremtus mokėjimus. Tačiau tarptautinių skaitmeninių piniginių atsiradimas suteikia daugiau pasirinkimo, ypač keliaujantiems ir naudojantiems tarptautines platformas.

    „Apple Pay“ pradžioje palaiko „Visa“ ir „Mastercard“ korteles, išduotas keliuose šalies bankuose ir finansų įstaigose, įskaitant Uzum Bank, Orient Finans Bank, Nacionalinį Uzbekistano banką, Kapitalbank, Hamkorbank, Ipak Yuli Bank, TBC Bank ir Octobank. Kai kuriuose bankuose palaikymas startuoja ne su visomis kortelėmis, todėl klientams rekomenduojama tikslintis sąlygas savo banke.

    „Google Pay“ taip pat pradėtas diegti per kelis bankus, tarp jų AVO Bank, Octobank, Uzum Bank, TBC Bank, Aloqabank, Kapitalbank, Ipak Yuli Bank, Nacionalinis Uzbekistano bankas ir Orient Finans Bank. Praktikoje tai reiškia, kad paslaugų prieinamumas priklausys nuo konkretaus banko technologinio pasirengimo ir kortelės produkto.

    Centrinis bankas pabrėžia, kad tarptautinės piniginės paprastai apsaugo kortelės duomenis atsiskaitymo metu, naudojant tokenizavimą ir įrenginio autentifikavimą. Vis dėlto lojalumo naudos, tokios kaip pinigų grąžinimas, išlieka bankų taisyklių dalis, todėl kiekvienu atveju gali skirtis.

    Reformos: kodėl tai įmanoma dabar

    „Apple Pay“ ir „Google Pay“ įvedimas siejamas su Uzbekistano teisės aktų pakeitimais asmens duomenų srityje, priimtais 2026 metų kovą. Pakeitimai sušvelnino dalį ribojimų, susijusių su tam tikrų kategorijų asmens informacijos tvarkymu ir saugojimu už šalies ribų, kas yra itin svarbu pasaulinių mokėjimų platformų veikimui.

    „Dėl to atsiveria platesnės galimybės nevaržomai naudotis tarptautinėmis mokėjimo sistemomis Uzbekistane“, – sakė Saida Mirziyoyeva.

    Rugsėjį vykusiose diskusijose su „Google“ taip pat aptartos sritys, kurios dažnai lydi mokėjimų ekosistemos modernizavimą: dirbtinis intelektas, kibernetinio saugumo kompetencijų stiprinimas ir parama technologijų sektoriui. Tai atitinka pasaulinę tendenciją, kai skaitmeniniai mokėjimai, tapatybės patvirtinimas ir sukčiavimo prevencija vis labiau remiasi DI sprendimais.

    Šie pokyčiai sutampa su Uzbekistano nacionaline finansinių technologijų strategija 2026–2030 metams, kurią rugsėjį patvirtino centrinis bankas. Dokumente numatomi prioritetai apima investicijų pritraukimą, tarpvalstybinių mokėjimų plėtrą, atvirosios bankininkystės modelio diegimą ir geresnį finansinių sistemų tarpusavio suderinamumą.

    Ekspertų vertinimu, tarptautinių skaitmeninių piniginių įsitvirtinimas dažniausiai paspartina bekontakčių atsiskaitymų plėtrą, skatina bankus modernizuoti kortelių produktus ir didina konkurenciją dėl klientų. Tuo pat metu tai kelia papildomus reikalavimus duomenų apsaugai, rizikų valdymui ir vartotojų informavimui apie tai, kurios kortelės ir kokiomis sąlygomis yra suderinamos.

  • Briuselis ruošia Frontex pertvarką: trigubas augimas, masinės deportacijos ir stebėsena internete

    Briuselis ruošia Frontex pertvarką: trigubas augimas, masinės deportacijos ir stebėsena internete

    Europos Komisija siūlo plataus masto Europos sienų ir pakrančių apsaugos agentūros Frontex reformą, kuri reikštų didesnes galias, naujas užduotis ir ryškų išteklių augimą. Plane numatyta ne tik stiprinti reagavimą prie ES išorės sienų, bet ir iš esmės plėsti agentūros vaidmenį migrantų grąžinimo politikoje.

    Pagal siūlymą Frontex galėtų tapti pagrindiniu ES veikėju, koordinuojančiu neteisėtai ES esančių asmenų grąžinimą, o kartu įgytų daugiau įrankių anksti fiksuoti galimas masines atvykimo bangas. Reformą dar turės svarstyti ir tvirtinti ES valstybės narės bei Europos Parlamentas.

    Naujas dėmesys grąžinimams

    Vienas esminių pokyčių susijęs su grąžinimais: Frontex turėtų daugiau atsakomybių nuo asmenų identifikavimo ir logistinės pagalbos iki grąžinimo skrydžių organizavimo. Nors galutinė teisinė atsakomybė dėl sprendimų išliktų valstybėms narėms, agentūra būtų įgalinta teikti vadinamąją paramą nuo pradžios iki pabaigos.

    Numatoma steigti Grąžinimų koordinavimo centrą, kuris padėtų greitinti procedūras ir geriau suderinti valstybių narių veiksmus. Reformos kritikai įspėja, kad toks modelis gali sumažinti sprendimų skaidrumą ir apsunkinti nepriklausomą kontrolę, ypač kai kalbama apie pažeidžiamus asmenis.

    Siūlymu taip pat atveriama galimybė Frontex veikti už ES teritorijos ribų platesniu mastu, jei būtų sudaryti atskiri susitarimai su trečiosiomis šalimis. Tai reikštų, kad agentūros pareigūnai tam tikrais atvejais galėtų prisidėti prie grąžinimų grandinės dar iki migrantams pasiekiant ES, o ši nuostata kelia daugiausia politinių ginčų.

    Stebėsena socialiniuose tinkluose

    Kitas reformos ramstis yra skaitmeninė dimensija: Frontex būtų pavesta stebėti socialinius tinklus, ieškant signalų apie žmonių kontrabandos reklamą, koordinuotą dezinformaciją ir galimus masinio atvykimo scenarijus. Komisija argumentuoja, kad tokia realaus laiko stebėsena padėtų greičiau reaguoti į krizes prie sienų.

    Planuojama įkurti Internetinės stebėsenos ir reagavimo centrą, o Frontex galėtų žymėti galimai neteisėtą turinį ir teikti informaciją platformoms bei kompetentingoms institucijoms. Sprendimai dėl turinio teisėtumo formaliai liktų nacionalinėms institucijoms, tačiau žmogaus teisių gynėjai baiminasi, kad praktikoje tai gali virsti plataus masto priežiūra.

    Numatoma, kad agentūra sieks patikimo pranešėjo statuso, kuris pagal ES skaitmenines taisykles gali lemti greitesnį platformų reagavimą į pranešimus. Europos Parlamento nariai iš skirtingų politinių stovyklų jau signalizuoja, kad diskusijose bus keliami privatumo, žodžio laisvės ir duomenų apsaugos klausimai.

    Greito reagavimo pajėgos ir trigubas augimas

    Reformos projekte numatoma sukurti greito reagavimo pajėgas, kurias būtų galima operatyviai dislokuoti prie ES išorės sienų, kai staiga išauga atvykstančiųjų skaičius. Tokį sprendimą galėtų inicijuoti pati agentūra, tačiau dislokavimas būtų siejamas su atitinkamos valstybės narės prašymu.

    Didžiausias struktūrinis pokytis būtų personalo didinimas: Europos Komisija siūlo iki 2041 metais pasiekti 30 000 pareigūnų ribą, kai dabar planuojama apimtis yra apie 10 000. Numatyta didinti nuolatinį korpusą ir sukurti papildomą rezervą, kurį būtų galima mobilizuoti prireikus, paliekant dalį pareigūnų nacionalinių institucijų dispozicijoje.

    Finansine prasme Frontex jau dabar yra viena sparčiausiai augusių ES agentūrų, o naujame daugiametėje finansinėje programoje siūloma dar labiau didinti finansavimą. Reformos projekte taip pat numatyta, kad agentūra galėtų plačiau įsigyti ar nuomoti įrangą, įskaitant bepiločius orlaivius ir DI sprendimus, bei veikti kaip bendrų pirkimų koordinatorė.

    Kartu su išteklių augimu atsinaujina ir sena kritika dėl priežiūros mechanizmų: nevyriausybinės organizacijos bei dalis europarlamentarų pabrėžia, kad agentūros įgaliojimai plečiami greičiau nei stiprinamos fundamentalių teisių užtikrinimo saugikliai. Ypatingas dėmesys telkiamas į tai, ar bus pakankamai pareigūnų, atsakingų už pagrindinių teisių stebėseną operacijų metu.

    Teisėkūros procesas Briuselyje, tikėtina, bus įtemptas: reformos šalininkai ją laiko būtina dėl besikeičiančių migracijos maršrutų ir hibridinių spaudimo priemonių, o oponentai perspėja apie riziką normalizuoti masinę stebėseną ir išplėsti deportacijų praktiką už ES ribų. Galutinis rezultatas priklausys nuo valstybių narių derybų ir Europos Parlamento pataisų.

  • Lenkijoje pradėta priimti skundus dėl DI sistemų: kas tikrins, kada ir kokios gresia baudos

    Nuo šios savaitės Lenkijoje pradėjo veikti naujos DI priežiūros taisyklės: Komisija, atsakinga už DI plėtrą ir saugumą, įgijo teisę tikrinti įmones ir institucijas, tirti pažeidimus bei skirti sankcijas. Gyventojai ir organizacijos taip pat gali teikti skundus dėl netinkamo DI sistemų veikimo.

    Šie įgaliojimai siejami su nacionaliniu DI sistemų reguliavimu, kuris turi užtikrinti praktinį Europos Sąjungos DI akto taikymą. ES reglamentas nustato rizika pagrįstą modelį: kuo didesnė DI sistemos keliama grėsmė žmogaus saugai ar teisėms, tuo griežtesni reikalavimai ir kontrolė.

    Kas gali pateikti skundą?

    Skundus galima teikti tais atvejais, kai DI sistema veikia netinkamai ir dėl to kyla rizika saugumui arba priimami klaidingi sprendimai. Praktikoje tai gali apimti situacijas, kai automatizuotas vertinimas nepagrįstai apriboja paslaugų gavimą, sukelia diskriminacijos riziką ar klaidingai identifikuoja asmenį.

    Komisija, gavusi informaciją apie galimą pažeidimą, gali pradėti tyrimą ir vertinti, ar sistema nepažeidžia taikomų reikalavimų. Jei nustatoma tiesioginė grėsmė gyvybei, sveikatai, saugumui ar pagrindinėms teisėms, komisija gali įpareigoti operatorių stabdyti sistemos naudojimą arba ją išimti iš rinkos.

    Patikrinimai, tyrimai ir sankcijos

    Reguliavimas numato galimybę taikyti administracines priemones už taisyklių nesilaikymą. Kartu įtvirtinta ir logika, skatinanti bendradarbiavimą: jei organizacija pati praneša apie nustatytą klaidą ar pažeidimą ir aktyviai bendradarbiauja, sankcijos gali būti švelninamos.

    Toks modelis atitinka ES DI akto kryptį, kur daug dėmesio skiriama prevencijai ir atsekamumui. Įmonėms tai reiškia didesnę pareigą dokumentuoti, kaip veikia DI sprendimai, kokie duomenys naudojami, kaip valdomos rizikos ir kaip užtikrinama žmogaus priežiūra ten, kur ji būtina.

    Kiek kainuoja išaiškinimas ir kiek trunka?

    Įmonės ir viešojo sektoriaus įstaigos gali kreiptis į komisiją dėl individualios nuomonės, kaip taikyti DI akto ir nacionalines taisykles konkrečioje situacijoje. Nurodoma, kad tokia paslauga kainuoja apie 35 eurus, o atsakymas paprastai pateikiamas per 30 dienų.

    Sudėtingesniais atvejais terminas gali būti pratęstas iki 60 dienų. Jei institucija per nustatytą laiką neatsako, laikoma, kad pareiškėjo pozicija yra pagrįsta, o tai gali suteikti papildomos apsaugos nuo baudų tiek, kiek faktinės aplinkybės atitinka pateiktą aprašymą.

    Komisija taip pat gali teikti bendresnius išaiškinimus savo iniciatyva arba gavusi prašymą, kad taisyklės būtų taikomos vienodai. Rengiant tokias pozicijas paprastai atsižvelgiama į Europos Komisijos ir Europos DI valdymo struktūrų rekomendacijas, taip pat teismų praktiką.

    ES DI akto įgyvendinimas vyksta etapais: dalis nuostatų jau taikoma, o aukštos rizikos sistemoms numatyti papildomi reikalavimai įsigalios vėliau. Dėl to DI kūrėjams ir naudotojams artimiausiais metais svarbiausia bus pasirengimas atitikties procedūroms, skaidrumo pareigoms ir veiksmingam incidentų valdymui.

  • Gali jus filmuoti protingais akiniais? Ekspertai įvardijo ženklus, kaip atpažinti kamerą rėmeliuose

    Gali jus filmuoti protingais akiniais? Ekspertai įvardijo ženklus, kaip atpažinti kamerą rėmeliuose

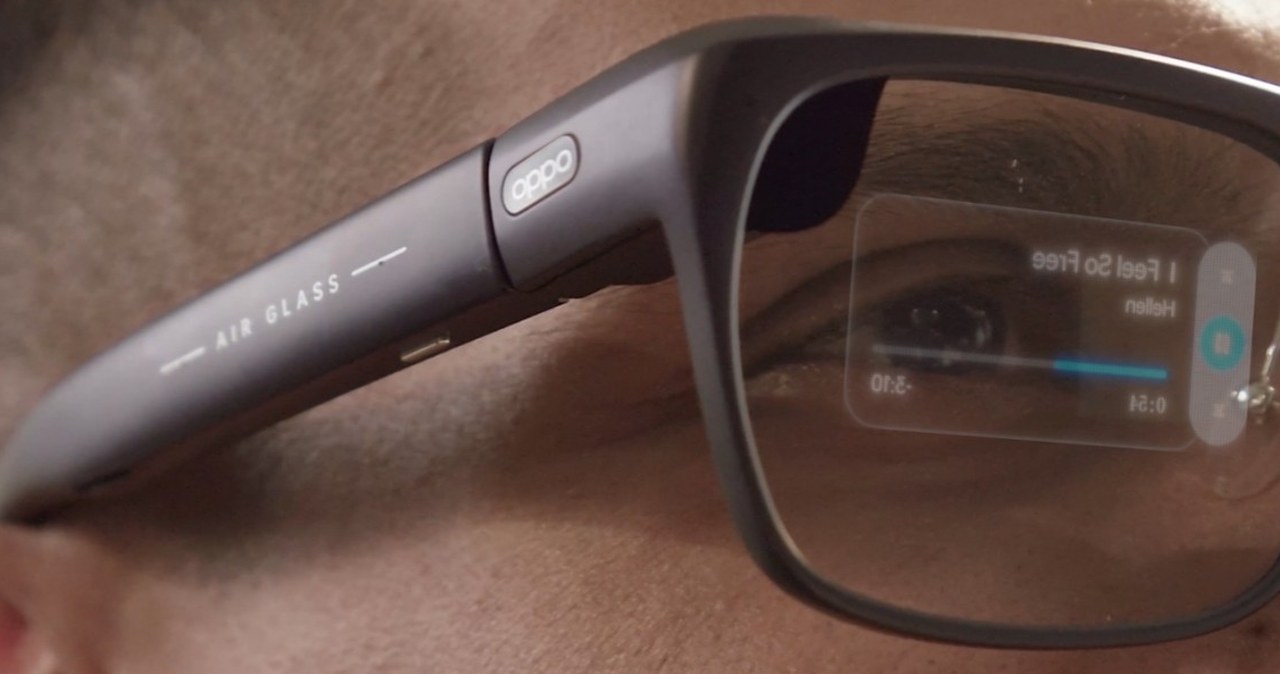
    Protingi akiniai su įmontuotomis kameromis tampa vis dažnesni gatvėse, renginiuose ir net darbo aplinkoje, todėl auga ir klausimas, kaip atpažinti, ar žmogus šalia gali filmuoti. Vien iš pirmo žvilgsnio tai ne visada akivaizdu, nes šiuolaikiniai modeliai sąmoningai kuriami panašūs į įprastus korekcinius ar saulės akinius.

    Vienas dažniausių vizualinių signalų yra pastorintos kojelės, nes jose dažnai montuojami akumuliatoriai, garsiakalbiai, mikrofonai ir ryšio moduliai. Įtarimą taip pat gali kelti neįprastos jungtys, siūlės plastike, įkrovimo lizdas USB-C arba magnetiniai kontaktai prie vyrių.

    Kur dažniausiai slepiasi kamera?

    Objektyvas paprastai įmontuojamas rėmelių priekiniuose kampuose, kur iš išorės gali atrodyti kaip mažas tamsus taškas. Kai kuriuose modeliuose šalia įrengiama indikacinė lemputė, perspėjanti aplinkinius, kad daromas įrašas, tačiau ryškioje saulėje ji gali būti sunkiau pastebima.

    Svarbu nepulti prie išvadų vien dėl storų rėmelių ar dekoratyvinių elementų. Mados tendencijos lėmė, kad storas rėmelis dažnai pasirenkamas vien dėl dizaino, o pigesni įrenginiai rinkoje gali būti su silpnesniais ar menkiau matomais indikatoriais.

    Elgesio ženklai, kurie išduoda

    Naudojantis protingais akiniais, dažnai pasikartoja tam tikri valdymo gestai, pavyzdžiui, lietimas ar braukimas per kojelės šoną. Jei žmogus nuolat atlieka tuos pačius judesius toje pačioje vietoje, tai gali reikšti sąsają su įrenginio valdymu.

    Kitas požymis yra trumpos pauzės kalboje ir specifinis žvilgsnis į vieną tašką, tarsi žmogus skaitytų informaciją lęšio kampe. Panašiai gali atrodyti ir naudojimasis balso asistentu, kai ištariamos trumpos komandos ir laukiama atsako.

    Tylesnėse vietose išduoti gali ir garsas: tylūs pranešimų signalai ar muzika, sklindanti iš atvirų garsiakalbių, kai žmogus nedėvi įprastų ausinių. Vis dėlto panašų efektą gali sukelti klausos aparatai ar kiti laisvų rankų įrenginiai, todėl vien šio požymio nepakanka.

    Ką daryti kilus įtarimui?

    Jei kyla pagrįstų abejonių dėl filmavimo, dažnai saugiausia sprendimą palikti vietos šeimininkui: apsaugai, administracijai ar renginio organizatoriams. Didesnio privatumo zonose, pavyzdžiui, sporto klubuose, gydymo įstaigose ar baseinuose, taisyklės dėl filmavimo paprastai būna griežtesnės, o jų laikymasis turėtų būti užtikrinamas vietoje.

    Lietuvoje filmavimas viešoje erdvėje dažnai savaime nėra draudžiamas, tačiau svarbus kontekstas: veiksmai neturi virsti priekabiavimu ar nepagrįstu kišimusi į privatų gyvenimą. Atskirai vertinamas ir atvaizdo naudojimas viešinant įrašą, kai aiškiai išskiriamas konkretus asmuo.

    Ekspertai pabrėžia, kad elektronikos miniatiūrizacija ilgainiui apsunkins vizualų atpažinimą, todėl vien akimis pasikliauti darosi vis sunkiau. Dėl to vis dažniau akcentuojama aiškių vidaus taisyklių ir žymėjimų svarba, kuriose zonose įrašymas yra draudžiamas.

    Technologijų rinkoje protingi akiniai sparčiai tobulėja, o DI funkcijos vis dažniau integruojamos į kasdienius įrenginius. Tai reiškia, kad diskusija apie privatumą neišnyks, o vartotojams vis svarbiau suprasti, kokie signalai gali išduoti filmavimo galimybę ir kaip elgtis korektiškai kilus įtarimams.

  • Ar „Google“ gali panaudoti jūsų nuotraukas reklamai? Štai ką būtina pasitikrinti nustatymuose

    Internete vėl plinta perspėjimai, esą „Google“ paslaugos gali panaudoti asmenines nuotraukas reklamai. Tokios žinutės dažnai skamba grėsmingai, tačiau svarbiausia atskirti du dalykus: personalizavimą pagal veiklą ir tiesioginį jūsų kadrų perdavimą reklamuotojams.

    „Google“ reklamos sistema paprastai remiasi signalais apie vartotojo interesus, pavyzdžiui, paieškų istorija ar peržiūrėtu turiniu, o ne tuo, kad reklamuotojai gautų jūsų „Google Photos“ archyvą. Vis dėlto paskyros nustatymai gali lemti, kiek duomenų naudojama personalizavimui ir kokią informaciją mato su paskyra susietos programos.

    Ką reiškia duomenų personalizavimas

    Personalizavimas gali apimti tai, kad matysite labiau jums pritaikytas reklamas ar rekomendacijas „Youtube“, paieškoje ar kituose „Google“ produktuose. Tai nebūtinai reiškia, kad jūsų asmeninės nuotraukos bus rodomos reklamoje, tačiau veiklos istorija ir paskyros duomenys gali daryti įtaką reklamos pasirinkimui.

    Jei nuotraukos yra susietos su vietomis, įrenginiais ar veidų grupėmis, tai tampa jautriais duomenimis, kuriuos verta valdyti atsargiai. Dėl to naudinga reguliariai peržiūrėti, kokie paskyros duomenys kaupiami ir kiek laiko jie saugomi.

    Kur ieškoti svarbiausių nustatymų

    Pirmiausia verta atsidaryti „Google“ paskyros privatumo ir personalizavimo skiltį ir peržiūrėti reklamos personalizavimo parinktis. Ten galima išjungti reklamų pritaikymą pagal paskyros veiklą arba sumažinti signalų, naudojamų reklamai, kiekį.

    Taip pat naudinga patikrinti veiklos istoriją, įskaitant žiniatinklio ir programų veiklą, vietovių istoriją ir „Youtube“ istoriją. Svarbu žinoti, kad funkcijos išjungimas ne visada automatiškai ištrina anksčiau sukauptus duomenis, todėl gali reikėti atskirai peržiūrėti ir išvalyti jau išsaugotą istoriją.

    Prijungtos programos ir prieigos teisės

    Dar viena dažnai pamirštama rizikos vieta yra trečiųjų šalių programos, kurioms suteikta prieiga prie „Google“ paskyros. Jei kada nors jungėtės prie paslaugų su „Prisijungti su Google“, verta peržiūrėti, kurios programos turi leidimus ir kokius duomenis jos gali pasiekti.

    Skaitmeninio saugumo ekspertai taip pat pataria saugotis virusinių įrašų, kurie ragina spausti nuorodas ir neva skubiai gelbėti paskyrą. Nustatymus saugiausia keisti tik prisijungus prie oficialių „Google“ paskyros valdymo puslapių ir įjungus dviejų žingsnių patvirtinimą.

    Galutinė išvada paprasta: vien tai, kad internete plinta gąsdinanti žinutė, dar nereiškia, kad jūsų asmeninės nuotraukos jau naudojamos reklamoje. Tačiau peržiūrėti privatumo nustatymus, veiklos istoriją ir prijungtų programų leidimus yra praktiškas žingsnis, padedantis aiškiai suprasti, kokie duomenys apie jus naudojami.