Tag: Duomenų apsauga

  • JK duomenų priežiūros vadovas nedirba nuo vasario, bet toliau gauna apie 235 000 eurų algą

    JK duomenų priežiūros vadovas nedirba nuo vasario, bet toliau gauna apie 235 000 eurų algą

    Jungtinės Karalystės duomenų apsaugos priežiūros institucijos vadovas Johnas Edwardsas nuo vasario pabaigos faktiškai nevykdo pareigų, tačiau toliau gauna maždaug 235 000 eurų metinį atlyginimą. Jis laikinai pasitraukė iš pareigų, kai pradėtas nepriklausomas darbo aplinkos tyrimas.

    Institucija nurodo, kad tyrimas susijęs su darbovietės aplinkybėmis, tačiau detalių viešai neatskleidžia, o pažeidimų ar kaltės kol kas nenustatyta. Pats Johnas Edwardsas yra teigęs, kad su tyrimu bendradarbiauja, tačiau į žiniasklaidos užklausas neatsakė.

    Tyrimas, kaip rodo viešumo teisės pagrindu gauta korespondencija, išryškino sisteminę problemą: pagal dabartinę teisinę sandarą institucijos vadovas turi tokį statusą, kad jį atleisti gali tik parlamentas. Tai reiškia, kad nei institucijos valdyba, nei Vyriausybė negali jo nušalinti net laikinai.

    Vidiniuose laiškuose laikinai pareigas einantis vadovas patvirtino, kad Johnui Edwardsui ir toliau bus mokamas visas atlyginimas bei kaupiamos su darbu susijusios garantijos, kol vyksta procesas. Tuo pat metu jis įsipareigojo nedalyvauti kasdienėje veikloje, nebendrauti su darbuotojais ir viešai neatstovauti institucijai, išskyrus ribotą kontaktą su laikinuoju vadovu ir savo biuru.

    Iki balandžio pabaigos darbuotojams buvo komunikuojama, kad vadovas yra ilgesnėse atostogose, o parlamentui išsamesnė informacija pateikta tik vėliau. Tai sukėlė klausimų dėl skaidrumo, nes institucija viešai deklaruoja skaidrumą kaip vieną pagrindinių strateginių principų.

    Situacija taip pat atsiliepė planuojamai priežiūros institucijos pertvarkai. Pagal naujesnį teisinį reguliavimą numatoma pereiti prie modelio, kuriame veiktų kolegialus valdymas su valdyba ir vadovu, o tai, valdžios argumentu, turėtų sustiprinti atskaitomybę ir sumažinti priklausomybę nuo vieno pareigūno sprendimų.

    Kol vyksta tyrimas, kasdienę veiklą koordinuoja laikinasis vadovas ir vadovų komanda pagal delegavimo tvarką. Institucija tikina, kad toliau nagrinėja gyventojų skundus, vertina duomenų saugumo pažeidimus, teikia gaires ir įgyvendina suplanuotus darbus, susijusius su vaikų privatumu, automatizuotu sprendimų priėmimu ir viešojo sektoriaus skaidrumu.

    Nepriklausomo tyrimo išvados bus pateiktos atsakingai ministerijai, kuri spręs dėl tolimesnių veiksmų ir dėl to, kiek informacijos gali būti atskleista viešai. Kol kas pagrindinis klausimas išlieka tas pats: kaip užtikrinti skaidrumą ir atskaitomybę, kai aukščiausio lygmens pareigūno statusas praktiškai neleidžia greitai pritaikyti įprastų laikino nušalinimo mechanizmų.
  • ES planas dėl technologijų suvereniteto: kaip Briuselis mažins priklausomybę nuo JAV debesijos ir DI

    ES planas dėl technologijų suvereniteto: kaip Briuselis mažins priklausomybę nuo JAV debesijos ir DI

    Europos Komisija pristatė vadinamąjį technologijų suvereniteto paketą, kuriuo siekia mažinti Europos priklausomybę nuo užsienio technologijų tiekėjų. Pagrindinis tikslas nėra užverti rinką JAV bendrovėms, o užauginti stiprius Europos žaidėjus, galinčius konkuruoti pasauliniu mastu.

    Diskusija Briuselyje paaštrėjo po to, kai JAV politikoje išryškėjo tendencija naudoti ekonominius svertus, o Europa vis dažniau savo skaitmeninę infrastruktūrą vertina kaip saugumo klausimą. Komisija pabrėžia, kad kritinės paslaugos, nuo ligoninių iki energetikos tinklų, neturi tapti priklausomos nuo vienos išorinės jurisdikcijos sprendimų.

    Debesijos ir DI įstatymas

    Paketą vainikuoja siūlomas Debesijos ir dirbtinio intelekto plėtros aktas, kuris numatytų griežtesnius reikalavimus jautriausioms viešojo sektoriaus sistemoms. Viena iš idėjų, apie kurią kalbama Komisijoje, yra valstybių patikimumo vertinimas, sprendžiant, kas gali teikti paslaugas jautrioms sritims.

    Taip pat numatoma, kad valstybės turėtų atlikti suvereniteto rizikos vertinimą kiekvienai svarbiai skaitmeninei paslaugai. Vertinime būtų žiūrima į užsienio kontrolės lygį, galimą prieigą prie jautrių duomenų ir riziką, kad paslauga galėtų būti sutrikdyta.

    Ne draudimai, o paskatos

    Komisija signalizuoja, kad pagrindinis instrumentas bus pramonės politika ir paskatos, o ne plataus masto ribojimai. Siūloma daugiau viešųjų lėšų nukreipti į sprendimus, kurie didina Europos ekonominį atsparumą, spartinti duomenų centrų plėtrą mažinant biurokratiją, stiprinti mokslinius tyrimus ir inovacijas.

    Planuose taip pat numatoma skatinti valstybes dalintis pajėgumais ir koordinuoti sprendimus, kuriant bendresnį Europos debesijos bendradarbiavimo formatą. Lygiagrečiai būtų siekiama spartinti pažangių technologijų, įskaitant DI, diegimą per nacionalines strategijas.

    Ką tai reiškia JAV technologijų milžinams?

    Europos Komisija viešai akcentuoja, kad priemonės nėra nukreiptos prieš „Microsoft“, „Google“ ar „Amazon“, kurios šiandien dominuoja debesijos paslaugose. Tačiau praktikoje jautriausių viešųjų paslaugų srityje gali atsirasti daugiau reikalavimų dėl duomenų kontrolės, audito, tiekimo grandinės ir operacinio tęstinumo.

    „Negalime sau leisti priklausyti nuo kitų technologijų, kurios palaiko ligoninių darbą, užtikrina energetikos tinklų stabilumą ir paslaugų saugumą“, – sakė Europos Komisijos pirmininkė Ursula von der Leyen.

    Komisijos vertinimu, tik nedidelė viešųjų paslaugų dalis būtų priskirta pačiam griežčiausiam lygiui, kuriame reikėtų visiškai išvengti užsienio technologijų. Vis dėlto net ir mažesnė apimtis gali turėti didelį poveikį pirkimams, standartams ir rinkos kryptims, nes viešasis sektorius dažnai formuoja praktikas ir privačiame sektoriuje.

    Derybos dar priešakyje

    Komisijos pasiūlymai keliaus į Europos Parlamentą ir valstybes nares, kur prasidės derybos dėl galutinio teksto. Rezultatą lems ne tik politinės ambicijos, bet ir praktiniai klausimai: ar Europa pajėgi greitai didinti vietinius pajėgumus, kaip bus apibrėžtas jautrumas, ir kokia bus kaina pereinant prie alternatyvų.

    Galutinis paketo poveikis priklausys nuo įgyvendinimo: nuo sertifikavimo taisyklių iki to, kaip griežtai bus vertinamos rizikos ir kokios išimtys bus taikomos, jei perėjimas būtų neproporcingai brangus. Aišku viena: technologijų suverenitetas Europoje iš deklaracijos vis labiau virsta konkrečių teisės aktų ir viešųjų pirkimų klausimu.

  • Europos Parlamentas atsisako „Google“: numatytuoju paieškos įrankiu tampa prancūziškas „Qwant“

    Europos Parlamentas atsisako „Google“: numatytuoju paieškos įrankiu tampa prancūziškas „Qwant“

    Europos Parlamentas nusprendė pakeisti numatytąją paieškos sistemą savo vidiniuose kompiuteriuose: vietoje „Google“ bus naudojamas prancūziškas „Qwant“. Apie pokytį darbuotojai ir europarlamentarai informuoti vidiniu pranešimu.

    Institucija sprendimą sieja su skaitmeniniu suverenitetu ir asmens duomenų apsauga. Kitaip tariant, siekiama mažinti priklausomybę nuo ne Europos technologijų tiekėjų ir rinktis sprendimus, kurie renka mažiau duomenų apie vartotojų veiklą.

    Pagal pranešime aprašytą tvarką, paieškos užklausos, vedamos per naršyklių adresų juostą, bus nukreipiamos į „Qwant“. Tuo pat metu vartotojams paliekama galimybė paieškos sistemą pasirinkti patiems ir, jei reikia, nustatymus pasikeisti.

    Kodėl pasirinktas „Qwant“?

    „Qwant“ pristatomas kaip privatumu paremtas europietiškas paieškos variklis, akcentuojantis mažesnį vartotojų sekimą. Bendrovė įkurta 2013 metais ir ilgą laiką pozicionuojama kaip alternatyva didiesiems JAV technologijų žaidėjams.

    Europos institucijoms privatumo klausimas ypač jautrus, nes jos tvarko didelius asmens duomenų kiekius ir privalo laikytis griežtų taisyklių. Be to, pastaraisiais metais ES vis dažniau kalba apie rizikas, kylančias kritinėms funkcijoms remiantis kelių tiekėjų ekosistemomis.

    Platesnis ES skaitmeninio suvereniteto kursas

    Paieškos sistemos pakeitimas vyksta tuo metu, kai Briuselis stiprina politinę liniją dėl technologinės nepriklausomybės ir Europos alternatyvų skatinimo. Šis kursas apima tiek viešojo sektoriaus IT sprendimus, tiek platesnį reguliavimą ir investicinius prioritetus.

    Anksčiau dalis europarlamentarų viešai ragino mažinti priklausomybę nuo už ES ribų veikiančių tiekėjų, argumentuodami, kad tai tampa strategine silpnybe. Todėl „Qwant“ pasirinkimas vertinamas ne tik kaip IT nustatymų pakeitimas, bet ir kaip politinis signalas apie kryptį.

    „Google“ ir „Qwant“ komentaro dėl sprendimo iš karto nepateikė, tačiau tikėtina, kad šis žingsnis bus atidžiai stebimas ir kitose ES institucijose. Praktinis pokyčio poveikis paaiškės artimiausiu metu, kai vartotojai įvertins paieškos kokybę ir patogumą kasdienėje veikloje.

  • „Samsung“ One UI 9 keičia telefonų saugumą: užtenka vieno veiksmo ir biometrika nebeveikia

    „Samsung“ One UI 9 keičia telefonų saugumą: užtenka vieno veiksmo ir biometrika nebeveikia

    „Samsung“ ruošia pokytį „One UI 9“ aplinkoje, kuris gali padaryti vadinamąjį „Lockdown Mode“ gerokai lengviau pasiekiamą. Šis režimas skirtas situacijoms, kai kyla rizika, kad kas nors bandys atrakinti telefoną be savininko sutikimo.

    Įjungus režimą, laikinai išjungiami biometriniai atrakinimo būdai, tokie kaip veido atpažinimas ar piršto atspaudas. Taip pat apribojama, kokia informacija matoma užrakintame ekrane, o atrakinti įrenginį galima tik su PIN kodu ar piešiniu.

    Iki šiol daugelyje „Samsung“ įrenginių „Lockdown Mode“ būdavo įjungiamas per maitinimo meniu, tačiau tai nėra plačiai žinoma funkcija. Dalis vartotojų apskritai neatkreipia dėmesio į papildomas parinktis, dažniausiai naudodami tik išjungimą ar perkrovimą.

    Remiantis vartotojų pastebėjimais, „One UI 9“ gali veikti kitaip: vien įėjus į maitinimo meniu ir iš jo išėjus, telefonas nukreipiamas į užrakintą ekraną. Tokiu atveju biometrinis atrakinimas nebeveikia ir prašoma įvesti PIN kodą arba naudoti piešinį.

    Toks sprendimas reikštų, kad sustiprinti apsaugą būtų galima akimirksniu, be papildomų mygtukų paieškos ar nustatymų naršymo. Praktikoje tai ypač aktualu kelionėse, viešajame transporte ar dideliuose renginiuose, kur vagysčių ir neteisėto priėjimo prie įrenginių rizika padidėja.

    Saugumo ekspertai pabrėžia, kad biometriniai metodai yra patogūs, tačiau ne visada tinkamiausi, kai kyla prievartos ar apgaulės grėsmė. Todėl galimybė greitai pereiti prie PIN kodo laikoma svarbiu papildomu barjeru, ypač jei telefone saugomi bankų prisijungimai, slaptažodžių tvarkyklės ar darbo duomenys.

    Kol kas „Samsung“ viešai nėra patvirtinusi galutinio „Lockdown Mode“ veikimo scenarijaus „One UI 9“ versijoje. Tačiau pati kryptis atitinka bendrą tendenciją, kai gamintojai diegia greitus, kritinėms situacijoms skirtus saugumo jungiklius ir mažina laiką, kurio reikia apsaugai sustiprinti.

  • Registrų centro duomenų nutekėjimas: ką jau aiškina VDAI ir NKSC ir ką verta pasitikrinti gyventojams

    Registrų centro duomenų nutekėjimas: ką jau aiškina VDAI ir NKSC ir ką verta pasitikrinti gyventojams

    Registrų centre fiksuotas asmens duomenų saugumo pažeidimas atkreipė institucijų dėmesį dėl galimai neteisėtos prieigos prie Nekilnojamojo turto registro išrašų ir juose esančios informacijos. Situacija reikšminga tuo, kad NTR duomenys dažnai naudojami tapatybei patvirtinti, turto sandoriams, kreditingumui vertinti ir kitiems teisėtiems procesams.

    Valstybinė duomenų apsaugos inspekcija yra pradėjusi tyrimą dėl galimų asmens duomenų apsaugos pažeidimų, o Nacionalinis kibernetinio saugumo centras vertina incidento kibernetinio saugumo aplinkybes. Tokiais atvejais paprastai aiškinamasi, kaip buvo gauta prieiga, kokia apimtimi duomenys galėjo būti pasiekti ir ar buvo pažeisti prieigos kontrolės bei žurnalų valdymo mechanizmai.

    Ką tai gali reikšti gyventojams?

    Net jei duomenys nepatenka į viešą erdvę, pati galimybė tretiesiems asmenims gauti registro išrašus didina sukčiavimo riziką. Dažniausiai tai pasireiškia tikslinėmis apgavystėmis, kai sukčiai, remdamiesi tikroviškais duomenimis, bando išvilioti prisijungimus, banko kodus ar priversti atlikti mokėjimus.

    Gyventojams rekomenduojama prisijungti prie Registrų centro savitarnos ir peržiūrėti, ar paskyroje nėra požymių, kad duomenys buvo pasiekti neįprastai. Jei sistemoje matomi nepažįstami prisijungimai, užklausos ar kiti veiksmai, verta nedelsiant keisti slaptažodį ir, esant galimybei, įjungti papildomą paskyros apsaugą.

    Kaip sumažinti sukčiavimo riziką?

    Praktikoje po rezonansinių incidentų suaktyvėja sukčiai, kurie prisistato institucijų vardu ir kuria skubos įspūdį. Todėl svarbu kritiškai vertinti netikėtus skambučius, SMS ar el. laiškus, net jei juose minimi konkretūs asmens duomenys.

    Slaptažodžių, prisijungimo duomenų ar banko kodų nereikėtų atskleisti niekam, nepriklausomai nuo skambinančiojo ar rašančiojo statuso. Taip pat verta tikrinti siuntėjo adresą ir neatsidaryti įtartinų nuorodų, o apie galimus sukčiavimo atvejus pranešti policijai arba Nacionaliniam kibernetinio saugumo centrui.

    Ką turėtų įvertinti organizacijos?

    Incidentai registruose dažnai tampa priminimu, kad duomenų apsauga priklauso ne vien nuo technologijų, bet ir nuo procesų bei prieigų valdymo. Organizacijoms svarbu peržiūrėti, kam ir kokiu pagrindu suteikiamos teisės, kaip kontroliuojamos masinės užklausos, ar realiu laiku fiksuojami įtartini veiksmai.

    Taip pat aktualu užtikrinti darbuotojų budrumą, vidinius incidentų valdymo planus ir aiškią komunikaciją su klientais bei partneriais. Kuo greičiau incidentas suvaldomas ir paaiškinamas, tuo mažesnė antrinių pasekmių, tokių kaip sukčiavimo bangos ar reputacinė žala, tikimybė.

  • Apie rajoną: kur kreiptis gyventojams, koks darbo laikas ir ką būtina žinoti apie slapukus

    Šiame puslapyje pateikiama pagrindinė informacija apie rajono aptarnavimo vietą Vilniuje ir kontaktinį adresą Rinktinės gatvėje. Čia gyventojai paprastai ieško, kur atvykti, kada dirbama ir kokia tvarka aptarnaujami lankytojai.

    Nurodomas ir įstaigos darbo laikas: pirmadieniais–ketvirtadieniais dirbama nuo 7.30 valandos iki 16.30 valandos, o penktadieniais nuo 7.30 valandos iki 15.15 valandos. Taip pat pažymėta pietų pertrauka, kuri vyksta nuo 11.30 valandos iki 12.15 valandos, todėl tuo metu aptarnavimas gali būti ribotas.

    Didelė turinio dalis skirta slapukų naudojimui svetainėje paaiškinti. Akcentuojama, kad lankytojui pateikiamas pasirinkimas sutikti su slapukais arba tęsti naršymą, o detalesnės sąlygos aprašomos privatumo politikoje.

    Paaiškinama, kad būtini slapukai reikalingi baziniam svetainės veikimui, pavyzdžiui, naršymui ir pasirinkimo dėl slapukų išsaugojimui. Tokie slapukai paprastai negali būti išjungti, nes priešingu atveju dalis funkcijų neveiktų.

    Taip pat aprašomi slapukai, kurie įsimena lankytojo nustatymus, pavyzdžiui, kalbą ar kitus rodymo parametrus. Puslapyje nurodoma, kad šiuo metu funkciniai slapukai nėra naudojami, todėl personalizavimo galimybės gali būti ribotos.

    Atskirai aptariami analitikai skirti slapukai, kurie padeda skaičiuoti apsilankymus ir įvertinti, kaip žmonės naudojasi svetaine. Pabrėžiama, kad tokia statistika pateikiama apibendrintai, o renkami duomenys yra anoniminiai ir naudojami svetainės patogumui gerinti.

    Galiausiai minimi trečiųjų šalių slapukai, susiję su įterptu turiniu, pavyzdžiui, vaizdo įrašais. Paaiškinama, kad išjungus tokius slapukus gali nebeveikti trečiųjų šalių turinys, o puslapyje pažymima, kad šiuo metu reklaminiai slapukai nėra naudojami.

  • Slapukai ir „Google ReCaptcha“: ką iš tiesų reiškia sutikimas ir kokie duomenys gali būti renkami

    Daugelis interneto svetainių lankytojų pirmiausia pamato slapukų langą, kuriame prašoma sutikimo statistikos ar rinkodaros tikslams. Tokie pranešimai paprastai skirsto slapukus į būtinus, našumo ir rinkodaros, o pasirinkimas lemia, ar svetainė gali rinkti papildomus duomenis apie naršymą.

    Būtinieji slapukai reikalingi pačios svetainės veikimui ir dažniausiai negali būti išjungti, nes be jų neveiktų bazinės funkcijos. Paprastai jie skirti techniniams veiksmams, pavyzdžiui, sesijai palaikyti, nustatymams įsiminti ar saugumo užtikrinimui, ir neturėtų būti naudojami reklamai ar išsamiai analitikai.

    Našumo arba statistikos slapukai padeda suprasti, kaip lankytojai naudojasi svetaine, kurie puslapiai populiaresni ir iš kur ateina srautas. Praktikoje tai dažnai daroma per „Google Analytics“, kai renkami apibendrinti duomenys apie apsilankymus, įrenginius, naršyklę, peržiūrėtus puslapius ar veiksmus svetainėje.

    Rinkodaros slapukai dažniausiai siejami su reklamos personalizavimu ir kampanijų matavimu, todėl jie gali būti naudojami trečiųjų šalių, kad reklama labiau atitiktų vartotojo interesus. Jei su tokiais slapukais nesutinkama, reklama gali būti rodoma, bet ji paprastai būna mažiau personalizuota, o jos efektyvumo matavimas būna ribotesnis.

    Atskirai dažnai minima apsauga nuo automatizuotų užklausų, kai formose naudojama „Google ReCaptcha“. Ši sistema skirta atskirti žmogų nuo interneto robotų ir sumažinti šlamšto ar piktnaudžiavimo riziką, tačiau jos veikimas paprastai susijęs su saugumo vertinimu, kuris gali apimti tam tikrų techninių signalų analizę.

    Vartotojui svarbiausia suprasti, kad sutikimas nėra vien formalumas: jis nurodo, ar leidžiama naudoti nebūtinus slapukus statistikai ir reklamai, o pasirinkimą dažniausiai galima keisti vėliau svetainės privatumo ar slapukų nustatymuose. Jei kyla abejonių, verta peržiūrėti slapukų ir privatumo politiką ir įsivertinti, kokiems tikslams leidžiate tvarkyti duomenis.

  • Administracinė informacija: ką iš tiesų reiškia įstaigos kodas, registrai ir svetainės slapukų nustatymai

    Administracinė informacija svetainėse dažnai atrodo kaip formalumas, tačiau ji padeda greitai suprasti, kas valdo puslapį, kokiu pagrindu tvarkomi duomenys ir kokias teises turi lankytojas. Paprastai tokioje skiltyje nurodoma, kad duomenys kaupiami ir saugomi Juridinių asmenų registre, pateikiamas įstaigos kodas.

    Įstaigos kodas yra pagrindinis identifikatorius, leidžiantis patikrinti organizacijos statusą, teisinę formą ir pagrindinius registrinius duomenis. Tai aktualu tiek gyventojams, ieškantiems oficialių kontaktų, tiek tiekėjams ar partneriams, kurie vertina patikimumą ir atsiskaitymo rizikas.

    Kas yra Juridinių asmenų registras?

    Juridinių asmenų registras Lietuvoje yra oficiali sistema, kurioje kaupiami duomenys apie įmones, asociacijas, biudžetines įstaigas ir kitas organizacijas. Skelbiamas faktas, kad duomenys ten kaupiami, reiškia, jog organizacija yra registruota ir jos pagrindiniai rekvizitai turi oficialų šaltinį.

    Praktikoje tai suteikia skaidrumo: kilus klausimams dėl veiklos ar dokumentų, galima remtis registriniais įrašais. Taip pat tai palengvina sutartinius santykius, nes kodas ir registras dažnai naudojami sąskaitose, sutartyse ir viešuosiuose pirkimuose.

    Slapukai: ką būtina žinoti lankytojui?

    Pranešimas apie slapukus skirtas informuoti, kokie duomenys gali būti renkami naršant svetainėje ir kokiais tikslais tai daroma. Dažniausiai atskiriami būtini slapukai, kurie reikalingi bazinėms funkcijoms, pavyzdžiui, naršymui ar pasirinkimui sutikti arba nesutikti su slapukais.

    Taip pat gali būti minimi funkciniai slapukai, kurie įsimena nustatymus, pavyzdžiui, pasirinktą kalbą ar rodymo parametrus. Jei nurodoma, kad funkciniai slapukai šiuo metu nenaudojami, tai reiškia, kad svetainė tokių papildomų įsiminimo funkcijų aktyviai netaiko.

    Analitiniai ir trečiųjų šalių slapukai

    Analitiniai slapukai paprastai naudojami lankomumo statistikai: jie padeda suprasti, kurie puslapiai skaitomi dažniausiai, iš kur ateina srautas ir kaip lankytojai juda svetainėje. Dažnai pabrėžiama, kad tokie duomenys apdorojami apibendrintai, siekiant matuoti svetainės efektyvumą ir ją tobulinti.

    Atskira kategorija yra trečiųjų šalių slapukai, kurie dažnai siejami su įterptu turiniu, pavyzdžiui, vaizdo įrašais. Jei tokie slapukai išjungti, dalis funkcijų gali neveikti, pavyzdžiui, gali būti nerodomi vaizdo įrašai arba kitas išorinis turinys.

    Vartotojui svarbiausia praktinė taisyklė paprasta: būtini slapukai užtikrina veikimą, o visi papildomi dažniausiai skirti patogumui, statistikai ar turinio pateikimui. Jei kyla abejonių, verta peržiūrėti privatumo politiką ir pasirinkti nustatymus pagal asmeninį komfortą.

  • Skandalas dėl „Ray-Ban Meta“ akinių: politikai reikalauja skubios kontrolės, įsitraukia ES

    Skandalas dėl „Ray-Ban Meta“ akinių: politikai reikalauja skubios kontrolės, įsitraukia ES

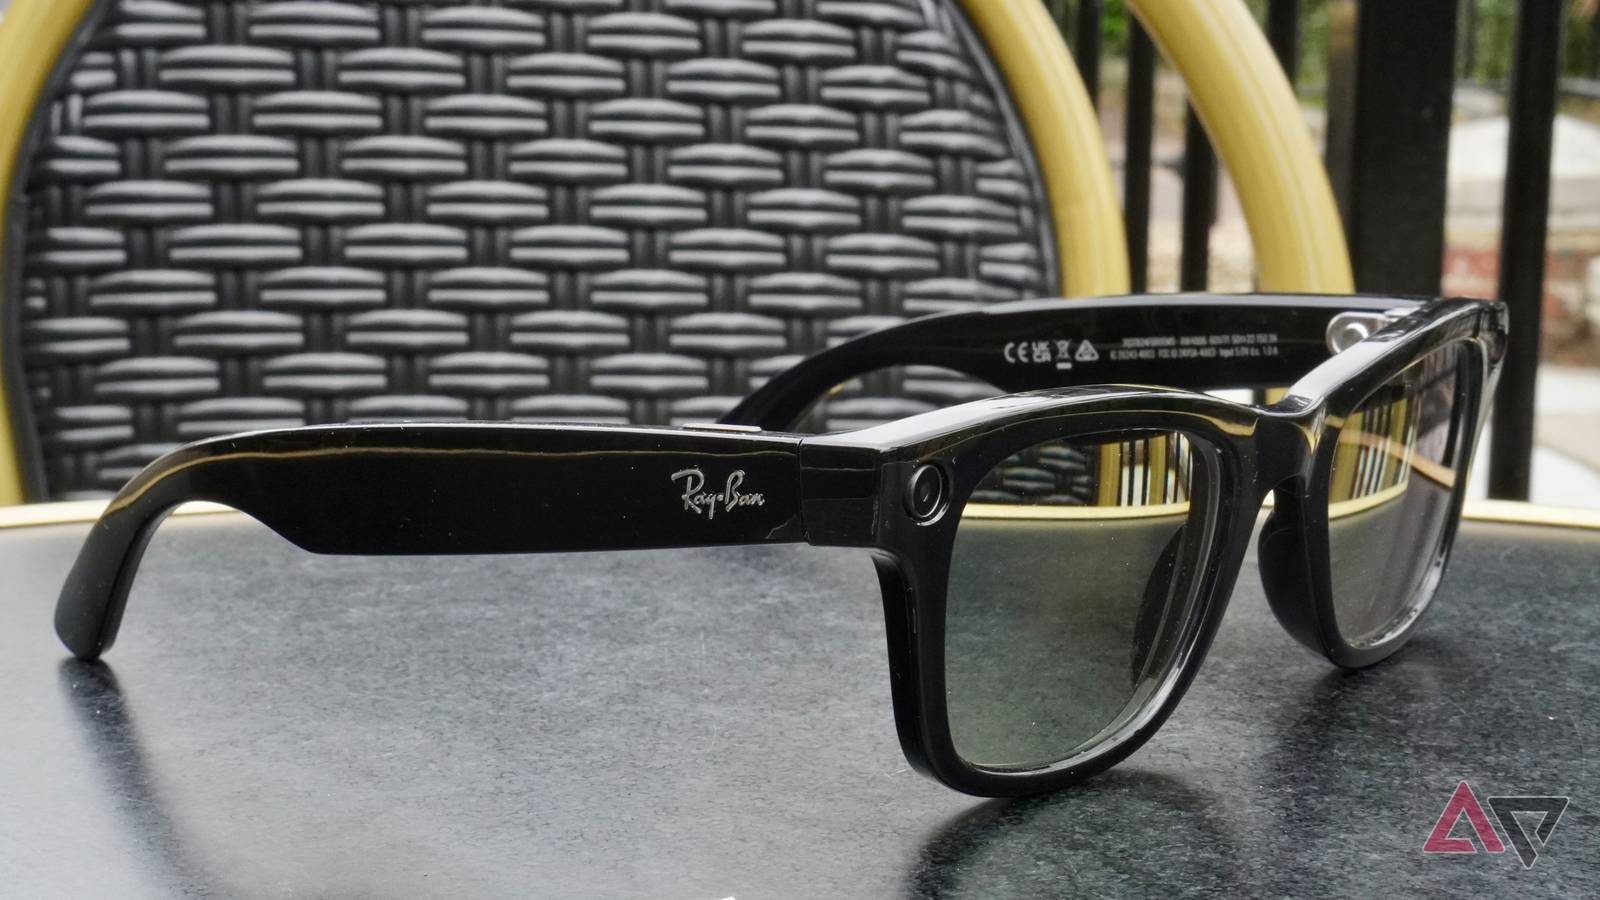
    Išmanieji akiniai su kamera, tokie kaip „Ray-Ban Meta“, sparčiai populiarėja, o rinkoje artėja ir nauji konkurentų sprendimai. Tačiau kartu auga ir įtampa dėl privatumo, nes šie įrenginiai leidžia filmuoti aplinką beveik nepastebimai.

    Airijoje politikai ir žmogaus teisių gynėjai viešai perspėja, kad dabartinis reguliavimas nebespėja su technologijų raida. Diskusijos įsižiebė po pranešimų apie atvejus, kai žmonės buvo filmuojami be sutikimo viešose vietose ir darbo aplinkoje.

    Privatumo baimės tampa politine tema

    Airijos parlamento komitetuose ir viešose diskusijose akcentuojama, kad kamerą turintys akiniai gali tapti kasdienės stebėsenos įrankiu. Kritikai teigia, jog rizika ypač išauga, kai turinys kuriamas pramogai ar socialiniams tinklams, o filmuojami asmenys apie tai net neįtaria.

    Žmogaus teisių organizacijų atstovai komitetų posėdžiuose pabrėžia, kad tokie įrenginiai yra invaziniai, nes keičia socialines normas ir apsunkina galimybę suprasti, kada žmogus yra įrašinėjamas. Politikai sako, kad visuomenė turi teisę į aiškias taisykles ir veikiančius ribojimus.

    „Išmanieji akiniai yra gąsdinantys ir pernelyg invaziniai“, – sakė Olga Cronin.

    Kodėl ginčai paaštrėjo dabar?

    Pasak Airijos politikų, nerimą sustiprino vietiniai incidentai, kai moterys esą buvo filmuojamos be sutikimo darbo vietose, taip pat jautrių situacijų metu, įskaitant medicinines ekstremalias būkles. Tokie atvejai išryškina, kad nukentėjusiems dažnai sudėtinga greitai apginti savo teises, o pažeidimus įrodyti ne visada paprasta.

    Šalies atstovai akcentuoja, kad technologija gali turėti ir aiškią naudą, pavyzdžiui, padėti regos negalią turintiems žmonėms. Vis dėlto jie ragina atskirti pagalbines funkcijas nuo pramoginio filmavimo, kai privatumo kaina tampa pernelyg didelė.

    „Turime saugoti privatumą, ypač kai šie įrenginiai naudojami pramoginiam filmavimui“, – teigė Laura Harmon.

    Ką galėtų reikšti griežtesnė kontrolė Europoje?

    Vietos politikai inicijavo raginimus skubiai peržiūrėti taisykles dėl vadinamosios nešiojamos stebėsenos technologijos, o dalis kreipimųsi nukreipti ir į Europos lygmens institucijas. Jei iniciatyvos įgaus pagreitį, gamintojams gali tekti diegti papildomus saugiklius, kad būtų mažinama slapto filmavimo rizika.

    Technologijų rinkai tai reikštų didesnį spaudimą aiškiai informuoti aplinkinius apie filmavimą, gerinti indikatorius, riboti tam tikrus naudojimo scenarijus ir stiprinti duomenų apsaugą. Kartu tai gali paveikti ir planuojamus naujų modelių pristatymus, nes reguliavimas gali tapti vienu svarbiausių konkurencinių veiksnių.

    Privatumo klausimas išlieka esminis: kuo labiau išmanieji akiniai tampa kasdieniu aksesuaru, tuo didesnė tikimybė, kad visuomenė ir įstatymų leidėjai reikalaus aiškesnių ribų, kada filmuoti galima, o kada tai laikoma pažeidimu.

  • Suomijos žvalgybos vadovas perspėja: Europa gali taip ir neišsivaduoti nuo JAV ir Kinijos technologijų

    Suomijos žvalgybos vadovas perspėja: Europa gali taip ir neišsivaduoti nuo JAV ir Kinijos technologijų

    Europos priklausomybė nuo užsienio technologijų artimiausioje ateityje greičiausiai nesibaigs, perspėja Suomijos Saugumo ir žvalgybos tarnybos vadovas Juha Martelius. Jo teigimu, žemynas pernelyg remiasi JAV kuriama programine įranga ir Kinijoje gaminama aparatine įranga, todėl visiškas savarankiškumas gali būti nepasiekiamas.

    Kalbėdamas Taline vykusios Lennarto Meri saugumo konferencijos užkulisiuose, J. Martelius technologinę priklausomybę prilygino dviem skirtingoms ilgalaikėms grėsmėms. Tokia situacija, anot jo, gali būti valdoma, tačiau ji riboja valstybių galimybes savarankiškai užtikrinti saugumą ir atsparumą krizėms.

    Kur slypi didžiausia rizika?

    Suomijos žvalgybos vadovas išskyrė jautrių valstybės duomenų tvarkymą, ypač kai kalbama apie rinkimų procesus ir nacionalinį saugumą. Jo vertinimu, kritinė informacija neturėtų būti patikima užsienio bendrovėms, net jei jų paslaugos yra patogios ir plačiai naudojamos.

    „Tokia informacija, kuri yra kritinė nacionaliniam saugumui, pavyzdžiui, su rinkimais susiję duomenys, tikrai neturėtų būti tvarkoma jokios užsienio įmonės“, – sakė J. Martelius.

    Jis pateikė ir konkretų pavyzdį: Suomijoje buvo svarstoma dalį rinkimų informacijos perkelti į debesijos paslaugas, tačiau idėjos galiausiai atsisakyta. Argumentas paprastas: esama sistema veikia patikimai, todėl papildoma priklausomybė nuo išorinių tiekėjų tik didintų rizikas.

    Europos siekis sukurti technologinį suverenitetą

    Pastaraisiais metais Europos Sąjungoje vis dažniau kalbama apie strateginę autonomiją: norą daugiau kontroliuoti kritines technologijas, gynybos pajėgumus ir skaitmeninę infrastruktūrą. Europos Komisija artimiausiu metu turėtų pristatyti technologinio suvereniteto priemonių paketą, kuriuo siekiama griežčiau apibrėžti, kada ir kaip viešasis sektorius gali naudotis užsienio debesijos tiekėjais dirbdamas su jautriais duomenimis.

    Tokios iniciatyvos siejamos ne tik su kibernetiniu saugumu, bet ir su teisinėmis rizikomis, kai duomenų prieiga gali priklausyti nuo kitų valstybių įstatymų ar geopolitinių santykių. Praktikoje tai reiškia, kad valstybės ieško būdų mažinti priklausomybę nuo užsienio infrastruktūros, ypač ten, kur svarbi kontrolė ir atsekamumas.

    Vis dėlto J. Martelius kelia klausimą, ar Europa pajėgi sukurti tokią pat efektyvią, mastelį ir patikimumą turinčią debesijos ekosistemą, kokią siūlo didieji JAV tiekėjai. Jo vertinimu, problema čia ne vien technologinė, bet ir finansinė: Europoje yra stiprių mokslinių tyrimų krypčių, įskaitant kvantines technologijas ir kosmoso sprendimus, tačiau dažnai trūksta kapitalo, kad inovacijos greitai taptų konkurencingais produktais.

    Dar viena įtampa atsiranda gynybos kontekste: siekis didinti savarankiškumą susiduria su realybe, kad moderni gynyba ir kibernetinis atsparumas neišvengiamai remiasi tarptautinėmis technologijų tiekimo grandinėmis. Tai ypač aktualu, kai Europa vienu metu stiprina atsparumą Rusijos grėsmėms ir bando mažinti priklausomybę nuo išorinių tiekėjų.

    Kas keistųsi valstybėms ir verslui?

    Jei Europos Sąjunga imtųsi griežtesnių ribojimų dėl užsienio debesijos paslaugų naudojimo, poveikį pajustų ne tik institucijos, bet ir jų rangovai bei IT paslaugų teikėjai. Valstybėms tektų aiškiau apibrėžti, kokie duomenys gali būti tvarkomi tik nacionalinėje ar europinėje infrastruktūroje, o viešieji pirkimai labiau akcentuotų tiekimo grandinės saugumą.

    Toks kursas galėtų paskatinti europinių sprendimų plėtrą, bet kartu didintų pereinamojo laikotarpio kaštus ir sudėtingumą. J. Marteliaus perspėjimas iš esmės primena, kad technologinis suverenitetas nėra vien politinis šūkis: tai ilgas procesas, kuriam reikia investicijų, rinkos masto ir realistiško požiūrio į tai, kur Europa gali būti nepriklausoma, o kur neišvengiamai liks tarpusavio priklausomybė su sąjungininkais ir pasauliniais tiekėjais.