Tag: Internetas

  • DI spartina kibernetinius nusikaltimus: Interpolo pareigūnas perspėja apie sukčių „pradedančiųjų“ bangą

    DI spartina kibernetinius nusikaltimus: Interpolo pareigūnas perspėja apie sukčių „pradedančiųjų“ bangą

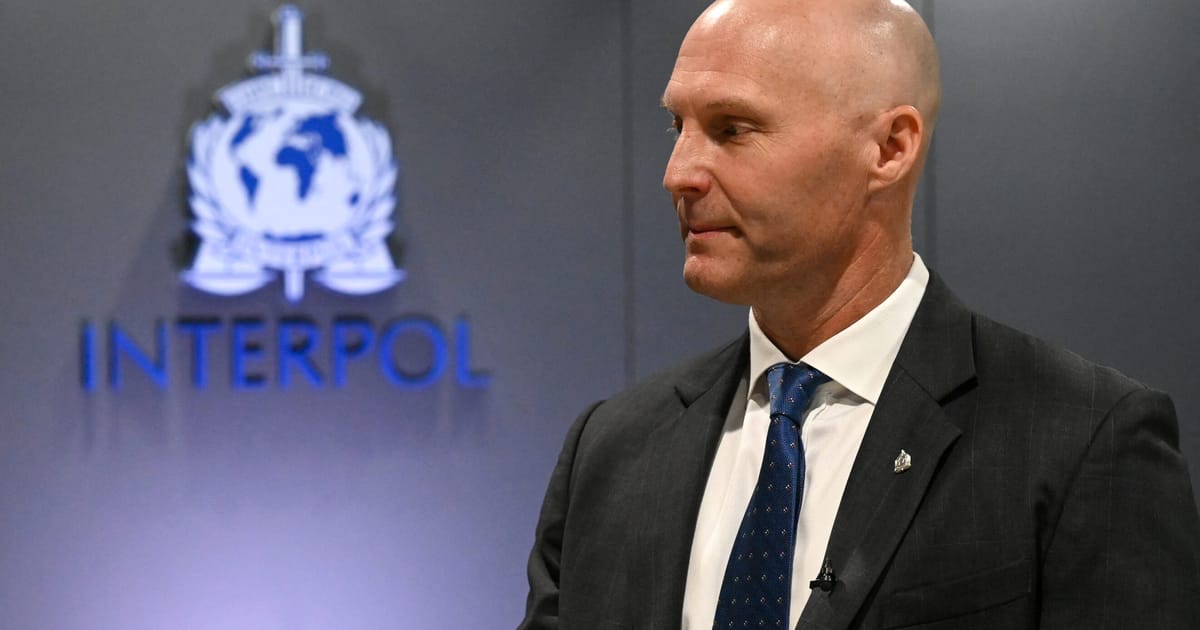
    Dirbtinis intelektas vis labiau keičia kibernetinių nusikaltimų mastą ir greitį, o didžiausias pokytis yra paprastesnė prieiga prie įrankių, kurie anksčiau reikalavo techninių žinių. Interpolo kibernetinių nusikaltimų padalinio vadovas Neal Jetton pabrėžia, kad šiuolaikinės priemonės leidžia net ir pradedantiesiems vykdyti plataus masto internetines apgaules.

    Pasak pareigūno, ši dinamika ypač matoma sukčiavimo schemose, kurios pasaulio ekonomikai kasmet kainuoja milžiniškas sumas. Europos Sąjungos institucijos yra nurodžiusios, kad bendras metinis kibernetinių nusikaltimų nuostolis globaliai siekia apie 5 500 000 000 000 eurų, o didelė dalis šios žalos siejama su finansiniu sukčiavimu ir duomenų vagystėmis.

    Kaip nusikaltėliai paspartina apgaules

    Kibernetiniams nusikaltimams vis dažniau pasitelkiami vadinamieji sukčiavimo kaip paslaugos rinkiniai, kurie leidžia lengvai sukurti ir paleisti masines duomenų viliojimo kampanijas. Tokie paketai suteikia paruoštą infrastruktūrą, šablonus ir automatizavimo galimybes, todėl techninis barjeras krenta iki minimumo.

    Papildomą impulsą suteikia plačiai prieinami komerciniai įrankiai, įskaitant pokalbių robotus, kurie padeda sukurti įtikinamus, personalizuotus laiškus ar žinutes. Tai didina aukų pasitikėjimą ir mažina tikimybę, kad apgaulė bus atpažinta vien iš prastos kalbos ar akivaizdžių klaidų.

    „Didžiausias iššūkis tas, kad šie įrankiai leidžia iš esmės pradedantiesiems vykdyti masinį sukčiavimą“, – sakė Neal Jetton.

    Organizuotas nusikalstamumas ir naujas mastelis

    Mažėjant įėjimo barjerams, į sukčiavimo rinką aktyviau įsitraukia organizuotos grupuotės. Interpolo vertinimu, jos vis dažniau gali išskaidyti veiklą, o techninius darbus pirkti kaip paslaugą, taip paspartindamos kampanijų paleidimą ir didindamos apgaulių apimtis.

    Interpolas taip pat yra atkreipęs dėmesį, kad DI įgalintas finansinis sukčiavimas gali būti gerokai pelningesnis už tradicines schemas, o dalis nusikalstamų tinklų pinigus naudoja kitoms neteisėtoms veikloms finansuoti. Kartu daugėja atvejų, kai sukčiavimo infrastruktūra siejama su prievarta išnaudojamais žmonėmis, verčiamais dirbti vadinamuosiuose sukčiavimo centruose.

    Ką tai reiškia gyventojams ir įmonėms

    Ekspertai pabrėžia, kad didžiausia rizika kyla kasdieniams vartotojams ir įmonėms, nes apgaulės tampa vis labiau individualizuotos. DI leidžia greitai pritaikyti žinutes pagal žmogaus pareigas, interesus ar net viešai prieinamą informaciją, o tai didina sėkmės tikimybę net ir trumpuose susirašinėjimuose.

    Interpolo vaidmuo šioje srityje daugiausia susijęs su pagalba nacionalinėms teisėsaugos institucijoms, operacijų koordinavimu ir gebėjimų stiprinimu. Pareigūnai pabrėžia, kad technologijos pačios nesukuria visiškai naujų nusikaltimų rūšių, tačiau ryškiai padidina jau seniai egzistuojančių schemų mastą ir efektyvumą.
  • Prancūzija tiria galimą Izraelio įmonės kišimąsi į savivaldos rinkimus: taikytasi į kairiuosius

    Prancūzija tiria galimą Izraelio įmonės kišimąsi į savivaldos rinkimus: taikytasi į kairiuosius

    Prancūzijos institucijos pradėjo tyrimą dėl galimo užsienio kišimosi į savivaldos rinkimus, kai valstybinė agentūra, kovojanti su skaitmenine dezinformacija, pranešė aptikusi požymių, kad rinkimų kampanijų metu buvo vykdyta koordinuota informacinė operacija.

    Vidaus reikalų ministras Laurent Nuñez paskelbė, kad bus imtasi teisinių veiksmų, o tyrimo eiga derinama su atsakingomis tarnybomis. Kol kas viešai neatskleidžiama, kas galėjo užsakyti ar finansuoti šią veiklą.

    Ką nustatė Viginum?

    Agentūros Viginum atstovė Anne-Sophie Dhiver parlamente teigė, kad buvo aptikta „privati Izraelyje įsikūrusi bendrovė“, kuri, kaip įtariama, siūlo internetines destabilizavimo paslaugas ir galėjo nukreipti veiksmus prieš dalį kairiųjų kandidatų.

    Anot jos, taikiniais esą tapo politikai iš partijos France Unbowed, kuri savo darbotvarkėje ryškiai akcentuoja palestiniečių klausimą. Viginum taip pat nurodė, kad agentūrai nepavyko patikimai nustatyti operacijos užsakovo, o bandymai paveikti nuomonę reikšmingo atgarsio, vertinant pagal pasiekiamumą ir įsitraukimą, nepasiekė.

    Konkrečios pavardės ir reikalavimai

    Žiniasklaidoje minėta, kad tarp galimų taikinių galėjo būti ir France Unbowed atstovas François Piquemal, dalyvavęs Tulūzos mero rinkimų antrajame ture. Pats politikas viešai svarstė galimybę siekti, kad antrojo turo rezultatai būtų pripažinti negaliojančiais, jei būtų įrodyta neteisėta išorinė įtaka.

    „Tai itin rimti faktai mūsų šalies suverenitetui“, – sakė François Piquemal.

    Parlamente jis taip pat kėlė klausimą, ar Prancūzijos valdžia turėtų reikalauti paaiškinimų iš Izraelio atstovo. Izraelio ambasada Paryžiuje, remiantis viešai skelbta informacija, į žurnalistų užklausas tuomet neatsakė.

    DI, netikros paskyros ir platesnis kontekstas

    Vidaus reikalų ministras patvirtino, kad tyrime vertinama „akivaizdžiai piktavališka“ kampanija, kurioje esą buvo skleidžiama melaginga informacija, pasitelkiant neautentiškas socialinių tinklų paskyras. Pasak jo, dalis turinio buvo sustiprinta naudojant dirbtinis intelektas, o tai atitinka pastarųjų metų tendencijas, kai automatizuotos priemonės leidžia greitai kurti ir platinti klaidinančias žinutes.

    Ši istorija išryškina augantį Europos valstybių jautrumą rinkimų saugumui: dėmesys krypsta ne tik į tradicinę propagandą, bet ir į naujos kartos informacines operacijas, kuriose derinami netikri profiliai, koordinuotas sklaidos tinklas ir DI įrankiais generuojamas turinys.

    Prancūzijos institucijos žada vėliau paskelbti išsamesnę ataskaitą apie nustatytus veikimo modelius ir požymius, leidžiančius sieti operaciją su konkrečia struktūra. Kol kas svarbiausia tyrimo kryptis išlieka užsakovo identifikavimas ir teisinis įvertinimas, ar buvo pažeisti rinkimų bei nacionalinio saugumo reikalavimai.

  • Suomijos žvalgybos vadovas perspėja: Europa gali taip ir neišsivaduoti nuo JAV ir Kinijos technologijų

    Suomijos žvalgybos vadovas perspėja: Europa gali taip ir neišsivaduoti nuo JAV ir Kinijos technologijų

    Europos priklausomybė nuo užsienio technologijų artimiausioje ateityje greičiausiai nesibaigs, perspėja Suomijos Saugumo ir žvalgybos tarnybos vadovas Juha Martelius. Jo teigimu, žemynas pernelyg remiasi JAV kuriama programine įranga ir Kinijoje gaminama aparatine įranga, todėl visiškas savarankiškumas gali būti nepasiekiamas.

    Kalbėdamas Taline vykusios Lennarto Meri saugumo konferencijos užkulisiuose, J. Martelius technologinę priklausomybę prilygino dviem skirtingoms ilgalaikėms grėsmėms. Tokia situacija, anot jo, gali būti valdoma, tačiau ji riboja valstybių galimybes savarankiškai užtikrinti saugumą ir atsparumą krizėms.

    Kur slypi didžiausia rizika?

    Suomijos žvalgybos vadovas išskyrė jautrių valstybės duomenų tvarkymą, ypač kai kalbama apie rinkimų procesus ir nacionalinį saugumą. Jo vertinimu, kritinė informacija neturėtų būti patikima užsienio bendrovėms, net jei jų paslaugos yra patogios ir plačiai naudojamos.

    „Tokia informacija, kuri yra kritinė nacionaliniam saugumui, pavyzdžiui, su rinkimais susiję duomenys, tikrai neturėtų būti tvarkoma jokios užsienio įmonės“, – sakė J. Martelius.

    Jis pateikė ir konkretų pavyzdį: Suomijoje buvo svarstoma dalį rinkimų informacijos perkelti į debesijos paslaugas, tačiau idėjos galiausiai atsisakyta. Argumentas paprastas: esama sistema veikia patikimai, todėl papildoma priklausomybė nuo išorinių tiekėjų tik didintų rizikas.

    Europos siekis sukurti technologinį suverenitetą

    Pastaraisiais metais Europos Sąjungoje vis dažniau kalbama apie strateginę autonomiją: norą daugiau kontroliuoti kritines technologijas, gynybos pajėgumus ir skaitmeninę infrastruktūrą. Europos Komisija artimiausiu metu turėtų pristatyti technologinio suvereniteto priemonių paketą, kuriuo siekiama griežčiau apibrėžti, kada ir kaip viešasis sektorius gali naudotis užsienio debesijos tiekėjais dirbdamas su jautriais duomenimis.

    Tokios iniciatyvos siejamos ne tik su kibernetiniu saugumu, bet ir su teisinėmis rizikomis, kai duomenų prieiga gali priklausyti nuo kitų valstybių įstatymų ar geopolitinių santykių. Praktikoje tai reiškia, kad valstybės ieško būdų mažinti priklausomybę nuo užsienio infrastruktūros, ypač ten, kur svarbi kontrolė ir atsekamumas.

    Vis dėlto J. Martelius kelia klausimą, ar Europa pajėgi sukurti tokią pat efektyvią, mastelį ir patikimumą turinčią debesijos ekosistemą, kokią siūlo didieji JAV tiekėjai. Jo vertinimu, problema čia ne vien technologinė, bet ir finansinė: Europoje yra stiprių mokslinių tyrimų krypčių, įskaitant kvantines technologijas ir kosmoso sprendimus, tačiau dažnai trūksta kapitalo, kad inovacijos greitai taptų konkurencingais produktais.

    Dar viena įtampa atsiranda gynybos kontekste: siekis didinti savarankiškumą susiduria su realybe, kad moderni gynyba ir kibernetinis atsparumas neišvengiamai remiasi tarptautinėmis technologijų tiekimo grandinėmis. Tai ypač aktualu, kai Europa vienu metu stiprina atsparumą Rusijos grėsmėms ir bando mažinti priklausomybę nuo išorinių tiekėjų.

    Kas keistųsi valstybėms ir verslui?

    Jei Europos Sąjunga imtųsi griežtesnių ribojimų dėl užsienio debesijos paslaugų naudojimo, poveikį pajustų ne tik institucijos, bet ir jų rangovai bei IT paslaugų teikėjai. Valstybėms tektų aiškiau apibrėžti, kokie duomenys gali būti tvarkomi tik nacionalinėje ar europinėje infrastruktūroje, o viešieji pirkimai labiau akcentuotų tiekimo grandinės saugumą.

    Toks kursas galėtų paskatinti europinių sprendimų plėtrą, bet kartu didintų pereinamojo laikotarpio kaštus ir sudėtingumą. J. Marteliaus perspėjimas iš esmės primena, kad technologinis suverenitetas nėra vien politinis šūkis: tai ilgas procesas, kuriam reikia investicijų, rinkos masto ir realistiško požiūrio į tai, kur Europa gali būti nepriklausoma, o kur neišvengiamai liks tarpusavio priklausomybė su sąjungininkais ir pasauliniais tiekėjais.

  • Vokietijos žvalgyba renkasi prancūzų DI vietoj „Palantir“: ką tai sako apie Europos suverenitetą

    Vokietijos žvalgyba renkasi prancūzų DI vietoj „Palantir“: ką tai sako apie Europos suverenitetą

    Vokietijos Federalinė konstitucijos apsaugos tarnyba (BfV) ketina jautrių saugumo sistemų analizėje rinktis prancūzų bendrovės „ChapsVision“ sprendimą, o ne JAV įmonę „Palantir“. Šis žingsnis siejamas su vis garsiau deklaruojamu tikslu mažinti priklausomybę nuo JAV technologijų kritinėse valstybės funkcijose.

    Vokietijos žiniasklaida skelbia, kad BfV planuoja naudoti „ChapsVision“ programinę įrangą „ArgonOS“, skirtą struktūruotų ir nestruktūruotų duomenų apdorojimui ir parengimui analitikams. Tokios sistemos paprastai naudojamos didelių informacijos masyvų sujungimui, paieškai, ryšių nustatymui ir prioritetų sudarymui, tačiau galutinius sprendimus priima žmonės.

    Signalas dėl skaitmeninės nepriklausomybės

    BfV vadovybė anksčiau viešai yra akcentavusi norą remtis europinėmis alternatyvomis. Tai atspindi platesnę tendenciją Europos Sąjungoje, kai valstybinės institucijos, ypač saugumo srityje, vertina ne tik technologinį pajėgumą, bet ir tiekėjo jurisdikciją, rizikas duomenų apsaugai bei ilgalaikę priklausomybę.

    „Pasirinkdama „ArgonOS“, BfV siunčia aiškų signalą dėl Europos skaitmeninio suvereniteto“, – sakė Vokietijos parlamentinės žvalgybos priežiūros komiteto vadovas Marcas Henrichmannas.

    Jis pabrėžė, kad galutinis vertinimas priklausys nuo realaus veikimo. Praktikoje tai reiškia, kad net ir politiškai patraukli europinė alternatyva turės įrodyti, jog gali užtikrinti greitį, tikslumą, stabilumą ir saugumą kasdienėse operacijose.

    „Palantir“ klausimas Vokietijoje jau įkaitęs

    „Palantir“ Vokietijoje vertinamas nevienareikšmiškai: dalis žemės policijos pajėgų jau yra naudojusios ar naudoja šios bendrovės programinę įrangą, o federaliniu lygiu periodiškai svarstoma, ar tokie sprendimai turėtų tapti plačiau taikomi. Kritikai dažniausiai akcentuoja privatumo, pagrindinių teisių ir kontrolės rizikas, kai valstybės saugumo infrastruktūra remiasi už Europos ribų veikiančiu tiekėju.

    „Palantir“ vadovas Alexas Karpas anksčiau yra tvirtinęs, kad bendrovės technologijos taikomos svarbiausiuose pasaulio konfliktų taškuose. Tačiau Vokietijos diskusijoje tai susiduria su klausimu, ar technologinė nauda atsveria priklausomybės nuo išorinio tiekėjo kainą ir politines pasekmes.

    Kliūtis gali tapti žvalgybos įstatymų reforma

    „ArgonOS“ diegimas, kaip skelbiama, siejamas su planuojama Vokietijos žvalgybos teisinės bazės reforma. Numatomos pataisos turėtų išplėsti BfV skaitmenines galias, palengvinti duomenų apsikeitimą su policija ir pakeisti asmens duomenų saugojimo terminų taisykles.

    Tokios reformos paprastai kelia aštrias diskusijas, nes tenka derinti nacionalinio saugumo interesus su privatumu ir proporcingumo principu. Kol pakeitimai nepriimti, pilnas naujų įrankių mastas gali likti ribotas, net jei technologinis sprendimas jau pasirinktas.

    Šis BfV pasirinkimas rodo, kad Europos institucijoms vis svarbiau ne tik tai, ką sistema gali padaryti, bet ir kas ją valdo, kur laikomi duomenys bei kokios taisyklės galioja tiekėjui. Artimiausi mėnesiai parodys, ar europinė alternatyva taps tvariu standartu, ar liks simboliniu bandymu mažinti priklausomybę nuo JAV technologijų.

  • „Palantir“ vadovas Berlyne kritikuoja Vokietiją: nepasitikėjimas mūšio programine įranga brangiai kainuos

    „Palantir“ vadovas Berlyne kritikuoja Vokietiją: nepasitikėjimas mūšio programine įranga brangiai kainuos

    JAV duomenų analizės bendrovės „Palantir“ vadovas Alexas Karpas viešai sukritikavo Vokietijos požiūrį į karinės paskirties programinę įrangą ir pareiškė, kad Berlyno skepticizmas dėl mūšio lauko sprendimų jam atrodo nepagrįstas. Jo komentarai nuskambėjo tuo metu, kai Vokietijos pareigūnai aiškiai signalizuoja: Bundesveras artimiausiu metu neketina skirti naujų sutarčių šiai amerikiečių įmonei.

    Diskusiją pakurstė aukšto rango Vokietijos kariuomenės atstovo pozicija, jog Bundesveras šiuo metu nemato pagrindo rinktis „Palantir“ sprendimų. Tuo pat metu Vokietijos skaitmeninimo politikoje stiprėja kryptis ieškoti europinės alternatyvos, kad kritinės gynybos sistemos nekurtų priklausomybės nuo JAV tiekėjo.

    Interviu Vokietijos žiniasklaidai A. Karpas teigė nesuprantantis, kaip Vokietija gali sau leisti atsisakyti technologijos, kuri, jo žodžiais, naudojama daugelyje rimtų šiuolaikinių konfliktų. Jis bandė įrodyti, kad tokie sprendimai realiomis sąlygomis padeda greičiau apdoroti informaciją, koordinuoti veiksmus ir priimti sprendimus.

    „Nesuprantu, kaip Vokietija mano galinti sau tai leisti“, – sakė Alexas Karpas.

    Kartu jis pripažino, kad Vokietijos noras kurti savarankiškas sistemas yra suprantamas, tačiau pačią viešą diskusiją pavadino pernelyg emocionalia ir paremta baimėmis. Vokietijoje „Palantir“ jau ne vienerius metus vertinama kontroversiškai, nes kritikai įžvelgia privatumo, duomenų apsaugos ir fundamentalių teisių rizikas, o taip pat strateginį pažeidžiamumą, jei gynybos infrastruktūra būtų susieta su užsienio tiekėju.

    „Palantir“ savo ruožtu pabrėžia, kad jos programinė įranga yra naudojama kelių šalių kariuomenėse, o atskirais atvejais diegimas vyksta taip, kad klientas pats valdo kodą, prieigas ir duomenis. A. Karpas tvirtino, kad Ukrainoje naudojant bendrovės sprendimus kontrolė lieka šalies institucijų rankose, todėl suvereniteto klausimas, jo vertinimu, neturėtų kilti.

    „Kai jie vykdo oro gynybą ar taikinių parinkimą, beveik visas kodas parašytas jų, kontroliuojamas jų. Mes neturime prieigos“, – sakė Alexas Karpas.

    Vokietijos laikysena šioje istorijoje atspindi platesnę Europos tendenciją: po Rusijos karo prieš Ukrainą sustiprėjo siekis greičiau modernizuoti gynybą, bet kartu augo jautrumas technologinei priklausomybei. Daugelis Europos valstybių didina karines išlaidas, tačiau vis dažniau keliami klausimai, ar lėšos bus nukreiptos į realiai patikrintas, veikiančias technologijas, ar į ilgo ciklo projektus, kurių nauda mūšio lauke neįrodyta.

    Ši įtampa ypač ryški tose srityse, kur susikerta nacionalinis saugumas ir duomenų apsauga: žvalgybinė analizė, taikinių nustatymas, oro gynybos integracija, logistikos optimizavimas. Ekspertai ne kartą pabrėžė, kad tokios sistemos nebėra vien programos, jos tampa sprendimų priėmimo infrastruktūra, todėl tiekėjo pasirinkimas ilgainiui lemia ir standartus, ir interoperabilumą su sąjungininkais.

    A. Karpas taip pat kritikavo Europos gynybos biudžetų planavimą, užsimindamas, kad didelės sumos gali būti išskirstytos nepakankamai suprantant, kaip veikia modernios karinės technologijos ir kokie sprendimai duoda rezultatą realiomis sąlygomis. Jo teigimu, tai gali sukurti politiškai įtakingas, bet technologiškai silpnas interesų grupes, kurių vėliau bus sunku atsisakyti.

    Vokietijai ši diskusija tampa testu, kaip suderinti du tikslus: greitą Bundesvero modernizavimą ir ilgalaikį strateginį savarankiškumą. Sprendimas, ar rinktis „Palantir“, ar investuoti į europinę alternatyvą, neapsiribos vien technologija: jis palies teisinę aplinką, duomenų valdymo modelį ir tai, kaip Europa ateityje pirks bei kurs kritines gynybos sistemas.

  • ES svarsto socialinių tinklų amžiaus ribą: Ursula von der Leyen užsimena apie siūlymą jau vasarą

    ES svarsto socialinių tinklų amžiaus ribą: Ursula von der Leyen užsimena apie siūlymą jau vasarą

    Europos Komisijos pirmininkė Ursula von der Leyen pareiškė, kad visoje Europos Sąjungoje gali būti svarstomas socialinių tinklų amžiaus ribos didinimas. Pasak jos, teisinis pasiūlymas galėtų pasirodyti jau šią vasarą, jei to prireiks po šiuo metu vykstančių vertinimų.

    Kalbėdama konferencijoje Kopenhagoje, skirtoje vaikų apsaugai skaitmeninėje erdvėje dirbtinio intelekto amžiuje, ji pabrėžė, kad būtina rimtai apsvarstyti socialinių tinklų naudojimo atidėjimą. Tokia kryptis, pasak Komisijos vadovės, galėtų suteikti vaikams daugiau laiko sustiprėti emociškai ir socialiai jautriu ankstyvos paauglystės laikotarpiu.

    „Manau, turime svarstyti socialinių tinklų naudojimo atidėjimą. Priklausomai nuo rezultatų, teisinį pasiūlymą galėtume pateikti jau šią vasarą“, – sakė Ursula von der Leyen.

    Europos Komisijos pirmininkė kartu akcentavo, kad galimi amžiaus apribojimai nepanaikintų pačių platformų atsakomybės. Ji priminė, kad pagal Skaitmeninių paslaugų aktą didžiosios interneto platformos turi užtikrinti saugumą „pagal dizainą“, mažinti rizikas nepilnamečiams ir veiksmingiau valdyti kenksmingo turinio sklaidą.

    Diskusijose vis dažniau minima būtinybė turėti patikimą amžiaus patvirtinimą, be kurio bet kokia riba liktų sunkiai įgyvendinama praktikoje. Von der Leyen atkreipė dėmesį į neseniai pristatytą ES amžiaus patvirtinimo programėlę, nors šis sprendimas sulaukė kritikos dėl galimų saugumo spragų ir privatumo rizikų.

    Politiniame lygmenyje iniciatyvų jau imasi atskiros valstybės narės, o Prancūzija pastaruoju metu ragino ieškoti visai ES tinkamo sprendimo. Komisija kol kas pabrėžia nenorinti iš anksto daryti išvadų, kol dirbanti ekspertų grupė nebaigs vertinti, kokios priemonės veiksmingiausiai didintų vaikų saugumą internete.

    Kaip pavyzdys minėta Australija, kuri jau yra nustačiusi 16 metų amžiaus ribą socialiniams tinklams. ES kontekste toks žingsnis reikštų ne tik politinį sutarimą tarp valstybių narių, bet ir aiškias taisykles, kaip technologijų bendrovės turėtų patikimai patvirtinti amžių, kartu nepažeisdamos duomenų apsaugos reikalavimų.

  • Vokietijos kibernetinio saugumo vadovė įspėja: Kinija DI kūrimą slepia, o rizika Europai auga

    Vokietijos kibernetinio saugumo vadovė įspėja: Kinija DI kūrimą slepia, o rizika Europai auga

    Vokietijos Federalinės informacijos saugumo tarnybos vadovė Claudia Plattner įspėjo parlamentarus, kad dalis Kinijos technologijų bendrovių pastaruoju metu ėmė riboti anksčiau atvirų DI modelių atnaujinimus. Pasak jos, tai gali reikšti, kad plėtra keliama už uždarų durų, o pažangūs pajėgumai nebebus matomi išorės vertintojams.

    Vokietijos pareigūnės vertinimu, tokia kryptis didina neapibrėžtumą kibernetinio saugumo srityje, nes DI modeliai gali greitai sustiprinti įsilaužėlių galimybes. Ji teigė, kad Kinijos įmonės, įskaitant „Alibaba“, gali artėti prie sprendimų, kurie būtų pritaikomi didelio masto atakoms ir automatizuotam pažeidžiamumų išnaudojimui.

    „Jeigu DI kūrimas pereina į uždarą režimą, mums tampa sunkiau suprasti, kokie pajėgumai jau pasiekti ir kaip greitai jie gali būti panaudoti prieš infrastruktūrą“, – sakė Claudia Plattner.

    Diskusija Vokietijoje sutapo su platesnėmis Europos nuogąstavimų tendencijomis: institucijos ir kritinės infrastruktūros valdytojai ruošiasi laikotarpiui, kai DI bus naudojamas ne tik gynybai, bet ir puolimui. Kibernetinio saugumo ekspertai pabrėžia, kad didžiausia problema tampa ne vien pačios atakos, o jų spartėjantis mastas ir automatizacija, kai vienu metu galima taikytis į daugybę organizacijų.

    Europos institucijoms papildomą įtampą kelia ir prieigos klausimas: pažangiausi modeliai dažnai tampa prieinami ribotam patikimų partnerių ratui, o nacionalinės agentūros priverstos remtis sąjungininkų vertinimais. Tai, pasak Vokietijos pareigūnės, gali lėtinti savarankišką rizikų testavimą ir sprendimų priėmimą Europoje.

    Tuo pat metu Europoje vis garsiau kalbama apie poreikį kurti savus DI pagrįstus kibernetinės gynybos įrankius, kad žemynas mažintų priklausomybę nuo JAV technologijų tiekėjų ir geriau valdytų naujos kartos grėsmes. Politikos formuotojai akcentuoja, kad vien reguliavimo nepakanka: reikalingi ir praktiniai pajėgumai, laboratorijos testavimui bei greitesnis keitimasis duomenimis tarp šalių.

    Vokietijos įspėjimas signalizuoja, kad kova dėl technologinio pranašumo persikelia į dar mažiau skaidrią erdvę. Jei DI modelių kūrimas Kinijoje iš tiesų tampa labiau uždaras, Europos saugumo institucijoms teks dar aktyviau stiprinti stebėseną, atsparumo priemones ir gebėjimą greitai reaguoti į DI sustiprintas atakas.

  • „OpenAI“ siūlo ES prieigą prie pažangaus DI modelio: ką jis gali ir kodėl Briuselis sunerimo

    „OpenAI“ siūlo ES prieigą prie pažangaus DI modelio: ką jis gali ir kodėl Briuselis sunerimo

    „ChatGPT“ kūrėja „OpenAI“ derasi su Europos Komisija dėl galimybės ES institucijoms suteikti prieigą prie pažangaus modelio, skirto programinės įrangos pažeidžiamumams nustatyti. Šis žingsnis Briuselyje vertinamas kaip reikšmingas postūmis, nes pastarosiomis savaitėmis Europos pareigūnai ieškojo būdų geriau suprasti naujos kartos DI keliamas kibernetines rizikas.

    Pagrindinė idėja yra suteikti prieigą ne plačiajai visuomenei, o reguliuotojams ir saugumo institucijoms, kad jos galėtų įvertinti, kaip toks modelis gali būti panaudotas gynybai. Kartu tai leidžia stebėti, ar saugikliai, ribojantys piktnaudžiavimą, veikia praktikoje.

    Modelis, kuris randa spragas

    Pagal viešai aptariamą iniciatyvą ES institucijos galėtų susipažinti su kibernetikai pritaikyta pažangiausio „OpenAI“ modelio versija, galinčia padėti identifikuoti programinės įrangos silpnas vietas. Tokie įrankiai saugumo komandoms gali pagreitinti pažeidžiamumų paiešką, padėti prioritetizuoti pataisas ir geriau įvertinti realų rizikos lygį.

    Vis dėlto ta pati technologija kelia ir akivaizdžią grėsmę: jei modelis per daug „leidžiantis“, jis gali palengvinti kenkėjams spragų išnaudojimą ar atakų planavimą. Dėl to įprastai tokie modeliai turi papildomus apribojimus, o prieigos kontrolė tampa kritiškai svarbi.

    Kontrastas su „Anthropic“ ir politinis spaudimas

    „OpenAI“ pasiūlymas išryškino skirtumus tarp didžiųjų DI kūrėjų, kaip jie dalijasi jautriomis kibernetinėmis galimybėmis su valdžios institucijomis. Europos pareigūnai buvo viešai išreiškę nepasitenkinimą, kad konkurentės „Anthropic“ modelis „Mythos“ ES pusėje ilgiau išliko sunkiai pasiekiamas.

    Briuselyje dėl to augo įtampa: dalis europarlamentarų ir nacionalinių vyriausybių siekė daugiau koordinacijos bei informacijos, kad Europa nebūtų priversta laukti, kol privačios bendrovės pačios nuspręs, kas ir kada gali vertinti rizikingiausius DI pajėgumus.

    „Riba tarp to, kas padeda gintis, ir to, kas gali būti panaudota pulti, yra labai plona, todėl prieigą turi vertinti ne vien pačios įmonės“, – sakė iniciatyvai vadovaujantis „OpenAI“ atstovas George’as Osborne’as.

    Kodėl tai svarbu Europos infrastruktūrai

    Europos Komisijos atstovai šį atvirumą sieja su galimybe geriau prižiūrėti, kaip tokie modeliai diegiami ir ar neatsiranda naujų sisteminių grėsmių. Praktinis tikslas yra sustiprinti institucijų, komunalinių paslaugų, energetikos, ryšių ir kitos kritinės infrastruktūros atsparumą, nes DI paremtų kibernetinių atakų mastas, tikėtina, augs.

    ES reguliavimo aplinkoje tai dera su platesne kryptimi: didesniu modelių skaidrumu, rizikos vertinimu ir testavimu, ypač kai kalbama apie pažangius, vadinamuosius „frontier“ tipo DI sprendimus. Kuo anksčiau reguliuotojai gauna realią prieigą vertinimui, tuo mažesnė tikimybė, kad saugumo spragos bus pastebėtos tik po plataus diegimo.

    Tolesnės derybos su Europos Komisija turėtų parodyti, kokiomis sąlygomis prieiga būtų suteikiama, kokio lygio modelio versija būtų prieinama ir kokie saugos bei atskaitomybės mechanizmai būtų taikomi. Nuo šių sprendimų priklausys, ar žingsnis taps precedentu kitoms DI bendrovėms, ar liks išimtimi.

  • ES susitarė atidėti DI ribojimus: griežtesnės taisyklės nusikelia iki 2027 metų

    ES susitarė atidėti DI ribojimus: griežtesnės taisyklės nusikelia iki 2027 metų

    Europos Sąjungoje pasiektas politinis susitarimas atidėti dalį dirbtinio intelekto taisyklių, skirtų didelės rizikos naudojimams. Pagal naują kryptį, svarbiausi reikalavimai, kurie turėjo pradėti galioti artimiausiu metu, būtų nukelti daugiau nei metams.

    Susitarimą patvirtino Europos Parlamento derybininkai ir ES Tarybai pirmininkaujanti valstybė, pabrėždami tikslą supaprastinti reguliavimą ir sumažinti administracinę naštą. Kartu akcentuojama, kad vartotojų apsaugos principai išlieka, tačiau praktinis įgyvendinimas bus peržiūrėtas.

    Kas konkrečiai keičiasi?

    Didelės rizikos DI sistemoms numatytas įsigaliojimas dabar siejamas su 2027 metų gruodžio mėnesiu. Tai reikštų ilgesnį pereinamąjį laikotarpį tiek viešajam sektoriui, tiek verslui, kuriam tenka pareiga įrodyti sistemų saugumą, patikimumą ir atitiktį.

    Taip pat numatyta pereinamoji tvarka reikalavimams, susijusiems su DI sugeneruoto turinio žymėjimu. Pereinamasis laikotarpis būtų trumpesnis nei siūlyta anksčiau ir siektų 3 mėnesius, kad rinkai būtų aiškesnė vienoda praktika.

    Pramonė – su išimtimis

    Vienas didžiausių pokyčių susijęs su pramoniniais DI pritaikymais: dalis jų būtų plačiau išimama iš DI akto taikymo apimties. Tokiu būdu pramonėje veikiančios bendrovės atitiktį dažniau įrodinėtų pagal kitus, specifinius produktų ir saugos režimus, o ne dvigubai pagal kelis lygiagrečius teisės aktus.

    Derybose pabrėžta, kad taip siekiama išlaikyti Europos pramonės konkurencingumą, ypač tose srityse, kur DI diegiamas gamyboje, automatizacijoje ir įrenginių valdyme. Tuo pat metu kai kurios kitos jautrios sritys, pavyzdžiui, medicinos prietaisai, ir toliau išlieka DI akto lauke.

    Draudimai dėl piktnaudžiavimo DI

    Susitarime numatyti ir aiškesni draudimai dėl ypač žalingų DI panaudojimų. Tarp jų įvardyti DI įrankiai, galintys generuoti seksualizuotus netikrus vaizdus su atpažįstamais asmenimis, taip pat su vaikų seksualinio išnaudojimo turiniu susiję sprendimai.

    Pastarieji punktai atspindi didėjantį Europos institucijų spaudimą reaguoti į praktikoje matomą piktnaudžiavimą generatyvinėmis sistemomis. Reguliuotojai siekia aiškiau atskirti inovacijoms palankią aplinką nuo zonų, kur reikalingi griežti draudimai ir atsakomybė.

    „Šis sprendimas sukuria paprastesnę, inovacijoms palankią aplinką Europoje, kartu stiprindamas gyventojų apsaugą“, – sakė Europos Komisijos pirmininkė Ursula von der Leyen.

    DI aktas įsigaliojo 2024 metais, o jo taikymas numatytas etapais. Tačiau pastaraisiais mėnesiais ES vis dažniau susiduria su kritika, kad per griežtas ir ankstyvas reguliavimas gali mažinti regiono konkurencingumą pasaulinėse DI varžybose, ypač JAV ir Azijos rinkų kontekste.

    Kita vertus, pilietinės visuomenės organizacijos ir dalis europarlamentarų pabrėžia, kad būtent didelės rizikos DI srityse delsti pavojinga, nes sprendimai gali daryti tiesioginę įtaką žmonių teisėms, saugumui ir galimybėms apskųsti automatizuotus sprendimus. Galutinis teisėkūros kelias dar apims formalius patvirtinimo etapus, po kurių paaiškės tikslios įsigaliojimo datos ir pereinamųjų laikotarpių detalės.

  • ES politikai ir verslas ragina spartinti DI taisyklių švelninimą: kas keičiasi ir kam taikomos išimtys

    ES politikai ir verslas ragina spartinti DI taisyklių švelninimą: kas keičiasi ir kam taikomos išimtys

    Europos Sąjungoje stiprėja spaudimas greičiau ir plačiau švelninti dirbtinio intelekto (DI) reguliavimą. Po ketvirtadienį pasiekto politinio susitarimo dalis europarlamentarų ir technologijų sektoriaus organizacijų pareiškė, kad supaprastinimas yra per menkas ir nepadės Europos įmonėms konkuruoti su pasauliniais lyderiais.

    Diskusijos dėl DI taisyklių švelninimo yra platesnės krypties dalis, kai Briuselis peržiūri skaitmeninius reikalavimus, siekdamas mažinti administracinę naštą ir paspartinti inovacijų diegimą. Tačiau skeptikai perspėja, kad pernelyg greitos išimtys gali susilpninti saugos ir pagrindinių teisių apsaugos standartus.

    Kas numatyta naujame susitarime?

    Pagal pasiektą susitarimą planuojama atidėti kai kurių taisyklių taikymą vadinamiesiems didelės rizikos DI naudojimo atvejams. Tai reiškia, kad daliai sektorių daugiau laiko būtų skirta pasirengti reikalavimams, susijusiems su atitiktimi, dokumentavimu, rizikų vertinimu ir priežiūra.

    Vis dėlto susitarimas neįgyvendino platesnio siūlymo, kurį kėlė dalis Europos Parlamento centro dešinės atstovų. Jie siekė didesnio skaičiaus sektorinių išimčių, tačiau galutinėje versijoje, remiantis derybų baigtimi, išimtis numatyta tik mašinoms.

    Ši kryptis ypač siejama su pramoninio DI taikymu, kur argumentuojama, kad inovacijos ir konkurencingumas gali būti pristabdyti, jei reikalavimai bus vienodai griežti labai skirtingoms technologijoms. Kritikai atsako, kad būtent pramonėje DI klaidos gali turėti realių saugos pasekmių, todėl lengvinimai turi būti labai tiksliai apibrėžti.

    Politikai: dereguliuoti reikia greičiau

    Nyderlandų liberalų europarlamentaras Bartas Groothuisas viešai suabejojo, ar susitarimas pakankamai ambicingas, ir teigė dar vertinsiantis, ar jį palaikyti per formalų balsavimą. Jo argumentas remiasi prielaida, kad esamos taisyklės, ypač aukštesnės rizikos kategorijoms, gali apsunkinti galimybes kurti konkurencingus europinius modelius.

    „Turime dereguliuoti daug, daug greičiau, nei tai darome dabar“, – sakė Bartas Groothuisas.

    Panašios pozicijos laikėsi ir derybose dalyvavę konservatyvūs atstovai, pabrėžę, kad valstybės narės nepritarė platesniam sektorinių išimčių paketui. Liberalių pažiūrų politikai taip pat atvirai kaltino valstybes nares dėl ambicijos trūkumo, teigdami, kad taip prarandamas šansas stiprinti Europoje kuriamo DI konkurencingumą.

    Pramonės lobistai: supaprastinimo per mažai

    Technologijų sektoriaus interesams atstovaujančios organizacijos kritikavo susitarimą, sakydamos, kad politinė retorika apie supaprastinimą nesutampa su konkrečiais sprendimais. Jų teigimu, jei ES iš tiesų siekia mažinti reguliacinę naštą, ji turėtų pasiūlyti aiškesnius, nuoseklesnius ir labiau prognozuojamus pakeitimus, kurie realiai sumažintų atitikties kaštus.

    Ypač akcentuojama, kad atidėjimai ar siauro taikymo išimtys nebūtinai išsprendžia pagrindinę problemą: įmonėms reikia vienodai suprantamų taisyklių, greitesnių procedūrų ir mažiau interpretacijų, kurios skirtingose valstybėse narėse gali virsti nevienoda praktika. Toks nevienodumas, pasak kritikos autorių, yra viena didžiausių kliūčių masteliui ir investicijoms.

    Tuo metu kairiųjų pažiūrų politikai signalizuoja, kad ketina priešintis plačioms išimtims, jei jos mažintų saugos kartelę. Jų pozicija remiasi argumentu, kad DI privalo išlikti saugus, nediskriminuojantis ir nekeliantis grėsmės pagrindinėms teisėms, nepriklausomai nuo to, kurioje ūkio šakoje jis diegiamas.