Tag: Kibernetinis saugumas

  • Lenkijos PWPW apie grynųjų ateitį: jų poreikis augs, o krizėse tai svarbiausia atsarga

    Lenkijos vertybinių popierių spaustuvė PWPW teigia, kad artimiausiais metais grynųjų pinigų poreikis gali didėti ne tik Lenkijoje, bet ir kitose Europos šalyse. Institucijos atstovų vertinimu, grynieji išlieka svarbiausia atsarga situacijoms, kai sutrinka įprasti atsiskaitymo būdai.

    PWPW yra strateginės reikšmės organizacija, kuri gamina banknotus ir valstybinius dokumentus, o taip pat kuria skaitmeninės tapatybės ir elektroninio parašo sprendimus. Dėl tokio profilio jai taikomi ypač griežti kibernetinio saugumo reikalavimai.

    Grynieji kaip atsarga krizei

    PWPW atstovai akcentuoja, kad grynųjų stiprybė yra paprasta: jie veikia net tada, kai neveikia skaitmeniniai kanalai. Karo, plataus masto elektros tiekimo sutrikimų ar kibernetinių incidentų atveju mokėjimų infrastruktūra gali būti ribota, o grynieji leidžia išlaikyti bent minimalią ekonominę apyvartą.

    Institucija pabrėžia, kad skaitmeniniai mokėjimai ir toliau plėsis, tačiau tai nereiškia grynųjų pabaigos. Priešingai, didėjant rizikų suvokimui, gyventojai ir verslai linkę turėti fizinių pinigų nenumatytiems atvejams.

    Augantis dėmesys saugumui ir technologijoms

    Kadangi PWPW dirba su jautriomis sistemomis ir duomenimis, didelė dalis investicijų skiriama kibernetinei higienai ir infrastruktūros atsparumui. Tokiose organizacijose svarbu ne tik apsauga nuo įsilaužimų, bet ir veiklos tęstinumas, atsarginės procedūros bei darbuotojų mokymai.

    PWPW taip pat mini dirbtinio intelekto pritaikymą veikloje, tačiau pabrėžia, kad jis turi būti diegiamas atsargiai, laikantis saugumo ir atitikties reikalavimų. Toks požiūris būdingas institucijoms, kurios vienu metu dirba ir su fiziniu saugumu, ir su skaitmeninėmis tapatybės sistemomis.

    Veikla už Lenkijos ribų

    PWPW pristato save kaip reikšmingą žaidėją Vidurio ir Rytų Europoje, o dalį sprendimų eksportuoja į kitas rinkas. Institucija yra gaminusi banknotus ir už Europos ribų, taip diversifikuodama veiklą ir stiprindama kompetencijas saugių dokumentų srityje.

    PWPW žinutė paprasta: skaitmenizacija auga, bet grynieji išlieka kritiškai svarbūs kaip atsarginis, nuo skaitmeninių sistemų nepriklausomas sprendimas. Todėl, jų vertinimu, grynųjų paklausa neturėtų trauktis taip greitai, kaip dažnai prognozuojama.

  • Pratybos kibernetiniame poligone: kaip Lenkijos kariuomenė stiprina valstybės atsparumą

    Kibernetinis saugumas vis dažniau vertinamas kaip vienas esminių valstybės gynybos ramsčių, greta fizinės infrastruktūros ir karinių pajėgumų. Didėjant atakų mastui prieš energetiką, ryšius ar finansų sistemas, vis daugiau dėmesio skiriama ne vien incidentų gesinimui, o nuosekliam atsparumo kūrimui.

    Lenkijoje šiam tikslui veikia Ekspertinis kibernetinio saugumo mokymo centras, tiesiogiai pavaldus Nacionalinės gynybos ministerijai. Ši karinė struktūra įkurta 2020 metais, reaguojant į augantį ginkluotųjų pajėgų poreikį rengti specialistus kibernetinio saugumo, informacinių technologijų ir kriptologijos srityse.

    Praktika, o ne teorija

    Centro misija – auginti kariuomenės ekspertų pajėgumus ir parengti žmones darbui aplinkoje, kur skaitmeniniai incidentai tampa sudėtingesni ir glaudžiai susiję su nacionaliniu saugumu. Mokymai organizuojami laboratoriniu principu, orientuojantis į realius įrankius ir scenarijus, o ne vien akademines paskaitas.

    Centras turi 18 pilnai įrengtų kompiuterinių laboratorijų ir kibernetinį poligoną – virtualią platformą, leidžiančią atkurti sudėtingas IT aplinkas. Tokiose simuliacijose galima modeliuoti tinklus su serveriais, tinklo įranga ir skirtingomis operacinėmis sistemomis, treniruojantis aptikti įsilaužimus ir atkurti paslaugų veikimą.

    Infrastruktūra treniruojasi kaip per krizę

    Vienas ryškiausių centro projektų – CyberExpert Game, kibernetinio saugumo dirbtuvės varžybų formatu. Jose dalyvauja ne tik kariuomenės atstovai: kviečiamos ir kritinės infrastruktūros organizacijos, kurioms realybėje tenka atlaikyti atakas bei užtikrinti paslaugų tęstinumą.

    Pratybose komandos gina joms patikėtą skaitmeninės aplinkos dalį nuo atakuojančios komandos, kuri imituoja realius įsilaužėlių veiksmus. Laimi tie, kurie ilgiausiai išlaiko veikiančias paslaugas ir sugeba greičiau atkurti pažeistus komponentus, todėl vertinama ne vien prevencija, bet ir reakcija.

    Dėmesys talentams ir bendradarbiavimui

    Centras taip pat investuoja į jaunų specialistų ugdymą ir ryšį su akademine bendruomene bei pramone. Vykdomos programos studentams, o konferencijose sujungiami kariuomenės, mokslo ir verslo atstovai, kad sprendimai būtų pritaikomi praktikoje.

    Centro vadovybės teigimu, kibernetinis saugumas remiasi ne vien žiniomis ar budrumu – lemiama tampa gebėjimas veikti: aiškios struktūros, procedūros, įrankiai ir nuolatinės pratybos. Būtent tokia disciplina padeda valstybės institucijoms ir kritinei infrastruktūrai išlikti funkcionalioms net ir koordinuotų atakų metu.

  • Strateginių rezervų agentūra plečia veiklą į skaitmenines atsargas: kaip bus užtikrintas paslaugų tęstinumas

    Lenkijos Vyriausybės strateginių rezervų agentūra (RARS), iki šiol daugiausia siejama su degalų, vaistų ar maisto atsargomis, vis aktyviau plečia veiklą į skaitmeninę sritį. Valstybei sparčiai skaitmenėjant, kritine atsarga tampa ne tik sandėliai ir logistika, bet ir gebėjimas užtikrinti sistemų, paslaugų bei informacijos srautų veikimą krizės metu.

    Apie šį pokytį viešai kalbėta CYBERSEC EXPO & FORUM 2026 konferencijoje Katovicuose. RARS Skaitmeninių operacijų skyriaus vadovas Arturas Szachno pabrėžė, kad agentūra vis dažniau vertina, kokios skaitmeninės priemonės galėtų padėti viešajam sektoriui ir krizių valdymo grandinei, kai įprastų sprendimų nepakanka.

    Skaitmeninės atsargos – nauja saugumo dalis

    RARS atstovo teigimu, skaitmeninių operacijų padalinys pirmiausia užtikrina pačios agentūros IT veiklą, tačiau tuo neapsiribojama. Kartu identifikuojami poreikiai, kaip valstybė galėtų greičiau atkurti ar palaikyti kritinių paslaugų veikimą, jei sutriktų ryšiai, duomenų apdorojimas ar informacinių sistemų darbas.

    Tokie scenarijai siejami ne tik su kibernetinėmis grėsmėmis, bet ir su platesniu krizių spektru, įskaitant ekstremalias situacijas bei hibridines rizikas. Praktikoje tai gali reikšti galimybę greitai suteikti reikalingą įrangą, ryšio sprendimus ar paslaugas, kad institucijos ir jų partneriai galėtų tęsti darbą.

    „Agentūra turėtų galėti padėti valstybei tose srityse, kurių neįmanoma iš anksto numatyti, kai susiduriama su įvairių tipų krizėmis ar veiksmais – tiek nemilitariniais, tiek militariniais Lenkijos teritorijoje“, – sakė Arturas Szachno.

    Pandemijos pamokos ir rizikų analizė

    RARS šiemet mini 30 metų veiklos sukaktį, o vienu didžiausių lūžių įvardijama COVID-19 pandemija. Tuomet, pasak A. Szachno, svarbiausia tapo reakcijos greitis, informacijos mainai ir gebėjimas veikti nestandartiškai, kai klasikinės procedūros nebespėja paskui situaciją.

    Ši patirtis tampa aktuali ir kalbant apie skaitmenines atsargas, nes šiuolaikinė administracija bei ekonomika vis labiau priklauso nuo teleinformatikos infrastruktūros. RARS akcentuoja nuolatinę rizikų analizę ir siekį mažinti galimų sutrikimų poveikį valstybės funkcionavimui.

    „Su informacijos apdorojimu susijusios sistemos, valstybės transformacijai ir skaitmenizacijai spartėjant, kelia vis daugiau naujų iššūkių“, – sakė Arturas Szachno.

    Ką praktiškai reikštų skaitmeninės rezervinės priemonės?

    RARS atstovo teigimu, organizacijos, atsakingos už skaitmeninių paslaugų teikimą ar rizikų vertinimą, vis dažniau signalizuos apie poreikį užtikrinti veiklos tęstinumą. Krizėje gali prireikti ne vien papildomų žmonių ar procedūrų, bet ir greitai pasiekiamų techninių sprendimų, leidžiančių išlaikyti paslaugų stabilumą.

    Tokiu būdu strateginės atsargos ateityje vis rečiau bus suprantamos vien kaip fiziniai ištekliai. Vis didesnę reikšmę įgauna skaitmeninis atsparumas, be kurio administracija, pagalbos tarnybos ir verslo procesai gali sustoti net ir tada, kai tradicinės atsargos lieka nepaliestos.

  • „Microsoft“ tyliai pratęsė „Windows 10“ palaikymą: paaiškėjo nauja galutinė data

    „Microsoft“ tyliai pratęsė „Windows 10“ palaikymą: paaiškėjo nauja galutinė data

    „Microsoft“ atnaujino informaciją apie „Windows 10“ ir be didesnio triukšmo pratęsė išplėstinį saugumo atnaujinimų laikotarpį. Tai aktualu milijonams vartotojų ir organizacijų, kurios dar nespėjo pereiti prie naujesnės operacinės sistemos.

    Primename, kad įprastas „Windows 10“ palaikymas baigsis 2025 metų spalio 14 dieną. Nuo šios datos sistema nebegaus nemokamų funkcijų ir saugumo pataisų, todėl ilgainiui taps gerokai rizikingesnė tiek namų vartotojams, tiek įmonėms.

    Vis dėlto „Microsoft“ jau kurį laiką siūlo ESU programą, kuri suteikia galimybę gauti kritinius saugumo atnaujinimus ir po oficialios palaikymo pabaigos. Naujausia informacija rodo, kad galutinis ESU laikotarpis „Windows 10“ dabar numatytas iki 2027 metų spalio 12 dienos.

    Į ESU programą, kaip nurodo „Microsoft“, galima įsitraukti ir vėliau, programai jau vykstant. Praktikoje tai reiškia, kad dalis vartotojų gali atidėti migraciją, tačiau kartu svarbu suprasti, kad ESU nėra lygiavertis pilnam palaikymui, o orientuotas į saugumo spragų taisymą.

    „Windows 10“ šiuo metu tebėra viena plačiausiai naudojamų „Windows“ versijų, todėl palaikymo pabaigos tema kelia daug klausimų. Pagrindinė priežastis, kodėl dalis kompiuterių vis dar neatnaujinami, yra aparatinės įrangos reikalavimai „Windows 11“, taip pat įmonių IT ciklai ir suderinamumo testai.

    Pasibaigus ir ESU laikotarpiui, „Windows 10“ saugumo spragos nebus taisomos, todėl sistema taps vis lengvesniu taikiniu kibernetiniams nusikaltėliams. Specialistai tokiais atvejais paprastai rekomenduoja planuoti perėjimą į „Windows 11“ arba svarstyti kitas alternatyvas, atsižvelgiant į įrenginio amžių ir naudojimo scenarijus.

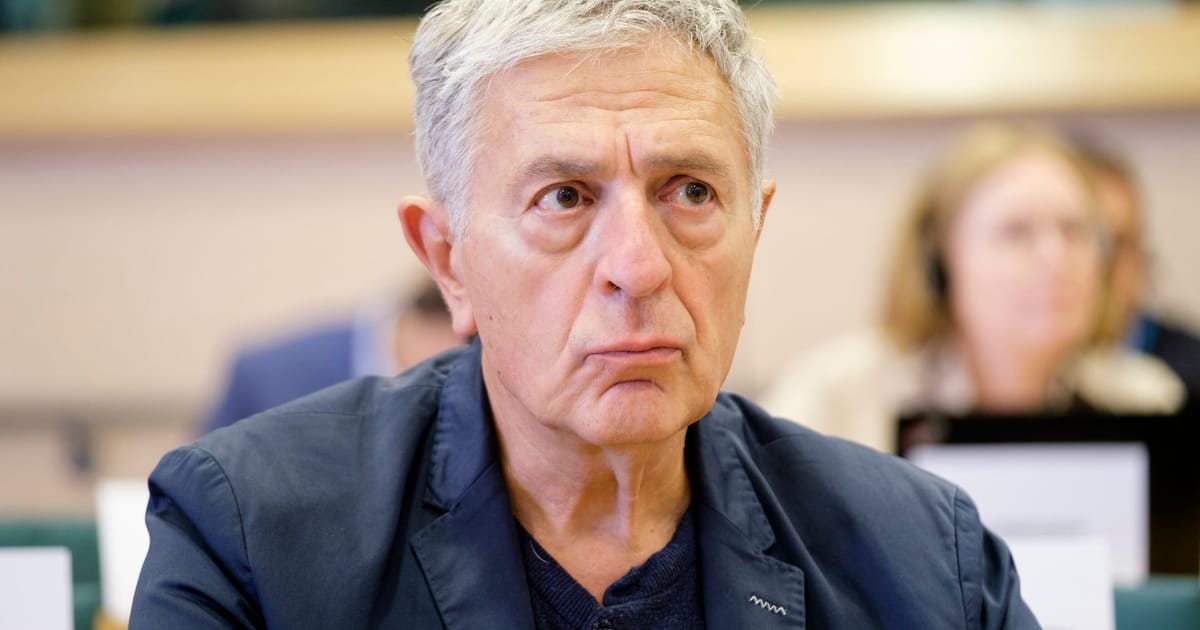
  • Buvęs europarlamentaras, tyręs „Pegasus“, pats tapo taikiniu: nustatyti du užkrėtimo atvejai

    Buvęs europarlamentaras, tyręs „Pegasus“, pats tapo taikiniu: nustatyti du užkrėtimo atvejai

    Toronto universiteto „Citizen Lab“ teismo ekspertizė nustatė, kad buvusio europarlamentaro Stelios Kouloglou telefonas buvo ne kartą užkrėstas šnipinėjimo programa „Pegasus“ tuo metu, kai jis dirbo Europos Parlamento komitete, tyrusiame piktnaudžiavimą šia technologija. Ši informacija sustiprino įtarimus, kad paties tyrimo darbas galėjo būti stebimas ar net paveiktas.

    Tyrėjų teigimu, užkrėtimas fiksuotas mažiausiai du kartus: 2022 metų spalio 21 dieną ir 2023 metų kovo 6–7 dienomis. Abu laikotarpiai sutapo su itin svarbiais PEGA komiteto darbo etapais, kai buvo ruošiamos misijos ir baigiama rengti galutinė ataskaita.

    Kas galėjo būti atskleista

    „Pegasus“ laikomas vienu pažangiausių komercinių šnipinėjimo įrankių, galinčiu suteikti prieigą prie privačių žinučių, elektroninių laiškų ir kitų telefone vykstančių komunikacijų. „Citizen Lab“ pažymi, kad tokia prieiga galėjo atverti kelią susipažinti su konfidencialiais PEGA komiteto narių ir jų komandų apsikeitimais, taip pat jautriomis parlamentinėmis procedūromis.

    Šis atvejis svarbus tuo, kad viešai tai yra pirmasis dokumentuotas pavyzdys, kai „Pegasus“ taikiniu tapo aktyviai komitete dirbęs asmuo. Tai kelia papildomų klausimų dėl Europos institucijų gebėjimo apsaugoti savo narius ir procesus nuo valstybinių ar su valstybėmis siejamų kibernetinių operacijų.

    Įtariamieji neįvardijami, bet matomas kampanijos pėdsakas

    Tyrėjai nenurodo, kuri konkreti valstybė ar organizacija galėjo būti atsakinga už atakas. Vis dėlto ataskaitoje minimi sutapimai su anksčiau fiksuota „Pegasus“ kampanija Europoje, kai buvo taikomasi į Rusijos ir Baltarusijos kilmės žurnalistus bei aktyvistus.

    Tokie sutapimai, „Citizen Lab“ vertinimu, leidžia daryti prielaidą, kad operaciją galėjo vykdyti vienas iš „NSO Group“ klientų, turėjęs galimybę naudoti „Pegasus“ keliose Europos valstybėse. „Pegasus“ licencijas, kaip skelbiama viešuose tyrimuose, paprastai perka valstybinės institucijos, o naudojimas dažnai grindžiamas nacionalinio saugumo ar kovos su nusikalstamumu argumentais.

    Politinis atgarsis ir spaudimas institucijoms

    Pats S. Kouloglou teigė neabejojantis, kad įsilaužimai buvo tiesiogiai susiję su jo vaidmeniu PEGA komitete ir darbais, kuriuos tuo metu vykdė europarlamentarai. Pirmasis užkrėtimas fiksuotas ruošiantis tyrimų misijoms, antrasis – kai Briuselyje vyko intensyvios diskusijos dėl galutinio komiteto teksto.

    Buvusi PEGA komiteto narė Sophie in ’t Veld pabrėžė, kad esminis klausimas yra ne vien tai, kas konkrečiai vykdė ataką, bet ir kodėl, nepaisant daugybės viešai nuskambėjusių atvejų, Europos Komisijos atsakas į šnipinėjimo programų piktnaudžiavimą, jos vertinimu, išliko nepakankamas.

    Ši istorija vėl išryškina platesnę problemą: komercinių šnipinėjimo priemonių rinka auga, o jų panaudojimo ribos dažnai lieka neaiškios, ypač kai taikiniais tampa politikai, žurnalistai ar tyrimus vykdantys pareigūnai. Europos institucijoms tai reiškia ne tik privatumo, bet ir demokratinių procesų apsaugos iššūkį.

  • „Google“ testuoja naują reCAPTCHA: prašo mojuoti rankomis prieš kamerą – kyla klausimų

    „Google“ testuoja naują reCAPTCHA: prašo mojuoti rankomis prieš kamerą – kyla klausimų

    Kas keičiasi reCAPTCHA patikroje

    Interneto vartotojams pažįstamos reCAPTCHA užduotys dažnai erzina: tenka rinkti objektus iš neryškių paveikslėlių ar perrašinėti sunkiai įskaitomus simbolius. „Google“ testuoja naują alternatyvą, kuri vietoje paveikslėlių remiasi rankų judesių atpažinimu.

    Ši patikra prašo atlikti konkrečius gestus prieš įrenginio kamerą. Sistema analizuoja vaizdą ir vertina, ar judesiai atitinka užduotį, taip siekdama atskirti žmogų nuo automatizuotų botų.

    Kamera, duomenys ir privatumo klausimai

    Naujas metodas veikia tik suteikus prieigą prie kameros, todėl daliai vartotojų tai gali atrodyti pernelyg invazyvu. „Google“ teigia, kad vaizdas nėra įrašomas, nėra renkami duomenys, leidžiantys susieti patikrą su konkrečia tapatybe, o po patvirtinimo informacija pašalinama.

    Jei vartotojas nesutinka suteikti prieigos prie kameros, jis nėra užrakinamas be išeities. Tokiu atveju galima rinktis anksčiau taikytus patikros būdus, pavyzdžiui, užduotis su paveikslėliais.

    Ar tai tikrai sustabdys botus?

    Pirmieji bandymai rodo, kad naujovė nėra neapeinama. Vartotojai jau aptiko būdų, kaip apgauti patikrą, pavyzdžiui, pasitelkiant iš anksto paruoštus vaizdus, todėl tikėtina, kad mechanizmui dar reikės papildomo tobulinimo.

    Platesniame kontekste CAPTCHA rinka apskritai keičiasi, nes botų srautas auga, o tradicinės užduotys vis labiau blogina vartotojų patirtį. Dėl to „Google“, „Mozilla“, „Microsoft“ ir kiti rinkos dalyviai ieško kriptografinių alternatyvų, kurios leistų patvirtinti vartotoją be nuolatinių galvosūkių.

  • ES galimybių langas iki Prancūzijos rinkimų: ar Airija per pusmetį pajėgs pastumėti plėtrą ir biudžetą?

    ES galimybių langas iki Prancūzijos rinkimų: ar Airija per pusmetį pajėgs pastumėti plėtrą ir biudžetą?

    Airija nuo liepos 1 dienos perima rotacinį ES Tarybos pirmininkavimą tuo metu, kai Briuselyje juntamas retas politinis pagreitis, bet laiko itin mažai. Dublinas siekia per šešis mėnesius pajudinti įstrigusius klausimus, tačiau Prancūzijos prezidento rinkimų kampanijai įsibėgėjant sprendimų erdvė gali greitai susiaurėti.

    Airijos tikslas ambicingas: derinti kompromisus dėl ES plėtros, Ukrainos integracijos tempo ir būsimo ilgalaikio biudžeto, kuris turėtų įsigalioti nuo 2028 metų. Diplomatų vertinimu, būtent artėjantys rinkimai Prancūzijoje gali tapti riba, po kurios Paryžius taps atsargesnis dėl politiškai jautrių sprendimų.

    „Matome, kaip veikia rinkimų ciklai, todėl aiškiai suprantame, kad šis laikas yra ribotas“, – sakė Airijos Europos reikalų ministras Thomas Byrne.

    Plėtra grįžta į darbotvarkę

    Airija pirmininkavimą pradeda tuo metu, kai ES institucijose vėl stiprėja noras judėti į priekį su plėtros darbotvarke. Po ilgesnės pauzės, kai naujų narių priėmimas strigo dėl politinių veto ir reformų reikalavimų, Dublinas siekia išnaudoti momentą ir sutelkti valstybes nares į konkrečius žingsnius.

    Tarp pažangiausių kandidačių dažniausiai minima Juodkalnija, kuri dėl dydžio ir derybų pažangos laikoma realiausia artimiausių metų sėkmės istorija. Tuo pat metu daug daugiau politinio ir finansinio svorio turintis Ukrainos kelias kelia sudėtingesnių klausimų dėl vieningo pritarimo, ES biudžeto perskirstymo ir karo sąlygų.

    „Dabar yra momentas, ir mes tikimės, kad pirmininkaujanti Airija darys viską, kad stojimas išliktų darbotvarkės viršuje“, – sakė Ukrainos ambasadorius ES Vsevolod Chentsov.

    Kyjivas nori kuo greičiau atverti likusius derybų teminius blokus, nes derybų tempas tiesiogiai veikia ir vidaus reformų motyvaciją. Ukrainos argumentas paprastas: jei procesas stringa, politinis kapitalas reformoms Radoje senka, o tai ilgainiui silpnina ir ES reikalaujamų pokyčių įgyvendinimą.

    Biudžetas: ambicijos prieš taupumą

    Ne mažiau svarbi Airijos užduotis bus tarpininkauti diskusijose dėl naujo daugiamečio ES biudžeto. Briuselis vis garsiau kalba, kad vienu metu teks finansuoti gynybos stiprinimą, konkurencingumo programas, paramą Ukrainai ir pasirengimą plėtrai, tačiau tarp valstybių narių auga įtampa dėl to, kas už tai mokės.

    Šioje diskusijoje išryškėja dvi stovyklos: šalys, siekiančios didesnio bendro finansavimo, ir vadinamosios taupiosios valstybės, kurios nori riboti išlaidas. Airija mėgina išlaikyti neutralumo reputaciją ir veikti kaip sąžiningas tarpininkas, kad pirmininkavimo metu nebūtų įsprausta į vienos stovyklos rėmus.

    Diplomatai įspėja, kad Prancūzijos vidaus politika gali tapti lemiamu veiksniu: kuo arčiau rinkimų, tuo sunkiau Paryžiui remti sprendimus, kuriuos oponentai galėtų pateikti kaip per didelį Briuselio įtakos ar išlaidų augimą. Dėl to Airijai teks suderinti du tikslus: palaikyti ambiciją ir kartu neperžengti ribos, kuri išprovokuotų politinę reakciją svarbiausiose sostinėse.

    Airijos pirmininkavimas taip tampa lenktynėmis su laiku: jei kompromisai nebus pasiekti greitai, sprendimų priėmimas ES gali pereiti į atsargumo režimą. Tai ypač aktualu plėtrai ir biudžetui, kuriems reikalingas valstybių narių vieningumas ir jautrus politinis balansas.

  • Trumpo pergalė JAV teisme kelia grėsmę ES ir JAV duomenų perdavimo susitarimui: kas gali keistis

    Trumpo pergalė JAV teisme kelia grėsmę ES ir JAV duomenų perdavimo susitarimui: kas gali keistis

    Donaldo Trumpo pergalė JAV Aukščiausiajame Teisme paskatino Europos privatumo gynėjus iš naujo atakuoti ES ir JAV duomenų perdavimo susitarimą, kuris yra svarbus transatlantinei skaitmeninei prekybai. Ginčas sukasi apie tai, ar JAV priežiūros mechanizmai išlieka pakankamai nepriklausomi, kad europiečių duomenys būtų apsaugoti pagal ES standartus.

    Teismo sprendimas, kuriuo pripažinta platesnė prezidento teisė atleisti nepriklausomų agentūrų pareigūnus, Europos pusėje interpretuojamas kaip rizika nepriklausomai kontrolei. Būtent tokia kontrolė yra vienas kertinių kriterijų, kai Europos Komisija vertina, ar trečioji šalis užtikrina adekvatų asmens duomenų apsaugos lygį.

    Kodėl šis susitarimas toks svarbus?

    Dabartinis ES ir JAV duomenų perdavimo mechanizmas leidžia įmonėms paprasčiau perduoti duomenis iš Europos į JAV, neįvedant papildomų teisinių kliūčių kiekvienam sandoriui ar paslaugai. Tai aktualu debesijos paslaugoms, klientų aptarnavimo sistemoms, analitikai, reklamos technologijoms ir tarptautinėms personalo valdymo platformoms.

    Šis režimas ypač reikšmingas didžiosioms technologijų bendrovėms, tačiau poveikį jaustų ir tūkstančiai mažesnių Europos įmonių, kurios naudojasi JAV tiekėjų infrastruktūra. Jei susitarimas būtų sustabdytas ar panaikintas, verslams tektų skubiai persiorientuoti į alternatyvius teisinius pagrindus ir didinti atitikties biudžetus.

    Privatumo gynėjų argumentas: nepriklausoma priežiūra silpnėja

    Europos privatumo aktyvistai teigia, kad ES konstitucinė ir teisinė logika reikalauja realiai nepriklausomų institucijų, kurios prižiūri valdžios prieigą prie duomenų ir užtikrina veiksmingą gynimosi kelią. Jų vertinimu, jei vykdomoji valdžia įgyja lengvesnę galimybę keisti priežiūros institucijų sudėtį, mažėja garantijos, kad kontrolė nebus politizuota.

    „Pagrindas bet kokiam ES ir JAV duomenų perdavimo susitarimui yra nepriklausoma priežiūra“, – sakė privatumo aktyvistas Maxas Schremsas.

    Į situaciją reagavo ir Europos duomenų apsaugos valdyba, kuri nurodė vertinanti JAV teismo sprendimą bei galimas pasekmes mechanizmams, ant kurių laikosi dabartinis duomenų perdavimo režimas. Nors galutinė politinė kompetencija peržiūrėti ar atšaukti Europos Komisijos sprendimą priklauso pačiai Komisijai, valdybos išvados yra svarbios formuojant bendrą ES poziciją.

    Ką tai reikštų įmonėms ir vartotojams?

    Jeigu susitarimas būtų teisiškai suabejotas arba panaikintas, labiausiai nukentėtų paslaugos, kurios remiasi kasdieniu duomenų judėjimu tarp žemynų. Praktikoje tai galėtų reikšti ilgesnius sutarčių derinimus, papildomas technines bei organizacines priemones, o kai kuriais atvejais ir sprendimą duomenis laikyti tik ES infrastruktūroje.

    Technologijų sektorius šį susitarimą gina kaip teisinį aiškumą kuriantį sprendimą, kuriame numatytos periodinės peržiūros ir mechanizmai prisitaikyti prie institucinių pokyčių. Tuo pat metu politinis fonas lieka įtemptas dėl platesnių ES ir JAV nesutarimų, įskaitant platformų reguliavimą, duomenų valdymą ir dirbtinis intelektas taisykles.

    Artimiausiu metu lemiama bus tai, kaip Europos Komisija įvertins, ar JAV priežiūros architektūra po naujausio teismo sprendimo vis dar atitinka esminius ES reikalavimus. Paraleliai teismuose jau vyksta atskiri procesai, kurie gali tapti dar vienu bandymu perrašyti transatlantinių duomenų srautų taisykles.

  • Airijos pirmininkavimas ES: kokius sprendimus Briuselis stums greičiausiai ir kur laukia didžiausia trintis

    Airijos pirmininkavimas ES: kokius sprendimus Briuselis stums greičiausiai ir kur laukia didžiausia trintis

    Airija perėmė Europos Sąjungos Tarybos pirmininkavimą laikotarpiu, kai Briuselis siekia užbaigti kuo daugiau svarbių bylų dar iki metų pabaigos. Spaudimą didina artėjantys didžiųjų valstybių politiniai ciklai ir noras išvengti sprendimų vilkinimo, kuris pastaraisiais metais tapo įprastas.

    Vienas didžiausių artimiausių mėnesių darbų yra naujas daugiametis ES biudžetas 2028–2034 metų laikotarpiui. Jis nulems, kiek pinigų blokas galės skirti gynybai, klimatui, inovacijoms, žemės ūkiui ir paramai regionams, o derybos tradiciškai būna įtemptos dėl būtinybės suderinti 27 šalių interesus.

    Kartu Airijai teks moderuoti diskusijas dėl Europos konkurencingumo ir pramonės politikos, kurioje susiduria laisvosios prekybos šalininkai ir „pirk europietiška“ idėjos rėmėjai. Ši kryptis siejama su bandymu mažinti priklausomybę nuo subsidijuojamos produkcijos iš Kinijos ir didinti ES gamybos pajėgumus strategiškai svarbiose srityse.

    Skaitmeninėje darbotvarkėje išryškėja technologinio suverenumo tema: nuo debesijos iki puslaidininkių, o taip pat ir DI plėtros. ES institucijos vis dažniau kalba apie rizikas, kylančias dėl kritinės infrastruktūros ir viešojo sektoriaus priklausomybės nuo neeuropinių tiekėjų, todėl galima tikėtis daugiau iniciatyvų dėl tiekimo grandinių saugumo.

    Vienas jautriausių klausimų gali tapti socialinių tinklų amžiaus ribojimas nepilnamečiams. Po kelių valstybių pradėtų iniciatyvų ir augančio politinio spaudimo Europos Komisija svarsto rekomendacijas, o vėliau galimi ir teisėkūros pasiūlymai, tačiau nuomonės išsiskiria dėl privatumo, vaikų teisių ir realaus įgyvendinimo.

    Klimato politikos fronte įtampa ypač ryški dėl apyvartinių taršos leidimų prekybos sistemos korekcijų. Pramonė siekia daugiau lankstumo dėl energijos kainų ir konkurencijos, o dalis valstybių nori išvengti papildomos naštos įmonėms, tačiau kitos šalys baiminasi, kad nuolaidos suardytų vieną pagrindinių ES klimato instrumentų.

    Dar viena didelė byla yra migracijos pakto įgyvendinimas, kuris jau pradėtas taikyti ir praktiškai patikrins ES gebėjimą suderinti sienų kontrolę su solidarumo mechanizmais. Airijos pirmininkavimo metu tikėtinos ir derybos dėl agentūrų, tokių kaip Frontex, Europol ir Eurojust, mandatų bei praktinių priemonių, kurios turėtų sustiprinti bendrą atsaką.

    Gynybos srityje Europą veikia Rusijos karas Ukrainoje ir diskusijos dėl ilgalaikio JAV vaidmens, todėl Briuselyje auga noras stiprinti europinę pramonę ir bendrus pirkimus. Vis dėlto čia išlieka senas konfliktas tarp nacionalinių interesų ir siekio sukurti labiau integruotą gynybos rinką.

    Plėtros darbotvarkė taip pat įgauna pagreitį, tačiau ją stabdo skirtingos valstybių pozicijos dėl reformų ES viduje. Kai kurioms kandidatėms, ypač mažesnėms, kelias gali būti greitesnis, tačiau Ukrainos dydis ir ekonominė struktūra kelia klausimų dėl poveikio ES biudžetui ir vidaus rinkai.

    Airijos pirmininkavimo sėkmė priklausys nuo gebėjimo surasti kompromisus ten, kur interesai labiausiai išsiskiria: biudžete, prekyboje, klimate, migracijoje ir skaitmeninėje politikoje. Nors tikslas užbaigti kuo daugiau bylų iki metų pabaigos skamba ambicingai, būtent toks tempas šiandien laikomas politiniu pranašumu.

  • Lenkija taikosi į pirmą NATO DI kompetencijos centrą: kodėl tai būtų strateginis žingsnis

    Lenkijoje bręsta iniciatyva, kuri gali tapti precedentu visame Aljanse: siūloma šalyje įkurti pirmą NATO Kompetencijos centrą, specializuotą dirbtinio intelekto srityje. Idėją kelia Fondas SET ir grupė kitų analitinių bei sektoriaus organizacijų, argumentuodami, kad NATO struktūroje šiuo metu trūksta atskiros, į DI orientuotos institucijos.

    Iniciatyva pristatyta Lenkijos Nacionalinio saugumo biure prieš artėjant NATO viršūnių susitikimui Ankaroje, planuojamam 2026 metų liepos 7–8 dienomis. Autoriai ragina Lenkiją formaliai pateikti siūlymą ir prisiimti vadinamosios pagrindinės valstybės vaidmenį, telkiant koaliciją iš suinteresuotų sąjungininkių.

    Kas yra NATO kompetencijos centrai?

    NATO Kompetencijos centrai yra daugianacionalės karinės institucijos, turinčios NATO akreditaciją ir padedančios Aljansui kurti doktriną, rengti mokymus bei pratybas, kaupti ekspertines žinias. Oficialiai skelbiama, kad NATO tinkle šiuo metu veikia 30 tokių centrų įvairiose šalyse.

    Lenkija jau yra dviejų centrų šeimininkė: Kontržvalgybos kompetencijos centras veikia Krokuvoje, o Karo policijos kompetencijos centras įsikūręs Bydgoščiuje. Naujas DI centras, jei būtų patvirtintas, reikštų trečią akredituotą NATO kompetencijos centrą Lenkijoje.

    Kodėl DI laikomas spraga NATO struktūroje?

    Iniciatyvos autoriai pabrėžia, kad nė vienas iš esamų NATO kompetencijos centrų neturi dirbtinio intelekto kaip pagrindinės specializacijos. Tokia situacija vertinama kaip strateginė spraga, nes DI tampa kertine technologija tiek žvalgybos analizėje, tiek kibernetinėje gynyboje, tiek sprendimų paramos sistemose.

    Dokumente akcentuojama, kad specializuotas centras galėtų prisidėti ne tik prie mokymų ar rekomendacijų, bet ir prie praktinių darbų, susijusių su DI modelių kūrimu ir pritaikymu NATO poreikiams. Tai, pasak ekspertų, stiprintų sąjungininkių skaitmeninį savarankiškumą ir mažintų priklausomybę nuo išorinių sprendimų.

    „Jei Lenkija nori technologijų srityje būti sprendimų kūrėja, o ne vien jų perėmėja, įsitraukimas į sąjunginį kompetencijos centrą yra racionalus ir efektyvus žingsnis“, – sakė dr. Karolina Grenda iš Fondo SET.

    Kokie argumentai pateikiami Lenkijos naudai?

    Kaip vienas svarbiausių argumentų įvardijamas Lenkijos vaidmuo NATO rytiniame flange ir praktinė patirtis, susijusi su šiuolaikinių grėsmių spektru. Autoriai teigia, kad būtent ši geografinė ir saugumo realybė sukuria unikalų kontekstą, kuriame DI sprendimai gali būti vertinami ar testuojami arčiau realių rizikų.

    Taip pat pabrėžiami finansiniai ir instituciniai pajėgumai: Lenkija yra tarp daugiausiai gynybai skiriančių NATO valstybių, o 2025 metais jos gynybos finansavimas siekė 4,3 proc. bendrojo vidaus produkto. Šis rodiklis, iniciatorių vertinimu, sustiprina argumentą, kad šalis gali prisiimti ilgalaikius įsipareigojimus, reikalingus tarptautiniam centrui išlaikyti.

    Dar vienas akcentas – augantis technologijų sektorius ir ekosistema, į kurią įeina ir tarptautiniu mastu matomos DI bendrovės bei specialistai. Ekspertai teigia, kad derinys iš žmogiškojo kapitalo, gynybinės patirties ir investicijų gali būti patrauklus sąjungininkams, renkantis būsimo centro vietą.

    „Mūsų tikslas buvo ne iškart pateikti iki smulkmenų parengtą centro modelį, o pradėti pokalbius ir telkti paramą tarp sąjungininkių“, – sakė dr. Karolina Grenda.

    Praktinis kitas žingsnis, kurį įvardija iniciatoriai, yra politinės ir procedūrinės paramos mobilizavimas iki NATO susitikimo Ankaroje. Pasak jų, tam būtina suderinti veiksmus šalies viduje ir suburti tarptautinę koaliciją, kuri norėtų prisidėti prie centro steigimo ir veiklos.