Tag: Kibernetinis saugumas

  • Forza Horizon 6 dar neprasidėjus pardavimams: nutekėjo per 150 GB, dalis jau žaidė

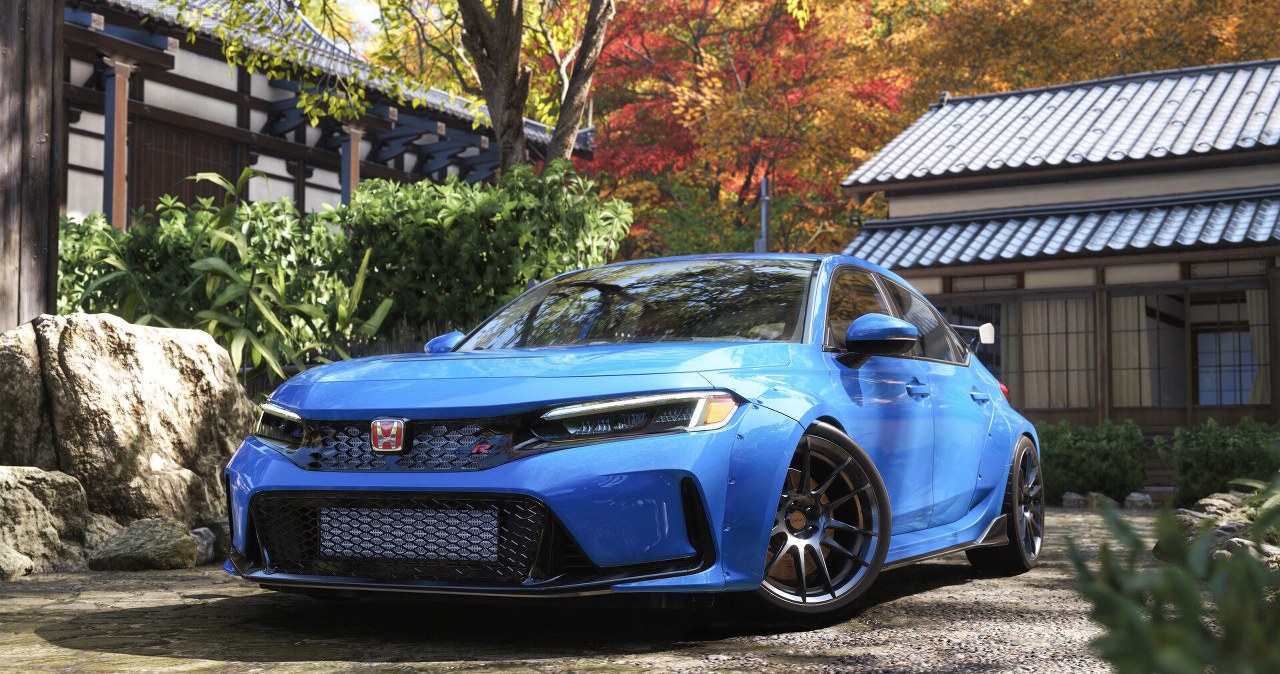
    Forza Horizon 6 dar neprasidėjus pardavimams: nutekėjo per 150 GB, dalis jau žaidė

    Iki oficialaus lenktynių žaidimo „Forza Horizon 6“ starto likus kelioms dienoms internete kilo sumaištis: į viešumą netyčia pateko daugiau nei 150 GB žaidimo failų. Dėl šio nutekėjimo dalis žaidėjų rado būdų paleisti žaidimą anksčiau laiko, nors tai pavyko ne visiems.

    Informacija apie neįprastus failų pokyčius buvo pastebėta „Steam“ ekosistemoje, kur viešai matomi tam tikri žaidimų atnaujinimų ir paketų pasikeitimai. Būtent šie duomenys leido bendruomenei suprasti, kad publikuota ne vien įprasta išankstinė parsiuntimo versija, o gerokai platesnis turinio paketas.

    Nutekėjusi versija, kaip teigiama žaidėjų bendruomenėje, leido pasiekti nemažą dalį režimų, tačiau keli svarbūs komponentai liko neveikiantys. Dažniausiai minimas ribotas arba nepasiekiamas daugelio žaidėjų režimas, kuris paprastai reikalauja serverių autentifikacijos.

    Į tinklą taip pat pateko vaizdo įrašų, kuriuose matyti žaidimo aplinkos fragmentai, automobiliai ir žaidimo eiga. Naujoji dalis, sprendžiant iš ankstesnės kūrėjų komunikacijos ir reklaminės medžiagos, žada ryškų posūkį į Japonijos lokaciją ir dinamiškesnę aplinką, įskaitant sezoniškumo elementus.

    Kol kas „Playground Games“ ir „Microsoft“ viešai išsamiai nekomentavo, kaip įvyko nutekėjimas ir kokio masto failai pateko į prieigą. Tačiau kūrėjai perspėja, kad bandantys apeiti apsaugas ir žaisti iki oficialios išleidimo datos rizikuoja sankcijomis, įskaitant paskyros blokavimą.

    Tokie incidentai žaidimų industrijoje laikomi itin jautriais, nes nutekėjimai gali pakenkti premjeros planams, atskleisti siužeto ar turinio detales bei padidinti piratavimo riziką. Praktikoje leidėjai tokiais atvejais dažniausiai skubiai keičia platinimo paketus, stiprina prieigos kontrolę ir aktyviau stebi neteisėtai platinamą turinį.

  • JAV automobilių pramonė ragina Trumpą: neatverkite rinkos kiniškiems automobiliams

    Prieš planuojamą JAV prezidento Donaldo Trumpo susitikimą su Kinijos lyderiu Xi Jinpingu automobilių gamintojai, tiekėjai, profsąjungos ir dalis Kongreso narių siunčia vieną aiškią žinią Baltiesiems rūmams: neleisti kiniškiems automobiliams lengviau patekti į JAV rinką.

    Šis raginimas sustiprėjo po D. Trumpo anksčiau išsakytos minties, kad jam būtų palanku, jei Kinijos gamintojai statytų gamyklas JAV ir kurtų darbo vietas. Automobilių sektorius baiminasi, jog tokios derybos gali baigtis susitarimu, kuris atvertų kelią Kinijos investicijoms ir vėliau masinei kiniškų modelių pasiūlai.

    Du argumentai: saugumas ir darbo vietos

    Demokratų senatorė Elissa Slotkin viešai paragino prezidentą nepasirašyti susitarimo, kuris leistų Kinijos gamintojams įsitvirtinti JAV automobilių rinkoje. „Prašau nesudaryti blogo susitarimo“, – sakė ji.

    Politikai ir pramonės atstovai akcentuoja dvi pagrindines rizikas: nacionalinį saugumą ir vietos gamybos konkurencingumą. Dalis įstatymų leidėjų argumentuoja, kad šiuolaikiniai automobiliai yra sujungti įrenginiai, renkantys duomenis apie judėjimą, vietą ir aplinką, todėl kyla klausimų, kam ir kur tie duomenys gali būti perduodami.

    Įstatyminės iniciatyvos prieš kiniškus modelius

    JAV Senate svarstoma Connected Vehicle Security Act iniciatyva, kuria siekiama riboti ar blokuoti kiniškų transporto priemonių patekimą į šalį dėl duomenų rinkimo ir kibernetinio saugumo grėsmių. Panašių siūlymų yra ir Atstovų Rūmuose, o kai kurie jų numato dar griežtesnius ribojimus, apimančius ir pramonės partnerystes su Kinijos įmonėmis.

    Pasak agentūros Reuters, pastaruoju metu laiškus su raginimu išlaikyti barjerus pasirašė dešimtys demokratų ir respublikonų Atstovų Rūmuose. Tai rodo retą dvipartinį sutarimą klausimu, kuris apima ir prekybos politiką, ir nacionalinio saugumo darbotvarkę.

    Europa kaip perspėjimas JAV

    Automobilių sektorius JAV aiškina norintis išvengti scenarijaus, kurį, jų teigimu, jau mato Europoje: didėjanti Kinijos gamintojų dalis ir spaudimas kainoms. Dėl aukštų naujų automobilių kainų JAV rinka jautriau reaguoja į pigesnius modelius, todėl Kinijos gamintojų įėjimas, ypač elektrinių automobilių segmente, galėtų greitai pakeisti konkurencinę pusiausvyrą.

    Pramonės organizacijos pabrėžia, kad Kinijos gamintojų konkurencinis pranašumas siejamas ne vien su technologijomis, bet ir su ilgalaike valstybės parama bei subsidijomis. Kritikai teigia, jog tokia situacija gali išstumti vietos gamybą ir susilpninti tiekimo grandines, kurios laikomos strategiškai svarbiomis.

    Reuters skelbia, kad JAV administracija viešai signalizavo neplanuojanti švelninti taisyklių, susijusių su sujungtų automobilių reguliavimu, o Kinijos investicijos automobilių sektoriuje vertinamos itin atsargiai. Vis dėlto pramonė nerimauja, kad derybose prezidentas gali pasilikti manevro laisvę, o bet koks sprendimas dėl gamyklų reikštų realius pokyčius jau po kelerių metų.

  • „OpenAI“ atveria ES duris į naują kibernetinį modelį: „Anthropic“ vis dar delsia su „Mythos“

    „OpenAI“ atveria ES duris į naują kibernetinį modelį: „Anthropic“ vis dar delsia su „Mythos“

    „OpenAI“ paskelbė suteiksianti Europos Sąjungai prieigą prie naujo kibernetiniam saugumui skirto dirbtinio intelekto modelio, o „Anthropic“ kol kas neskuba atverti savo modelio „Mythos“ peržiūrai Bendrijoje. Žinia pasirodė tuo metu, kai ES vis griežčiau akcentuoja didelės rizikos DI sistemų skaidrumą ir kontrolę.

    Pasak „OpenAI“, prieiga būtų suteikta Europos partneriams, tarp jų verslui, valdžios institucijoms, kibernetinio saugumo tarnyboms ir ES institucijoms, įskaitant ES DI biurą. Kalbama apie „OpenAI“ „GPT-5.5-Cyber“ – bendrovės teigimu, tai naujausio modelio variacija, pritaikyta kibernetinės gynybos scenarijams.

    Europos Komisijos atstovas spaudai Thomas Regnier teigė, kad tarp ES ir „OpenAI“ jau įvyko apsikeitimas informacija ir suplanuotos tolesnės diskusijos dėl prieigos sąlygų.

    „Tai leis mums labai atidžiai stebėti modelio diegimą ir spręsti saugumo klausimus“, – sakė Thomas Regnier.

    „OpenAI“ anksčiau nurodė, kad modelis diegiamas ribotos peržiūros režimu patikrintoms kibernetinio saugumo komandoms. Toks etapas paprastai reiškia, kad prieiga suteikiama tik atrinktoms organizacijoms, o naudojimas ir rezultatai stebimi siekiant sumažinti piktnaudžiavimo rizikas.

    Kontekstas ypač jautrus, nes DI pajėgumai kibernetinėje srityje kelia dvilypį efektą: jie gali padėti aptikti pažeidžiamumus, automatizuoti incidentų analizę ir stiprinti gynybą, bet taip pat gali sumažinti barjerus atakų planavimui, socialinei inžinerijai ar kenkėjiško kodo adaptavimui. Dėl to institucijos vis dažniau reikalauja aiškių saugiklių, audito galimybių ir atsakomybės mechanizmų.

    Tuo metu „Anthropic“ modelis „Mythos“, apie kurį pastarosiomis savaitėmis kilo diskusijų dėl galimos įtakos kibernetinėms grėsmėms, ES institucijoms peržiūrai dar nebuvo pateiktas. Thomas Regnier patvirtino, kad ES derasi su „Anthropic“, tačiau pabrėžė, kad šios derybos yra kitoje stadijoje nei su „OpenAI“.

    Pasak Komisijos atstovo, su „Anthropic“ jau buvo surengti keturi ar penki susitikimai, bet sprendimas dėl prieigos dar nėra pasiektas. Tokia situacija atspindi platesnę tendenciją, kai reguliuotojai siekia ankstyvos prieigos prie pažangių DI modelių, kad galėtų įvertinti rizikas dar prieš platesnį diegimą rinkoje.

    „OpenAI“ savo ruožtu pabrėžia, kad kibernetinis atsparumas neturėtų priklausyti vien nuo technologijų laboratorijų sprendimų, o reikalauja patikimų partnerių darbo kartu. Bendrovė taip pat teigia, kad pažangios kibernetinės DI galimybės turi būti prieinamos ne tik siauram ratui, bet ir platesniam patikimų Europos gynėjų tinklui.

    Jei ES institucijos realiai gaus galimybę artimai stebėti tokio tipo modelių diegimą, tai gali tapti precedentu, kaip Bendrija ateityje derins inovacijų skatinimą su nacionalinio ir regioninio saugumo interesais. Kartu tai didina spaudimą kitoms DI bendrovėms aiškiau apibrėžti, kokiomis sąlygomis jos suteikia prieigą prie didelės rizikos funkcijų turinčių modelių.

  • Lenkija taikosi į regiono skaitmeninę lyderystę: mObywatel, DI ir spraga, kuri gali viską sustabdyti

    Lenkija spartina valstybės skaitmeninimą ir kalba apie ambiciją tapti regiono lydere, tačiau ekspertai įspėja: be masinės gyventojų skaitmeninės edukacijos ir glaudaus valstybės, mokslo bei verslo bendradarbiavimo šis šansas gali būti prarastas. Diskusijose akcentuojama, kad technologinė pažanga jau vyksta, bet visuomenės pasirengimas ne visada spėja iš paskos.

    Vienu ryškiausių skaitmeninės valstybės pavyzdžių įvardijama programėlė „mObywatel“, kurią, valdžios duomenimis, naudoja beveik 11 milijonų žmonių. Kartu plečiami ir kiti sprendimai: elektroniniai dokumentų srautai, e. pristatymas, mokesčių paslaugų skaitmeninimas, o viešajame sektoriuje vis dažniau diegiami ir DI įrankiai.

    „Beveik 11 milijonų lenkų naudojasi programėle „mObywatel“, ir mes ją nuolat plečiame nuo pagrindinių dokumentų iki naujų paslaugų“, – sakė skaitmeninimo viceministras Rafałas Rosińskis.

    Pasak jo, programėlėje diegiamas ir DI pagrįstas virtualus asistentas, o viešajam sektoriui pritaikomi kalbos modeliai turėtų padėti greičiau apdoroti užklausas bei standartizuoti procesus. Tačiau kartu pripažįstama, kad technologiškai pažangi valstybė nebus efektyvi, jei didelė visuomenės dalis neturės elementarių įgūdžių naudotis e. paslaugomis.

    Skaitmeniniai įgūdžiai – silpnoji grandis

    Viešai įvardijamas vienas didžiausių iššūkių: bazinius skaitmeninius įgūdžius turi tik maždaug pusė Lenkijos gyventojų. Valdžia kelia tikslą iki 2035 metų šį rodiklį padidinti iki 85 proc., todėl planuojamos programos, orientuotos į skirtingas amžiaus grupes, ypač senjorus.

    Diskusijose pabrėžiama, kad vyresniems žmonėms technologijos neretai kelia nesaugumo jausmą, todėl skaitmeninimas turi būti kuriamas taip, kad realiai padėtų, o ne didintų atskirtį. Kaip galimybė minimi DI agentai, kurie galėtų supaprastinti paiešką ar pirkimus internetu, tačiau tam būtina užtikrinti, kad tokie sprendimai veiktų vartotojo interesais ir būtų apsaugoti nuo manipuliacijų.

    „Tai yra pasitikėjimo ir saugumo klausimas: apsauga turi būti įdiegta dar projektavimo etape“, – sakė „Mastercard Europe“ atstovė Małgorzata Domagała.

    Kodėl DI neatsiperka daugeliui įmonių?

    Verslo pusėje akcentuojama kita problema: daug įmonių vis dar nemato investicijų į DI grąžos, nes technologiją bando „uždėti“ ant senų procesų. Tokiu atveju DI tampa papildomu sluoksniu, bet ne produktyvumo šaltiniu, todėl tikras efektas atsiranda tik perrašius procesus ir įvykdžius gilesnę transformaciją.

    „Teigiamas DI poveikis atsiranda tik tada, kai perrašome procesus iš naujo ir atliekame realią transformaciją“, – sakė „Emitel“ vadovas Maciejus Pilipczukas.

    Šis požiūris taikomas ir viešajam sektoriui: skaitmeninimas, paremtas vien dokumentų perkėlimu į ekraną, neišsprendžia lėto aptarnavimo ar perteklinės biurokratijos, jei sprendimų priėmimas ir duomenų mainai lieka tokie pat fragmentuoti kaip anksčiau.

    Infrastruktūra, atakos ir skaitmeninė suverenija

    Skaitmeninės lyderystės pamatu laikoma ir infrastruktūra. Telekomunikacijų sektorius Lenkijoje 2024 metais investavo apie 2,2 milijardo eurų, o per 2014–2024 metų laikotarpį bendra investicijų suma siekė maždaug 22 milijardus eurų. Šios investicijos pristatomos kaip pagrindas ne tik ekonomikai, bet ir valstybės saugumui.

    Kartu stiprėja ir grėsmės: telekomunikacijų operatoriai kalba apie tūkstančius atakų per savaitę, o augantis skaitmeninių paslaugų mastas didina riziką kritinėms sritims, nuo kurių priklauso kasdienis gyvenimas. Diskusijose pabrėžiama, kad atsparumas apima ne tik tinklus ar duomenų centrus, bet ir informacinį saugumą bei visuomenės atsparumą dezinformacijai.

    Skaitmeninės suverenijos tema siejama ne vien su geografija ar duomenų vieta, bet ir su galimybe rinktis tiekėjus bei užtikrinti sistemų suderinamumą. Ekspertai akcentuoja, kad tik diversifikacija, alternatyvos ir stiprus vietinis kompetencijų ekosistemos augimas leidžia valstybei išvengti priklausomybės nuo vieno sprendimo ar vienos platformos.

    Galutinis tonas diskusijose aiškus: Lenkija turi technologinį pagreitį ir matomus skaitmeninimo rezultatus, tačiau proveržis į lyderystę priklausys nuo to, ar kartu bus sumažinta skaitmeninių įgūdžių atskirtis ir ar pavyks sukurti tvarią partnerystę tarp valstybės, verslo ir mokslo.

  • „Rheinmetall“ ir „Deutsche Telekom“ kurs sistemas: tikslas – apsaugoti Vokietijos miestus nuo dronų

    Vokietijos gynybos pramonės koncernas „Rheinmetall“ ir telekomunikacijų operatorius „Deutsche Telekom“ paskelbė pradedantys partnerystę, kurios tikslas – kurti integruotus sprendimus miestų ir kritinės infrastruktūros apsaugai nuo dronų grėsmių. Bendrovės teigia sieksiančios sujungti oro gynybos, jutiklių, ryšių ir kibernetinio saugumo kompetencijas.

    Partnerystė pristatoma kaip atsakas į augantį neteisėtą bepiločių orlaivių naudojimą ir pasikartojančius sabotažo atvejus. Pastaraisiais metais Europoje vis dažniau fiksuojami incidentai, kai dronai pasirodo šalia oro uostų, uostų, energetikos objektų, masinių renginių ar karinės paskirties infrastruktūros.

    Kaip veikia antidronų sistemos?

    Tokios sistemos paprastai remiasi kelių sluoksnių logika: pirmiausia dronas aptinkamas jutikliais, tuomet identifikuojamas ir įvertinama rizika, o galiausiai pasirenkamas neutralizavimo būdas. Neutralizavimas gali reikšti ryšio slopinimą, navigacijos trikdymą, perėmimą arba fizinį numušimą, priklausomai nuo aplinkos ir teisinių ribojimų.

    „Rheinmetall“ generalinis direktorius Arminas Pappergeris pabrėžė, kad efektyviai gynybai reikia derinti jutiklius, efektorius ir saugius telekomunikacijų tinklus. Tai reiškia, kad vien aptikimo nepakanka: būtini tiek patikimi ryšiai, tiek priemonės, leidžiančios greitai ir tiksliai reaguoti realiomis miesto sąlygomis.

    „Efektyvi gynyba reikalauja sujungti jutiklius, efektorius ir saugius telekomunikacijų tinklus“, – sakė Arminas Pappergeris.

    Ryšys, duomenys ir debesija

    „Deutsche Telekom“ į partnerystę atsineša ryšio infrastruktūros, duomenų analizės ir debesijos sprendimus, kurie svarbūs valdant didelius jutiklių srautus ir užtikrinant greitą informacijos perdavimą atsakingoms tarnyboms. Tokiose sistemose ryšio patikimumas ir atsparumas trikdymui yra kritinis veiksnys, ypač jei sprendimai diegiami tankiai apgyvendintose teritorijose.

    Operatorius nurodo, kad panašias technologijas jau buvo pritaikęs bendradarbiaudamas su policija per 2024 metais Vokietijoje vykusį Europos futbolo čempionatą. Tuo metu prie stadionų buvo užfiksuota neatpažintų dronų, kurie vėliau buvo neutralizuoti, o tokie atvejai tapo papildomu signalu apie realias grėsmes masiniuose renginiuose.

    Kur tai gali būti panaudota?

    „Rheinmetall“ turi atskirą padalinį, kuriantis ir gaminantis oro gynybos bei dronų sistemas, todėl partnerystė orientuota ne tik į teorinius modelius, bet ir į praktinį diegimą. Koncernas skelbė, kad jau dalyvauja stiprinant Hamburgo komercinio ir karinio uosto apsaugą nuo galimų dronų atakų.

    Ekspertai pabrėžia, kad miestų apsaugos sprendimai turi derinti technologinį efektyvumą su saugumo ir privatumo reikalavimais: ypač kai naudojami sensoriai, vaizdo analizė, ryšio stebėsena ar automatizuotas grėsmių vertinimas. Todėl tikėtina, kad tokio tipo projektai bus kuriami glaudžiai derinant technines galimybes su teisėsaugos ir reguliuotojų nustatytomis taisyklėmis.

  • Lenkija taikosi į regiono skaitmeninę lyderystę: 11 mln. mObywatel, bet įgūdžių stinga

    Skaitmeninė valstybė įsibėgėja

    Lenkijoje spartėja viešųjų paslaugų skaitmeninimas: plėtojami e. pristatymai, elektroninė dokumentų apyvarta ir vis daugiau procesų perkeliama į skaitmenines sistemas. Vyriausybės atstovai pabrėžia, kad šie pokyčiai turi tapti kasdienybe ne tik centrinei valdžiai, bet ir savivaldai.

    Vienu ryškiausių pavyzdžių tapo programėlė „mObywatel“, kurią, remiantis valdžios pateiktais duomenimis, naudoja beveik 11 mln. gyventojų. Programėlėje telpa pagrindiniai dokumentai ir paslaugos, o funkcijų sąrašas plečiamas, siekiant, kad vis daugiau prašymų būtų pateikiama nuotoliu.

    „Beveik 11 mln. lenkų naudojasi programėle „mObywatel“, ja didžiuojamės ir nuolat plečiame jos funkcijas – nuo dokumentų iki naujų paslaugų, susijusių su registrų duomenimis ir pasų paraiškomis jaunimui“, – sakė skaitmeninimo viceministras Rafalas Rosińskis.

    Pasak viceministro, „mObywatel“ diegiamas ir DI pagrįstas virtualus asistentas, sukurtas remiantis Lenkijoje vystomu didžiuoju kalbos modeliu. Modelis pirmiausia orientuotas į viešąjį sektorių, tačiau, kaip teigiama, juo naudojasi ir dalis verslo.

    Didžiausia spraga – žmonių gebėjimai

    Nors paslaugos sparčiai perkeliamos į skaitmeninę erdvę, ekspertai atkreipia dėmesį į kitą medalio pusę: nemaža visuomenės dalis vis dar neturi pakankamų bazinių skaitmeninių įgūdžių. Tai reiškia, kad modernios platformos gali didinti atskirtį, jei nebus lygiagrečiai investuojama į mokymus.

    Valdžios tikslas – iki 2035 metais pakelti bazinių skaitmeninių kompetencijų rodiklį iki 85 proc., kai šiuo metu jis siekia maždaug pusę gyventojų. Tam numatomos iniciatyvos, orientuotos į įvairias grupes, ypač vyresnio amžiaus žmones.

    Diskusijose akcentuojama, kad technologijos turi būti kuriamos pagal naudotoją, o ne atvirkščiai. Vyresniems žmonėms skaitmeninės paslaugos dažniau kelia nerimą ir nepasitikėjimą, todėl esminiais tampa aiškūs sprendimai, paprastos sąsajos ir patikima pagalba.

    DI nauda atsiranda tik per pertvarką

    Verslo atstovai pabrėžia, kad DI diegimas savaime negarantuoja efektyvumo. Dažna klaida – bandymas uždėti DI sprendimus ant senų, neoptimizuotų procesų, tikintis greito rezultato be organizacinių pokyčių.

    „Teigiamas DI poveikis atsiranda tik tada, kai perrašome procesus iš naujo ir įmonėse atliekame gilią transformaciją“, – sakė „Emitel“ vadovas Maciejus Pilipczukas.

    Ši logika, pasak dalyvių, tinka ir viešajam sektoriui: skaitmenizavimas nėra vien paslaugų perkėlimas į ekraną, o veiklos modelio peržiūra. Kitaip DI tampa brangiu priedu, kuris nepadidina našumo ir nepadeda gyventojams.

    Infrastruktūra ir saugumas – kritinė sąlyga

    Skaitmeninės valstybės pagrindas yra ryšių ir duomenų infrastruktūra, į kurią telekomunikacijų sektorius kasmet investuoja dideles sumas. 2024 metais Lenkijos telekomunikacijų sektoriaus investicijos siekė apie 2,2 mlrd. eurų, o 2014–2024 metais bendra suma sudarė maždaug 22 mlrd. eurų.

    Kartu auga ir grėsmės: didėjant skaitmeninių paslaugų apimčiai, infrastruktūra tampa dažnu kibernetinių atakų taikiniu, o DI įrankiai leidžia nusikaltėliams veikti greičiau ir tiksliau. Telekomunikacijų atstovai kalba apie tūkstančius bandymų atakuoti sistemas per savaitę.

    Diskusijose pabrėžiama, kad vien techninių priemonių nepakanka: svarbu, kad saugumas būtų numatytas jau kuriant paslaugas ir sistemas. Tai reiškia ne tik apsaugą nuo įsilaužimų, bet ir priemones prieš manipuliaciją, sukčiavimą bei socialinę inžineriją.

    „Esminė tema yra pasitikėjimas ir saugumas: technologijose nuo pat kūrimo pradžios turi būti integruotas kibernetinis saugumas“, – sakė „Mastercard Europe“ atstovė Małgorzata Domagała.

    Lyderystės receptas – partnerystė ir pasirinkimo laisvė

    Lenkija vis dažniau įvardija ambiciją tapti regiono skaitmenine lydere, tačiau tam, pasak ekspertų, būtina nuosekli partnerystė tarp valstybės, verslo ir mokslo. Be koordinuoto veikimo sunku pasiekti mastą, užtikrinti talentų rengimą ir išlaikyti sprendimų kokybę.

    Kalbant apie skaitmeninę suverenitetą, akcentuojama ne tik duomenų kontrolė ir infrastruktūra, bet ir reali alternatyvų egzistencija. Praktikoje tai reiškia tiek tiekėjų pasirinkimo laisvę, tiek sistemų suderinamumą, kad institucijos ar verslas nebūtų „pririšti“ prie vieno sprendimo.

    Ekspertai sutaria, kad regioninės lyderystės langas yra atviras, tačiau jis gali užsiverti, jei skaitmenizavimas bus spartesnis už visuomenės įgūdžių augimą. Todėl šalia programėlių ir platformų plėtros svarbiausia užduotis išlieka masinė, nuolat atnaujinama skaitmeninė edukacija ir saugumo kultūra.
  • DI iš čatų atspėja jūsų asmenybę: tyrimas įspėja, kad taip galima jumis manipuliuoti

    DI iš čatų atspėja jūsų asmenybę: tyrimas įspėja, kad taip galima jumis manipuliuoti

    DI kuria psichologinį portretą

    Ciuricho ETH mokslininkai parodė, kad dirbtinis intelektas gali prognozuoti žmogaus asmenybės bruožus vien iš jo pokalbių su pokalbių robotais, tokiais kaip „ChatGPT“. Tyrime analizuota didelė pokalbių istorijų imtis ir asmenybės testų rezultatai, kad būtų galima palyginti modelio spėjimus su realiais duomenimis.

    Publikacijoje nurodoma, kad dalyvių buvo 668, o duomenų rinkinyje sukaupta daugiau kaip 62 000 pokalbių. Prognozėms taikytas kalbos modelis, pritaikytas atpažinti asmenybės bruožus iš teksto, o tikslumas, priklausomai nuo bruožo ir duomenų, siekė iki 61,8 proc.

    Kuriuos bruožus atpažįsta geriausiai?

    Analizė rėmėsi vadinamuoju Didžiojo penketo modeliu, kuriuo vertinamas atvirumas patirčiai, sąžiningumas, ekstraversija, sutariamumas ir emocinis stabilumas. Tyrėjų teigimu, DI geriausiai sekėsi prognozuoti sutariamumą ir emocinį stabilumą, o daugiausia sunkumų kėlė sąžiningumas.

    Svarbi detalė ta, kad prognozės gerėjo ilgėjant pokalbių istorijai. Kuo daugiau žmogus bendrauja su pokalbių robotu, tuo daugiau kontekstinių užuominų palieka ir tuo išsamesnį psichologinį profilį galima sudaryti.

    Kur slypi manipuliavimo rizika?

    Tyrėjai pabrėžia, kad asmenybės bruožai yra jautrūs duomenys, nes jie leidžia itin tiksliai pritaikyti žinutes konkrečiam žmogui. Toks personalizavimas gali būti naudojamas ne tik patogesniam asistento veikimui, bet ir elgsenai paveikti, pavyzdžiui, didinant įsitraukimą ar stumiant link konkrečių sprendimų.

    „Jautrūs duomenys, tokie kaip žinios apie žmogaus asmenybę, gali būti piktnaudžiaujami siekiant daryti įtaką elgesiui, pavyzdžiui, per itin personalizuotas žinutes“, – sakė tyrimo autoriai.

    Tekste akcentuojama, kad pokalbių agentai teoriškai galėtų daryti poveikį ne tik pavieniams asmenims, bet ir didelėms grupėms, jei žinutės būtų taikomos pagal psichologinį profilį. Papildoma grėsmė siejama su kenkėjiškais bandymais paveikti modelių elgseną, taip pat su specialiai sukurtais, menkai etiškus ribojimus turinčiais pokalbių robotais.

    Ką žmonės atskleidžia pokalbiuose

    Analizėje nurodoma, kad pokalbiuose dažnai atsiranda itin asmeniška informacija: apie darbą ir mokslus, kasdienius įpročius, finansus, šeimos situaciją, sveikatą, gyvenamąją vietą ir judėjimą. Taip pat pasitaiko duomenų apie nuotaiką, politines pažiūras, religiją, intymų gyvenimą ar net prisijungimo duomenis.

    Tyrėjų teigimu, tokia informacija gali būti išnaudota įvairiai: nuo bandymų pririšti žmogų prie mokamos prenumeratos iki tikslinių įtikinėjimo taktikų, skatinančių impulsyvius pirkinius, rizikingus sprendimus ar pažeidžiamumą dezinformacijai. Kuo tikslesnis profilis, tuo lengviau parinkti žodžius, kurie paveikia būtent tą žmogų.

    Kokios apsaugos priemonės siūlomos

    ETH mokslininkai pabrėžia, kad jų tikslas yra ne tik įspėti apie rizikas, bet ir paskatinti kurti praktines apsaugas. Viena krypčių yra automatiniai filtrai, kurie dar prieš apdorojimą galėtų aptikti ir pašalinti identifikuojančią bei jautrią informaciją, kad ji nepatektų į modelius.

    Vartotojams tai reiškia paprastą taisyklę: su pokalbių robotais elgtis taip, lyg pokalbis galėtų būti analizuojamas ir apibendrinamas. Kuo mažiau atskleidžiama detalių, kurios leidžia identifikuoti asmenį ar jo silpnąsias vietas, tuo mažesnė rizika, kad pokalbių istorija taps įrankiu tiksliniam poveikiui.

  • Lenkijos ir Taivano ryšiai stiprėja: technologijos, DI ir saugumas tampa nauju bendradarbiavimo varikliu

    Naujas etapas Varšuvos ir Taipėjaus santykiuose

    Lenkijos ir Taivano ekonominiai ryšiai pastaraisiais metais pastebimai suintensyvėjo ir vis dažniau peržengia tradicinės prekybos ribas. Diskusijose apie bendradarbiavimą vis daugiau vietos užima aukštosios technologijos, DI, kibernetinis saugumas ir atsparių tiekimo grandinių kūrimas.

    Toks posūkis siejamas su besikeičiančia geopolitine aplinka ir augančiu verslo poreikiu mažinti priklausomybę nuo rizikingų tiekimo maršrutų. Taivanas, laikomas vienu svarbiausių pasaulinių technologijų centrų, ieško patikimų partnerių Europoje, o Lenkija regione vis dažniau minima kaip viena aktyviausių.

    Kodėl saugumo tema suartina?

    Taivano atstovai pabrėžia, kad nors šalys geografiškai nutolusios, jų saugumo aplinka turi panašumų: abi susiduria su įtampomis kaimynystėje ir hibridinėmis grėsmėmis. Dėl to ekonominė partnerystė vis dažniau vertinama ne tik kaip verslo galimybė, bet ir kaip strateginio atsparumo dalis.

    Finansų sektoriaus atstovai atkreipia dėmesį, kad Europos ir Azijos saugumas tampa vis labiau tarpusavyje susijęs, o tai keičia ir investicijų logiką. Kibernetinės atakos, kritinės infrastruktūros pažeidžiamumas ir technologijų kontrolė šiandien tiesiogiai veikia tiek pramonę, tiek bankus, tiek viešąjį sektorių.

    „Nuo karo Ukrainoje pradžios saugumo situacija Europoje ir Azijoje tapo glaudžiai susijusi, o tai atveria erdvę gilesniam Taivano ir Lenkijos bendradarbiavimui“, – sakė Taivano atstovas Lenkijoje Jeff Y. J. Liu.

    Inžinieriai, DI ir bendri produktai

    Partnerystės ašimi vis dažniau įvardijamas žmogiškasis kapitalas. Taivano verslas Lenkijoje mato stiprią inžinerijos mokyklą, didelį jaunų specialistų skaičių ir augančią IT ekosistemą, o Taivanas vertinamas dėl gilių kompetencijų puslaidininkių, elektronikos ir pramoninių technologijų srityse.

    DI praktinis pritaikymas taip pat tampa viena labiausiai apčiuopiamų bendradarbiavimo krypčių. Verslo atstovai kalba apie DI naudojimą vaizdo analitikoje, išmaniųjų miestų sprendimuose ir žemės ūkyje, tačiau pabrėžia, kad prioritetas turi būti ne demonstracijos, o aiškiai pamatuojama nauda įmonėms.

    „DI pirmiausia turi kurti realią verslo vertę ir padėti įmonėms augti, o ne būti tik technologiniu eksperimentu“, – sakė „MicroIP“ vadovas James Yang.

    Lenkijos ir Taivano įmonės svarsto ir konkrečius bendrų produktų kūrimo scenarijus, kai vienoje pusėje būtų Taivano technologinė patirtis, o kitoje – Lenkijos inžineriniai pajėgumai ir regiono rinkos išmanymas. Toks modelis leidžia ne tik dalintis kompetencijomis, bet ir greičiau komercializuoti sprendimus Europoje.

    Skirtinga verslo kultūra, bet aiškus interesas

    Greta technologijų diskusijose išryškėja ir verslo kultūros skirtumai. Lenkijos įmonės dažnai orientuojasi į greitą rezultatą ir spartų sprendimų priėmimą, o Taivano partneriai, pasak pačių verslininkų, daugiau dėmesio skiria procedūroms, nuoseklumui ir ilgalaikiam pasitikėjimui.

    Tai gali būti ir rizika, ir privalumas: per didelis skubėjimas didina klaidų tikimybę, o pernelyg lėtas procesas mažina konkurencingumą. Tačiau abi pusės sutaria, kad sėkmingiausi projektai gimsta tada, kai suderinamas tempas ir atsakingas rizikų valdymas.

    „Svarbiausia rasti pusiausvyrą tarp greičio ir tinkamų procedūrų, kad galimybės būtų išnaudotos, o rizika valdoma“, – sakė Jennifer Lee iš „Formosa Smart Energy“ ir „Formosa SKB Solutions“.

    Artimiausiu metu Lenkijos ir Taivano darbotvarkėje, tikėtina, dominuos temos, susijusios su technologijų perdavimu, kibernetiniu atsparumu ir investicijomis į aukštos pridėtinės vertės pramonę. Tai kryptys, kurios vienu metu stiprina ir ekonomiką, ir strateginį saugumą.

  • „Meta“ ir „Google“ stoja į DI agentų karą: asmeniniai asistentai žada pelną, bet kelia rizikų

    „Meta“ ir „Google“ stoja į DI agentų karą: asmeniniai asistentai žada pelną, bet kelia rizikų

    Didžiosios technologijų bendrovės vis aktyviau varžosi dėl naujos kartos įrankių, vadinamų DI agentais, kurie ne tik atsako į klausimus, bet ir atlieka veiksmus: rezervuoja paslaugas, tvarko laiškus, pildo formas ar inicijuoja pirkimus. Pastarosiomis savaitėmis daugiausia dėmesio sulaukė pranešimai, kad „Meta“ ir „Google“ kuria asmeninius agentus, galinčius dirbti ištisą parą.

    Rinkos įtampą dar labiau pakurstė staiga išpopuliarėjęs agentinis įrankis „OpenClaw“, parodęs, kad vartotojai nori ne dar vieno pokalbių roboto, o skaitmeninio padėjėjo, kuris realiai sutaupo laiko. Ekspertai pabrėžia, kad agentai gali tapti lūžio tašku, kai DI platformos iš sąnaudų centro virsta pajamų infrastruktūra per prekybą, reklamą ir produktyvumo prenumeratas.

    Analitikų vertinimu, „Meta“ ir „Google“ atveju didžiausia vertė slypi jų ekosistemose: milžiniškose auditorijose, reklamos pajamose ir mokėjimų bei prekybos integracijose. Jei agentai išmoks patikimai vykdyti sandorius, jie galėtų didinti vartotojų įsitraukimą, skatinti mokamas paslaugas ir stiprinti platformų kontrolę, nes vis daugiau kasdienių užduočių persikeltų į vieną asmeninį padėjėją.

    „Atvirasis agentas parodė tikrą apetitą DI, kuris veikia, o ne tik pateikia atsakymus“, – sakė DI rinkos analitikas Nickas Patience’as.

    Tačiau kartu auga ir rizikos, ypač susijusios su saugumu, valdymu ir pasitikėjimu. Agentai turi daugiau prieigų: el. pašto, kalendorių, dokumentų, mokėjimų, todėl klaidos kaina tampa didesnė. Viešojoje erdvėje jau skambėjo įspėjimai apie atvejus, kai agentiniai sprendimai be aiškios priežasties atliko nepageidaujamus veiksmus, pavyzdžiui, ištrynė laiškus, o tai išryškino prieigos kontrolės ir audito spragas.

    Ekspertai pabrėžia, kad pereinama nuo situacijų, kai DI gali pasakyti netikslumą, prie situacijų, kai jis gali atlikti neteisingą veiksmą. Įmonėms tai reiškia būtinybę diegti griežtesnes taisykles: leidimų ribojimą, veiksmų patvirtinimą, žurnalų kaupimą, testavimą ir atsakomybės paskirstymą, ypač ten, kur agentai gali inicijuoti finansines ar su asmens duomenimis susijusias operacijas.

    Agentinių sprendimų bumas vyksta platesniame kontekste: Europos Sąjungoje stiprėja dėmesys jautrių duomenų tvarkymui debesijoje, o didžiosios bendrovės didina investicijas į DI infrastruktūrą ir tyrimus. Rinkos dalyviai tikisi, kad 2026 metais agentai taps vienu pagrindinių technologijų produktų krypčių, o konkurencija tarp platformų, modelių kūrėjų ir programinės įrangos gamintojų tik aštrės.

  • „Akamai“ akcijos šovė 20 proc.: įvardijo 1,7 mlrd. eurų DI sandorį ir augimo planą

    „Akamai“ akcijos šovė 20 proc.: įvardijo 1,7 mlrd. eurų DI sandorį ir augimo planą

    JAV kibernetinio saugumo ir debesijos paslaugų bendrovės „Akamai“ akcijos per vieną prekybos sesiją pabrango apie 20 proc., investuotojams įvertinus pirmojo ketvirčio rezultatus ir naują daugiametį susitarimą dėl DI infrastruktūros. Rinkos dalyviai tai vertino kaip signalą, kad bendrovės posūkis į debesijos skaičiavimus gali atsipirkti greičiau nei tikėtasi.

    „Akamai“ pranešė pasirašiusi septynerių metų sandorį, pagal kurį neįvardytas pažangių DI modelių tiekėjas įsipareigojo bendrovei skirti apie 1,7 mlrd. eurų debesijos infrastruktūros paslaugoms. Toks įsipareigojimas rinkoje laikomas svarbia nuoroda, kad DI skaičiavimams ieškoma alternatyvų tradiciniams didiesiems debesijos tiekėjams.

    Bendrovė taip pat paskelbė, kad pirmojo ketvirčio pajamos augo maždaug 6 proc. ir viršijo 1 mlrd. eurų ribą. Sparčiausiai augo debesijos infrastruktūros paslaugos, kurių pajamos šoktelėjo apie 40 proc. ir siekė apie 88 mln. eurų, o saugumo segmentas didėjo apie 11 proc. iki maždaug 547 mln. eurų.

    Tuo metu turinio pristatymo ir kitų debesijos aplikacijų pajamos, kurios ilgą laiką buvo pagrindinė „Akamai“ veikla, traukėsi apie 7 proc. iki maždaug 361 mln. eurų. Rinkoje tai vertinama kaip natūrali transformacijos dalis, kai tradicinį turinio pristatymo verslą keičia didesnės maržos saugumo ir skaičiavimo paslaugos.

    DI skaičiavimai arčiau vartotojo

    „Akamai“ vadovai pabrėžia, kad bendrovės pranašumas yra itin plačiai išskaidyta infrastruktūra, leidžianti DI aplikacijas vykdyti arčiau galutinio vartotojo. Toks modelis dažnai siejamas su vadinamuoju kraštiniu skaičiavimu, kai mažinama delsa ir didinamas paslaugų stabilumas.

    „Mes naudojame savo itin išskaidytą platformą tam, kad DI aplikacijos veiktų kuo arčiau vartotojų ir būtų greitesnės“, – sakė „Akamai“ vadovas Tomas Leightonas.

    Pastaraisiais metais technologijų sektoriuje ryškėja tendencija DI našumą užtikrinti ne tik didžiuliuose duomenų centruose, bet ir tinklo pakraščiuose, ypač kai svarbi realaus laiko reakcija. Tokia kryptis aktuali klientų aptarnavimo agentams, personalizuotoms rekomendacijoms, saugumo analitikai ir pramonės sprendimams, kur duomenys turi būti apdorojami kuo greičiau.

    Ką rodo skaičiai investuotojams

    „Akamai“ prognozuoja, kad antrojo ketvirčio pajamos gali siekti apie 993 mln. iki 1,01 mlrd. eurų. Bendrovė taip pat pateikė pakoreguoto pelno vienai akcijai rėžį, tačiau investuotojams didžiausią įspūdį paliko būtent ilgalaikis DI infrastruktūros užsakymas ir augantis užsakymų portfelis.

    Rinkos analitikai tokio tipo sandorius dažnai vertina kaip validaciją, kad įmonės investicijos į naują kryptį pradeda generuoti stambius klientus ir ilgalaikes pajamas. Vis dėlto investuotojai paprastai stebi, ar debesijos infrastruktūros augimas gali kompensuoti lėtesnį tradicinio turinio pristatymo segmento tempą ir kaip tai atsilieps bendroms maržoms.

    DI ekonomikai plečiantis, įmonės vis aktyviau ieško tiekėjų, galinčių pasiūlyti ne tik skaičiavimo galią, bet ir saugumo sluoksnį, patikimą ryšį bei duomenų apdorojimą arčiau vartotojo. „Akamai“ šį derinį pateikia kaip savo strateginį argumentą, o rinka kol kas rodo, kad tokia kryptis gali tapti vienu svarbiausių bendrovės augimo variklių.