Tag: Kibernetinis saugumas

  • Lenkijos kariuomenė treniruos nuosavą DI: „SAFE“ lėšomis planuoja įsigyti superkompiuterius

    Lenkijos Kibernetinės erdvės gynybos pajėgos planuoja įsigyti superkompiuterius, kuriais būtų treniruojami nuosavi dirbtinio intelekto modeliai. Projektą ketinama finansuoti iš Europos Sąjungos saugumo ir gynybos investicijoms skirto mechanizmo SAFE lėšų, o tikslas – sukurti izoliuotą, visiškai kontroliuojamą skaičiavimo aplinką.

    Su šia kryptimi siejamos investicijos apimtų ne tik techninę infrastruktūrą, bet ir programinę įrangą bei didžiųjų duomenų apdorojimą. Lenkijos gynybos sektoriuje pabrėžiama, kad DI sprendimai gynyboje turi veikti patikimai, prognozuojamai ir pirmiausia saugiai, todėl prioritetas teikiamas vietinei, nuo išorinių tinklų atskirtai ekosistemai.

    Kodėl reikalingi nuosavi modeliai?

    Gynybos institucijos argumentuoja, kad bendros paskirties DI modeliai dažniausiai mokomi iš viešų šaltinių, o kariuomenei reikalingas mokymas su specializuotais duomenimis. Tai gali būti operacinė informacija, techninė dokumentacija ar medžiaga, kuriai taikomi skirtingi slaptumo režimai, todėl jos negalima apdoroti viešuose debesijos sprendimuose.

    Tokiu atveju superkompiuteriai tampa ne prabanga, o būdas užtikrinti, kad jautrūs duomenys liktų institucijos rankose, o pats DI mokymas vyktų atskirtoje infrastruktūroje. Praktikoje tai reiškia mažesnę priklausomybę nuo komercinių platformų, daugiau kontrolės auditui ir didesnes galimybes pritaikyti modelius specifinėms užduotims.

    Nuo treniravimo iki prognozių realiuoju laiku

    Be modelių mokymo, numatoma plėtoti ir vadinamąsias inferencines aplinkas, kuriose jau apmokyti modeliai būtų paleidžiami analizuoti naujus duomenis ir generuoti prognozes realiuoju laiku. Tokie sprendimai gynybos srityje dažniausiai siejami su situacijos suvokimu, incidentų analizės automatizavimu ar sprendimų priėmimo parama.

    Kitas planuojamas segmentas – DI veikimas galutiniame įrenginyje, vadinamasis Edge tipo diegimas. Tai ypač aktualu taktinėse grandyse, kai ryšys su centrine infrastruktūra gali būti nutrūkęs arba sąmoningai ribojamas dėl ryšio drausmės, o DI įrankiai vis tiek turi veikti vietoje.

    Kiek lėšų planuojama skirti?

    Pagal viešai skelbtą informaciją, SAFE mechanizmo bendra apimtis siekia 150 mlrd. eurų, o Lenkijai numatyta didžiausia dalis iš valstybių, kurios kreipėsi dėl paskolų. Didžioji dalis lėšų turėtų būti nukreipta į tradicinius ginkluotės pajėgumus, tačiau atskira dalis planuojama ir naujosioms technologijoms.

    Gynybos ministerija yra numačiusi apie 1,2 mlrd. eurų paketą kibernetinėms technologijoms, dirbtiniam intelektui ir radioelektroninei kovai. Tarp su technologijomis siejamų projektų minimi saugaus duomenų apsikeitimo sprendimai tarp skirtingo slaptumo lygio valdymo sistemų, mobilus kriptografijos valdymo centras ir naujos kartos postkvantinis IP šifravimo sprendimas.

    Gynybos sektoriuje tikimasi, kad tokios investicijos ne tik paspartins DI diegimą, bet ir padės sukurti vientisą ekosistemą, kurioje skaičiavimo pajėgumai, duomenys ir modeliai būtų pasiekiami kariuomenei, tačiau išliktų jos kontrolėje. Tai laikoma esmine sąlyga, kad DI sprendimai taptų patikima operacine priemone, o ne tik pilotiniu eksperimentu.
  • Ne nafta, o duomenis: kodėl Europa skuba kurti suverenią debesiją ir centrus Lenkijoje

    Ne nafta, o duomenis: kodėl Europa skuba kurti suverenią debesiją ir centrus Lenkijoje

    Duomenų suverenitetas tapo geopolitika

    Dar prieš 2022 metais prasidėjusį Rusijos karą prieš Ukrainą terminas duomenų suverenitetas buvo nišinis, dažniau girdimas IT ir reguliavimo specialistų aplinkoje. Tačiau reali karo grėsmė ir kibernetinių atakų mastas privertė valstybes bei verslą iš naujo įvertinti, kur laikomi jų duomenys ir kas iš tikrųjų juos kontroliuoja.

    Ukrainos patirtis, kai dalis kritinių sistemų buvo perkelta į užsienyje veikiančią debesiją, tapo svarbiu argumentu, kad vien fizinė serverių vieta nėra viskas. Esminis klausimas yra jurisdikcija, prieigos teisės ir galimybė tęsti veiklą krizės metu.

    Kodėl Europa atsitraukia nuo JAV debesijų

    Europos institucijos ir vyriausybės jau kurį laiką nerimauja dėl priklausomybės nuo amerikietiškų skaitmeninių tiekėjų, ypač po to, kai duomenų apsauga tapo griežtesnė įsigaliojus BDAR. Tačiau pastaraisiais metais priklausomybės tema vis dažniau keliama ne tik kaip privatumo, bet ir kaip nacionalinio saugumo bei ekonominio atsparumo klausimas.

    Praktinė rizika dažnai siejama su JAV Cloud Act, kuris tam tikromis aplinkybėmis gali įpareigoti JAV bendroves pateikti turimus duomenis valdžios institucijoms. Tai reiškia, kad net jei duomenys fiziškai laikomi Europos Sąjungoje, vien tiekėjas gali lemti, kokiems teisiniams reikalavimams tie duomenys realiai paklūsta.

    „Duomenų suverenitetas reiškia, kad savininkas žino, kur yra jo duomenys, kas gali prie jų prieiti ir kad jie nebus perduoti be jo žinios ir sutikimo“, – sakė skaitmenizacijos viceministras Dariusz Standerski.

    Šiame kontekste Europos Komisija ėmėsi kurti vadinamąją suverenią debesiją savo institucijoms, o dalis Europos valstybių viešajame sektoriuje svarsto arba jau pradėjo migracijas nuo uždarų ekosistemų prie atviresnių sprendimų. Tokias kryptis paprastai skatina du motyvai: mažesnė tiekėjų priklausomybė ir aiškesnė duomenų kontrolė.

    Lenkija tampa duomenų centrų traukos tašku

    Vienas ryškiausių pastarųjų metų signalų yra duomenų centrų plėtra Vidurio Europoje, ypač Lenkijoje. Prancūzijos duomenų centrų operatorė „Data4“ netoli Varšuvos atidarė naują objektą Jawczycėse, o bendras įmonės investicijų mastas Lenkijoje, jos teigimu, jau pasiekė apie 200 milijonų eurų.

    Bendrovė skelbia, kad iki 2030 metų investicijas planuoja didinti maždaug tris kartus, o kampuse Jawczycėse numatyti dar keli etapai. Šiuo metu atidaryto pastato galia siekia 10 megavatų, o ilgalaikis tikslas tame pačiame sklype – išauginti iki 60 megavatų bendros galios.

    „Stabili skaitmeninė infrastruktūra šiandien yra sąlyga tolesnei skaitmeninės ekonomikos plėtrai“, – sakė „Data4“ vadovas Lenkijoje Adam Ponichtera.

    Duomenų centrų rinką dar labiau kaitina spartėjanti DI plėtra, nes moderniems modeliams ir jų diegimui reikia daugiau skaičiavimo galios, grafinių procesorių, aušinimo ir patikimo elektros tiekimo. Tai tampa konkurenciniu faktoriumi: regionai, kurie greičiau užtikrina infrastruktūrą ir energijos prieinamumą, pritraukia daugiau investicijų.

    Lenkija čia mato galimybę: šalies valdžios atstovai viešai pabrėžia, kad duomenų centrai gali tapti ilgalaikiu ekonomikos varikliu. Tuo pačiu tai kelia praktinius klausimus dėl elektros tinklų, energetikos pajėgumų, tiekimo grandinių ir aplinkosauginių standartų.

    „Nėra stiprios ekonomikos be technologinio suverenumo“, – sakė Lenkijos finansų ir ekonomikos ministras Andrzej Domański.

    Plėtojant infrastruktūrą vis dažniau akcentuojamas ir tvarumas. „Data4“ teigimu, naujasis centras atitinka BREEAM standartą, o dalis konstrukcijų buvo gaminama iš anksto, siekiant sumažinti statybų poveikį aplinkai. Tokie argumentai tampa svarbūs, nes duomenų centrai visoje Europoje vis dažniau vertinami ne tik kaip IT objektai, bet ir kaip dideli energijos bei vandens vartotojai.

    Duomenų suvereniteto diskusija, prasidėjusi nuo privatumo ir kibernetinių grėsmių, šiandien vis labiau primena strateginę varžybą dėl kontrolės, reguliavimo ir infrastruktūros. Kai duomenys tampa ekonomikos kuru, klausimas, kam priklauso jų saugyklos ir taisyklės, ima reikšti tiek pat, kiek kadaise reiškė naftos tiekimo grandinės.

  • IT darbas be techninių studijų? Šios specializacijos ir technologijos dabar atveria duris

    IT sektorius Europoje išlieka vienas sparčiausiai augančių, o į jį vis dažniau ateina žmonės, neturintys techninio išsilavinimo. Darbdaviai labiau vertina praktinius įgūdžius, mokėjimą spręsti problemas ir gebėjimą greitai mokytis, nei formalų diplomą. Dėl to daugėja kelių persikvalifikuoti į testavimą, duomenų analitiką ar projektų valdymą.

    Paklausiausios kryptys paprastai susijusios su programavimu, programinės įrangos testavimu, sistemų ir tinklų administravimu, duomenų bazių valdymu bei kibernetiniu saugumu. Prie jų jungiasi ir vaidmenys, kuriuose svarbūs komunikacijos įgūdžiai, pavyzdžiui, IT projektų vadovai ar pagalbos tarnybos specialistai. Tokios pozicijos dažnai tampa pirmu žingsniu į gilesnes technines roles.

    Technologijų pusėje rinkoje nuolat kartojasi kelios bazinės kompetencijos: „Python“ ir „JavaScript“ dažnai minimos kaip universalios kalbos, o „SQL“ išlieka būtinas dirbant su duomenimis. „C#“ ir „PHP“ daug kur naudojamos įmonių sistemose, o „C++“ tebėra aktuali ten, kur reikalingas našumas ir sudėtingi sprendimai. Praktikoje darbdaviai dažnai ieško ne vienos kalbos, o gebėjimo dirbti su visu kūrimo procesu ir komandiniu bendradarbiavimu.

    Ryškėjanti tendencija yra DI įrankių įsiliejimas į kasdienį darbą: jie pagreitina kodavimo, testavimo, dokumentavimo ir analizės užduotis, tačiau nepakeičia bazinių žinių. Daugelyje įmonių vis daugiau dėmesio skiriama ir saugai, nes automatizacija ir debesų paslaugos plečia rizikų lauką. Todėl auga poreikis specialistų, kurie supranta ir technologijas, ir procesus.

    Darbo forma taip pat keičiasi: nuotolinis ir hibridinis darbas tapo įprastas daugelyje IT komandų, o įmonės dažniau samdo talentus ne tik didžiuosiuose miestuose. Atlygis šioje srityje paprastai priklauso nuo patirties, atsakomybės ir pasirinktos specializacijos, tačiau bendra kryptis išlieka auganti. Kandidatams tai reiškia paprastesnį startą per įgūdžių kėlimą, praktinius projektus ir aiškiai pasirinktą kompetencijų kryptį.

  • Generolas perspėja dėl karo krizės: vien slėptuvių neužtenka, būtinas aiškus gyventojų planas

    Diskusijose apie civilinę saugą dažnai akcentuojamos slėptuvės ir infrastruktūra, tačiau ekspertai primena, kad pasirengimas karinei krizei prasideda nuo aiškių gyventojų veiksmų. Europos ekonomikos kongrese Katovicuose aptarti prioritetai apėmė ne tik gynybos finansavimą, bet ir maisto, žaliavų bei kritinių paslaugų užtikrinimą.

    Lenkijos vyriausybės atstovas Jakubas Stefaniakas pabrėžė, kad valstybės atsparumas priklauso nuo kelių grandžių, tarp jų ir nuo maisto saugumo. Jo teigimu, modernizuojant kariuomenę būtina planuoti tiekimą ir logistiką, kad krizės metu būtų išlaikyta kasdienė valstybės veikla.

    „Galime turėti modernią kariuomenę ir ginklus, bet turime turėti ir kuo pamaitinti karius“, – sakė Jakubas Stefaniakas.

    Buvęs NATO vadavietės vado pavaduotojas generolas Mieczysławas Bieniek atkreipė dėmesį į praktinę problemą: net turint teisės aktus ir pradedant statyti slėptuves, žmonės dažnai nežino, kur jos yra ir kaip elgtis pavojaus akivaizdoje. Jo vertinimu, didelė atsakomybės dalis tenka savivaldai, kuri turi užtikrinti aiškią informaciją ir realiai veikiančius evakuacijos bei priedangos planus.

    „Kokia nauda iš slėptuvių, jeigu žmonės nežino, kaip iki jų nueiti ir ką pasiimti?“, – sakė Mieczysławas Bieniek.

    Kitoje diskusijos dalyje akcentuotas ir kibernetinis saugumas, nes karo ar hibridinės krizės metu taikiniais tampa bankų sistemos, duomenų bazės ir kritinė infrastruktūra. Ekspertai pabrėžė, kad gyventojų sauga šiandien neatsiejama nuo valstybės gebėjimo apsaugoti skaitmenines paslaugas, nuo kurių priklauso atsiskaitymai, registrai ir informacijos sklaida.

    EY partneris Zbigniewas Liptakas išskyrė atsparumą tiekimo grandinėms ir perspėjo, kad krizės atveju reikia ruoštis ilgesniam laikotarpiui, kai žaliavos ar komponentai gali būti neprieinami mėnesiais. Jis priminė ankstesnius pasaulinių tiekimų sutrikimus, kai vienas sprendimas eksportą ribojančioje šalyje sukeldavo grandininį poveikį Europos pramonei ir kainoms.

    Diskusijoje taip pat aptarta vadinamoji vietinės gamybos ir tiekimo stiprinimo kryptis, kai valstybė siekia kuo daugiau svarbių užsakymų atlikti šalies viduje. Verslo atstovai teigė, kad pirkimuose gynybai ir infrastruktūrai būtina numatyti aiškias taisykles, kurios leistų vietos pramonei dalyvauti, o perkant technologijas iš užsienio užtikrintų realų technologijų perdavimą.

    Modulinių statinių bendrovės Unihouse vadovas Marcin Gołębiewski pabrėžė, kad krizėje lemia ne vien biudžetai, o reagavimo greitis ir pasirengimas procedūroms. Jo teigimu, centralizuoti ir standartizuoti sprendimai, ypač kariuomenės infrastruktūrai, leidžia greičiau priimti sprendimus ir operatyviai įgyvendinti užsakymus, kai situacija blogėja.

    Lenkijos strateginių rezervų agentūros atstovas Andrzejus Hawrylukas aiškino, kad valstybė privalo būti pasirengusi užtikrinti būtiniausias priemones gyventojams, įskaitant maistą ir vandenį, bent kelioms paroms. Pasak jo, rezervai valdant krizes turi būti nuolat atnaujinami, kad būtų išlaikytas tinkamumo terminas, o veikimas derinamas su regionų administracija.

    „Bendradarbiaujame su prekybos ir maisto įmonėmis, kad per savivaldą gyventojus pasiektų maistas ir vanduo“, – sakė Andrzejus Hawrylukas.

    Parlamentarė Halina Bieda akcentavo, kad nacionalinio saugumo srityje svarbus ir teisėkūros procesas bei institucijų tarpusavio koordinacija. Jos vertinimu, kai ministerijos dirba atskirai, sprendimai stringa, todėl atsparumo stiprinimui būtina nuosekli komunikacija ir bendras veiksmų planas, apimantis civilinę saugą, tiekimo grandines ir informavimą.

  • Pentagonas „Anthropic“ laiko rizika, bet DI modelis „Mythos“ kelia naują saugumo lūžį

    Pentagonas „Anthropic“ laiko rizika, bet DI modelis „Mythos“ kelia naują saugumo lūžį

    Pentagono vyriausiasis technologijų pareigūnas Emilis Michaelas pareiškė, kad bendrovė „Anthropic“ ir toliau laikoma tiekimo grandinės rizika, todėl jos DI sprendimai JAV gynybos sektoriuje išlieka faktiškai uždrausti. Vis dėlto, pasak jo, atskirai vertinamas „Anthropic“ modelis „Mythos“, turintis pažangių kibernetinių galimybių.

    Emilis Michaelas teigė, kad „Mythos“ klausimas tapo platesniu, visos valdžios mastu sprendžiamu nacionalinio saugumo iššūkiu. Jo logika paprasta: jei modelis gali padėti aptikti pažeidžiamumus, valstybė privalo įsitikinti, kad tinklai yra pakankamai sustiprinti ir taisymo procesai veikia greitai.

    „„Mythos“ klausimas yra atskiras nacionalinio saugumo momentas: turime užtikrinti, kad tinklai būtų sustiprinti, nes modelis turi specifinių gebėjimų rasti kibernetines spragas ir padėti jas taisyti“, – sakė Emilis Michaelas.

    Šis komentaras pasirodė po viešai įsiplieskusio Pentagono ir „Anthropic“ konflikto, kai JAV Gynybos departamentas įvardijo bendrovę tiekimo grandinės rizika. Toks statusas reiškia, kad gynybos rangovai privalo patvirtinti nenaudojantys „Anthropic“ modelių, įskaitant „Claude“, vykdydami darbus kariuomenei.

    „Anthropic“ su tokiu sprendimu nesutinka ir siekia jį panaikinti teisme, todėl lieka neaišku, kaip Pentagono struktūros galėtų naudoti „Mythos“ nepažeisdamos pačio rizikos įvardijimo logikos. Pats Emilis Michaelas pabrėžė, kad Gynybos departamentas nori aiškių apsauginių ribų, tačiau jos, pasak jo, yra derinamos ir skiriasi priklausomai nuo įmonių.

    Tuo pat metu JAV Gynybos departamentas paskelbė sudaręs susitarimus su keliomis DI bendrovėmis dėl technologijų diegimo įslaptintuose tinkluose teisėtam operaciniam naudojimui. Tarp minimų partnerių įvardijamos „Google“, „Microsoft“, „Nvidia“ ir „Amazon Web Services“, taip pat „OpenAI“ bei kitos įmonės, kurios kuria tiek uždarus, tiek atviro svorio modelius.

    Šis kontekstas išryškina platesnę tendenciją: valstybės institucijos bando suderinti dvi priešingas kryptis, spartų DI įsisavinimą ir griežtėjančius tiekimo grandinės bei kibernetinio saugumo reikalavimus. Didžiausia įtampa kyla ten, kur pažangūs modeliai gali būti naudingi gynybai, bet kartu didina nutekėjimo, piktnaudžiavimo ar priklausomybės nuo vieno tiekėjo riziką.

    „Anthropic“ vadovas Dario Amodei pastaruoju metu taip pat bendravo su aukšto lygio JAV administracijos pareigūnais, o viešojoje erdvėje nuskambėjo svarstymai, kad susitarimas tarp „Anthropic“ ir Pentagono teoriškai galėtų būti pasiektas. Tačiau kol teisiniai ginčai tęsiasi, o rizikos statusas nepanaikintas, praktiniai sprendimai dėl „Mythos“ panaudojimo išlieka politiškai ir teisiškai jautrūs.

  • „Aikido Security“ pristatė Endpoint: kaip agentas stabdo kenkėjus DI įrankiuose ir IDE plėtiniuose

    „Aikido Security“ pristatė Endpoint: kaip agentas stabdo kenkėjus DI įrankiuose ir IDE plėtiniuose

    „Aikido Security“ pristatė „Aikido Endpoint“ – lengvą galinių įrenginių saugumo agentą, skirtą programuotojų darbo stotims apsaugoti. Sprendimas orientuotas į augančias programinės įrangos tiekimo grandinės atakas, kurios taikosi į atvirojo kodo paketus, IDE plėtinius ir naršyklių priedus.

    Įmonė pabrėžia, kad rizika didėja dėl spartaus DI įrankių įsitvirtinimo programuotojų kasdienybėje. Kodo generavimo ir pagalbinės aplinkos plečia atakos paviršių: atsiranda daugiau kanalų, per kuriuos į darbo kompiuterį gali patekti kenkėjiški papildiniai, o jautrūs duomenys gali būti išsiunčiami į išorines paslaugas.

    „Aikido Endpoint“ veikia kaip foninis patikros sluoksnis prieš diegimą. Agentas tikrina paketus ir plėtinius pagal įmonės grėsmių žvalgybos srautą „Aikido Intel“ ir, aptikęs žinomą kenkėjišką turinį, jį blokuoja dar iki failams patenkant į įrenginį.

    Vienas iš sprendimo principų – papildoma atsarga naujiems paketams: įmonė teigia automatiškai sulaikanti neseniai paskelbtus paketus, kad būtų sumažinta rizika pačiame pavojingiausiame laikotarpyje, kai kenkėjai bando išnaudoti trumpą „langą“ iki aptikimo. Toks modelis taikomas ten, kur kodo priklausomybės diegiamos dažnai ir dideliais kiekiais.

    Produktas apima kelias sritis: paketų registrus, IDE plėtinius, naršyklės priedus ir DI įrankių naudojimo matomumą organizacijoje. Įmonės vertinimu, organizacijoms tampa vis svarbiau ne tik blokuoti grėsmes, bet ir suprasti, kokie įrankiai realiai veikia programuotojų įrenginiuose, ypač kai kalbama apie prieigą prie kodo, raktų ir vidinių dokumentų.

    „Jie juda visu greičiu, įsidiegia tai, ko reikia, ir apie tiekimo grandinės atakas nepagalvoja – iki tos dienos, kai Endpoint užblokuoja rimtą grėsmę ir tampa aišku, kaip arti buvo incidentas“, – sakė „Aikido Security“ augimo vadovė Madeline Lawrence.

    Pasak jos, pastaraisiais metais pasikeitė ir atakų „įėjimo kaina“: įrankiai, kurie automatizuoja kodo rašymą ir analizę, sumažino slenkstį kurti žalingus paketus ar obfuskaciją. Dėl to tiekimo grandinės grėsmės dažniau kyla ne tik iš aukšto lygio grupuočių, bet ir iš mažiau patyrusių veikėjų.

    „Aikido Security“ teigia, kad tradicinės galinių įrenginių apsaugos priemonės dažnai kuriamos tipiniams biuro scenarijams, todėl programuotojų aplinkose jos pritrūksta konteksto. Įmonės logika – saugumo kontrolę perkelti į vietą, kur į įrenginį patenka naujas kodas ir įrankiai, taip sumažinant riziką dar prieš jai persikeliant į saugyklas, CI procesus ar debesijos infrastruktūrą.

    „Aikido Endpoint“ vystomas remiantis anksčiau sukurtu atvirojo kodo įrankiu „Aikido Safe Chain“, skirtu saugesniam paketų diegimui per komandų eilutę. Naujas agentas, įmonės teigimu, pritaikytas diegti centralizuotai, pasitelkiant organizacijų įrenginių valdymo priemones, kad apsauga veiktų nuosekliai ir nepriklausytų nuo kiekvieno programuotojo rankinio nustatymo.

    Įmonė taip pat akcentuoja skaidrumo kryptį: kartu su apsauga ji viešina tiekimo grandinės tyrimus ir grėsmių signalus per „Aikido Intel“, o papildomi įrankiai turėtų padėti vertinti paketų „sveikatą“ pagal tokius požymius kaip projekto branda ar prižiūrėtojų stabilumas. „Aikido Security“ tikisi, kad matomumo ir prevencijos derinys taps vienu svarbiausių atsakų į tiekimo grandinės atakų augimą DI spartinamoje programavimo eroje.

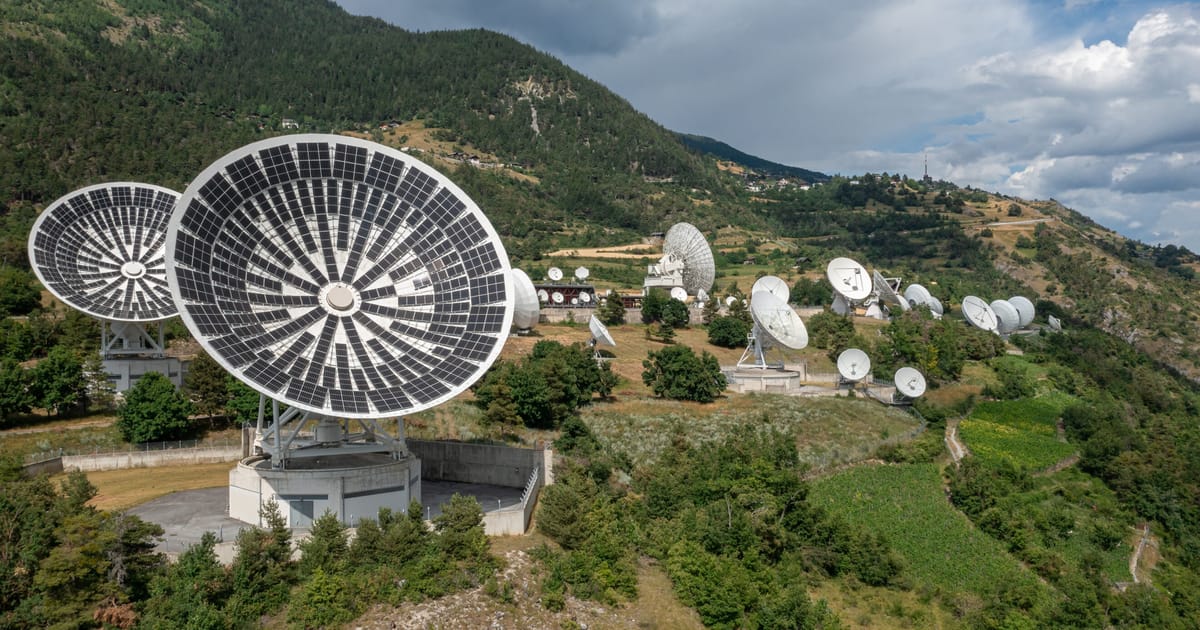
  • Prancūzija ir Ispanija siekia apriboti palydovinio ryšio dažnius: pirmenybė ES įmonėms

    Prancūzija ir Ispanija siekia apriboti palydovinio ryšio dažnius: pirmenybė ES įmonėms

    Prancūzija ir Ispanija ragina Europos Sąjungą būsimame mobiliojo palydovinio ryšio dažnių paskirstyme numatyti aiškias nuostatas, kurios suteiktų pirmenybę ES įmonėms. Dviejų šalių iniciatyva vertinama kaip bandymas sumažinti ne ES žaidėjų, ypač Jungtinių Valstijų bendrovių, galimybes dalyvauti konkurse.

    Šis pasiūlymas įsilieja į platesnę Briuselio ir valstybių narių diskusiją apie technologinę priklausomybę nuo JAV ir Kinijos sprendimų. Pastaraisiais metais ES vis dažniau kalba apie skaitmeninį suverenitetą ir kritinės infrastruktūros kontrolę, o ryšių tinklai ir palydovinės paslaugos šiame kontekste laikomi strateginiais.

    Kas sprendžiama dėl 2 GHz juostos?

    2009 metais Europos Komisija suteikė leidimus 2 GHz dažnių juostose, kurios naudojamos mobiliojo palydovinio ryšio paslaugoms, dviem JAV bendrovėms „Viasat“ ir „EchoStar“. Šių leidimų galiojimas baigiasi 2027 metais, todėl ES turi apsispręsti, ar juos pratęsti, ar rengti naują konkursą su naujomis dalyvavimo sąlygomis.

    Jei būtų pasirinktas naujas konkursas, svarbiausias klausimas taptų kriterijai, pagal kuriuos būtų sprendžiama, kas gali pretenduoti į šį spektrą. Prancūzija ir Ispanija siekia, kad palydovinio ryšio dažniai būtų įtraukti į bendresnę ES liniją, kuri kritiniuose sektoriuose teikia pirmenybę vietos technologijoms ir tiekėjams.

    Skaitmeninis suverenitetas ar rinkos uždarymas?

    Ispanijos skaitmeninės transformacijos ministras Óscar López kolegoms akcentavo, kad ryšio infrastruktūra yra kritinis turtas, jei ES nori realiai įgyvendinti skaitmeninio suvereniteto tikslus. Jo teigimu, sprendimas dėl dažnių turi būti priimamas taip, kad Europa mažiau priklausytų nuo išorės tiekėjų, o nacionalinės sostinės turėtų aktyviau dalyvauti formuojant taisykles.

    „Atėjo metas apsispręsti, ar norime stipresnio dangaus, ar priklausomybės“, – sakė Óscar López.

    Europos Komisijos technologijų vadovė Henna Virkkunen žurnalistams pažymėjo, kad dažnių paskirstymas bus bendras procesas, kuriame dalyvaus tiek Komisija, tiek ES šalys. Pasak jos, Briuselis baigia rengti pasiūlymą, kuris turėtų pasirodyti artimiausiu metu.

    Diskusiją papildomai kaitina geopolitinė įtampa: Kinija pastaruoju metu yra perspėjusi apie galimus atsakomuosius veiksmus, jei ES ribos Kinijos įmonių prieigą prie kritinių technologijų rinkos. Tuo pačiu Komisija pabrėžia, kad bet kokie apribojimai, jei jie būtų taikomi, turėtų būti pagrįsti rizikos vertinimu ir saugumo argumentais, o ne universaliu draudimu.

    Kontekstas: palydovai ir naujos ES taisyklės

    ES paraleliai svarsto, kaip reguliuoti palydovinių ryšių operatorius pagal naujas bendras taisykles, kurios reikštų didesnę priežiūrą visame bloke. Šiame fone dažniau minimos ir JAV bendrovės, tarp jų ir Elonui Muskui priklausanti „SpaceX“, kurios palydovinės paslaugos sparčiai plečiasi Europoje.

    JAV ryšių reguliuotojo vadovas Brendanas Carras anksčiau yra perspėjęs ES, kad pernelyg griežtas reguliavimas gali tapti neproporcinga našta tarptautinėms bendrovėms. Europos pusė savo ruožtu pabrėžia, kad saugumo kriterijai ryšių infrastruktūroje yra teisėtas pagrindas nustatyti papildomas sąlygas.

    Artėjant 2027 metams, sprendimas dėl 2 GHz juostos gali tapti precedentu, kaip ES praktikoje derina rinkos atvirumą su strateginių technologijų apsauga. Nuo pasirinkto modelio priklausys, ar Europa labiau remsis pasauline konkurencija, ar stiprins vidaus pramonės pozicijas palydovinio ryšio grandinėje.

  • Baltieji rūmai spaudžia technologijų įmones: kaip stabdyti DI skatinamas kibernetines atakas

    Baltieji rūmai šią savaitę kreipėsi į technologijų ir kibernetinio saugumo bendroves, prašydami atsakyti į klausimus, kaip apsisaugoti nuo skaitmeninių atakų, kurias artimiausiu metu gali palengvinti pažangūs dirbtinio intelekto įrankiai. Iniciatyva siejama su augančiu Vašingtono nerimu dėl to, kaip DI keičia pažeidžiamumų paiešką, programų kodo analizę ir atakų automatizavimą.

    Klausimus įmonėms siunčia Baltųjų rūmų Nacionalinio kibernetinio direktoriaus biuras, siekiantis aiškiau suprasti, kokių gynybos priemonių reikia kritinei infrastruktūrai ir plačiai naudojamai programinei įrangai. Įmonių buvo prašoma pateikti atsakymus iki savaitės pabaigos, teigiama su diskusijomis susipažinusių šaltinių nurodoma informacija.

    Ko nori sužinoti administracija

    Pasak su procesu susipažinusių asmenų, dalis klausimų aptarta už uždarų durų vykusiame susitikime, kuriame dalyvavo apie 30 pramonės atstovų ir JAV kibernetinio saugumo pareigūnų. Kai kurie dalyviai teigė, kad dalis formuluočių buvo pernelyg plačios, o prašymai atskleisti vidines praktikas kėlė įtampą.

    Tarp pateiktų temų minimi įmonių prioritetai skenuojant ir taisant pažeidžiamumus, taip pat tai, kokias sistemas bendrovės jau testuoja pasitelkdamos DI. Administracija taip pat aiškinasi, kaip viešasis ir privatus sektoriai galėtų efektyviausiai dalintis informacija, kad pataisos pasiektų kritinės infrastruktūros operatorius, bet kartu nesukurtų papildomų galimybių užpuolikams.

    Vienas esminių klausimų, anot diskusijose dalyvavusių šaltinių, yra valstybės vaidmuo: ką vyriausybė turėtų daryti pati, o kur geriau remtis pramonės iniciatyvomis. Praktikoje tai apima standartus, incidentų valdymą, pažeidžiamumų atskleidimo taisykles ir mechanizmus, kaip koordinuoti taisymus, kai pažeidžiamumai paliečia tiek viešojo sektoriaus sistemas, tiek privačias platformas.

    Kas paskatino suaktyvėjimą

    Papildomą impulsą diskusijoms suteikė dėmesys „Anthropic“ pristatytam pažangiam modeliui „Claude Mythos“, kurio gebėjimai, pasak su situacija susipažinusių asmenų, gali reikšmingai paspartinti paslėptų programinės įrangos spragų aptikimą. Šiuo metu prieiga prie modelio yra ribojama ir suteikiama siauram saugumo tyrėjų bei technologijų bendrovių ratui per iniciatyvą, kuri viešai vadinama „Project Glasswing“.

    Tuo pat metu Vašingtone svarstomi ir platesni politiniai sprendimai, įskaitant galimus prezidento vykdomuosius veiksmus, susijusius su DI naudojimu ir rizikų valdymu. Su procesu susipažinę šaltiniai nurodo, kad dokumentų projektai jau pereina tarpinstitucinį derinimą, nors vis dar esama skirtingų nuomonių dėl priemonių apimties.

    Technologijų sektoriui aktualu ir tai, kad pastaraisiais mėnesiais suintensyvėjo konkurencija kuriant specializuotus kibernetiniam saugumui pritaikytus DI modelius. Didesnis tokių įrankių prieinamumas gali vienu metu duoti priešingus efektus: padėti gynybai greičiau aptikti klaidas, bet kartu sudaryti sąlygas nusikaltėliams automatizuoti atakas ir taikymąsi į silpniausias grandis.

    Ką tai gali reikšti įmonėms ir vartotojams

    Pagrindinis administracijos iššūkis yra „pažeidžiamumų lavina“: jei DI įrankiai masiškai aptiks klaidas atvirojo kodo projektuose ir populiariose bibliotekose, reikės aiškaus prioritizavimo, kas taisoma pirmiausia. Kartu svarbu, kad pažeidžiamumų informacija būtų dalijama taip, jog nepadidėtų rizika iki pataisų diegimo.

    Įmonėms tai gali reikšti didesnį spaudimą dokumentuoti testavimo praktikas, greitinti pataisų išleidimą ir aiškiau pagrįsti, kaip jos mažina rizikas tiek viduje, tiek tiekimo grandinėje. Vartotojams ir organizacijoms praktinė žinutė paprasta: atnaujinimų disciplina, kelių veiksnių autentifikavimas ir incidentų pasirengimas tampa dar svarbesni, kai atakų kūrimo kaštai mažėja, o jų mastas gali augti.

    „Kuo labiau DI įrankiai spartina pažeidžiamumų paiešką, tuo svarbiau iš anksto susitarti, kaip greitai ir saugiai diegiamos pataisos bei kaip dalijamasi informacija“, – sakė su diskusijomis susipažinęs šaltinis.

    Baltieji rūmai viešai kol kas išsamiai nekomentuoja, kokių konkrečių veiksmų imsis po gautų atsakymų. Vis dėlto siunčiami klausimai rodo aiškią kryptį: Vašingtonas nori greitesnio, struktūruoto bendradarbiavimo su pramone, kol DI skatinamos kibernetinės atakos netapo kasdienybe kritinei infrastruktūrai ir plačiai naudojamoms skaitmeninėms paslaugoms.

  • „LinkedIn“ slapukai ir prisijungimas: ką iš tiesų reiškia Accept ir kaip pasikeisti pasirinkimus

    „LinkedIn“ prisijungimo lange vartotojams pateikiamas slapukų pasirinkimas, kuris apima tiek būtinus, tiek nebūtinus duomenų rinkimo sprendimus. Nors mygtukai Accept ir Reject atrodo paprasti, jie lemia, kokie duomenys bus naudojami paslaugai teikti, saugumui užtikrinti ir reklamai personalizuoti.

    Platforma nurodo, kad būtini slapukai naudojami paslaugoms suteikti ir apsaugoti, o nebūtini gali būti skirti analizei bei paslaugų gerinimui. Taip pat pabrėžiama, kad reklamos gali būti rodomos ne tik „LinkedIn“, bet ir už jos ribų, įskaitant profesionalias ir darbo skelbimų reklamas.

    Kas keičiasi paspaudus Accept?

    Pasirinkus Accept, vartotojas paprastai suteikia sutikimą, kad „LinkedIn“ ir trečiosios šalys galėtų naudoti nebūtinus slapukus. Praktikoje tai dažniausiai reiškia platesnį elgsenos duomenų panaudojimą reklamos taikymui, konversijų matavimui ir turinio aktualumo vertinimui.

    Tokie sprendimai svarbūs ne tik privatumui, bet ir tam, kokias darbo vietų rekomendacijas ar reklamas vartotojas matys vėliau. Nors „LinkedIn“ mini paslaugų analizę ir gerinimą, reklamos personalizavimas daugeliui vartotojų yra jautriausia dalis.

    Kur galima pakeisti sprendimą vėliau?

    „LinkedIn“ nurodo, kad pasirinkimus galima atnaujinti nustatymuose, susijusiuose su slapukais. Tai reiškia, kad net jei iš pradžių vartotojas sutiko su nebūtinais slapukais, vėliau sprendimą galima koreguoti ir apriboti duomenų naudojimą.

    Taip pat prisijungimo ekrane akcentuojama, kad tęsiant prisijungimą vartotojas sutinka su „LinkedIn“ User Agreement, Privacy Policy ir Cookie Policy. Tai svarbu, nes šiuose dokumentuose detalizuojama, kokiais pagrindais tvarkomi duomenys, kiek laiko jie saugomi ir kokiais atvejais jie gali būti perduodami partneriams.

    Vieno paspaudimo prisijungimas ir el. paštas

    Prisijungimo tekste minima galimybė prisijungti paspaudus nuorodą, kuri atsiunčiama el. paštu. Vartotojams primenama patikrinti šlamšto aplanką, jei laiško nėra gautuosiuose, nes tokie automatiniai pranešimai kartais filtruojami.

    Tokio tipo prisijungimas paprastai laikomas patogiu, tačiau svarbu įvertinti el. pašto paskyros saugumą. Jei paštas neapsaugotas, prisijungimo nuoroda gali tapti papildoma rizika, todėl rekomenduojama naudoti stiprų slaptažodį ir dviejų veiksnių autentifikavimą.

  • ES pažadėjo kovoti iki galo: Kinija grasina atsakomosiomis priemonėmis dėl „Pagaminta Europoje“

    ES pažadėjo kovoti iki galo: Kinija grasina atsakomosiomis priemonėmis dėl „Pagaminta Europoje“

    Europos Sąjunga žada nesitraukti iš planų stiprinti pramonės politiką ir mažinti strategines priklausomybes, nors Kinija įspėja apie galimas atsakomąsias priemones. ES prekybos komisaras Marošas Šefčovičius pabrėžė, kad Bendrija gins europines įmones, jei jos bus traktuojamos nesąžiningai.

    Įtampa paaštrėjo Kinijai pareiškus, jog Briuselis turėtų švelninti „Pagaminta Europoje“ iniciatyvos kryptį, kuri siejama su griežtesnėmis prieigos prie rinkos taisyklėmis ir viešųjų pirkimų bei pramonės paramos orientavimu į Europos gamintojus. Kartu aštriai vertinami ir siūlomi kibernetinio saugumo reikalavimai, galintys riboti dalies Kinijos telekomunikacijų tiekėjų veiklą ES.

    Griežta žinutė Pekinui

    Pasak komisaro, ES nemėgina provokuoti prekybos konflikto, tačiau nesutinka su spaudimo taktika ir tikisi pagarbos derybose. Jo teigimu, prekybos karą pradėti lengva, bet jį užbaigti sunku, todėl svarbiausia išlaikyti strateginę kantrybę ir aiškiai apibrėžti, kur yra raudonos linijos.

    „Kovosime iki galo dėl kiekvienos europietiškos darbo vietos ir kiekvienos įmonės, kai matysime, kad su jomis elgiamasi nesąžiningai“, – sakė Marošas Šefčovičius.

    Prekybos deficitas pasiekė rekordą

    Viena svarbiausių Briuselio argumentų priežasčių – didėjantis prekybos disbalansas. Šefčovičius nurodė, kad ES prekybos deficitas su Kinija 2025 metais išaugo iki 359,3 milijardo eurų ir, jo vertinimu, toks lygis yra nebetvarus.

    ES institucijos taip pat nerimauja, kad Kinijos eksportas, susiduriantis su aukštesniais muitais ar kitais ribojimais JAV rinkoje, gali būti nukreiptas į Europą. Briuselis dažnai mini ir Kinijos perteklinių gamybos pajėgumų problemą, kai subsidijuojama produkcija daro spaudimą Europos gamintojams.

    Įrankiai prieš dempingą ir subsidijas

    Šefčovičius teigė, kad ES remsis prekybos apsaugos priemonėmis tais atvejais, kai įtariamas dempingas ar neteisėtos subsidijos, taip pat stebės bandymus apeiti ribojimus perkeliant gamybą už Kinijos ribų. ES pozicija grindžiama siekiu užtikrinti vienodas konkurencijos sąlygas bendrojoje rinkoje.

    Komisaras pabrėžė, kad aktyvi pramonės politika nėra vien Kinijos bruožas, nes ją taiko ir JAV, Kanada, Japonija bei Pietų Korėja. Todėl, jo žodžiais, neturėtų stebinti ir Europos sprendimas ryžtingiau reaguoti, ypač kai kalbama apie viešuosius pinigus ir strategines investicijas.

    ES atstovai tvirtina sieksiantys konstruktyvaus dialogo ir ragina Pekiną sėsti prie rimtų derybų, kurios duotų apčiuopiamų rezultatų. Šefčovičius taip pat pranešė kvietęs Kinijos užsienio reikalų ministrą atvykti į Briuselį išsamiai įvertinti situaciją ir sumažinti eskalacijos riziką.