Tag: Kritinė infrastruktūra

  • Rusijos nauja taktika Kyjive: tiltų negriauna, bet paralyžiuoja miestą grandininiu efektu

    Rusijos nauja taktika Kyjive: tiltų negriauna, bet paralyžiuoja miestą grandininiu efektu

    Kyjivo kasdienybę galima paralyžiuoti negriaunant tiltų ar elektrinių iki pamatų. Pastaruoju metu vis dažniau taikomasi į atskirus infrastruktūros „mazgus“, kurių laikinas išjungimas sukelia grandininį efektą visame mieste.

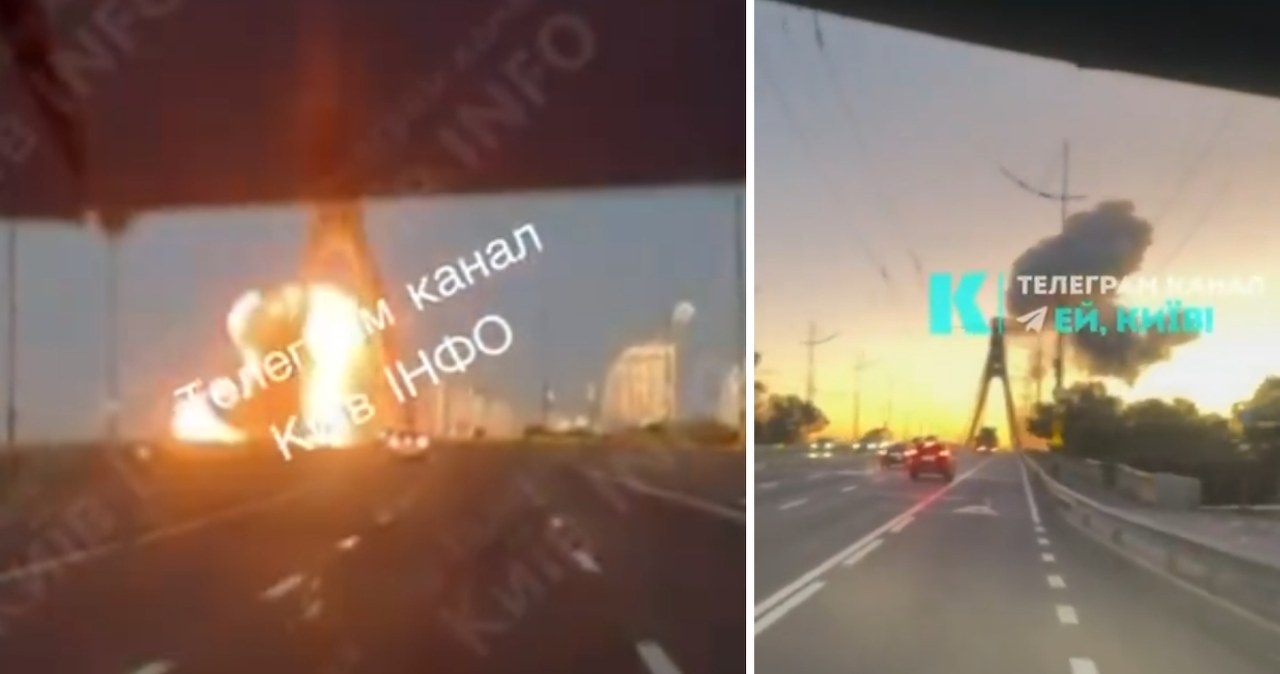
    Ukrainos sostinėje po kelių smūgių buvo apribotas arba laikinai sustabdytas eismas per kelias svarbias Dnipro upės perėjas. Vienu atveju pranešta apie apgadintą tilto dangą ir troleibusų kontaktinį tinklą, dėl ko dalis judėjimo buvo nukreipta kitais maršrutais.

    Didžiausia problema Kyjive yra miesto geografinė struktūra: dvi didelės dalys atskirtos plačia upe, o tiltai tampa kritiniais srautų vartais. Kai nustoja veikti viena perėja, apkrova persikelia kitoms, o uždarius kelias iš karto, spūstys ir vėlavimai tampa sisteminiai.

    Tokiais atvejais poveikis neapsiriboja vien transportu. Sutrikęs judėjimas reiškia lėtesnį greitosios pagalbos, ugniagesių ir kitų tarnybų atvykimą, sudėtingesnį žmonių evakavimą ir vėluojančias pagrindinių prekių tiekimo grandines.

    Kaip veikia grandininis efektas

    Kritinė infrastruktūra yra tarpusavyje susieta, todėl smūgis vienai grandžiai gali išbalansuoti kelias kitas. Jei mieste sutrinka elektros tiekimas, tai paliečia ne tik apšvietimą ar buitinį komfortą, bet ir vandentiekio siurbles, šilumos punktus, ryšio įrangą bei dalį viešojo transporto.

    Vandens tiekimo ar nuotekų sistemų trikdžiai taip pat greitai tampa platesne krize, ypač tankiai apgyvendintuose rajonuose. Jei tuo pat metu kyla problemų su eismu, remontininkų ir avarinių brigadų darbas sulėtėja, o gedimai šalinami ilgiau.

    Tokia taktika ypač pavojinga todėl, kad miestui tenka pereiti prie laikinių sprendimų, perskirstyti srautus ir dirbti „ant ribos“. Pakanka kelių atakų per trumpą laiką, kad atsarginiai pajėgumai išsektų ir net nepažeistos sistemos pradėtų veikti prasčiau.

    Energetika, ryšys ir žiemos faktorius

    Tarptautinės organizacijos fiksuoja šimtus atakų prieš Ukrainos energetikos objektus ir infrastruktūrą, susijusią su elektros gamyba, perdavimu ir skirstymu, taip pat šilumos ūkiu. Praktikoje tai reiškia ne tik elektros tiekimo pertraukas, bet ir šildymo bei karšto vandens sutrikimus, vandens tiekimo problemas bei papildomą spaudimą ligoninėms ir mokykloms.

    Atskira rizika yra ryšio infrastruktūra, įskaitant duomenų centrus ir mobiliojo ryšio mazgus. Tokie sutrikimai gali apsunkinti perspėjimų apie pavojų sklaidą, koordinavimą ir kritinių paslaugų veikimą, ypač kai mieste tuo pat metu kyla transporto problemų.

    Artėjant šaltajam sezonui grandininio efekto logika tampa dar grėsmingesnė: net trumpalaikiai išjungimai turi didesnes pasekmes, nes šildymo ir elektros poreikis išauga. Dėl to tikėtina, kad infrastruktūros „paralyžiavimo“ scenarijai išliks vienu svarbiausių Kyjivo saugumo iššūkių.

    Ką sako tarptautinė teisė

    Rusijos institucijos tokius smūgius neretai grindžia teiginiais, kad infrastruktūra esą naudojama kariniams tikslams, pavyzdžiui, logistikai ar kariuomenės judėjimui. Tačiau tarptautinė humanitarinė teisė reikalauja aiškiai atskirti karinius taikinius nuo civilių objektų ir imtis priemonių civiliams apsaugoti.

    Jei atakos nukreipiamos į objektus, nuo kurių priklauso civilių išgyvenimas ir būtinosios paslaugos, jų poveikis gali būti vertinamas kaip neproporcingas ar keliantis papildomų klausimų dėl teisėtumo. Kyjivo atvejis rodo, kad taikomasi ne vien į konkrečius tiltus, o į viso miesto funkcionavimo stabilumą.
  • Vilkaviškio vadovai Vilniuje: forume įvardijo, kas pirmosiomis krizės valandomis gali nulemti viską

    Vilkaviškio vadovai Vilniuje: forume įvardijo, kas pirmosiomis krizės valandomis gali nulemti viską

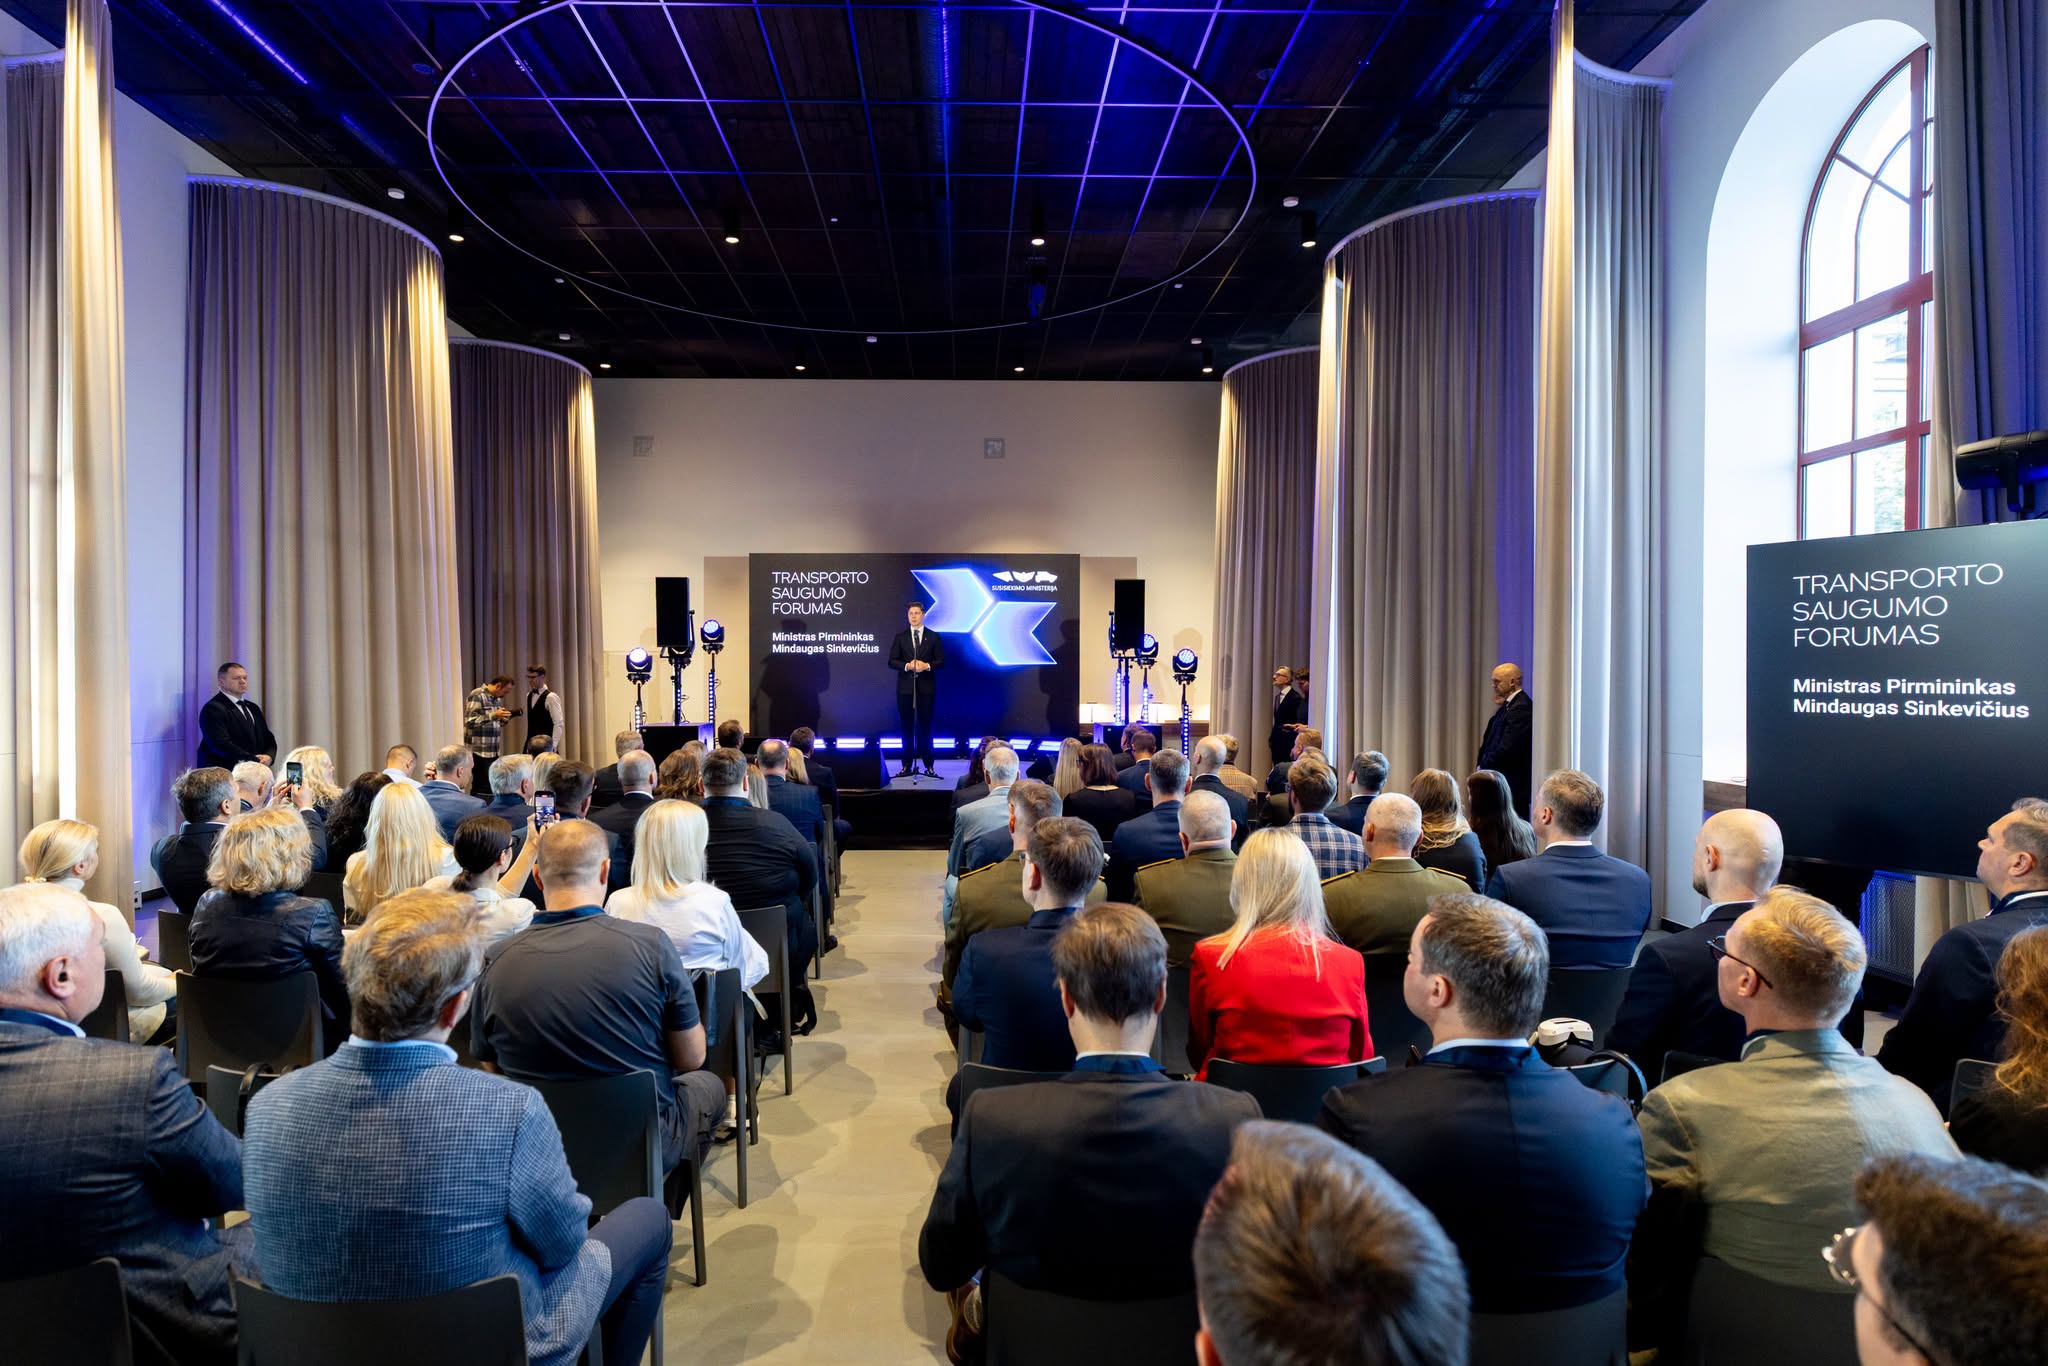
    Vilkaviškio rajono savivaldybės administracijos direktorius Vitas Gavėnas ir Vietinio ūkio skyriaus vedėja Eglė Mockevičienė Vilniuje dalyvavo Susisiekimo ministerijos surengtame Transporto saugumo forume Saugesnis rytojus prasideda dabar.

    Renginys subūrė daugiau kaip 100 institucijų, savivaldybių, strateginių transporto ir ryšių įmonių bei akademinės bendruomenės atstovų. Pagrindinis dėmesys sutelktas į transporto sistemos atsparumą ir strateginės infrastruktūros veiklos tęstinumą krizių metu.

    Akcentas – kritinė infrastruktūra

    Forume aptarta kritinės transporto infrastruktūros apsauga ir institucijų pasirengimas veikti pirmosiomis krizės valandomis. Taip pat nagrinėtos gyventojų evakavimo geležinkeliais galimybės ir praktiniai scenarijai, kai būtina greitai užtikrinti saugų judėjimą.

    Ne mažiau svarbi tema tapo ryšio ir pašto paslaugų užtikrinimas, kai kyla grėsmė įprastoms tiekimo grandinėms ar sutrinka komunikacijos kanalai. Diskusijose pabrėžtas tarpžinybinis bendradarbiavimas, nes realiose situacijose sprendimai priklauso ne nuo vienos grandies.

    DI, finansavimas ir eismo pokyčiai

    Atskirose diskusijose aptarti savivaldybėms aktualūs susisiekimo klausimai, įskaitant kelių finansavimą ir prioritetus. Taip pat kalbėta apie saugaus eismo sprendimus ir Kelių eismo taisyklių pokyčius, kurie gali turėti įtakos tiek vairuotojų, tiek pėsčiųjų saugumui.

    Dalis diskusijų skirta technologijų plėtrai, įvardijant ir dirbtinio intelekto pritaikymo kryptis transporto sektoriuje. Praktikoje DI vis dažniau siejamas su eismo srautų prognozavimu, incidentų prevencija, infrastruktūros būklės stebėsena ir greitesniu reagavimu į sutrikimus.

    Pristatė „infodronai.lt“

    Renginio metu pristatyta nauja svetainė „infodronai.lt“. Tokie informaciniai įrankiai gali prisidėti prie aiškesnės komunikacijos apie dronų naudojimą, taisykles ir saugumo reikalavimus, ypač didesnių rizikų laikotarpiu.

    Forume išryškėjo bendra kryptis: transporto saugumas vis dažniau suvokiamas kaip nacionalinio atsparumo dalis, apimanti ne tik kelius ar geležinkelius, bet ir ryšį, logistiką bei operatyvų institucijų veiksmų koordinavimą.

  • Lenkija atsidūrė kibernetinių atakų epicentre: NATO patarėjas įspėja, kas gali nutikti

    Lenkija atsidūrė kibernetinių atakų epicentre: NATO patarėjas įspėja, kas gali nutikti

    Lenkija pastaraisiais metais tapo viena dažniausiai kibernetinėse erdvėse atakuojamų valstybių, o bandymai smogti šalies infrastruktūrai fiksuojami nuolat. Tačiau didelė dalis atakų esą neutralizuojama dar ankstyvoje stadijoje, kol jos neperauga į rimtesnius sutrikimus.

    Apie tai Rzeszove kalbėjo generolas majoras Karolis Molenda, anksčiau vadovavęs Lenkijos Kibernetinės erdvės gynybos pajėgų komponentui. Šiuo metu jis dirba NATO vado transformacijai strateginiu patarėju ir Aljanse eina vadinamąją Cyber Champion pareigybę.

    Šimto procentų saugumo nebūna

    Generolo vertinimu, nė viena sistema negali būti visiškai apsaugota, todėl svarbiausias tikslas yra ne pažadas užkirsti kelią viskam, o gebėjimas greitai atlaikyti smūgį ir atkurti veiklą. Kibernetinis atsparumas, pasak jo, turi būti įdiegtas jau projektavimo etape, o ne pridedamas vėliau kaip papildomas priedas.

    „Reikia prisiminti, kad nėra šimto procentų saugios sistemos ir tokios niekada nebus. Todėl kuriant sistemas, atsparumas turi būti įdiegtas nuo pat pradžių“, – sakė K. Molenda.

    Praktikoje tai reiškia griežtesnį tiekimo grandinės vertinimą, aiškiai apibrėžtas prieigos teises, duomenų atsargines kopijas ir testuojamus incidentų valdymo planus. Energetikos, telekomunikacijų, transporto ar sveikatos sektoriuose tokie sprendimai lemia, ar ataka taps tik nemaloniu incidentu, ar plataus masto krize.

    Kada atsakas peržengia kibernetinę erdvę?

    Pasak generolo, iki šiol fiksuoti incidentai nebuvo tokie, kad sukeltų žmonių žūtis ar masiškai suniokotų kritinę infrastruktūrą. Tačiau jis pabrėžė, kad kritinės žalos ar aukų atveju valstybės reakcija negalėtų apsiriboti vien skaitmenine erdve.

    „Iki šiol tai nėra atakos, po kurių kas nors būtų žuvęs ar infrastruktūra būtų reikšmingai nukentėjusi. Jei susidurtume su tokia ataka, visos valstybės atsakas būtų atitinkamas ir neapsiribotų vien kibernetine erdve“, – teigė K. Molenda.

    Tokie scenarijai siejami ne tik su duomenų vagystėmis ar svetainių trikdymu, bet ir su bandymais paveikti fizinius procesus, pavyzdžiui, energetikos ar pramonės valdymo sistemas. Dėl to NATO vis daugiau dėmesio skiria tarpsektoriniam pasirengimui ir koordinavimui, kai vienu metu reikia ir techninių, ir politinių sprendimų.

    Gynybos sėkmė priklauso nuo žmonių

    K. Molenda akcentavo, kad efektyvi gynyba remiasi nuolatiniu karinių ir civilinių operacinių komandų darbu bei geru priešininkų taktikų ir naudojamų įrankių pažinimu. Jis atskirai paminėjo iniciatyvą Cyberlegion, kurioje daugiau kaip 3 000 civilių ekspertų savanoriškai prisideda prie valstybės kibernetinės gynybos.

    Jo vertinimu, vienas iš atgrasymo elementų yra gebėjimas identifikuoti ir viešinti priešišką infrastruktūrą. Tokia praktika didina užpuolikų kaštus, apsunkina pasirengimą ir gali sumažinti pakartotinių atakų tikimybę.

    Kalbėdamas apie saugumą regione, generolas pabrėžė, kad netoli vykstantis karas didina Lenkijos grėsmių suvokimą ir skatina dalintis patirtimi su sąjungininkais. Vis dėlto jis pabrėžė, kad tikslas nėra vienos valstybės izoliacijai prilygstanti apsauga, o viso Aljanso skaitmeninis atsparumas.

    „Čia kalbama ne apie vieną skaitmeniškai pažangią ir saugią valstybę. Kalbama apie Aljansą, kuris būtų skaitmeniškai pažangus ir skaitmeniškai atsparus“, – sakė K. Molenda.

  • Danija kelia kibernetinių grėsmių lygį iki aukšto: perspėja apie tikėtinus Rusijos išpuolius

    Danija kelia kibernetinių grėsmių lygį iki aukšto: perspėja apie tikėtinus Rusijos išpuolius

    Danija padidino destruktyvių kibernetinių atakų grėsmės lygį nuo vidutinio iki aukšto. Šalies institucijos teigia, kad artimiausiais mėnesiais tikėtina intensyvesnė Rusijos hibridinė veikla, galinti paliesti tiek valstybės, tiek privatų sektorių.

    Danijos kibernetinio saugumo tarnybos vertinimu, Rusija gali siekti vykdyti atakas, kurių tikslas ne tik pavogti duomenis, bet ir sutrikdyti paslaugų teikimą ar padaryti tiesioginės žalos sistemoms. Tokios atakos dažniausiai nukreipiamos į kritines funkcijas, nuo kurių priklauso kasdienis gyventojų ir organizacijų darbas.

    Ką reiškia destruktyvios atakos?

    Destruktyviomis laikomos kibernetinės atakos, kurios naikina duomenis, išjungia informacines sistemas arba sutrikdo technologinius procesus. Praktikoje tai gali būti vadinamosios duomenų trynimo atakos arba bandymai paveikti operacines technologijas, kurios valdo realius procesus, pavyzdžiui, vandens tiekimą, energijos paskirstymą ar logistiką.

    Danija pabrėžia, kad tokio pobūdžio incidentai gali turėti plačias pasekmes: laikinai sutrikdyti paslaugas, sukelti finansinių nuostolių ir pareikalauti ilgo sistemų atstatymo. Rizika didėja ir dėl to, kad hibridinėje strategijoje kibernetiniai veiksmai dažnai derinami su dezinformacija bei kitomis spaudimo priemonėmis.

    Žvalgybos signalai apie didesnę įtampą

    Danijos gynybos žvalgyba savo grėsmių vertinimuose įspėja, kad Rusija gali dažninti išpuolius prieš Vakarų šalis ir NATO, siekdama didesnio poveikio nei anksčiau. Kartu akcentuojama, kad sabotažo rizika Europoje išlieka aktuali, o pasirengimo požymių gali būti daugiau nei vien tik kibernetinėje erdvėje.

    Vertinimuose taip pat minimas žemas, tačiau augantis scenarijų spektras, susijęs su riboto masto kariniais veiksmais prieš NATO pasienio valstybes. Danijos institucijos tokius signalus sieja su platesne saugumo situacija regione ir nuolatine įtampa, kuri po 2022 metais pradėtos plataus masto invazijos į Ukrainą persikėlė ir į skaitmeninę erdvę.

    Kodėl tai svarbu įmonėms ir gyventojams?

    Danijos institucijos pabrėžia, kad grėsmės lygio pakėlimas nėra vien formalumas: tai signalas organizacijoms peržiūrėti atsparumo planus, atsarginių kopijų tvarką, prieigų kontrolę ir incidentų valdymo procedūras. Kuo daugiau veiklų persikelia į skaitmeninius kanalus, tuo didesnė rizika, kad ataka gali sustabdyti paslaugas arba paveikti tiekimo grandinę.

    Ankstesni incidentai Europoje rodo, kad tikslas gali būti ne vien didelės institucijos. Atakos kartais nukreipiamos į mažesnius paslaugų tiekėjus, kad per juos būtų sutrikdomas platesnis paslaugų spektras, o poveikis pasiektų gyventojus ir vietos bendruomenes.

    „Tikėtina, kad Rusija bandys vykdyti destruktyvias kibernetines atakas, kurios gali paveikti kritines visuomenės funkcijas ir paliesti tiek institucijas, tiek įmones, tiek gyventojus“, – sakė Danijos kibernetinio saugumo tarnybos vadovė Laila Reenberg.

    Danija ragina išlikti budriems ir vertinti kibernetinį saugumą kaip praktinę kasdienę būtinybę. Didėjanti hibridinių grėsmių dinamika Europoje rodo, kad pasirengimas ir greita reakcija tampa ne mažiau svarbūs nei tradicinės saugumo priemonės.

  • „Arcos“ pritraukė 5,5 mln. eurų: stiprina kritinės infrastruktūros apsaugą nuo fizinių grėsmių

    „Arcos“ pritraukė 5,5 mln. eurų: stiprina kritinės infrastruktūros apsaugą nuo fizinių grėsmių

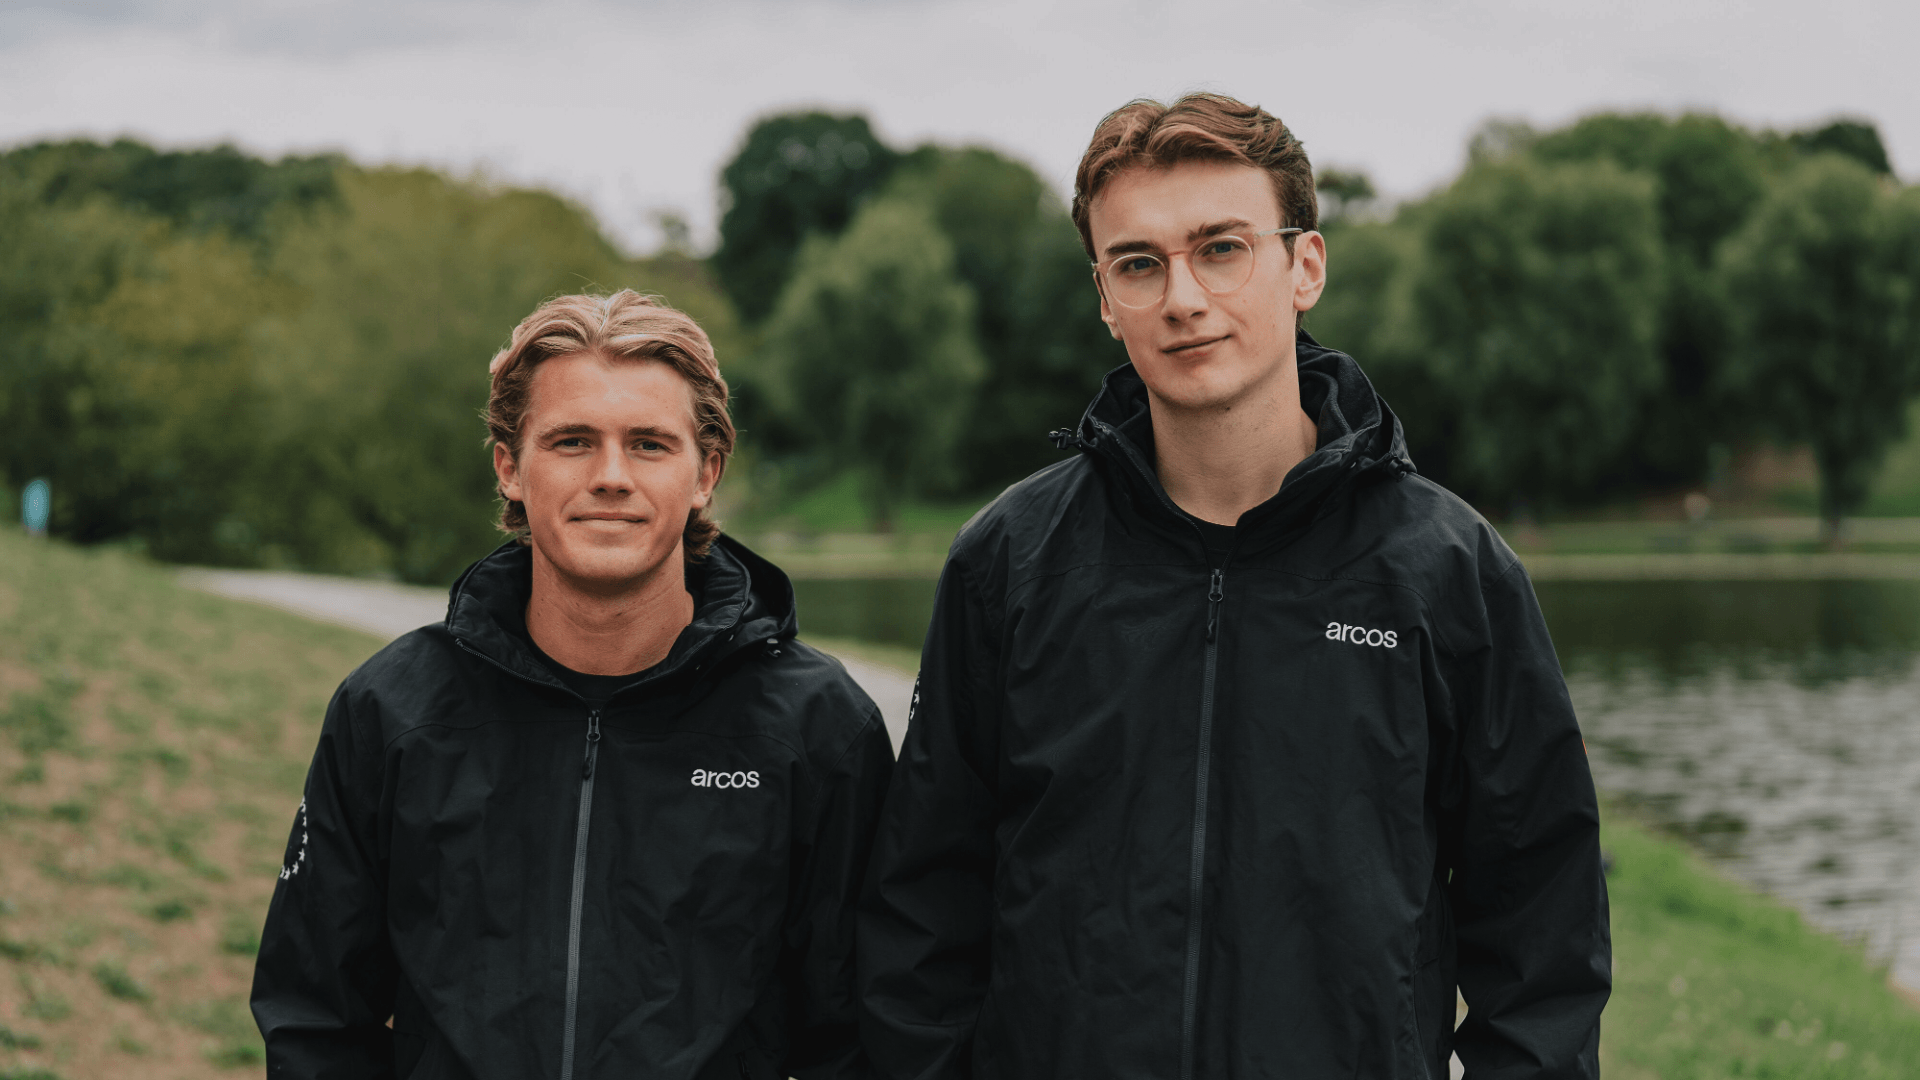
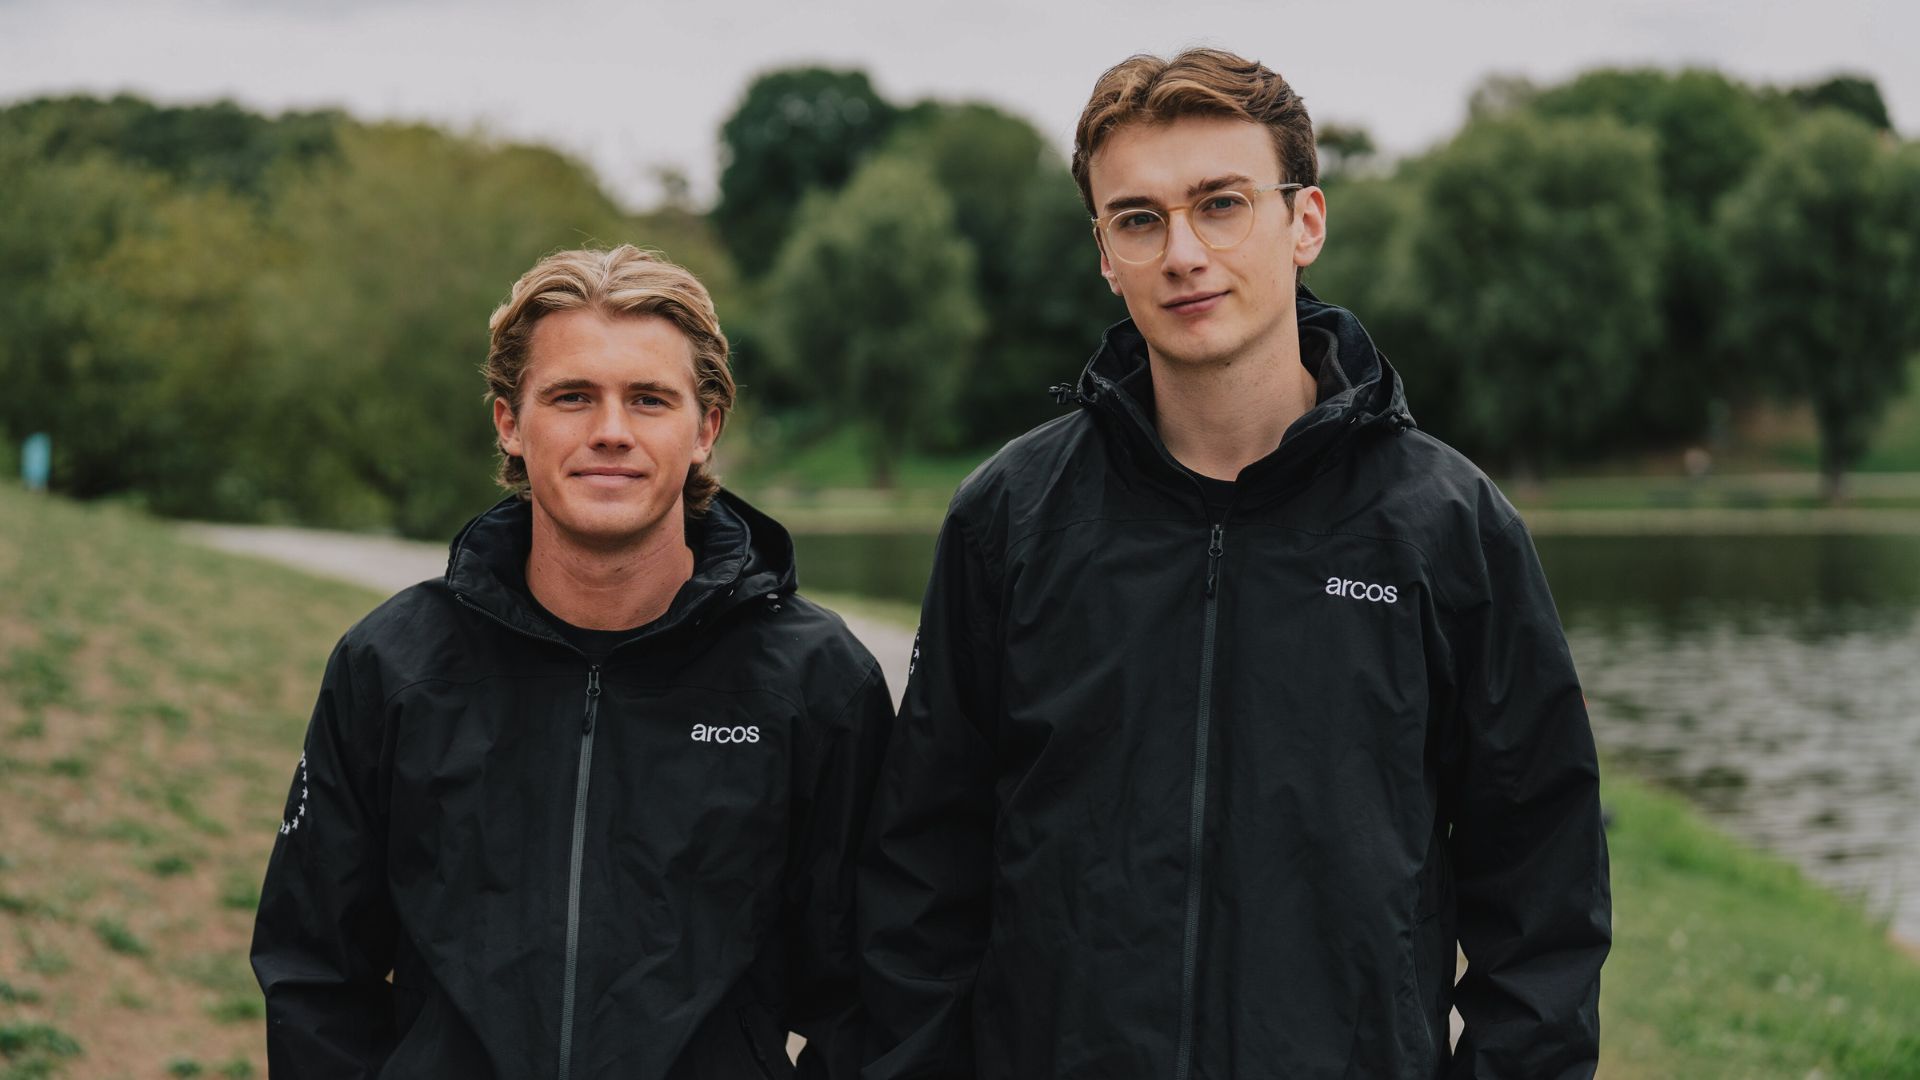
    Vokietijos saugumo technologijų bendrovė „Arcos“ pritraukė 5,5 mln. eurų pradinio etapo investiciją. Lėšos bus skirtos plėsti platformą, kuri padeda stebėti objektus ir valdyti saugumo incidentus kritinėje infrastruktūroje bei kitose fizinėse vietose.

    Investicijų raunde dalyvavo „High-Tech Gründerfonds“ (HTGF), „Bayern Kapital“, „Pact“, „Haufe“, „Robin Capital“ ir strateginiai verslo angelai. Tokie investuotojai paprastai įsitraukia ankstyvoje stadijoje, kai įmonė dar intensyviai kuria produktą ir plečia komandą.

    Kaip veikia „Arcos“ platforma

    „Arcos“ kuria sprendimą, kuris sujungia signalus iš įvairių prijungtų jutiklių į vieną operacinę sistemą. Idėja paprasta: vietoje kelių atskirų įrankių stebėjimui, sprendimų priėmimui ir incidentų registravimui, visa grandinė valdoma vienoje vietoje.

    Platforma skirta naudoti tiek privačiuose ar komerciniuose objektuose, tiek sudėtingesnėse aplinkose, pavyzdžiui, geležinkelio stotyse, elektros pastotėse ar duomenų centruose. Tokiuose objektuose svarbiausia greitai atskirti klaidingą aliarmą nuo realios grėsmės ir turėti aiškią eskalavimo tvarką.

    Daugiau jutiklių, mažiau žmonių

    Bendrovė akcentuoja problemą, su kuria susiduria saugumo rinka: jutiklių ir signalų daugėja, o operatyviai reaguojančių darbuotojų trūksta. Dėl to vis didesnę vertę įgauna sprendimai, kurie ne tik renka duomenis, bet ir padeda standartizuoti veiksmus bei dokumentuoti incidentus.

    „Ši industrija padeda spręsti, ar šalis veikia, ir ji keičiasi greičiau nei bet kada. Daugiau jutiklių, mažiau žmonių. Trūksta to, kas žiūri. Būtent tai kuriame su savo technologija ir visapusiško paslaugų teikėjo modeliu“, – sakė „Arcos“ įkūrėjas ir vadovas Louisas Wübbenas.

    „Arcos“ teigia, kad kuria ne tik programinę platformą, bet ir valdymo centro infrastruktūrą, todėl gali greičiau atnaujinti procesus pagal realius įvykius. Toks modelis leidžia operacijų, inžinerijos ir produkto komandoms tiesiogiai matyti, kur stringa darbo eiga, ir sparčiau ją koreguoti.

    Kur bus panaudotos investicijos

    Naujai pritrauktas finansavimas bus skirtas komandos plėtrai Vokietijoje, platformos tobulinimui ir pasirengimui augimui kritinės infrastruktūros segmente. Bendrovė taip pat planuoja žengti į kitas Europos rinkas.

    Kritinės infrastruktūros apsaugos poreikis Europoje pastaraisiais metais didėja dėl augančių sabotažo, vandalizmo ir sutrikdymo rizikų. Dėl to operatoriai vis dažniau ieško sprendimų, kurie vienu metu užtikrintų stebėseną, aiškias reagavimo procedūras ir atsekamą incidentų istoriją.

  • Miuncheno „Arcos“ pritraukė 5,5 mln. eurų: kurs civilinės saugos infrastruktūrą visoje Europoje

    Miuncheno „Arcos“ pritraukė 5,5 mln. eurų: kurs civilinės saugos infrastruktūrą visoje Europoje

    Miunchene įsikūręs startuolis „Arcos“ pranešė užbaigęs 5,5 mln. eurų sėklos investicijų etapą ir viešai pristatė savo veiklą. Įmonė kuria ir eksploatuoja civilinės saugos infrastruktūrą – nuo stebėsenos valdymo centrų iki programinės įrangos, kuri apdoroja jutiklių signalus ir padeda koordinuoti reagavimą.

    Investicijų etapui vadovavo High-Tech Gründerfonds (HTGF), taip pat prisidėjo Bayern Kapital, Pact, Haufe, Robin Capital ir strateginiai verslo angelai. „Arcos“ teigimu, lėšos bus skirtos komandai Vokietijoje plėsti, platformai tobulinti ir pasirengti mastelio didinimui kritinės infrastruktūros segmente.

    „Europa suprato, kad jos saugumas yra jos pačios atsakomybė, įskaitant infrastruktūrą, nuo kurios priklauso kasdienis gyvenimas: energiją, transportą, vandenį ir duomenis“, – sakė „Arcos“ įkūrėjas ir vadovas Moritzas Steigerwaldas.

    Pasak bendrovės, saugos ir apsaugos rinka išgyvena spartų lūžį: jutikliai diegiami vis platesniu mastu – gyvenamuosiuose namuose, komerciniuose objektuose, geležinkelio stotyse, elektros pastotėse ir duomenų centruose. Tuo pat metu, anot „Arcos“, daugelyje šalių trūksta darbuotojų, todėl technologijos vis dažniau aptinka incidentus, o svarbiausia tampa greitis ir patikimumas, kaip signalas paverčiamas konkrečiu veiksmu.

    Įmonė akcentuoja, kad realias spragas išryškina išpuoliai ar sabotažo atvejai infrastruktūros objektuose, taip pat incidentai, susiję su bepiločių naudojimu oro uostų ar pramonės teritorijų prieigose. „Arcos“ argumentuoja, kad dalis atakų pavyksta dėl paprastos priežasties – ne visur užtikrinama nenutrūkstama stebėsena, o sprendimų priėmimas ir reagavimas dažnai priklauso nuo skirtingų, tarpusavyje prastai susietų sistemų.

    „Ši industrija iš esmės lemia, ar šalis veiks. Daugiau jutiklių, mažiau žmonių – trūksta to, kas nuolat stebi. Būtent tai kuriame, sujungdami technologiją ir visapusiško paslaugų teikėjo modelį“, – sakė „Arcos“ bendraįkūrėjas ir vadovas Louisas Wübbenas.

    „Arcos“ modelis remiasi vieno centro principu: įvairių šaltinių signalai suvedami į bendrą sistemą, sprendimai priimami vienoje vietoje, incidentai valdomi iki uždarymo, o kiekvienas žingsnis dokumentuojamas. Bendrovė pabrėžia, kad kritinėse situacijose žmonės įsitraukia ten, kur būtinas vertinimas ir atsakomybė, tačiau rutina maksimaliai automatizuojama.

    Įmonė taip pat tvirtina, jog svarbi jos strategijos dalis – neperduoti esminių veiklų tiekėjams: valdymo centro operavimas ir programinės įrangos kūrimas vyksta „po vienu stogu“. Tokiu būdu, pasak „Arcos“, sprendimai gali būti greičiau pritaikomi pagal realias operacines situacijas, o sistema su kiekvienu nauju prijungtu jutikliu turėtų tapti tikslesnė, o ne sudėtingesnė.

    Artimiausiu laikotarpiu „Arcos“ planuoja stiprinti pozicijas Vokietijoje, o vėliau žengti į kitas Europos rinkas. Bendrovė tikisi, kad augant dėmesiui kritinės infrastruktūros atsparumui ir fizinės bei skaitmeninės saugos susiliejimui, vis daugiau operatorių ieškos integruotų sprendimų, kurie sujungia technologiją, procesus ir realaus laiko reagavimą.

  • Vokietijos policija važiuoja į Ukrainą: mokysis gintis nuo dronų ir rusų diversijų

    Vokietijos policija važiuoja į Ukrainą: mokysis gintis nuo dronų ir rusų diversijų

    Vokietijos Badeno-Viurtembergo žemės policijos pareigūnai planuoja vykti į Ukrainą, kur poligonuose mokysis atremti dronų atakas, stiprinti kontržvalgybą ir kovą su kibernetiniais nusikaltimais. Dėl tokio bendradarbiavimo Kyjive susitarimą pasirašė žemės vidaus reikalų ministras Manuelis Hagelis.

    Pagrindinis tikslas – perimti praktines, realiomis karo sąlygomis patikrintas procedūras, kurias Ukraina sukaupė nuo plataus masto Rusijos invazijos pradžios. Vokietijos pusė atvirai pabrėžia, kad ši patirtis vėliau būtų pritaikyta saugant kritinę infrastruktūrą ir reagavimo pajėgas pačioje Vokietijoje.

    „Turime pagaliau tapti pajėgūs gintis nuo šnipinėjimo, kibernetinių atakų ir bepiločių antskrydžių“, – sakė Manuelis Hagelis.

    Susitarime numatyta ne tik treniruotės Ukrainoje, bet ir reguliarus informacijos apsikeitimas: Ukrainos tarnybos ketina perduoti vokiečiams išvadas iš konkrečių incidentų, o ne vien bendro pobūdžio rekomendacijas. Teigiama, kad bendradarbiavimas turėtų startuoti artimiausiu metu, o į Štutgartą planuojamas ir Ukrainos delegacijos vizitas.

    Vokietijos žiniasklaidoje tokios iniciatyvos siejamos su augančiu susirūpinimu dėl galimų Rusijos sabotažo veiksmų ir bepiločių keliamų rizikų Europoje. Dronai vis dažniau naudojami ne tik fronte, bet ir žvalgybai, provokacijoms ar kritinės infrastruktūros stebėjimui, todėl policijai tenka naujas vaidmuo greta kariuomenės ir žvalgybos institucijų.

    Numatoma, kad keliolika Vokietijos pareigūnų treniruosis Ukrainoje, o Ukrainos ekspertai galėtų dirbti Vokietijoje, padėdami adaptuoti taktikas vietos sąlygoms. Pasak iniciatorių, tai būtų ne vien vienkartiniai kursai, o ilgalaikis kompetencijų perkėlimas, apimantis reagavimą į masines dronų atakas, objektų apsaugos planavimą ir incidentų tyrimą.

    Susitarimas turi ir ekonominę dimensiją: tikimasi, kad įgytos žinios paskatins technologijų plėtrą Badeno-Viurtemberge, o vietos įmonės galėtų kurti ir gaminti sprendimus nuo dronų – nuo aptikimo sistemų iki neutralizavimo priemonių. Žemės ministras pabrėžė, kad tokia partnerystė vienu metu turėtų padėti Ukrainai ir sustiprinti Vokietijos saugumą bei darbo rinką.

    Vizito Kyjive metu delegacija taip pat susidūrė su karo kasdienybe: pranešta apie oro pavojaus signalą ir saugumo procedūras kelionės metu. Vokietijoje panaši logika jau anksčiau buvo taikoma ir kariuomenei – Ukrainos instruktoriai dalijosi patirtimi su Bundesveru, o dabar šis modelis perkeliamas ir į policijos struktūras.

  • NATO sustabdė slaptą Rusijos operaciją prie Svalbardo: taikėsi į gyvybiškai svarbius kabelius

    NATO sustabdė slaptą Rusijos operaciją prie Svalbardo: taikėsi į gyvybiškai svarbius kabelius

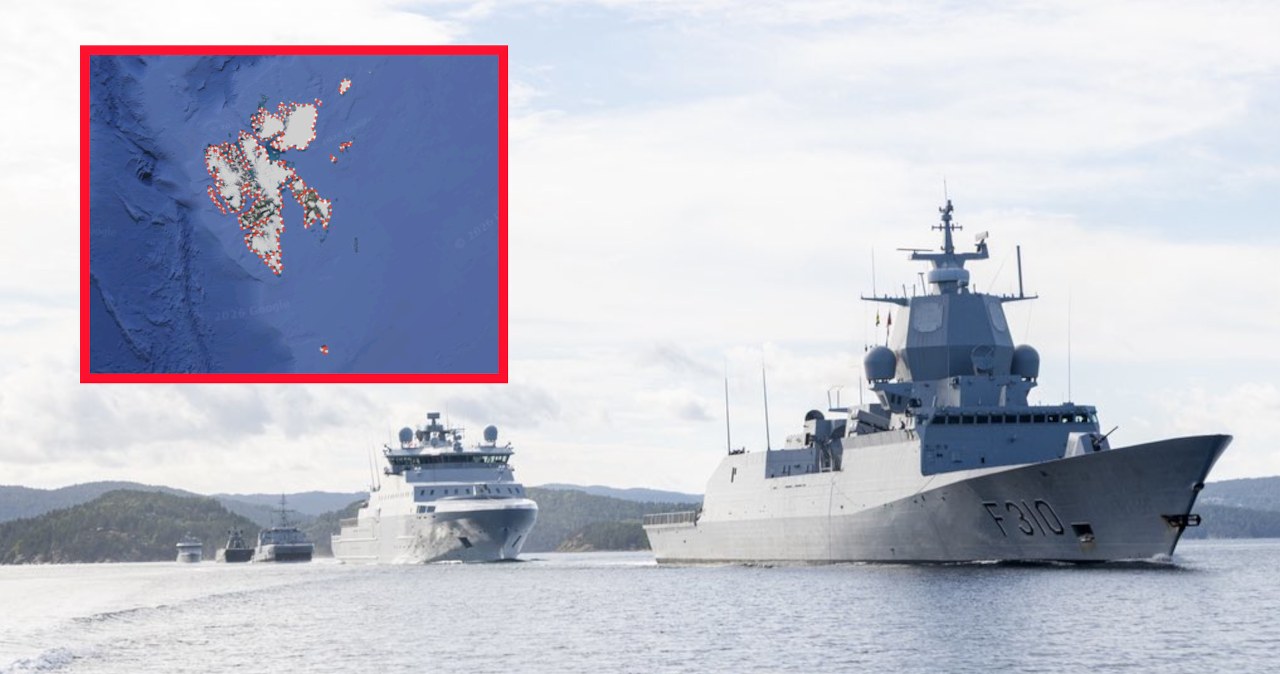
    Prie Svalbardo salyno NATO šalių pajėgos, kaip skelbia „Reuters“, stebėjo su Rusijos GUGI siejamas specialiosios paskirties jūrų platformas, kurios, Vakarų pareigūnų teigimu, treniravosi dislokuoti pažangią įrangą. Ji, įtariama, galėjo būti pritaikyta trikdyti ar neutralizuoti strategiškai svarbius povandeninius kabelius.

    Pasak dviejų anonimiškų Vakarų pareigūnų, į kuriuos remiasi „Reuters“, Rusijos vienetams esą nepavyko užbaigti pratybų, o vėliau jie paliko rajoną. Pranešama, kad kabeliai nebuvo pažeisti, tačiau incidentas sustiprino nuogąstavimus dėl kritinės infrastruktūros saugumo Arkties regione.

    Kodėl Svalbardas toks svarbus

    Operacija vyko netoli vietos, kur du maždaug 1 400 kilometrų ilgio šviesolaidiniai kabeliai jungia Svalbardą su žemynine Norvegijos dalimi. Šie kabeliai nutiesti iki maždaug 2 700 metrų gylio ir yra itin svarbūs didelių duomenų srautų perdavimui.

    Kabeliais perduodami ir palydoviniai duomenys iš SvalSat – vienos reikšmingiausių pasaulyje antžeminių palydovų stočių. Tokios stotys aptarnauja civilines ir valdžios institucijų užduotis, o bet koks ryšio sutrikdymas gali turėti tiesioginių pasekmių navigacijai, stebėsenai ir komunikacijai atokiose teritorijose.

    Norvegija: pasiųstas aiškus signalas

    „Reuters“ kreipėsi komentaro į NATO, tačiau aljansas agentūrą nukreipė į Norvegijos ir Jungtinės Karalystės institucijas. Jungtinės Karalystės Gynybos ministerija priminė balandžio 9 dieną skelbtus pareiškimus, kuriuose teigta, kad Rusijos GUGI pastarosiomis savaitėmis mėgino vykdyti slaptą veiklą Norvegijos ir Jungtinės Karalystės vandenyse bei šalia jų.

    „Bendra operacija pasiuntė Rusijai aiškų signalą, kad ji negali veikti slapta. Nedviprasmiškai leidome suprasti: bet koks bandymas smogti mūsų kritinei infrastruktūrai bus aptiktas ir turės pasekmių“, – sakė Norvegijos gynybos ministras Tore Sandvikas, cituojamas „Reuters“.

    Hibridinės grėsmės ir kabelių apsauga

    Povandeniniai ryšio kabeliai laikomi viena jautriausių šiuolaikinės ekonomikos ir saugumo grandžių, nes jais keliauja didelė dalis tarptautinių duomenų srautų. Ekspertai ne kartą pabrėžė, kad kabelių pažeidimai gali sukelti plataus masto trikdžius finansų, ryšių, logistikos ir valstybinių institucijų veikloje.

    Pastaraisiais metais Europoje daugėjo įtarimų, kad dalis incidentų, kai pažeidžiami jūriniai kabeliai ar kiti infrastruktūros objektai, gali būti susiję su hibridine veikla. Tokiose situacijose dažnai sunku greitai ir viešai nustatyti atsakomybę, tačiau rizikos valdymas vis dažniau remiasi prevencija, sustiprinta stebėsena ir greito reagavimo scenarijais.

    Kaip pažymi „Reuters“, Rusija jau ne vienerius metus naudoja laivus, oficialiai pristatomus kaip mokslinių tyrimų ar techninės paskirties, povandeninių kabelių žemėlapiavimui. Minimas ir su GUGI siejamas laivas „Jantar“, kuris, teigiama, nuo 2021 metų reguliariai plaukioja netoli telekomunikacijų kabelių prie Airijos krantų, formaliai veikdamas tarptautiniuose vandenyse.

    „Reuters“ medžiagoje pabrėžiama, kad papildomų komentarų šiuo klausimu viešai nepateikė nei Vašingtonas, nei Maskva. Tuo metu NATO šalys toliau stiprina kritinės infrastruktūros apsaugą, ypač Šiaurės Atlanto ir Arkties kryptyse, kur povandeniniai kabeliai tampa tiek strateginiu ištekliumi, tiek pažeidžiamu taikiniu.

  • PGE su BGK tariasi dėl iki 70 mln. eurų paskolos tinklų apsaugai: ką tai keičia energetikos saugumui

    Lenkijos energetikos grupė PGE ir valstybinis plėtros bankas BGK pasirašė ketinimų protokolą dėl paskolos, kuri galėtų siekti iki 70 mln. eurų. Lėšos būtų skiriamos elektros infrastruktūros atsparumui ir saugumui stiprinti, daugiausia – fizinei objektų apsaugai.

    Finansavimas planuojamas iš Lenkijoje veikiančio Saugumo ir gynybos fondo, o prioritetas – PGE Dystrybucja tinklams. Bendrovė akcentuoja siekį didinti tiekimo patikimumą ir mažinti rizikas, susijusias su kritinės infrastruktūros pažeidžiamumu.

    Akcentas – kritinės infrastruktūros apsauga

    Energetikos sektoriuje vis daugiau dėmesio skiriama ne tik modernizacijai, bet ir apsaugai nuo diversijų, kibernetinių incidentų bei ekstremalių situacijų. Elektros skirstymo ir perdavimo objektai vertinami kaip kritinė infrastruktūra, todėl investicijos į apsaugos priemones tampa strategine būtinybe.

    Tokio tipo paskolos paprastai apima sprendimus, kurie leidžia greičiau diegti fizinės saugos sistemas, gerinti objektų prieigos kontrolę ir stiprinti atsparumą sutrikimams. Praktikoje tai gali reikšti ir greitesnę reakciją į avarijas bei stabilesnį vartotojų aprūpinimą elektra.

    Tinklų investicijos auga dėl pertvarkos

    Lygiagrečiai su saugumo priemonėmis Lenkijoje didėja ir investicijos į elektros tinklų plėtrą. Skelbiama, kad 2025 metais elektros skirstymo įmonių investicijos viršijo 3 400 000 000 eurų, o dar apie 580 000 000 eurų sudarė perdavimo sistemos operatoriaus investicijos.

    Ateinančiais metais didžiausia investicijų dalis numatoma prijungimams – tiek naujiems vartotojams, tiek elektros gamybos šaltiniams. Ši kryptis glaudžiai siejama su atsinaujinančia energetika, energijos kaupimu ir ekonomikos elektrifikacija, kuri didina apkrovas tinklams.

    Rinka reaguoja: investuotojai vertina signalą

    Po žinių apie planuojamą finansavimą PGE akcijos Varšuvos biržoje brango, o dienos pokytis siekė kiek daugiau nei 4 proc. Tai rodo, kad investuotojai jautriai reaguoja į žinutes apie papildomus finansavimo šaltinius, ypač kai jie susiję su kritinės infrastruktūros saugumu ir tinklų patikimumu.

    Vis dėlto ketinimų protokolas dar nėra galutinė paskolos sutartis, todėl svarbiausi klausimai išlieka dėl konkrečių priemonių apimties, terminų ir sąlygų. Jei susitarimas bus užbaigtas, tai gali tapti vienu iš ryškesnių pavyzdžių, kaip gynybos ir saugumo finansavimo instrumentai pritaikomi energetikos atsparumui.

  • „INLEAP Photonics“ pritraukė 20 mln. eurų: lazerinės antidronų sistemos keliauja į Europą

    „INLEAP Photonics“ pritraukė 20 mln. eurų: lazerinės antidronų sistemos keliauja į Europą

    Vokietijos deeptech bendrovė „INLEAP Photonics“ pritraukė apie 20 mln. eurų pradinio etapo investicijų, kad paspartintų lazerinių antidronų sprendimų gamybą ir diegimą. Finansavimo raundui vadovavo „UVC Partners“, prisidėjo Vokietijos HTGF, Lenkijos „Balnord“, Estijos „Sentris“ ir Danijos „Scale Capital“.

    Bendrovė kuria itin tikslias ir labai greitas lazerio spindulio nukreipimo sistemas, skirtas neutralizuoti nepilotuojamus orlaivius. Technologija orientuota tiek į gynybos poreikius, tiek į civilinės bei kritinės infrastruktūros apsaugą, pavyzdžiui, oro uostuose, energetikos objektuose ar duomenų centruose.

    Pastaraisiais metais antidronų sprendimų paklausa Europoje auga, nes dronai vis plačiau naudojami tiek komerciniais tikslais, tiek hibridinių grėsmių kontekste. Dėl to daugėja incidentų rizikų objektuose, kur svarbiausia yra greita reakcija, tikslumas ir minimalus pašalinis poveikis aplinkai.

    „INLEAP Photonics“ nurodo dirbanti su klientais ir partneriais, tarp jų – Vokietijos Federaline gynybos ministerija bei Bundesvero Kibernetinių inovacijų centru. Bendrovė taip pat yra sudariusi strateginę partnerystę su Vokietijos gynybos technologijų įmone STARK Defence.

    „Mūsų technologija jau pasiekė rinką ir matome stiprų užsakymų augimą. Dabar investuojame į gamybą, kokybės užtikrinimą, pardavimus ir aptarnavimą, kad atlieptume paklausą ir pristatytume sistemas didesniu mastu“, – sakė „INLEAP Photonics“ įkūrėjas ir vadovas Marius Lammersas.

    Pasak bendrovės, naujas kapitalas bus skirtas plėsti gamybos ir bandymų pajėgumus, toliau vystyti lazerio technologijos branduolį ir auginti pardavimų bei klientų aptarnavimo komandą Vokietijoje ir kitose Europos rinkose. Taip pat numatomos investicijos į kokybės kontrolę ir sertifikavimą, kad sprendimai galėtų būti patikimai diegiami pramoninėse ir saugumui kritinėse aplinkose.

    Ekspertų vertinimu, antidronų sektoriuje vis svarbesnė tampa ne tik aptikimo grandis, bet ir neutralizavimo priemonės, kurios gali veikti tiksliai ir greitai, o prireikus būtų integruojamos į platesnes saugumo sistemas. Tokios investicijos rodo, kad Europos rinka ieško skalės ir brandos: nuo prototipų bei pilotų pereinama prie serijinės gamybos ir reguliuojamo diegimo realiuose objektuose.