Tag: NSO Group

  • Serbijoje „Pegasus“ nusitaikė į prokurorą, tiriantį „Trump Tower“ projektą Belgrade

    Serbijoje „Pegasus“ nusitaikė į prokurorą, tiriantį „Trump Tower“ projektą Belgrade

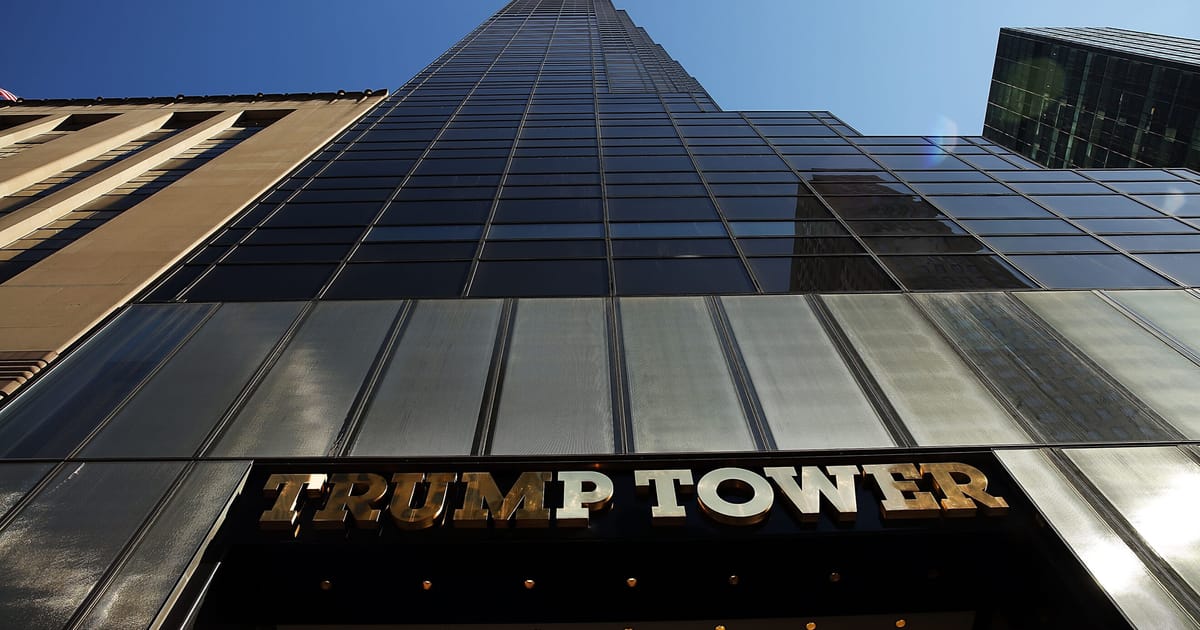
    Serbijoje prokuroras, tiriantis galimos korupcijos ir politinio spaudimo įtarimus dėl planuojamo „Trump Tower“ projekto Belgrade, galėjo tapti šnipinėjimo programinės įrangos „Pegasus“ taikiniu. Apie tai pranešta paskelbus tyrėjų medžiagą, siejančią ataką su išmaniųjų telefonų kompromitavimui pritaikyta įranga.

    Minimas prokuroras Rade Bajić dirba Serbijos organizuoto nusikalstamumo prokuratūroje. Tyrėjų teigimu, požymiai rodo bandymą sekti jo įrenginį po to, kai jis viešai kalbėjo apie politinį kišimąsi ir galimus piktnaudžiavimus.

    Skelbiama, kad 2026 metais rugpjūčio 13 dieną R. Bajić gavo „Apple“ grėsmės pranešimą, perspėjantį apie galimą taikymąsi į jo paskyrą ar įrenginį. Tokie įspėjimai paprastai siunčiami, kai aptinkami požymiai, kad prieš vartotoją gali būti naudojamos valstybės lygio atakos priemonės.

    Tyrimą atliko Toronto universiteto „Citizen Lab“ kartu su Serbijos skaitmeninių teisių organizacija SHARE Foundation. Jų vertinimu, tai naujausias epizodas platesniame šnipinėjimo skandale, apimančiame šalies opoziciją, pilietinę visuomenę ir atskiras institucijas.

    „Serbijoje šnipinėjimas pamažu plėtėsi nuo pilietinės visuomenės ir žurnalistų iki studentų aktyvistų, politikų, o dabar ir universitetų bei teisminės sistemos atstovų“, – sakė SHARE Foundation politikos patarėja Andrijana Ristić.

    Pasak tyrėjų, ankstesniais mėnesiais mažiausiai 14 žmonių Serbijoje buvo gavę panašius perspėjimus, o vienu atveju „Citizen Lab“ patvirtino „Pegasus“ infekciją. Tarp aptariamų atvejų minimas ir Belgrado universiteto rektorius Vladan Đokić, kurio telefone, kaip skelbiama, taip pat rasta „Pegasus“ pėdsakų.

    V. Đokić pastaruoju metu tapo ryškia figūra studentų protestų kontekste, nes, kaip teigiama, atsisakė prisidėti prie valdžios spaudimo demonstrantams. Pranešta ir apie teisėsaugos veiksmus universitete, kai buvo paimta dalis įrangos bei duomenų laikmenų, o tai dar labiau padidino įtampą akademinėje bendruomenėje.

    Šios istorijos fonas susijęs su planuojamu buvusios Jugoslavijos karinės būstinės komplekso teritorijos perplanavimu Belgrade, kur numatomas prabangus dangoraižis „Trump Tower“. Projektas siejamas su Jaredu Kushneriu, JAV prezidento Donaldo Trumpo žentu, o viešojoje erdvėje keliami klausimai dėl galimų procedūrinių nesklandumų ir saugomo paveldo statuso keitimo aplinkybių.

    Kas konkrečiai galėjo panaudoti „Pegasus“ prieš R. Bajić ar V. Đokić, kol kas nenustatyta. „Pegasus“ yra „NSO Group“ sukurta šnipinėjimo priemonė, dėl kurios panaudojimo prieš žurnalistus, aktyvistus ir opozicijos atstovus ne kartą kilo tarptautinių ginčų, o kai kuriose šalyse pradėti tyrimai bei ribojimai.

    „NSO jau dešimtmetį kaskart žada keistis, kai iškyla piktnaudžiavimo atvejai. Tačiau tiesa paprasta: „Pegasus“ yra represijoms skirta technologija“, – sakė „Citizen Lab“ vyresnysis tyrėjas John Scott-Railton.

  • Lenkų studija pristatė „BOUND“: žaidimas leis knistis po svetimą telefoną ir keisti tyrimą

    Lenkų studija pristatė „BOUND“: žaidimas leis knistis po svetimą telefoną ir keisti tyrimą

    Lenkų kūrėjų studija pristatė žaidimą „BOUND“ – psichologinį trilerį apie sekimą ir skaitmeninę inwigilaciją, kuriame žaidėjas atsiduria ne aukos, o tikrintojo pusėje. Istorija prasideda nuo brutalaus nusikaltimo: pagrindinis veikėjas, pasinaudojęs įtakingomis pažintimis, išvengia egzekucijos ir patenka į slaptą izoliacijos centrą.

    Ten jam įteikiami neįprasti įrankiai: kito įtariamojo nešiojamas kompiuteris ir išmanusis telefonas. Tarnyboms nepavykus rasti ieškomų įrodymų, užduotis perduodama žaidėjui – iš skaitmeninių pėdsakų sudėlioti įvykių paveikslą ir suprasti, kas iš tiesų nutiko.

    Žaidimo mechanika remiasi kruopščiu duomenų naršymu: privačiais pokalbiais, nuotraukomis, įrašais, pervedimų istorija, socialinių tinklų paskyromis ir šifruotais failais. Kūrėjai akcentuoja, kad vienas radinys dažniausiai nieko neįrodo, o reikšmingos sąsajos išryškėja tik lyginant informaciją tarp skirtingų įrenginių.

    „BOUND“ žada realistiškai imituoti tiek telefono, tiek kompiuterio veikimą, kad žaidėjas jaustųsi tarsi laikytų svetimą įrenginį rankose. Vietoje abstrakčių meniu siūloma naršyti po sistemas, programėles ir aplankus, o sprendimus grįsti tuo, ką pavyko aptikti skaitmeninėje rutinoje.

    Svarbi dalis – moraliniai pasirinkimai ir aktyvus įsikišimas: vien tik skaityti ar žiūrėti neužteks. Žaidėjas galės manipuliuoti susirašinėjimu, pasirinkti, kam patikėti informaciją, ir nukreipti tyrimą norima linkme, o tai turėtų pakeisti veikėjų elgesį ir istorijos kryptį.

    „Mūsų ankstesnio žaidimo reakcija viršijo lūkesčius ir su dideliu susidomėjimu laukiame, kaip žaidėjai priims „BOUND“, – sakė kūrėjai oficialiame pranešime.

    Kūrėjai nurodo įkvėpimą – žaidimą „Replica“, kuriame taip pat naršomas svetimas telefonas vykdant tarnybų užduotį. „BOUND“ atveju žadama platesnė istorija, labiau išsišakojančios siužeto linijos ir keli finalai, o dalis paslapčių, pasak autorių, turėtų atsiskleisti tik pakartotinai žaidžiant.

    Temos pasirinkimas neišvengiamai primena realų ginčą apie sekimo technologijas ir ribas, nes šiuolaikiniai išmanieji įrenginiai kaupia itin detalią asmens kasdienybės kroniką. Net ir be specialių įsilaužimo įrankių, vien žinučių, nuotraukų metaduomenų, prisijungimų istorijos ar mokėjimų įrašų analizė gali atkurti ryšius, judėjimo įpročius ir sprendimų motyvus.

    Viešojoje erdvėje dažnai minima ir „Pegasus“ istorija: tai „NSO Group“ sukurta programinė įranga, leidžianti pasiekti telefono turinį, klausytis skambučių ir nuotoliniu būdu įjungti kamerą ar mikrofoną. Lenkijoje ši tema daugelį metų išlieka jautri, o „BOUND“ siūlo panašaus pobūdžio situaciją perkelti į interaktyvią fikciją, kur sprendimų pasekmes patiria pats žaidėjas.

    Žaidimo premjera planuojama 2026 metais, o „BOUND“ jau galima įtraukti į norų sąrašą „Steam“ platformoje. Tiksli išleidimo diena ir visų platformų sąrašas kol kas neatskleidžiami.

    Už projektą atsakingi ir kūrėjai, dirbę su „IT Specialist Simulator“, kurį leido „FreeMind“ iš „PlayWay“ grupės. Pastarasis žaidimas į ankstyvąją prieigą pateko 2025 metų lapkritį ir sulaukė palankaus žaidėjų vertinimo, todėl „BOUND“ pristatymas iš karto patraukė dėmesį.

  • Buvęs europarlamentaras, tyręs „Pegasus“, pats tapo taikiniu: nustatyti du užkrėtimo atvejai

    Buvęs europarlamentaras, tyręs „Pegasus“, pats tapo taikiniu: nustatyti du užkrėtimo atvejai

    Toronto universiteto „Citizen Lab“ teismo ekspertizė nustatė, kad buvusio europarlamentaro Stelios Kouloglou telefonas buvo ne kartą užkrėstas šnipinėjimo programa „Pegasus“ tuo metu, kai jis dirbo Europos Parlamento komitete, tyrusiame piktnaudžiavimą šia technologija. Ši informacija sustiprino įtarimus, kad paties tyrimo darbas galėjo būti stebimas ar net paveiktas.

    Tyrėjų teigimu, užkrėtimas fiksuotas mažiausiai du kartus: 2022 metų spalio 21 dieną ir 2023 metų kovo 6–7 dienomis. Abu laikotarpiai sutapo su itin svarbiais PEGA komiteto darbo etapais, kai buvo ruošiamos misijos ir baigiama rengti galutinė ataskaita.

    Kas galėjo būti atskleista

    „Pegasus“ laikomas vienu pažangiausių komercinių šnipinėjimo įrankių, galinčiu suteikti prieigą prie privačių žinučių, elektroninių laiškų ir kitų telefone vykstančių komunikacijų. „Citizen Lab“ pažymi, kad tokia prieiga galėjo atverti kelią susipažinti su konfidencialiais PEGA komiteto narių ir jų komandų apsikeitimais, taip pat jautriomis parlamentinėmis procedūromis.

    Šis atvejis svarbus tuo, kad viešai tai yra pirmasis dokumentuotas pavyzdys, kai „Pegasus“ taikiniu tapo aktyviai komitete dirbęs asmuo. Tai kelia papildomų klausimų dėl Europos institucijų gebėjimo apsaugoti savo narius ir procesus nuo valstybinių ar su valstybėmis siejamų kibernetinių operacijų.

    Įtariamieji neįvardijami, bet matomas kampanijos pėdsakas

    Tyrėjai nenurodo, kuri konkreti valstybė ar organizacija galėjo būti atsakinga už atakas. Vis dėlto ataskaitoje minimi sutapimai su anksčiau fiksuota „Pegasus“ kampanija Europoje, kai buvo taikomasi į Rusijos ir Baltarusijos kilmės žurnalistus bei aktyvistus.

    Tokie sutapimai, „Citizen Lab“ vertinimu, leidžia daryti prielaidą, kad operaciją galėjo vykdyti vienas iš „NSO Group“ klientų, turėjęs galimybę naudoti „Pegasus“ keliose Europos valstybėse. „Pegasus“ licencijas, kaip skelbiama viešuose tyrimuose, paprastai perka valstybinės institucijos, o naudojimas dažnai grindžiamas nacionalinio saugumo ar kovos su nusikalstamumu argumentais.

    Politinis atgarsis ir spaudimas institucijoms

    Pats S. Kouloglou teigė neabejojantis, kad įsilaužimai buvo tiesiogiai susiję su jo vaidmeniu PEGA komitete ir darbais, kuriuos tuo metu vykdė europarlamentarai. Pirmasis užkrėtimas fiksuotas ruošiantis tyrimų misijoms, antrasis – kai Briuselyje vyko intensyvios diskusijos dėl galutinio komiteto teksto.

    Buvusi PEGA komiteto narė Sophie in ’t Veld pabrėžė, kad esminis klausimas yra ne vien tai, kas konkrečiai vykdė ataką, bet ir kodėl, nepaisant daugybės viešai nuskambėjusių atvejų, Europos Komisijos atsakas į šnipinėjimo programų piktnaudžiavimą, jos vertinimu, išliko nepakankamas.

    Ši istorija vėl išryškina platesnę problemą: komercinių šnipinėjimo priemonių rinka auga, o jų panaudojimo ribos dažnai lieka neaiškios, ypač kai taikiniais tampa politikai, žurnalistai ar tyrimus vykdantys pareigūnai. Europos institucijoms tai reiškia ne tik privatumo, bet ir demokratinių procesų apsaugos iššūkį.

  • Nutekinti leidimai: Bulgarija leido „Circles BG“ eksportuoti sekimo technologijas užsienio žvalgyboms

    Nutekinti leidimai: Bulgarija leido „Circles BG“ eksportuoti sekimo technologijas užsienio žvalgyboms

    Nutekėję eksporto kontrolės dokumentai rodo, kad Bulgarijos institucijos 2018–2023 metais išdavė leidimus Sofijoje veikiančiai bendrovei „Circles BG“ parduoti ryšio perėmimo ir mobiliųjų įrenginių sekimo sprendimus užsienio saugumo bei žvalgybos tarnyboms. Leidimuose minimos šalys, kurių žmogaus teisių padėtis tarptautinių organizacijų ne kartą buvo kritikuota.

    Dokumentuose nurodoma, kad buvo licencijuojami įvairūs sprendimai: telekomunikacijų perėmimo infrastruktūra, mobiliojo ryšio bokštų duomenimis paremti buvimo vietos nustatymo įrankiai, serveriai ir duomenų saugyklos. Dalis įrangos yra komercinė, tačiau suprogramuota ar sukomplektuota taip, kad taptų dalimi sekimo sistemos.

    „Circles BG“ siejama su Izraelyje įsikūrusia NSO Group, kurios „Pegasus“ kenkėjiška programa plačiai aptarta dėl naudojimo prieš politikus, žurnalistus ir pilietinės visuomenės atstovus. Skirtingų tyrimų duomenimis, tokio tipo technologijos dažnai atsiduria pilkojoje zonoje, kai formaliai įvardijamos kaip kovos su nusikalstamumu priemonės, bet praktikoje gali būti pasitelkiamos politinei kontrolei.

    Leidimuose matyti konkretūs pirkėjai ir paskirtys. Tarp jų minimos žvalgybos ar vidaus reikalų struktūros Azerbaidžane ir Serbijoje, taip pat pirkimai Malaizijoje ir Meksikoje, kur kai kuriais atvejais sekimo priemonės siejamos su taktinėmis operacijomis ir vietos saugumo iššūkiais.

    Bulgarijos užsienio reikalų ministerija teigė, kad vertinant paraiškas atsižvelgiama į galutinio naudojimo dokumentus ir informaciją, gaunamą oficialiais kanalais, o technologijos esą skirtos nusikaltimų ir terorizmo prevencijai bei tyrimams, taip pat paieškos ir gelbėjimo operacijoms humanitarinių krizių metu.

    Žmogaus teisių organizacijos tokius licencijavimo sprendimus vertina kaip rizikingus, nes šalyse, kuriose ribojama žodžio laisvė ir opozicijos veikla, sekimo sistemos gali būti panaudotos vidaus represijoms. Kritikai pabrėžia, kad net jei eksportas atitinka formalius reikalavimus, galutinį poveikį lemia ne deklaruojama, o reali technologijos paskirtis ir jos naudojimo kontrolė.

    Šis atvejis sustiprina diskusijas dėl Europos Sąjungos dvejopos paskirties prekių eksporto kontrolės, kuri apima ir kibernetinio sekimo priemones. Europos Komisija rengiasi peržiūrai, kurioje bus vertinama, ar dabartinės taisyklės pakankamai aiškiai apibrėžia modernių sekimo sistemų ribas ir ar nacionalinės institucijos vienodai griežtai taiko žmogaus teisių rizikos kriterijus.

    Ekspertai atkreipia dėmesį, kad šiuolaikinės sekimo platformos neretai kuriamos iš kelių dalių: specializuotos programinės įrangos, telekomunikacijų prieigos ir įprastų serverių. Dėl to tampa sunkiau atskirti, kur baigiasi standartinė ryšio infrastruktūra ir prasideda priemonės, galinčios suteikti plačias sekimo galimybes.

    Kol kas nutekinti leidimai patys savaime neįrodo neteisėto naudojimo, tačiau jie suteikia retesnį, detalesnį vaizdą, kaip nacionaliniu lygiu veikia licencijavimo mechanizmai ir kokiu mastu Europos teritorijoje registruotos įmonės gali eksportuoti jautrias sekimo technologijas į užsienį.