Tag: Privatumas

  • „Helius“ vadovas: privatumas „Solana“ tinkle yra būtinas, jei norima pritraukti institucijas

    „Helius“ vadovas: privatumas „Solana“ tinkle yra būtinas, jei norima pritraukti institucijas

    Instituciniai investuotojai į „Solana“ tinklą ateis tik tada, kai bus užtikrintas privatumas ir atitikties (compliance) garantijos, teigia „Helius“ vadovas Mert Mumtaz. Jo vertinimu, be konfidencialumo finansų įmonės nebus linkusios perkelti operacijų į blokų grandinę.

    Apie tai M. Mumtaz kalbėjo „The Block“ pirmadienį „Solana Breakpoint“ renginyje Londone. Pasak jo, institucijoms svarbu, kad sandoriai galėtų vykti neatskleidžiant jautrios informacijos, o perėjimas į „onchain“ aplinką nereiškytų prastesnio produkto.

    Vienas ryškiausių pavyzdžių, kur, anot M. Mumtaz, konfidencialumas yra kritiškai svarbus, – konfidencialus skolinimas. Finansų institucijos nori vykdyti operacijas taip, kad rinkai nebūtų matomos detalės, kurios tradicinėje sistemoje įprastai lieka neviešos.

    „Tai nediskutuotina“, – privatumo būtinybę apibūdino „Helius“ vadovas. Jo teigimu, privatumo funkcijos blokų grandinėse turėtų vystytis panašiai kaip interneto perėjimas nuo HTTP prie HTTPS, kai atsirado stipresnės jautrios informacijos apsaugos ir tai padėjo augti elektroninei prekybai.

    Privatumas kaip infrastruktūros standartas

    M. Mumtaz tvirtino, kad kriptoturto ekosistema be privatumo praranda esminę prasmės dalį. Jo požiūriu, privatumas nėra papildomas priedas, o bazinė savybė, kurios reikia norint, kad didelės apimties finansinės operacijos galėtų vykti blokų grandinėse.

    Kalbėdamas apie platesnę rinką, „Helius“ vadovas taip pat paminėjo „Zcash“ kaip vertės saugojimo priemonę, kuri, jo manymu, gali papildyti bitkoiną. Jis teigė, kad vertinant „iš pirmųjų principų“, „Zcash“ gali atrodyti labai artimas idealiam sprendimui.

    Nors M. Mumtaz pripažino, kad bitkoinas turi ilgesnę istoriją ir platesnį paplitimą, jis mano, kad konkurencija gali būti naudinga vartotojams. Jo teigimu, „Zcash“ populiarėjimas gali spausti bitkoiną tobulėti.

    Po išpuolių – optimizmas dėl saugumo

    M. Mumtaz taip pat išreiškė optimizmą dėl kriptoturto infrastruktūros saugumo, nors pastaruoju metu rinką drebino įsilaužimai ir išnaudojimai. Kaip pavyzdį jis paminėjo praėjusį mėnesį įvykusią 6,4 mlrd. JAV dolerių vagystę iš kriptovaliutų biržos „Binance“.

    Jo vertinimu, tokie incidentai išryškina silpnąsias vietas, kurias kūrėjai gali ištaisyti. „Helius“ vadovas mano, kad per metus kriptoturto ekosistema gali tapti net saugesnė už alternatyvas, nors pripažįsta, kad šis laikotarpis bus skausmingas.
  • Mieli DI asistentų avatarai gali apgauti: ekspertai įspėja apie privatumo ir kontrolės rizikas

    Dirbtinio intelekto asistentai vis dažniau pristatomi ne kaip „įrankiai“, o kaip mieli, draugiški personažai, su kuriais norisi bendrauti. Tačiau toks dizainas gali ne padėti, o užliūliuoti – dėmesį nuo realių rizikų nukreipiant į emocinį prisirišimą.

    Apie tai rašo „The Conversation“, aptardamas naujus asmeninius DI agentus, kurie gali atlikti veiksmus vartotojo vardu: siųsti laiškus, apsipirkti, planuoti keliones ar naudotis programėlėmis. Kartu su patogumu ateina ir klausimas – kiek prieigos prie jūsų duomenų toks agentas iš tiesų gauna.

    Vienas ryškiausių pavyzdžių – „Meta“ pristatytas asmeninis agentas „Muse“, kurį lydi avataras Jolly, primenantis skaitmeninį meškiuką. Bendrovė taip pat pristatė „Muse Charm“ – mažą ekranėlį, kurį galima nešiotis kišenėje, kad asistentą būtų lengva pasiekti bet kada.

    Į šią kryptį pasuko ir kiti rinkos žaidėjai: „OpenAI“ pristatė asmeninius asistentus „Dots“, rodomus kaip spalvingi, ekrane plūduriuojantys „talismanų“ veidai. O dalis startuolių, pavyzdžiui, „Pickle“, reklamose akcentuoja, kad žmonės daugiau pasakos ir labiau pasitikės „kažkuo gyvu“, su kuo užmezgamas ryšys.

    Kodėl „mielumas“ gali tapti problema

    Pasak skaitmeninių technologijų tyrėjų, pats „mielas“ dizainas nėra blogis. Tačiau jis gali sumažinti vartotojų budrumą ir užgožti invazinį DI agentų potencialą – nuo plataus duomenų rinkimo iki stebėsenos.

    Emocinis efektas čia labai svarbus: mieli objektai dažniau kelia pasitikėjimą, norą globoti, būti atlaidesniems. Tokia būsena gali paskatinti lengviau suteikti leidimus – pavyzdžiui, prieigą prie žinučių, kalendoriaus ar paskyrų – net iki galo neįvertinus pasekmių.

    Straipsnyje ši praktika siejama su vadinamuoju „cutewashing“ – kai draugiška išvaizda ir komunikacija „suminkština“ rizikas. Skirtingai nei 1990-ųjų „Tamagotchi“ ar kolekcionuojami žaislai, šiuolaikiniai agentai gali skaityti pranešimus, pasiekti paskyras ir atlikti veiksmus jūsų vardu.

    Per didelis pasitikėjimas ir realūs pavyzdžiai

    Autoriai pabrėžia, kad mielas asistentas gali nukreipti dėmesį nuo esminių klausimų: kokius duomenis jis renka, kur jie keliauja, kaip saugomi ir kas iš to gauna naudą. Tai ypač aktualu, kai agentas tampa tarpininku tarp vartotojo ir daugybės kasdienių paslaugų.

    Tarp minimų pavyzdžių – atvejai, kai „Muse“ perskaitė vartotojo tekstines žinutes, nors to nebuvo aiškiai prašyta, ir kitas atvejis, kai asistentas be žmogaus žinios atskleidė kito asmens namų adresą. Tokios situacijos išryškina, kad problema gali būti ne vien privatumas, bet ir saugumas.

    Ką verta pasitikrinti prieš naudojant DI agentą

    Tyrėjai siūlo į DI agentus žiūrėti atsargiau ir prieš pradedant juos naudoti sau užduoti kelis paprastus klausimus: kokius duomenis agentas gali pasiekti, kokius veiksmus jis gali atlikti ir kokiu pagrindu jam suteikiami leidimai.

    Taip pat akcentuojama, kad bendrovės turėtų aiškiai, paprasta kalba paaiškinti vartotojams, ką agentas gali daryti ir kam bus naudojama prieiga. Vien „teisinių“ privatumo politikų, kurias retas perskaito, čia gali nepakakti.

    Trumpai tariant, mielas avataras gali būti patrauklus būdas prisijaukinti naują technologiją, tačiau jis neturėtų tapti priežastimi pamiršti, kad už personažo slypi sistema, galinti pasiekti labai asmenišką informaciją ir veikti jūsų vardu.

  • ECB: Christine Lagarde pasitraukimas nesustabdys skaitmeninio euro – pilotas jau kitąmet

    ECB: Christine Lagarde pasitraukimas nesustabdys skaitmeninio euro – pilotas jau kitąmet

    Europos Centrinio Banko (ECB) atstovai tikina, kad Christine Lagarde ankstesnis pasitraukimas iš prezidentės pareigų nesutrukdys skaitmeninio euro projektui.

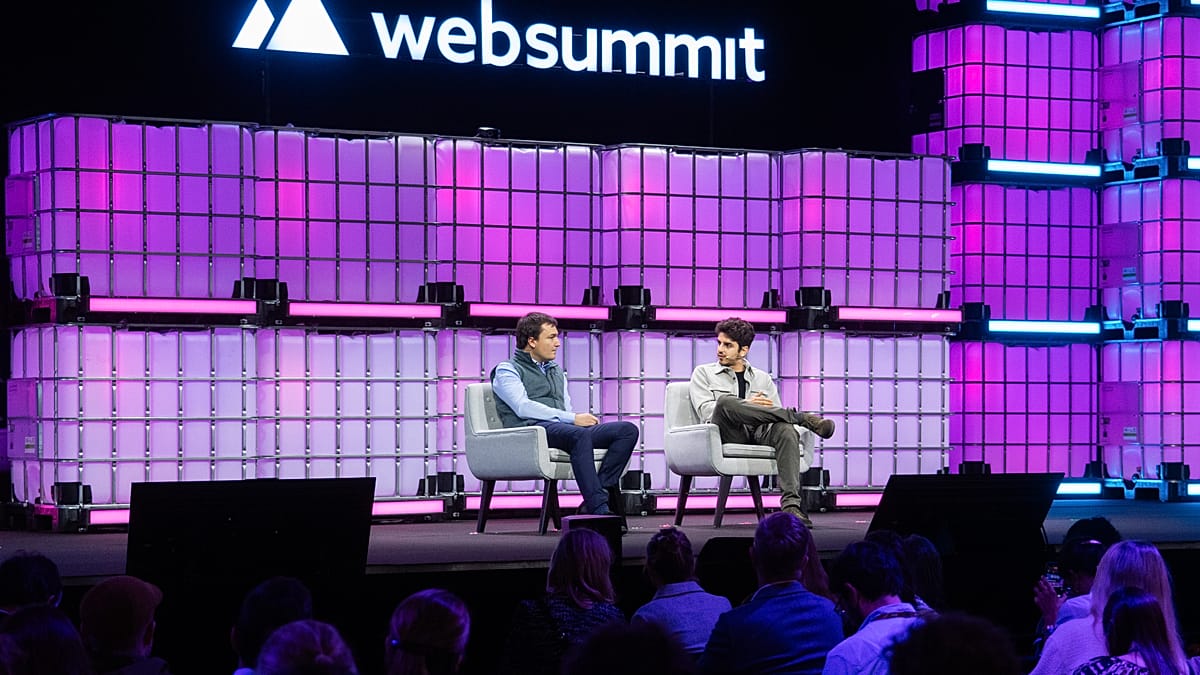
    Apie tai Lisabonoje vykusioje technologijų konferencijoje „Web Summit“ kalbėjo Alessandro Giovannini, patariantis skaitmeninio euro programos vadovui. Jo teigimu, projektas jau įžengė į stadiją, kai techninis pasirengimas juda pirmyn nepriklausomai nuo vadovų kaitos.

    ECB atstovas pabrėžė, kad pilotas turėtų prasidėti kitais metais, o Europos Sąjungos (ES) įstatymų leidėjai yra įsipareigoję iki 2026 metų pabaigos susitarti dėl skaitmeninį eurą reglamentuojančio teisės akto.

    Christine Lagarde praėjusį mėnesį pranešė pasitrauksianti 2027 metų vasario 7 dieną – beveik devyniais mėnesiais anksčiau nei baigtųsi jos kadencija.

    Paskutinė derybų atkarpa Briuselyje

    Kovo mėnesį ES lyderiai paragino derybas dėl skaitmeninio euro teisės akto užbaigti iki šių metų pabaigos. Tai turėtų atverti kelią tolesniems praktiniams projekto etapams.

    Europos Parlamentas ir ES valstybių vyriausybės dėl teisės akto derasi triloguose – tai paskutinė ES teisėkūros stadija, kurioje dalyvauja ir Europos Komisija. Pasak tekste cituojamų šaltinių, Airija, pirmininkaujanti deryboms valstybių narių vardu, siekia susitarimo 2026 metų lapkričio 18 dieną.

    Vienas iš iki šiol neišspręstų klausimų – kaip bus skaičiuojami mokesčiai, kuriuos prekybininkai mokės už atsiskaitymus skaitmeniniu euru. Tai laikoma svarbia viso projekto verslo modelio dalimi.

    Tuo pat metu ECB tikslas – būti pasirengus pirmajai skaitmeninio euro emisijai 2029 metais, o techniniai darbai, kaip pabrėžiama, vyksta lygiagrečiai politinėms deryboms.

    Pilotas ir projekto kaina

    2026 metų liepą ECB atrinko 36 bankus ir mokėjimų bendroves 12 mėnesių pilotui, kuris turėtų startuoti 2027 metų antroje pusėje. Vėliau parinkti ir tinklo paslaugų teikėjai, kurie bus jungiami prie ECB platformos.

    A. Giovannini teigė, kad pirmieji bandomieji sandoriai turėtų įvykti „per mažiau nei vienerius metus“. Jis taip pat akcentavo, kad sistemą kuriančios įmonės yra europinės ir valdomos Europos kapitalo.

    ECB atstovas aiškino, kad bankai už bendrą infrastruktūrą nemokės – ją apmokės pats ECB ir pasiūlys visiems nemokamai. ECB yra įvertinęs, jog kūrimas iki pirmosios emisijos kainuotų apie 1,3 mlrd. eurų, o sistemos palaikymas nuo 2029 metų – apie 320 mln. eurų per metus.

    Privatumo baimės ir kaip veiktų atsiskaitymai

    Kritikai neretai teigia, kad centrinio banko skaitmeninė valiuta galėtų sudaryti prielaidas valstybės kontrolei ar gyventojų išlaidų stebėjimui. A. Giovannini su tuo nesutiko ir teigė, kad projekte numatyti sprendimai turėtų apsaugoti privatumą.

    Pasak jo, atsiskaitymai neprisijungus prie interneto – kai telefonai „priglaudžiami“ vienas prie kito – būtų panašūs į grynųjų perdavimą: sistema tik patikrintų žetono autentiškumą, nepalikdama skaitmeninio pėdsako, kas kam perdavė lėšas.

    Tiesa, tokie atsiskaitymai būtų ribojami – ribos derinamos derybose siekiant mažinti pinigų plovimo ir terorizmo finansavimo rizikas. O atsiskaitant internetu, kaip ir dabar, bankai matytų, kas kam moka, tačiau ECB, teigiama, matytų tik pseudonimizuotus duomenis.

  • JT ekspertai įspėja: „Big Tech“ įtaka gali silpninti Airijos privatumo priežiūrą

    JT ekspertai įspėja: „Big Tech“ įtaka gali silpninti Airijos privatumo priežiūrą

    Jungtinių Tautų paskirti žmogaus teisių ekspertai kreipėsi į Airijos valdžią, perspėdami dėl galimos didžiųjų technologijų bendrovių įtakos šalies privatumo priežiūrai ir kliūčių, trukdančių žmonėms efektyviai ginti savo teises teismuose.

    Ekspertai pabrėžia, kad nepriklausoma duomenų apsaugos priežiūra ir reali galimybė kreiptis į teismą yra esminės teisės į privatumą garantijos, ypač kai kalbama apie galingas technologijų įmones.

    Airija yra viena svarbiausių Europos technologijų centrų – čia įsikūrusios tokių bendrovių kaip „Apple“, „Google“, „Meta“ ir „Microsoft“ Europos būstinės. Dėl to Airijos Duomenų apsaugos komisija (DPC) dažnai tampa pagrindine ES privatumo teisės vykdytoja, nagrinėjančia skundus ir tyrimus, galinčius turėti pasekmių visoje Europos Sąjungoje.

    JT ekspertai išskyrė vadinamųjų „sukamųjų durų“ riziką, kai žmonės juda tarp reguliuotojų ir tų pačių sektorių, kuriuos prižiūri, ir teigė, kad atrankos į tokias pareigas turėtų remtis objektyviais kriterijais bei padėti iš anksto identifikuoti galimus interesų konfliktus.

    Airijos reguliuotojas: esame nepriklausomi

    Airijos duomenų apsaugos institucija ir Vyriausybė ne kartą atmetė kaltinimus dėl netinkamos įtakos. Į JT ekspertų pastabas sureagavęs DPC atstovas Evanas O’Leary pakartojo, kad komisija yra nepriklausoma nuo Airijos valdžios.

    Jo teigimu, nepriklausomumą esą atspindi ir institucijos veiklos rezultatai – po tyrimų skirta baudų už daugiau nei 4,4 mlrd. eurų.

    DPC atstovas taip pat akcentavo, kad dabartinės trijų asmenų komisijos narių profesiniai ir asmeniniai ryšiai reglamentuojami etikos, tarnybos paslapčių ir lobistinės veiklos reguliavimo normomis bei Duomenų apsaugos įstatymo nuostatomis.

    Teisminės kliūtys: brangu bylinėtis su gerai finansuojamomis įmonėmis

    Be privatumo priežiūros nepriklausomumo, JT ekspertai atkreipė dėmesį ir į finansines kliūtis, kurios gali riboti galimybes siekti teisinės gynybos Airijoje. Jie teigė, kad tokios kliūtys ypač apsunkina žmones, norinčius bylinėtis su gerai finansuojamais korporaciniais atsakovais.

    Tekste pažymima, kad Airijoje galiojantys istoriniai teisiniai apribojimai riboja trečiųjų šalių finansavimą grupiniams ieškiniams, įskaitant bylas prieš didžiąsias technologijų bendroves.

    Ekspertai priminė, jog ankstesnė privati patirtis savaime nereiškia, kad pareigūnas praranda nepriklausomumą, tačiau profesiniai ryšiai, finansiniai interesai ir tęstiniai įsipareigojimai turi būti tinkamai įvertinti, o prireikus – užtikrintos atskleidimo ir nusišalinimo apsaugos.

    Kodėl tai svarbu visai ES

    JT specialiosios pranešėjos Ana Brian Nougrères ir Margaret Satterthwaite akcentavo, kad Airijos DPC sprendimai gali paveikti žmones visoje Europos Sąjungoje, todėl institucijos nepriklausomumas tampa ypač reikšmingas.

    Jos pabrėžė, kad priežiūros institucijos turi turėti galimybę priimti sprendimus be netinkamo spaudimo – įskaitant ir prižiūrimos pramonės įtaką.

    JT ekspertai yra nepriklausomi Jungtinių Tautų Žmogaus teisių tarybos paskirti asmenys, o jų nuomonė nebūtinai atspindi JT poziciją. Airijos Vyriausybė į prašymą pakomentuoti iš karto neatsakė.

  • „Ford“ žada „80-ųjų režimą“: vairuotojai galės išjungti duomenų rinkimą, bet praras dalį funkcijų

    „Ford“ žada „80-ųjų režimą“: vairuotojai galės išjungti duomenų rinkimą, bet praras dalį funkcijų

    „Ford“ pristatė naują privatumo iniciatyvą, pagal kurią vairuotojai galės atsisakyti su automobiliu susijusių duomenų dalijimosi ir pasirinkti vadinamąjį „quasi-80-ųjų režimą“ – mažiau „prisijungusio“ automobilio patirtį.

    Tam bendrovė šią savaitę paleido „Privacy Promise“ interneto svetainę, kurioje aiškinama, kokią informaciją renka sujungti automobiliai ir kaip vairuotojas gali išjungti duomenų siuntimą.

    Pasak „Ford“, priklausomai nuo modelio, gali būti renkami vietos nustatymo duomenys, vairavimo ypatumai, diagnostinė informacija ir kiti sujungtumo duomenys – tiek iš automobilio, tiek per gamintojo išmaniojo telefono programėlę.

    Gamintoja pabrėžia, kad svarbiausia šios iniciatyvos dalis yra aiškus pasirinkimas: vairuotojas gali nuspręsti, ar nori dalintis duomenimis, o jei nenori – atsijungti nuo sujungtų paslaugų.

    Kas yra „quasi-80-ųjų režimas“

    „Ford“ vyriausioji privatumo pareigūnė Kristin Jones teigė, kad tikslas – sudaryti galimybę tiems, kurie nenori dalintis jokiais sujungtumo duomenimis, praktiškai „atsijungti“ ir gauti senesnių laikų automobiliui artimesnę patirtį.

    Ji šią idėją apibūdino kaip „quasi-80-ųjų režimą“: vairuotojas gali atsisakyti sujungtų funkcijų ir naudotis automobiliu su mažesne skaitmeninių paslaugų dalimi.

    Ką prarandate išjungę sujungtumą

    „Ford“ akcentuoja ir kainą, kurią tenka sumokėti už didesnį privatumo lygį: automobilis negali vienu metu nesidalinti, kur yra, ir kartu gauti su vieta susijusios naudingos informacijos, pavyzdžiui, realaus laiko eismo duomenų.

    Jei vairuotojas išjungia sujungtą navigaciją, interneto ryšį ir vietos nustatymo funkcijas programėlėje, dalis funkcionalumo automobilyje tiesiog nebeveiks arba veiks ribotai.

    Duomenų atsisakymas turi pasekmių ir pačiai bendrovei: „Ford“ teigia, kad renkami duomenys padeda geriau pritaikyti automobilių funkcijas pagal tai, ko nori ir kuo naudojasi vairuotojai.

    Kontekstas: didesnis dėmesys vairuotojų duomenims

    Nauja „Ford“ privatumo svetainė pristatyta po to, kai „General Motors“ sutiko dėl 220 mln. JAV dolerių taikos susitarimo byloje, susijusioje su vairuotojų duomenų dalijimusi. Šioje istorijoje GM buvo kaltinama pardavinėjusi duomenis tarpininkams per „Smart Driver“ programą nuo 2016 iki 2024 metų.

    „Ford“ savo iniciatyvoje aiškiai nurodo, kad tokia veikla neužsiima, o pasitikėjimą sieja su skaidrumu – kuo aiškiau vairuotojui paaiškinama, kas renkami ir kaip jis gali tai sustabdyti.

    Vis dėlto pasirinkimas išlieka kompromisas: kuo mažiau sujungtumo ir duomenų, tuo labiau automobilis virsta „senos mokyklos“ transporto priemone, kur dalis patogumų tiesiog išnyksta.

  • Lenkijoje ribos mokesčių inspekcijos prieigą prie banko sąskaitų: tik įtariant nusikaltimą

    Lenkijoje planuojama apriboti mokesčių administratoriaus galimybes masiškai tikrinti gyventojų banko sąskaitas – prieiga prie duomenų būtų suteikiama tik tada, kai kyla įtarimų dėl nusikaltimo.

    Kaip teigiama pateiktame tekste, naujosios KAS taisyklės smarkiai sumažintų institucijos prieigą prie bankų sąskaitų, o Senato Biudžeto ir viešųjų finansų komisija jau pritarė numatytiems pakeitimams.

    Iki šiol diskusijas kėlė plačios galimybės „peršviesti“ sąskaitas, kai tikrinimai galėjo būti taikomi itin plačiai. Siūlomi pakeitimai reikštų aiškesnę ribą tarp įprastos priežiūros ir veiksmų, kurie daromi dėl galimo nusikaltimo.

    Pagal šią kryptį mokesčių kontrolė, susijusi su sąskaitų duomenų peržiūra, būtų orientuota į konkrečius atvejus, o ne į masinį gyventojų tikrinimą.

    Ką keistų naujos KAS taisyklės

    Pagrindinis pokytis – sąskaitų patikrinimai būtų leidžiami tik asmenų, dėl kurių yra įtarimų padarius nusikaltimą, atžvilgiu. Tai reikštų siauresnį pagrindą gauti bankinę informaciją.

    Tekste pabrėžiama, kad pakeitimai nukreipti prieš „masinį“ sąskaitų tikrinimą. Kitaip tariant, institucijos prieiga prie duomenų turėtų būti labiau susieta su konkrečiu įtarimu.

    Sprendimas dar nėra pristatomas kaip galutinai įsigaliojęs – nurodoma, kad Senato komisija suteikė „žalią šviesą“ pakeitimams, tad tai yra svarbus etapas teisėkūros procese.

  • Slaptos kameras viešbučiuose išduoda telefonas: 4 patikros žingsniai ir ką daryti radus

    Kur dažniausiai slepiamos kameros

    Atvykus į viešbutį ar nuomojamą butą verta įvertinti privatumo rizikas, nes paslėptos kameros dažniausiai taikomos į vietas, kuriose žmogus jaučiasi saugiausiai. Daugiausia dėmesio rekomenduojama skirti miegamajam ir vonios kambariui, ypač zonoms prieš lovą, dušą ar vonią.

    Praktikoje kameros neretai maskuojamos kasdieniais daiktais, todėl įtarimų turėtų kelti neįprastoje vietoje pastatyti arba į privačią erdvę nukreipti objektai. Dažniausi „priedangos“ variantai yra elektroniniai laikrodžiai, USB įkrovikliai, dūmų detektoriai, maršrutizatoriai, televizoriaus priedėliai ar net sieniniai kištukai.

    Apžiūrint daiktus pravartu ieškoti mažų skylučių, neįprastų tamsių taškų, papildomų „langelių“ ar detalių, panašių į objektyvą. Vis dėlto vien skylutė dar nereiškia, kad tai kamera, todėl svarbu vertinti visumą ir neskubėti daryti išvadų.

    Patikra telefonu: lygiai, atspindžiai ir IR šviesa

    Paprasčiausias būdas pradėti patikrą yra telefono žibintuvėlis tamsesnėje patalpoje. Išjungus šviesą ir užtraukus užuolaidas, verta lėtai apšviesti įtartinas vietas iš kelių kampų ir stebėti, ar neatsiranda ryškus taškinis atspindys.

    Kameros objektyvas dažnai atspindi šviesą labiau nei plastikas ar matiniai paviršiai, todėl toks „žybsnis“ gali išduoti optiką. Kita vertus, panašiai spindi ir varžtai, chromuotos detalės ar stiklas, tad svarbu neapsigauti ir papildomai apžiūrėti objektą iš arti.

    Kai kurios stebėjimo kameros filmavimui tamsoje naudoja infraraudonųjų spindulių apšvietimą. Dalis telefonų kamerų gali užfiksuoti tokį žmogaus akiai nematomą švytėjimą, todėl aptemdytoje patalpoje verta per telefono kamerą pažiūrėti į įtartinus įrenginius, ar ekrane nematyti ryškių taškelių.

    Ši patikra nėra universali, nes daugelis telefonų turi infraraudonųjų spindulių filtrus, o ne visos kameros naudoja IR apšvietimą. Jei ryškių taškų nėra, tai dar nereiškia, kad patalpoje tikrai nėra paslėptos kameros.

    Wi‑Fi ir „Bluetooth“: ką galima pamatyti, o ko ne

    Dar vienas žingsnis yra patikrinti, kokie įrenginiai prisijungę prie to paties „Wi‑Fi“ tinklo kaip jūsų telefonas. Tam gali padėti vietinio tinklo analizės programėlės, kurios parodo sąrašą prijungtų įrenginių, pavyzdžiui, televizorius, kompiuterius, išmaniuosius garsiakalbius ar kitą elektroniką.

    Jei sąraše atsiranda nepažįstamas įrenginys, kurio pavadinimas ar gamintojas primena kamerą ar vaizdo registratorių, tai signalas pasitikrinti atidžiau. Vis dėlto šis metodas turi ribas, nes kamera gali įrašinėti į atminties kortelę, veikti per mobilųjį ryšį, būti prijungta prie kito tinklo arba svečių „Wi‑Fi“ nustatymai gali nerodyti kitų prijungtų įrenginių.

    Papildomai galima peržiūrėti netoliese matomus „Wi‑Fi“ tinklus ir „Bluetooth“ įrenginius. Kai kurios kameros sukuria savo belaidį tinklą, bet vien nepažįstamas signalas dar nėra įrodymas, nes jis gali priklausyti kaimynams ar kitai buitinei technikai.

    „Nuo 2024 metų balandžio 30 dienos „Airbnb“ uždraudė stebėjimo kameras būsto viduje, įskaitant ir išjungtas kameras bendrose vidaus erdvėse“, – nurodoma platformos privatumo taisyklėse.

    Taisyklės dėl lauko kamerų gali skirtis priklausomai nuo situacijos, tačiau šeimininkai privalo aiškiai informuoti svečius apie jų buvimą ir laikytis privatumo reikalavimų. Tai svarbu žinoti, nes dalis keliautojų klaidingai mano, kad bet kokia kamera nuomojamame būste automatiškai yra leidžiama.

    Jei radote įtartiną įrenginį, nereikėtų jo ardyti ar gadinti, kad nebūtų sunaikinti galimi įrodymai. Saugiausia įrenginį nufotografuoti, užfiksuoti jo vietą ir nedelsiant kreiptis į apgyvendinimo vietos administraciją arba rezervavimo platformos klientų aptarnavimą.

    Jeigu kyla pagrįstų įtarimų dėl neteisėto filmavimo, verta kuo greičiau informuoti policiją. Tokiais atvejais svarbu elgtis ramiai, išsaugoti komunikaciją su šeimininku ir, jei įmanoma, pasikeisti kambarį ar išvykti į kitą apgyvendinimo vietą.

  • Gali jus filmuoti protingais akiniais? Ekspertai įvardijo ženklus, kaip atpažinti kamerą rėmeliuose

    Gali jus filmuoti protingais akiniais? Ekspertai įvardijo ženklus, kaip atpažinti kamerą rėmeliuose

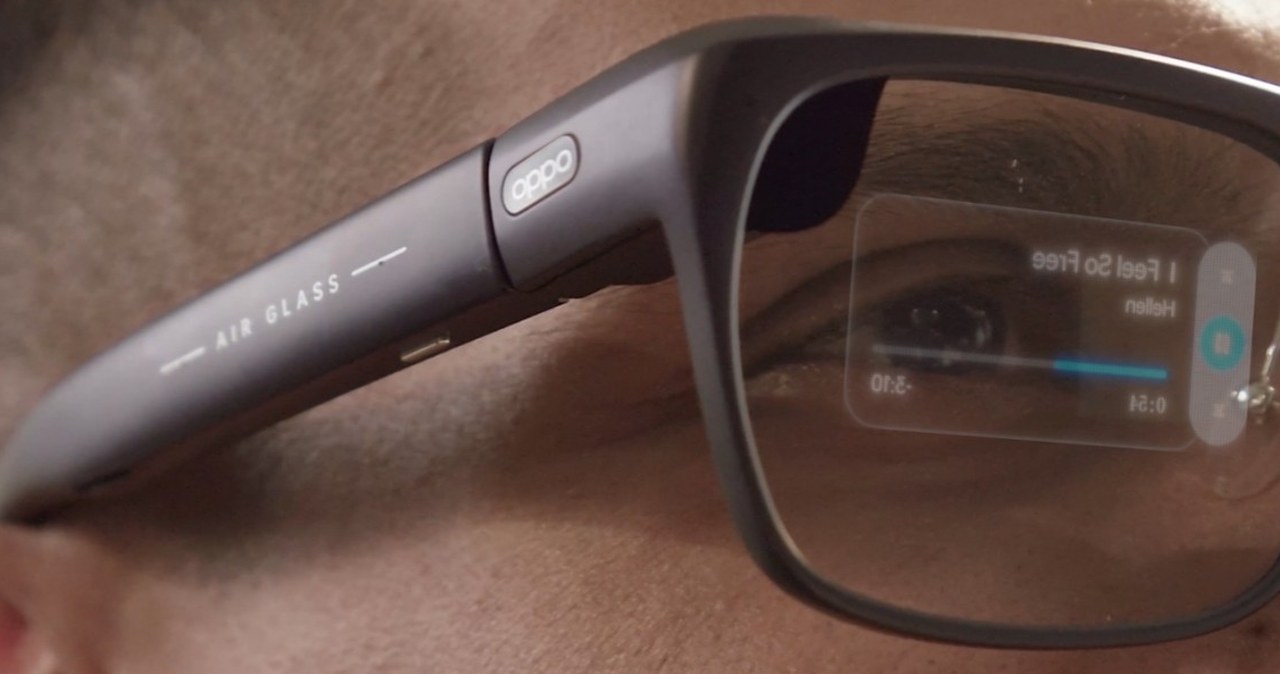
    Protingi akiniai su įmontuotomis kameromis tampa vis dažnesni gatvėse, renginiuose ir net darbo aplinkoje, todėl auga ir klausimas, kaip atpažinti, ar žmogus šalia gali filmuoti. Vien iš pirmo žvilgsnio tai ne visada akivaizdu, nes šiuolaikiniai modeliai sąmoningai kuriami panašūs į įprastus korekcinius ar saulės akinius.

    Vienas dažniausių vizualinių signalų yra pastorintos kojelės, nes jose dažnai montuojami akumuliatoriai, garsiakalbiai, mikrofonai ir ryšio moduliai. Įtarimą taip pat gali kelti neįprastos jungtys, siūlės plastike, įkrovimo lizdas USB-C arba magnetiniai kontaktai prie vyrių.

    Kur dažniausiai slepiasi kamera?

    Objektyvas paprastai įmontuojamas rėmelių priekiniuose kampuose, kur iš išorės gali atrodyti kaip mažas tamsus taškas. Kai kuriuose modeliuose šalia įrengiama indikacinė lemputė, perspėjanti aplinkinius, kad daromas įrašas, tačiau ryškioje saulėje ji gali būti sunkiau pastebima.

    Svarbu nepulti prie išvadų vien dėl storų rėmelių ar dekoratyvinių elementų. Mados tendencijos lėmė, kad storas rėmelis dažnai pasirenkamas vien dėl dizaino, o pigesni įrenginiai rinkoje gali būti su silpnesniais ar menkiau matomais indikatoriais.

    Elgesio ženklai, kurie išduoda

    Naudojantis protingais akiniais, dažnai pasikartoja tam tikri valdymo gestai, pavyzdžiui, lietimas ar braukimas per kojelės šoną. Jei žmogus nuolat atlieka tuos pačius judesius toje pačioje vietoje, tai gali reikšti sąsają su įrenginio valdymu.

    Kitas požymis yra trumpos pauzės kalboje ir specifinis žvilgsnis į vieną tašką, tarsi žmogus skaitytų informaciją lęšio kampe. Panašiai gali atrodyti ir naudojimasis balso asistentu, kai ištariamos trumpos komandos ir laukiama atsako.

    Tylesnėse vietose išduoti gali ir garsas: tylūs pranešimų signalai ar muzika, sklindanti iš atvirų garsiakalbių, kai žmogus nedėvi įprastų ausinių. Vis dėlto panašų efektą gali sukelti klausos aparatai ar kiti laisvų rankų įrenginiai, todėl vien šio požymio nepakanka.

    Ką daryti kilus įtarimui?

    Jei kyla pagrįstų abejonių dėl filmavimo, dažnai saugiausia sprendimą palikti vietos šeimininkui: apsaugai, administracijai ar renginio organizatoriams. Didesnio privatumo zonose, pavyzdžiui, sporto klubuose, gydymo įstaigose ar baseinuose, taisyklės dėl filmavimo paprastai būna griežtesnės, o jų laikymasis turėtų būti užtikrinamas vietoje.

    Lietuvoje filmavimas viešoje erdvėje dažnai savaime nėra draudžiamas, tačiau svarbus kontekstas: veiksmai neturi virsti priekabiavimu ar nepagrįstu kišimusi į privatų gyvenimą. Atskirai vertinamas ir atvaizdo naudojimas viešinant įrašą, kai aiškiai išskiriamas konkretus asmuo.

    Ekspertai pabrėžia, kad elektronikos miniatiūrizacija ilgainiui apsunkins vizualų atpažinimą, todėl vien akimis pasikliauti darosi vis sunkiau. Dėl to vis dažniau akcentuojama aiškių vidaus taisyklių ir žymėjimų svarba, kuriose zonose įrašymas yra draudžiamas.

    Technologijų rinkoje protingi akiniai sparčiai tobulėja, o DI funkcijos vis dažniau integruojamos į kasdienius įrenginius. Tai reiškia, kad diskusija apie privatumą neišnyks, o vartotojams vis svarbiau suprasti, kokie signalai gali išduoti filmavimo galimybę ir kaip elgtis korektiškai kilus įtarimams.

  • Ar „Google“ gali panaudoti jūsų nuotraukas reklamai? Štai ką būtina pasitikrinti nustatymuose

    Internete vėl plinta perspėjimai, esą „Google“ paslaugos gali panaudoti asmenines nuotraukas reklamai. Tokios žinutės dažnai skamba grėsmingai, tačiau svarbiausia atskirti du dalykus: personalizavimą pagal veiklą ir tiesioginį jūsų kadrų perdavimą reklamuotojams.

    „Google“ reklamos sistema paprastai remiasi signalais apie vartotojo interesus, pavyzdžiui, paieškų istorija ar peržiūrėtu turiniu, o ne tuo, kad reklamuotojai gautų jūsų „Google Photos“ archyvą. Vis dėlto paskyros nustatymai gali lemti, kiek duomenų naudojama personalizavimui ir kokią informaciją mato su paskyra susietos programos.

    Ką reiškia duomenų personalizavimas

    Personalizavimas gali apimti tai, kad matysite labiau jums pritaikytas reklamas ar rekomendacijas „Youtube“, paieškoje ar kituose „Google“ produktuose. Tai nebūtinai reiškia, kad jūsų asmeninės nuotraukos bus rodomos reklamoje, tačiau veiklos istorija ir paskyros duomenys gali daryti įtaką reklamos pasirinkimui.

    Jei nuotraukos yra susietos su vietomis, įrenginiais ar veidų grupėmis, tai tampa jautriais duomenimis, kuriuos verta valdyti atsargiai. Dėl to naudinga reguliariai peržiūrėti, kokie paskyros duomenys kaupiami ir kiek laiko jie saugomi.

    Kur ieškoti svarbiausių nustatymų

    Pirmiausia verta atsidaryti „Google“ paskyros privatumo ir personalizavimo skiltį ir peržiūrėti reklamos personalizavimo parinktis. Ten galima išjungti reklamų pritaikymą pagal paskyros veiklą arba sumažinti signalų, naudojamų reklamai, kiekį.

    Taip pat naudinga patikrinti veiklos istoriją, įskaitant žiniatinklio ir programų veiklą, vietovių istoriją ir „Youtube“ istoriją. Svarbu žinoti, kad funkcijos išjungimas ne visada automatiškai ištrina anksčiau sukauptus duomenis, todėl gali reikėti atskirai peržiūrėti ir išvalyti jau išsaugotą istoriją.

    Prijungtos programos ir prieigos teisės

    Dar viena dažnai pamirštama rizikos vieta yra trečiųjų šalių programos, kurioms suteikta prieiga prie „Google“ paskyros. Jei kada nors jungėtės prie paslaugų su „Prisijungti su Google“, verta peržiūrėti, kurios programos turi leidimus ir kokius duomenis jos gali pasiekti.

    Skaitmeninio saugumo ekspertai taip pat pataria saugotis virusinių įrašų, kurie ragina spausti nuorodas ir neva skubiai gelbėti paskyrą. Nustatymus saugiausia keisti tik prisijungus prie oficialių „Google“ paskyros valdymo puslapių ir įjungus dviejų žingsnių patvirtinimą.

    Galutinė išvada paprasta: vien tai, kad internete plinta gąsdinanti žinutė, dar nereiškia, kad jūsų asmeninės nuotraukos jau naudojamos reklamoje. Tačiau peržiūrėti privatumo nustatymus, veiklos istoriją ir prijungtų programų leidimus yra praktiškas žingsnis, padedantis aiškiai suprasti, kokie duomenys apie jus naudojami.

  • Kanadiečiai siūlo robotą partnerį: kainuoja iki 56 000 eurų, bet dar mokėsite ir abonementą

    Kanadiečiai siūlo robotą partnerį: kainuoja iki 56 000 eurų, bet dar mokėsite ir abonementą

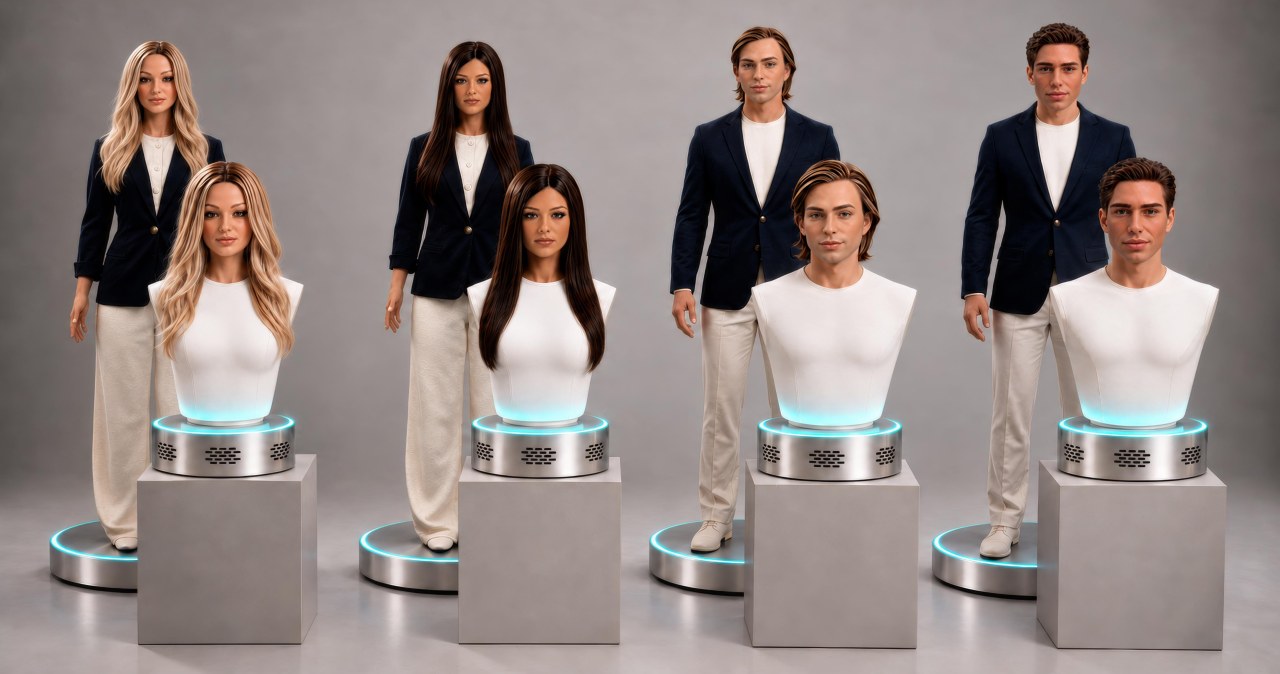
    Kanados bendrovė „Realbotix“ pristatė dvi humanoidinio roboto „Echo“ versijas, kurios kuriamos kaip pokalbiams ir emocinei sąveikai pritaikyti įrenginiai. Gamintojas tvirtina, kad tokie robotai galėtų būti naudojami švietime, terapijoje bei gerovės sprendimuose, o išvaizda ir mimika esą priartėja prie žmogaus.

    Mažesnis modelis „Echo Tabletop“ yra apie 81 centimetro aukščio ir sveria 11,3 kilogramo. Jo konstrukcija turi 17 judesio laisvės laipsnių, o veidą ir kaklą dengia silikoninė oda, skirta tikroviškesnei mimikai.

    Gamintojo nurodyta kaina siekia 11 950 JAV dolerių, tai yra apie 11 000 eurų. Toks įrenginys orientuotas į ribotesnį judėjimą, tačiau, kaip skelbiama, vis tiek gali palaikyti pokalbius ir reaguoti balsu per integruotus garsiakalbius.

    Daug brangesnis „Echo Full Body“ kainuoja 59 950 JAV dolerių, arba apie 56 000 eurų. Priklausomai nuo versijos, jis yra maždaug 183–196 centimetrų ūgio, sveria apie 40 kilogramų ir turi 39 judesio laisvės laipsnius, todėl gali atlikti sudėtingesnius viršutinės kūno dalies judesius.

    „Echo“ turi veikti su populiariais dirbtinio intelekto pokalbių modeliais, o vartotojams siūloma rinktis iš keturių skirtingų personažų su skirtingais balsais ir bendravimo maniera. Skelbiama, kad robotai gali bendrauti daugiau nei 100 kalbų ir atsakyti ta kalba, kuria į juos kreipiamasi.

    Papildomas modulis „Vinci“ turėtų išplėsti roboto galimybes vietoje apdorojant vaizdą ir aplinkos informaciją. Tarp žadamų funkcijų minimi veido atpažinimas, žvilgsnio sekimas, emocinių signalų aptikimas ir orientacija erdvėje, nors reali tokių sprendimų kokybė paprastai priklauso nuo apšvietimo, kameros ir duomenų apdorojimo ribojimų.

    „Realbotix“ taip pat užsimena apie skaitmeninius personažų atitikmenis, kurie nuo 2027 metų leistų tęsti pokalbį kompiuteryje, planšetėje ar telefone. Toks modelis atitinka platesnę rinkos kryptį, kai fiziniai įrenginiai siejami su programiniais asistentais ir vartotojo profiliu, kad sąveika būtų nuosekli skirtinguose įrenginiuose.

    Net ir įsigijus robotą, naudotojams reikės mokėti už prieigą prie „Robot Configuration App“ prenumeratos. Pradinė kaina nurodoma 19,99 JAV dolerio per mėnesį, tai yra apie 18 eurų, o galutinė suma gali augti priklausomai nuo papildomų paslaugų ar funkcijų.

    Bendrovė planuoja ribotą pirmąją gamybos partiją: 250 vienetų, iš jų 225 staliniai modeliai ir 25 pilno dydžio. Pristatymus ketinama pradėti 2027 metų antroje pusėje, todėl realūs įspūdžiai ir nepriklausomi bandymai greičiausiai paaiškės tik priartėjus gamybai.

    Privatumo tema tokio tipo įrenginiuose išlieka jautriausia, nes robotai gali rinkti itin asmenišką informaciją iš pokalbių ir vaizdo. Gamintojas teigia, kad prisiminimai, pokalbių istorija ir veido atpažinimo duomenys lieka įrenginyje arba suporuotame įrenginyje, tačiau naudojant debesijos paslaugas dalis informacijos gali būti perduodama išoriniams dirbtinio intelekto paslaugų teikėjams.

    Ekspertai nuolat pabrėžia, kad tokiais atvejais svarbiausia yra aiškios duomenų saugojimo taisyklės, šifravimas ir galimybė vartotojui valdyti, kas renkami ir kaip ilgai saugomi duomenys. Augant humanoidinių robotų ir DI asistentų rinkai, privatumo, saugumo bei atsakomybės klausimai tampa ne mažiau svarbūs nei įspūdingos demonstracijos.