Tag: Privatumas

  • Sam Altman įspėja: DI gali atnešti vaistą nuo vėžio, bet mainais atims laisvę ir privatumą

    Sam Altman įspėja: DI gali atnešti vaistą nuo vėžio, bet mainais atims laisvę ir privatumą

    Įspėjimas apie patogumo kainą

    „OpenAI“ vadovas Samas Altmanas viešuose pasisakymuose vis dažniau akcentuoja ne fantazijas apie maištaujančias mašinas, o lėčiau ir nepastebimai atsirandančią grėsmę: visuomenė, siekdama saugumo ir patogumo, gali pati sutikti su vis didesne kontrole.

    Jo teigimu, pavojingiausia distopija gali būti ta, kurioje už materialinę gerovę, medicinos proveržius ir kasdienį komfortą žmonės sumoka prarasdami privatumą, sprendimų laisvę ir realią įtaką savo gyvenimui.

    „Jūs gausite vaistą nuo vėžio ir materialinę gausą, bet neturėsite laisvės, neturėsite valios spręsti. Tai bus tobula stebėjimo valstybė“, – sakė Samas Altmanas.

    DI agentai ir nuolatinis stebėjimas

    Altmanas atkreipia dėmesį į kryptį, kuria juda didžiųjų technologijų kuriami produktai: nuo įrankių, vykdančių atskiras komandas, link nuolat fone veikiančių DI agentų, galinčių stebėti ekraną, suprasti kontekstą ir padėti priimti sprendimus.

    Tokia evoliucija žada didžiulį produktyvumo šuolį, tačiau kartu kelia privatumo klausimus. Jei asistentas turi matyti ekrane rodomą informaciją, girdėti pokalbius ar analizuoti susitikimus, jis neišvengiamai priartėja prie jautriausių asmens duomenų.

    Altmanas yra užsiminęs apie scenarijų, kuriame asmeninis asistentas turėtų beveik tobulą kasdienio gyvenimo kontekstą: matytų, kas vyksta ekrane, dalyvautų susitikimuose ir fiksuotų skambučius. Kritikai tai vadina nauju nuolatinės priežiūros standartu, kurį bus sunku atšaukti, jei jis taps norma.

    Riba, kurią siūlo pats Altmanas

    Pasak „OpenAI“ vadovo, vienas iš būdų nepaslysti į kontrolės visuomenę yra paprastas testas: technologinė pažanga turi kasmet didinti žmonių laisvę ir jų galimybes rinktis, o ne mažinti autonomiją dėl tariamo efektyvumo.

    Jo logika tokia: jei visuomenė kiekvienais metais jaučia, kad turi daugiau laiko, daugiau pasirinkimų ir daugiau įtakos savo gyvenimui, tuomet rizika, kad DI taps įrankiu centralizuotai valdžiai ir totalinei priežiūrai, mažėja.

    „Jei kasmet žmonės turės daugiau laisvės ir daugiau galios spręsti, o jų gyvenimo ir laiko kokybė nuosekliai augs, tada, tikėtina, viskas bus gerai“, – sakė Samas Altmanas.

    Kodėl diskusija aštrėja visame sektoriuje

    Platesniame kontekste šie perspėjimai sutampa su globalia tendencija: valstybės ir reguliuotojai ieško būdų, kaip suvaldyti didelės galios DI sistemas, o technologijų kompanijos tuo pat metu spartina agentinių produktų ir asistentų plėtrą.

    Diskusiją kaitina ir kiti ryškūs pramonės lyderių pasisakymai. Pavyzdžiui, „Oracle“ vadovas Larry Ellisonas yra kalbėjęs apie nuolatinį įrašinėjimą kaip priemonę skatinti geresnį piliečių elgesį, o „Palantir“ vadovas Alexas Karpas atvirai pripažino, kad bendrovės produktai kartais naudojami žmonėms žudyti.

    Šalia to skamba ir grėsmingesnės prognozės apie egzistencinę riziką. Dalis buvusių ir esamų DI tyrėjų bei vadovų viešai mini tikimybes, kad itin galingos sistemos gali sukelti katastrofiškų pasekmių, nors skaičiai ir vertinimai smarkiai skiriasi.

    Altmano žinutė šioje triukšmingoje diskusijoje išsiskiria tuo, kad jis labiausiai akcentuoja socialinį mechanizmą: laisvės neprarandamos vienu sprendimu. Jos nyksta per mažus kompromisus, kurie konkrečiu momentu atrodo logiški, laikini ir būtini.
  • Norvegai masiškai perka kiniškus elektromobilius, bet vis dažniau bijo duomenų nutekėjimo

    Norvegai masiškai perka kiniškus elektromobilius, bet vis dažniau bijo duomenų nutekėjimo

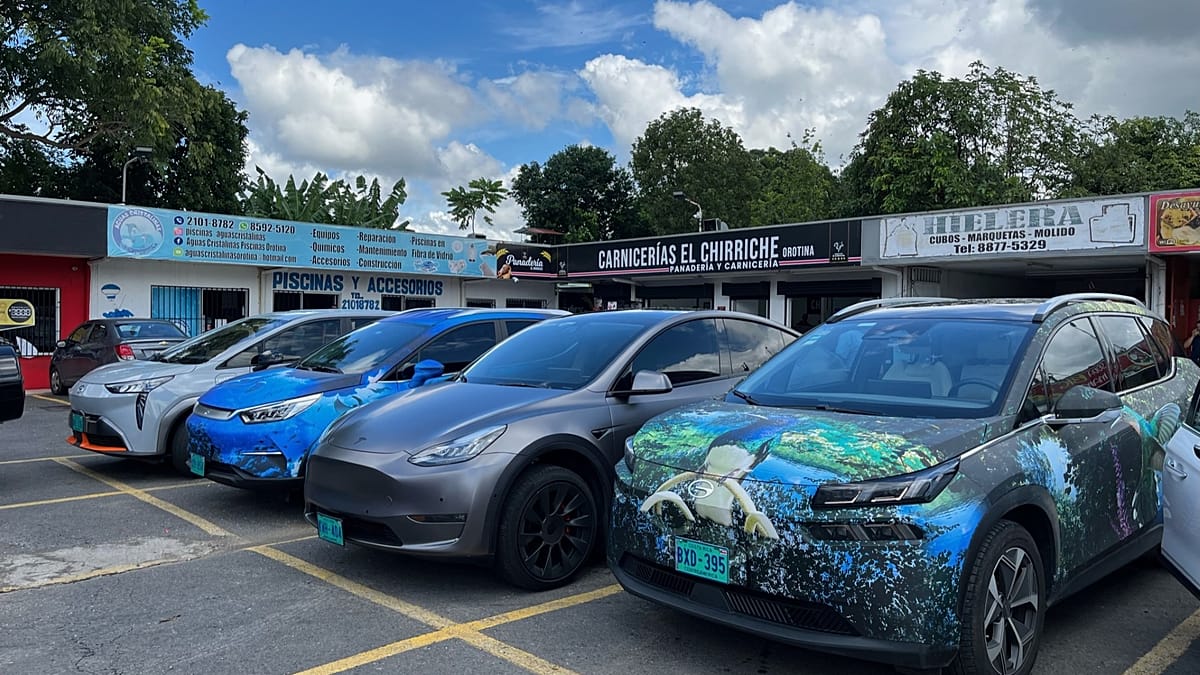
    Norvegijoje, kur elektromobiliai sudaro didžiąją dalį naujų automobilių registracijų, sparčiai auga kiniškų ir Kinijos kapitalo valdomų prekių ženklų dalis. Tačiau kartu ryškėja ir visuomenės nerimas dėl duomenų saugumo, privatumo bei geopolitinių rizikų.

    Norvegijos elektrinių automobilių asociacijos apklausa, atlikta kovo 31 dieną–gegužės 3 dieną ir apėmusi beveik 15 000 elektromobilių savininkų, parodė, kad 31 proc. vairuotojų vengtų pirkti kinišką automobilį dėl politinių priežasčių. Prieš metus taip atsakiusių buvo 23 proc., tad skepticizmas per metus pastebimai sustiprėjo.

    „Nauji automobiliai iš esmės yra kompiuteriai ant ratų“, – sakė Norvegijos elektrinių automobilių asociacijos generalinė sekretorė Christina Bu.

    „Kai duomenų saugumui ir privatumui skiriama vis daugiau dėmesio, natūralu, kad dalis vartotojų ima labiau domėtis, iš kur atkeliauja automobiliai ir kaip tvarkomi jų duomenys“, – pridūrė ji.

    Šias baimes Norvegijoje kursto ir ankstesni incidentai bei bandymai, kuriuose buvo keliami klausimai dėl transporto priemonių ryšio su gamintojų infrastruktūra. Skaitmenizacija, nuotoliniai programinės įrangos atnaujinimai ir nuolatinis ryšys su debesijos paslaugomis reiškia, kad automobiliuose kaupiasi vis daugiau informacijos: nuo buvimo vietos istorijos iki vairavimo įpročių.

    Nepaisant to, kiniškų prekių ženklų, tokių kaip BYD, NIO ar „Dongfeng“, bei Kinijos bendrovių valdomų gamintojų, pavyzdžiui, „Volvo“ ir „Polestar“, pardavimai auga. 2026 metų pirmąjį pusmetį tokie automobiliai sudarė apie ketvirtadalį naujai registruotų elektromobilių Norvegijoje, nors dar 2019 metais jų beveik nebuvo.

    Asociacija pabrėžia, kad pirkėjai dažnai vertina kelis kriterijus vienu metu. Vieniems svarbiausia kaina, garantijos ir technologijos, kitiems didesnį svorį turi reputacija, kilmės šalis, moraliniai argumentai ir tai, kaip aiškiai gamintojas apibrėžia duomenų tvarkymo taisykles.

    Kodėl Norvegijos rinka tokia svarbi?

    Norvegija laikoma pasauliniu elektromobilių plėtros etalonu, todėl konkurencija šioje rinkoje gamintojams yra strategiškai reikšminga. Norvegijos kelių federacijos (OFV) duomenimis, 2026 metų pirmuosius aštuonis mėnesius elektromobiliai sudarė 97,8 proc. naujų automobilių registracijų.

    Tuo metu Europos Sąjungoje elektromobilių dalis buvo gerokai mažesnė: Europos automobilių gamintojų asociacijos (ACEA) skaičiavimu, sausio–rugpjūčio mėnesiais ji siekė 21,7 proc. Vis dėlto Kinijos prekių ženklų įtaka didėja ir ES, o registracijų augimas dalyje grupių rodo, kad kaina ir komplektacija daugeliui pirkėjų tebėra lemiami argumentai.

    Keičiasi požiūris ir į „Tesla“

    Apklausa parodė, kad politinis atstūmimas Norvegijoje mažėja ne tik kiniškiems automobiliams jautriose grupėse, bet ir „Tesla“ atžvilgiu. Teigusių, kad vengtų „Tesla“ dėl politinių priežasčių, dalis krito iki 24 proc., kai prieš metus siekė 43 proc.

    Vis dėlto „Tesla“ išlieka perkamiausiu naujų automobilių prekės ženklu Norvegijoje. OFV duomenimis, iki rugsėjo 24 dienos šiais metais „Tesla“ dalis sudarė 17,5 proc. visų naujų registracijų.

    Ekspertai pažymi, kad artimiausiais metais Europos rinkose ryškės dvi lygiagrečios tendencijos: didėjanti kinų gamintojų konkurencija dėl kainos ir technologijų bei augantis reguliuotojų dėmesys kibernetiniam saugumui. Vartotojams tai reikš daugiau klausimų apie programinės įrangos atnaujinimus, duomenų saugojimo vietą, nuotolinės prieigos galimybes ir gamintojų atskaitomybę.

  • „Meta“ pristatė „Meta Charm“: kišeninis DI asistentas „Muse“ su 5G ir piršto atspaudu

    „Meta“ pristatė „Meta Charm“: kišeninis DI asistentas „Muse“ su 5G ir piršto atspaudu

    Kišeninis įrenginys vietoj telefono

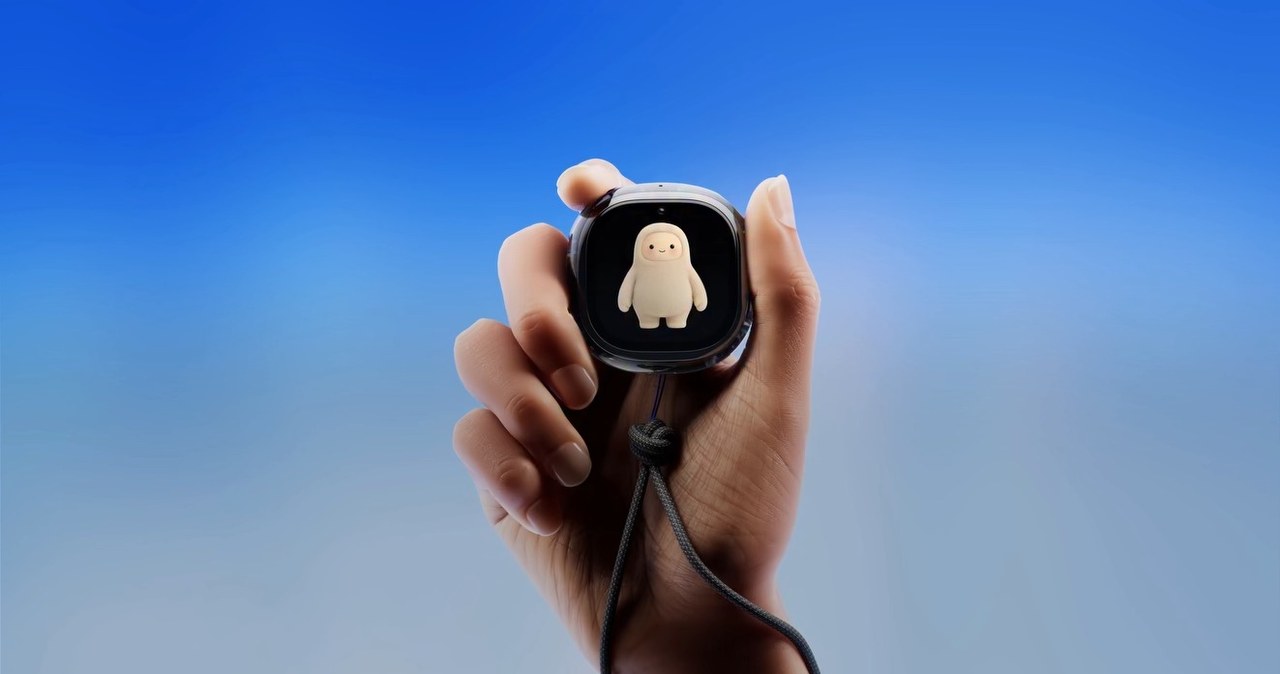
    Per „Meta Connect 2026“ konferenciją Menlo Parke „Meta“ pristatė „Meta Charm“ – mažą, su raktų pakabuku siejamą įrenginį, skirtą tiesiogiai bendrauti su DI asistentu „Muse“. Bendrovė teigia, kad toks formatas leidžia naudotis asistentu neatsirakinant telefono ir neįjungiant atskirų programų.

    „Meta Charm“ primena nedidelį dėklą belaidėms ausinėms ir turi maždaug 2 colių lietimui jautrų ekraną. Įrenginyje įdiegtas 5G ryšys, piršto atspaudo jutiklis, taip pat kamera ir keli mikrofonai, kad balso komandos veiktų greitai ir patikimai.

    Įrenginys bus tiekiamas su specialia virvele nešiojimui, o kol kas pagaminta tik nedidelė bandomoji partija. „Meta“ viešai akcentuoja ir pusiau permatomą korpusą, kuriuo siekiama išryškinti vidinius komponentus bei sukurti išskirtinę, nostalgišką estetiką.

    „Muse“ plečia galimybes ir prekyboje

    Kartu „Meta“ paskelbė apie „Muse“ funkcijų plėtrą, ypač automatizuojant kasdienes užduotis ir pirkimus. Asistentas gavo integracijų su didžiaisiais prekybos tinklais, todėl vartotojai galės balsu ieškoti prekių, lyginti pasiūlymus ir pateikti užsakymus.

    „Sutalpinome visą „Muse“ patirtį į daiktą, kuris telpa ant raktų pakabuko ir visada paruoštas pokalbiui“, – sakė Markas Zuckerbergas.

    „Meta“ taip pat pristatė „Muse“ gebėjimą valdyti programėles „Mac“ kompiuteriuose: tvarkyti failus, pranešimus ir kalendorių, kol vartotojas trumpam atsitraukęs. Tai atitinka platesnę rinkos tendenciją, kai DI asistentai vis dažniau virsta agentais, galinčiais atlikti užduotis keliuose įrenginiuose be nuolatinės žmogaus priežiūros.

    Kada pasirodys ir kodėl tai svarbu

    „Meta“ nurodo, kad „Meta Charm“ premjera planuojama prieš 2026 metų šventinį laikotarpį, tačiau įrenginys greičiausiai nepasirodys Europos rinkoje. Produktų puslapiuose kai kuriuose regionuose jau pateikiamas pranešimas, kad įrenginys neprieinamas.

    Kainos „Meta“ kol kas neatskleidė, tačiau pats sumanymas rodo aiškią kryptį: bendrovė siekia, kad „Muse“ taptų centriniu kasdienio naudojimo asistentu ne tik telefone ar kompiuteryje, bet ir atskiruose, nuolat pasiekiamuose įrenginiuose. Tokie sprendimai gali sumažinti priklausomybę nuo išmaniųjų telefonų, tačiau kartu kelia papildomų privatumo klausimų dėl mikrofonų ir kameros buvimo.

    Konferencijoje „Meta“ taip pat parodė lengvesnius VR akinius, kurių dalis komponentų perkelta į išorinį modulį, ir atnaujino „Ray-Ban Meta“ akinių liniją. Bendrovė pripažįsta, kad visuomenėje daugėja nuovargio dėl visur esančio DI ir didėja jautrumas duomenų apsaugai, todėl dalis naujų modelių orientuojami į mažiau kontroversiškas funkcijas.

    „Čia svarbiausia yra sutikimas“, – sakė IDC atstovas Jiteshas Ubrani, komentavęs įrašymo signalizavimo ir privatumo rizikas dėvimuose įrenginiuose.

  • Discord ruošia amžiaus patikrą: veido skenavimo nebereikės, bet bus naujų ribojimų

    Discord ruošia amžiaus patikrą: veido skenavimo nebereikės, bet bus naujų ribojimų

    „Discord“ ruošiasi įdiegti amžiaus patvirtinimo procesą, kuris kai kuriems vartotojams gali atsirasti jau artimiausiu metu. Platforma teigia, kad pokyčiai susiję su griežtėjančiu reguliavimu įvairiose šalyse ir siekiu geriau apsaugoti nepilnamečius nuo netinkamo turinio bei kontaktų.

    Anksčiau viešoje erdvėje daugiausia kritikos sulaukė idėja amžių tikrinti skenuojant veidą arba prašant pateikti asmens dokumento nuotrauką. Toks modelis kėlė privatumo ir duomenų saugumo klausimų, todėl dalis bendruomenės ragino „Discord“ ieškoti mažiau invazinių sprendimų.

    Dabar „Discord“ komunikuoja, kad veido skenavimas ir dokumentų nuotraukos neturėtų būti numatytas kaip vienintelis kelias. Tarp alternatyvų minimos mokėjimo kortelės patikra, „Apple App Store“, „Google Play Store“, „Google Wallet“ bei „AgeKey“ paslaugos, kurios gali leisti patvirtinti amžių nepateikiant platformai perteklinių duomenų.

    Platforma taip pat nurodo, kad didžiajai daliai vartotojų papildomo patvirtinimo apskritai neprireiks, nes amžiaus grupė gali būti nustatoma automatiškai pagal paskyros signalus. Tarp tokių signalų įvardijamas paskyros amžius ir serverių, kuriuose dalyvaujama, pobūdis.

    „Automatiškai priskirsime jus amžiaus grupei pagal paskyros signalus, pavyzdžiui, kiek laiko egzistuoja paskyra ir kokiems serveriams priklausote“, – teigiama oficialioje „Discord“ komunikacijoje.

    Suaugusiems vartotojams esminių funkcionalumo pokyčių nežadama, tačiau nepilnamečiams gali būti taikomi papildomi saugumo ribojimai. Jie paprastai apima jautraus turinio filtrus, griežtesnius privatumo nustatymus ir labiau apribotas žinutes iš nepažįstamų žmonių.

    Tokie sprendimai atspindi platesnę skaitmeninių platformų kryptį Europoje ir kitose rinkose, kur vis daugiau dėmesio skiriama nepilnamečių apsaugai internete. „Discord“ pabrėžia siekiantis kompromiso tarp vartotojų lūkesčių ir reikalavimų, kurie platformoms nustatomi dėl saugumo ir amžiaus tinkamumo.

  • 5 dalykai, kurių niekada nepatikėkite DI pokalbių robotams: klaida gali brangiai kainuoti

    DI patogumas turi kainą

    DI pokalbių robotai, tokie kaip „ChatGPT“, „Gemini“ ar „Claude“, vis dažniau naudojami tekstams, idėjoms, dokumentams ir kasdienėms užduotims. Tačiau kuo detaliau aprašoma situacija ar įkeliami failai, tuo didesnė rizika, kad jautrūs duomenys bus panaudoti ne taip, kaip tikitės.

    Nors dalis paslaugų siūlo privatumo nustatymus, pokalbių turinys gali būti saugomas, peržiūrimas kokybės gerinimo tikslais ar panaudojamas saugumo incidentų tyrimui. Todėl svarbiausia taisyklė paprasta: jei informacija galėtų pakenkti jums ar jūsų organizacijai, jos geriau nekelti į viešą DI įrankį.

    Asmens ir finansiniai duomenys

    Venkite siųsti duomenis, kurie tiesiogiai identifikuoja žmogų: vardą ir pavardę, asmens kodą, paso ar tapatybės dokumento numerius, gyvenamosios vietos adresą, telefono numerį. Atsargiai vertinkite ir gyvenimo aprašymus, sutartis ar prašymus, nes juose dažnai būna perteklinių identifikatorių.

    Ypač pavojingi finansiniai duomenys: mokėjimo kortelių numeriai, banko sąskaitos, prisijungimai, mokesčių dokumentai, atlyginimo detalės ar investicijų suvestinės. Dažniausiai patarimui pakanka situaciją aprašyti bendrai, nenurodant konkrečių rekvizitų.

    Sveikata, intymumas ir darbo paslaptys

    DI gali padėti suprasti medicininius terminus ar suformuluoti klausimus gydytojui, bet tai nereiškia, kad verta kelti ligos istorijas, tyrimų išklotines ar dokumentus su vardu, diagnoze ir įstaigų žymomis. Tokia informacija yra jautri ir gali tapti taikiniu sukčiams ar šantažui.

    Panašiai ir su intymiais ar itin asmeniškais pasakojimais: ilgas dialogas su ramiu ir palaikančiu botu gali sukurti klaidingą saugumo jausmą. Vis dėlto tokias detales geriau pasilikti sau arba aptarti su žmogumi specialistu, o ne kaupti pokalbių istorijoje.

    Ne mažiau svarbu ir darbinė informacija: vidiniai dokumentai, klientų duomenys, komercinės sąlygos, kainodara, slaptažodžių valdymo praktikos, programinis kodas, informacija, saugoma konfidencialumo sutartimis. Net jei tik norite greičiau parengti laišką ar ataskaitą, į viešą DI paslaugą keliami failai gali tapti nutekėjimo rizika.

    Ką daryti, jei jau pasidalijote

    Jei jautrūs duomenys jau pateko į DI pokalbį, pirmiausia ištrinkite konkrečią istoriją ir peržiūrėkite naudojamos paslaugos privatumo nustatymus. Kai kurios platformos leidžia išjungti pokalbių naudojimą tobulinimui arba valdyti duomenų saugojimo terminus.

    Ateityje saugiau naudoti anonimizavimą: vietoje realių vardų rašyti neutralias žymas, o dokumentuose prieš įkeliant pašalinti identifikuojančią informaciją. Jei užduotis susijusi su darbu, verta rinktis organizacijos patvirtintus įrankius ir vidines taisykles, o ne improvizuoti su viešomis paslaugomis.

  • „Google“ skirta 403 mln. eurų bauda: Airijos priežiūra įvertino, kaip tvarkyti buvimo vietos duomenys

    „Google“ skirta 403 mln. eurų bauda: Airijos priežiūra įvertino, kaip tvarkyti buvimo vietos duomenys

    Airijos duomenų apsaugos komisija skyrė „Google“ 403 mln. eurų baudą už Europos Sąjungos Bendrojo duomenų apsaugos reglamento pažeidimus, susijusius su naudotojų buvimo vietos duomenų tvarkymu. Tai viena didžiausių šios institucijos pritaikytų sankcijų ir pirmoji tokio masto bauda „Google“ atžvilgiu.

    Tyrimas buvo pradėtas 2020 metais, gavus vartotojų organizacijų skundų iš įvairių ES šalių. Skunduose keltas klausimas, ar žmonėms buvo pakankamai aiškiai paaiškinta, kaip renkami, naudojami ir saugomi buvimo vietos duomenys, taip pat ar jų sutikimas buvo gautas sąžiningai.

    Reguliuotojas nurodė, kad problemos susijusios su keliomis „Google“ funkcijomis ir jų tarpusavio sąsajomis: veikla žiniatinklyje ir programėlėse, vietovių istorija bei vietos tikslumo nustatymai. Vertinta ne tik pati duomenų tvarkymo logika, bet ir skaidrumas, tai yra, kaip aiškiai vartotojui pateikiama informacija ir kokią realią kontrolę jis turi.

    Vartotojų atstovai yra teigę, kad dalis sprendimų vartotojo sąsajoje galėjo paskatinti įjungti nustatymus, kurie leidžia plačiau dalintis buvimo vietos informacija. Tokios praktikos ES reguliavimo kontekste dažnai vertinamos per sutikimo laisvumo ir informuotumo prizmę, nes BDAR reikalauja, kad sutikimas būtų konkretus, aiškus ir nedviprasmiškas.

    „Ši byla susijusi su istorinėmis politikomis, kurios nuo to laiko buvo atnaujintos. Nuo 2019 metų reikšmingai patobulinome praktikas ir sukūrėme priemones, kurios supaprastina buvimo vietos duomenų valdymą“, – sakė „Google“ atstovė Mathilde Méchin.

    „Sprendimas yra gera žinia vartotojams, nes patvirtina, kad neteisėta buvo tai, kaip buvo gaunamas sutikimas naudoti žmonių buvimo vietos duomenis. Tačiau laikas, kurio prireikė padaryti išvadoms, yra neproporcingas pažeidimų rimtumui“, – sakė BEUC generalinis direktorius Agustín Reyna.

    Airija yra pagrindinė daugelio didžiųjų technologijų bendrovių priežiūros valstybė ES, nes jų Europos būstinės dažnai registruotos būtent čia. Dėl to sprendimai, priimami Dubline, turi platesnį poveikį visoje Europos Sąjungoje, o baudos ir įpareigojimai tampa reikšmingu precedentu, kaip praktikoje taikomi BDAR reikalavimai.

    Airijos reguliuotojas taip pat turi ir kitų vykdomų tyrimų prieš „Google“, susijusių su duomenų tvarkymu ir skirtingais produktais bei paslaugomis. Augant spaudimui dėl skaidrumo, reklamos personalizavimo ir naujų technologijų, įskaitant DI modelius, įmonėms vis dažniau tenka įrodyti ne tik atitiktį taisyklėms, bet ir tai, kad vartotojui suteikiama reali, lengvai suprantama kontrolė.

  • Prancūzijos prokuratūra tiria „Meta“ išmaniuosius akinius: ar filmavimas be sutikimo taps nauja norma?

    Prancūzijos prokuratūra Paryžiuje pradėjo tyrimą dėl galimo neteisėto žmonių ir vietų filmavimo bei tokių vaizdų platinimo socialiniuose tinkluose. Tyrimas siejamas su išmaniaisiais akiniais, kuriuos rinkoje aktyviai siūlo „Meta“, bendradarbiaudama su optikos grupe „EssilorLuxottica“.

    Lygiagrečiai skundus vertina Prancūzijos duomenų apsaugos institucija CNIL. Ji analizuoja, ar kameromis ir fotografavimo funkcijomis aprūpinti akinių modeliai nekuria situacijų, kai aplinkiniai realiai nebegali suprasti, kad yra įrašinėjami.

    Kas kelia didžiausią riziką?

    Didžiausias ginčų taškas – diskretiškas filmavimas ir fotografavimas, kai pašaliniams nėra akivaizdu, kad vyksta įrašymas. Net jei gamintojai diegia indikatorius, priežiūros institucijos pabrėžia praktinę problemą: triukšmingoje aplinkoje ar judriose vietose signalas gali likti nepastebėtas.

    Prie rizikų pridedamos ir funkcijos, susijusios su DI: išmaniosios sistemos gali palengvinti turinio apdorojimą, atpažinimą ir publikavimą. Kritikai atkreipia dėmesį, kad tai mažina „trintį“ tarp įrašymo ir pasidalijimo, todėl klaidos ar piktnaudžiavimas gali išplisti itin greitai.

    Duomenų apsaugos ekspertai taip pat pabrėžia, kad problema neapsiriboja vien privačiomis situacijomis. Įrašai gali atsirasti darbo vietose ar riboto priėjimo teritorijose, o vėliau būti panaudoti spaudimui, šantažui ar siekiant išgauti pinigus.

    Rinka auga, ginčų daugėja

    Išmaniųjų akinių segmentas pastaraisiais metais sparčiai plečiasi: gamintojai juos pozicionuoja kaip patogų kasdienį įrenginį skambučiams, navigacijai, nuotraukoms ir vaizdo įrašams. Augant pardavimams, daugėja ir reguliuotojų klausimų, ar privatumo apsauga spėja paskui technologijų raidą.

    „Meta“ yra nurodžiusi, kad vartotojų pasitikėjimas šiais įrenginiais yra esminė jų plėtros sąlyga, o aplinkiniai turi turėti galimybę suprasti, kada filmuojama. Vis dėlto CNIL vertinimu, vien techninių indikatorių gali nepakakti, jei informavimas realiomis sąlygomis neveikia patikimai.

    Ne tik Prancūzijos problema

    Susirūpinimas dėl išmaniųjų akinių nėra vien Prancūzijos klausimas: apie panašius iššūkius kalba ir vartotojų organizacijos kitose Europos šalyse. Kai kur keliami klausimai dėl to, ar tokie įrenginiai atitinka privatumo principus ir ar gamintojų komunikacija apie filmavimo galimybes yra pakankamai aiški.

    Artimiausiu metu tyrimai ir institucijų išvados gali tapti svarbiu precedentu visam segmentui. Jei bus nustatyta, kad esamos apsaugos priemonės nepakankamos, gamintojams gali tekti keisti dizainą, programinę įrangą ir informavimo logiką, o vartotojams – priprasti prie griežtesnių taisyklių viešose erdvėse.

  • GTA 5 atsirado 235 „Flock“ kameros: modas leidžia jas naikinti ir už tai „uždirbti“ eurais

    GTA 5 atsirado 235 „Flock“ kameros: modas leidžia jas naikinti ir už tai „uždirbti“ eurais

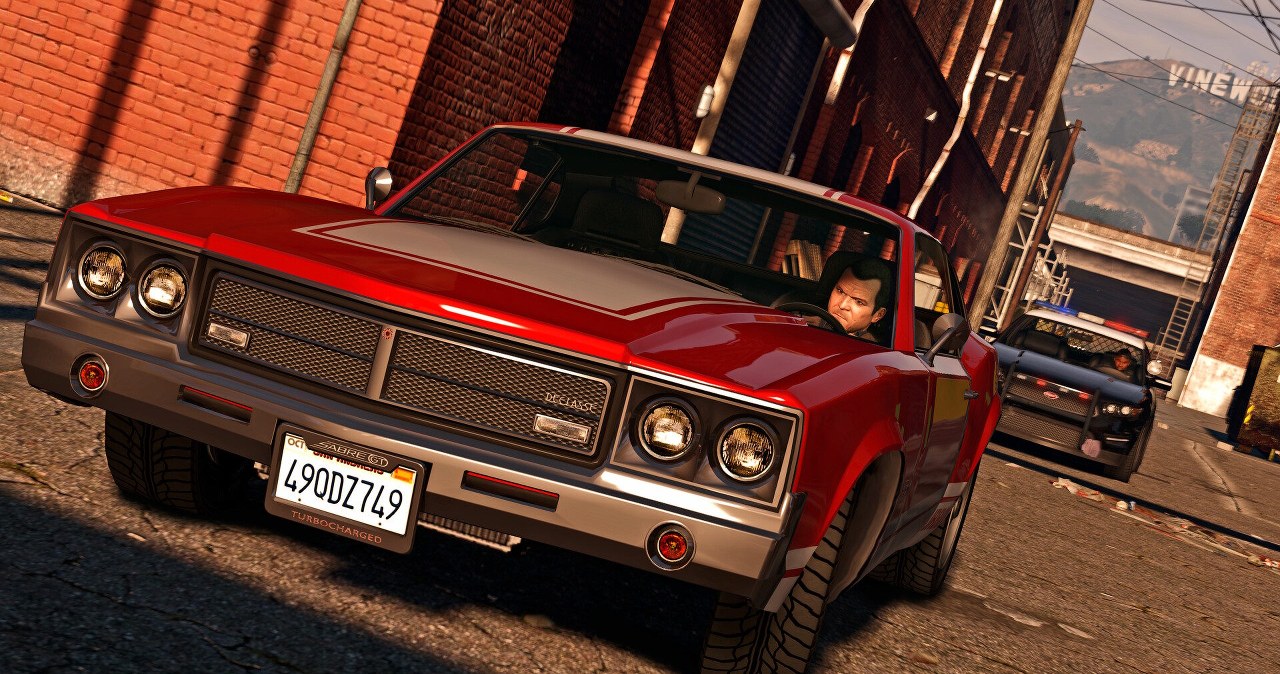
    GTA 5 bendruomenėje dėmesio sulaukė modifikacija „GTALPR“, į žaidimo pasaulį įkelianti 235 „Flock“ numerių atpažinimo kameras. Modas ne tik imituoja realias stebėjimo sistemas, bet ir leidžia žaidėjams su jomis elgtis kaip nori, įskaitant jų naikinimą.

    Šios kameros nėra vien dekoracijos. Jos veikia kaip automatiniai numerių skaitytuvai: pravažiavus pro jas, sistema „užfiksuoja“ kadrą, kurį žaidėjas gali išsisaugoti ir vėliau dalintis, o kai kuriais atvejais gali būti iškviesta policija.

    Kaip veikia „Flock“ kameros

    Realiame pasaulyje „Flock Safety“ technologija siejama su automatiniu valstybinio numerio ženklo atpažinimu ir duomenų naudojimu teisėsaugos užduotims. Tokios sistemos skirtingose šalyse ir miestuose vertinamos nevienareikšmiškai dėl privatumo, duomenų saugojimo ir galimų klaidų.

    Modifikacijoje šis principas perkeltas į Los Santos aplinką: kamera gali sureaguoti net tuomet, kai žaidėjas nepadaro aiškaus pažeidimo. Tai atkartoja realiose diskusijose minimą problemą, kad automatizuotos sistemos kartais „suklysta“ arba suveikia per plačiai.

    Naikinimas ir „uždarbis“ žaidime

    Pagal modifikacijos aprašymą, sunaikinta kamera virsta metalo laužo ir detalių krūva, kurią galima parduoti. Už vieną sunaikintą kamerą žaidime paprastai gaunama apie 510 eurų vertės suma, jei perskaičiuojama iš 600 JAV dolerių apytiksliu kursu.

    Modas taip pat turi papildomą iššūkio režimą, primenantį greičio rungtį, kur fiksuojama, kiek kamerų pavyko sunaikinti ir per kiek laiko. Be to, numatyta galimybė statyti savo kameras, kad žaidėjas galėtų kurti fotografines savo veiksmų „ataskaitas“ mieste.

    Kūrėjo žinutė ir realybės riba

    Modifikacijos autorius socialiniuose tinkluose aiškiai parodė kritišką požiūrį į tokias stebėjimo sistemas, tačiau kartu pabrėžė svarbų skirtumą tarp žaidimo ir realybės. Tai ypač aktualu, nes realiame pasaulyje viešos infrastruktūros niokojimas užtraukia baudžiamąją ar administracinę atsakomybę.

    „Tikrame gyvenime tokių kamerų niokojimas yra neteisėtas ir tikrai neatneš jokio prizo“, – sakė modifikacijos autorius.

    Pastaraisiais metais stebėjimo technologijų tema žaidimuose vis dažniau išnaudojama kaip socialinių debatų atspindys. GTA 5 modų ekosistema tuo išsiskiria ypač ryškiai, nes leidžia ne tik keisti žaidimo taisykles, bet ir kurti situacijas, kurios komentuoja realias viešosios tvarkos ir privatumo dilemas.

  • Bankomatai ir įmokų terminalai gali pradėti filmuoti klientus: įrašai 90 dienų, baudos už veidą

    Kas siūloma keisti?

    Lenkijos Teisingumo ministerija parengė siūlymą, pagal kurį bankomatai ir įmokų terminalai turėtų fiksuoti žmones, besinaudojančius įrenginiais. Įrašus operatoriai būtų įpareigoti saugoti ne trumpiau kaip 90 dienų.

    Pokyčiai pristatomi kaip priemonė greičiau nustatyti finansinių nusikaltimų vykdytojus ir atsekti pinigų judėjimą. Ministerija teigia, kad praktikoje tyrimams dažnai prireikia vaizdo medžiagos, tačiau jos išsaugojimo terminai ir prieinamumas nėra vienodi.

    Baudos už paslėptą veidą

    Projektas numato ir atsakomybę už naudojimąsi bankomatu ar įmokų terminalu prisidengus veidą taip, kad būtų neįmanoma atpažinti asmens. Tokiu atveju grėstų bauda arba oficialus papeikimas.

    „Tas, kas naudodamasis bankomatu ar įmokų terminalu uždengia veidą ar jo dalį taip, kad neįmanoma identifikuoti, gali būti baudžiamas pinigine bauda arba papeikimu“, – rašoma projekte.

    Kam būtų prieinami įrašai?

    Pagal siūlymą, prieiga prie įrašų galėtų būti suteikta keliolikai institucijų, tarp jų teismams, prokuratūrai ir policijai. Taip pat minimos mokesčių administravimo, sienos apsaugos bei specialiosios tarnybos.

    Ministerija argumentuoja, kad sukčiai, siekdami apsunkinti pinigų kilmės nustatymą, neretai išsigrynina lėšas bankomatuose ir vėliau jas įneša į įmokų terminalus ar keičia kitais būdais. Dėl to, anot rengėjų, aiškesnė ir ilgesnė įrašų saugojimo tvarka galėtų padėti tyrimams.

    Kodėl tai kelia klausimų?

    Nors tokia praktika, kaip teigiama, egzistuoja dalyje Europos šalių, siūlymas gali sulaukti kritikos dėl privatumo ir proporcingumo. Diskusijos tikėtinos ir dėl to, kaip bus apibrėžta veido dengimo išimtis, pavyzdžiui, dėl sveikatos ar religinių priežasčių.

    Jei projektas būtų priimtas, operatoriams tektų užtikrinti techninius reikalavimus, saugų duomenų saugojimą ir aiškias procedūras, kaip įrašai būtų perduodami teisėsaugai. Praktinis įgyvendinimas lems ir tai, ar klientai pokyčius pajus kaip saugumo stiprinimą, ar kaip perteklinę kontrolę.

  • Tyrėjai aptiko: „LG“ Smart TV gali klausytis net budėjimo režimu – ką daryti namuose

    Tyrėjai aptiko: „LG“ Smart TV gali klausytis net budėjimo režimu – ką daryti namuose

    Kas nustatyta tyrime

    Smart TV vis dažniau veikia kaip prie interneto prijungti kompiuteriai, todėl kartu su patogumu atsiranda ir privatumo rizikų. Nepriklausomi tyrėjai, analizuodami kelių „LG“ televizorių modelių programinę įrangą ir tinklo srautą, pranešė aptikę funkcijas, leidžiančias rinkti duomenis apie aplinką ir namų tinklą.

    Pasak tyrėjų, dalis duomenų gali būti kaupiama ir tada, kai televizorius atrodo išjungtas, tačiau realiai veikia budėjimo režimu. Tai reiškia, kad įrenginys gali išlikti aktyvus tinkle, vykdyti fonines užduotis ir siųsti telemetriją, priklausomai nuo nustatymų.

    „Smart TV privatumo ir saugumo požiūriu turėtų būti vertinamas taip pat griežtai kaip bet kuris prie interneto prijungtas kompiuteris“, – sakė kibernetinio saugumo bendrovės Malwarebytes atstovai.

    Kokie duomenys gali būti renkami

    Tyrėjų teigimu, analizuoti televizoriai galėjo identifikuoti kitus įrenginius tame pačiame namų tinkle, pavyzdžiui, telefonus, kompiuterius, spausdintuvus ar išmaniųjų namų įrangą. Taip pat gali būti fiksuojami aplinkinių belaidžių tinklų pavadinimai ir signalo stiprumas, kas leidžia apytiksliai įvertinti aplinką.

    Tokie duomenys dažniausiai siejami su reklamos technologijomis ir auditorijų profilavimu, kai sudaromi namų ūkio interesų modeliai. Praktikoje tai gali reikšti labiau suasmenintas rekomendacijas ir reklamas, tačiau kartu didesnę riziką, jei duomenys būtų panaudoti netinkamai arba patektų trečiosioms šalims.

    ACR ir „būklė išjungta“ ne visada reiškia išjungta

    Viena plačiausiai aptarinėjamų smart TV funkcijų yra automatinis turinio atpažinimas, dažnai vadinamas ACR. Ji gali atpažinti, kas rodoma ekrane ar leidžiama per prijungtus šaltinius, ir šią informaciją panaudoti statistikai, rekomendacijoms ar reklamos taikymui, priklausomai nuo gamintojo politikos ir vartotojo sutikimų.

    Tyrėjai taip pat teigė pademonstravę scenarijų, kai televizoriaus mikrofonas gali fiksuoti aplinkos garsą net budėjimo režimu. Tokiais atvejais esminis klausimas yra ne tik pats įrašymas, bet ir tai, kaip duomenys saugomi, kada perduodami bei kokias pasirinkimo galimybes realiai turi vartotojas.

    „ACR nėra vien „LG“ problema, dauguma smart TV gamintojų vienaip ar kitaip tikrina, ką žiūrite“, – teigė technologijų leidinio The Verge apžvalgininkai, remdamiesi nepriklausomais bandymais.

    Kokia rizika saugumui

    Jei televizoriuje ar jo programinėje įrangoje aptinkamos saugumo spragos, teoriškai atsiranda rizika perimti įrenginio kontrolę nuotoliniu būdu. Tokiu atveju smart TV gali tapti patogia prieiga prie namų tinklo, o tai ypač pavojinga, jei tame pačiame tinkle yra kompiuteriai, duomenų laikmenos ar išmanieji namai.

    Praktinės pasekmės gali svyruoti nuo įkyrios reklamos ir profiliavimo iki rimtesnių incidentų, kai užkrėstas įrenginys naudojamas kaip tarpinė stotelė atakoms. Dėl to kibernetinio saugumo ekspertai pabrėžia, kad namų tinklo higiena dabar aktuali ne tik kompiuteriams ar telefonams, bet ir televizoriams.

    Ką gali padaryti vartotojai

    Pirmiausia rekomenduojama reguliariai diegti televizoriaus programinės įrangos atnaujinimus, nes jie dažnai užtaiso aptiktas spragas. Taip pat verta peržiūrėti privatumo nustatymus ir išjungti ACR, suasmenintą reklamą bei balso atpažinimo funkcijas, jei jos nėra būtinos.

    Gera praktika yra laikyti televizorių atskiroje svečių belaidžio tinklo zonoje arba atskirame IoT tinkle, kad kompromituotas įrenginys turėtų kuo mažiau kelių pasiekti kitus namų įrenginius. Kibernetinio saugumo specialistai taip pat pataria maršrutizatoriuje išjungti UPnP, jei jo nereikia, ir vengti bet kokio tiesioginio televizoriaus paslaugų atvėrimo į internetą.

    Norint maksimalios ramybės, vienintelis aiškus būdas užtikrinti, kad įrenginys nieko nevykdo budėjimo režimu, yra fiziškai atjungti jį nuo elektros. Nors tai nepatogu, dalis modernių įrenginių net ir išjungti nuotolinio pultelio mygtuku išlieka aktyvūs, kad galėtų greitai įsijungti ar atlikti fonines užduotis.